リソース
またしても大手企業が盗まれた認証情報を使った恐喝の被害に
Rodman Ramezanian 著 - Skyhigh Security グローバルクラウド脅威リード
2022年8月15日 3 分で読めます
— Cisco従業員の盗まれた認証情報とVPNアクセスは、認証の誤用によるリスクを浮き彫りにする
サイバー犯罪集団による数々の注目すべき侵害が相次ぐ中、Ciscoは、Yanluowangランサムウェアグループによる最近の恐喝攻撃で、自社の企業ネットワークへの侵害を確認したことを喜んでいないでしょう。
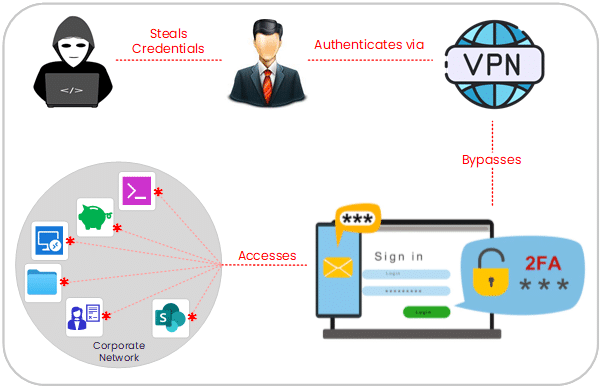
Cisco従業員の個人Googleアカウントから盗まれた企業認証情報、ソーシャルエンジニアリング、ボイスフィッシング、ラテラルムーブメント、その他の戦術を組み合わせて使用し、脅威アクターはCiscoの企業システムとリソースへのアクセスに成功しました。
Cisco自身のセキュリティチームが述べたように、攻撃者が管理者レベルに権限を昇格させたことで、ネットワーク内を自由に動き回り、複数のシステムに正常にログインすることができました。侵入後、Yanluowangグループは、約2.8GB相当のCisco企業データを取得したと主張しています。
ここに、無制限なVPNアクセスによって容易になるラテラルムーブメントの重大なリスクがあります。攻撃者は、「城と堀」という伝統的なVPNによるリモートアクセスの方法における、もう一つの根本的な弱点を浮き彫りにしました。
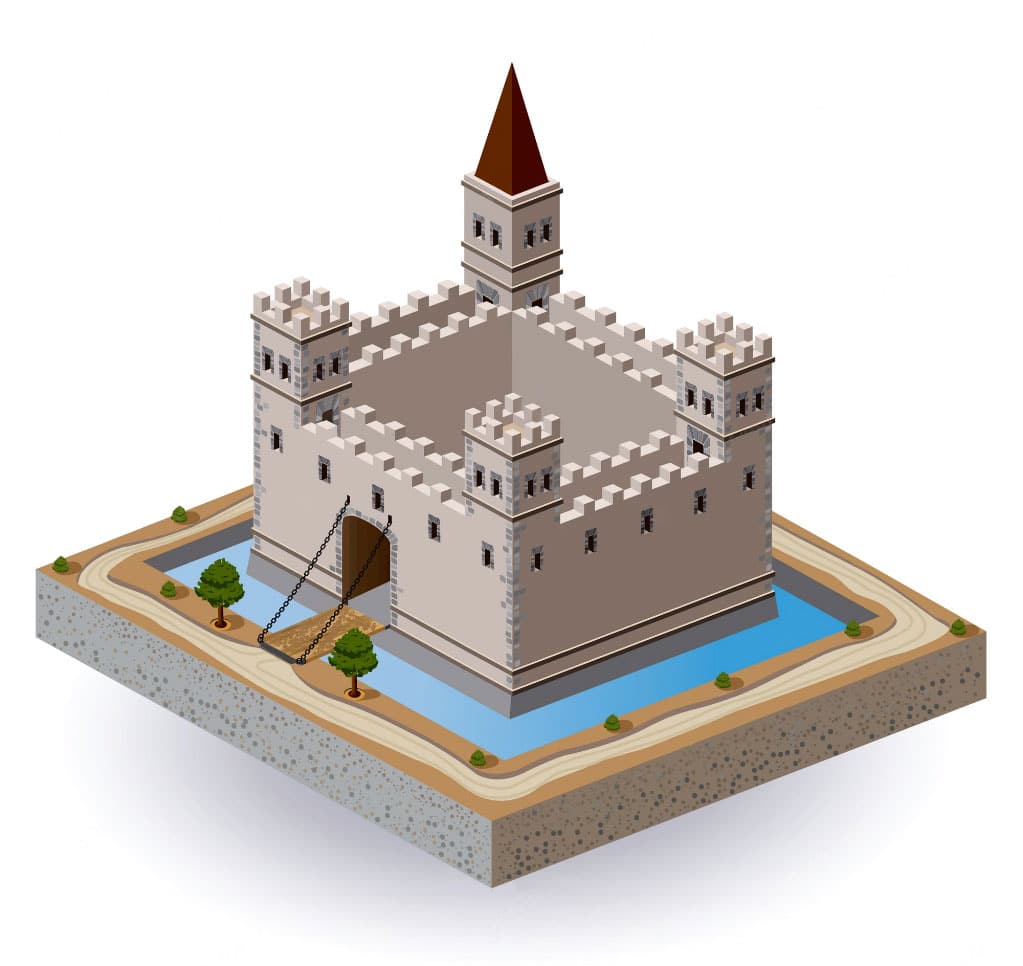
組織のネットワークを城、ネットワーク境界を堀と想像してください。跳ね橋が下ろされ、誰かがそれを渡ると、城内を自由に動き回ることができます。同様に、攻撃者がネットワークにアクセスした場合、つまり「堀」を渡った場合、内部のあらゆるデータやシステムにもアクセスできます。
この攻撃で明らかなように、攻撃者はユーザー認証情報の窃盗、既知のアクセスブローカーの悪用、権限昇格ツールキットの利用、ソーシャルエンジニアリング攻撃の実行など、さまざまな方法でネットワークに侵入できます。ファイアウォールなどの従来の境界防御は、これらの攻撃の一部を阻止できるかもしれませんが、一度侵入を許してしまうと、その代償は間違いなく高くなります。
残念ながら、ハイブリッドワークフォースによって個人用クラウドアプリとビジネスアプリの境界が曖昧になる中、Ciscoのような大企業でさえ、リモートアクセスと、その誤用がもたらしうる不安定性に関連する独自の課題と高まるリスクに直面しています。従来、一般的なハイブリッドワーカーは、VPNリモートアクセスの重要性を強く主張するでしょう。しかし、Ciscoのインフラストラクチャへの今回の侵害で示されたように、脅威アクターもリモートアクセスがいかに価値があるかを十分に認識していると断言できます。
ゼロトラストアーキテクチャは、ユーザーがシステムやデータにアクセスする方法とタイミングに関する安全な手法を適用します。「城と堀」モデルとは異なり、ゼロトラストセキュリティは、ネットワークの内外にすでにセキュリティリスクが存在することを前提としています。そのため、ネットワーク内の何もデフォルトで暗黙的に信頼されることはありません。これが「ゼロトラスト」という名前の由来です。
ゼロトラストは、データやアプリケーションへのアクセスを許可する前に、ネットワーク上のすべてのユーザーとデバイスに対して厳格な評価と検証を要求します。その上、管理者は利用可能なもの、アクセス可能なもの、そしてユーザーがリソースとどのように対話できるかについて強力な制御を行うことができます。
Ciscoへの攻撃で示されたように、攻撃者が水平移動を効果的に利用すると、セキュリティチームが検出することは非常に困難になります。まさにこの理由から、ネットワークセグメンテーションは組織が実装すべき不可欠なセキュリティプロセスです。
しかし、俊敏性は情報セキュリティ部門にいくつかの意図しない変化をもたらし、規模を拡大するためには、クラウドセキュリティが単一チームの責任であってはなりません。むしろ、クラウドセキュリティはプロセスに組み込まれ、開発、アーキテクト、運用間の連携に依存する必要があります。これらのチームは現在、クラウドセキュリティにおいてより重要な役割を担っており、多くの場合、セキュリティを強化するための変更を実装できる唯一の存在です。情報セキュリティ部門は今や、すべてのチームが同じ安全なペースで進むことを確実にするために、ゲートキーパーではなくシェルパのように導く役割を果たしています。
Zero Trustの考え方を用いることで、セキュリティチームは本質的にアプリケーションとリソースを囲い込み、重要な資産の周囲にマイクロペリメーターを迅速かつ効率的に作成することができます。
当社のクラウドセキュリティサービスは、クラウドでアプリケーションを移行および開発しているお客様のために特別に構築されました。当社はこれをSkyhigh Cloud-Native Application Protection Platform、または単にSkyhigh CNAPPと呼んでいます。なぜなら、すべてのサービスには頭字語がふさわしいからです。
生産性を向上させるためにデータがクラウドインフラストラクチャ全体に分散され続ける中、組織はクラウドアプリ間のコンテンツ認識型コラボレーション制御を有効にするだけでなく、単純で侵害されたVPNセッションによってセキュリティが犠牲になるのを避けるために、クラウドData Loss Prevention機能を実装する必要があります。
これらの種類の攻撃が悲しい必然性を持つことは、恐ろしいことです。ソーシャルエンジニアリングの手口や巧妙な欺瞞が脅威アクターによって用いられる攻撃において、私たち人間は依然として最も弱いリンクであり続けています。
しかし、ITネットワークとリソースの保護者として、最新のセキュリティ原則を検討し採用することで、まだ多くのことを達成できます。
Skyhigh Security Intelligence Digestをお読みください。
フィッシング。認証情報の盗難。データ流出。恐喝。物語は続く。
Skyhigh Security Intelligence Digestシリーズ全体を見る こちら。
ブログへ戻る
トレンドブログ
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
The Future of Security Starts with Data: Why Our Strategy Continues to Gain Momentum
Sanjay Castelino August 6, 2026