リソース
ビジネスクリティカルなデータを危険にさらすことなくChatGPTを導入する
Tony Frum 執筆 - Skyhigh Security プロダクトスペシャリスト
2023年6月6日 6 分で読めます
ダイヤル式電話の使い方を知って育った私は、これまでの人生でかなりの技術進歩を目の当たりにしてきました。しかし、人工知能(AI)の出現により、私の子供たちが生涯で目にするであろうものと比較すると、それは見劣りするかもしれません。この分野の専門家は、その重要性を説明するために、原子爆弾や火の発見のような大げさな比較を使用しますが、これらが誇張ではない可能性は十分にあります。
この開発を巡っては、セキュリティ対策、政府規制、さらにはAI研究の一時停止を求める声もあり、大きな懸念が広がっています。サイバーセキュリティ分野では、ChatGPTのようなAIツールの利用と、それがデータセキュリティに与える影響について大きな不安があります。データに徹底的に焦点を当てたSecurity Service Edge (SSE) ベンダーとして、Skyhigh Securityは、ChatGPTを介したデータ損失をどのように防ぐことができるかについて、少なくとも毎日質問を受けています。お客様は、SamsungのChatGPTを介したデータ損失インシデントのような状況について読み、適切な制御が導入されていることを確認したいと考えています。
ChatGPTのようなツールの目新しさにもかかわらず、伝道の書にある「日の下に新しきものなし」という言葉を引用したい衝動に駆られるのを抑えなければなりません。AIモデルがお客様のデータでトレーニングされるという具体的なリスクは新しい側面かもしれませんが、ChatGPTからデータを保護するためのロジスティクスは、実際には何も新しいものではありません。これは私たちが毎日行っていることです!率直に言えば、適切なデータセキュリティ管理が導入されていれば、すでに必要な対策は講じられているはずです。適用される管理策(その多くはすでにお客様が導入されているでしょう)と、それらがこの新しいようでそうでもないリスクにどのように対処できるかについて、簡単に見ていきましょう。
カテゴリ/アプリによるブロック
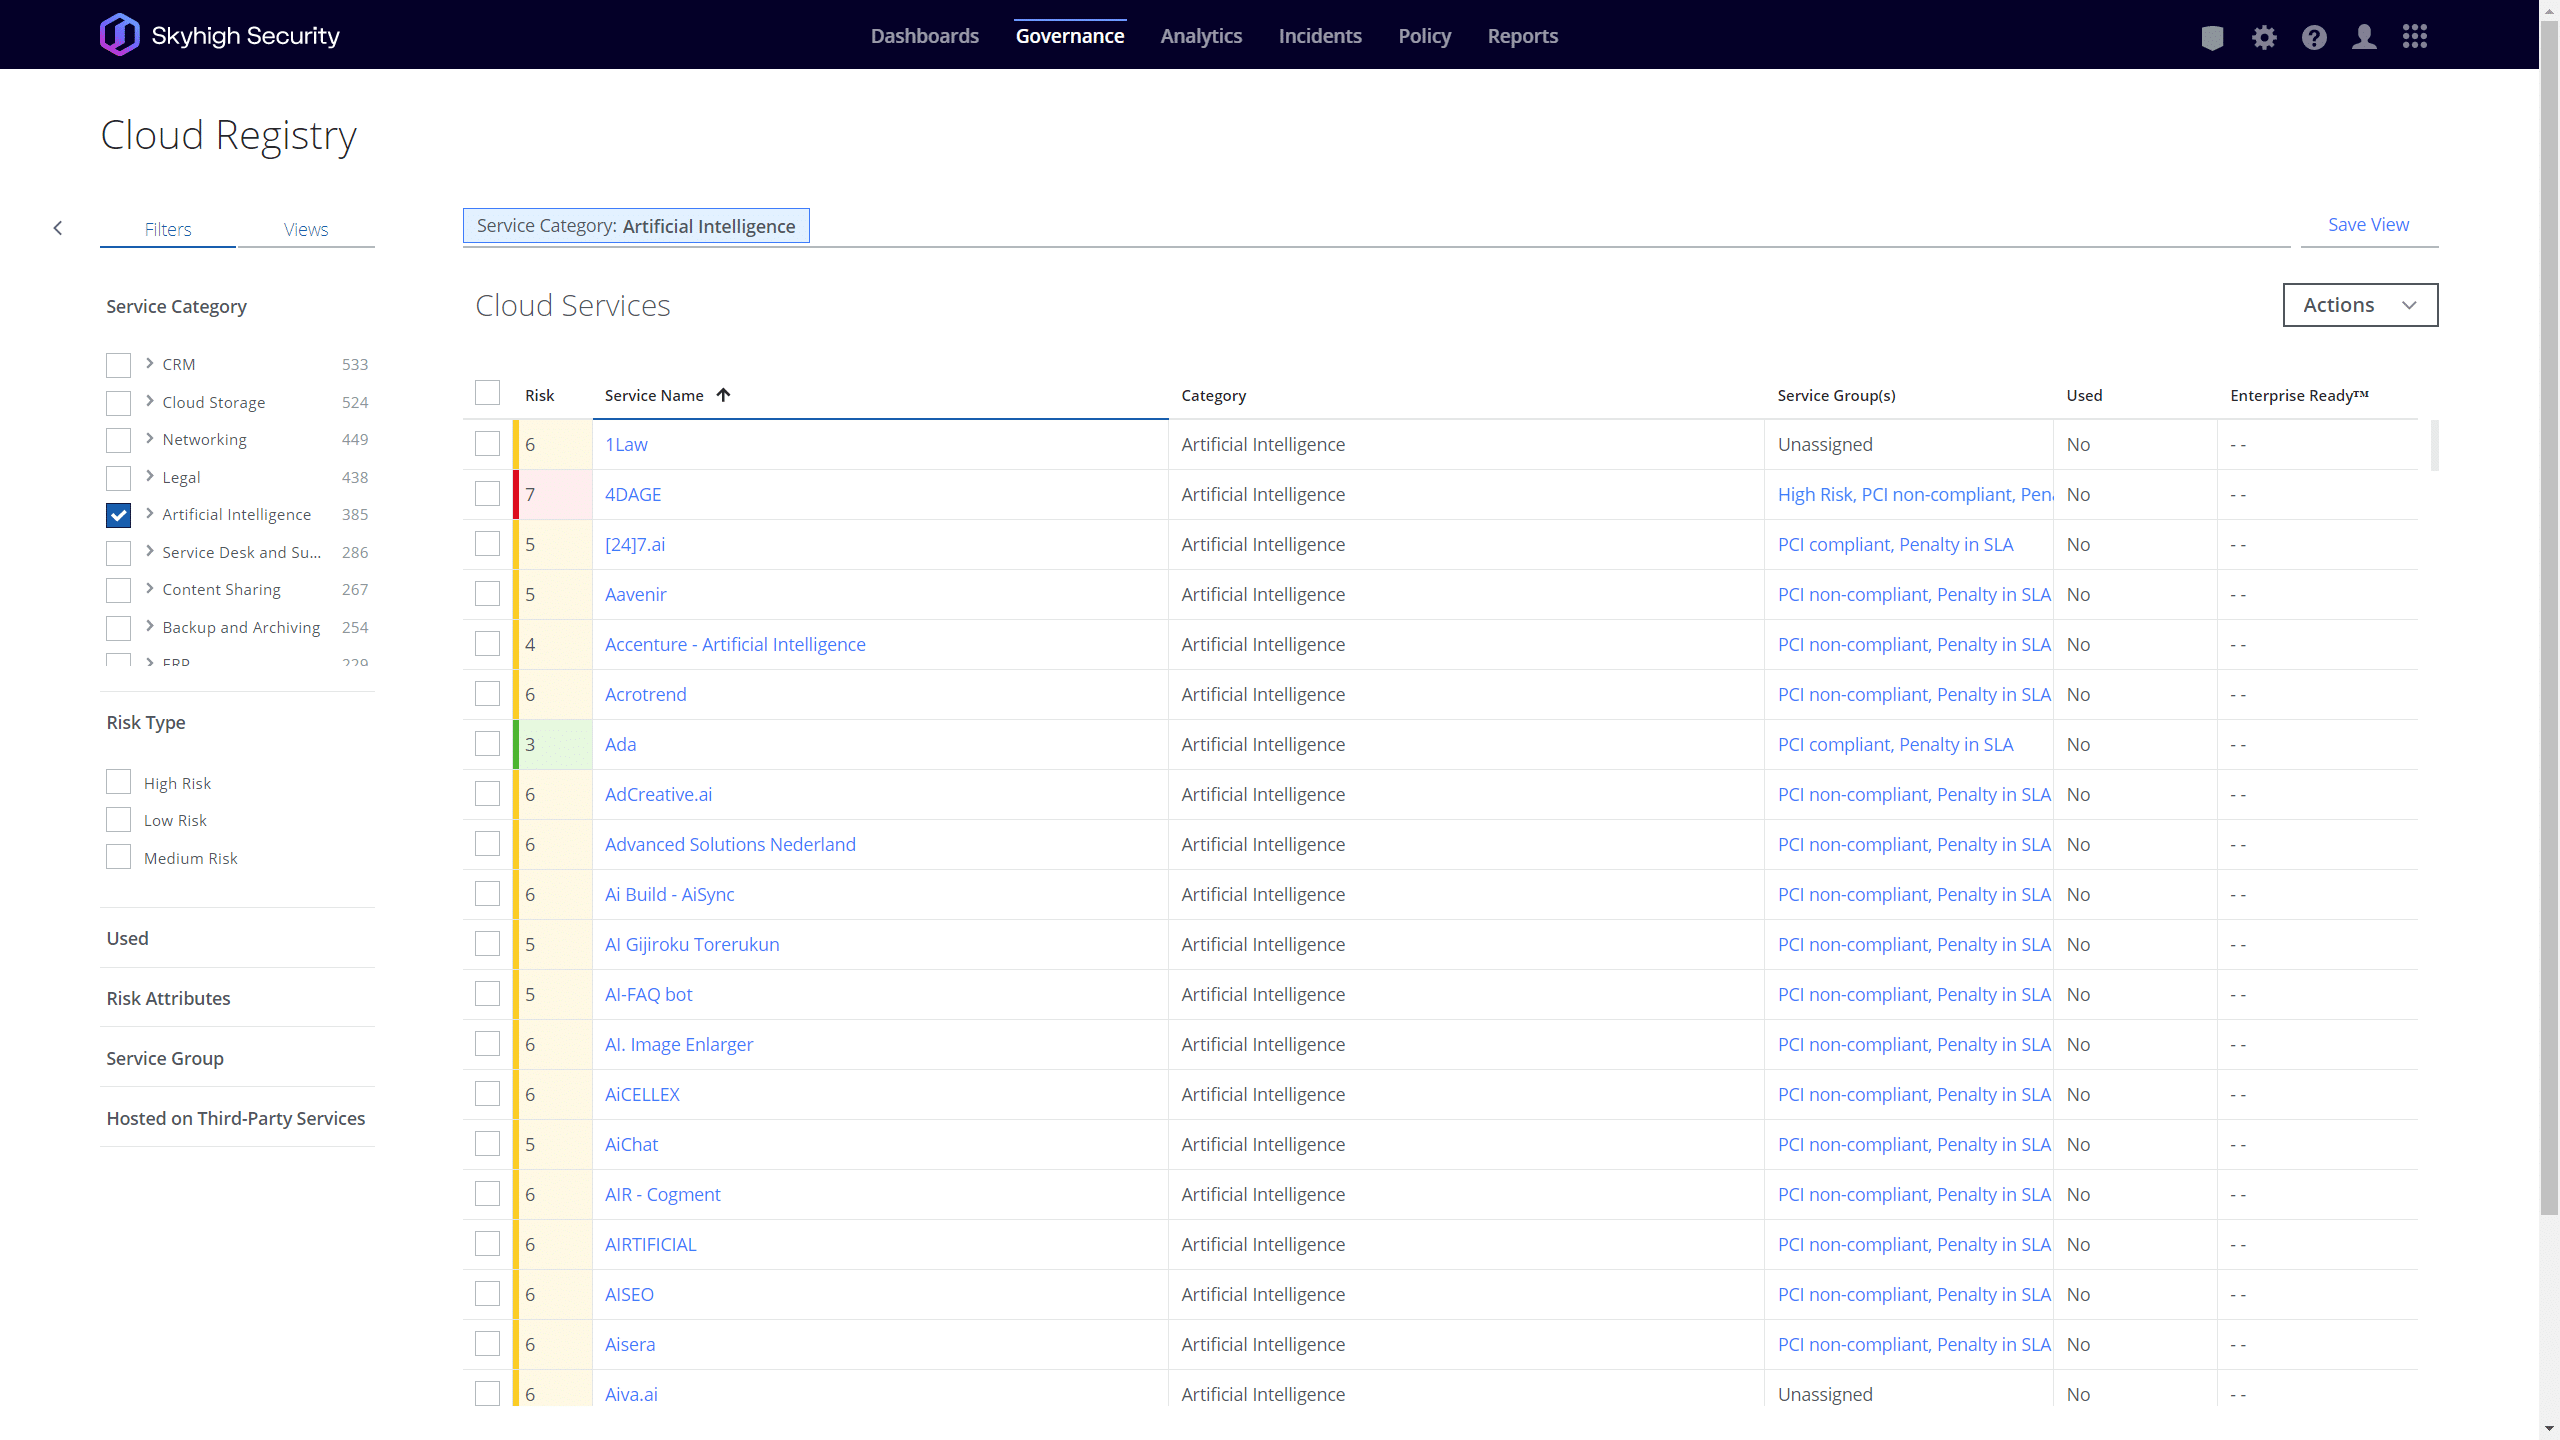
多くの組織は、AIチャットボットやその他の生成AIサービスがもたらすリスクを望んでいません。これらの組織にとって、これらのアプリの使用を完全にブロックすることが好ましい戦略です。Appleは最近、これらの企業の増加するリストに加わりました。しかし、私がSecure Web Gateway (SWG) のお客様に長年伝えてきたように、「何かをブロックするのは簡単です。誰でもできます。何をブロックすべきかを知ることが難しいのです。」とはいえ、今日の優れたSWGは、これらのAIツールをすでに認識しており、それらをブロックするためのポリシーを簡単に構築できるはずです。本稿執筆時点で、Skyhigh Securityのクラウドレジストリには400以上のAIアプリケーションの完全なリスク分析が含まれており、そのリストは日々増加しています!これらにはそれぞれ65以上のリスク属性と、アプリに関連するすべてのドメインのリストが含まれています。数回のクリックだけで、この豊富なデータをお客様のWebセキュリティポリシーに活用して、これらのアプリを制御できます。AIチャットボットの使用を禁止したいお客様にとって、これは「簡単なボタン」です。
特定のアクティビティの制限
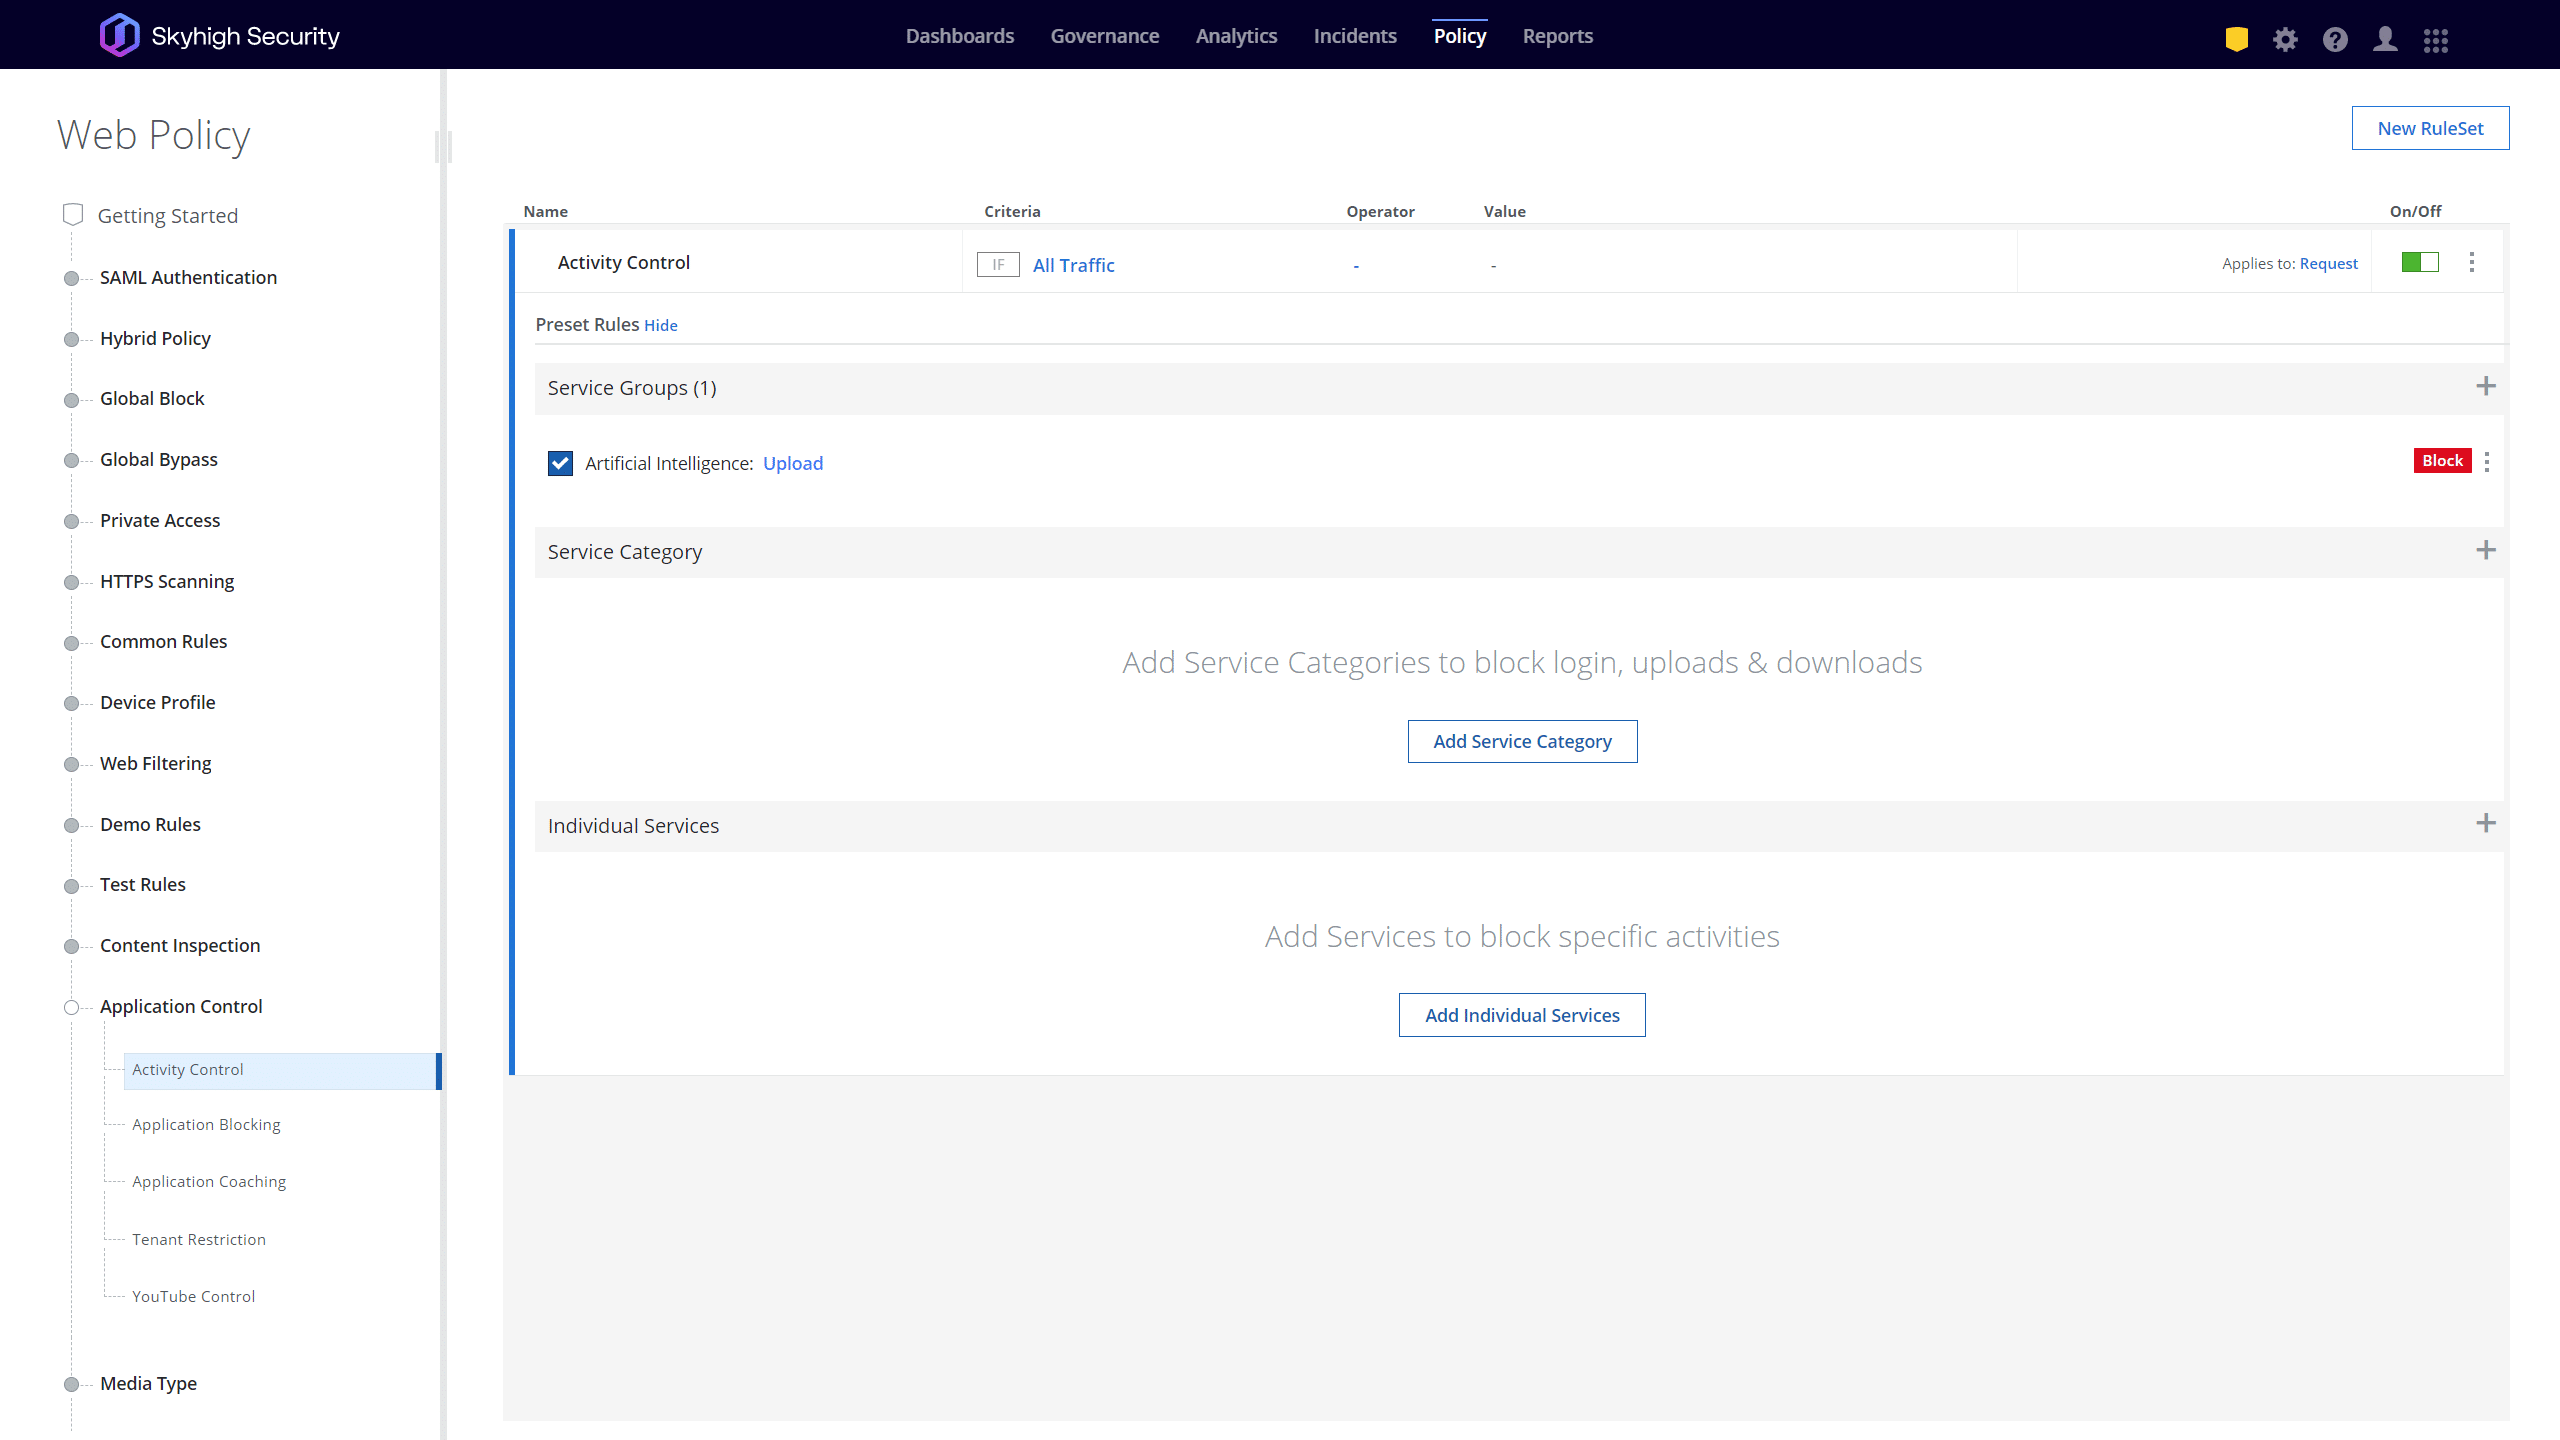
一部の組織はAIチャットボットの使用を許可することに価値を見出していますが、より重要なデータが安全に保たれることを望んでいます。今日、この問題にはいくつかの解決策があります。一つの選択肢は、アクティビティコントロールを使用してAIベースのアプリケーションを許可しつつ、ファイルのアップロードやプロンプトの送信などの特定の活動を防止することです。Skyhigh SWGは、AIに分類される400以上のアプリを含む、当社のレジストリにある35,000以上のすべてのアプリケーションに対してアクティビティコントロールをサポートしています。繰り返しになりますが、数回のクリックで、これらのアプリケーションへのあらゆるコンテンツのアップロードを数分で防止できます。
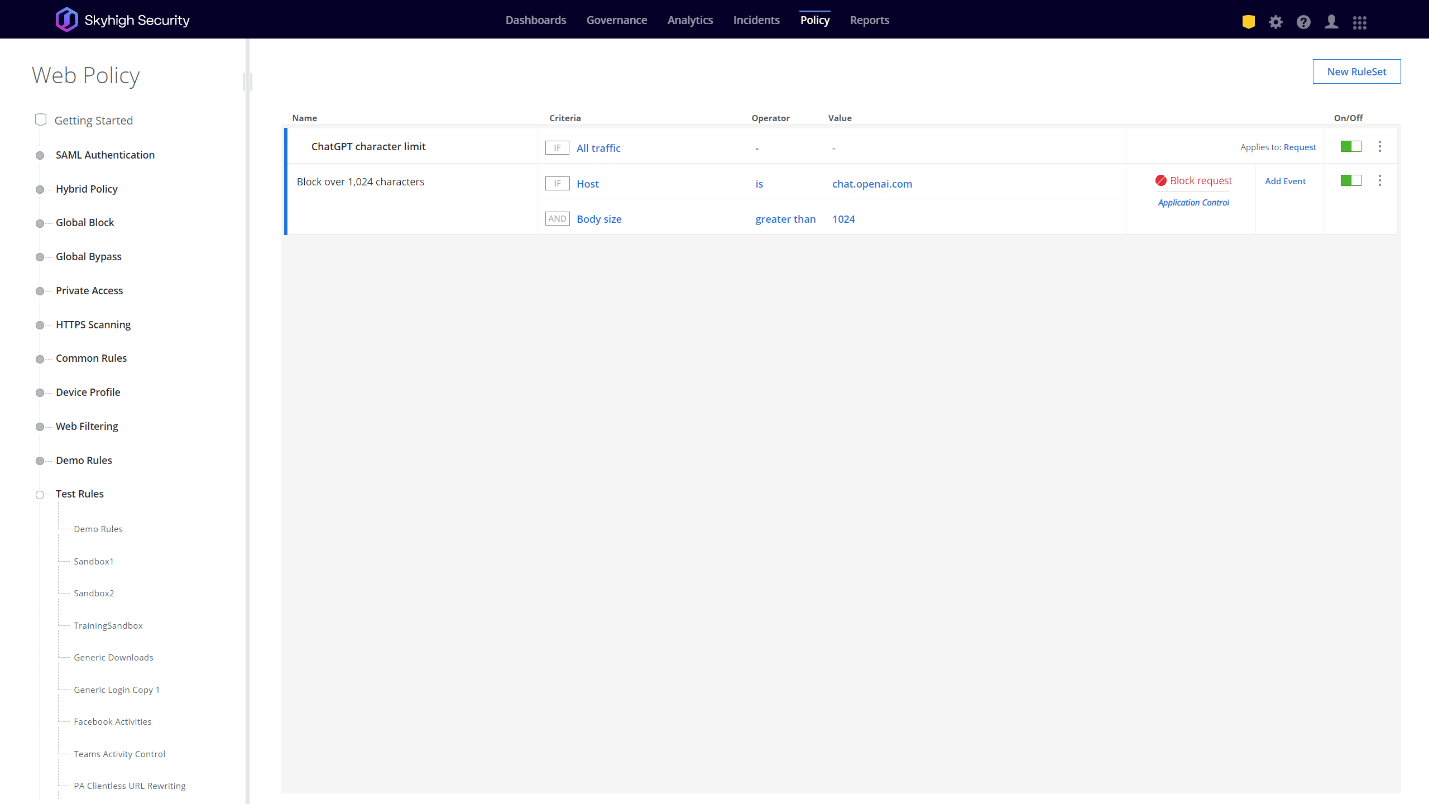
もちろん、ChatGPTのような一部のアプリケーションは、質問の送信などの活動を防止することで、実質的に使用不能になる可能性があります。質問できないのであれば、そのアプリを許可する意味があるでしょうか?このような状況では、お客様はより微妙なアプローチを取りたいと考えるかもしれません。例えばSamsungは、データ漏洩への初期対応として、ChatGPTのプロンプトを1,024バイトに制限しました。その他の選択肢としては、特定の種類のファイルのアップロードを防止したり、地理位置情報に基づいてアクセスを制限したりすることが考えられます。これらの選択肢の多くには、非常にきめ細かなWebポリシーエンジンが必要です。Skyhigh SWGソリューションは、間違いなく今日の市場で最も強力で粒度の高いWebポリシーエンジンを備えており、このようなユースケースに迅速に対応できます。例えば、単一のカスタムルールを使用することで、お客様は、AIベースのプラットフォームへのリクエストが1024バイトを超えた場合にブロックするポリシーを実装できます。したがって、お客様がどのようなアプローチを好むかにかかわらず、当社はその制御を容易に行えるようにするでしょう。
業務上重要なデータの保護
個人的には、最善のアプローチはデータ認識にあると感じています。今日のクラウドベースの世界では、組織は保護すべきデータをすでに十分に把握しており、承認され、組織によって適切に保護されていない外部アプリケーションにそのデータが送信されるのを防ぐポリシーを適用すべきです。この点において、ChatGPTは個人のDropboxアカウントと何ら変わりありません。組織は個人のDropboxの使用を許可し、容認するかもしれませんが、最も重要なデータがこの未承認で安全でないアプリケーションにアップロードされないようにすることも保証すべきです。同様に、成熟したデータセキュリティプログラムを持つ組織は、機密データが未承認のアプリケーションに漏洩するのを防ぐポリシーをすでに持っている可能性が高く、これはChatGPTのようなアプリにも自然に適用されるべきです。Skyhigh Securityのお客様は、Exact Data Match (EDM)、Indexed Data Matching (IDM)、Optical Character Recognition (OCR) などの堅牢な機能を備えた成熟した高度なData Loss Prevention (DLP) エンジンをすでに活用しているため、この分野ではすでに先行しています。
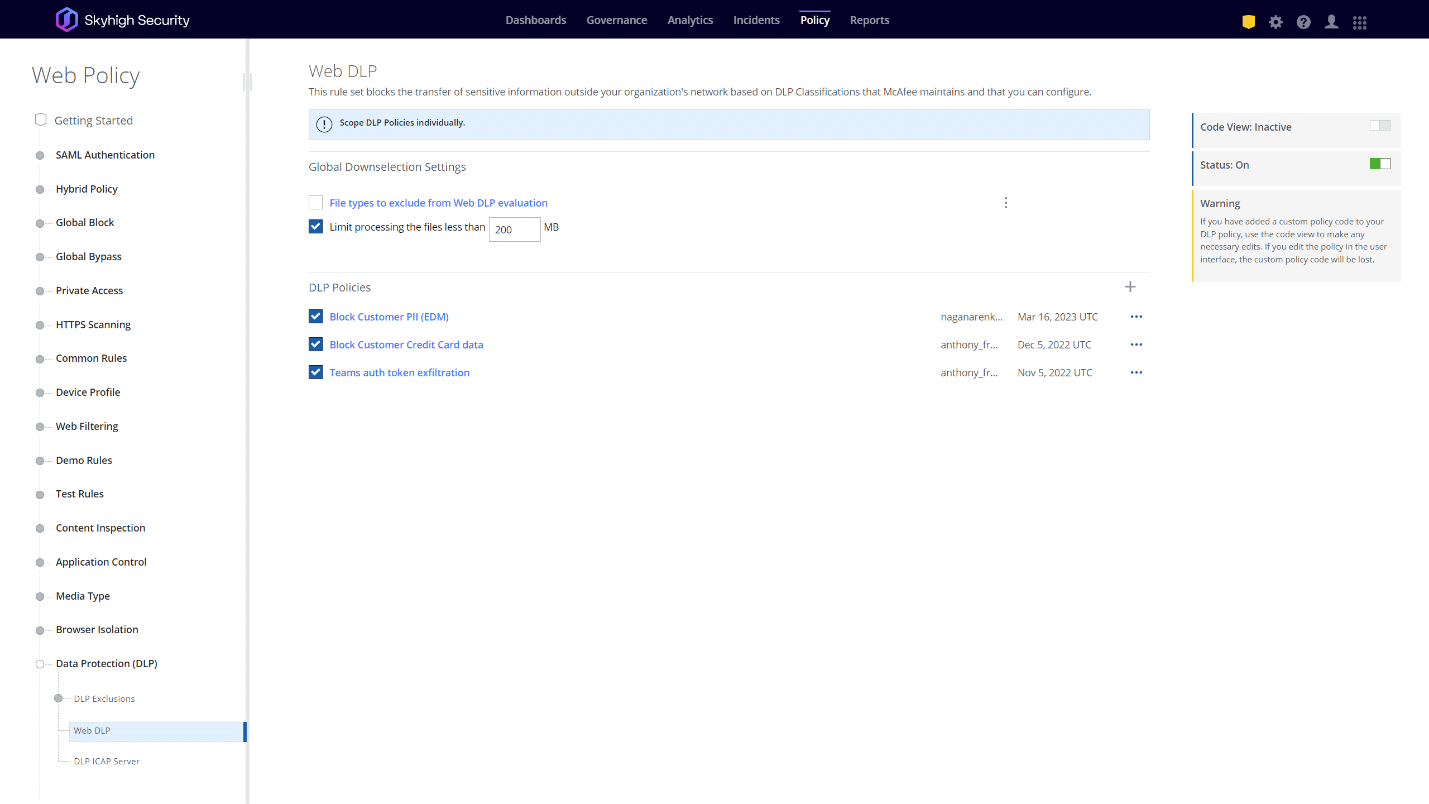
OpenAIからの最近の進展で、さらなる希望をもたらすのは、ChatGPTの会話履歴とそれらの会話に基づくトレーニングを無効にする新しい制御機能です。UIのスイッチを簡単に切り替えるだけで、ユーザーは自分のデータを保存したくないこと、そしてChatGPTのトレーニングに使用されるべきではないことを示すことができます。ユーザーはこのオプションを手動で有効にする必要があります(デフォルトでは無効になっています)が、これによりChatGPTモデルが潜在的に機密性の高いデータでトレーニングされるのを防ぐための追加のセキュリティ層が提供されます。Skyhigh Securityは、ユーザーがどのSaaSアカウントにログインしているかに関わらず、当社のプロキシを通過するすべての管理対象デバイスに対してこの新しいオプションを強制的に有効にするポリシーを、当社のSWGソリューションで既にテスト済みです。
サービスの承認
OpenAIはまた、将来的にChatGPT Businessサブスクリプションの計画を発表しました。この新しいサブスクリプションオプションにより、組織はユーザー向けにビジネスアカウントを作成し、データの取り扱い方法を一元的に管理できるようになります。これにより、Skyhigh Security SSEプラットフォームの他のいくつかの機能が活用される可能性があります。まず、私たちが「テナント制限」と呼ぶ機能です。これは、個人アカウントやサードパーティアカウントをブロックしながら、承認されたテナント、つまりアプリケーションのインスタンスへのログインのみを許可するものです。組織がChatGPT Businessの道を選び、会社全体でデータ処理ポリシーを適用したい場合、これは非常に重要になります。もし、管理されていない個人のChatGPTアカウントへのログインも防げなければ、そうすることは無意味でしょう。
Skyhigh Securityのエンジニアリングチームは、当社のポートフォリオの一部であるCloud Access Security Broker (CASB)を使用して、OpenAIのAPIと連携し、OpenAIプラットフォームにアップロードされたファイルを精査する概念実証をすでに成功させています。OpenAI APIはまだすべてのユースケースをサポートしていませんが、当社は引き続き、CASB API機能を使用して帯域外プロセスでエンタープライズテナント内の機密データをスキャンし、修復する機会を模索していきます。
同様に、ChatGPTがサードパーティのIDプロバイダーからのシングルサインオン (SSO) の使用機能を提供する場合、Skyhigh SecurityのCASBテクノロジーは価値を提供できるようになります。ChatGPTとサードパーティのIDプロバイダー間のSAMLハンドオフプロセスに接続することで、CASBは、お客様のChatGPTテナントに認証する世界中のあらゆるデバイスに対してインラインで動作し、デバイスアクセス制御を実行できます。このようにして、お客様の組織のChatGPTへのアクセスを制限し、信頼できるデバイスのみがアクセスできるようにすることが可能になります。本稿執筆時点では、OpenAIがSSOを提供する計画であることは確認されていませんが、これは認証とアカウント管理の一般的なアプローチであるため、その可能性は高いです。
Skyhigh Securityの同僚の皆さんにとって、今議論したことは、お客様との日々の会話の簡単な要約のように聞こえるでしょう。これこそが、私たちの仕事です。AIチャットボット、特にChatGPTは、データ損失のリスクに新たなひねりをもたらすかもしれませんが、データセキュリティの専門家にとっては、同じツールを必要とし、同じリスクを伴う同じ仕事です。おそらく、皆さんはすでにこれらのツールの多くを準備しているでしょうが、セキュリティ制御が不足していると感じる場合は、私たちがどのように役立つかを示す機会をください。お客様のデータを保護することが私たちの毎日の仕事であるため、これはまさに私たちの得意分野です。
Skyhigh Securityがどのようにお客様を支援できるかについて詳しく知るには、今すぐお問い合わせください。
ブログへ戻る
トレンドブログ
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
The Future of Security Starts with Data: Why Our Strategy Continues to Gain Momentum
Sanjay Castelino August 6, 2026