リソース
Skyhigh SecurityのCASBにおけるMITRE ATT&CK – 精密な防御
Rodman Ramezanian 著 - エンタープライズクラウドセキュリティアドバイザー、Skyhigh Security
2022年6月3日 3 分で読めます
古代の軍事戦略家である孫子(Sun Tzu)が有名な言葉を残しています。「敵を知り己を知れば、百戦危うからず。」
企業向けマルチクラウドセキュリティプラットフォームであるSkyhigh Cloud Access Security Broker (CASB)は、SOCアナリストがクラウド脅威を調査し、セキュリティマネージャーが将来の攻撃から正確に防御するためのワークフローにMITRE ATT&CKを組み込んでいます。
ほとんどの企業は1,500以上のクラウドサービスを利用しており、ログイン、ファイル共有、ダウンロード、そして生産性向上のために意図された無数のアクションから、数百万ものイベントを生成しています。これらは敵対者によって悪用される可能性があります。これまで、その膨大な情報の中から敵対者の活動を探し出すことは困難な作業であり、多くのノイズがあるため、手遅れになるまで多くのデータ侵害が見過ごされてきました。
Skyhigh CASBを含むSkyhigh Security Service Edge (SSE)は、クラウド脅威調査に多層的なアプローチを採用しており、クラウドサービスにおける攻撃者の活動を検出するまでの時間を短縮し、ギャップを特定し、ポリシーと構成に的を絞った変更を実装することができます。
まず、膨大なイベントは、ユーザーおよびエンティティ行動分析 (UEBA) によって、既知の正常な行動のベースラインと継続的に照合され、複数のサービスやアカウントにわたる行動を評価することで、環境内の異常や実際の脅威を特定します。
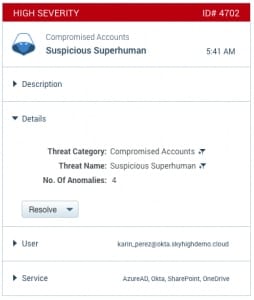
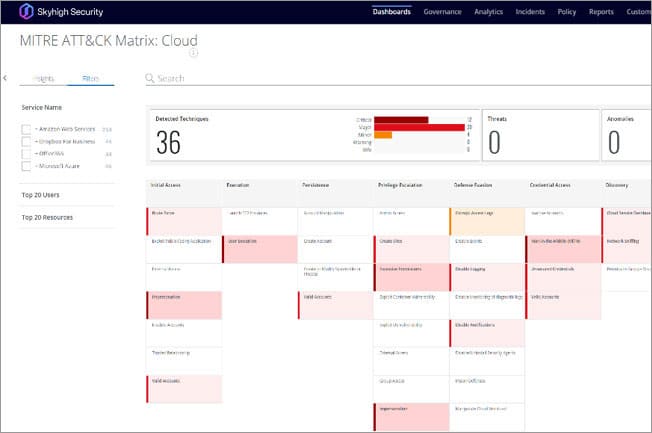
これにより、調査プロセスで扱うインシデントの量を管理可能な数に減らすことができます。このリリースにより、これらのインシデントは、他のSOCと同様にMITRE ATT&CKという共通言語で表現されるようになりました。各クラウドセキュリティインシデントはATT&CKの戦術と技術にマッピングされ、環境内で現在実行されている敵対者の活動を示します。
 Skyhigh Cloud Access Security Broker (CASB) における攻撃者の活動のマルチクラウドMITRE ATT&CKビュー
Skyhigh CASBには3つのビューがあります。
- 回顧的: 環境内で既に発生したすべての攻撃手法を可視化すること
- プロアクティブ: 進行中の攻撃を可視化し、阻止するための対策を講じること
- フルキルチェーン:インシデント、異常、脅威、脆弱性の組み合わせを、全体的な一連の違反として捉えること。
Skyhigh Security Service Edge (SSE) へのこの追加により、組織内の複数のチームが恩恵を受けます。
- SecOpsチームは受動的から能動的へ移行:Skyhigh CASBにより、アナリストはATT&CKフレームワークで実行された脅威だけでなく、複数のSoftware-as-a-Service (SaaS)、Platform-as-a-Service (PaaS)、Infrastructure-as-a-Service (IaaS) 環境で阻止できる可能性のある攻撃も可視化できます。
- SecOpsチームはサイロを打破:SecOpsチームは、エンドポイントおよびネットワークの脅威調査に使用しているATT&CKフレームワークにマッピングされた、事前フィルタリング済みのクラウドセキュリティインシデントを、APIを介してSecurity Information Event Management (SIEM)/Security Orchestration, Automation and Response (SOAR) プラットフォームに取り込むことができるようになりました。
- セキュリティ管理者は正確に防御:Skyhigh CASBは、Cloud Security Posture Management (CSPM) を新たなレベルに引き上げ、SaaS、PaaS、IaaS環境向けのクラウドサービス構成に関する推奨事項をセキュリティ管理者に提供し、特定のATT&CK攻撃者の技術に対処します。
多くのSecOpsチームは、ATT&CKのような反復可能なプロセスやフレームワークを活用して、エンドポイントやネットワークに対するリスクを軽減し、脅威に対応しています。しかし、これまでのところ、クラウドの脅威と脆弱性は、なじみのないパラダイムを提示してきました。クラウドの脅威と脆弱性をATT&CKという共通言語に変換することで、Skyhigh CASBは、セキュリティチームがそのプロセスとランブックをクラウドに拡張し、クラウドの脆弱性を理解して先制的に対応し、エンタープライズセキュリティを向上させることを可能にします。
Skyhigh SSEの詳細については、こちらをご覧ください。
ブログへ戻る


トレンドブログ
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026








