موارد
تحديث شبكة الحماية الطرفية ( Secure Web Gateway ) من سيمانتيك باستخدام شبكة SSE الهجينة من Skyhigh
بقلم سارانغ وارودكار - مدير تسويق منتجات تقني أول
15 يوليو 2026 6 دقيقة للقراءة
تواجه المؤسسات التي تستخدم «Symantec Edge Secure Web Gateway » (المعروف سابقًا باسم « Blue Coat ProxySG») فترة زمنية ضيقة لاتخاذ القرار. فقد أوقفت شركة «Broadcom» دعم «Web Isolation» المُثبَّت محليًّا اعتبارًا من 1 يناير 2024. كما ستنتهي صلاحية نظام التشغيل «SGOS 7.3» بعد 31 ديسمبر 2026، ولن يتم تقديم أي ميزات جديدة بعد ذلك التاريخ. وفي الوقت نفسه، تسببت عوامل الذكاء الاصطناعي التي تعمل داخل شبكات المؤسسات في ظهور فجوة في نموذج «الثقة الصفرية» لا يمكن لبنى البروكسي القائمة على السحابة وحدها سدها.
هذا هو السبب الذي يدعو إلى التحديث الآن، ولهذا فإن «Skyhigh Hybrid SSE Mesh» هو المسار الذي يحافظ على السيطرة المحلية حيثما يتطلب ذلك الامتثال.
لماذا تقترب فترة اتخاذ القرار من نهايتها في عام 2026؟
هناك ثلاثة عوامل ضغط تتضافر هذا العام بالنسبة لعملاء منتج «Edge SWG» من شركة سيمانتيك.
لقد أوجدت العوامل الذكية (AI) فجوة في نموذج «الثقة الصفرية» داخل نطاق شبكتك، لا يمكن لـ «سيمانتيك إيدج SWG» ولا لـ «SSE» السحابي البحت سدها. ترث وكلاء الذكاء الاصطناعي المستقلون صلاحيات الوصول على مستوى المستخدم، وتستعلم عن الأنظمة الداخلية، وتربط واجهات برمجة التطبيقات (APIs) معًا، وتنقل البيانات الحساسة بسرعة الآلة. ويعمل العديد منها عبر اتصالات WebSocket دائمة لم تُصمم بنية الوكيل الخاصة بـ Symantec Edge SWG أبدًا لفحصها، ولا يمكن لفحص الوكيل السحابي الوصول إليها لأن الجلسات تنشأ داخل الشبكة، وليس عند حافة الإنترنت.
لا تقدم شركة «برودكوم» حلاً لهذه الثغرة. فبرنامج «سيمانتيك إيدج SWG» يفتقر إلى إمكانية «ZTNA» داخل المنشأة، كما لا يوفر أمانًا للمتصفح بدون وكيل للوصول إلى أدوات الذكاء الاصطناعي. كما أن الانتقال إلى برنامج «سيمانتيك SSE» المملوك لشركة «برودكوم» لا يساعد في حل المشكلة أيضًا، لأنه عبارة عن بنية سحابية بحتة لا تزال عاجزة عن فرض ضوابط «الثقة الصفرية» على وكلاء الذكاء الاصطناعي الذين يعملون داخل شبكتك.
يواجه مزودو خدمات SSE التي تعمل في السحابة حصريًّا نفس القيد. فلا يمكن لنظام «الثقة الصفرية» الذي يُطبَّق حصريًّا في السحابة أن يتحكم في حركة المرور التي لا تغادر المبنى أبدًا.
تعالج شبكة Skyhigh Hybrid SSE Mesh هذه المشكلة في النقطة التي تحدث فيها فعليًّا. تعمل تقنية ZTNA المحلية على بواباتك الداخلية وفروعك، وليس عبر عقدة سحابية يديرها المورد، وبالتالي فإن تطبيق مبدأ «الثقة الصفرية» يصل إلى وكلاء الذكاء الاصطناعي والأنظمة الداخلية التي لا تستطيع الوكلاء السحابيون رؤيتها. تضيف «Agentless Secure Browser Controls» فحصًا فوريًا مدعومًا بالذكاء الاصطناعي وتغطية متوافقة مع WebSocket على أي متصفح قياسي عند حافة الشبكة المحلية، دون الحاجة إلى نشر متصفح مؤسسي. هذه هي القدرات التي لا تستطيع Broadcom توفيرها لك، والتي لن يوفرها لك الانتقال إلى مزود SSE يعتمد على السحابة حصريًّا.
تؤدي ترخيصات Broadcom إلى تقليص قيمة المجموعة الحالية من الحلول. يتطلب توفير الأمان الكامل للويب والبيانات والسحابة على منصة Broadcom إدارة وحدات تحكم منفصلة لكل من Edge SWG وCloud SWG وSymantec DLP، حيث تمتلك كل منها محرك سياسات خاص بها، ورمز SKU للترخيص، ودورة تجديد. ويؤدي التباين في السياسات بين هذه البيئات الثلاث إلى تعرض المؤسسة لمخاطر التدقيق. وتفرض Broadcom أسعارًا لكل مستخدم ولكل وحدة، حيث يتم احتساب نفس السعر سواء كانت الميزة تعمل يوميًا أو مرة واحدة في السنة.
يتمثل التوجه الاستراتيجي لشركة Broadcom في تقديم الخدمات عبر السحابة حصريًّا. بالنسبة للمؤسسات التي تتطلب أطر الامتثال الخاصة بها، أو متطلبات السيادة، أو بيئات OT/SCADA، التحكم المحلي في البيانات، فإن الخيار المتاح على منصة Broadcom هو إما البقاء على منصة يتم التخلص منها تدريجيًا من الناحية التجارية، أو قبول بنية سحابية بحتة تعيد إثارة المشكلات التي تم اختيار الحل المحلي لحلها في المقام الأول.
صُممت حذاء «Skyhigh Hybrid SSE Mesh» خصيصًا للمسار الثالث.
نموذج «الثقة الصفرية» للمستخدمين والموارد ووكلاء الذكاء الاصطناعي داخل المنشأة
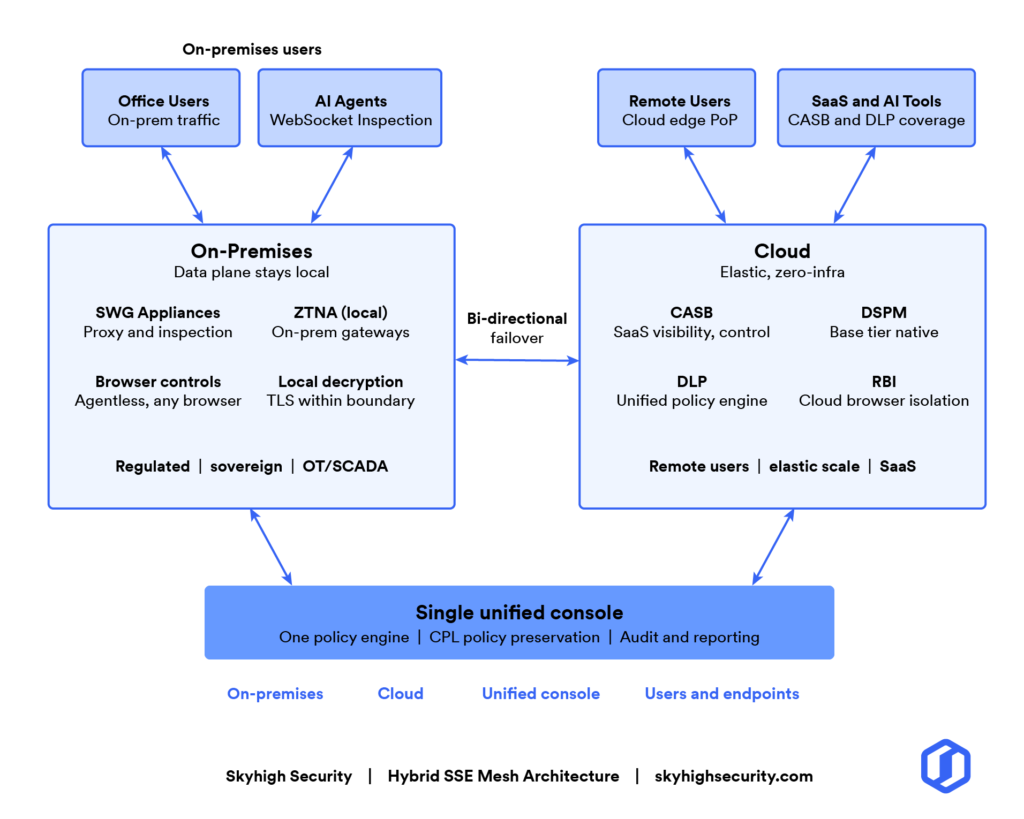
يعمل نظام «Skyhigh Hybrid SSE Mesh» على دمج أجهزة SWG المحلية مع حلول الأمان المقدمة عبر السحابة ضمن وحدة تحكم واحدة ومحرك سياسات واحد. ويظل مستوى البيانات موجودًا فعليًّا في الموقع المحلي حيثما تقتضي ذلك متطلبات الامتثال والسيادة. وتمتد قدرات السحابة وفقًا لوتيرة نمو المؤسسة.
يعمل نظام ZTNA المحلي على بواباتك المحلية وبوابات الفروع الخاصة بك، مما يفرض ضوابط «الثقة الصفرية» على المستخدمين والموارد الداخلية ووكلاء الذكاء الاصطناعي العاملين داخل الشبكة. وهذه هي نقطة التطبيق التي لا تستطيع البنى الهندسية القائمة على السحابة وحدها الوصول إليها. تضيف «ضوابط المتصفح الآمن بدون وكيل» فحصًا فوريًا مدعومًا بالذكاء الاصطناعي وتغطية متوافقة مع WebSocket على حافة الشبكة المحلية، على أي متصفح قياسي، دون الحاجة إلى نشر متصفح مؤسسي. تتوفر هاتان الإمكانيتان في اليوم الذي تحتاج فيه المؤسسة إليهما من خلال نموذج الرموز القائم على الاستهلاك.
لا توفر شركة «برودكوم» هذه الإمكانات على جهاز «سيمانتيك إيدج SWG»، ولا يمكن لـ«سيمانتيك SSE» التابعة لشركة «برودكوم» نفسها، ولا حتى مزودي خدمة «SSE» السحابية البحتة، توفيرها، لأن عملية التطبيق يجب أن تتم داخل الشبكة التي تنشأ منها حركة المرور.
السيطرة المحلية من أجل الامتثال والسيادة
تقوم Skyhigh بفك تشفير بروتوكولات SSL/TLS وفحصها محليًّا. ولا تعبر الحمولات الحساسة أبدًا حدود الجهات الخارجية أو الحدود القضائية. يعمل نظام ZTNA المحلي على بواباتك الداخلية وبوابات الفروع الخاصة بك، ويشمل وكلاء الذكاء الاصطناعي الذين يعملون عبر اتصالات WebSocket الدائمة. كما أن بنية مركز البيانات «المظلمة» التي تخلو من منافذ الاستماع الواردة تحجب عمليات المسح الخارجية والحركة الجانبية.
بالنسبة لفرق الخدمات المالية الخاضعة لولاية DORA أو FCA أو MAS، تظل المعلومات الشخصية المُفكَّكة التشفير داخل البنية التحتية للمؤسسة. أما بالنسبة لفرق الدفاع والجهات الحكومية، فإن المنصة حاصلة على اعتماد FedRAMP High وتدعم النشر عبر الفجوة الهوائية. وبالنسبة لفرق الرعاية الصحية، تظل بيانات المرضى داخل النطاق المادي. أما في قطاعي التصنيع والبنية التحتية الحيوية، فإن تقسيم الشبكة في بيئات OT/SCADA يمنع انتشار برامج الفدية من شبكات تكنولوجيا المعلومات المؤسسية إلى الأنظمة التشغيلية.
ضوابط المتصفح الآمن
توفر «ضوابط المتصفح الآمن» من Skyhigh أمانًا مدمجًا للمتصفح لا يعتمد على وكلاء، وذلك على حافة الشبكة المحلية. ويصل الفحص المتوافق مع WebSocket إلى حركة مرور وكلاء الذكاء الاصطناعي وتطبيقات المراسلة التي لا تستطيع بروكسيات السحابة التقليدية رصدها. كما تنطبق ميزات «منع تسرب البيانات» (DLP) المدمجة والحوكمة على مستوى المطالبات باستخدام الذكاء الاصطناعي على أي متصفح قياسي دون الحاجة إلى استبدال متصفح المؤسسة، ودون الحاجة إلى مشروع نشر، ودون إحداث أي انقطاع في عمل المستخدمين. يتم تفعيل «ضوابط المتصفح الآمن» من خلال نموذج الرموز المميزة القائم على الاستهلاك في اليوم الذي تحتاج فيه المؤسسة إليها.
الحفاظ على سياسة CPL
يتم تفعيل سياسات CPL (لغة سياسات المحتوى) الحالية عبر وحدة التحكم الموحدة للسياسات في Skyhigh. وتُنقل القواعد التي صقلتها فرق الأمن على مدار سنوات وتُعاد صياغتها في محرك Skyhigh من خلال عملية استيراد تم التحقق من صحتها. ثم تقوم بنية «السياسة كرمز» (policy-as-code) بدفع تلك السياسات تلقائيًّا عبر الأجهزة المادية والأنظمة الافتراضية وعقد السحابة، دون الحاجة إلى مطابقة يدوية ودون حدوث انحراف بين البيئات.
تبدأ المؤسسات التي استثمرت سنوات في ضبط معدل التحويل لكل صفحة (CPL) في نظام إدارة التوافق ( Blue Coat ) عملية التحديث انطلاقًا من الحالة الحالية لسياساتها.
منصة أمن الذكاء الاصطناعي: حماية موحدة للبيانات عبر جميع القنوات
تطبق Skyhigh نظامًا موحدًا لمنع تسرب البيانات (DLP) عبر الويب، وخدمات SaaS، وأدوات الذكاء الاصطناعي، والتطبيقات الخاصة، ونقاط النهاية، وذلك من خلال محرك سياسات واحد. فالتصنيف نفسه الذي يحكم عملية التحميل عبر الويب يحكم أيضًا عملية المشاركة عبر خدمات SaaS والمطالبات الصادرة عن الذكاء الاصطناعي التوليدي. وتقوم تقنية تحليل السلوك المستخدم (UEBA) بتصفية مليارات الأحداث لتحويلها إلى مجموعة مركزة من الحالات الشاذة القابلة للتصرف. وتشمل تغطية الامتثال لقوانين HIPAA، وGDPR، وPCI DSS، وFISMA، وSOX، وDPDPA، وGLBA.
تمثل تطبيقات SaaS وجلسات الذكاء الاصطناعي التوليدي والخدمات المتصلة بـ OAuth الآن القنوات الرئيسية التي تخرج من خلالها البيانات الحساسة من المؤسسة. أما ضوابط الوكيل الإلكتروني التي تقتصر على فحص حركة المرور على الويب، فتترك هذه القنوات دون رقابة. وتقوم Skyhigh بسد هذه الفجوة في التغطية من خلال نفس لوحة التحكم.
الكشف عن التهديدات الحديثة
يتميز Skyhigh ببيئة عزل متعددة الطبقات تعتمد على المحاكاة المضمنة، والتحليل السلوكي باستخدام تقنية UEBA، و Remote Browser Isolation لمواجهة التهديدات من نوع «صفر يوم». وتأتي الحماية من «المريض صفر» من خلال الكشف متعدد الطبقات عند النقطة الأولى، حيث يقتصر الكشف القائم على التوقيعات ونماذج سمعة عناوين URL على اكتشاف التهديدات المعروفة فقط.
الحوكمة التفصيلية لمخاطر السحابة
يقوم «سجل السحابة» (Cloud Registry) من Skyhigh بتقييم 56 سمة عبر ستة ركائز تشمل البيانات، والهوية، والاستضافة، والأعمال، والشؤون القانونية، والمخاطر السيبرانية. وقد تختلف خدمتا تخزين سحابيتان تنتميان إلى فئة URL واحدة اختلافًا جوهريًّا في ما يتعلق بموقع تخزين البيانات، والتشفير أثناء التخزين، والامتثال للائحة العامة لحماية البيانات (GDPR)، وشروط الملكية الفكرية. وتستند Skyhigh في اتخاذ قراراتها المتعلقة بالسياسات إلى ملف المخاطر الفعلي لكل خدمة. ويتم اكتشاف «تكنولوجيا المعلومات غير المعترف بها» (Shadow IT) بشكل متزامن، بينما تطبق «معالجة الحلقة المغلقة» (Closed Loop Remediation) إجراءات سياسية تلقائية على الوجهات غير المتوافقة.
مسار التحديث
يتم نشر نظام «Skyhigh Hybrid SSE Mesh» جنبًا إلى جنب مع نظام «Symantec Edge SWG» الحالي دون أي انقطاع في العمليات. ويتقدم مسار التحديث المكون من أربع مراحل وفقًا لوتيرة المؤسسة.
- المرحلة 1: التقييم والتخطيط. إجراء جرد لسياسات CPL الحالية. تحديد مناطق سيادة البيانات، وبيئات OT/SCADA، وأداء فحص SSL. تحديد القواعد التي يجب الحفاظ عليها وتوسيع نطاقها.
- المرحلة 2: النشر بالتوازي. قم بنشر أجهزة Skyhigh SWG جنبًا إلى جنب مع أجهزة Symantec Edge SWG الحالية. قم باستيراد خطوط الأساس لسياسات CPL والتحقق من صحتها. قم بتشغيل حركة المرور بالتوازي دون أي انقطاع في العمليات الحالية.
- المرحلة 3: اعتماد قدرات موحدة جديدة. تمكين ZTNA المحلي وعناصر التحكم في المتصفح الآمن بدون وكيل في أجهزة SWG. التوسع باستخدام CASB السحابي وDSPM وDLP. سحب الأجهزة القديمة من الخدمة وفقًا لجدول المؤسسة.
- المرحلة 4: الترشيد والتحسين (جاري). استهلاك ميزانية الرموز بشكل ديناميكي. إلغاء استحقاقات Broadcom غير المستخدمة. تطبيق التحسين المستمر لـ «السياسة كرمز» عبر جميع البيئات من خلال وحدة تحكم واحدة مع رؤية كاملة للتدقيق.
تقوم معظم المؤسسات بتنفيذ المرحلتين 2 و3 بالتوازي على مدار فترة تتراوح بين 6 و12 شهراً. ويُستخدم برنامج التعويض التجاري من Skyhigh الاستثمار المتبقي من Broadcom في عملية التحديث، بحيث تُخصص ميزانية التجديد — التي كانت ستُستخدم لتمويل دورة جديدة من الأجهزة — لتمويل عملية الانتقال بدلاً من ذلك.
لماذا «سكايهاي»؟
احتلت شركة «سكايهاي» المرتبة الأولى في مجال حماية البيانات ضمن تقرير « Critical Capabilities » الصادر عن «جارتنر» حول «السياسة الأمنية الموحدة» ( Security Service Edge ) لعام 2025، متقدمةً على شركة «برودكوم» وغيرها من البدائل في مجال «السياسة الأمنية الموحدة» (SSE) في نفس التقييم. كما صنفت «جيجا أوم» شركة «سكايهاي» كـ«رائدة» و«متفوقة» في تقريرها «Radar» الخاص بـ«السياسة الأمنية الموحدة» (SSE)، مشيرةً بشكل خاص إلى إطار العمل الموحد للسياسات الذي يقلل من التعقيد الإداري عبر البيئات المختلطة. تثق أكثر من 3,000 مؤسسة في Skyhigh، بما في ذلك 80 في المائة من أكبر البنوك العالمية وما يقرب من نصف الشركات المدرجة في قائمة «فورتشن 100».
تحمل المنصة ترخيصًا من فئة «FedRAMP High»، مما يجعلها متاحة للوكالات الفيدرالية الأمريكية ومنظمات القاعدة الصناعية الدفاعية التي تتطلب قدرات حديثة قائمة على نموذج «الثقة الصفرية» بموجب معايير FedRAMP وCMMC والأطر الفيدرالية ذات الصلة.
الخطوات التالية
اطلب تقييمًا مخصصًا لبيئة Symantec Edge Secure Web Gateway الحالية لديك. يعمل هذا التقييم على ربط سياسات CPL الحالية ومناطق سيادة البيانات ومتطلبات الامتثال الخاصة بك بخطة تحديث مرحلية مصممة خصيصًا لتناسب بيئتك.
نبذة عن الكاتب

سارانج وارودكار
مدير مشروع تقني أول
سارانج وارودكار هو مدير تسويق منتجات متمرس يتمتع بخبرة تزيد عن 10 سنوات في مجال الأمن السيبراني، ويتمتع بمهارة في مواءمة الابتكار التقني مع احتياجات السوق. وهو يتمتع بخبرة عميقة في حلول مثل CASB وDLP والكشف عن التهديدات القائمة على الذكاء الاصطناعي، مما يؤدي إلى استراتيجيات مؤثرة في السوق وإشراك العملاء. سارانج حاصل على ماجستير في إدارة الأعمال من معهد IIM بنغالور ودرجة الهندسة من جامعة بيون، ويجمع بين الرؤية التقنية والاستراتيجية.
مضامين ذات صلة



المدونات الرائجة
نقدم لكم Skyhigh Hybrid Mesh SSE: مصمم خصيصًا ليتناسب مع أسلوب عمل المؤسسات الحديثة
ثياغا فاسوديفان 28 أكتوبر 2026
أمن في مكان العمل: توقف عن دفع أسعار الخدمات السحابية مقابل استخدام الذكاء الاصطناعي المحلي
مايك سمارت 16 أكتوبر 2026
تأمين «الوضع الطبيعي الجديد»: لماذا يُعد نهج «الثقة الصفرية الشاملة» أمرًا ضروريًّا في عصر الذكاء الاصطناعي
سريرام كريشنامورثي 30 سبتمبر 2026
أصبح العمل مختلطًا. فلماذا تدفع ضعف المبلغ كـ«ضريبة السحابة» على برنامج Office؟
مايك سمارت 24 سبتمبر 2026