ทรัพยากร
การปรับปรุง Symantec EdgeSecure Web Gateway ของคุณให้ทันสมัยด้วย Skyhigh Hybrid SSE Mesh
โดย Sarang Warudkar - ผู้จัดการผลิตภัณฑ์ด้านเทคนิคระดับสูง (PMM)
15 กรกฎาคม 2026 6 เวลาอ่าน: 1 นาที
องค์กรที่ใช้ Symantec EdgeSecure Web Gateway (เดิมคือBlue Coat ProxySG) กำลังอยู่ในช่วงเวลาที่ต้องตัดสินใจอย่างเร่งด่วน Broadcom ได้ยุติการสนับสนุน Web Isolation แบบติดตั้งในสถานที่ตั้งแต่วันที่ 1 มกราคม 2024 SGOS 7.3จะสิ้นสุดอายุการใช้งานหลังวันที่31 ธันวาคม 2026 และจะไม่มีการเพิ่มคุณสมบัติใหม่หลังจากวันดังกล่าว. ในขณะเดียวกัน ตัวแทน AI ที่ทำงานภายในเครือข่ายองค์กรได้สร้างช่องว่างด้าน Zero Trust ที่สถาปัตยกรรมพร็อกซีแบบคลาวด์เท่านั้นไม่สามารถปิดได้
นี่คือเหตุผลที่ควรดำเนินการปรับปรุงระบบให้ทันสมัยในตอนนี้ และนี่คือเหตุผลที่ Skyhigh Hybrid SSE Mesh เป็นแนวทางที่ช่วยรักษาการควบคุมระดับท้องถิ่นไว้ได้ ในกรณีที่ข้อกำหนดด้านการปฏิบัติตามกฎระเบียบกำหนดให้ต้องทำเช่นนั้น
ทำไมช่วงเวลาสำหรับการตัดสินใจจะปิดลงในปี 2026
ในปีนี้ มีสามปัจจัยที่ก่อให้เกิดความกดดันร่วมกันสำหรับลูกค้า Symantec Edge SWG
เอเยนต์ AI ได้สร้างช่องว่างด้านความเชื่อถือเป็นศูนย์ (zero trust gap) ภายในขอบเขตเครือข่ายของคุณ ซึ่งทั้ง Symantec Edge SWG และ SSE ที่ทำงานบนคลาวด์เท่านั้น ก็ไม่สามารถปิดช่องว่างนี้ได้ เอเยนต์ AI อัตโนมัติรับสิทธิ์การเข้าถึงระดับผู้ใช้ สอบถามระบบภายใน เชื่อมต่อ API เข้าด้วยกัน และย้ายข้อมูลที่ละเอียดอ่อนด้วยความเร็วของเครื่อง หลายตัวทำงานผ่านการเชื่อมต่อ WebSocket ที่คงอยู่ ซึ่งสถาปัตยกรรมพร็อกซีของ Symantec Edge SWG ไม่เคยถูกออกแบบมาเพื่อตรวจสอบ และการตรวจสอบพร็อกซีบนคลาวด์ก็ไม่สามารถเข้าถึงได้ เนื่องจากเซสชันเหล่านั้นเริ่มต้นจากภายในเครือข่าย ไม่ใช่ที่ขอบอินเทอร์เน็ต
Broadcom ไม่เสนอโซลูชันเพื่อแก้ไขช่องว่างนี้ Symantec Edge SWG ไม่มีความสามารถ ZTNA ในระบบภายในองค์กร และไม่มีความปลอดภัยสำหรับเบราว์เซอร์แบบไม่ต้องติดตั้งเอเจนต์ (agentless) เพื่อเข้าถึงเครื่องมือ AI การเปลี่ยนไปใช้ Symantec SSE ของ Broadcom เองก็ไม่ได้ช่วยอะไรเช่นกัน เพราะเป็นสถาปัตยกรรมแบบคลาวด์เท่านั้น ซึ่งยังคงไม่สามารถบังคับใช้มาตรการควบคุมแบบ Zero Trust ต่อเอเจนต์ AI ที่ทำงานภายในเครือข่ายของคุณได้
ผู้ให้บริการ SSE ที่ทำงานบนคลาวด์เท่านั้นก็เผชิญกับข้อจำกัดเดียวกัน การบังคับใช้หลักการ Zero Trust ที่ดำเนินการเฉพาะบนคลาวด์เท่านั้น ไม่สามารถควบคุมการจราจรข้อมูลที่ไม่เคยออกจากอาคารได้
Skyhigh Hybrid SSE Mesh แก้ไขปัญหานี้ที่จุดที่ปัญหาเกิดขึ้นจริง ZTNA ท้องถิ่นทำงานบนเกตเวย์ภายในองค์กรและสาขาของคุณเอง ไม่ใช่ผ่านโหนดคลาวด์ที่ผู้จำหน่ายจัดการ ดังนั้นการบังคับใช้ Zero Trust จึงสามารถเข้าถึงเอเจนต์ AI และระบบภายในที่พร็อกซีคลาวด์ไม่สามารถมองเห็นได้ Agentless Secure Browser Controls เพิ่มการตรวจสอบคำสั่ง AI แบบอินไลน์และการรองรับ WebSocket บนเบราว์เซอร์มาตรฐานใด ๆ ที่ขอบเครือข่ายท้องถิ่น โดยไม่จำเป็นต้องติดตั้งเบราว์เซอร์ระดับองค์กร นี่คือความสามารถที่ Broadcom ไม่สามารถมอบให้คุณได้ และการเปลี่ยนไปใช้ผู้ให้บริการ SSE แบบคลาวด์เพียงอย่างเดียวก็ไม่สามารถให้ผลลัพธ์นี้ได้
การให้สิทธิ์ใช้งานของ Broadcom กำลังทำให้มูลค่าของระบบปัจจุบันลดลง การรักษาความปลอดภัยเว็บ ข้อมูล และคลาวด์อย่างครบถ้วนบนแพลตฟอร์ม Broadcom จำเป็นต้องจัดการคอนโซลแยกกันสำหรับ Edge SWG, Cloud SWG และ Symantec DLP โดยแต่ละระบบมีเครื่องยนต์นโยบาย SKU ใบอนุญาต และรอบการต่ออายุเป็นของตัวเอง การเบี่ยงเบนนโยบายระหว่างสภาพแวดล้อมทั้งสามนี้ก่อให้เกิดความเสี่ยงในการตรวจสอบ Broadcom ใช้ระบบการกำหนดราคาตามผู้ใช้และตามโมดูล ซึ่งคิดอัตราค่าบริการเท่ากัน ไม่ว่าฟังก์ชันนั้นจะทำงานทุกวันหรือเพียงครั้งเดียวต่อปี
ทิศทางเชิงกลยุทธ์ของ Broadcom คือการให้บริการผ่านระบบคลาวด์เท่านั้น สำหรับองค์กรที่มีกรอบการปฏิบัติตามกฎระเบียบ ข้อกำหนดด้านอธิปไตย หรือสภาพแวดล้อม OT/SCADA ที่ต้องการการควบคุมข้อมูลในท้องถิ่น ทางเลือกบนแพลตฟอร์ม Broadcom คือการคงอยู่บนระบบที่กำลังถูกยุติการสนับสนุนเชิงพาณิชย์ หรือยอมรับสถาปัตยกรรมคลาวด์บริสุทธิ์ ซึ่งจะทำให้ปัญหาเดิมที่เคยถูกแก้ไขด้วยระบบในสถานที่กลับมาอีกครั้ง
Skyhigh Hybrid SSE Mesh ได้รับการออกแบบมาสำหรับเส้นทางที่สาม
Zero Trust สำหรับผู้ใช้ ทรัพยากร และเอเยนต์ AI ในระบบภายในองค์กร
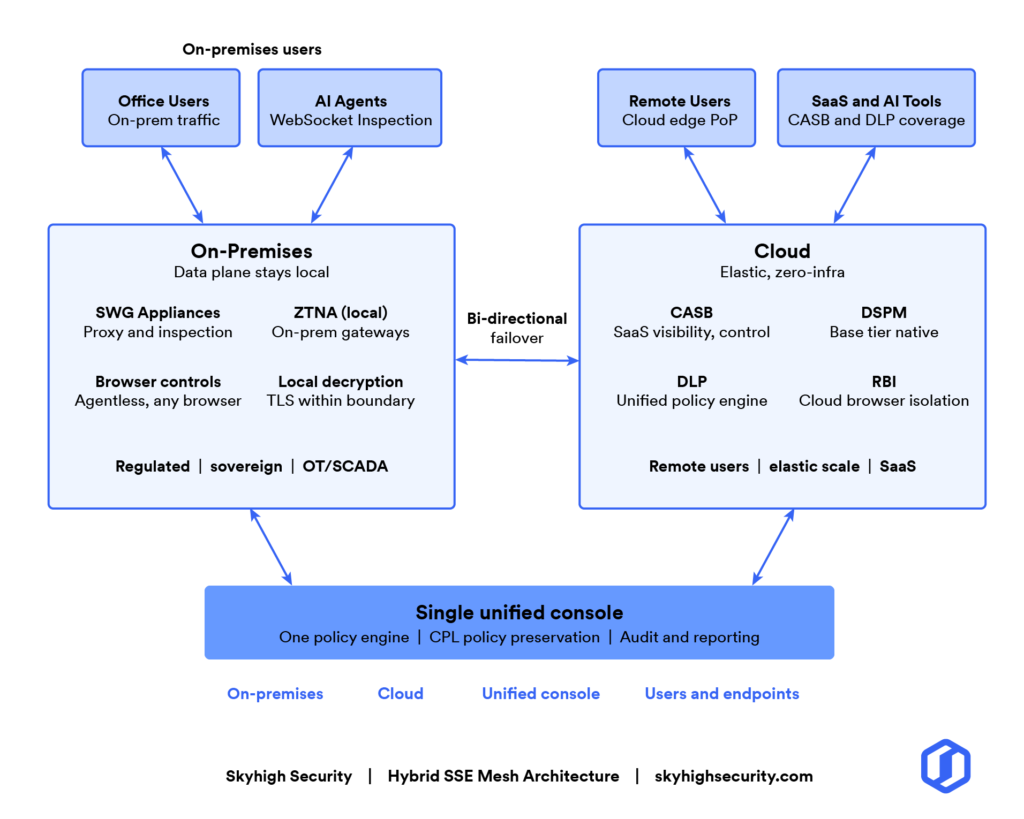
Skyhigh Hybrid SSE Mesh ผสานรวมอุปกรณ์ SWG ที่ติดตั้งในสถานที่กับระบบความปลอดภัยที่ส่งผ่านคลาวด์ ภายใต้คอนโซลเดียวและกลไกนโยบายเดียว ชั้นข้อมูลยังคงอยู่ทางกายภาพในสถานที่ ตามข้อกำหนดด้านความสอดคล้องกับกฎระเบียบและอธิปไตย ความสามารถของคลาวด์จะขยายตัวตามจังหวะขององค์กร
ZTNA แบบท้องถิ่นทำงานบนเกตเวย์ภายในองค์กรและสาขาของคุณเอง โดยบังคับใช้มาตรการควบคุมแบบ zero trust ต่อผู้ใช้ ทรัพยากรภายใน และเอเจนต์ AI ที่ทำงานภายในเครือข่าย นี่คือจุดบังคับใช้ที่สถาปัตยกรรมแบบคลาวด์เท่านั้นไม่สามารถเข้าถึงได้ Agentless Secure Browser Controls เพิ่มการตรวจสอบคำสั่ง AI แบบอินไลน์และการรองรับ WebSocket ที่ขอบเครือข่ายท้องถิ่น บนเบราว์เซอร์มาตรฐานใดก็ตาม โดยไม่จำเป็นต้องติดตั้งเบราว์เซอร์องค์กรใหม่ ทั้งสองฟังก์ชันนี้สามารถใช้งานได้ทันทีในวันที่องค์กรต้องการ ผ่านโมเดลโทเค็นตามการใช้งาน
Broadcom ไม่สนับสนุนคุณสมบัติเหล่านี้บน Symantec Edge SWG และทั้ง Symantec SSE ของ Broadcom เอง รวมถึงผู้ให้บริการ SSE ที่ให้บริการผ่านคลาวด์เท่านั้น ก็ไม่สามารถให้บริการได้เช่นกัน เนื่องจากระบบการบังคับใช้นโยบายต้องตั้งอยู่ภายในเครือข่ายที่เป็นแหล่งกำเนิดของข้อมูลการสื่อสาร
การควบคุมระดับท้องถิ่นเพื่อความสอดคล้องกับกฎระเบียบและสิทธิอธิปไตย
Skyhigh ดำเนินการถอดรหัสและตรวจสอบ SSL/TLS ในระบบท้องถิ่น ข้อมูลสำคัญจะไม่ผ่านไปยังระบบของฝ่ายที่สามหรือข้ามเขตอำนาจศาล ระบบ ZTNA ในระบบท้องถิ่นทำงานบนเกตเวย์ภายในองค์กรและสาขาของคุณเอง ซึ่งรวมถึงเอเจนต์ AI ที่ทำงานผ่านการเชื่อมต่อ WebSocket แบบถาวร สถาปัตยกรรมศูนย์ข้อมูลแบบ Dark ที่ไม่มีพอร์ตรับข้อมูลขาเข้า ช่วยป้องกันการสแกนจากภายนอกและการเคลื่อนที่ในแนวนอน
สำหรับทีมบริการทางการเงินที่อยู่ภายใต้ข้อกำหนดของ DORA, FCA หรือ MAS ข้อมูลส่วนบุคคลที่ถอดรหัสแล้วจะยังคงอยู่ภายในโครงสร้างพื้นฐานของสถาบัน สำหรับทีมด้านการป้องกันประเทศและรัฐบาล แพลตฟอร์มนี้ได้รับการรับรองตามมาตรฐาน FedRAMP High และรองรับการติดตั้งแบบ air-gap สำหรับทีมด้านการดูแลสุขภาพ ข้อมูลผู้ป่วยจะยังคงอยู่ภายในขอบเขตทางกายภาพ สำหรับภาคการผลิตและโครงสร้างพื้นฐานสำคัญ การแบ่งส่วนเครือข่ายในสภาพแวดล้อม OT/SCADA จะช่วยป้องกันไม่ให้แรนซัมแวร์แพร่กระจายจากระบบ IT ขององค์กรเข้าสู่ระบบปฏิบัติการ
การควบคุมเบราว์เซอร์อย่างปลอดภัย
Skyhigh Secure Browser Controls ให้ความปลอดภัยของเบราว์เซอร์แบบอินไลน์และไม่ต้องใช้เอเจนต์ที่ขอบเครือข่ายท้องถิ่น การตรวจสอบที่รองรับ WebSocket สามารถเข้าถึงการรับส่งข้อมูลของเอเจนต์ AI และแอปพลิเคชันส่งข้อความ ซึ่งพร็อกซีคลาวด์แบบดั้งเดิมไม่สามารถตรวจจับได้ ระบบ DLP แบบอินไลน์และการควบคุมระดับคำสั่ง AI สามารถนำไปใช้กับเบราว์เซอร์มาตรฐานใดก็ได้ โดยไม่จำเป็นต้องเปลี่ยนไปใช้เบราว์เซอร์ระดับองค์กร ไม่จำเป็นต้องดำเนินโครงการติดตั้ง และไม่ก่อให้เกิดความขัดข้องต่อผู้ใช้ Secure Browser Controls สามารถเปิดใช้งานได้ทันทีผ่านโมเดลโทเคนตามการใช้งาน ในวันที่องค์กรต้องการใช้งาน
การรักษาความสมบูรณ์ของนโยบาย CPL
นโยบาย CPL (Content Policy Language) ที่มีอยู่จะถูกนำต่อไปยังคอนโซลนโยบายแบบรวมของ Skyhigh กฎเกณฑ์ที่ทีมความปลอดภัยได้ปรับปรุงมาตลอดหลายปีจะถูกย้ายและแสดงใหม่ในระบบของ Skyhigh ผ่านกระบวนการนำเข้าที่ได้รับการตรวจสอบแล้ว จากนั้น สถาปัตยกรรมแบบ "นโยบายเป็นโค้ด" (policy-as-code) จะส่งนโยบายเหล่านั้นไปยังอุปกรณ์ทางกายภาพ ระบบเสมือน และโหนดคลาวด์โดยอัตโนมัติ โดยไม่จำเป็นต้องปรับให้สอดคล้องกันด้วยมือ และไม่เกิดการเบี่ยงเบนระหว่างสภาพแวดล้อมต่าง ๆ
องค์กรที่ได้ลงทุนมาหลายปีในการปรับแต่ง CPL (Blue Coat ) จะเริ่มกระบวนการปรับปรุงให้ทันสมัยจากสถานะนโยบายปัจจุบันของพวกเขา
แพลตฟอร์มความปลอดภัย AI: การปกป้องข้อมูลแบบรวมศูนย์ในทุกช่องทาง
Skyhigh ใช้ระบบ DLP แบบรวมศูนย์ผ่านเว็บ, SaaS, เครื่องมือ AI, แอปพลิเคชันส่วนตัว และจุดปลายทาง จากเครื่องยนต์นโยบายเดียว การจัดประเภทเดียวกันที่ใช้ควบคุมการอัปโหลดผ่านเว็บ ยังใช้ควบคุมการแชร์ผ่าน SaaS และคำสั่งสำหรับ AI แบบสร้างเนื้อหาด้วย UEBA ช่วยกรองเหตุการณ์นับพันล้านครั้งให้เหลือเป็นชุดความผิดปกติที่ชัดเจนและสามารถดำเนินการได้ การครอบคลุมด้านความสอดคล้องกับกฎระเบียบรวมถึง HIPAA, GDPR, PCI DSS, FISMA, SOX, DPDPA และ GLBA
แอปพลิเคชัน SaaS, เซสชัน AI แบบสร้างเนื้อหา และบริการที่เชื่อมต่อผ่าน OAuth ปัจจุบันเป็นช่องทางหลักที่ข้อมูลสำคัญถูกส่งออกจากองค์กร ระบบควบคุมเว็บพร็อกซีที่ตรวจสอบเฉพาะการรับส่งข้อมูลเว็บเท่านั้น ทำให้ช่องทางเหล่านั้นไม่ได้รับการควบคุม Skyhigh ช่วยปิดช่องว่างในการควบคุมนี้ผ่านคอนโซลเดียวกัน
ระบบตรวจจับภัยคุกคามสมัยใหม่
Skyhigh ใช้ระบบแซนด์บ็อกซ์แบบอินไลน์ที่อิงการจำลองพฤติกรรม (inline emulation-based sandboxing) การวิเคราะห์พฤติกรรมด้วย UEBA และระบบป้องกันแบบเชิงรุก (Remote Browser Isolation ) เพื่อรับมือกับภัยคุกคามแบบ zero-day การป้องกันผู้ป่วยศูนย์ (Patient Zero) มาจากการตรวจจับแบบหลายชั้นตั้งแต่จุดแรก (first hop) ซึ่งการตรวจจับแบบอิงลายเซ็น (signature-based detection) และโมเดลชื่อเสียง URL (URL reputation models) สามารถตรวจจับได้เฉพาะภัยคุกคามที่รู้จักเท่านั้น
การบริหารจัดการความเสี่ยงของระบบคลาวด์แบบละเอียด
ระบบ Cloud Registry ของ Skyhigh ประเมิน 56 คุณลักษณะใน 6 ด้านหลัก ได้แก่ ข้อมูล, ตัวตน, การโฮสต์, ธุรกิจ, กฎหมาย และความเสี่ยงทางไซเบอร์ บริการจัดเก็บข้อมูลบนคลาวด์ 2 บริการที่อยู่ในหมวดหมู่ URL เดียวกันอาจมีความแตกต่างอย่างมากในด้านสถานที่จัดเก็บข้อมูล, การเข้ารหัสข้อมูลขณะพัก, การปฏิบัติตาม GDPR และเงื่อนไขเกี่ยวกับทรัพย์สินทางปัญญา Skyhigh กำหนดนโยบายการตัดสินใจโดยอิงจากโปรไฟล์ความเสี่ยงจริงของแต่ละบริการ การตรวจพบ Shadow IT เกิดขึ้นแบบเรียลไทม์ และระบบ Closed Loop Remediation จะดำเนินการตามนโยบายอัตโนมัติสำหรับจุดหมายปลายทางที่ไม่เป็นไปตามข้อกำหนด
เส้นทางสู่การปรับปรุงให้ทันสมัย
Skyhigh Hybrid SSE Mesh สามารถติดตั้งใช้งานร่วมกับ Symantec Edge SWG ที่มีอยู่ได้โดยไม่ก่อให้เกิดความขัดข้องต่อการดำเนินงานเลย เส้นทางการปรับปรุงระบบใน 4 ขั้นตอนนี้จะดำเนินไปตามจังหวะขององค์กร
- ขั้นตอน 1: ประเมินและวางแผน ตรวจสอบนโยบาย CPL ที่มีอยู่ กำหนดเขตอธิปไตยข้อมูล สภาพแวดล้อม OT/SCADA และประสิทธิภาพการตรวจสอบ SSL ระบุกฎที่ควรรักษาและขยายให้ครอบคลุมมากขึ้น
- ขั้นตอนที่ 2: ติดตั้งแบบคู่ขนาน ติดตั้งอุปกรณ์ Skyhigh SWG พร้อมกับ Symantec Edge SWG ที่มีอยู่ นำเข้าและตรวจสอบความถูกต้องของเกณฑ์พื้นฐานนโยบาย CPL ดำเนินการรับส่งข้อมูลแบบขนานโดยไม่ก่อให้เกิดการหยุดชะงักต่อการดำเนินงานปัจจุบัน
- ขั้นตอนที่ 3: นำความสามารถแบบรวมใหม่มาใช้ เปิดใช้งาน ZTNA ท้องถิ่นและ Secure Browser Controls แบบไม่ใช้เอเจนต์ในอุปกรณ์ SWG ขยายการใช้งานด้วย CASB บนคลาวด์, DSPM และ DLP เลิกใช้อุปกรณ์รุ่นเก่าตามกำหนดการขององค์กร
- ขั้นตอนที่ 4: ปรับโครงสร้างและเพิ่มประสิทธิภาพ (กำลังดำเนินการอยู่) ใช้งบประมาณโทเคนแบบไดนามิก ยกเลิกสิทธิ์ Broadcom ที่ไม่ใช้แล้ว ปรับปรุงนโยบายแบบโค้ดอย่างต่อเนื่องในทุกสภาพแวดล้อมผ่านคอนโซลเดียว พร้อมความสามารถในการตรวจสอบอย่างครบถ้วน
องค์กรส่วนใหญ่ดำเนินการเฟส 2 และเฟส 3 พร้อมกันในช่วงเวลา 6 ถึง 12 เดือน โปรแกรมชดเชยเชิงพาณิชย์ของ Skyhigh ใช้เงินลงทุนที่เหลือจาก Broadcom เพื่อการปรับปรุงระบบให้ทันสมัย ดังนั้น งบประมาณสำหรับการอัปเดตอุปกรณ์ ซึ่งเดิมจะใช้เพื่อสนับสนุนรอบการเปลี่ยนอุปกรณ์ใหม่ จึงถูกนำมาใช้เพื่อสนับสนุนกระบวนการเปลี่ยนผ่านแทน
ทำไมต้อง Skyhigh
Skyhigh ได้รับการจัดอันดับที่หนึ่งด้านการคุ้มครองข้อมูลในรายงาน "Critical Capabilities " ของ Gartner สำหรับตลาด "Security Service Edge " ปี 2025 โดยอยู่เหนือ Broadcom และทางเลือก SSE อื่นๆ ในการประเมินเดียวกัน GigaOm ได้จัดให้ Skyhigh เป็น "Leader" และ "Outperformer" ในรายงาน "Radar for SSE" ของตน โดยระบุอย่างชัดเจนถึงกรอบนโยบายแบบรวมศูนย์ที่ช่วยลดความซับซ้อนในการบริหารจัดการในสภาพแวดล้อมแบบไฮบริด มีองค์กรกว่า 3,000 แห่งที่ไว้วางใจ Skyhigh รวมถึง 80 เปอร์เซ็นต์ของธนาคารระดับโลกที่ใหญ่ที่สุด และเกือบครึ่งหนึ่งของบริษัทในรายชื่อ Fortune 100
แพลตฟอร์มนี้ได้รับการรับรองระดับ FedRAMP High ซึ่งทำให้สามารถใช้งานได้โดยหน่วยงานรัฐบาลกลางของสหรัฐอเมริกาและองค์กรในภาคอุตสาหกรรมป้องกันประเทศ ที่ต้องการความสามารถด้าน Zero Trust สมัยใหม่ ตามข้อกำหนดของ FedRAMP, CMMC และกรอบงานของรัฐบาลกลางที่เกี่ยวข้อง
ขั้นตอนต่อไป
ขอรับการประเมินแบบเฉพาะตัว สำหรับสภาพแวดล้อม Symantec EdgeSecure Web Gateway ของคุณในปัจจุบัน การประเมินนี้จะวิเคราะห์นโยบาย CPL ที่มีอยู่ เขตอธิปไตยข้อมูล และข้อกำหนดด้านการปฏิบัติตามกฎระเบียบ เพื่อจัดทำแผนการปรับปรุงแบบเป็นขั้นตอนที่ปรับให้เหมาะสมกับสภาพแวดล้อมของคุณ
เกี่ยวกับผู้เขียน

ซารัง วารุดการ์
ผู้จัดการโครงการด้านเทคนิคอาวุโส
Sarang Warudkar เป็นผู้จัดการฝ่ายการตลาดผลิตภัณฑ์ที่มีประสบการณ์มากกว่า 10 ปีในด้านความปลอดภัยทางไซเบอร์ มีความเชี่ยวชาญในการจัดแนวนวัตกรรมทางเทคนิคให้สอดคล้องกับความต้องการของตลาด เขามีความเชี่ยวชาญอย่างลึกซึ้งในโซลูชันต่างๆ เช่น CASB, DLP และการตรวจจับภัยคุกคามที่ขับเคลื่อนด้วย AI ซึ่งขับเคลื่อนกลยุทธ์การออกสู่ตลาดที่มีประสิทธิผลและการมีส่วนร่วมของลูกค้า Sarang สำเร็จการศึกษาระดับปริญญาโทสาขาบริหารธุรกิจจาก IIM Bangalore และปริญญาทางวิศวกรรมศาสตร์จาก Pune University โดยผสมผสานความรู้เชิงเทคนิคและเชิงกลยุทธ์เข้าด้วยกัน
เนื้อหาที่เกี่ยวข้อง



บล็อกที่กำลังได้รับความนิยม
แนะนำ Skyhigh Hybrid Mesh SSE: ออกแบบมาเพื่อรองรับรูปแบบการทำงานขององค์กรสมัยใหม่
Thyaga Vasudevan 28 ตุลาคม 2026
รักษาความปลอดภัยที่สถานที่ทำงาน: หยุดจ่ายค่าบริการตามอัตราคลาวด์สำหรับ AI ในระบบท้องถิ่น
ไมค์ สมาร์ท 16 ตุลาคม 2026
การรักษาความปลอดภัยในยุคใหม่: ทำไมหลักการ Zero Trust แบบสากลจึงเป็นสิ่งจำเป็นในยุคของ AI
ศรีราม คริชณามุรติ 30 กันยายน 2026
การทำงานแบบไฮบริด ทำไมคุณต้องจ่ายค่าภาษีคลาวด์สำหรับสำนักงานเป็นสองเท่า?
ไมค์ สมาร์ท 24 กันยายน 2026