







أمن السحابة الهجينة: البنية وأفضل الممارسات
- يحمي أمن السحابة الهجينة المستخدمين والبيانات وأحمال العمل عبر البيئات المحلية والسحابية كنظام واحد.
- تكمن أكبر المخاطر في نقاط الضعف: الهوية، ومسارات حركة المرور، وحركة البيانات، وانحراف السياسات.
- تركيز قرارات السياسة وتوزيع مهام التنفيذ على الأماكن التي تنشأ منها حركة المرور والتي يجب أن تبقى فيها البيانات.
- اختر بين التنفيذ السحابي أو المحلي أو المختلط لكل حمل عمل بناءً على زمن الاستجابة والسيادة والمرونة والتكلفة.
- يضمن نظام SSE وصول المستخدمين إلى الويب وتطبيقات SaaS والتطبيقات الخاصة، ويمكن تشغيله في السحابة أو محليًّا.
تُعد بنية أمن السحابة المختلطة هي التصميم الذي يحدد مكان وجود الضوابط الأمنية، وكيفية تعريف السياسة مرة واحدة وتطبيقها بشكل متسق، وكيفية حماية البيانات أثناء انتقالها بين الأنظمة المحلية وخدمات السحابة. وتتعامل البنية السليمة مع البنية التحتية المختلطة باعتبارها بيئة واحدة تضم العديد من نقاط التطبيق، وليس كمركز بيانات مضاف إليه عنصر سحابي.
تعمل معظم المؤسسات حاليًا بهذه الطريقة. وقد كشف تقرير «حالة السحابة لعام 2026» الصادر عن شركة Flexera أن 73% من المؤسسات تدير بيئات سحابية مختلطة. يشرح هذا الدليل المخاطر التي ينطوي عليها هذا النموذج، والبنية التي تعالجها، وقرارات النشر وحماية البيانات ذات الصلة، ودور «المشاركة الآمنة في السحابة» ( Security Service Edge ، SSE)، بالإضافة إلى أفضل الممارسات واعتبارات الامتثال التي تربط بين هذه العناصر. ويحتوي كل قسم على رابط لمقال داعم أكثر تفصيلًا. للحصول على نظرة أوسع على البنية التحتية، بما في ذلك المكونات ونماذج النشر وأنماط البنية، راجع «بنية السحابة المختلطة: المكونات ونماذج النشر».
ما هو أمن السحابة الهجينة؟
أمن السحابة الهجينة هو ممارسة تهدف إلى حماية المستخدمين والتطبيقات والبيانات عبر مزيج من البنية التحتية المحلية والسحابة الخاصة والسحابة العامة، وذلك باستخدام معايير متسقة في مجالات الهوية والسياسات وحماية البيانات والمراقبة في جميع هذه العناصر.
وهي تغطي أربعة جوانب لا تغطيها الإجراءات الأمنية المقتصرة على بيئة واحدة:
- الروابط بين البيئات، بما في ذلك خطوط الربط والأنفاق وحركة المرور التي تمر عبرها.
- اتساق السياسة، بحيث يتم التعامل مع المستخدم أو الجهاز أو نوع البيانات بنفس الطريقة بغض النظر عن المكان الذي تتم فيه معالجة حركة المرور.
- تقسيم المسؤوليات، لأن كل خدمة سحابية تقسم المهام الأمنية بشكل مختلف بين المزود والعميل.
- قرارات تحديد الموقع، لأن المؤسسة يتعين عليها اختيار المكان الذي تتم فيه عمليات الفحص وفك التشفير والتسجيل لكل مسار من مسارات حركة المرور.
غالبًا ما يتم الخلط بين السحابة الهجينة ونظام السحابة المتعددة، الذي يعني استخدام أكثر من مزود واحد للسحابة العامة. وتستخدم معظم المؤسسات الكبيرة كلا النظامين. انظر : «أمن السحابة الهجينة مقابل أمن السحابة المتعددة».
مزايا أمن السحابة الهجينة
يمنح برنامج أمن السحابة الهجينة المصمم جيدًا المؤسسات قدرًا أكبر من التحكم مقارنةً بالنهج القائم على السحابة وحدها، ومرونة أكبر مقارنةً بالنهج القائم على البنية التحتية المحلية وحدها.
التحكم في مكان معالجة البيانات. يمكن فك تشفير حركة البيانات الخاضعة للتنظيم وفحصها على البنية التحتية الخاصة بالمؤسسة، بينما تُستخدم خدمات السحابة لحركة البيانات الأقل حساسية. وهذا يجعل عمليات مراجعة السيادة والخصوصية أكثر بساطة. انظر «سيادة البيانات» في «أمن السحابة الهجينة».
المرونة التشغيلية. يستمر التطبيق المحلي لسياسة الويب والتطبيقات الخاصة في العمل حتى في حالة تعطل مزود الخدمة السحابية أو وصلة شبكة WAN أو اتصال الإنترنت. وتعتمد الخدمات المطبقة في السحابة الخاصة بالمزود — بما في ذلك حماية البيانات، و remote browser isolation ، وضوابط أمان الذكاء الاصطناعي، وCASB، وإدارة حالة أمان البيانات — على إمكانية الوصول إلى السحابة، وتستأنف عملها بمجرد استعادة المسار. ولا يصبح الأمان نقطة فشل واحدة خارجة عن سيطرة المؤسسة بالنسبة لحركة المرور التي يتم تطبيق السياسة عليها محليًّا. انظر: مرونة SSE الهجينة.
أداء حيثما يكون ذلك ضروريًّا. يتجنب المستخدمون في الموقع وأنظمة المصانع وحركة المرور الداخلية ذات الحجم الكبير الوجهات غير الضرورية ذهابًا وإيابًا إلى نقطة تواجد السحابة، بينما يحصل المستخدمون عن بُعد على حماية مباشرة عبر السحابة دون الحاجة إلى شبكة VPN للربط.
مسار انتقالي دون الحاجة إلى التحويل الإجباري. يمكن للمؤسسات تحديث البوابات القديمة، والتوسع لتشمل الخدمات السحابية، وتبني نموذج «الثقة الصفرية» وفقًا لوتيرتها الخاصة، بدلاً من نقل كل حركة المرور دفعة واحدة.
التحكم في التكاليف على نطاق واسع. قد يكون فحص أحجام حركة المرور الداخلية الضخمة محليًّا أكثر اقتصادية من توجيه كل حركة المرور عبر خدمة سحابية مدفوعة حسب الاستخدام، في حين تستفيد حركة المرور عن بُعد وحركة مرور خدمات البرمجيات كخدمة (SaaS) من مرونة السحابة.
حماية متسقة للقوى العاملة الموزعة. بفضل محرك سياسات واحد، تنطبق القواعد نفسها على المستخدمين سواء في المكتب أو الفرع أو المنزل.
المخاطر والتحديات الأمنية للسحابة الهجينة
يُعد تأمين السحابة الهجينة أصعب من تأمين بيئة واحدة، لأنها تضاعف عدد الأماكن التي يجب أن تعمل فيها إجراءات التحكم بنفس الطريقة.
يصف المعهد الوطني للمعايير والتقنية (NIST) التحول الجوهري الذي طرأ على المعيار SP 800-215، «دليل بيئة الشبكات المؤسسية الآمنة». ويحدد المعيار ثلاثة آثار أمنية ناجمة عن الوصول إلى السحابة المتعددة، ومراكز البيانات والفروع المنتشرة جغرافيًا، والتطبيقات الموزعة: اختفاء الحدود التقليدية للشبكة، وتزايد مساحة التعرض للهجمات مع كل مكون إضافي من مكونات الحوسبة والشبكة والتخزين، واكتساب المهاجمين المزيد من السبل للتنقل عبر حدود الشبكة.
وتعكس بيانات الاختراقات نفس النمط. فقد كشف تقرير «تكلفة اختراق البيانات لعام 2025» الصادر عن شركة IBM أن 30% من الاختراقات شملت بيانات موزعة عبر بيئات متعددة (السحابة العامة، والسحابة الخاصة، والبيئات المحلية). وكانت تلك الاختراقات هي الفئة الأكثر تكلفة، حيث بلغ متوسط تكلفتها 5.05 مليون دولار أمريكي، واستغرقت أطول مدة في الكشف عنها واحتوائها، والتي بلغت 276 يومًا. وبلغ متوسط تكلفة الانتهاكات التي طالت البيانات المخزنة في المواقع المحلية فقط 4.01 مليون دولار أمريكي. ويقدر تقرير شركة IBM لعام 2026 متوسط التكلفة العالمية لانتهاك البيانات بمبلغ قياسي يبلغ 4.99 مليون دولار أمريكي، وهو أقل من الرقم المذكور أعلاه المتعلق بالبيئات المتعددة، لأنه يشمل جميع أنواع الانتهاكات وليس الفئة الأكثر تكلفة فقط.
أكثر المخاطر الأمنية شيوعًا في السحابة الهجينة هي:
- سياسة غير متسقة. يتم التعامل مع المستخدم نفسه أو نوع البيانات نفسه بطريقة معينة من قِبل الوكيل المحلي وبطريقة أخرى من قِبل الخدمة السحابية، ولا يُلاحظ هذا التباين إلا عند إجراء تدقيق أو وقوع حادث.
- ثغرات في الرؤية. توجد السجلات والتنبيهات وقوائم جرد البيانات في أدوات منفصلة، لذا لا يلاحظ أحد أي هجوم يمتد عبر بيئات مختلفة.
- توسع الهويات. تتراكم الدلائل وحسابات الخدمة ومفاتيح واجهة برمجة التطبيقات (API)، والآن وكلاء الذكاء الاصطناعي، بوتيرة أسرع من عملية مراجعة حقوق الوصول، وقد يكون لكل بيئة «صومعة» خاصة بها للهويات.
- خطأ في التكوين. إن الخدمات السحابية التي تتميز بإعدادات افتراضية متساهلة، وتغييرات غير خاضعة للمراجعة، ونماذج مزودين متباينة، تخلق ثغرات أمنية لا تواجهها الضوابط المحلية أبدًا.
- عدم وضوح المسؤولية. تفترض الفرق أن المزود يتولى أمرًا ما، في حين أن هذه المهمة تقع في الواقع على عاتق العميل.
- توسع البيانات. يتم نسخ البيانات الحساسة بين البيئات المختلفة، وإلى خدمات البرمجيات كخدمة (SaaS)، وإلى أدوات الذكاء الاصطناعي بوتيرة أسرع من قدرة عمليات التصنيف والحوكمة على مواكبتها.
- مخاطر التركيز والتوافر. إذا كان تطبيق الإجراءات الأمنية يعتمد كليًّا على خدمة خارجية واحدة، فإن أي انقطاع في تلك الخدمة يؤدي إلى توقف العمل أو فقدان الحماية.
تتعامل وكالة الأمن القومي الأمريكية مع التعقيدات المرتبطة بالبيئات الهجينة باعتبارها مشكلة مستقلة بذاتها. وتشمل «أفضل عشر استراتيجيات للتخفيف من مخاطر أمن السحابة»، التي نشرتها الوكالة بالاشتراك مع الوكالة الأمريكية للأمن السيبراني والبنية التحتية (CISA) في مارس 2024، استراتيجية مخصصة للتعامل مع التعقيدات التي تثيرها البيئات الهجينة وبيئات السحابة المتعددة، إلى جانب الهوية وإدارة المفاتيح والتجزئة وأمن البيانات وتسجيل الأحداث.
المسؤولية المشتركة في ملكية مختلطة
في بيئة هجينة، تطبق المؤسسة عدة نماذج للمسؤولية المشتركة في آن واحد، وتظل حماية الهوية والبيانات دائمًا من مسؤوليتها الخاصة.
تحذر إرشادات وكالة الأمن القومي (NSA) بشأن نموذج المسؤولية المشتركة من أن العملاء غالبًا ما يفترضون أن المزود يتولى جوانب أمنية تقع في الواقع ضمن مسؤولية العميل، وأن الأخطاء في التكوين ونقص الضوابط لا تزال تشكل مخاطر كبيرة في بيئة الحوسبة السحابية.
| طبقة | داخل المقر | IaaS | SaaS |
|---|---|---|---|
| المرافق المادية والأجهزة | زبون | المزود | المزود |
| الشبكة وبرنامج المحاكاة الافتراضية | زبون | المزود | المزود |
| نظام التشغيل وبيئة التشغيل | زبون | زبون | المزود |
| تكوين التطبيق | زبون | زبون | تمت مشاركته |
| سياسة الهوية والوصول | زبون | زبون | زبون |
| تصنيف البيانات وحمايتها | زبون | زبون | زبون |
هناك عنصران لا يتغيران أبدًا: الهوية والبيانات. وينبغي بناء بنية أمنية مختلطة حول هذين العنصرين الثابتين.
ما مدى أمان بنية السحابة الهجينة؟
يمكن أن تكون بنية السحابة الهجينة آمنة بقدر بنية البيئة الواحدة، بل وأكثر مرونة، عندما يتم توحيد الهوية والسياسات وحماية البيانات والرؤية عبر جميع البيئات.
ما يجعل البيئات الهجينة محفوفة بالمخاطر هو عدم الاتساق: حيث توجد سياسات وأدوات وفرق مختلفة لكل بيئة. وتُظهر بيانات الاختراقات الصادرة عن شركة IBM تكلفة هذا عدم الاتساق، حيث تكلف الاختراقات التي تشمل بيئات متعددة تكلفة أكبر وتستمر لفترة أطول مقارنة بالاختراقات التي تقتصر على البنية التحتية المحلية فقط. وتتمكن المؤسسات التي تعمل على توحيد هذه الطبقات من التخلص من معظم المخاطر الإضافية، كما تكتسب القدرة على الحفاظ على استمرار عمليات الإنفاذ الحيوية محليًّا في حالة تعطل الخدمة الخارجية.
بنية أمن السحابة الهجينة: طبقات التحكم
من الأفضل تنظيم بنية أمن السحابة الهجينة على شكل ست طبقات تحكم تُطبق في كل بيئة، بما يتوافق مع الركائز الأساسية في «نموذج نضج نهج الثقة الصفرية» التابع لوكالة الأمن السيبراني والبنية التحتية (CISA).
1. الهوية والوصول. مزود هوية واحد موثوق به، وتوثيق متعدد العوامل (MFA) مقاوم للتصيد الاحتيالي، ووصول مشروط بناءً على المستخدم والجهاز والموقع ومستوى المخاطر. يشمل ذلك الهويات غير البشرية: حسابات الخدمة، وهويات أحمال العمل، ورموز API، ووكلاء الذكاء الاصطناعي الذين يعملون بوصول على مستوى المستخدم.
2. الأجهزة. يجب أن تؤثر حالة الجهاز (سواء كان خاضعًا للإدارة أم لا، أو تم تحديثه، أو محميًا) على قرارات الوصول في جميع الأحوال، وليس فقط بالنسبة للمستخدمين عن بُعد.
3. الشبكة وحركة المرور. التقسيم، وفحص مجموعة بوابات الأمان (SWG) ( secure web gateway ) لحركة المرور المتجهة إلى الإنترنت، والوصول عبر الإنترنت للبيانات (ZTNA) ( zero trust network access ) للتطبيقات الخاصة، وضوابط جدار الحماية بين الشرائح. وتحدد هذه الطبقة أيضًا المكان الذي يتم فيه فك تشفير حركة مرور TLS وفحصها.
4. التطبيقات وأحمال العمل. التكوينات المعززة، وإدارة حالة الأمان للبنية التحتية السحابية، وأمن واجهات برمجة التطبيقات (API)، وإدارة الثغرات الأمنية التي تشمل خوادم مراكز البيانات والمثيلات السحابية على حد سواء.
5. البيانات. اكتشاف البيانات وتصنيفها (بما في ذلك إدارة حالة أمن البيانات، أو DSPM)، ومنع تسرب البيانات ( data loss prevention ، أو DLP) عبر الويب، وخدمات البرمجيات كخدمة (SaaS)، والتطبيقات الخاصة، ونقاط النهاية، وأدوات الذكاء الاصطناعي، والتشفير، وإدارة المفاتيح.
6. الرؤية والعمليات. التسجيل المركزي، وتحليل السلوك، والاستجابة الآلية، و«السياسة كرمز» بحيث تكون التغييرات مُرقمة ومتسقة.

للاطلاع على عرض تخطيطي للمكونات وتدفقات حركة المرور وحدود التحكم وأمثلة على النشر، راجع «البنية المرجعية لأمن السحابة المختلطة».
مستوى التحكم مقابل مستوى البيانات
يتمثل المبدأ الأساسي للهندسة المعمارية الهجينة في تركيز قرارات السياسات وتوزيع مهام التنفيذ على الأماكن التي يتدفق فيها حركة المرور فعليًّا.
تفصل إرشادات «الثقة الصفرية» الصادرة عن المعهد الوطني للمعايير والتقنية (NIST)، SP 800-207، بين «نقطة اتخاذ القرار المتعلق بالسياسة» (PDP) — التي تقرر ما إذا كان يجوز لموضوع ما الوصول إلى مورد ما — و«نقطة تطبيق السياسة» (PEP)، التي تقع في مسار حركة المرور وتقوم بتمكين الاتصال أو مراقبته أو إنهائه.
هذا الفصل هو مفتاح التصميم الهجين. يجب أن تكون القرارات مركزية بحيث تُطبق مجموعة واحدة من القواعد في كل مكان. أما التنفيذ فيجب أن يكون موزعًا بحيث تتم عملية الفحص في نقطة وجود سحابية للمستخدم البعيد الذي يصل إلى خدمة SaaS، وعلى بوابة الفرع للمستخدم المكتبي، وداخل مركز البيانات لحركة المرور الداخلية التي لا تلامس الإنترنت أبدًا.
عندما يتم فصل عملية اتخاذ القرار وعملية التنفيذ إلى منتجين منفصلين لكل بيئة، تضطر المؤسسات إلى الاحتفاظ بمجموعتين أو ثلاث مجموعات من السياسات. وتتباعد هذه المجموعات عن بعضها البعض، ويصبح هذا التباعد موضوعًا لإحدى ملاحظات التدقيق أو مسارًا لحدوث خرق. انظر: «سياسات أمنية متسقة عبر السحابة والبيئات المحلية».
قرارات النشر: التنفيذ عبر السحابة، أو داخل المؤسسة، أو بشكل مختلط
لا يوجد موقع واحد مناسب لوضع الضوابط الأمنية؛ فالإجابة الصحيحة تعتمد على حركة المرور والبيانات، ويتم تحديدها وفقًا لحمل العمل أو الموقع أو مجموعة المستخدمين.
| العامل | تفضل تطبيق القوانين عبر السحابة | تفضل الإنفاذ داخل المنشأة أو المحلي |
|---|---|---|
| موقع المستخدم | المستخدمون عن بُعد والمستخدمون عبر الأجهزة المحمولة | المستخدمون في المكاتب والمصانع ومراكز البيانات |
| الوجهة | الخدمات المقدمة كخدمة (SaaS) والإنترنت | التطبيقات الداخلية والخاصة |
| حساسية زمن الاستجابة | يتحمل القفز بين السحابات | حركة مرور في الوقت الفعلي، أو ذات حجم كبير، أو حركة مرور OT |
| سيادة البيانات | تستوفي المناطق المُزودة شروط الإقامة؛ كما أن السيادة تعتمد أيضًا على الجهة التي تدير البنية التحتية | يجب أن تظل الحمولات أو المفاتيح أو السجلات داخل نطاق ولاية قضائية معينة أو داخل منشأة معينة |
| المرونة | اتفاقية مستوى الخدمة (SLA) الخاصة بالمزود مقبولة | يجب أن تستمر العمليات أثناء انقطاع الخدمة السحابية أو شبكة WAN |
| التكلفة حسب الحجم | حجم تفتيش معتدل | حجم حركة مرور داخلية مرتفع جدًّا |
| الإرث و«OT» | عدد قليل من التبعيات القديمة | البروتوكولات القديمة أو الشبكات التي تُدار محليًّا؛ تأكيد دعم التشغيل في وضع عدم الاتصال |
تتجه معظم المؤسسات إلى اعتماد نهج مختلط. وعندئذٍ يصبح السؤال المتعلق بالبنية هو ما إذا كان تطبيق السياسات في السحابة وفي البيئة المحلية يشتركان في محرك سياسات واحد أم يعملان كمجموعات متوازية. انظر : «بوابات الويب الآمنة في السحابة مقابل تلك الموجودة في البيئة المحلية» و«نشر SSE الخاص».
يستحق تحديد موقع فحص TLS اهتمامًا خاصًا. توصي إرشادات وكالة الأمن القومي (NSA) بشأن إدارة المخاطر الناجمة عن فحص TLS بفك تشفير حركة المرور مرة واحدة فقط، داخل شبكة المؤسسة، وتجنب الفحص المتكرر بواسطة الوكلاء المتسلسلين. وفي التصميمات الهجينة، يعني ذلك اتخاذ قرار مدروس بشأن المكان الذي يتم فيه فك التشفير لكل مسار من مسارات حركة المرور. انظر: «فحص TLS المحلي مقابل فحص TLS السحابي».

حماية البيانات في السحابة وفي المواقع المحلية
تعتمد حماية البيانات في بيئة هجينة على تصنيف البيانات مرة واحدة وتطبيق هذا التصنيف في كل نقطة يمكن أن تخرج منها البيانات.
- ابحث عن البيانات. اكتشف البيانات الحساسة في التخزين السحابي، وخدمات البرمجيات كخدمة (SaaS)، وقواعد البيانات، ومشاركات الملفات، وحافظ على تحديث قائمة الجرد هذه.
- قم بالتصنيف مرة واحدة. استخدم نظام تصنيف واحد بحيث تُعامل الوثيقة السرية بنفس الطريقة سواء تم تحميلها على الويب، أو مشاركتها عبر خدمة SaaS، أو لصقها في موجه الذكاء الاصطناعي التوليدي، أو نسخها إلى محرك أقراص USB.
- تطبيق السياسة عبر القنوات المدعومة. قم بتطبيق سياسة DLP موحدة عبر القنوات المدعومة، بما في ذلك الويب والسحابة والتطبيقات الخاصة ونقاط النهاية والذكاء الاصطناعي، وقم بتوثيق أي عمليات تكامل خاصة بكل قناة. راجع «DLP عبر البيئات السحابية والمحلية».
- اربط الإجراءات التنظيمية بالتنفيذ. استخدم نتائج DSPM لتحديد المستودعات ومجموعات البيانات التي تحتاج إلى ضوابط أكثر صرامة. انظر «كيف يعمل كل من DSPM وSSE معًا».
- تحكم في مكان معالجة البيانات. حدد مكان إجراء الفحص، وما الذي يُسمح بخروجه من البيئة، ومكان تخزين السجلات، ومن يمكنه الوصول إلى المحتوى الذي تم فك تشفيره.
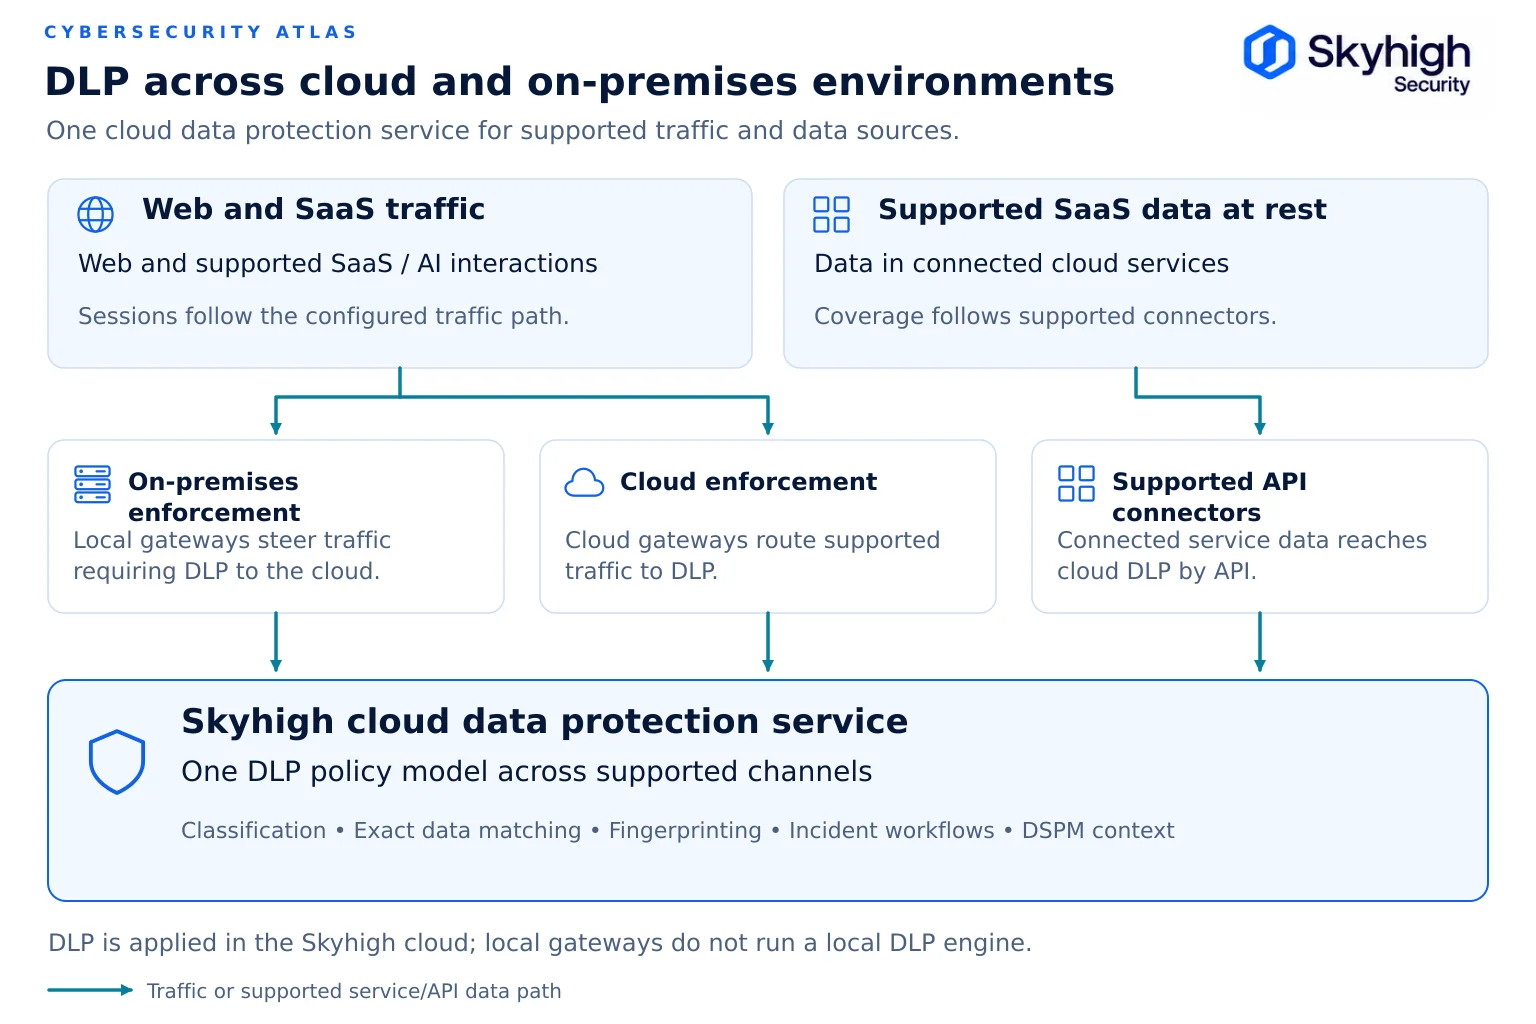
دور SSE في أمن السحابة الهجينة
Security Service Edge يضمن وصول المستخدمين إلى الويب وتطبيقات SaaS والتطبيقات الخاصة، ويمكنه في البنية الهجينة تطبيق الإجراءات الأمنية سواء في السحابة أو داخل المؤسسة.
تُعرِّف شركة «غارتنر» مفهوم «الأمن عبر الإنترنت» (security service edge ، SSE) بأنه تأمين الوصول إلى الويب والخدمات السحابية والتطبيقات الخاصة، مع قدرات تشمل التحكم في الوصول، والحماية من التهديدات، وأمن البيانات، ومراقبة الأمن. وتصف «غارتنر» مفهوم SSE بأنه يُقدَّم بشكل أساسي عبر السحابة، مع الإشارة إلى أنه قد يتضمن مكونات محلية أو مكونات تعتمد على الوكلاء.
عادةً ما تجمع منصة SSE بين حلول SWG وCASB ( cloud access security broker ) وZTNA وDLP و remote browser isolation (RBI). وهي تعالج طبقة الاتصال بين المستخدم والتطبيق في البنية الهجينة. ولا تحل محل إدارة حالة أحمال العمل، أو حماية نقاط النهاية، أو حوكمة الهوية.
كانت عمليات نشر SSE المبكرة تفترض أن كل حركة المرور ستُوجَّه عبر سحابة أحد الموردين. وهذا يناسب المستخدمين عن بُعد وخدمات SaaS بشكل جيد، لكنه يخلق مشاكل بالنسبة للبيانات الخاضعة للتنظيم، وحركة المرور الداخلية، والعمليات الحساسة لزمن الاستجابة، والمؤسسات التي يتعين عليها مواصلة العمل أثناء انقطاع الخدمة السحابية. يشير تحليل سوق SSE لعام 2026 الصادر عن Gartner إلى أن الموردين يقدمون بشكل متزايد أجهزة افتراضية أو مادية تعمل على توسيع نطاق مستوى بيانات SSE داخل المنشأة لمعالجة حركة المرور المحلية وضمان المرونة في مواجهة انقطاع الخدمة السحابية، كما ورد في إعلانSkyhigh Securityعن نتائج تقرير « Critical Capabilities » لعام 2026.
هذا هو نموذج SSE الهجين: نقاط تواجد في السحابة وتطبيق الإجراءات داخل المؤسسة أو في الفروع، تعمل جميعها في إطار محرك سياسات واحد ووحدة تحكم واحدة. ويُعد «Skyhigh Hybrid SSE Mesh» هو تطبيق شركة « Skyhigh Security» لهذا النموذج، حيث يتضمن مستوى بيانات محليًّا للتفتيش المحلي لبروتوكول TLS و ZTNA، مع توسيع نطاقه ليشمل CASB السحابي و DSPM و DLP و RBI.
حلول أمن السحابة الهجينة
تنقسم حلول أمن السحابة الهجينة إلى عدة فئات، وتحتاج معظم المؤسسات إلى أكثر من حل واحد.
| باب | ما الذي يحميه | مكانه في البنية |
|---|---|---|
| منصات SSE و SASE | وصول المستخدمين إلى الويب وتطبيقات SaaS والتطبيقات الخاصة | طبقات الشبكة والبيانات؛ نقاط التنفيذ |
| أمن البيانات (DSPM، DLP، التشفير) | البيانات الحساسة سواء كانت مخزنة أو قيد النقل | طبقة البيانات |
| حماية التطبيقات السحابية الأصلية (CNAPP) | أحمال العمل السحابية وتكوين البنية التحتية | طبقة التطبيقات وأحمال العمل |
| أمان الشبكة | حركة المرور بين المناطق والمواقع والشرائح | طبقة الشبكة |
| أمن الهوية | المستخدمون، والأجهزة، وحسابات الخدمة، والوكلاء | طبقة الهوية |
| العمليات الأمنية (SIEM، التحليلات) | الكشف والاستجابة عبر مختلف البيئات | طبقة الرؤية والعمليات |
عند مقارنة مزودي خدمات أمن السحابة الهجينة، فإن السؤال الأهم هو ما إذا كانت عمليات تطبيق السياسات في البنية التحتية المحلية والسحابة تستخدم محرك سياسات واحدًا أم أنها منتجات منفصلة تحت علامة تجارية واحدة. قم بتقييم مرونة النشر، وحماية البيانات، والتحكم في السياسات، والتكامل، والترحيل، والمرونة، وتحقق من صحة الادعاءات من خلال إجراء اختبار إثبات المفهوم باستخدام حركة المرور الخاصة بك. انظر «حلول أمن السحابة الهجينة: كيفية مقارنة المزودين».
الامتثال والاعتبارات التنظيمية
لا تشير معظم أطر الامتثال إلى «السحابة المختلطة» بشكل مباشر، لكن كل منها يتوقع وجود ضوابط تعمل بشكل متسق أينما وجدت البيانات الخاضعة للتنظيم والمستخدمون.
| الإطار العام | ما تتوقعه من بنية هجينة |
|---|---|
| إطار عمل الأمن السيبراني 2.0 التابع للمعهد الوطني للمعايير والتقنية (NIST) | الحوكمة، والرؤية الشاملة للأصول، والحماية، والكشف، والاستجابة، والاستعادة، المطبقة في جميع البيئات |
| NIST SP 800-53، الإصدار الخامس | مجموعات الضوابط، مثل التحكم في الوصول، وحماية الحدود، والتدقيق، وإدارة التكوين، التي يتم تنفيذها في كل نقطة تطبيق |
| ISO/IEC 27001:2022 | نظام لإدارة أمن المعلومات يشمل نطاقه الخدمات السحابية والأصول الموجودة في الموقع، مع تحديد مسؤوليات الموردين |
| معيار PCI DSS الإصدار 4.0.1 | تقسيم بيئات بيانات حاملي البطاقات، والتشفير القوي أثناء النقل، وتسجيل البيانات، بما في ذلك المتطلبات الإلزامية اعتبارًا من 31 مارس 2025 |
| القاعدة الأمنية لقانون HIPAA | الضمانات الإدارية والمادية والتقنية للمعلومات الصحية الإلكترونية المحمية أينما تم تخزينها أو نقلها |
| اللائحة العامة لحماية البيانات العامة | المعالجة القانونية للبيانات الشخصية وعمليات نقلها الخاضعة للرقابة، بما في ذلك البيانات الواردة في سجلات الأمان وعمليات التفتيش |
| دورا | إدارة المخاطر المتعلقة بتكنولوجيا المعلومات والاتصالات، واختبار المرونة، وإدارة مخاطر الأطراف الثالثة للكيانات المالية في الاتحاد الأوروبي، سارية المفعول اعتبارًا من 17 يناير 2025 |
وينتج عن ذلك تأثيران عمليان. أولاً، سيتساءل المدققون عما إذا كانت الضوابط متسقة عبر البيئات المختلفة، وهو أمر يسهل إثباته عند وجود محرك سياسات واحد ومسار سجلات واحد. ثانياً، تقوم أدوات الأمان نفسها بمعالجة البيانات الخاضعة للتنظيم، لذا فإن مواقع الفحص الخاصة بها وسجلاتها ووصول الموردين إليها تدخل ضمن نطاق المراجعة. انظر خريطة الضوابط في «البنية المرجعية لأمن السحابة المختلطة».
أفضل الممارسات في مجال أمن السحابة الهجينة
تحول أفضل الممارسات الواردة أدناه البنية إلى برنامج تشغيلي.
- قم برسم الخريطة قبل البدء في البناء. قم بجرد المستخدمين والأجهزة والتطبيقات ومخازن البيانات ومسارات حركة المرور عبر جميع البيئات، بما في ذلك خدمات البرمجيات كخدمة (SaaS) وتكنولوجيا المعلومات غير الرسمية.
- قم بتوثيق توزيع المسؤوليات. بالنسبة لكل خدمة، قم بتدوين ما يتولى مزود الخدمة تأمينه وما يتولى فريقك تأمينه. أعد مراجعة ذلك عند تغيير مستويات الخدمات.
- اجعل الهوية هي العنصر الرئيسي للتحكم. قم بتوحيد مزودي خدمات الهوية، واشترط استخدام المصادقة متعددة العوامل (MFA) المقاومة للتصيد الاحتيالي، واجعل حسابات الخدمات وهويات أحمال العمل ووكلاء الذكاء الاصطناعي خاضعة لنفس آليات الحوكمة التي تخضع لها الهويات البشرية.
- تركيز السياسات وتوزيع مهام التنفيذ. تحديد القواعد مرة واحدة ونشرها على كل نقطة تنفيذ، سواء في السحابة أو في الموقع.
- قم بإزالة الثقة الضمنية في الشبكة. استبدل الوصول الواسع النطاق عبر شبكة VPN بنظام ZTNA لكل تطبيق على حدة، بما في ذلك للمستخدمين داخل الموقع، وقم بتقسيم الشبكات الداخلية. انظر : نظام ZTNA المحلي للتطبيقات الخاصة.
- صنف البيانات مرة واحدة وقم بتطبيق التصنيف في كل مكان. نظام تصنيف واحد، ومجموعة سياسات واحدة لمنع تسرب البيانات (DLP)، تُطبق عبر الويب، وخدمات SaaS، والتطبيقات الخاصة، وأدوات الذكاء الاصطناعي، ونقاط النهاية.
- قم بتنفيذ فحص TLS بشكل مدروس. قم بفك التشفير مرة واحدة، في أقرب نقطة ممكنة من مصدر حركة المرور، وقم بتوثيق الاستثناءات الخاصة بالفئات الحساسة من حيث الخصوصية.
- التصميم مع مراعاة احتمال حدوث أعطال. اعرف ما الذي سيحدث لعمليات الوصول والتفتيش في حالة عدم توفر خدمة سحابية أو وصلة شبكة واسعة (WAN) أو مزود هوية، وقم باختبار ذلك.
- تحقيق الرؤية المركزية دون تجاهل مكان الإقامة. قم بتجميع السجلات لأغراض الكشف، ولكن حدد أي السجلات يمكن أن تغادر أي ولاية قضائية.
- قم برصد الانحرافات بشكل مستمر. تعامل مع سياسة الأمان وتكوين السحابة كأنها كود برمجي، وقم بتحديد إصداراتها، وأصدر تنبيهات عند وجود اختلافات بين الحالة المقصودة والحالة التي تم نشرها.
- قم بتحديث البوابات القديمة بشكل مدروس. استبدل الوكلاء التي انتهى عمرها التشغيلي من خلال النشر المتوازي والتحويل التدريجي بدلاً من الترحيل الشامل. انظر «ترحيلSecure Web Gateway ». يواجه عملاء Symantec Edge SWG (Blue Coat ProxySG) موعدًا نهائيًا في ديسمبر 2026 لنظام التشغيل SGOS 7.3؛ انظر «Blue Coat » و«انتهاء العمر التشغيلي لـ ProxySG»، Blue Coat البدائل، وبرنامج تحديثBlue Coat .
المصادر
- Flexera. تقرير «حالة السحابة» لعام 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-215: دليل لتصميم بيئة شبكات مؤسسية آمنة (نوفمبر 2022). https://csrc.nist.gov/pubs/sp/800/215/final
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-207: بنية «الثقة الصفرية» (أغسطس 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- وكالة الأمن السيبراني والبنية التحتية (CISA) . نموذج نضج نهج «الثقة الصفرية»، الإصدار 2.0. https://www.cisa.gov/zero-trust-maturity-model
- وكالة الأمن القومي (NSA) ووكالة الأمن السيبراني والبنية التحتية (CISA). أهم عشر استراتيجيات للتخفيف من مخاطر أمن السحابة (7 مارس 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/
- وكالة الأمن القومي (NSA). إدارة المخاطر الناجمة عن فحص بروتوكول أمان طبقة النقل (TLS) (نوفمبر 2019). https://media.defense.gov/2019/Nov/18/2002212783/-1/-1/0/MANAGING%20RISK%20FROM%20TLS%20INSPECTION_20191106.PDF
- شركة IBM ومعهد بونيمون. تقرير تكلفة خرق البيانات لعام 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- شركة IBM ومعهد بونيمون. تقرير تكلفة خرق البيانات لعام 2026. https://www.ibm.com/reports/data-breach
- جارتنر. «Security Service Edge » (SSE)، مسرد مصطلحات تكنولوجيا المعلومات. https://www.gartner.com/en/information-technology/glossary/security-service-edge-sse
- Skyhigh Security. «تصنيف "Skyhigh Security " في المرتبة الأولى ضمن فئة "حالات الاستخدام المتقدمة لـ SSE" في تقرير غارتنر لعام 2026 بعنوان " Critical Capabilities " الخاص بـ " Security Service Edge"» (5 أغسطس 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- المعهد الوطني للمعايير والتقنية (NIST). إطار عمل الأمن السيبراني 2.0. https://www.nist.gov/cyberframework
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-53، الإصدار 5: ضوابط الأمن والخصوصية لنظم المعلومات والمؤسسات. https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- ISO. ISO/IEC 27001:2022 أنظمة إدارة أمن المعلومات. https://www.iso.org/standard/27001
- مجلس معايير أمن PCI. PCI DSS الإصدار 4.0.1 (مكتبة الوثائق). https://www.pcisecuritystandards.org/document_library/
- وزارة الصحة والخدمات الإنسانية الأمريكية (HHS) . قاعدة الأمان الخاصة بقانون نقل التأمين الصحي والمسؤولية (HIPAA). https://www.hhs.gov/hipaa/for-professionals/security/index.html
- الاتحاد الأوروبي. اللائحة (EU) 2016/679 (اللائحة العامة لحماية البيانات). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- الاتحاد الأوروبي. اللائحة (EU) 2022/2554 (DORA). https://eur-lex.europa.eu/eli/reg/2022/2554/oj