リソース
Skyhigh Hybrid SSE Mesh による Symantec EdgeSecure Web Gateway の近代化
執筆:サラン・ワルドカー(シニア・テクニカルPMM)
2026年7月15日 6 読了時間:6分
Symantec EdgeSecure Web Gateway (旧称:Blue Coat ProxySG)を導入している組織は、決断を迫られる時期を迎えています。Broadcomは、2024年1月1日をもってオンプレミス型Web Isolationのサポートを終了しました。SGOS 7.3は2026年12月31日をもってサポート終了となり、それ以降の新機能の提供はありません。 同時に、企業ネットワーク内で動作するAIエージェントによって生じたゼロトラストのギャップは、クラウド専用プロキシアーキテクチャでは埋めることができません。
今こそ近代化を進めるべき理由であり、コンプライアンス上必要な場面において現地の裁量権を維持できる道こそが、「Skyhigh Hybrid SSE Mesh」なのです。
なぜ2026年に決断の機会が失われつつあるのか
今年、シマンテックのEdge SWGをご利用のお客様には、3つの課題が同時に押し寄せています。
AIエージェントは、シマンテック・エッジSWGやクラウド専用SSEでは埋められない「ゼロトラストのギャップ」を、お客様のネットワーク境界内に生み出しています。 自律型AIエージェントは、ユーザーレベルのアクセス権を継承し、内部システムにクエリを送信し、APIを連鎖させ、機密データをマシンの速度で移動させます。その多くは、永続的なWebSocket接続を介して動作しますが、シマンテック・エッジSWGのプロキシアーキテクチャは、このような接続を検査するよう設計されておらず、また、セッションがインターネットエッジではなくネットワーク内部で開始されるため、クラウドプロキシによる検査も届きません。
ブロードコムはこの課題に対する解決策を提供していません。シマンテック・エッジ SWG には、オンプレミス型の ZTNA 機能も、AI ツールへのアクセスに対するエージェントレスなブラウザセキュリティ機能もありません。ブロードコムが提供するシマンテック SSE に移行しても状況は改善されません。これはクラウド専用のアーキテクチャであるため、ネットワーク内で動作する AI エージェントに対してゼロトラスト制御を適用することが依然としてできないからです。
クラウド専用のSSEベンダーも同様の制約に直面しています。クラウド内にのみ存在するゼロトラストの適用では、建物外に出ることのないトラフィックを管理することはできません。
Skyhigh Hybrid SSE Meshは、この問題を実際に発生する地点で解決します。ローカルZTNAは、ベンダーが管理するクラウドノードを経由するのではなく、自社オンプレミスおよび支店のゲートウェイ上で動作するため、クラウドプロキシでは把握できないAIエージェントや内部システムに対してもゼロトラストの適用が可能になります。 「エージェントレス・セキュア・ブラウザ・コントロール」は、ローカルネットワークのエッジにおいて、あらゆる標準ブラウザに対してインラインAIプロンプト検査とWebSocket対応の保護機能を提供し、企業側でのブラウザの導入は不要です。これらは、Broadcomが提供できない機能であり、クラウド専業のSSEベンダーに移行しても実現できないものです。
ブロードコムのライセンス体系により、現在のスタックの価値が圧縮されています。 ブロードコム・プラットフォーム上でWeb、データ、クラウドのセキュリティを完全に確保するには、エッジSWG、クラウドSWG、シマンテックDLPそれぞれについて、独自のポリシーエンジン、ライセンスSKU、更新サイクルを持つ個別のコンソールを管理する必要があります。これら3つの環境間でポリシーに不整合が生じると、監査上のリスクにつながります。ブロードコムの「ユーザー単位・モジュール単位」の価格体系では、機能が毎日稼働する場合でも年に1回しか稼働しない場合でも、同じ料金が課金されます。
ブロードコムの戦略的方向性は、クラウド限定の提供です。 コンプライアンスの枠組み、主権要件、あるいはOT/SCADA環境の都合上、ローカルでのデータ管理が求められる組織にとって、ブロードコムのプラットフォームにおける選択肢は、商業的に段階的に廃止されつつあるスタックを使い続けるか、オンプレミス環境から解決しようとした問題を再び招きかねない純粋なクラウドアーキテクチャを受け入れるかのいずれかとなります。
「Skyhigh Hybrid SSE Mesh」は、第3の道のために開発されました。
オンプレミスのユーザー、リソース、およびAIエージェントに対するゼロトラスト
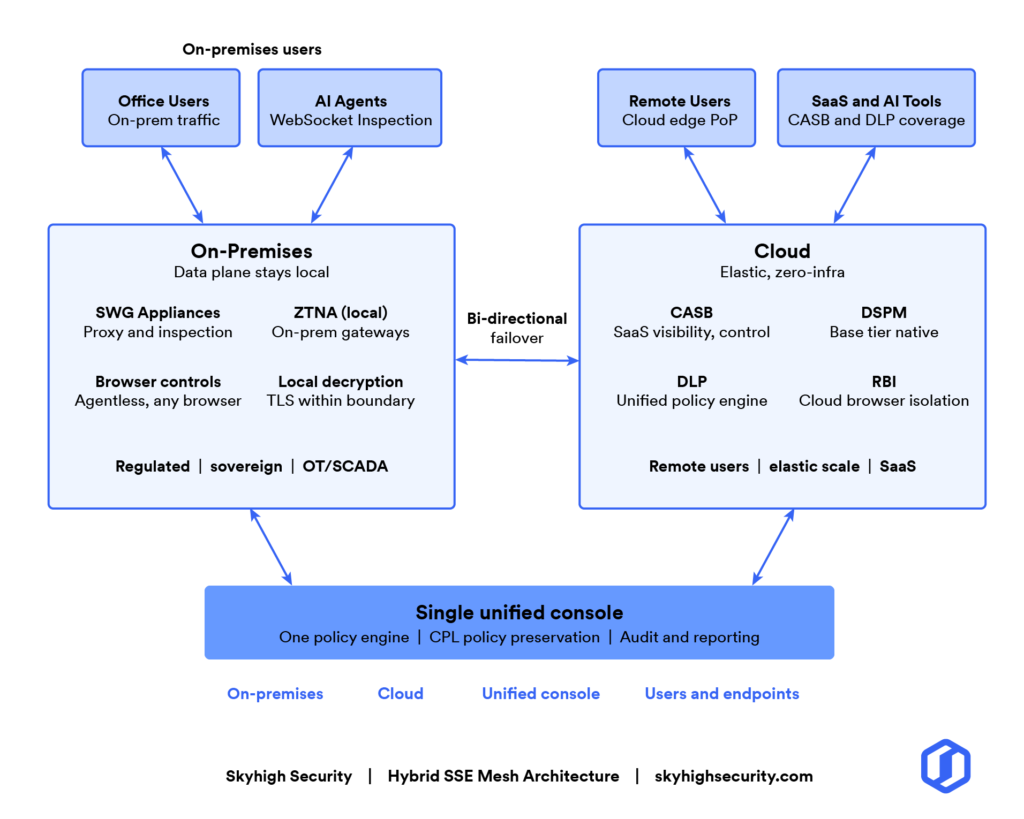
Skyhigh Hybrid SSE Meshは、オンプレミスのSWGアプライアンスとクラウド経由で提供されるセキュリティ機能を、単一のコンソールと単一のポリシーエンジン下で統合します。データプレーンは、コンプライアンスや主権の要件が求められる場所において、物理的にオンプレミスに維持されます。クラウド機能は、組織のペースに合わせて拡張されます。
ローカルZTNAは、自社オンプレミスおよび支社のゲートウェイ上で動作し、ネットワーク内で活動するユーザー、内部リソース、およびAIエージェントに対してゼロトラスト制御を適用します。これは、クラウド専用アーキテクチャでは実現できない制御ポイントです。 「エージェントレス・セキュア・ブラウザ・コントロール」は、ローカルネットワークのエッジにおいて、あらゆる標準ブラウザ上で、インラインAIプロンプト検査とWebSocket対応の保護機能を提供します。企業側でブラウザの導入を行う必要はありません。これらの機能は、従量制トークンモデルを通じて、組織が必要とするその日から利用可能です。
ブロードコムは、Symantec Edge SWGにおいてこれらの機能を提供しておらず、ブロードコムが提供するSymantec SSEや、クラウド専用SSEベンダーもこれらを実現することはできません。なぜなら、この適用処理は、トラフィックが発生するネットワーク内部で行われる必要があるからです。
コンプライアンスと主権のためのローカル制御
Skyhighは、SSL/TLSの復号化と検査をローカルで実行します。機密性の高いペイロードが、サードパーティや管轄区域の境界を越えることは決してありません。ローカルZTNAは、お客様のオンプレミスおよび支店のゲートウェイ上で動作し、永続的なWebSocket接続を介して動作するAIエージェントを網羅しています。インバウンドのリスニングポートを持たない「ダークデータセンター」アーキテクチャにより、外部からのスキャンやラテラルムーブメントを阻止します。
DORA、FCA、またはMASの規制対象となる金融サービス部門の場合、復号化された個人識別情報(PII)は当該機関のインフラ内に留まります。防衛・政府機関の場合、本プラットフォームはFedRAMP Highの認証を取得しており、エアギャップ方式の導入に対応しています。医療分野の場合、患者データは物理的な境界内に留まります。製造業および重要インフラの場合、OT/SCADA環境におけるネットワークのセグメンテーションにより、ランサムウェアが企業のITシステムから運用システムへ拡散するのを防ぎます。
セキュアブラウザの制御機能
Skyhigh Secure Browser Controls は、ローカルネットワークのエッジにおいて、インラインかつエージェントレスなブラウザセキュリティを実現します。WebSocket に対応した検査機能により、従来型のクラウドプロキシでは検知できなかった AI エージェントやメッセージングアプリのトラフィックも捕捉します。インライン DLP および AI プロンプトレベルのガバナンスは、企業のブラウザを置き換える必要もなく、導入プロジェクトも不要で、ユーザーの業務に支障をきたすことなく、あらゆる標準ブラウザに適用可能です。Secure Browser Controls は、利用量に応じたトークンモデルを通じて、組織が必要とするその日からすぐに利用を開始できます。
CPLポリシーの維持
既存のCPL(コンテンツポリシー言語)ポリシーは、Skyhighの統合ポリシーコンソールを通じて引き継がれます。セキュリティチームが長年にわたり磨き上げてきたルールは、検証済みのインポートプロセスを経て、Skyhighのエンジンに移行され、再定義されます。その後、「ポリシー・アズ・コード」アーキテクチャにより、これらのポリシーは物理アプライアンス、仮想システム、クラウドノード全体に自動的に展開され、手動での調整や環境間のポリシーのずれが生じることはありません。
Blue Coat のCPLチューニングに長年にわたり取り組んできた組織は、現在の方針の状態から近代化に着手します。
AIセキュリティプラットフォーム:あらゆるチャネルにわたる統合的なデータ保護
Skyhighは、単一のポリシーエンジンから、Web、SaaS、AIツール、プライベートアプリ、エンドポイントにわたり、統合されたDLPを適用します。Webへのアップロードを管理する分類ルールは、SaaSでの共有や生成AIのプロンプトにも同様に適用されます。UEBAは、数十億件ものイベントを精査し、具体的な対応が必要な異常事例に絞り込みます。コンプライアンス対応範囲は、HIPAA、GDPR、PCI DSS、FISMA、SOX、DPDPA、GLBAに及びます。
SaaSアプリ、生成AIセッション、およびOAuthで接続されたサービスは、現在、機密データが企業外に流出する主な経路となっています。Webトラフィックのみを検査するWebプロキシ制御では、これらの経路は管理の対象外となってしまいます。Skyhighは、同一のコンソールからこの管理の死角を解消します。
最新の脅威検知
Skyhighは、インラインエミュレーションベースのサンドボックス、UEBAによる行動分析、およびゼロデイ脅威対策のためのRemote Browser Isolation を多層的に組み合わせています。「患者ゼロ」の保護は、最初のホップにおける多層的な検知によって実現されており、シグネチャベースの検知やURLレピュテーションモデルでは既知の脅威しか検知できません。
きめ細かなクラウド・リスク・ガバナンス
Skyhighの「Cloud Registry」は、データ、ID、ホスティング、ビジネス、法務、サイバーリスクの6つの柱にわたる56の属性を評価します。URLカテゴリが同じ2つのクラウドストレージサービスであっても、データの保存場所、保存時の暗号化、GDPRへの準拠、知的財産に関する条件などにおいて、大きな違いがある場合があります。Skyhighは、各サービスの実際のリスクプロファイルに基づいてポリシー決定を行います。シャドウITの検出はインラインで行われ、「Closed Loop Remediation」機能により、コンプライアンスに準拠していない対象に対して自動的なポリシー措置が適用されます。
近代化の道筋
Skyhigh Hybrid SSE Meshは、既存のSymantec Edge SWGと並行して導入でき、業務に一切の支障をきたしません。4段階からなる近代化プロセスは、組織のペースに合わせて進められます。
- フェーズ1:評価と計画。 既存のCPLポリシーを整理する。データ主権ゾーン、OT/SCADA環境、およびSSLインスペクションのパフォーマンスをマッピングする。維持および拡張すべきルールを特定する。
- フェーズ 2:並行導入。 Skyhigh SWGアプライアンスを、既存のSymantec Edge SWGと並行して導入します。CPLポリシーベースラインをインポートして検証します。現在の運用に一切の支障をきたすことなく、トラフィックを並行して処理します。
- フェーズ3:新しい統合機能の導入。 SWGアプライアンスにおいて、ローカルZTNAおよびエージェントレスのセキュアブラウザ制御を有効にする。クラウドCASB、DSPM、DLPで機能を拡張する。組織のスケジュールに従って、レガシーアプライアンスを段階的に廃止する。
- フェーズ4:合理化と最適化(進行中)。 トークン予算を動的に消費する。未使用のBroadcom利用権を無効化する。完全な監査可視性を確保しつつ、単一のコンソールからすべての環境にわたり、ポリシー・アズ・コードによる継続的な最適化を適用する。
多くの組織では、フェーズ2とフェーズ3を並行して実施し、その期間は6か月から12か月程度です。Skyhighの商用オフセット・プログラムでは、Broadcomへの残りの投資額を近代化に充てるため、本来なら次のアプライアンス購入サイクルに充てられるはずだった更新予算が、代わりにこの移行に充てられることになります。
なぜスカイハイなのか
Skyhighは、ガートナーの「Critical Capabilities forSecurity Service Edge 2025」において、データ保護部門で第1位にランクインし、同評価対象のBroadcomやその他のSSE代替ソリューションを上回りました。GigaOmは、SSEに関する「Radar」レポートにおいてSkyhighを「リーダー」および「アウトパフォーマー」に選定し、特にハイブリッド環境全体での管理上の複雑さを軽減する統合ポリシーフレームワークを高く評価しました。 3,000を超える組織がSkyhighを信頼しており、その中には世界の大手銀行の80%や、フォーチュン100企業のほぼ半数が含まれています。
当プラットフォームはFedRAMP Highの認証を取得しており、FedRAMP、CMMC、および関連する連邦政府の枠組みに基づき、最新のゼロトラスト機能を求める米国連邦政府機関や国防産業基盤組織が利用可能です。
今後の手順
現在のSymantec Edge xml-ph-0000@deepl.internal環境について、Secure Web Gateway 。この評価では、お客様の既存のCPLポリシー、データ主権ゾーン、およびコンプライアンス要件を分析し、お客様の環境に合わせた段階的な近代化計画に落とし込みます。
著者について

サラン・ワルドカール
シニア・テクニカルプロダクトマーケティングマネージャー
Sarang Warudkarは、サイバーセキュリティ分野で10年以上の経験を持つ経験豊富なプロダクトマーケティングマネージャーであり、技術革新を市場のニーズに合わせることに長けています。CASB、DLP、AI駆動型脅威検出などのソリューションに関する深い専門知識を持ち、効果的な市場投入戦略と顧客エンゲージメントを推進しています。サランはIIMバンガロールでMBAを、プネ大学で工学の学位を取得しており、技術的および戦略的洞察力を兼ね備えています。


