Risorse
Modernizzazione del Suo Symantec Edge Secure Web Gateway con Skyhigh Hybrid SSE Mesh
Di Sarang Warudkar - Responsabile tecnico senior PMM
15 luglio 2026 6 minuti di lettura
Le organizzazioni che utilizzano Symantec Edge Secure Web Gateway (precedentemente noto come Blue Coat ProxySG) si trovano ora di fronte a una finestra decisionale ristretta. Broadcom ha cessato il supporto per la soluzione di isolamento Web on-premise a partire dal 1° gennaio 2024. SGOS 7.3 raggiungerà la fine del ciclo di vita dopo il 31 dicembre 2026 e, a partire da tale data, non verranno più rilasciate nuove funzionalità. Allo stesso tempo, gli agenti di intelligenza artificiale che operano all’interno delle reti aziendali hanno creato una lacuna nel modello «zero trust» che le architetture proxy esclusivamente basate sul cloud non sono in grado di colmare.
Ecco perché è opportuno procedere alla modernizzazione sin da ora, ed ecco perché Skyhigh Hybrid SSE Mesh rappresenta la soluzione che garantisce il mantenimento del controllo locale laddove la conformità lo richieda.
Perché la finestra decisionale si sta chiudendo nel 2026
Quest’anno i clienti Symantec Edge SWG si trovano ad affrontare tre fattori di pressione concomitanti.
Gli agenti di intelligenza artificiale hanno creato una lacuna di sicurezza “zero trust” all’interno del Suo perimetro che né Symantec Edge SWG né un SSE esclusivamente cloud sono in grado di colmare. Gli agenti IA autonomi ereditano i diritti di accesso a livello di utente, interrogano i sistemi interni, concatenano le API tra loro e trasferiscono dati sensibili alla velocità delle macchine. Molti operano tramite connessioni WebSocket persistenti che l’architettura proxy di Symantec Edge SWG non è mai stata progettata per ispezionare e che l’ispezione tramite proxy cloud non è in grado di raggiungere, poiché le sessioni hanno origine all’interno della rete e non ai margini di Internet.
Broadcom non offre una soluzione a questa lacuna. Symantec Edge SWG non dispone di funzionalità ZTNA on-premise né di sicurezza del browser senza agent per l’accesso agli strumenti di intelligenza artificiale. Anche il passaggio a Symantec SSE, prodotto della stessa Broadcom, non rappresenta una soluzione, poiché si tratta di un’architettura esclusivamente cloud che continua a non essere in grado di applicare controlli zero-trust agli agenti di intelligenza artificiale operanti all’interno della vostra rete.
I fornitori di soluzioni SSE esclusivamente basate sul cloud si trovano ad affrontare la stessa limitazione. L’applicazione del modello Zero Trust che opera esclusivamente nel cloud non è in grado di controllare il traffico che non esce mai dall’edificio.
Skyhigh Hybrid SSE Mesh affronta il problema proprio nel punto in cui si verifica effettivamente. Lo ZTNA locale viene eseguito sui vostri gateway on-premise e di filiale, non tramite un nodo cloud gestito dal fornitore; in questo modo, l’applicazione dello Zero Trust raggiunge gli agenti AI e i sistemi interni che i proxy cloud non sono in grado di rilevare. I controlli «Agentless Secure Browser» aggiungono l’ispezione in linea dei prompt tramite IA e una copertura compatibile con WebSocket su qualsiasi browser standard ai margini della rete locale, senza che sia necessario implementare un browser aziendale. Si tratta di funzionalità che Broadcom non è in grado di offrirLe e che il passaggio a un fornitore di SSE esclusivamente cloud non Le garantirà.
Le licenze Broadcom stanno riducendo il valore dell’attuale stack. Per garantire una sicurezza completa del web, dei dati e del cloud sulla piattaforma Broadcom è necessario gestire console separate per Edge SWG, Cloud SWG e Symantec DLP, ciascuna con il proprio motore di policy, il proprio codice SKU di licenza e il proprio ciclo di rinnovo. Le discrepanze nelle policy tra questi tre ambienti comportano rischi in sede di audit. Il modello di tariffazione di Broadcom, basato su utente e modulo, applica la stessa tariffa indipendentemente dal fatto che una funzionalità venga utilizzata quotidianamente o una volta all’anno.
La direzione strategica di Broadcom è quella di un’offerta esclusivamente basata sul cloud. Per le organizzazioni i cui quadri normativi, requisiti di sovranità o ambienti OT/SCADA richiedono il controllo locale dei dati, la scelta sulla piattaforma Broadcom consiste nel rimanere su uno stack in fase di dismissione commerciale oppure accettare un’architettura puramente cloud che reintroduce proprio quei problemi che si era deciso di risolvere con la soluzione on-premise.
Skyhigh Hybrid SSE Mesh è stato progettato per la terza via.
Zero Trust per utenti, risorse e agenti di intelligenza artificiale in ambiente locale
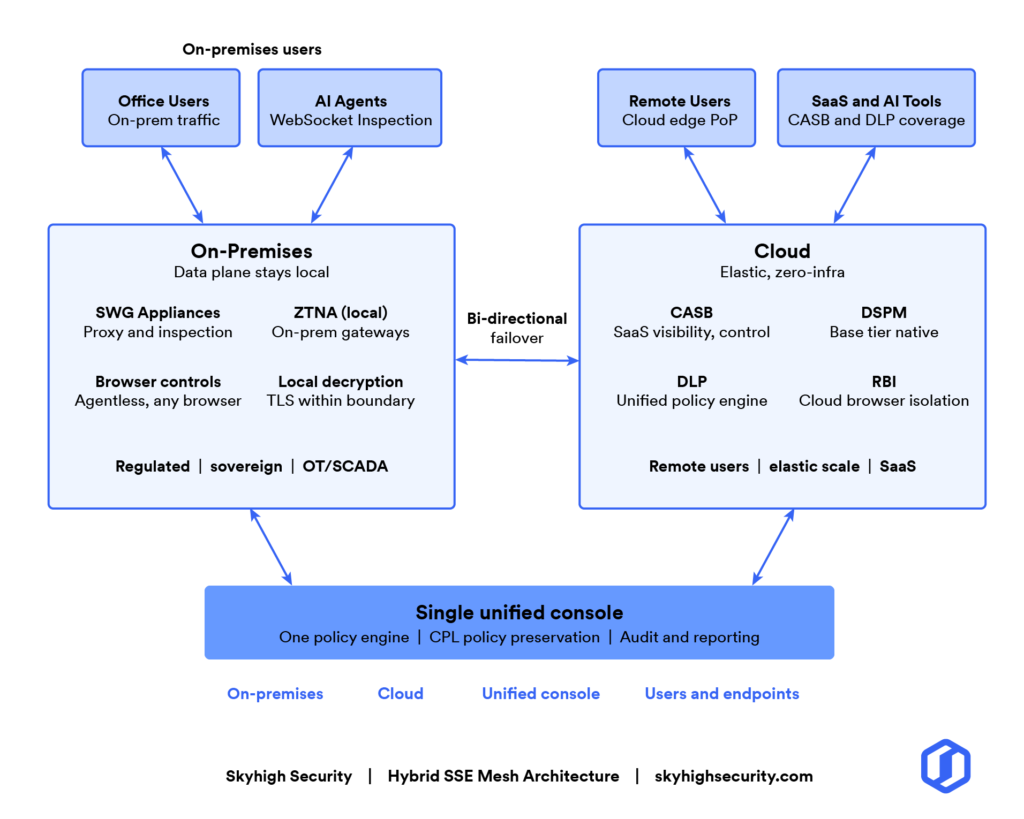
Skyhigh Hybrid SSE Mesh integra i dispositivi SWG on-premise con la sicurezza fornita dal cloud in un’unica console e un unico motore di policy. Il piano dati rimane fisicamente on-premise, laddove la conformità e la sovranità lo richiedono. Le funzionalità cloud si espandono al ritmo dell’organizzazione.
Lo ZTNA locale viene eseguito sui propri gateway on-premise e di filiale, applicando controlli zero-trust agli utenti, alle risorse interne e agli agenti di intelligenza artificiale che operano all’interno della rete. Questo rappresenta il punto di applicazione che le architetture esclusivamente cloud non sono in grado di raggiungere. I controlli «Agentless Secure Browser» aggiungono l’ispezione in linea dei prompt tramite IA e la copertura compatibile con WebSocket ai margini della rete locale, su qualsiasi browser standard, senza che sia necessario implementare un browser aziendale. Entrambe le funzionalità sono disponibili nel momento stesso in cui l’organizzazione ne ha bisogno, grazie al modello di token basato sul consumo.
Broadcom non offre queste funzionalità su Symantec Edge SWG, e né lo stesso Symantec SSE di Broadcom né un fornitore di SSE esclusivamente cloud sono in grado di fornirle, poiché l’applicazione delle politiche deve avvenire all’interno della rete da cui ha origine il traffico.
Controllo locale a garanzia della conformità e della sovranità
Skyhigh esegue la decrittografia e l’ispezione SSL/TLS a livello locale. I dati sensibili non attraversano mai i confini di terze parti né quelli giurisdizionali. Lo ZTNA locale viene eseguito sui vostri gateway on-premise e di filiale, coprendo gli agenti di intelligenza artificiale che operano tramite connessioni WebSocket persistenti. L’architettura “dark data center”, priva di porte di ascolto in entrata, blocca la scansione esterna e i movimenti laterali.
Per i team del settore dei servizi finanziari soggetti ai mandati DORA, FCA o MAS, le informazioni personali identificative (PII) decriptate rimangono all’interno dell’infrastruttura dell’istituzione. Per i team del settore della difesa e della pubblica amministrazione, la piattaforma è certificata FedRAMP High e supporta l’implementazione con air gap. Per i team del settore sanitario, i dati dei pazienti rimangono all’interno del perimetro fisico. Per il settore manifatturiero e delle infrastrutture critiche, la segmentazione della rete negli ambienti OT/SCADA impedisce al ransomware di propagarsi dall’IT aziendale ai sistemi operativi.
Controlli del browser sicuro
I controlli Secure Browser di Skyhigh garantiscono una sicurezza del browser in linea e senza agenti ai margini della rete locale. L’ispezione compatibile con WebSocket raggiunge il traffico degli agenti di intelligenza artificiale e delle app di messaggistica che i proxy cloud convenzionali non sono in grado di rilevare. Il DLP in linea e la governance a livello di prompt basata sull’intelligenza artificiale si applicano a qualsiasi browser standard senza necessità di sostituire il browser aziendale, senza progetti di implementazione e senza interruzioni per gli utenti. I controlli Secure Browser si attivano tramite il modello a token basato sul consumo il giorno stesso in cui l’organizzazione ne ha bisogno.
Preservazione delle politiche CPL
Le politiche CPL (Content Policy Language) esistenti vengono trasferite tramite la console unificata delle politiche di Skyhigh. Le regole che i team di sicurezza hanno perfezionato nel corso degli anni vengono migrate e riformulate nel motore di Skyhigh attraverso un processo di importazione convalidato. Un’architettura “policy-as-code” provvede quindi a distribuire automaticamente tali politiche su appliance fisiche, sistemi virtuali e nodi cloud, senza necessità di riconciliazione manuale e senza discrepanze tra gli ambienti.
Le organizzazioni che hanno dedicato anni all’ottimizzazione del CPL ( Blue Coat ) avviano il processo di modernizzazione partendo dallo stato attuale delle proprie politiche.
Piattaforma di sicurezza basata sull’intelligenza artificiale: protezione unificata dei dati su tutti i canali
Skyhigh applica una strategia DLP unificata su web, SaaS, strumenti di IA, applicazioni private ed endpoint tramite un unico motore di policy. La stessa classificazione che regola un caricamento sul web regola anche una condivisione SaaS e un prompt di IA generativa. L’UEBA sintetizza miliardi di eventi in un insieme mirato di anomalie su cui è possibile intervenire. La copertura normativa comprende HIPAA, GDPR, PCI DSS, FISMA, SOX, DPDPA e GLBA.
Le applicazioni SaaS, le sessioni di IA generativa e i servizi collegati tramite OAuth rappresentano ormai i principali canali attraverso i quali i dati sensibili escono dall’azienda. I controlli tramite proxy web, che ispezionano esclusivamente il traffico web, lasciano tali canali privi di controllo. Skyhigh colma questa lacuna di copertura dalla stessa console.
Rilevamento delle minacce moderne
Skyhigh integra un sandboxing basato sull’emulazione in linea, l’analisi comportamentale con UEBA e l’ Remote Browser Isolation e per le minacce zero-day. La protezione del “paziente zero” deriva dal rilevamento a più livelli già al primo hop, dove il rilevamento basato su firme e i modelli di reputazione degli URL individuano solo le minacce note.
Governance granulare dei rischi nel cloud
Il Cloud Registry di Skyhigh valuta 56 attributi articolati in sei pilastri che coprono i settori dei dati, dell’identità, dell’hosting, degli aspetti aziendali, legali e dei rischi informatici. Due servizi di archiviazione cloud che rientrano nella stessa categoria di URL possono differire in modo sostanziale per quanto riguarda la residenza dei dati, la crittografia dei dati inattivi, la conformità al GDPR e i termini relativi alla proprietà intellettuale. Skyhigh basa le decisioni relative alle politiche sul profilo di rischio effettivo di ciascun servizio. L’individuazione dello “Shadow IT” avviene in tempo reale, mentre la “Closed Loop Remediation” applica automaticamente le misure previste dalle politiche alle destinazioni non conformi.
Il percorso di modernizzazione
Skyhigh Hybrid SSE Mesh viene implementato parallelamente all’attuale Symantec Edge SWG senza alcuna interruzione delle operazioni. Il percorso di modernizzazione in quattro fasi procede secondo i tempi stabiliti dall’organizzazione.
- Fase 1: Valutazione e pianificazione. Effettuare un inventario delle politiche CPL esistenti. Mappare le zone di sovranità dei dati, gli ambienti OT/SCADA e le prestazioni dell’ispezione SSL. Identificare le regole da mantenere e da estendere.
- Fase 2: Implementazione in parallelo. Implementare le appliance Skyhigh SWG parallelamente all’attuale Symantec Edge SWG. Importare e convalidare le linee guida delle politiche CPL. Gestire il traffico in parallelo senza alcuna interruzione delle operazioni correnti.
- Fase 3: Adottare nuove funzionalità unificate. Abilitare lo ZTNA locale e i controlli Secure Browser senza agent nelle appliance SWG. Estendere la soluzione con CASB, DSPM e DLP basati su cloud. Dismettere le appliance legacy secondo la tempistica stabilita dall’organizzazione.
- Fase 4: Razionalizzazione e ottimizzazione (in corso). Utilizzare il budget dei token in modo dinamico. Ritirare i diritti Broadcom non utilizzati. Applicare un’ottimizzazione continua delle policy-as-code in tutti gli ambienti da un’unica console, con piena visibilità di audit.
La maggior parte delle organizzazioni attua la Fase 2 e la Fase 3 in parallelo nell’arco di un periodo compreso tra 6 e 12 mesi. Il programma di compensazione commerciale di Skyhigh destina gli investimenti residui di Broadcom alla modernizzazione, pertanto il budget destinato al rinnovo, che avrebbe altrimenti finanziato un altro ciclo di apparecchiature, viene invece impiegato per finanziare la transizione.
Perché Skyhigh
Skyhigh si è classificata al primo posto nella categoria “Protezione dei dati” nell’ Critical Capabilities di Gartner per l’“ Security Service Edge ” 2025, davanti a Broadcom e ad altre alternative SSE incluse nella stessa valutazione. GigaOm ha definito Skyhigh “Leader” e “Outperformer” nel proprio Radar dedicato all’SSE, citando in particolare il quadro normativo unificato volto a ridurre la complessità amministrativa negli ambienti ibridi. Oltre 3.000 organizzazioni si affidano a Skyhigh, tra cui l’80% delle maggiori banche mondiali e quasi la metà delle aziende della classifica Fortune 100.
La piattaforma è in possesso dell’autorizzazione FedRAMP High, il che la rende accessibile alle agenzie federali statunitensi e alle organizzazioni della base industriale della difesa che necessitano di moderne funzionalità “zero trust” nell’ambito di FedRAMP, CMMC e dei relativi quadri normativi federali.
Prossimi passi
Richieda una valutazione personalizzata del Suo attuale ambiente Symantec Edge Secure Web Gateway . La valutazione mette in relazione le Sue attuali politiche CPL, le zone di sovranità dei dati e i requisiti di conformità con un piano di modernizzazione graduale su misura per il Suo ambiente.
Sull'autore

Sarang Warudkar
Responsabile tecnico PMM
Sarang Warudkar è un esperto Product Marketing Manager con oltre 10 anni di esperienza nella cybersecurity, esperto nell'allineare l'innovazione tecnica alle esigenze del mercato. Ha maturato una profonda esperienza in soluzioni come CASB, DLP e rilevamento delle minacce basato sull'AI, guidando strategie go-to-market di grande impatto e il coinvolgimento dei clienti. Sarang ha conseguito un MBA presso l'IIM di Bangalore e una laurea in ingegneria presso l'Università di Pune, combinando intuizioni tecniche e strategiche.
Contenuti correlati


Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne

Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Blog di tendenza
Cosa significa implementare una soluzione di sicurezza veramente ibrida
Steve Tait 29 ottobre 2026
Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne
Thyaga Vasudevan 28 ottobre 2026
Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Mike Smart 16 ottobre 2026
Garantire la “nuova normalità”: perché l’approccio “Zero Trust” universale è essenziale nell’era dell’intelligenza artificiale
Sriram Krishnamurthy 30 settembre 2026
Il lavoro è ibrido. Perché pagate il doppio per una “tassa sul cloud” relativa all’ufficio?
Mike Smart 24 settembre 2026