







Blue Coat وإنهاء دعم ProxySG: التخطيط لعملية الترحيل
- يتم تحديد تاريخ انتهاء دعم ProxySG وفقًا لإصدار SGOS وطراز الجهاز، وليس بتاريخ واحد.
- انتهت مدة دعم الإصدار SGOS 6.7 في 31 ديسمبر 2023، ولم يعد يتلقى أي تحديثات تصحيحية.
- لن يتم إضافة أي ميزات جديدة إلى SGOS 7.3 بعد عام 2024، وتستمر فترة الترقية حتى ديسمبر 2026.
- تقوم النسخة SGOS 7.4 بإزالة «وحدة التحكم الإدارية لـ Java» و«VPM»، مما يفرض تغييرًا في سياسة سير العمل حتى بالنسبة للمستخدمين الذين يقومون بالترقية.
- يجب على الفرق التي لا تزال تستخدم الإصدار SGOS 7.3 أن تختار بين الترقية والتحديث، وأن تبدأ في ذلك خلال هذا الربع.
Blue Coat أصبح ProxySG الآن يُعرف باسم «Symantec Edge Secure Web Gateway » (Edge SWG) من Broadcom، ويعمل بنظام التشغيل SGOS. ويتم تحديد نهاية دورة حياة كل إصدار برمجي وطراز جهاز على حدة. وقد انتهت دورة حياة إصدار SGOS 6.7 منذ نهاية عام 2023. بالنسبة لـ SGOS 7.3، تستمر فترة الدعم المحدود من Broadcom حتى ديسمبر 2026، وبعد ذلك يُتوقع أن ينتقل العملاء إلى SGOS 7.4. ونظرًا لأن SGOS 7.4 يلغي وحدة التحكم القديمة في Java ومدير السياسات، فإن كلاً من الاستمرار في استخدامه أو التخلي عنه يتطلب تغييرًا في طريقة إدارة السياسات.
نظرة عامة على دورة حياة SGOS
هناك ثلاثة إصدارات من SGOS ذات أهمية في الوقت الحالي: الإصدار 6.7 تم إيقاف دعمه، والإصدار 7.3 يخضع لدعم محدود حتى ديسمبر 2026، والإصدار 7.4 هو الإصدار الحالي طويل الأجل.
| إصدار SGOS | الدور | حالة دورة الحياة (حسب شركة Broadcom) |
|---|---|---|
| 6.7 | متقاعد | انتهت صلاحية المنتج اعتبارًا من 31 ديسمبر 2023 |
| 7.3 | الإصدار السابق طويل الأجل | تاريخ الإعلان عن إنهاء الدعم: 31 ديسمبر 2024. لن يتم إضافة أي ميزات جديدة بعد هذا التاريخ. سيتم توفير دعم محدود للثغرات الأمنية الحرجة والخطيرة؛ وفي حال تم توفير تصحيح في الإصدار 7.4، قد توصي شركة Broadcom بالترقية. أمام العملاء مدة سنتين من تاريخ الإعلان للترقية إلى الإصدار 7.4. |
| 7.4 | الإصدار الحالي طويل الأجل | متاح للجميع اعتبارًا من 8 يوليو 2023. تمت إزالة «Java Management Console» و«Java VPM»؛ وتتم إدارتهما الآن من خلال «Admin Console» (SGAC) و«Web VPM». |
المصدر: Broadcom، إنهاء الدعم ودورة حياة المنتج لـ Edge SWG (ProxySG) و Advanced Secure Gateway، والوثائق المتعلقة بإنهاء الدعم لـ ProxySG. تشير Broadcom إلى أن إصدارات الصيانة التي ستصدر بين ديسمبر 2024 ونهاية ديسمبر 2026 قد تتضمن استثناءات معتمدة للتحسينات الطفيفة والتحديثات الأمنية، وتنصح العملاء بالتواصل مع فريق Broadcom الخاص بهم.
المكونات ذات الصلة
- الأجهزة. تختلف تواريخ انتهاء الصيانة وانتهاء العمر الافتراضي باختلاف الطراز. تتناول مقالة «دورة الحياة» الصادرة عن Broadcom الأجهزة SG-S200 وSG-S400 وSG-S500، ومنصات ASG-S200 وASG-S400 وASG-S500، ومنصات SSP-S210 وSSP-S410، والأجهزة الافتراضية SG-VA. تأكد من تواريخ طرازك في ملف PDF الخاص بدورة الحياة المرفق بتلك المقالة.
- أدوات الإدارة. تشير شركة Broadcom إلى أن «وحدة التحكم الإدارية» (Management Console) القائمة على لغة Java غير متوفرة في نظام التشغيل SGOS 7.4 والإصدارات الأحدث، وأن «وحدة VPM الخاصة بـ Java» قد أُزيلت أيضًا. ولا تزال الإصدارات الأقدم تتضمن هاتين الميزتين، لكنها لم تعد تتلقى أي تحديثات (Broadcom).
- عزل الويب المحلي. انتهت مدة دعم جميع الإصدارات في 1 يناير 2024. وتقدم شركة Broadcom الآن ميزة عزل المتصفح كخدمة سحابية فقط (Broadcom).
كيفية التحقق من إصدار ProxySG وحالة انتهاء الدعم
تحقق من حالة انتهاء دورة الحياة عن طريق تسجيل إصدار SGOS وطراز كل جهاز ومقارنة كليهما بمقال «دورة الحياة» الصادر عن شركة Broadcom.
- تعرف على إصدار SGOS الخاص بك. يظهر هذا الإصدار في لوحة معلومات «وحدة التحكم الإدارية» (Management Console) أو «وحدة التحكم الإدارية» (Admin Console)، أو قم بتشغيل الأمر «show version» من واجهة سطر الأوامر (CLI).
- سجل طراز كل جهاز. قم بتدوين طراز كل جهاز فعلي وافتراضي، على سبيل المثال SSP-S410 أو SG-S500 أو SG-VA.
- راجع ملف PDF الخاص بدورة حياة المنتج. قارن كل إصدار وطراز مع مقالة «دورة حياة المنتج» الخاصة بشركة Broadcom لمعرفة تواريخ انتهاء الصيانة وانتهاء العمر الافتراضي.
- اذكر المكونات التابعة. تشمل هذه المكونات: «مركز الإدارة»، وتحليل المحتوى وبيئة الاختبار المعزولة، ونظام منع تسرب البيانات (DLP) المرتبط بـ ICAP، وإعداد التقارير، وأي آلية عزل محلية.
ما الذي تعنيه «نهاية الحياة» بالنسبة لـ secure web gateway
مع انتهاء دورة حياة الجهاز، يتم إزالة الميزات الجديدة، ثم الإصلاحات، ثم الدعم المقدم من الجهاز الذي يراقب كل حركة المرور على الويب الخاصة بك.
- لا توجد ميزات جديدة. توقف نظام SGOS 7.3 عن تلقي ميزات جديدة في نهاية عام 2024.
- تصحيحات محدودة النطاق. يركز الدعم المحدود على الثغرات الأمنية الحرجة والخطيرة، وقد تتطلب التصحيحات الترقية إلى الإصدار 7.4.
- لا يتوفر مسار للدعم بعد إغلاق النافذة. إن وجود برامج غير مدعومة على الجهاز تقوم بمراقبة كل حركة المرور على الويب الخاصة بك يمثل خطرًا كبيرًا.
- المسائل المتعلقة بالتدقيق والتأمين. يصعب تبرير تشغيل بنية تحتية للبوابات غير مدعومة خلال عمليات تدقيق الامتثال ومراجعات التأمين السيبراني.
المشكلة في مقترح «ما عليك سوى الترقية»
الترقية إلى SGOS 7.4 تضمن استمرار الدعم، لكنها تزيل وحدة التحكم Java و VPM، لذا فإنها لا تزال تفرض تغييرًا في سياسة سير العمل.
الرد البديهي على انتهاء دعم الإصدار 7.3 من SGOS هو الترقية إلى الإصدار 7.4. لكن هذه الخطوة لا تعني مجرد استبدال إصدار بآخر. فقد أزال الإصدار 7.4 من SGOS وحدة التحكم الإدارية (Management Console) القائمة على لغة جافا ووحدة VPM القائمة على جافا، اللتين استخدمتهما العديد من الفرق لسنوات، وتوجه شركة Broadcom المسؤولين بدلاً من ذلك إلى وحدة التحكم الإدارية Edge SWG ووحدة VPM عبر الويب.
والنتيجة العملية هي أن الاستمرار في استخدام « Blue Coat » لا يزال يعني اعتماد وحدة تحكم جديدة، وإعادة تدريب المسؤولين، وإعادة التحقق من صحة السياسات. وبمجرد أن يصبح هذا العمل أمراً لا مفر منه، فإن القرار الحقيقي هو ما إذا كان سيتم تنفيذه على المنصة الحالية أم على بوابة مصممة خصيصاً للنشر الهجين، وحماية البيانات المتكاملة، وحركة المرور في عصر الذكاء الاصطناعي.
خياراكما
يمكنك إجراء ترقية مباشرة إلى SGOS 7.4 أو تحديث النظام باستخدام بوابة جديدة، وكلا الخيارين يتطلبان إجراء تعديلات على السياسات.
الترقية في الموقع. قم بالانتقال إلى SGOS 7.4 واستبدال أي أجهزة انتهت مدة دعمها. يضمن لك هذا استمرار الدعم، لكنه لا يزال يتطلب الانتقال من وحدة التحكم إلى VPM، كما أنه لا يعالج المخاوف المتعلقة بالتراخيص أو الدعم أو خطة التطوير. وستواجه نفس القرار عند المرحلة التالية من دورة الحياة.
التحديث. استبدل ProxySG ببوابة تحتفظ بحضور محلي في الأماكن التي تحتاج إليها، وتتمدد إلى السحابة عندما تكون جاهزًا لذلك. راجع «بدائلBlue Coat » و«استبدال ProxySG» للاطلاع على معايير التقييم.
خطة انتقال للربع الرابع من عام 2026
مع اقتراب انتهاء فترة SGOS 7.3 في نهاية ديسمبر 2026، فإن الخطة الواقعية للربع الرابع تتضمن بدء التشغيل المتوازي في غضون حوالي عشرة أسابيع:
الأسابيع 1 إلى 2: اتخاذ القرار. تأكيد الإصدارات والطرازات، وإعداد قائمة بالتبعيات، والاختيار بين الترقية في الموقع والتحديث. في حالة اختيار التحديث، تأكد مما إذا كان نشر الإصدار 7.3 الحالي الخاص بك يحتاج إلى ترقية انتقالية أو ترتيب دعم أثناء نشر البوابة الجديدة.
الأسابيع من 3 إلى 6: التقييم والتصميم. إجراء جرد لسياسات CPL وVPM، ومجالات المصادقة (SAML، Kerberos/IWA)، واستثناءات فحص TLS، وعمليات تكامل ICAP وDLP، وتسلسل الوكلاء في اتجاهي التدفق. تحديد مناطق سيادة البيانات وبيئات OT التي تتطلب فحصًا محليًّا.
الأسابيع من 6 إلى 10: النشر بالتوازي. قم بتشغيل البوابة الجديدة جنبًا إلى جنب مع ProxySG. استيراد خطوط الأساس الخاصة بالسياسات والتحقق من صحتها. توجيه مجموعة تجريبية ومقارنة الأداء.
ابتداءً من الأسبوع العاشر فصاعدًا: قم بالانتقال على مراحل. انقل المستخدمين والمواقع على دفعات بعد الموافقة على السياسة ووجود خطة تراجع تم اختبارها، ثم قم بإيقاف تشغيل ProxySG بمجرد الانتقال الكامل لحركة المرور وانتهاء فترة التراجع المتفق عليها.
عادةً ما تقوم المؤسسات الكبيرة بتنفيذ عمليات النشر والتبني بالتوازي على مدار ستة إلى اثني عشر شهراً. وتتمثل الأولوية قبل نهاية العام في التخلص من البرامج غير المدعومة، سواء عن طريق الترقية أو عن طريق تحويل حركة العمل الإنتاجية إلى البرنامج البديل.

ما الذي تنطوي عليه عملية الترحيل من « Blue Coat » إلى «Skyhigh»
يُعد الانتقال من « Blue Coat » إلى «Skyhigh» عملية موجهة تتألف من ست مراحل، تهدف إلى نقل سياسة CPL والتحقق من صحتها من خلال حركة مرور متوازية.
لا تنتقل السياسة بين محركات الوكيل كعملية تحويل ملفات عشوائية. تقوم Skyhigh بإعادة صياغة سياسة CPL الحالية في وحدة التحكم الموحدة للسياسات من خلال عملية استيراد خاضعة للتحقق: حيث يتم استيراد القواعد ومراجعتها واختبارها على حركة مرور موازية قبل الانتقال. كما أنها أفضل فرصة متاحة لك للتخلص من القواعد التي لم تُستخدم منذ سنوات.
- التقييم والاستكشاف. إجراء جرد للأجهزة، وإصدارات SGOS، وحجم حركة المرور، وعدد المستخدمين، ومجالات المصادقة، وعمليات تكامل ICAP وDLP، وتسلسل الوكلاء. تصدير سياسات CPL وVPM الحالية باعتبارها المصدر الموثوق.
- استيراد السياسات والتحقق من صحتها. نقل القواعد والفئات والاستثناءات إلى محرك السياسات في Skyhigh، مع حذف القواعد التي لم تعد سارية.
- النشر وتوجيه حركة المرور. قم بنشر Skyhigh SWG في الموقع أو في بيئة هجينة أو في السحابة، وقم بتوجيه حركة المرور باستخدام بروكسي صريح أو ملفات PAC، أو عميل Skyhigh، أو أدوات التحكم في المتصفح الآمن التي لا تعتمد على وكيل، أو أنفاق IPsec وGRE.
- التشغيل التجريبي والتشغيل الموازي. التحقق من توافق السياسات والتدرب على عملية التراجع مع مجموعة اختبارية، بينما يواصل ProxySG تقديم الخدمة في بيئة الإنتاج.
- التحويل التدريجي. قم بترحيل المستخدمين والمواقع على مراحل، مع مراقبة حركة المرور المحجوبة وحالات الإنذارات الكاذبة.
- إيقاف التشغيل. قم بإيقاف تشغيل ProxySG بمجرد الانتقال الكامل لحركة المرور.
انظر قائمة مراجعة عملية الترحيل إلىSecure Web Gateway : الانتقال والتراجع.
المخاوف الشائعة المتعلقة بالهجرة
هناك خمسة مجالات تحتاج إلى تحديد واضح في أي عملية ترحيل لـ ProxySG: المصادقة، واعتراض TLS، وتوجيه حركة المرور، و ICAP و DLP، والتعايش.
- المصادقة. قم بتعيين المجالات الحالية (SAML، أو Kerberos/IWA، أو هوية الوكيل الخاص بالعميل) بحيث تعمل السياسات المستندة إلى المستخدمين والمجموعات بنفس الطريقة.
- اعتراض TLS. إعادة إصدار وتوزيع شهادة سلطة التصديق، واستثناءات فك التشفير والموثوقية الخاصة بالمنافذ.
- توجيه حركة المرور. اختر حسب الموقع: بروكسي صريح أو PAC للشبكات المدارة، وضوابط المتصفح للوصول إلى خدمات SaaS وأدوات الذكاء الاصطناعي، وبرنامج Skyhigh Client للمستخدمين المتنقلين، والأنفاق للفروع.
- ICAP وDLP. تُطبق حماية البيانات عبر سحابة Skyhigh بموجب نفس السياسة، لذا يتم استبدال سلسلة ICAP بعملية فحص تُطبق عبر السحابة بدلاً من محرك محلي. تأكد من أن هذا المسار يلبي متطلباتك المتعلقة بمكان تخزين البيانات أثناء التقييم. ويتم تحديد عمليات التسليم الخاصة بـ DLP من الجهات الخارجية أثناء التقييم.
- التعايش. يتيح التشغيل المتوازي لـ ProxySG الاستمرار في تقديم الخدمة في بيئة الإنتاج أثناء التحقق من صحة سياسة Skyhigh.
ما تحتفظ به، وما تكتسبه
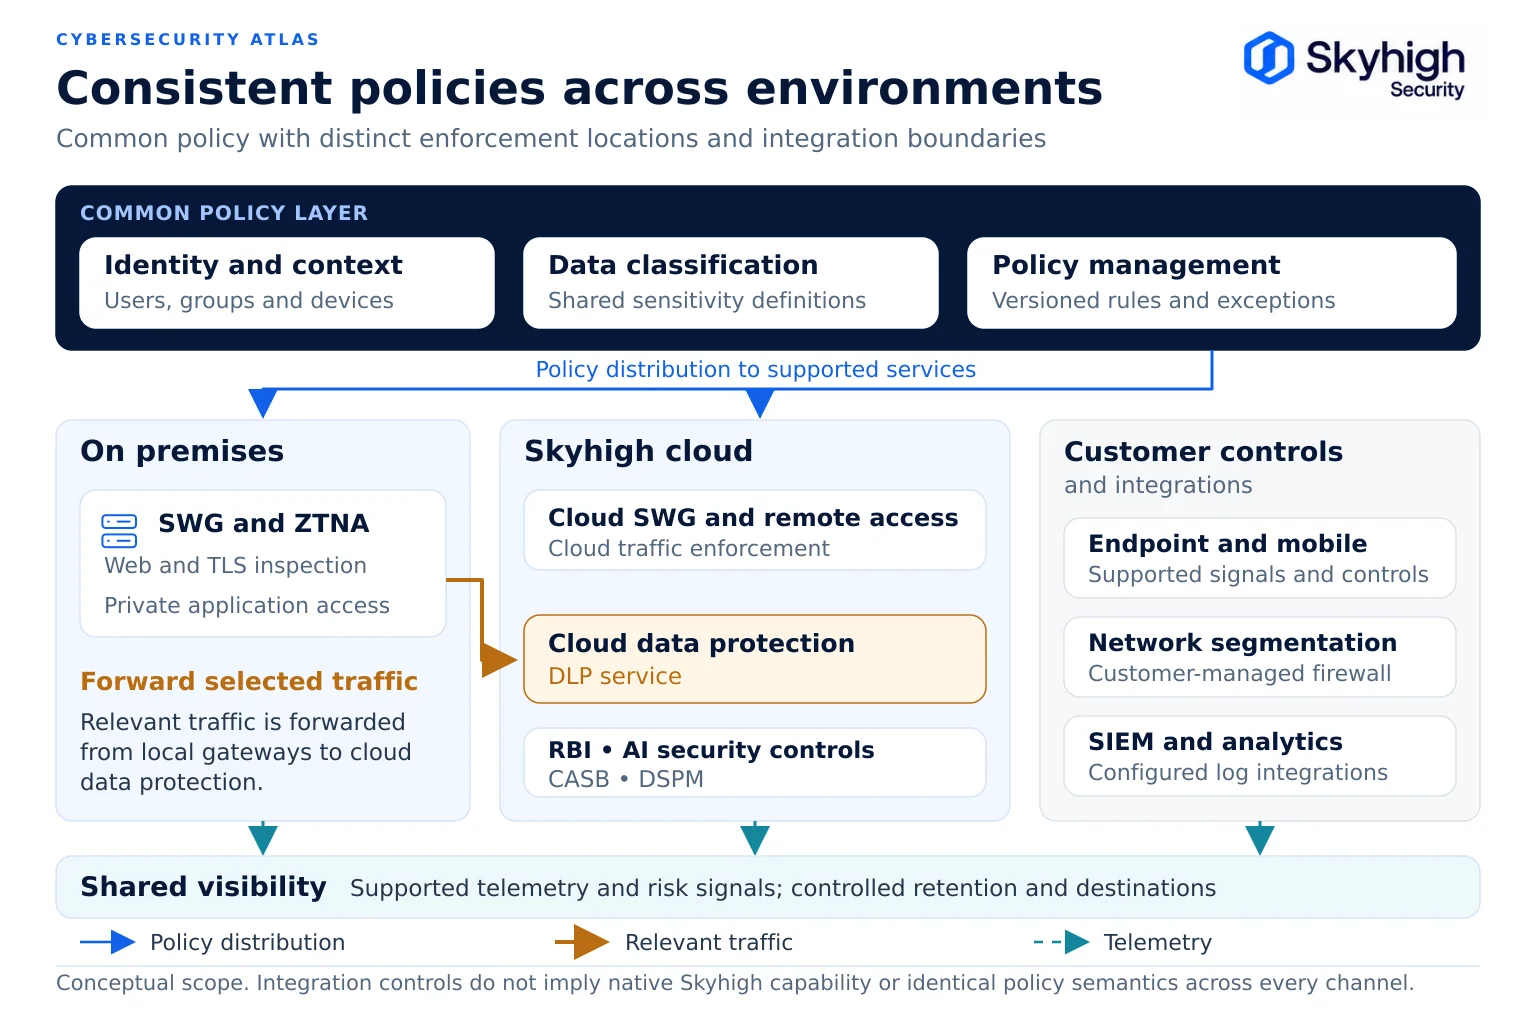
يمكنك الاحتفاظ بنموذج النشر واستثماراتك في السياسات، مع الاستفادة من الفحص المباشر للتهديدات، وحماية البيانات المتكاملة، ومسارًا نحو تحقيق SSE الكامل.
تحتفظ بنموذج النشر الخاص بك. يعمل Skyhigh SWG في بيئة محلية أو مختلطة أو في السحابة، لذا يمكن تحويل مجموعة ProxySG المحلية إلى مجموعة بوابات Skyhigh محلية، مع تطبيق حماية البيانات وعزلها من سحابة Skyhigh، والمضي قدمًا نحو الانتقال إلى السحابة وفقًا لجدولك الزمني. كما تحتفظ باستثماراتك في السياسات، حيث يتم ترحيلها والتحقق من صحتها.
على البوابة، تحصل على «Gateway Anti-Malware» مع الفحص المباشر في الوقت الفعلي، والوصول المحلي القائم على نموذج «Zero Trust»، وعناصر التحكم الآمنة في المتصفح بدون وكيل مع فحص يدعم WebSocket، بالإضافة إلى رؤية التطبيقات. ومن خلال سحابة Skyhigh، وفي إطار السياسة نفسها، تحصل على حماية البيانات عبر الويب، وخدمات SaaS، والتطبيقات الخاصة، ونقاط النهاية، وأدوات الذكاء الاصطناعي، و remote browser isolation ، وبيئة المحاكاة المعزولة (emulation sandboxing)، وUEBA، والتي تُطبق على حركة المرور التي تقوم البوابة بتوجيهها. تجمع وحدة تحكم واحدة بين SWG وCASB وZTNA وDSPM من خلال شبكة Skyhigh Hybrid SSE Mesh.
يُستخدم برنامج تحديث «Blue Coat » الاستثمارات المتبقية لشركة «Broadcom» في عملية الانتقال، وبالتالي فإن الميزانية التي كان من المقرر أن تمول عملية تجديد أخرى للأجهزة تُخصص بدلاً من ذلك لتمويل عملية الانتقال هذه.
المصادر
- Broadcom. انتهاء الدعم ودورة حياة المنتج لـ Edge SWG (ProxySG) و Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. وثائق حول إنهاء دعم منتج ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Broadcom. الانتقال إلى وحدة التحكم الإدارية لـ Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. الأسئلة الشائعة حول إنهاء دعم خدمة «Web Isolation On-premises» (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. الإصدارات المستقرة الموصى بها من نظام التشغيل SGOS لـ Edge SWG (ProxySG) و ASG (KB 169724). https://knowledge.broadcom.com/external/article/169724/recommended-stable-releases-for-proxysg.html
- Skyhigh Security. «تحديث نظام « Secure Web Gateway » الخاص بـ Symantec Edge باستخدام شبكة Skyhigh Hybrid SSE Mesh» (15 يوليو 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. تحديث برنامج Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html