Sumber daya
Memodernisasi Symantec Edge Secure Web Gateway Anda dengan Skyhigh Hybrid SSE Mesh
Oleh Sarang Warudkar - Manajer Proyek Teknis Senior
15 Juli 2026 6 Waktu Baca: 6 Menit
Organisasi yang menggunakan Symantec Edge Secure Web Gateway (sebelumnya Blue Coat ProxySG) kini berada dalam jendela pengambilan keputusan yang semakin sempit. Broadcom telah menghentikan dukungan untuk Web Isolation berbasis on-premises terhitung mulai 1 Januari 2024. SGOS 7.3 akan mencapai akhir masa pakai (end of life) setelah 31 Desember 2026, dan tidak akan ada fitur baru yang dirilis setelah tanggal tersebut. Di saat yang sama, agen AI yang beroperasi di dalam jaringan perusahaan telah menciptakan celah zero-trust yang tidak dapat diatasi oleh arsitektur proxy berbasis cloud saja.
Inilah alasan mengapa modernisasi perlu dilakukan sekarang, dan mengapa Skyhigh Hybrid SSE Mesh merupakan solusi yang memungkinkan tetap adanya kendali lokal di bidang-bidang yang diwajibkan oleh ketentuan kepatuhan.
Mengapa Jendela Keputusan Akan Tertutup pada Tahun 2026
Tiga tantangan saling beririsan tahun ini bagi para pelanggan Symantec Edge SWG.
Agen AI telah menciptakan celah keamanan "zero trust" di dalam perimeter Anda yang tidak dapat diatasi baik oleh Symantec Edge SWG maupun SSE berbasis cloud saja. Agen AI otonom mewarisi akses tingkat pengguna, melakukan kueri terhadap sistem internal, menghubungkan API secara berantai, dan memindahkan data sensitif dengan kecepatan mesin. Banyak di antaranya beroperasi melalui koneksi WebSocket yang persisten, yang arsitektur proxy Symantec Edge SWG tidak pernah dirancang untuk memeriksanya, dan yang tidak dapat dijangkau oleh inspeksi proxy berbasis cloud karena sesi tersebut berasal dari dalam jaringan, bukan dari tepi internet.
Broadcom tidak menawarkan solusi untuk celah ini. Symantec Edge SWG tidak memiliki kemampuan ZTNA di lokasi (on-premises) maupun keamanan browser tanpa agen (agentless) untuk akses ke alat AI. Beralih ke Symantec SSE milik Broadcom sendiri juga tidak membantu, karena arsitekturnya hanya berbasis cloud dan tetap tidak dapat menerapkan kontrol zero trust pada agen AI yang beroperasi di dalam jaringan Anda.
Penyedia SSE berbasis cloud saja menghadapi kendala yang sama. Penerapan model zero trust yang sepenuhnya berada di cloud tidak dapat mengontrol lalu lintas yang sama sekali tidak pernah meninggalkan gedung.
Skyhigh Hybrid SSE Mesh menangani hal ini tepat di titik terjadinya. ZTNA lokal berjalan di gateway on-premises dan cabang milik Anda sendiri, bukan melalui node cloud yang dikelola vendor, sehingga penerapan zero trust menjangkau agen AI dan sistem internal yang tidak dapat dijangkau oleh proxy cloud. Kontrol Browser Aman Tanpa Agen menambahkan pemeriksaan prompt AI secara langsung dan cakupan yang mendukung WebSocket pada browser standar apa pun di tepi jaringan lokal, tanpa perlu melakukan penyebaran browser perusahaan. Ini adalah kemampuan yang tidak dapat diberikan oleh Broadcom dan tidak akan Anda dapatkan jika beralih ke vendor SSE berbasis cloud saja.
Lisensi Broadcom mengurangi nilai tumpukan sistem saat ini. Keamanan web, data, dan cloud yang menyeluruh pada platform Broadcom memerlukan pengelolaan konsol terpisah untuk Edge SWG, Cloud SWG, dan Symantec DLP, yang masing-masing memiliki mesin kebijakan, SKU lisensi, dan siklus perpanjangan tersendiri. Perbedaan kebijakan di antara ketiga lingkungan tersebut menimbulkan risiko audit. Sistem penetapan harga Broadcom yang berbasis per pengguna dan per modul mengenakan tarif yang sama, baik fitur tersebut dijalankan setiap hari maupun sekali setahun.
Arah strategis Broadcom adalah penyediaan layanan berbasis cloud saja. Bagi organisasi yang kerangka kerja kepatuhan, persyaratan kedaulatan, atau lingkungan OT/SCADA-nya menuntut kontrol data lokal, pilihan di platform Broadcom adalah tetap menggunakan tumpukan yang sedang dihentikan secara komersial, atau menerima arsitektur murni berbasis cloud yang kembali menimbulkan masalah yang semula ingin diatasi dengan solusi on-premises.
Skyhigh Hybrid SSE Mesh dirancang untuk jalur ketiga.
Zero Trust untuk Pengguna, Sumber Daya, dan Agen AI di Lingkungan Lokal
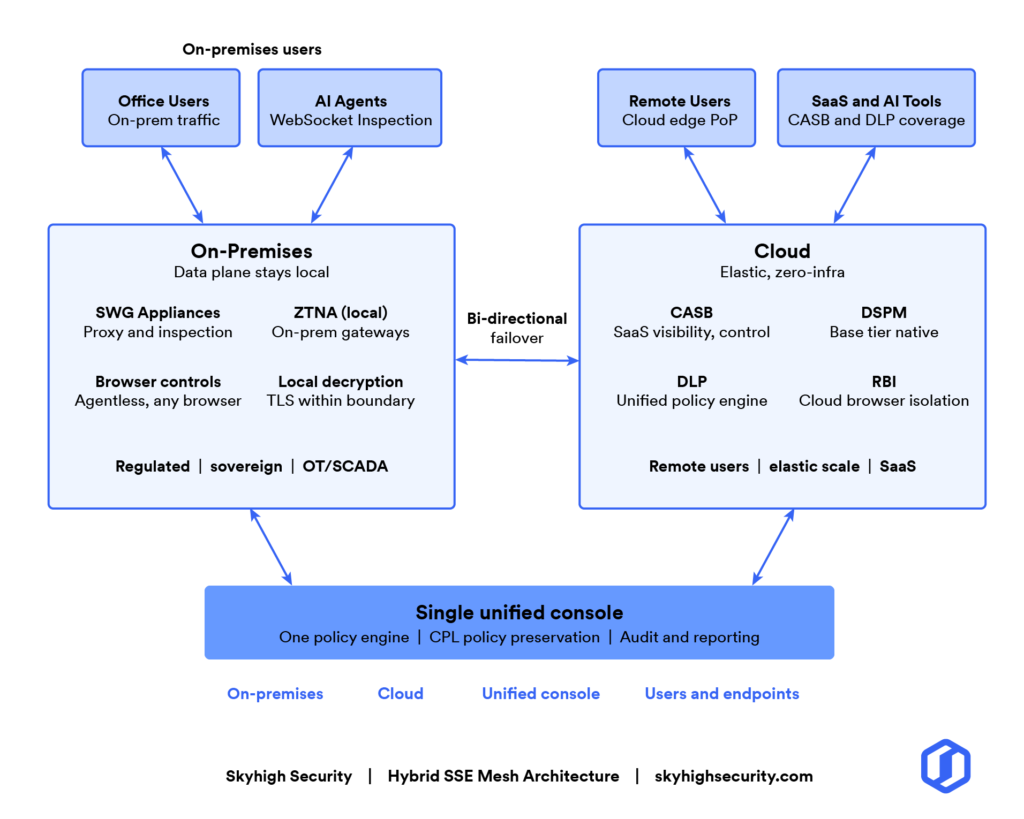
Skyhigh Hybrid SSE Mesh mengintegrasikan perangkat SWG di lokasi dengan keamanan berbasis cloud dalam satu konsol dan satu mesin kebijakan. Data plane tetap berada secara fisik di lokasi, sesuai dengan persyaratan kepatuhan dan kedaulatan. Kemampuan cloud dapat diperluas sesuai dengan kecepatan organisasi.
ZTNA Lokal berjalan di gateway on-premises dan cabang milik Anda sendiri, menerapkan kontrol zero trust terhadap pengguna, sumber daya internal, dan agen AI yang beroperasi di dalam jaringan. Inilah titik penerapan yang tidak dapat dijangkau oleh arsitektur berbasis cloud saja. Kontrol Browser Aman Tanpa Agen menambahkan inspeksi prompt AI secara inline dan cakupan yang mendukung WebSocket di tepi jaringan lokal, pada browser standar apa pun, tanpa memerlukan peluncuran browser khusus perusahaan. Kedua kemampuan ini tersedia pada hari organisasi membutuhkannya melalui model token berbasis konsumsi.
Broadcom tidak menyediakan fitur-fitur ini pada Symantec Edge SWG, dan baik Symantec SSE milik Broadcom sendiri maupun penyedia SSE berbasis cloud saja tidak dapat menyediakannya, karena penerapan kebijakan tersebut harus dilakukan di dalam jaringan tempat lalu lintas data tersebut berasal.
Pengendalian Lokal demi Kepatuhan dan Kedaulatan
Skyhigh menjalankan dekripsi dan inspeksi SSL/TLS secara lokal. Data sensitif tidak pernah melewati pihak ketiga atau batas yurisdiksi. ZTNA lokal berjalan di gateway on-premises dan cabang Anda sendiri, mencakup agen AI yang beroperasi melalui koneksi WebSocket yang persisten. Arsitektur pusat data "dark" tanpa port pendengar masuk memblokir pemindaian eksternal dan pergerakan lateral.
Bagi tim layanan keuangan yang tunduk pada mandat DORA, FCA, atau MAS, PII yang telah didekripsi tetap berada di dalam infrastruktur lembaga tersebut. Bagi tim pertahanan dan pemerintahan, platform ini telah mendapatkan otorisasi FedRAMP High dan mendukung penerapan sistem terisolasi (air-gap). Bagi tim layanan kesehatan, data pasien tetap berada di dalam batas fisik fasilitas. Bagi sektor manufaktur dan infrastruktur kritis, segmentasi jaringan di lingkungan OT/SCADA mencegah ransomware menyebar dari sistem TI perusahaan ke sistem operasional.
Pengaturan Browser Aman
Skyhigh Secure Browser Controls menghadirkan keamanan browser secara inline dan tanpa agen di tepi jaringan lokal. Pemeriksaan yang mendukung WebSocket mampu menjangkau lalu lintas agen AI dan aplikasi perpesanan yang tidak dapat dideteksi oleh proxy cloud konvensional. DLP inline dan tata kelola berbasis prompt AI dapat diterapkan pada browser standar apa pun tanpa perlu mengganti browser perusahaan, tanpa proyek implementasi, dan tanpa mengganggu pengguna. Secure Browser Controls dapat diaktifkan melalui model token berbasis penggunaan pada hari ketika organisasi membutuhkannya.
Pelestarian Kebijakan CPL
Kebijakan CPL (Content Policy Language) yang ada diteruskan melalui konsol kebijakan terpadu Skyhigh. Aturan-aturan yang telah disempurnakan oleh tim keamanan selama bertahun-tahun dimigrasikan dan diformulasikan ulang dalam mesin Skyhigh melalui proses impor yang tervalidasi. Arsitektur “policy-as-code” kemudian menyebarkan kebijakan-kebijakan tersebut secara otomatis ke seluruh perangkat fisik, sistem virtual, dan node cloud, tanpa perlu rekonsiliasi manual dan tanpa adanya penyimpangan antarlingkungan.
Organisasi yang telah menghabiskan waktu bertahun-tahun untuk menyempurnakan CPL ( Blue Coat ) memulai proses modernisasi dari kondisi kebijakan yang mereka miliki saat ini.
Platform Keamanan AI: Perlindungan Data Terpadu di Seluruh Saluran
Skyhigh menerapkan DLP terpadu di seluruh platform web, SaaS, alat AI, aplikasi pribadi, dan titik akhir melalui satu mesin kebijakan. Klasifikasi yang sama yang mengatur unggahan di web juga berlaku untuk berbagi data di SaaS dan perintah AI generatif. UEBA menyaring miliaran peristiwa menjadi sekumpulan anomali yang terfokus dan dapat ditindaklanjuti. Cakupan kepatuhan mencakup HIPAA, GDPR, PCI DSS, FISMA, SOX, DPDPA, dan GLBA.
Aplikasi SaaS, sesi AI generatif, dan layanan yang terhubung melalui OAuth kini menjadi saluran utama yang digunakan data sensitif untuk keluar dari perusahaan. Kontrol proxy web yang hanya memeriksa lalu lintas web membuat saluran-saluran tersebut tidak terawasi. Skyhigh menutupi celah cakupan tersebut dari konsol yang sama.
Deteksi Ancaman Modern
Skyhigh menggabungkan sandboxing berbasis emulasi inline, analisis perilaku dengan UEBA, dan deteksi berbasis perilaku ( Remote Browser Isolation ) untuk ancaman zero-day. Perlindungan terhadap "pasien nol" berasal dari deteksi berlapis pada titik pertama, di mana deteksi berbasis tanda tangan dan model reputasi URL hanya dapat mendeteksi ancaman yang sudah diketahui.
Tata Kelola Risiko Awan Berbasis Granular
Cloud Registry dari Skyhigh mengevaluasi 56 atribut yang mencakup enam pilar, yaitu data, identitas, hosting, bisnis, hukum, dan risiko siber. Dua layanan penyimpanan awan yang termasuk dalam kategori URL yang sama dapat memiliki perbedaan signifikan dalam hal lokasi penyimpanan data, enkripsi data saat tidak aktif, kepatuhan terhadap GDPR, dan ketentuan kekayaan intelektual. Skyhigh menyusun keputusan kebijakan berdasarkan profil risiko aktual dari setiap layanan. Deteksi Shadow IT dilakukan secara langsung, dan Closed Loop Remediation menerapkan tindakan kebijakan otomatis untuk tujuan yang tidak patuh.
Jalur Modernisasi
Skyhigh Hybrid SSE Mesh diimplementasikan bersamaan dengan Symantec Edge SWG yang sudah ada tanpa menimbulkan gangguan apa pun terhadap operasional. Jalur modernisasi empat fase ini disesuaikan dengan kecepatan organisasi.
- Tahap 1: Menilai dan merencanakan. Lakukan inventarisasi kebijakan CPL yang ada. Petakan zona kedaulatan data, lingkungan OT/SCADA, dan kinerja inspeksi SSL. Identifikasi aturan yang perlu dipertahankan dan diperluas.
- Fase 2: Penerapan secara paralel. Lakukan penerapan perangkat Skyhigh SWG secara berdampingan dengan Symantec Edge SWG yang sudah ada. Impor dan validasi pedoman kebijakan CPL. Jalankan lalu lintas secara paralel tanpa mengganggu operasi saat ini.
- Fase 3: Mengadopsi kemampuan terpadu yang baru. Aktifkan ZTNA lokal dan Kontrol Browser Aman tanpa agen di perangkat SWG. Perluas dengan CASB berbasis cloud, DSPM, dan DLP. Hentikan penggunaan perangkat lama sesuai jadwal organisasi.
- Fase 4: Rasionalisasi dan optimalisasi (sedang berlangsung). Gunakan anggaran token secara dinamis. Hapus hak akses Broadcom yang tidak terpakai. Terapkan optimalisasi kebijakan-sebagai-kode secara berkelanjutan di seluruh lingkungan melalui satu konsol dengan visibilitas audit penuh.
Sebagian besar organisasi menjalankan Fase 2 dan Fase 3 secara bersamaan selama 6 hingga 12 bulan. Program kompensasi komersial Skyhigh mengalokasikan sisa investasi Broadcom untuk modernisasi, sehingga anggaran pembaruan yang semula akan digunakan untuk membiayai siklus perangkat baru justru dialihkan untuk membiayai transisi tersebut.
Mengapa Skyhigh
Skyhigh menduduki peringkat pertama dalam kategori Perlindungan Data pada laporan Gartner “ Critical Capabilities : Security Service Edge 2025”, mengungguli Broadcom dan alternatif SSE lainnya dalam evaluasi yang sama. GigaOm menobatkan Skyhigh sebagai “Leader” dan “Outperformer” dalam laporan Radar-nya untuk SSE, dengan secara khusus menyoroti kerangka kerja kebijakan terpadu yang dirancang untuk mengurangi kompleksitas administratif di seluruh lingkungan hibrida. Lebih dari 3.000 organisasi mempercayai Skyhigh, termasuk 80 persen dari bank-bank terbesar di dunia dan hampir setengah dari perusahaan-perusahaan dalam daftar Fortune 100.
Platform ini telah memperoleh otorisasi FedRAMP High, sehingga dapat digunakan oleh lembaga-lembaga federal AS dan organisasi-organisasi di sektor industri pertahanan yang membutuhkan kemampuan zero trust modern sesuai dengan FedRAMP, CMMC, dan kerangka kerja federal terkait.
Langkah-Langkah Selanjutnya
Ajukan permintaan penilaian yang disesuaikan terhadap lingkungan Symantec Edge Secure Web Gateway Anda saat ini. Penilaian ini memetakan kebijakan CPL, zona kedaulatan data, dan persyaratan kepatuhan yang ada ke dalam rencana modernisasi bertahap yang disesuaikan dengan lingkungan Anda.
Tentang Penulis

Sarang Warudkar
Manajer Pemasaran Teknis Senior
Sarang Warudkar adalah Manajer Pemasaran Produk berpengalaman dengan lebih dari 10 tahun di bidang keamanan siber, yang terampil dalam menyelaraskan inovasi teknis dengan kebutuhan pasar. Dia memiliki keahlian mendalam dalam solusi seperti CASB, DLP, dan deteksi ancaman berbasis AI, yang mendorong strategi masuk ke pasar dan keterlibatan pelanggan yang berdampak besar. Sarang memiliki gelar MBA dari IIM Bangalore dan gelar insinyur dari Universitas Pune, yang menggabungkan wawasan teknis dan strategis.
Konten Terkait



Blog yang sedang tren
Apa Artinya Menerapkan Solusi Keamanan yang Benar-benar Hibrida
Steve Tait 29 Oktober 2026
Memperkenalkan Skyhigh Hybrid Mesh SSE: Dirancang Sesuai dengan Cara Kerja Perusahaan Modern
Thyaga Vasudevan 28 Oktober 2026
Keamanan di Tempat Kerja: Jangan Lagi Membayar Tarif Layanan Awan untuk AI Lokal
Mike Smart 16 Oktober 2026
Menjaga Keamanan di Era Normal Baru: Mengapa Pendekatan Zero Trust Universal Sangat Penting di Era Kecerdasan Buatan
Sriram Krishnamurthy 30 September 2026
Bekerja secara hybrid. Mengapa Anda Harus Membayar Dua Kali Lipat untuk “Pajak Awan” di Kantor?
Mike Smart 24 September 2026