Ressources
Modernisation de votre solution « Symantec Edge Secure Web Gateway » grâce à Skyhigh Hybrid SSE Mesh
Par Sarang Warudkar - Chef de projet technique senior (PMM)
15 juillet 2026 6 minutes de lecture
Les organisations utilisant Symantec Edge Secure Web Gateway (anciennement Blue Coat ProxySG) se trouvent désormais face à un délai de décision très court. Broadcom a mis fin au support de la solution d’isolation Web sur site à compter du 1er janvier 2024. La version SGOS 7.3 arrivera en fin de vie après le 31 décembre 2026, et aucune nouvelle fonctionnalité ne sera proposée au-delà de cette date. Parallèlement, les agents d’IA opérant au sein des réseaux d’entreprise ont créé une faille de sécurité « zero trust » que les architectures de proxy exclusivement basées sur le cloud ne peuvent pas combler.
C'est pourquoi il est nécessaire de se moderniser dès maintenant, et c'est pourquoi Skyhigh Hybrid SSE Mesh constitue la solution qui permet de préserver le contrôle local lorsque la conformité l'exige.
Pourquoi la fenêtre de décision se refermera en 2026
Cette année, trois facteurs de pression se conjuguent pour les clients de Symantec Edge SWG.
Les agents IA ont créé une faille de sécurité « zero trust » au sein de votre périmètre que ni Symantec Edge SWG ni une solution SSE exclusivement basée sur le cloud ne peuvent combler. Les agents IA autonomes héritent des droits d’accès au niveau utilisateur, interrogent les systèmes internes, enchaînent les API entre elles et transfèrent des données sensibles à la vitesse de l’ordinateur. Beaucoup d’entre eux fonctionnent via des connexions WebSocket persistantes que l’architecture proxy de Symantec Edge SWG n’a jamais été conçue pour inspecter et que l’inspection par proxy dans le cloud ne peut pas atteindre, car les sessions proviennent de l’intérieur du réseau et non de la périphérie d’Internet.
Broadcom ne propose pas de solution pour combler cette lacune. Symantec Edge SWG ne dispose ni de fonctionnalité ZTNA sur site, ni de sécurité de navigateur sans agent pour l’accès aux outils d’IA. Le passage à Symantec SSE, développé par Broadcom, n’apporte pas non plus de solution, car il s’agit d’une architecture exclusivement basée sur le cloud qui ne permet toujours pas d’appliquer des contrôles « zero trust » aux agents d’IA opérant au sein de votre réseau.
Les fournisseurs de solutions SSE exclusivement basées sur le cloud sont confrontés à la même contrainte. Une approche « zero trust » mise en œuvre exclusivement dans le cloud ne peut pas contrôler le trafic qui ne quitte jamais les locaux.
Skyhigh Hybrid SSE Mesh résout ce problème là où il se pose réellement. Le ZTNA local fonctionne sur vos propres passerelles sur site et en succursale, et non via un nœud cloud géré par un fournisseur ; ainsi, l’application du modèle « zero trust » s’étend aux agents IA et aux systèmes internes que les proxys cloud ne peuvent pas détecter. Les contrôles de navigateur sécurisés sans agent ajoutent une inspection en ligne des invites par IA et une couverture compatible WebSocket sur n’importe quel navigateur standard à la périphérie du réseau local, sans qu’il soit nécessaire de déployer un navigateur d’entreprise. Il s’agit là de fonctionnalités que Broadcom ne peut pas vous offrir et qu’une migration vers un fournisseur SSE exclusivement cloud ne vous apportera pas.
Les licences Broadcom réduisent la valeur de la pile actuelle. Pour bénéficier d’une sécurité complète du Web, des données et du cloud sur la plateforme Broadcom, il est nécessaire de gérer des consoles distinctes pour Edge SWG, Cloud SWG et Symantec DLP, chacune disposant de son propre moteur de règles, de sa référence de licence et de son cycle de renouvellement. Les divergences entre les règles appliquées dans ces trois environnements créent un risque en matière d’audit. La tarification de Broadcom, calculée par utilisateur et par module, applique le même tarif, que la fonctionnalité soit utilisée quotidiennement ou une fois par an.
L'orientation stratégique de Broadcom repose sur une offre exclusivement basée sur le cloud. Pour les organisations dont les cadres de conformité, les exigences en matière de souveraineté ou les environnements OT/SCADA imposent un contrôle local des données, le choix proposé par la plateforme Broadcom se résume à rester sur une pile en cours de retrait commercial, ou à accepter une architecture exclusivement cloud qui réintroduit les problèmes que l’on avait justement choisi de résoudre en optant pour une solution sur site.
Le modèle Skyhigh Hybrid SSE Mesh a été conçu pour la « troisième voie ».
Le modèle « Zero Trust » pour les utilisateurs, les ressources et les agents IA sur site
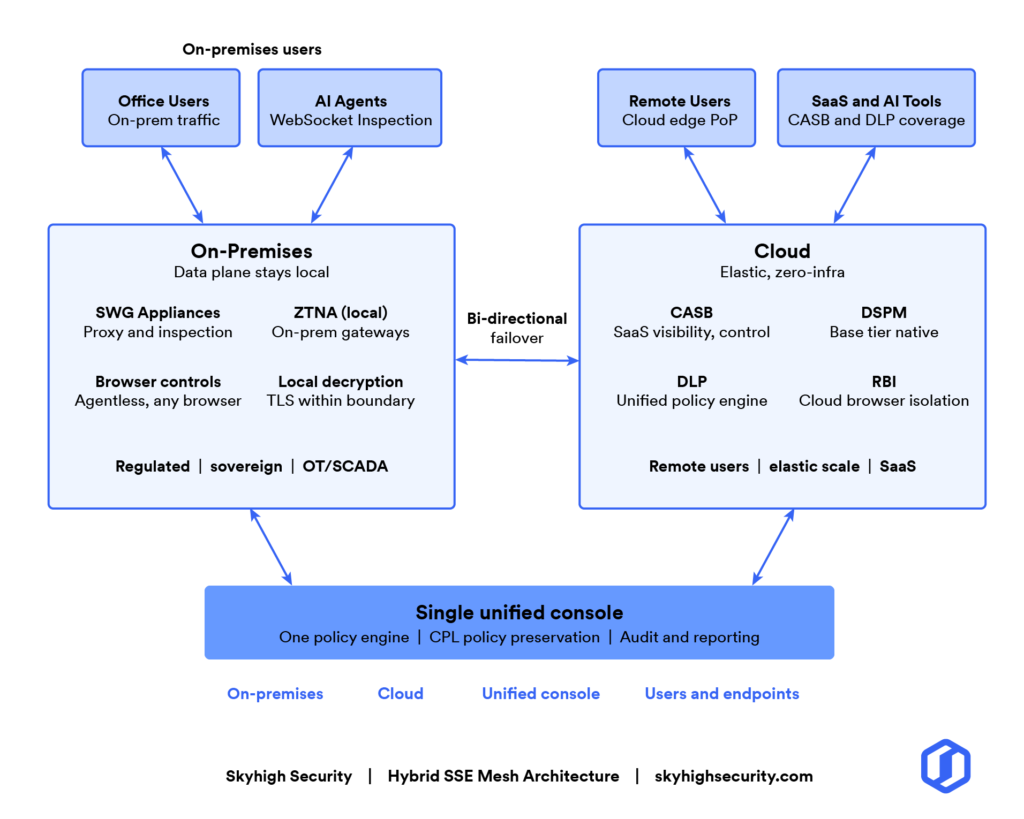
Skyhigh Hybrid SSE Mesh unifie les appliances SWG sur site et la sécurité fournie dans le cloud au sein d’une console unique et d’un moteur de politiques unique. Le plan de données reste physiquement sur site, là où la conformité et la souveraineté l’exigent. Les capacités cloud s’étendent au rythme de l’entreprise.
Le ZTNA local fonctionne sur vos propres passerelles sur site et en succursale, appliquant des contrôles « zero trust » aux utilisateurs, aux ressources internes et aux agents IA opérant au sein du réseau. Il s’agit là d’un niveau de contrôle que les architectures exclusivement basées sur le cloud ne peuvent pas atteindre. Les contrôles de navigateur sécurisés sans agent ajoutent une inspection en ligne des invites par IA et une couverture compatible WebSocket à la périphérie du réseau local, sur n’importe quel navigateur standard, sans qu’il soit nécessaire de déployer un navigateur d’entreprise. Ces deux fonctionnalités sont disponibles dès le jour où l’organisation en a besoin, grâce au modèle de token basé sur la consommation.
Broadcom ne propose pas ces fonctionnalités sur Symantec Edge SWG, et ni le produit Symantec SSE de Broadcom, ni aucun fournisseur de SSE exclusivement basé sur le cloud ne sont en mesure de les fournir, car la mise en œuvre doit s'effectuer au sein même du réseau d'où provient le trafic.
Contrôle local au service de la conformité et de la souveraineté
Skyhigh effectue le déchiffrement et l'inspection SSL/TLS en local. Les données sensibles ne franchissent jamais les limites d'un tiers ni les frontières juridictionnelles. Le ZTNA local fonctionne sur vos propres passerelles sur site et en succursale, et couvre les agents IA qui opèrent via des connexions WebSocket persistantes. L'architecture de centre de données « dark », dépourvue de ports d'écoute entrants, bloque les analyses externes et les mouvements latéraux.
Pour les équipes du secteur des services financiers soumises aux exigences de la DORA, de la FCA ou de la MAS, les données à caractère personnel (PII) déchiffrées restent au sein de l’infrastructure de l’établissement. Pour les équipes des secteurs de la défense et de l’administration publique, la plateforme est certifiée FedRAMP High et prend en charge le déploiement en « air gap ». Pour les équipes du secteur de la santé, les données des patients restent à l’intérieur du périmètre physique. Pour les secteurs de l’industrie et des infrastructures critiques, la segmentation du réseau dans les environnements OT/SCADA empêche les ransomwares de se propager depuis l’infrastructure informatique de l’entreprise vers les systèmes opérationnels.
Commandes du navigateur sécurisé
Les « Secure Browser Controls » de Skyhigh offrent une sécurité de navigateur intégrée et sans agent à la périphérie du réseau local. L’inspection compatible WebSocket couvre le trafic des agents d’IA et des applications de messagerie, que les proxys cloud classiques ne peuvent pas détecter. La prévention des fuites de données (DLP) intégrée et la gouvernance au niveau des invites d’IA s’appliquent à tout navigateur standard, sans nécessiter le remplacement du navigateur d’entreprise, sans projet de déploiement et sans perturbation pour les utilisateurs. Les « Secure Browser Controls » s’activent via le modèle de jetons basé sur la consommation dès le jour où l’entreprise en a besoin.
Préservation de la politique CPL
Les politiques CPL (Content Policy Language) existantes sont reprises via la console de politiques unifiée de Skyhigh. Les règles que les équipes de sécurité ont affinées au fil des ans sont migrées et reformulées dans le moteur de Skyhigh grâce à un processus d’importation validé. Une architecture « policy-as-code » diffuse ensuite automatiquement ces politiques sur les appliances physiques, les systèmes virtuels et les nœuds cloud, sans aucun rapprochement manuel ni aucun décalage entre les environnements.
Les organisations qui ont consacré des années à l'optimisation de la CPL ( Blue Coat ) entament leur modernisation en partant de l'état actuel de leur politique.
Plateforme de sécurité basée sur l'IA : une protection unifiée des données sur tous les canaux
Skyhigh applique une stratégie DLP unifiée sur le Web, les services SaaS, les outils d’IA, les applications privées et les terminaux à partir d’un moteur de politiques unique. La classification qui régit un téléchargement sur le Web s’applique également à un partage via un service SaaS et à une requête d’IA générative. La technologie UEBA analyse des milliards d’événements pour les réduire à un ensemble ciblé d’anomalies exploitables. La couverture en matière de conformité s’étend aux normes HIPAA, RGPD, PCI DSS, FISMA, SOX, DPDPA et GLBA.
Les applications SaaS, les sessions d’IA générative et les services connectés via OAuth constituent désormais les principaux canaux par lesquels les données sensibles quittent l’entreprise. Les contrôles par proxy Web, qui inspectent uniquement le trafic Web, laissent ces canaux sans surveillance. Skyhigh comble cette lacune de couverture depuis la même console.
Détection des menaces modernes
Skyhigh associe un environnement de test isolé (sandboxing) basé sur l'émulation en ligne, une analyse comportementale via l'UEBA et l'Remote Browser Isolation , pour lutter contre les menaces « zero-day ». La protection contre le « patient zéro » repose sur une détection multicouche dès le premier saut, où la détection basée sur les signatures et les modèles de réputation des URL ne permettent de détecter que les menaces connues.
Gouvernance granulaire des risques liés au cloud
Le Cloud Registry de Skyhigh évalue 56 attributs répartis en six piliers couvrant les données, l’identité, l’hébergement, les aspects commerciaux, les aspects juridiques et les cyber-risques. Deux services de stockage dans le cloud appartenant à la même catégorie d’URL peuvent présenter des différences substantielles en matière de localisation des données, de chiffrement au repos, de conformité au RGPD et de conditions relatives à la propriété intellectuelle. Skyhigh fonde ses décisions en matière de politiques sur le profil de risque réel de chaque service. La détection du « shadow IT » s’effectue en temps réel, et le système de correction en boucle fermée applique automatiquement des mesures de conformité aux destinations non conformes.
La voie de la modernisation
Skyhigh Hybrid SSE Mesh est déployé parallèlement à la solution Symantec Edge SWG existante, sans aucune interruption des opérations. Ce parcours de modernisation en quatre phases s'adapte au rythme de l'entreprise.
- Phase 1 : Évaluation et planification. Dressez l’inventaire des politiques CPL existantes. Cartographiez les zones de souveraineté des données, les environnements OT/SCADA et les performances d’inspection SSL. Identifiez les règles à conserver et à étendre.
- Phase 2 : Déploiement en parallèle. Déployez les appliances Skyhigh SWG aux côtés du Symantec Edge SWG existant. Importez et validez les référentiels de politiques CPL. Faites circuler le trafic en parallèle sans aucune perturbation des opérations en cours.
- Phase 3 : Adopter de nouvelles fonctionnalités unifiées. Activez le ZTNA local et les contrôles de navigateur sécurisés sans agent dans les appliances SWG. Complétez cette solution avec des solutions CASB, DSPM et DLP dans le cloud. Retirez progressivement les anciennes appliances selon le calendrier défini par l’organisation.
- Phase 4 : Rationalisation et optimisation (en cours). Utilisez le budget de jetons de manière dynamique. Supprimez les droits Broadcom inutilisés. Appliquez une optimisation continue des politiques sous forme de code dans tous les environnements à partir d’une seule console, avec une visibilité totale sur les audits.
La plupart des entreprises mènent les phases 2 et 3 en parallèle sur une période de 6 à 12 mois. Le programme de compensation commerciale de Skyhigh affecte l'investissement restant de Broadcom à la modernisation ; ainsi, le budget de renouvellement qui aurait dû financer un nouveau cycle d'appareils sert plutôt à financer la transition.
Pourquoi Skyhigh
Skyhigh s'est classé numéro un dans la catégorie « Protection des données » du rapport « Gartner Critical Capabilities : Security Service Edge 2025 », devançant Broadcom et d'autres solutions SSE dans cette même évaluation. GigaOm a désigné Skyhigh comme « Leader » et « Outperformer » dans son rapport « Radar » consacré au SSE, en soulignant notamment son cadre de politiques unifié permettant de réduire la complexité administrative dans les environnements hybrides. Plus de 3 000 organisations font confiance à Skyhigh, dont 80 % des plus grandes banques mondiales et près de la moitié des entreprises du classement Fortune 100.
La plateforme bénéficie d'une autorisation FedRAMP High, ce qui la rend accessible aux agences fédérales américaines et aux organisations de la base industrielle de défense qui ont besoin de capacités « zero trust » modernes dans le cadre des normes FedRAMP, CMMC et des cadres fédéraux connexes.
Prochaines étapes
Demandez une évaluation personnalisée de votre environnement Symantec Edge Secure Web Gateway actuel. Cette évaluation permet de mettre en correspondance vos politiques CPL existantes, vos zones de souveraineté des données et vos exigences de conformité avec un plan de modernisation par étapes adapté à votre environnement.
A propos de l'auteur

Sarang Warudkar
Chef de projet technique senior
Sarang Warudkar est un chef de produit marketing expérimenté avec plus de 10 ans dans la cybersécurité, compétent pour aligner l'innovation technique avec les besoins du marché. Il apporte une expertise approfondie dans des solutions telles que CASB, DLP, et la détection des menaces basée sur l'IA, en conduisant des stratégies de mise sur le marché impactantes et l'engagement des clients. Sarang est titulaire d'un MBA de l'IIM Bangalore et d'un diplôme d'ingénieur de l'Université de Pune, alliant vision technique et stratégique.
Contenu connexe

Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride

Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes

Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Blogs en vogue
Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride
Steve Tait 29 octobre 2026
Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes
Thyaga Vasudevan 28 octobre 2026
Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Mike Smart 16 octobre 2026
Assurer la sécurité dans la « nouvelle normalité » : pourquoi l'approche « Zero Trust » universelle est indispensable à l'ère de l'IA
Sriram Krishnamurthy 30 septembre 2026
Le travail est désormais hybride. Pourquoi payez-vous le double en raison d'une « taxe sur le cloud » liée à Office ?
Mike Smart 24 septembre 2026