Ressourcen
Modernisierung Ihrer Symantec Edge- Secure Web Gateway s mit Skyhigh Hybrid SSE Mesh
Von Sarang Warudkar – Leitender technischer PMM
15. Juli 2026 6 Lesezeit: 6 Minuten
Unternehmen, die Symantec Edge Secure Web Gateway (ehemals Blue Coat ProxySG) einsetzen, stehen vor einer knappen Entscheidungsfrist. Broadcom hat den Support für die lokal installierte Web-Isolation zum 1. Januar 2024 eingestellt. SGOS 7.3 erreicht nach dem 31. Dezember 2026 das Ende seines Lebenszyklus, wobei ab diesem Datum keine neuen Funktionen mehr bereitgestellt werden. Gleichzeitig haben KI-Agenten, die innerhalb von Unternehmensnetzwerken operieren, eine Zero-Trust-Lücke geschaffen, die reine Cloud-Proxy-Architekturen nicht schließen können.
Dies spricht für eine sofortige Modernisierung, und genau deshalb ist Skyhigh Hybrid SSE Mesh der Weg, der die lokale Kontrolle dort gewährleistet, wo dies aus Compliance-Gründen erforderlich ist.
Warum sich das Entscheidungsfenster im Jahr 2026 schließt
Für Kunden von Symantec Edge SWG kommen in diesem Jahr drei Herausforderungen zusammen.
KI-Agenten haben innerhalb Ihres Sicherheitsperimeters eine „Zero-Trust“-Lücke geschaffen, die weder von Symantec Edge SWG noch von einer rein cloudbasierten SSE geschlossen werden kann. Autonome KI-Agenten übernehmen Zugriffsrechte auf Benutzerebene, fragen interne Systeme ab, verknüpfen APIs miteinander und übertragen sensible Daten mit Maschinen-Geschwindigkeit. Viele arbeiten über dauerhafte WebSocket-Verbindungen, für deren Überprüfung die Proxy-Architektur von Symantec Edge SWG nie ausgelegt war und die von einer Cloud-Proxy-Überprüfung nicht erfasst werden können, da die Sitzungen innerhalb des Netzwerks und nicht am Rand des Internets entstehen.
Broadcom bietet keine Lösung für diese Lücke an. Symantec Edge SWG verfügt weder über eine lokale ZTNA-Funktionalität noch über agentenlose Browsersicherheit für den Zugriff auf KI-Tools. Auch ein Wechsel zu Broadcoms eigenem Symantec SSE bringt keine Abhilfe, da es sich um eine reine Cloud-Architektur handelt, die nach wie vor keine Zero-Trust-Kontrollen für KI-Agenten durchsetzen kann, die innerhalb Ihres Netzwerks betrieben werden.
Anbieter von rein cloudbasierten SSE-Lösungen sehen sich derselben Einschränkung gegenüber. Ein ausschließlich in der Cloud implementiertes Zero-Trust-Konzept kann keinen Datenverkehr steuern, der das Gebäude nie verlässt.
Skyhigh Hybrid SSE Mesh löst dieses Problem genau dort, wo es tatsächlich auftritt. Lokales ZTNA läuft auf Ihren eigenen Gateways vor Ort und in Ihren Zweigstellen, nicht über einen vom Anbieter verwalteten Cloud-Knoten, sodass die Zero-Trust-Durchsetzung auch die KI-Agenten und internen Systeme erreicht, die Cloud-Proxys nicht erkennen können. Agentenlose Secure-Browser-Kontrollen bieten eine Inline-Prüfung von KI-Eingabeaufforderungen sowie WebSocket-fähige Abdeckung für jeden Standardbrowser am Rand des lokalen Netzwerks, ohne dass eine unternehmensweite Browser-Einführung erforderlich ist. Dies sind Funktionen, die Broadcom Ihnen nicht bieten kann und die auch ein Wechsel zu einem rein cloudbasierten SSE-Anbieter nicht bereitstellen wird.
Die Lizenzierung durch Broadcom schmälert den Wert des aktuellen Stacks. Um umfassende Web-, Daten- und Cloud-Sicherheit auf der Broadcom-Plattform zu gewährleisten, müssen separate Konsolen für Edge SWG, Cloud SWG und Symantec DLP verwaltet werden, wobei jede über eine eigene Richtlinien-Engine, eine eigene Lizenz-SKU und einen eigenen Verlängerungszyklus verfügt. Abweichungen bei den Richtlinien zwischen diesen drei Umgebungen führen zu Risiken bei der Revision. Bei der Preisgestaltung von Broadcom pro Benutzer und pro Modul wird derselbe Preis berechnet, unabhängig davon, ob eine Funktion täglich oder nur einmal im Jahr genutzt wird.
Die strategische Ausrichtung von Broadcom ist die ausschließliche Bereitstellung über die Cloud. Für Unternehmen, deren Compliance-Rahmenbedingungen, Souveränitätsanforderungen oder OT/SCADA-Umgebungen eine lokale Datenkontrolle erfordern, besteht die Wahl auf der Broadcom-Plattform darin, entweder bei einer Lösung zu bleiben, deren kommerzielle Unterstützung ausläuft, oder eine reine Cloud-Architektur zu akzeptieren, die genau jene Probleme wieder aufwirft, für deren Lösung ursprünglich die On-Premises-Lösung gewählt wurde.
Der Skyhigh Hybrid SSE Mesh wurde für den „dritten Weg“ entwickelt.
„Zero Trust“ für lokale Benutzer, Ressourcen und KI-Agenten
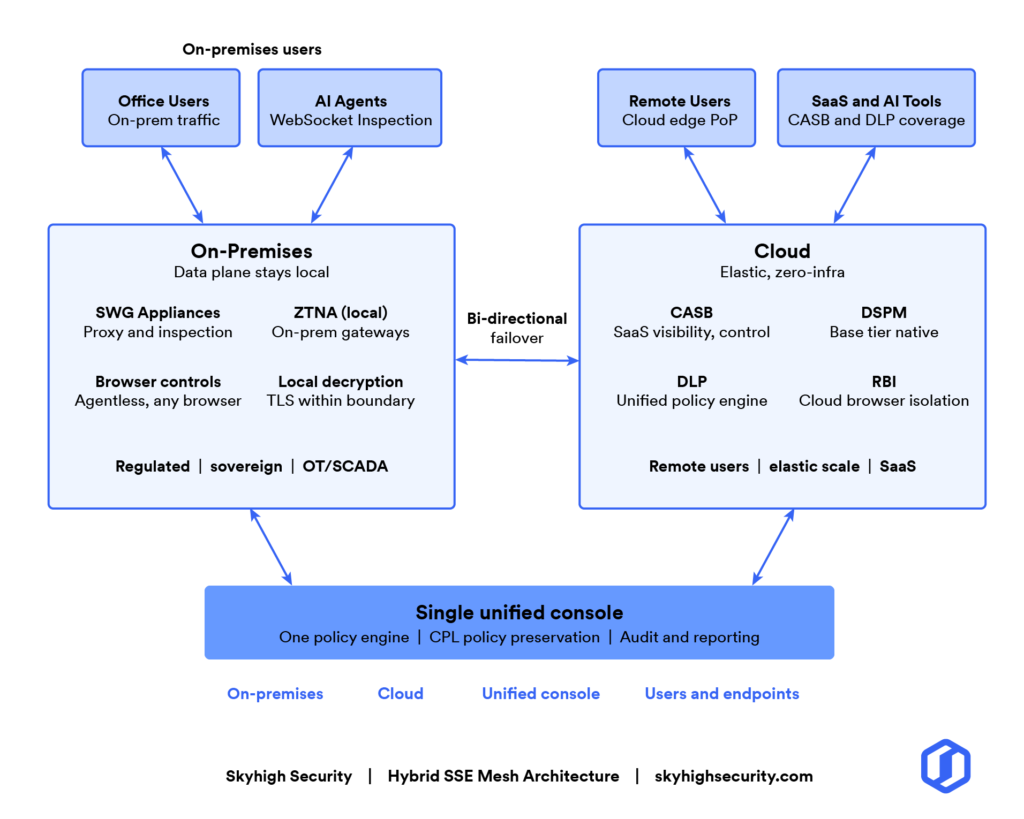
Skyhigh Hybrid SSE Mesh vereint lokale SWG-Appliances mit cloudbasierten Sicherheitslösungen unter einer einzigen Konsole und einer einzigen Richtlinien-Engine. Die Datenebene verbleibt physisch vor Ort, wo dies aus Gründen der Compliance und der Datenhoheit erforderlich ist. Die Cloud-Funktionen lassen sich im Tempo des Unternehmens ausbauen.
Lokales ZTNA läuft auf Ihren eigenen Gateways vor Ort und in Ihren Zweigstellen und setzt Zero-Trust-Kontrollen für Benutzer, interne Ressourcen und KI-Agenten durch, die innerhalb des Netzwerks operieren. Dies ist der Durchsetzungspunkt, den reine Cloud-Architekturen nicht erreichen können. Agentenlose Secure-Browser-Kontrollen bieten eine Inline-Prüfung von KI-Eingabeaufforderungen sowie WebSocket-fähige Abdeckung am lokalen Netzwerkrand – und zwar in jedem Standardbrowser, ohne dass eine unternehmensweite Browser-Einführung erforderlich ist. Beide Funktionen stehen dem Unternehmen über das nutzungsbasierte Token-Modell ab dem Tag zur Verfügung, an dem sie benötigt werden.
Broadcom bietet diese Funktionen auf dem Symantec Edge SWG nicht an, und weder Broadcoms eigenes Symantec SSE noch ein reiner Cloud-SSE-Anbieter kann sie bereitstellen, da die Durchsetzung innerhalb des Netzwerks erfolgen muss, in dem der Datenverkehr entsteht.
Lokale Kontrolle für die Einhaltung von Vorschriften und Souveränität
Skyhigh führt die SSL/TLS-Entschlüsselung und -Prüfung lokal durch. Sensible Daten werden zu keinem Zeitpunkt an Dritte weitergegeben oder verlassen die Grenzen des jeweiligen Rechtsraums. Das lokale ZTNA läuft auf Ihren eigenen Gateways vor Ort und in Ihren Niederlassungen und umfasst KI-Agenten, die über dauerhafte WebSocket-Verbindungen arbeiten. Die „Dark Data Center“-Architektur ohne eingehende Listening-Ports verhindert externes Scannen und laterale Bewegungen.
Für Teams im Finanzdienstleistungssektor, die den Vorschriften von DORA, FCA oder MAS unterliegen, verbleiben entschlüsselte personenbezogene Daten innerhalb der Infrastruktur des Instituts. Für Teams im Verteidigungs- und Regierungsbereich ist die Plattform nach FedRAMP High zertifiziert und unterstützt den Einsatz in einer Air-Gap-Umgebung. Für Teams im Gesundheitswesen verbleiben Patientendaten innerhalb des physischen Perimeters. In der Fertigungsindustrie und bei kritischen Infrastrukturen verhindert die Netzwerksegmentierung in OT-/SCADA-Umgebungen, dass sich Ransomware von der Unternehmens-IT auf Betriebssysteme ausbreitet.
Sicherheitsfunktionen des Browsers
Skyhigh Secure Browser Controls bieten agentenlose Inline-Browsersicherheit am Rand des lokalen Netzwerks. Die WebSocket-fähige Überprüfung erfasst den Datenverkehr von KI-Agenten und Messaging-Apps, den herkömmliche Cloud-Proxys nicht erfassen können. Inline-DLP und KI-gestützte Steuerung auf Prompt-Ebene lassen sich auf jeden Standardbrowser anwenden, ohne dass ein Unternehmensbrowser ersetzt, ein Rollout-Projekt durchgeführt oder der Betrieb der Benutzer unterbrochen werden muss. Secure Browser Controls werden über das nutzungsbasierte Token-Modell genau an dem Tag aktiviert, an dem das Unternehmen sie benötigt.
Erhaltung der CPL-Richtlinie
Bestehende CPL-Richtlinien (Content Policy Language) werden über die einheitliche Richtlinienkonsole von Skyhigh weitergeführt. Die Regeln, die Sicherheitsteams über Jahre hinweg verfeinert haben, werden im Rahmen eines validierten Importprozesses in die Engine von Skyhigh migriert und dort neu formuliert. Eine „Policy-as-Code“-Architektur überträgt diese Richtlinien anschließend automatisch auf physische Appliances, virtuelle Systeme und Cloud-Knoten – ohne manuelle Abstimmung und ohne Abweichungen zwischen den Umgebungen.
Unternehmen, die jahrelang in die Optimierung von CPL- Blue Coat en investiert haben, beginnen die Modernisierung auf der Grundlage ihres aktuellen Richtlinienstatus.
KI-Sicherheitsplattform: Einheitlicher Datenschutz über alle Kanäle hinweg
Skyhigh wendet über eine zentrale Richtlinien-Engine hinweg ein einheitliches DLP-Konzept auf das Internet, SaaS-Dienste, KI-Tools, private Anwendungen und Endgeräte an. Die gleiche Klassifizierung, die für einen Upload im Internet gilt, gilt auch für die Freigabe von Daten in SaaS-Diensten und für Eingabeaufforderungen generativer KI. UEBA filtert Milliarden von Ereignissen heraus und reduziert sie auf eine überschaubare Anzahl umsetzbarer Anomalien. Die Compliance-Abdeckung umfasst HIPAA, DSGVO, PCI DSS, FISMA, SOX, DPDPA und GLBA.
SaaS-Anwendungen, generative KI-Sitzungen und über OAuth verbundene Dienste stellen mittlerweile die wichtigsten Kanäle dar, über die sensible Daten das Unternehmen verlassen. Web-Proxy-Kontrollen, die ausschließlich den Webdatenverkehr überprüfen, lassen diese Kanäle unberücksichtigt. Skyhigh schließt diese Lücke in der Abdeckung über dieselbe Konsole.
Moderne Bedrohungserkennung
Skyhigh kombiniert mehrschichtige, auf Inline-Emulation basierende Sandboxing-Techniken, Verhaltensanalysen mittels UEBA sowie „ Remote Browser Isolation “ zum Schutz vor Zero-Day-Bedrohungen. Der Schutz vor „Patient Zero“ beruht auf einer mehrschichtigen Erkennung bereits am ersten Hop, wo signaturbasierte Erkennung und URL-Reputationsmodelle ausschließlich bekannte Bedrohungen abfangen.
Detaillierte Cloud-Risikosteuerung
Die Cloud Registry von Skyhigh bewertet 56 Attribute in sechs Bereichen: Daten, Identität, Hosting, Geschäft, Recht und Cyberrisiken. Zwei Cloud-Speicherdienste, die derselben URL-Kategorie zugeordnet sind, können sich hinsichtlich Datenstandort, Verschlüsselung im Ruhezustand, DSGVO-Konformität und Bestimmungen zum geistigen Eigentum erheblich unterscheiden. Skyhigh stützt seine Richtlinienentscheidungen auf das tatsächliche Risikoprofil jedes einzelnen Dienstes. Die Erkennung von Schatten-IT erfolgt in Echtzeit, und im Rahmen der „Closed Loop Remediation“ werden bei nicht konformen Zielen automatische Richtlinienmaßnahmen ergriffen.
Der Weg der Modernisierung
Skyhigh Hybrid SSE Mesh wird parallel zur bestehenden Symantec Edge SWG implementiert, ohne den Betrieb zu beeinträchtigen. Der vierphasige Modernisierungsprozess richtet sich nach dem Tempo des Unternehmens.
- Phase 1: Bestandsaufnahme und Planung. Bestandsaufnahme der bestehenden CPL-Richtlinien. Erfassung von Datensouveränitätszonen, OT-/SCADA-Umgebungen und der SSL-Prüfleistung. Ermittlung der Regeln, die beibehalten und erweitert werden sollen.
- Phase 2: Parallele Bereitstellung. Stellen Sie Skyhigh-SWG-Appliances parallel zur bestehenden Symantec Edge SWG bereit. Importieren und validieren Sie CPL-Richtlinien-Baselines. Leiten Sie den Datenverkehr parallel weiter, ohne den laufenden Betrieb zu beeinträchtigen.
- Phase 3: Einführung neuer, einheitlicher Funktionen. Aktivieren Sie lokale ZTNA- und agentenlose Secure-Browser-Kontrollen in den SWG-Geräten. Erweitern Sie das System um Cloud-basierte CASB-, DSPM- und DLP-Lösungen. Nehmen Sie ältere Geräte gemäß dem Zeitplan Ihrer Organisation außer Betrieb.
- Phase 4: Rationalisierung und Optimierung (laufend). Dynamische Nutzung des Token-Budgets. Stilllegung nicht genutzter Broadcom-Berechtigungen. Kontinuierliche Optimierung nach dem „Policy-as-Code“-Prinzip in allen Umgebungen über eine zentrale Konsole mit vollständiger Audit-Transparenz.
Die meisten Unternehmen führen Phase 2 und Phase 3 über einen Zeitraum von 6 bis 12 Monaten parallel durch. Im Rahmen des kommerziellen Offset-Programms von Skyhigh werden verbleibende Investitionen in Broadcom-Produkte für die Modernisierung verwendet, sodass das Erneuerungsbudget, das ursprünglich für einen weiteren Appliance-Zyklus vorgesehen war, stattdessen zur Finanzierung der Umstellung dient.
Warum Skyhigh?
Skyhigh belegte im Gartner- Critical Capabilities -Bericht „ Security Service Edge “ für das Jahr 2025 den ersten Platz im Bereich Datenschutz und lag damit vor Broadcom und anderen SSE-Alternativen in derselben Bewertung. GigaOm bezeichnete Skyhigh in seinem Radar-Bericht für SSE als „Leader“ und „Outperformer“ und hob dabei insbesondere das einheitliche Richtlinien-Framework zur Reduzierung des Verwaltungsaufwands in hybriden Umgebungen hervor. Mehr als 3.000 Unternehmen vertrauen auf Skyhigh, darunter 80 Prozent der weltweit größten Banken und fast die Hälfte der Fortune-100-Unternehmen.
Die Plattform verfügt über eine FedRAMP-High-Zulassung und steht somit US-Bundesbehörden sowie Organisationen der Verteidigungsindustrie zur Verfügung, die moderne Zero-Trust-Funktionen gemäß FedRAMP, CMMC und damit verbundenen Rahmenwerken der US-Bundesregierung benötigen.
Nächste Schritte
Fordern Sie eine individuelle Bewertung Ihrer aktuellen Symantec Edge- Secure Web Gateway -Umgebung an. Die Bewertung ordnet Ihre bestehenden CPL-Richtlinien, Datensouveränitätszonen und Compliance-Anforderungen einem schrittweisen Modernisierungsplan zu, der speziell auf Ihre Umgebung zugeschnitten ist.
Über den Autor

Sarang Warudkar
Senior Technischer Produktmanager
Sarang Warudkar ist ein erfahrener Produktmarketing-Manager mit mehr als 10 Jahren Erfahrung im Bereich Cybersicherheit, der es versteht, technische Innovationen mit den Marktanforderungen in Einklang zu bringen. Er verfügt über umfassende Erfahrung mit Lösungen wie CASB, DLP und KI-gestützter Erkennung von Bedrohungen und treibt wirkungsvolle Strategien zur Markteinführung und Kundenbindung voran. Sarang hat einen MBA vom IIM Bangalore und einen Abschluss als Ingenieur von der Universität Pune und kombiniert technische und strategische Kenntnisse.
Verwandter Inhalt


Wir stellen Ihnen Skyhigh Hybrid Mesh SSE vor: Entwickelt für die Arbeitsweise moderner Unternehmen

Sicherheit dort, wo gearbeitet wird: Zahlen Sie keine Cloud-Tarife mehr für lokale KI
Laufende Blogs
Was es bedeutet, eine wirklich hybride Sicherheitslösung einzusetzen
Steve Tait 29. Oktober 2026
Wir stellen Ihnen Skyhigh Hybrid Mesh SSE vor: Entwickelt für die Arbeitsweise moderner Unternehmen
Thyaga Vasudevan 28. Oktober 2026
Sicherheit dort, wo gearbeitet wird: Zahlen Sie keine Cloud-Tarife mehr für lokale KI
Mike Smart 16. Oktober 2026
Sicherheit in der „neuen Normalität“: Warum „Universal Zero Trust“ im Zeitalter der KI unverzichtbar ist
Sriram Krishnamurthy 30. September 2026
Arbeit findet hybrid statt. Warum zahlen Sie doppelt für eine „Cloud-Steuer“ auf Ihr Büro?
Mike Smart 24. September 2026