







البنية المرجعية لأمن السحابة الهجينة
- توضح البنية المرجعية مواقع الهوية، والسياسات، والإنفاذ، وضوابط البيانات، والرصد عبر مختلف البيئات.
- تركيز قرارات السياسة في مستوى تحكم واحد وتوزيع عملية التنفيذ على أي مكان تتدفق فيه حركة المرور فعليًّا.
- تغطي ستة تدفقات مرور، بدءًا من تصفح المكاتب وصولاً إلى وكلاء الذكاء الاصطناعي، معظم المجمعات الهجينة.
- ضع حدودًا للتحكم حول مناطق الثقة وفئات البيانات والسلطات القضائية، بدلاً من الشبكات المادية.
- إن ربط المكونات بضوابط CISA وNIST يجعل البنية التحتية دليلاً جاهزاً للتدقيق.
البنية المرجعية لأمن السحابة الهجينة هي مخطط محايد تجاه الموردين يوضح كيفية ارتباط الضوابط الأمنية عبر البنية التحتية المحلية، والسحابة الخاصة، وخدمات البرمجيات كخدمة (SaaS)، والسحابة العامة. وتُستخدم هذه البنية لتخطيط عمليات النشر، ومقارنة الموردين، وشرح تصميم الأمان للمراجعين، وقياس التقدم المحرز نحو نموذج «الثقة الصفرية».
يقدم هذا المقال نموذجًا مرجعيًّا شاملاً: مبادئ التصميم التي يستند إليها، والمخططات المنطقية ومخططات النشر، ودليل المكونات، وستة تدفقات حركة مرور، وحدود التحكم، واعتبارات التصميم المتعلقة بالهوية، والتسجيل، والسعة، والمرونة، ومقارنة مع ضوابط CISA وNIST، وخمسة أمثلة على النشر، ومسار النضج مع اختبارات التحقق.
هذه المقالة جزء من دليل أمان السحابة المختلطة. للاطلاع على نظرة عامة على البنية التحتية للبيئات المختلطة، راجع «بنية السحابة المختلطة: المكونات ونماذج النشر».
مبادئ التصميم التي يستند إليها النموذج المرجعي
يستند النموذج المرجعي إلى أربعة مبادئ مستمدة من إرشادات «الثقة الصفرية» الصادرة عن المعهد الوطني للمعايير والتقنية (NIST) ووكالة الأمن السيبراني والبنية التحتية (CISA).
- الفصل بين القرارات وتنفيذ السياسات. يميز معيار NIST SP 800-207 بين «نقطة اتخاذ القرار المتعلق بالسياسة» (PDP)، التي تقرر ما إذا كان الوصول مسموحًا به أم لا، و«نقطة تنفيذ السياسة» (PEP)، التي تعمل على تمكين الاتصال أو مراقبته أو إنهائه. توجد نقطة واحدة لاتخاذ القرار المتعلق بالسياسة (PDP)، بينما توجد نقاط عديدة لتنفيذ السياسة (PEP).
- لا تمنح الثقة بناءً على موقع الشبكة. فكونك متصلاً بشبكة LAN الخاصة بالشركة لا يُعد سببًا لتجاهل عملية المصادقة أو الفحص. ويصف معيار NIST SP 800-215 فقدان «الحاجز الأمني» الفعّال باعتباره سمة مميزة لشبكات المؤسسات في الوقت الحاضر.
- حماية البيانات حسب تصنيفها، وليس حسب موقعها. تتبع الضوابط فئة البيانات أينما انتقلت.
- افترض أن أي تابع واحد قد يتعطل. فقد تتعطل مزودي الهوية، والخدمات السحابية، ووصلات شبكة WAN. وتحدد البنية ما سيحدث في حالة حدوث ذلك.
يُعد دليل الممارسات SP 1800-35 الصادر عن المعهد الوطني للمعايير والتقنية (NIST) بعنوان «تنفيذ بنية الثقة الصفرية»، والذي نُشر في يونيو 2025 بمشاركة 24 موردًا، دليلاً مفيدًا لهذا النموذج، حيث يعرض 19 نموذجًا لتطبيق هذه المبادئ في كل من البيئات المحلية والسحابية.
الرسوم التخطيطية المعمارية
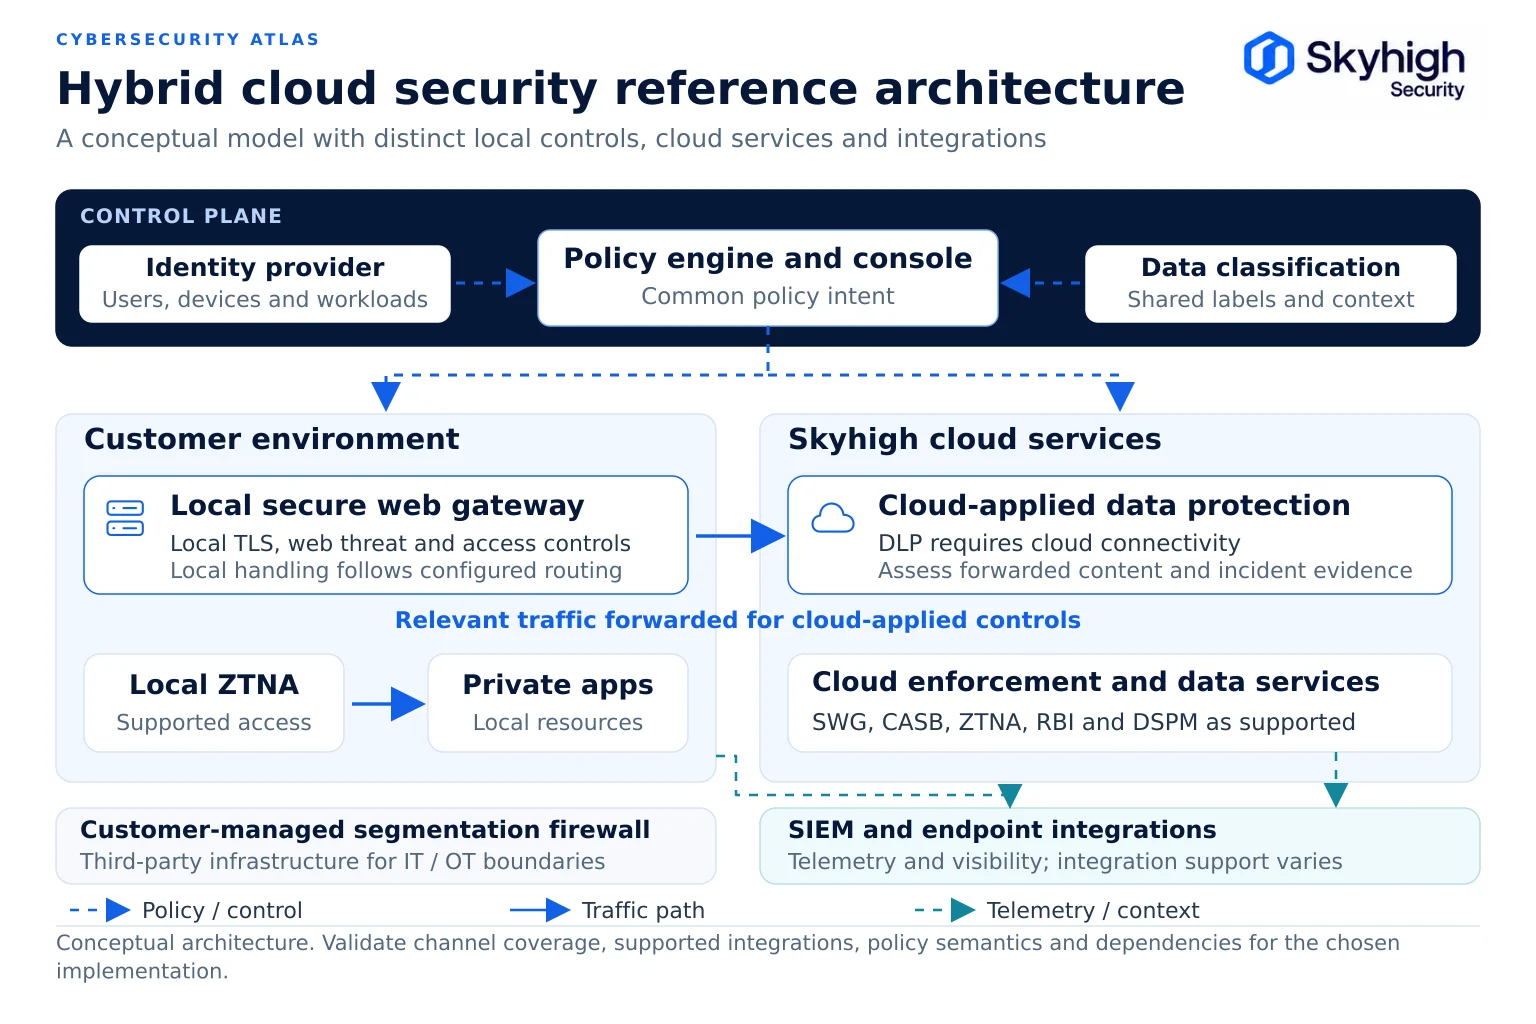
هناك منظوران يصفان البنية المرجعية: منظور منطقي لمستوياتها، ومنظور النشر الذي يحدد أماكن تشغيل المكونات.
البنية المنطقية
تتألف البنية المنطقية من ثلاثة مستويات: مستوى التحكم المركزي، ومستوى التنفيذ الموزع، ومستوى الرؤية المشتركة.
تقوم «مستوى التحكم» بتحديد السياسة مرة واحدة. أما «مستوى التنفيذ» فيقوم بتطبيقها أينما تدفقت حركة المرور. وتقوم «مستوى الرؤية» بجمع بيانات القياس عن بُعد من كل نقطة تنفيذ، وتقوم بإعادة تغذية إشارات المخاطر إلى السياسة.
هيكلية النشر
تعرض «طريقة عرض النشر» المواقع الفعلية التي تعمل فيها كل نقطة تطبيق عبر المقر الرئيسي والفروع ومناطق السحابة والمستخدمين عن بُعد.

مرجع المكونات
لكل مكون دور محدد وموضع محدد ومجموعة من المتطلبات الخاصة بالنظام الهجين.
| المكون | طائرة | التوزيع النموذجي | ما يجب عليه فعله | الاعتبارات المتعلقة بالسيارات الهجينة |
|---|---|---|---|---|
| مزود الهوية | التحكم | سحابية أو محلية، مع توفر عالٍ | التحقق من هوية المستخدمين والأجهزة وأحمال العمل والوكلاء؛ وتوفير السياق | تحديد الخطة البديلة في حالة عدم إمكانية الوصول؛ تغطية الهويات غير البشرية |
| محرك السياسات ووحدة التحكم | التحكم | السحابة، أو داخل المؤسسة، أو كلاهما | الاحتفاظ بمجموعة واحدة من السياسات؛ ونشرها إلى كل نقطة تطبيق؛ وتغييرات الإصدارات | يجب أن يتم تطبيق السياسات على المستوى المحلي وفي السحابة بنفس الطريقة |
| قواميس التصنيف وقواميس منع تسرب البيانات (DLP) | التحكم | المركزية، الموزعة على نقاط الإنفاذ | قم بتعريف البيانات الحساسة مرة واحدة | يتم إنشاء بصمات الأصابع داخل بيئة العميل حيثما أمكن ذلك |
| Secure web gateway (محلي) | التنفيذ | مراكز البيانات والمواقع الكبيرة | فحص حركة المرور على الويب، وفك تشفير TLS، وتطبيق سياسات التهديدات والوصول، وإعادة توجيه حركة المرور من أجل حماية البيانات المطبقة في السحابة | يستمر فرض إجراءات الحماية من التهديدات المحلية والوصول إلى الأنظمة خلال انقطاع الخدمة السحابية؛ ويجب تقييم المحتوى المعاد توجيهه والخدمات المطبقة عبر السحابة بشكل منفصل |
| Secure web gateway (السحابة) | التنفيذ | نقاط البيع التابعة للموردين في المناطق المعتمدة | نفس الوظائف للمستخدمين عن بُعد | قيود المنطقة المتعلقة بالإقامة |
| CASB (مدمج وواجهة برمجة التطبيقات) | التنفيذ | السحابة | إدارة استخدام خدمات SaaS ومشاركة البيانات والبيانات المخزنة | تصنيف الأسهم باستخدام تقنية DLP |
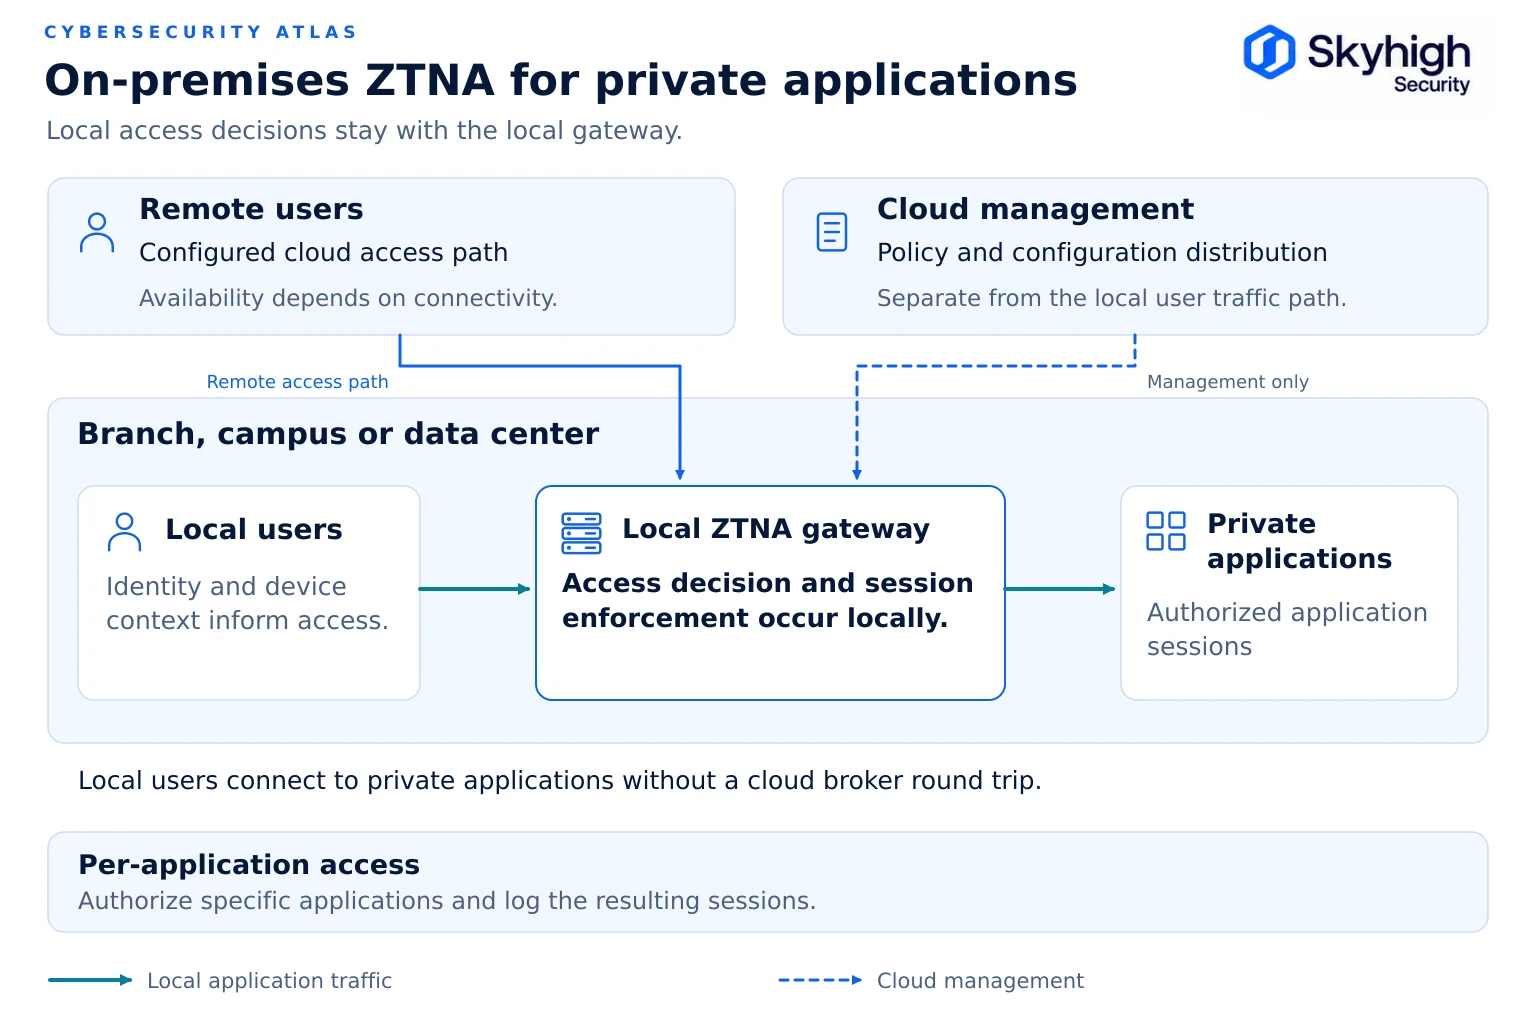
| بوابة ZTNA (محلية) | التنفيذ | بجانب التطبيقات المحمية | حق الوصول لكل تطبيق للمستخدمين في الموقع والأنظمة الداخلية | يمكن تجنب المرور عبر السحابة بالنسبة للجلسات المحلية المدعومة؛ والتحقق من الهوية والسياسة وتبعيات الانقطاع |
| وسيط ZTNA (سحابي) | التنفيذ | نقاط البيع الخاصة بالموردين المزودة بوصلات للتطبيقات | حق الوصول لكل تطبيق للمستخدمين عن بُعد | نفس الصلاحيات الممنوحة للمسار المحلي |
| جدار الحماية التجزيئي | التنفيذ | بين مناطق الثقة، لا سيما تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) | تقييد التدفقات بين المناطق | القواعد المستمدة من نفس الهدف السياساتي |
| ضوابط أجهزة النهاية والمتصفح | التنفيذ | أجهزة المستخدمين وجلسات المتصفح | توجيه حركة المرور؛ تطبيق ضوابط البيانات خلال الجلسة | تغطي أدوات الذكاء الاصطناعي والمسارات غير المدارة |
| HSM أو إدارة المفاتيح | الدعم | في الموقع وعلى السحابة | حماية شهادات التوثيق (CA) ومفاتيح التشفير | مفاتيح يتحكم فيها العملاء لتنظيم حركة المرور |
| خط أنابيب السجلات | الرؤية | جامعو البيانات المحليون بالإضافة إلى نظام SIEM المركزي | جمع الأحداث وتوجيهها والاحتفاظ بها | التوجيه والاحتفاظ المراعي لموقع الإقامة |
| SIEM و UEBA | الرؤية | وسط | الربط والكشف عبر البيئات المختلفة | تقوم بإرسال إشارات المخاطر إلى الجهة المسؤولة عن وضع السياسات |
| DSPM | الرؤية | السحابة مع المسح الضوئي في الموقع | جرد البيانات الحساسة ومخاطر الكشف عنها | تحديد المستودعات والمسارات المضمنة التي تغطيها أداة معينة |
تدفقات حركة المرور
تغطي ستة مسارات حركة المرور معظم المجمعات السكنية المختلطة، ويجب أن يكون لكل منها نقطة إنفاذ واحدة موثقة ونقطة فك تشفير واحدة.
المسار 1: من مستخدم المكتب إلى الإنترنت أو خدمات SaaS
يقوم المستخدم بالمصادقة من خلال مزود الهوية. تتجه حركة المرور إلى البوابة المحلية، التي تقوم بفك التشفير، وفحصها بحثًا عن التهديدات، وتطبيق سياسة الويب والوصول، ثم تقوم بإعادة توجيه الجلسات الخاضعة لحماية البيانات إلى السحابة الخاصة بالمورد لفحصها بموجب نفس السياسة. يجب توثيق إنهاء بروتوكول TLS وإعادة التشفير عبر هذا المسار وتجنب الفحص الزائد عن الحاجة، بما يتوافق مع إرشادات وكالة الأمن القومي (NSA) بشأن إدارة مخاطر فحص بروتوكول TLS.
السيناريو 2: المستخدم عن بُعد إلى خدمة SaaS
يقوم وكيل نقطة النهاية أو عناصر التحكم في المتصفح بتوجيه حركة المرور إلى أقرب نقطة تواجد سحابية معتمدة. وتُطبق نفس مجموعة السياسات المطبقة في المسار 1. ويضيف CASB عناصر تحكم خاصة بخدمات SaaS، مثل قيود المستأجرين ونظام منع تسرب البيانات (DLP) على مستوى النشاط.
التدفق 3: من المستخدم إلى التطبيق الخاص
يتم الوصول عبر ZTNA، وليس عبر شبكة VPN على مستوى الشبكة. تقوم خدمة الوصول بالتحقق من الهوية وحالة الجهاز والسياسة، ثم تربط المستخدم فقط بالتطبيق المصرح به. قد يستخدم النشر وسيطًا سحابيًا للمستخدمين عن بُعد وبوابة محلية للجلسات المدعومة في الموقع. تأكد من موقع الوسيط وبروتوكولات التطبيق وإمكانية رؤية الجلسة ومسار البيانات الفعلي. راجع «ZTNA في الموقع للتطبيقات الخاصة».
التدفق 4: من حمل العمل إلى حمل العمل
تستخدم حركة المرور بين الخدمات في مركز البيانات وأحمال عمل IaaS هوية حمل العمل، وبروتوكول TLS المتبادل، وقواعد التجزئة. ويحدد مصدر السياسة نفسه الخدمات المسموح لها بالتواصل.
التدفق 5: البيانات المخزنة في خدمات السحابة
يقوم تكامل واجهة برمجة تطبيقات CASB وفحص DSPM بمسح خدمات التخزين السحابية وخدمات SaaS المعتمدة بحثًا عن البيانات الحساسة، وعمليات المشاركة المحفوفة بالمخاطر، والأذونات المفرطة، ثم معالجة هذه المشكلات باستخدام نفس التصنيف المطبق بشكل مباشر. اطلع على كيفية عمل DSPM وSSE معًا.
التدفق 6: وكلاء الذكاء الاصطناعي وحسابات الخدمة
غالبًا ما تتمتع وكالات الذكاء الاصطناعي وأنظمة الأتمتة بحقوق وصول على مستوى المستخدم، وتستدعي واجهات برمجة التطبيقات (API) الداخلية عبر اتصالات طويلة الأمد — بما في ذلك WebSockets — تنشأ من داخل الشبكة. يجب منح كل وكالة هويتها الخاصة وحقوق الوصول الخاصة بكل تطبيق، وتوجيه حركة مرورها عبر نقطة إنفاذ محلية، وتطبيق نظام منع تسرب البيانات (DLP) على ما ترسله إلى خدمات الذكاء الاصطناعي الخارجية.
حدود التحكم
ينبغي تحديد حدود الرقابة حول ما يجب حمايته، وليس حول المكان الذي توجد فيه المعدات.
| الحدود | ما الذي يفصله | عناصر التحكم الأساسية |
|---|---|---|
| حدود الهوية | المصادق عليهم من بين الأشخاص غير المصادق عليهم | مزود الهوية (IdP)، المصادقة متعددة العوامل (MFA)، الوصول المشروط |
| حدود التطبيق | كل تطبيق خاص عن باقي التطبيقات | ZTNA، سياسة لكل تطبيق |
| حدود البيانات | البيانات والسجلات التي يجب أن تظل داخل منطقة معينة، وهو ما يمثل حدًا للإقامة؛ كما تشمل السيادة أيضًا الجهة التي تدير البنية التحتية | تقنية DLP، والتشفير، والفحص المحلي |
| حدود الولاية القضائية | البيانات والسجلات التي يجب أن تظل داخل منطقة معينة | التنفيذ المحلي، والتسجيل الذي يأخذ الإقامة في الاعتبار |
| الحد الفاصل بين تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) | التكنولوجيا التشغيلية من قسم تكنولوجيا المعلومات المؤسسية | جدار الحماية القائم على التجزئة، البروتوكولات المقيدة |
| حدود المزود | مسؤولياتك تجاه المزود | مصفوفة المسؤولية المشتركة الموثقة |
غالبًا ما يتم تجاهل حدود الولاية القضائية. فإذا خرجت حركة المرور التي تم فك تشفيرها، أو سجلات الفحص، أو نسخ حوادث منع تسرب البيانات (DLP) خارج نطاق الولاية القضائية، فقد تنتهك البنية التزامات «الاحتفاظ بالبيانات» حتى لو لم يتم نقل البيانات المخزنة مطلقًا. انظر «سيادة البيانات» في «أمن السحابة المختلطة».
أمن الشبكات في السحابة المختلطة
يتحول أمن الشبكات في البيئة المختلطة من حماية الحدود الخارجية إلى حماية الاتصالات الفردية.
- استبدال الثقة المباشرة بين المواقع بالتقسيم والوصول على أساس كل تطبيق على حدة.
- احتفظ بالأنفاق المشفرة (IPsec أو GRE أو الوصلات الخاصة) بين المواقع ومناطق السحابة، ولكن لا تعامل الانتماء إلى النفق على أنه تفويض.
- توجيه حركة المرور بشكل مدروس: استخدام بروكسي صريح أو ملفات PAC للشبكات المكتبية الخاضعة للإدارة، أو وكلاء أو عناصر تحكم في المتصفح للمستخدمين المتنقلين، أو أنفاق للشبكات الفرعية.
- حدد المكون الذي يقوم بفك تشفير كل تدفق، بحيث لا يتم فك تشفير أي تدفق مرتين.
- تسجيل البيانات في كل نقطة إنفاذ وربطها مركزيًّا.
تستعرض وثيقة NIST SP 800-215 هذه الخيارات، بما في ذلك ZTNA، والتجزئة الدقيقة، والحدود المعرفة برمجيًا، ونماذج حافة خدمة الوصول الآمن (SASE) التي تجمع بين خدمات الشبكات والأمن.
اعتبارات التصميم
هناك أربعة مجالات تصميمية تحدد ما إذا كانت البنية التحتية تعمل بشكل فعال في الواقع العملي: الهوية، وتسجيل الأحداث، والسعة، وسلوك النظام في حالات الفشل.
هندسة الهوية
تُعد الهوية العنصر الأول الذي يُؤخذ في الاعتبار عند اتخاذ أي قرار يتعلق بالوصول، ولذلك تعالج البنية المرجعية أربعة أنواع من الهوية باعتبارها عناصر ذات أولوية قصوى.
- مستخدمو القوى العاملة. مزود هوية موثوق واحد، متكامل مع كل مزود خدمات سحابية وتطبيق SaaS، مزود بتقنية المصادقة متعددة العوامل (MFA) المقاومة للتصيد الاحتيالي والوصول المشروط. يجب أن تأتي بيانات المجموعات والأدوار من مصدر واحد حتى لا تتباين الصلاحيات بين البيئات المختلفة.
- الأجهزة. يجب تقييم هوية الجهاز وحالته الأمنية (حالة الإدارة، ومستوى التصحيحات، وتشفير القرص، وحماية نقطة النهاية) لكل من المستخدمين في الموقع والمستخدمين عن بُعد.
- أحمال العمل والخدمات. تقوم التطبيقات والخدمات بالمصادقة المتبادلة فيما بينها باستخدام هويات أحمال العمل وبروتوكول TLS المتبادل، بدلاً من الأسرار المشتركة أو الموقع الشبكي.
- وكلاء الذكاء الاصطناعي والأتمتة. يحصل كل وكيل على هويته الخاصة، وصلاحيات محددة النطاق، ومسؤول بشري مسؤول عنه، بحيث يمكن التصريح بأفعاله وتسجيلها وإلغاؤها بشكل مستقل.
هناك تفصيلان في التصميم من السهل إغفالهما. أولاً، يجب إعادة تقييم الجلسات عند تغير السياق، مثل خروج الجهاز عن حالة الامتثال، بدلاً من اعتبارها موثوقة حتى انتهاء صلاحيتها. ثانياً، يجب تحديد وصول الطوارئ للمسؤولين الذي يعمل عند عدم توفر مزود الهوية، مع ضوابط صارمة وإشعارات عند استخدامه.
التسجيل والقياس عن بُعد
يجب أن يخدم تسجيل الدخول في البنية الهجينة أغراض الكشف والتحقيق والامتثال، مع مراعاة الأماكن المسموح بها لنقل البيانات.
- ما يجب تسجيله. يجب أن تسجل كل نقطة تطبيق هوية المستخدم، والجهاز، والتطبيق أو الوجهة، وقرار السياسة، والقاعدة التي تمت مطابقتها، وتصنيف البيانات المعني. استخدم مفاتيح الارتباط الشائعة (معرف المستخدم، معرف الجهاز، معرف الجلسة) حتى يمكن ربط الأحداث الناشئة عن تطبيق الإجراءات المحلية والسحابية.
- مكان جمع البيانات. يقوم المجمعون المحليون في كل موقع رئيسي بتخزين أحداث الأحداث أولاً، ثم إعادة توجيهها إلى نظام SIEM المركزي. وهذا يحافظ على السجلات أثناء انقطاع شبكة WAN ويسمح بإعادة التوجيه الانتقائي.
- ما يجب إعادة توجيهه. إعادة توجيه البيانات الوصفية اللازمة للكشف. الاحتفاظ بالأدلة الكاملة الخاصة بنظام منع تسرب البيانات (DLP) ومقتطفات المحتوى في الولاية القضائية التي تم التقاطها فيها، مع تقييد الوصول إليها على المحققين المصرح لهم فقط.
- الاحتفاظ بالبيانات. يجب مواءمة سياسة الاحتفاظ بالبيانات مع المتطلبات التنظيمية وفقًا لفئة البيانات والسلطة القضائية المعنية، وتوثيقها.
- النزاهة. حماية السجلات من التلاعب بها والإبلاغ عن أي ثغرات، والتي قد تشير إلى حدوث أعطال أو هجمات.
السعة والحجم
يجب أن يتم تحديد سعة نقاط التنفيذ المحلية بحيث تتناسب مع حجم حركة المرور بعد فك التشفير في أوقات الذروة، حيث تُعد هذه الحركة المصدر الأكثر شيوعًا لمشاكل الأداء في عمليات النشر المختلطة.
- قياس معدل النقل الأقصى ومعدلات الاتصال لكل موقع، ونسبة حركة المرور التي سيتم فك تشفيرها. يُعد فك تشفير TLS عملية تتطلب قدرًا كبيرًا من الموارد الحاسوبية.
- قم بتجميع المجموعات بحجم يتيح هامشًا كافيًا للتحويل التلقائي في حالة الفشل، بحيث لا يؤدي فقدان عقدة واحدة إلى إثقال كاهل العقد المتبقية.
- ضع في اعتبارك النمو في حركة المرور المشفرة، وعمليات نقل الملفات الكبيرة الحجم، وجلسات الذكاء الاصطناعي والتعاون طويلة الأمد.
- خطط لكيفية زيادة السعة. يمكن للأجهزة الافتراضية والمُعبَّأة في حاويات التوسع بشكل أسرع من الأجهزة المخصصة.
- بالنسبة لنقاط التواجد السحابية، تأكد من السعة الإقليمية وخيارات التحويل التلقائي مع المزود، لا سيما عندما تفرض قيود الإقامة قيودًا على المناطق التي يمكنك استخدامها.
المرونة وسلوك الفشل
لا تكتمل البنية المرجعية إلا إذا حددت ما يحدث في حالة فشل كل تبعية.
- السحابة الخاصة بالمزود غير متاحة: يستمر التطبيق المحلي لسياسة الويب والتطبيقات الخاصة باستخدام السياسة المخزنة في ذاكرة التخزين المؤقت، في حين لا يتم تطبيق الخدمات المقدمة من السحابة — بما في ذلك حماية البيانات، و remote browser isolation ، وضوابط أمان الذكاء الاصطناعي، وCASB، وإدارة حالة أمان البيانات — حتى يتم استعادة المسار؛ ويقوم المستخدمون عن بُعد بالتحويل إلى نقاط تواجد أخرى.
- مزود الهوية غير متاح: حدد ما إذا كانت الجلسات الحالية ستستمر وما إذا كان هناك أي بديل محلي متاح.
- في حالة انقطاع اتصال شبكة WAN أو الإنترنت: يضمن نظام ZTNA المحلي استمرار الوصول داخل الموقع إلى التطبيقات المحلية.
- فشل البوابة المحلية: يتولى أحد أقران المجموعة أو إحدى نقاط التواجد السحابية المهمة وفقًا لنفس السياسة.
- "الفتح التلقائي عند الفشل" أم "الإغلاق التلقائي عند الفشل": حدد الخيار وفقًا لفئة حركة المرور، واجعل الحالة مرئية لفريق العمليات.
انظر «مرونة SSE الهجينة: التحويل التلقائي والاستعادة» للاطلاع على خطة الاختبار.
تعيين المعايير المقابلة لـ CISA و NIST
إن ربط كل مكون بأحد الأطر المعترف بها يحول البنية المرجعية إلى دليل ملموس للمراجعين وقائمة مرجعية لمن يقومون بالتنفيذ.
يربط الجدول المكونات بركائز «نموذج نضج نهج الثقة الصفرية» التابع لوكالة الأمن السيبراني والبنية التحتية (CISA)، وبمجموعات الضوابط التمثيلية الواردة في معيار NIST SP 800-53، الإصدار 5.
| المكون | ركيزة ZTMM التابعة لوكالة الأمن السيبراني والبنية التحتية (CISA) | الضوابط الواردة في المعيار التمثيلي NIST SP 800-53، الإصدار 5 |
|---|---|---|
| مزود الهوية | الهوية | IA-2: تحديد الهوية والتوثيق؛ IA-5: إدارة أدوات التوثيق؛ IA-9: تحديد هوية الخدمة والتوثيق؛ AC-2: إدارة الحسابات |
| وضع الجهاز | الأجهزة | إعدادات التكوين CM-6؛ الحماية من البرامج الضارة SI-3 |
| محرك السياسات | الحوكمة؛ الأتمتة والتنسيق | AC-3: إنفاذ حقوق الوصول؛ AC-24: قرارات التحكم في الوصول؛ CM-2: التكوين الأساسي؛ CM-3: التحكم في تغييرات التكوين |
| Secure web gateway | الشبكات | SC-7: حماية الحدود؛ AC-4: فرض قواعد تدفق المعلومات؛ SI-3: الحماية من الشفرات الخبيثة؛ SI-4: مراقبة النظام |
| فحص TLS والمفاتيح | الشبكات؛ البيانات | SC-8 سرية وسلامة الإرسال؛ SC-12 إنشاء وإدارة المفاتيح التشفيرية؛ SC-13 الحماية التشفيرية |
| زتنا | الشبكات؛ التطبيقات وأحمال العمل | AC-17 الوصول عن بُعد؛ AC-3 فرض قواعد الوصول؛ AC-6 مبدأ أقل الامتيازات |
| جدار الحماية التجزيئي | الشبكات | SC-7 حماية الحدود؛ AC-4 إنفاذ تدفق المعلومات |
| CASB | التطبيقات وأحمال العمل؛ البيانات | AC-20 استخدام الأنظمة الخارجية؛ SA-9 خدمات الأنظمة الخارجية؛ AC-4 ضمان تدفق المعلومات |
| دلب | البيانات | AC-4: إنفاذ تدفق المعلومات؛ SI-4: مراقبة النظام |
| DSPM | البيانات؛ الرؤية والتحليلات | CM-12: موقع المعلومات؛ RA-3: تقييم المخاطر؛ SC-28: حماية المعلومات المخزنة |
| خط أنابيب السجلات ونظام SIEM | الرؤية والتحليلات | AU-2: تسجيل الأحداث؛ AU-6: مراجعة سجلات التدقيق وتحليلها وإعداد التقارير عنها؛ AU-9: حماية معلومات التدقيق؛ SI-4: مراقبة النظام |
| تصميم مرن | الحوكمة | خطة الطوارئ CP-2؛ استعادة النظام وإعادة تنظيمه CP-10 |
يُعد هذا التخطيط نقطة انطلاق. وينبغي على كل منظمة التأكد من قابلية تطبيق الضوابط وفقًا لمعاييرها الأساسية ونطاقها التنظيمي.
أمثلة على النشر
يتكيف النموذج المرجعي نفسه مع مختلف القطاعات من خلال تغيير نقاط التطبيق، وليس عن طريق إعادة تصميم السياسة.
المثال 1: بنك إقليمي
تقوم المقرات الرئيسية ومراكز البيانات بتشغيل بوابات SWG وZTNA محلية بحيث يتم فك تشفير بيانات العملاء وفحصها فقط على البنية التحتية التي يتحكم فيها البنك. أما حركة مرور الفروع فتستخدم أجهزة محلية أو أنفاقًا متصلة بأقرب مركز بيانات. ويستخدم الموظفون عن بُعد نقاط تواجد سحابية مقيدة بالمواقع داخل المنطقة. وتبقى سجلات الفحص داخل البلد. ويدعم هذا النمط متطلبات DORA المتعلقة بمخاطر تكنولوجيا المعلومات والاتصالات ومتطلبات الأطراف الثالثة للمؤسسات التابعة للاتحاد الأوروبي، مع السماح في الوقت نفسه باستخدام CASB السحابي لخدمات SaaS.
المثال 2: شركة تصنيع لديها شبكات OT
يعمل جدار الحماية التجزيئي على فصل شبكات التكنولوجيا التشغيلية (OT) في المصنع عن شبكات تكنولوجيا المعلومات (IT) الخاصة بالشركة. ولا تصل أنظمة التكنولوجيا التشغيلية إلا إلى وجهات التحديث والقياس عن بُعد المعتمدة عبر بوابة SWG محلية. ويصل المهندسون إلى أنظمة المصنع عبر شبكة ZTNA محلية مع إجراء فحوصات لحالة الأجهزة. وفي حالة تعطل شبكة WAN أو إحدى الخدمات السحابية، يستمر الوصول إلى أنظمة المصنع وفحصها محليًّا.
المثال 3: هيئة تابعة للقطاع العام
تتطلب الشبكات المصنفة أو غير المتصلة مكونات مدعومة بشكل صريح لتشغيلها دون الحاجة إلى خدمات خارجية. أما الشبكات غير المصنفة، فيجوز لها استخدام خدمات سحابية مرخصة بشكل مناسب للموظفين العاملين عن بُعد. يجب توثيق تبعيات السياسات والتزامن والهوية والتحديث والترخيص، وإبقاء الاستثناءات الخاصة بالبيئة الخاضعة لرقابة التغيير.
المثال 4: النظام الصحي الإقليمي
تعمل أنظمة السجلات الصحية الإلكترونية وأنظمة التصوير في مراكز بيانات النظام الصحي. وتستخدم محطات العمل السريرية في المستشفيات بوابات محلية، لذا يتم فحص بيانات المرضى في حركة مرور الويب وخدمات SaaS داخل المنشأة. وتوجد الأجهزة الطبية في مناطق مقسمة مع قيود صارمة على الوصول الصادر. يتمكن الأطباء العاملون عن بُعد من الوصول إلى السجل الصحي الإلكتروني (EHR) من خلال وسيط ZTNA السحابي الذي يفرض متطلبات على الأجهزة المُدارة، وتُطبق قواعد منع تسرب البيانات (DLP) الخاصة بالمعلومات الصحية المحمية بشكل متماثل في كلا المسارين، مما يدعم إجراءات الحماية المنصوص عليها في قاعدة الأمان الخاصة بقانون HIPAA.
المثال 5: شركة تجزئة عالمية
تستخدم المتاجر بوابات فرعية صغيرة أو أنفاقًا متصلة بالمراكز الإقليمية، مع وجود أنظمة نقاط البيع في بيئة مقسمة لبيانات حاملي البطاقات لا تصل إلا إلى معالجي الدفع. ويتم فحص تصفح موظفي الشركات والمتاجر في المراكز الإقليمية أو نقاط التواجد السحابية، مع تقييد حركة المرور الأوروبية على مناطق الاتحاد الأوروبي وتخزين السجلات داخل المنطقة. وتستمر أنظمة المتاجر في العمل أثناء انقطاع شبكة WAN لأن التقسيم المحلي وقواعد الوصول لا تعتمد على السحابة. وهذا يدعم متطلبات التقسيم وتسجيل البيانات وفقًا لمعيار PCI DSS.
مسار النضج والتحقق من الصحة
استخدم مراحل النضج التي حددتها وكالة الأمن السيبراني والبنية التحتية (CISA) لتنفيذ عملية النشر على مراحل، واستخدم اختبارات قابلة للتكرار لإثبات فعالية كل مرحلة.
مسار الاستحقاق
نادرًا ما تقوم المؤسسات بتنفيذ البنية المرجعية بالكامل دفعة واحدة؛ ويصف نموذج وكالة الأمن السيبراني والبنية التحتية (CISA) أربع مراحل (التقليدية، والبدائية، والمتقدمة، والمثلى) تشكل خارطة طريق مفيدة.
| المرحلة | كيف تبدو البنية الهجينة |
|---|---|
| تقليدي | أدوات وكيل محلية وأدوات سحابية منفصلة؛ شبكة VPN للتطبيقات الخاصة؛ سياسات منفصلة؛ سجلات مخزنة في أقسام منفصلة |
| الأولي | مزود هوية واحد مزود بتقنية المصادقة متعددة العوامل (MFA)؛ بوابة أمان برمجية (SWG) سحابية للمستخدمين عن بُعد؛ أول نظام وصول لكل تطبيق على حدة للتطبيقات الرئيسية |
| متقدم | نظام سياسات واحد يحكم تطبيق السياسات على المستوى المحلي وفي السحابة؛ تقنية ZTNA لمعظم التطبيقات الخاصة، بما في ذلك المستخدمين داخل الموقع؛ تصنيف موحد لمنع تسرب البيانات (DLP)؛ تسجيل مركزي |
| الأمثل | وصول مستمر وقابل للتكيف مع المخاطر باستخدام التحليلات؛ سياسة بيانات قائمة على نموذج إدارة سياسات البيانات (DSPM)؛ «السياسة كرمز» مع الكشف التلقائي عن الانحرافات؛ نظام تحويل تلقائي إلى نظام احتياطي تم اختباره |
استخدم الفجوة بين المرحلة الحالية والمرحلة التالية كأساس لوضع خطة مرحلية.
التحقق من صحة البنية
لا تُقيَّم جودة البنية إلا من خلال أدائها الذي تم اختباره، لذا يجب التحقق من صحة كل مسار وحدود من خلال اختبارات قابلة للتكرار.
- أرسل رابطًا معروفًا بأنه ضار، وملفًا تجريبيًّا لبرنامج ضار، ومستندًا تجريبيًّا لنظام منع تسرب البيانات (DLP) عبر كل نقطة تطبيق، وتأكد من حصولك على نتائج متطابقة باستخدام المسار السحابي المتاح. سجل السلوك المتوقع للضوابط المطبقة عبر السحابة عند انقطاع ذلك المسار.
- تأكد من أن كل تدفق يتم فك تشفيره مرة واحدة فقط.
- حاول الوصول إلى تطبيق خاص من داخل الموقع، وعن بُعد، ومن جهاز غير خاضع للإدارة، وتأكد من النتائج المتوقعة.
- حظر الوصول من أحد المواقع إلى السحابة الخاصة بالمورد والتأكد من استمرار تطبيق الإجراءات محليًّا.
- تأكد من وصول السجلات من كل نقطة تطبيق إلى نظام SIEM ومن الالتزام بقواعد التخزين.
كيف تتوافق «Skyhigh» مع البنية المرجعية
تغطي منصة Skyhigh Hybrid SSE Mesh مستوى التحكم (وحدة تحكم واحدة ومحرك سياسات مع تطبيق السياسات كرمز برمجي)، والتنفيذ المحلي (أجهزة SWG داخل المؤسسة مع فحص TLS محلي و ZTNA محلي)، والتنفيذ السحابي (SWG السحابي، و CASB، و ZTNA، و RBI)، وعناصر التحكم على مستوى المتصفح، و DSPM (Skyhigh Security).
للحصول على حماية مفتاح الفحص وبيئة الحماية (ساندبوكسينغ) المحلية، يرجى التأكد من عمليات التكامل المدعومة وإصدارات المنتجات ومتطلبات النشر مع Skyhigh. لا تفترض أن البوابة أو الخدمة المختارة تدعم HSM.
المصادر
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-207: بنية «الثقة الصفرية» (أغسطس 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-215: دليل لتصميم بيئة شبكات مؤسسية آمنة (نوفمبر 2022). https://csrc.nist.gov/pubs/sp/800/215/final
- NIST NCCoE. SP 1800-35: تنفيذ بنية «الثقة الصفرية» (يونيو 2025). https://csrc.nist.gov/pubs/sp/1800/35/final
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-53، الإصدار 5: ضوابط الأمن والخصوصية لنظم المعلومات والمؤسسات. https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- وكالة الأمن السيبراني والبنية التحتية (CISA) . نموذج نضج نهج «الثقة الصفرية»، الإصدار 2.0. https://www.cisa.gov/zero-trust-maturity-model
- وكالة الأمن القومي (NSA). إدارة المخاطر الناجمة عن فحص بروتوكول أمان طبقة النقل (TLS) (نوفمبر 2019). https://media.defense.gov/2019/Nov/18/2002212783/-1/-1/0/MANAGING%20RISK%20FROM%20TLS%20INSPECTION_20191106.PDF
- الاتحاد الأوروبي. اللائحة (EU) 2022/2554 (قانون المرونة التشغيلية الرقمية). https://eur-lex.europa.eu/eli/reg/2022/2554/oj
- وزارة الصحة والخدمات الإنسانية الأمريكية (HHS) . قاعدة الأمان الخاصة بقانون نقل التأمين الصحي والمسؤولية (HIPAA). https://www.hhs.gov/hipaa/for-professionals/security/index.html
- مجلس معايير أمن PCI. PCI DSS الإصدار 4.0.1 (مكتبة الوثائق). https://www.pcisecuritystandards.org/document_library/
- Skyhigh Security. «تحديث نظام « Secure Web Gateway » الخاص بـ Symantec Edge باستخدام شبكة Skyhigh Hybrid SSE Mesh» (15 يوليو 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. «أصبح اعتماد النمط الهجين أسهل بفضل منصة Skyhigh SSE» (3 أكتوبر 2024). https://www.skyhighsecurity.com/cloud-security/adopting-hybrid-just-got-easier-with-skyhigh-sse-platform.html