







تقنية DLP في البيئات السحابية والبيئات المحلية
- تعمل تقنية DLP الهجينة على تطبيق مجموعة واحدة من سياسات البيانات عبر القنوات المحلية والسحابية، بما في ذلك أدوات الذكاء الاصطناعي.
- يُعد نظام التصنيف الموحد الأساس الذي لا غنى عنه؛ فبدونه، يستحيل وضع سياسة متسقة لمنع تسرب البيانات (DLP).
- ادمج بين الأنماط، والمطابقة الدقيقة للبيانات، وبصمات المستندات، والتعرف الضوئي على الحروف (OCR)، ومصنفات التعلم الآلي من أجل الكشف الدقيق.
- ابدأ في وضع المراقبة، وقم بالتحقق باستخدام بيانات الاختبار على كل قناة، ثم قم بالتنفيذ على مراحل.
- أصبح الذكاء الاصطناعي التوليدي الآن قناة رئيسية لانتهاكات فقدان البيانات (DLP)، حيث تبرز ظاهرة «الذكاء الاصطناعي الخفي» بشكل شائع في الأبحاث المتعلقة بانتهاكات عام 2026.
يُعد برنامج DLP الهجين برنامجًا لمنع تسرب البيانات ( data loss prevention ) يعمل على اكتشاف البيانات الحساسة والتحكم فيها بشكل متسق عبر الأنظمة المحلية والخدمات السحابية. وبدلاً من تشغيل منتجات DLP منفصلة للشبكة والسحابة ونقاط النهاية، حيث يكون لكل منها قواعدها الخاصة، يقوم برنامج DLP الهجين بتحديد فئات البيانات مرة واحدة وتطبيقها في كل نقطة يمكن أن تخرج منها البيانات.
هذه المقالة جزء من دليل أمن السحابة الهجينة.
لماذا تفشل تقنية DLP في البيئات المختلطة
تتعطل تقنية DLP في البيئات المختلطة عندما تستخدم كل قناة منتجًا مختلفًا له قواعده وقواميسه واستثناءاته الخاصة.
تم تصميم نظام DLP التقليدي ليحمي محيط الشبكة: بوابة البريد الإلكتروني، ووكيل الويب، ووكيل نقطة النهاية داخل شبكة واحدة. أما في البيئة الهجينة، فتنتقل البيانات عبر:
- بوابات الويب المحلية وبوابات الويب السحابية
- تطبيقات SaaS، سواء من خلال حركة المرور المباشرة أو البيانات المخزنة فيها بالفعل
- التطبيقات الخاصة التي يتم الوصول إليها عبر ZTNA
- نقاط النهاية داخل الشبكة وخارجها
- جلسات المتصفح وأدوات الذكاء الاصطناعي التوليدي
عندما تستخدم كل قناة منتجًا مختلفًا، ينتهي الأمر بالمؤسسات إلى وجود قواميس مختلفة، وعتبات مختلفة، وقوائم استثناءات مختلفة. فقد يتم حظر مستند ما عند مرورها عبر وكيل الشبكة في المكتب، بينما يمكن تحميله دون عوائق من المنزل.
وتضفي تقنية الذكاء الاصطناعي مزيدًا من الإلحاحية على هذه المسألة. فقد كشف تقرير «تحقيقات اختراق البيانات لعام 2026» الصادر عن شركة فيريزون أن 45% من الموظفين يستخدمون الآن الذكاء الاصطناعي بانتظام على أجهزة الشركة، وأن 67% من المستخدمين الذين يصلون إلى خدمات الذكاء الاصطناعي عبر أجهزة الشركة يفعلون ذلك باستخدام حسابات غير تابعة للشركة، كما أصبح «الذكاء الاصطناعي الخفي» ثالث أكثر الإجراءات الداخلية غير الخبيثة شيوعًا في قواعد بيانات «منع تسرب البيانات» (DLP)، حيث كان «الكود المصدري» هو نوع البيانات الأكثر إرسالًا إلى أدوات الذكاء الاصطناعي التوليدية الخارجية. وبالمثل، تصنف منظمة OWASP الكشف عن المعلومات الحساسة ضمن أهم المخاطر التي تواجه تطبيقات نماذج اللغة الكبيرة.
القنوات المدعومة التي سيتم تغطيتها
تقييم نطاق تغطية نظام منع تسرب البيانات (DLP) عبر ثماني قنوات، بدءًا من عمليات التحميل عبر الويب داخل المؤسسة وصولاً إلى المطالبات الصادرة عن الذكاء الاصطناعي التوليدي.
| القناة | حيث يتم تطبيق القانون | ما الذي يجب التحكم فيه |
|---|---|---|
| عمليات التحميل عبر الويب (داخل المؤسسة) | بوابة محلية، تقوم بإعادة توجيه البيانات إلى سحابة Skyhigh حيث تُطبق سياسة منع تسرب البيانات (DLP) | تحميل الملفات، وإرسال البيانات عبر النماذج، واللصق في تطبيقات الويب |
| عمليات التحميل عبر الويب (عن بُعد) | السحابة secure web gateway | ينطبق الأمر نفسه على المستخدمين عن بُعد |
| SaaS المدمج | وكيل CASB أو بوابة الويب | عمليات التحميل، وإجراءات المشاركة، وعمليات التنزيل على الأجهزة غير الخاضعة للإدارة |
| خدمات البرمجيات كخدمة (SaaS) في حالة التخزين | واجهة برمجة تطبيقات CASB | الملفات التي تم تخزينها ومشاركتها خارجيًا بالفعل |
| البريد الإلكتروني | بوابة البريد الإلكتروني أو واجهة برمجة تطبيقات SaaS | المرفقات ومحتوى الرسالة |
| التطبيقات الخاصة | يتم تيسير الوصول وفق نموذج «الثقة الصفرية» محليًّا؛ ويتم تطبيق نظام منع تسرب البيانات (DLP) عبر المسار السحابي | التنزيلات من التطبيقات الداخلية |
| نقاط النهاية | وكيل DLP لنقاط النهاية | USB، الطباعة، المزامنة المحلية، الحافظة |
| أدوات المتصفح والذكاء الاصطناعي | عناصر التحكم في المتصفح أو الخادم الوكيل | المطالبات، والمحتوى الملصق، وتحميل الملفات إلى خدمات الذكاء الاصطناعي |
استخدم التصنيفات الشائعة والمقاصد السياساتية عبر جميع القنوات المدعومة، وتحقق من صحة ضوابط كل قناة وسلوكها في تطبيق السياسات. يصف جرد القنوات هذا برنامجًا لمنع تسرب البيانات (DLP)؛ وقد تتطلب إمكانيات نقاط النهاية والبريد الإلكتروني وغيرها منتجات منفصلة أو عمليات تكامل مدعومة.
التصنيف: تعريف البيانات مرة واحدة
حدد كل فئة بيانات مرة واحدة، مع تحديد مالك لها، قبل اتخاذ قرار بشأن كيفية اكتشافها.
وتشمل الفئات النموذجية البيانات الشخصية الخاضعة للتنظيم، وبيانات بطاقات الدفع، والبيانات الصحية، والملكية الفكرية، وشفرة المصدر، والتقارير المالية.
استخدم طرق الكشف المناسبة لكل فئة:
- أنماط وقواميس للمعرّفات العامة مثل أرقام البطاقات، وأرقام الهوية الوطنية، والمصطلحات الطبية.
- المطابقة الدقيقة للبيانات (EDM) مع سجلات البصمات المستمدة من مصادر منظمة مثل قواعد بيانات العملاء، بحيث تقوم تقنية منع تسرب البيانات (DLP) بمطابقة بياناتك الفعلية بدلاً من أي بيانات تشبهها.
- مطابقة المستندات المفهرسة (IDM) لتحديد بصمة مستندات معينة، مثل العقود أو التصاميم أو مواد اجتماعات مجلس الإدارة، ومطابقة النسخ الكاملة أو الجزئية.
- التعرف الضوئي على الحروف (OCR) للبحث عن النصوص الحساسة في الصور، مثل بطاقات الهوية الممسوحة ضوئيًا أو لقطات الشاشة.
- مصنفات التعلم الآلي لأنواع المستندات التي يصعب وصفها بالقواعد.
يُعد المكان الذي يتم فيه إنشاء بصمات البيانات أمراً مهماً من منظور السيادة. اسأل كل مزود عن المكان الذي يتم فيه إنشاء بصمات البيانات وعن البيانات التي يتم إرسالها، حيث إن بعض الأساليب تقوم بإنشاء بصمات البيانات داخل بيئتك وترسل فقط القيم المُجزأة إلى خدمة منع تسرب البيانات (DLP).
ينبغي أن يُستند التصنيف إلى نتائج اكتشاف البيانات. يحدد نظام إدارة حماية البيانات (DSPM) مواقع وجود البيانات الحساسة ومدى تعرضها للخطر، مما يساعدك على تحديد الفئات والمستودعات التي يجب إعطاؤها الأولوية. انظر: كيف يعمل نظام إدارة حماية البيانات (DSPM) ونظام الأمان التكميلي (SSE) معًا للحد من مخاطر البيانات.
أمثلة على السياسات
تقوم سياسات DLP الجيدة بربط فئة بيانات محددة بالقنوات التي يمكن أن تخرج من خلالها، مع تحديد إجراء متناسب مع ذلك.
| السياسة | فئة البيانات | القنوات | الإجراء |
|---|---|---|---|
| سجلات العملاء التي تُرسل إلى عناوين شخصية | مطابقة EDM في قاعدة بيانات العملاء | الويب، خدمات البرمجيات كخدمة (SaaS)، البريد الإلكتروني، أدوات الذكاء الاصطناعي | حظر؛ إخطار المستخدم |
| كود المصدر الخاص بالذكاء الاصطناعي التوليدي | مصنف شفرة المصدر | المتصفح، بوابة الويب | حظر استخدام الذكاء الاصطناعي غير المصرح به؛ والسماح باستخدام الذكاء الاصطناعي المؤسسي المعتمد مع تسجيل الأنشطة |
| المواد الخاصة بمجلس الإدارة التي تمت مشاركتها خارجياً | بصمة IDM | واجهة برمجة تطبيقات SaaS، البريد الإلكتروني | إزالة المشاركة الخارجية؛ إخطار المالك |
| بيانات البطاقات في الملفات المُرفقة | نموذج بطاقة الدفع مع التحقق من الصحة | الويب، SaaS | حظر؛ متعلق بفريق PCI |
| وثائق الهوية الممسوحة ضوئيًا | OCR بالإضافة إلى أنماط الهوية | الويب، خدمات البرمجيات كخدمة (SaaS)، نقاط النهاية | حظر التحميل إلى الخدمات غير المصرح بها |
| التنزيلات المجمعة من التطبيقات الخاصة | عتبة الحجم بالإضافة إلى التصنيف | ZTNA، نقطة النهاية | طلب تبرير؛ تنبيه بشأن حالة شاذة |
ينبغي تحديد كل سياسة مرة واحدة وتطبيقها على كل قناة ذات صلة، لا إعادة صياغتها لكل منتج على حدة.

الاستثناءات
الاستثناءات أمر لا بد منه، لكن الاستثناءات غير المُدارة هي السبب في فشل برامج منع تسرب البيانات (DLP)، لذا قم بتسجيل كل استثناء بالتفصيل:
- صاحب العمل والأسباب المبررة
- المستخدمون المحددون أو الوجهات أو فئات البيانات التي تشملها
- القنوات التي ينطبق عليها ذلك
- تاريخ انتهاء الصلاحية أو تاريخ المراجعة
- إجراءات التعويض، مثل التسجيل أو التشفير
يفضل استخدام استثناءات محدودة النطاق، مثل نطاق شريك معين لفئة بيانات محددة، بدلاً من الاستثناءات الواسعة النطاق مثل قسم بأكمله.
التحقق من الصحة
تحقق من صحة نظام منع التسرب من البيانات (DLP) من خلال اختبار التصنيفات أولاً، والتشغيل في وضع المراقبة، والتأكد من تحقيق النتيجة المتوقعة للسياسة على كل قناة مدعومة.
- قم بإنشاء مجموعة بيانات اختبارية. احرص على تضمين النتائج الإيجابية الحقيقية من كل فئة بيانات، والحالات شبه الخاطئة التي لا ينبغي أن تتطابق، بالإضافة إلى الصور والملفات الكبيرة.
- اختبر التصنيفات قبل تطبيق السياسات. تأكد من أن عملية الكشف تعمل بشكل صحيح لكل فئة وقناة.
- تشغيل البرنامج في وضع المراقبة. قم بقياس حالات التطابق والنتائج الإيجابية الخاطئة على حركة المرور الفعلية قبل الحظر.
- مراجعة النتائج الإيجابية الخاطئة مع مالكي البيانات ، وضبط القيم الحدية أو البصمات.
- يجب تنفيذ ذلك على مراحل، بدءًا بالفئة والقناة الأكثر عرضة للمخاطر.
- اختبر كل قناة مدعومة. قم بتحميل نفس ملف الاختبار عبر بوابة المكتب، والوصول عن بُعد، وخدمة SaaS، والبريد الإلكتروني، وأداة الذكاء الاصطناعي، وتحقق من عملية الكشف والإجراء المتوقعين لكل مسار تم تكوينه.
- أعد الاختبار بعد إجراء تغييرات على التصنيفات أو القنوات أو إصدارات المنصات.
تقنية منع تسرب البيانات (DLP) المحلية مقابل تقنية منع تسرب البيانات (DLP) السحابية
يختلف نظام منع تسرب البيانات (DLP) المحلي عن نظيره السحابي من حيث المكان الذي يتم فيه فحص المحتوى وتخزين الأدلة، وليس من حيث مضمون السياسة نفسها.
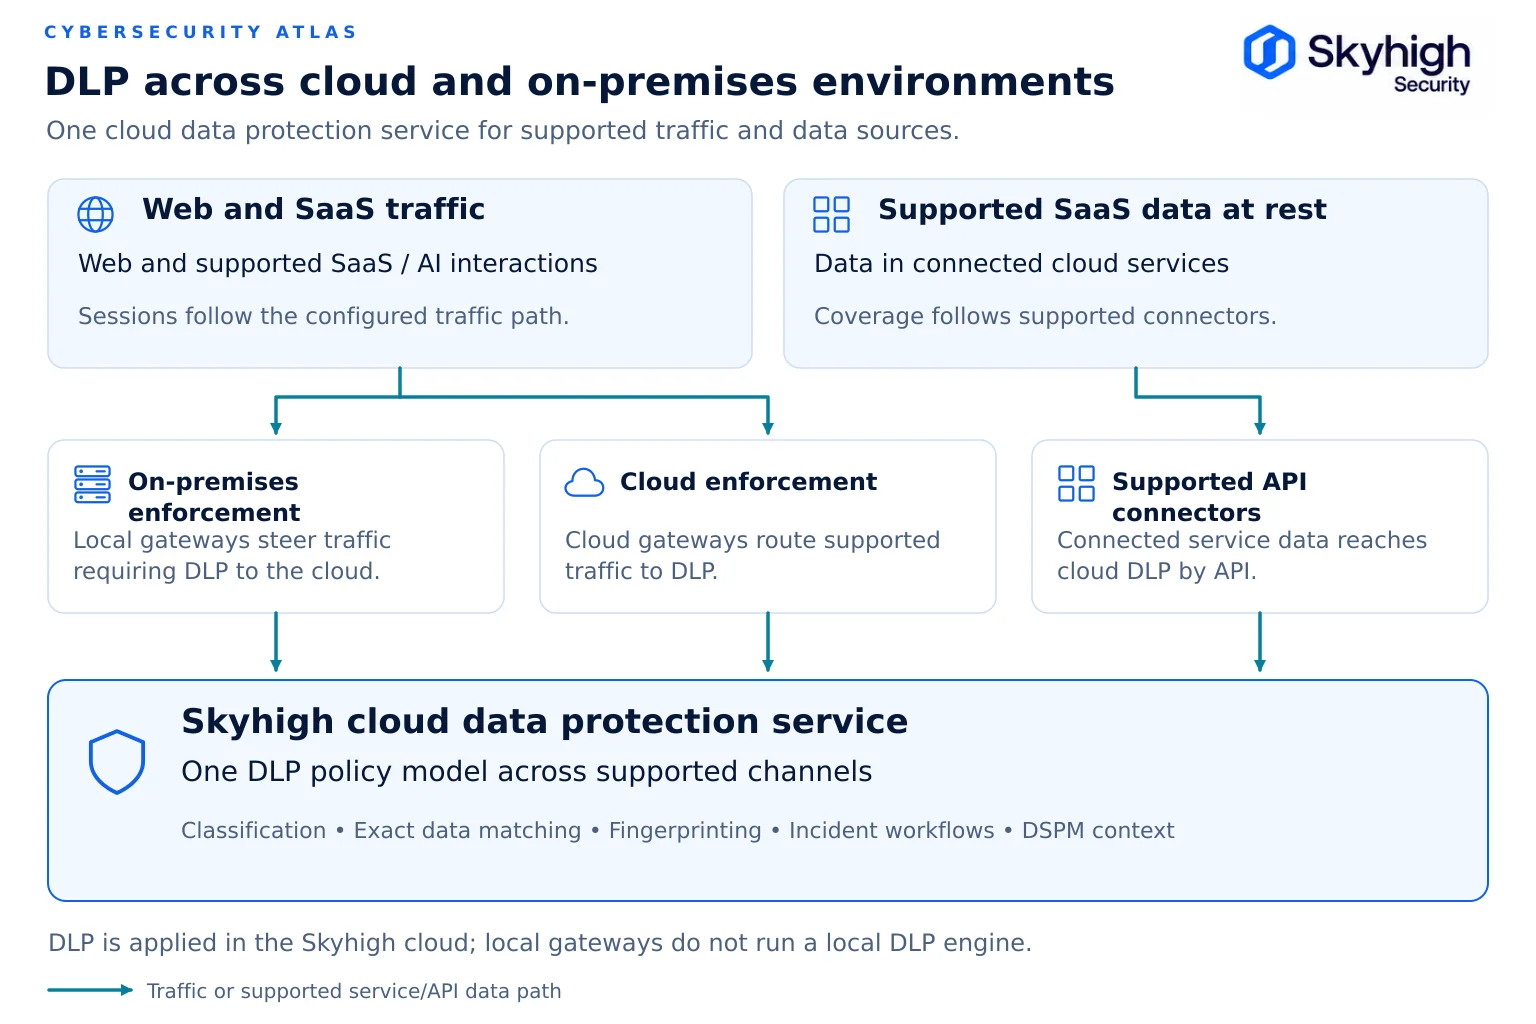
تقوم حلول DLP المحلية — في الحالات التي يقدمها فيها المورد — بفحص البيانات على البنية التحتية التي تتحكم فيها. أما Skyhigh فتطبق حماية البيانات في سحابتها، بينما تقوم البوابة المحلية بفرض سياسات الويب والتطبيقات الخاصة محليًّا. يتم توجيه حركة المرور التي تتطلب DLP إلى سحابة Skyhigh. بالنسبة للمنصات التي توفر DLP محليًّا وسحابيًّا على حد سواء، قم بتقييم موقع الفحص وسلوك السياسات والقنوات المدعومة بشكل منفصل. يجب أن يخضع مكان تخزين الأدلة الكاملة للمحتوى لنفس قواعد الإقامة التي تخضع لها البيانات نفسها. راجع «سيادة البيانات» في «أمن السحابة المختلطة».
كيف تقدم شركة «سكايهاي» تقنية DLP الهجينة
تقدم شركة Skyhigh تقنية DLP الهجينة مع تصنيفات مشتركة وخدمة حماية البيانات المطبقة عبر السحابة لحركة المرور الواردة من نقاط التنفيذ المحلية والسحابية.
تستخدم Skyhigh تصنيفات DLP المشتركة عبر قنوات الويب وSaaS والذكاء الاصطناعي والتطبيقات الخاصة المدعومة؛ وتعتمد تغطية نقاط النهاية والقنوات الأخرى على المنتجات وعمليات التكامل المحددة (Skyhigh Security). يجمع Skyhigh Advanced DLP بين EDM وIDM وOCR مع التصنيف القائم على التعلم الآلي، ويدعم فحص الملفات التي يصل حجمها إلى 250 ميغابايت، ويستخدم التعلم الآلي لتقليل الإيجابيات الخاطئة (ورقة بيانات Skyhigh Advanced DLP). من خلال Skyhigh Hybrid SSE Mesh، تقوم البوابة المحلية بفرض سياسة الويب والتطبيقات الخاصة محليًّا وتقوم بإعادة توجيه حركة المرور ذات الصلة إلى سحابة Skyhigh، حيث يتم تطبيق نفس سياسة DLP. يتم وضع السياسة مرة واحدة وتُطبق أينما كان المستخدم، كما تعمل «ضوابط المتصفح الآمنة» (Secure Browser Controls) التي لا تعتمد على وكلاء على توسيع نطاق حماية البيانات لتشمل المطالبات وعمليات التحميل في المتصفحات المدعومة. تذكر Skyhigh أن جميع قدرات DLP الخاصة بها، بما في ذلك EDM وIDM وأدوات التصنيف التلقائي القائمة على التعلم الآلي، مشمولة بتصريح FedRAMP High (ورقة بيانات Skyhigh Advanced DLP).
المصادر
- فيريزون. تقرير عام 2026 حول تحقيقات اختراق البيانات. https://www.verizon.com/business/resources/reports/dbir/
- Skyhigh Security. ورقة بيانات منتج «Skyhigh Advanced Data Loss Prevention ». https://www.skyhighsecurity.com/wp-content/uploads/2025/11/ds-data-loss-prevention.pdf
- Skyhigh Security. «تحديث نظام « Secure Web Gateway » الخاص بـ Symantec Edge باستخدام شبكة Skyhigh Hybrid SSE Mesh» (15 يوليو 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- OWASP. LLM02:2025 الكشف عن المعلومات الحساسة. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/