






كيف تعمل DSPM وSSE معًا للحد من مخاطر البيانات
- يقوم نظام إدارة سياسة البيانات (DSPM) باكتشاف البيانات الحساسة وكيفية تعرضها؛ بينما يتحكم نظام إدارة الأمان (SSE) في كيفية تفاعل المستخدمين والتطبيقات معها.
- ويشكل كل من عملية الكشف وعملية الإنفاذ معًا حلقة مستمرة، حيث تُسترشد عملية الإنفاذ ببيانات الكشف، بينما تُسهم بيانات القياس عن بُعد الخاصة بعملية الإنفاذ في تحسين عملية الكشف.
- في البيئات المختلطة، يكتشف نظام إدارة حماية البيانات (DSPM) البيانات المخزنة في مستودعات السحابة وخدمات SaaS المدعومة، بينما يوفر نظام الأمان المدمج (SSE) الرؤية المباشرة والإنفاذ لحركة المرور التي يتم توجيهها عبر البوابات المدعومة.
- يتألف مسار العمل العملي من الخطوات التالية: الاكتشاف، والتصنيف، وتحديد الأولويات، والتنفيذ، والتحقق، وإعداد التقارير.
- يُعد التحكم في تدفقات البيانات إلى أدوات الذكاء الاصطناعي أمرًا ضروريًّا، لأن البيانات الموجودة في مسار معالجة الذكاء الاصطناعي لا يمكن استرجاعها.
تعمل كل من DSPM وSSE معًا من خلال ربط البيانات المعرضة للخطر بكيفية التحكم في الوصول إليها. تقوم DSPM باستمرار باكتشاف وتصنيف البيانات الحساسة عبر خدمات SaaS ومخازن البيانات السحابية، وتحديد من يمكنه الوصول إليها وكيفية مشاركتها. أما SSE فتنفذ السياسة من خلال ضوابط «التحكم في مجموعة العمل» ( secure web gateway - SWG)، و«بوابة أمان المحتوى» ( cloud access security broker - CASB)، و«الوصول إلى الشبكة عبر النقر» ( zero trust network access - ZTNA)، و«منع تسرب البيانات» ( data loss prevention - DLP). وعندما تُسترشد سياسة SSE بنتائج DSPM، يصبح التنفيذ متناسبًا مع درجة حساسية البيانات الفعلية ومدى تعرضها للخطر.
هذه المقالة جزء من دليل أمن السحابة الهجينة.
ما الذي تقوم به وحدة DSPM في بنية SSE
تُعد DSPM طبقة ذكاء البيانات في بنية SSE، وتجيب على أربعة أسئلة تتعلق بالبيانات الحساسة:
- ما هي البيانات الحساسة الموجودة؟ البيانات الشخصية، والسجلات المالية، والبيانات الصحية، والملكية الفكرية، وشفرة المصدر، وبيانات تدريب الذكاء الاصطناعي.
- أين توجد؟ في تطبيقات SaaS، والتخزين السحابي، وقواعد البيانات، ومنصات التعاون، ومشاركات الملفات، ومسارات التحليلات، والنسخ الاحتياطية.
- من يمكنه الوصول إليها؟ المستخدمون، والمجموعات، والمتعاونون الخارجيون، وحسابات الخدمة، والتطبيقات المتصلة.
- ما مدى تعرضه للمخاطر؟ الروابط العامة، والأذونات المفرطة، والحسابات الخاملة التي تتمتع بحقوق الوصول، والتخزين الذي تم تكوينه بشكل خاطئ، وعمليات التكامل المحفوفة بالمخاطر.
SSE هي طبقة التنفيذ. وهي تتحكم في البيانات أثناء انتقالها: عمليات التحميل والتنزيل عبر بوابة الويب، والمشاركة والأنشطة في خدمات SaaS عبر CASB، والوصول إلى التطبيقات الخاصة عبر ZTNA، وفحص المحتوى عبر DLP. وبدون DSPM، تتخذ SSE قراراتها بناءً على الهوية والجهاز والتطبيق وأنماط المحتوى. أما مع DSPM، فإنها تعرف أيضًا أي المستودعات ومجموعات البيانات هي الأكثر أهمية.
لماذا تفوت الضوابط التي لا تأخذ البيانات في الحسبان المخاطر الحديثة
تفتقد آليات التحكم التي لا تعتمد على البيانات إلى الكشف عن المخاطر الحديثة، لأن المهاجمين يستخدمون بشكل متزايد حسابات صالحة وخدمات مشروعة تبدو وكأنها أنشطة عادية.
يتزايد استخدام المهاجمين للحسابات الصالحة والخدمات المشروعة. وقد كشف تقرير «تحقيقات اختراق البيانات لعام 2026» الصادر عن شركة فيريزون أن العنصر البشري كان حاضراً في 62% من حالات الاختراق، وأفاد بأن 48% من هذه الحالات تضمنت طرفاً ثالثاً. فعندما يقوم حساب تم اختراقه بتنزيل ملفات من تطبيق SaaS معتمد، ترى أنظمة مراقبة الشبكة حركة مرور عادية ومصرح بها. ولا يكشف سوى سياق البيانات أن هذه الملفات هي السجلات الأكثر حساسية لدى المؤسسة.
تشمل أنماط التعرض الشائعة التي تفوتها آليات الرقابة التي لا تأخذ البيانات في الحسبان: الإفراط في مشاركة المعلومات عبر الروابط العامة، وتناثر البيانات الحساسة عبر عشرات خدمات البرمجيات كخدمة (SaaS)، ونسخ البيانات الظلية في بيئات الاختبار ومساحات التخزين المنسية، والوصول غير الخاضع للإدارة إلى الأجهزة، وأدوات الذكاء الاصطناعي المتصلة بمستودعات لا ينبغي لها الوصول إليها.
كيف تحدد إدارة المخاطر والعمليات (DSPM) المخاطر وتحدد أولوياتها
يقوم نظام إدارة الحماية من المخاطر (DSPM) باكتشاف البيانات الحساسة وتصنيفها، ورسم خريطة لمستوى تعرضها للمخاطر، وترتيب النتائج بحيث تتمكن الفرق من معالجة المشكلات الأكثر خطورة أولاً.
يتصل نظام DSPM بمنصات SaaS والسحابة عبر واجهات برمجة التطبيقات (APIs)، ويقوم بمسح وحدات التخزين وقواعد البيانات، ويصنف المحتوى حسب درجة حساسيته. ويتم التصنيف على مستوى الكائنات (الملفات، والجداول، ومجموعات البيانات) بحيث تكون إجراءات التحكم متناسبة مع حجم المخاطر.
ثم يُظهر تحليل التعرض الأماكن التي يمكن الوصول فيها إلى البيانات خارج نطاق الجمهور المستهدف. وتُصنف عملية تحديد الأولويات النتائج حسب درجة الحساسية، ونطاق التعرض، وأهميتها للأعمال، وأهميتها التنظيمية، بحيث تعمل الفرق على معالجة حالات التعرض الأكثر خطورة أولاً، بدلاً من التعامل مع قائمة غير مصنفة.
كيف تحول SSE نتائج DSPM إلى إجراءات تحكم
يمكن أن تُستخدم نتائج DSPM كأساس لإجراء تغييرات على سياسات المشاركة والوصول والتحميل وسياسات منع تسرب البيانات (DLP) الخاصة بالبيانات المتأثرة. قم بتنفيذ هذه التغييرات من خلال عمليات التكامل المدعومة أو من خلال سير عمل مُراجع لتغيير السياسات.
| نتائج DSPM | رد بورصة شنغهاي |
|---|---|
| البيانات الخاضعة للتنظيم التي يتم مشاركتها عبر رابط عام في تطبيق SaaS | يقوم CASB بإزالة الرابط العام وإخطار المالك |
| مستودع بيانات حساس يمكن الوصول إليه بواسطة أداة ذكاء اصطناعي غير مصرح بها | يقوم CASB بإلغاء ترخيص OAuth؛ وتقوم بوابة الويب بحظر عمليات التحميل إلى خدمة الذكاء الاصطناعي تلك |
| سجلات العملاء الموجودة في حاوية تخزين تم اكتشافها مؤخرًا | مراجعة البيانات الحساسة الموجودة في المستودع لإدراجها في سياسات المطابقة التامة لنظام منع تسرب البيانات (DLP)، وتطبيق قيود الوصول المناسبة من خلال الضوابط المدعومة |
| البيانات عالية الحساسية التي تم الوصول إليها من أجهزة غير خاضعة للإدارة | تتطلب تقنيتا CASB و ZTNA وجود أجهزة مُدارة أو تسمح بالوصول للقراءة فقط |
| نسخ شفرة المصدر إلى مساحة التخزين السحابية الشخصية | تقوم بوابة الويب DLP بحظر تحميل الأكواد إلى وجهات شخصية |
تتمثل نقطة التكامل الرئيسية في التصنيف المشترك. يجب أن تستخدم علامات DSPM وسياسات SSE DLP نفس التعريفات، وإلا فلن تتمكن النتائج المكتشفة من تفعيل إجراءات الإنفاذ. تأكد من تحديد عمليات التسليم التي تتم تلقائيًّا وتلك التي تتطلب تغييرًا معتمدًا في السياسة.
سير عمل حماية البيانات
يعمل سير العمل الفعال لنظام إدارة البيانات (DSPM) ونظام التبادل الآلي للبيانات (SSE) كحلقة مكونة من ست خطوات تتكرر مع إنشاء البيانات ونقلها.
1. الاستكشاف. إجراء مسح مستمر لمخازن البيانات السحابية وبيانات خدمات البرمجيات كخدمة (SaaS)، ومراقبة البيانات أثناء انتقالها عبر البوابات.
2. التصنيف. تطبيق نظام تصنيف واحد على جميع المصادر.
3. تحديد الأولويات. تصنيف المخاطر حسب درجة الحساسية، ونطاق التأثير، وتأثيرها على الأعمال.
4. التنفيذ. ترجمة الأولويات إلى سياسات SSE: قيود المشاركة، وحظر التحميل، وشروط الوصول، وقواعد منع تسرب البيانات (DLP).
5. التحقق. استخدم بيانات القياس عن بُعد الخاصة بإنفاذ السياسات للتأكد من انخفاض التعرض ومن أن السياسات لا تعيق العمل المشروع.
6. التقرير. تقديم أدلة للمراجعين: أين توجد البيانات الخاضعة للتنظيم، وما هي الضوابط المطبقة، وكيف تغيرت المخاطر بمرور الوقت.
تتكرر الحلقة مع إنشاء البيانات ونقلها.
حماية البيانات الحساسة الخاصة بخدمات البرمجيات كخدمة (SaaS) والذكاء الاصطناعي (AI)
تُظهر ميزة DSPM المستودعات الحساسة التي يمكن لأدوات الذكاء الاصطناعي الوصول إليها، بينما تتحكم ميزة SSE في المحتوى الذي يرسله المستخدمون والتطبيقات إلى خدمات الذكاء الاصطناعي.
يتصل الذكاء الاصطناعي التوليدي بمستودعات بيانات أكثر ويعالج بيانات أكثر من أي فئة تطبيقات سابقة. وتصنف منظمة OWASP الكشف عن المعلومات الحساسة ضمن أهم المخاطر التي تواجه تطبيقات نماذج اللغة الكبيرة. وقد كشف تقرير DBIR لعام 2026 الصادر عن شركة Verizon أن 67% من المستخدمين الذين يصلون إلى خدمات الذكاء الاصطناعي عبر أجهزة الشركة يستخدمون حسابات غير تابعة للشركة.
يحدد نظام إدارة حماية البيانات (DSPM) المستودعات التي يمكن لأدوات الذكاء الاصطناعي الوصول إليها، والأماكن التي تتعرض فيها البيانات الحساسة لهذه الأدوات. أما نظام SSE فيفرض قيودًا على ما يمكن للمستخدمين إرساله إلى خدمات الذكاء الاصطناعي، ويحدد خدمات الذكاء الاصطناعي المسموح بها، وما إذا كانت تطبيقات الذكاء الاصطناعي المتصلة تحتفظ بحق الوصول. وتشير شركة Skyhigh إلى أنه بمجرد دخول البيانات الحساسة إلى مسار معالجة الذكاء الاصطناعي، لا يمكن التراجع عن ذلك، ولهذا السبب يُعد تنظيم تدفقات البيانات إلى أنظمة الذكاء الاصطناعي أحد حالات الاستخدام الأساسية لنظام DSPM (ورقة بيانات Skyhigh DSPM).
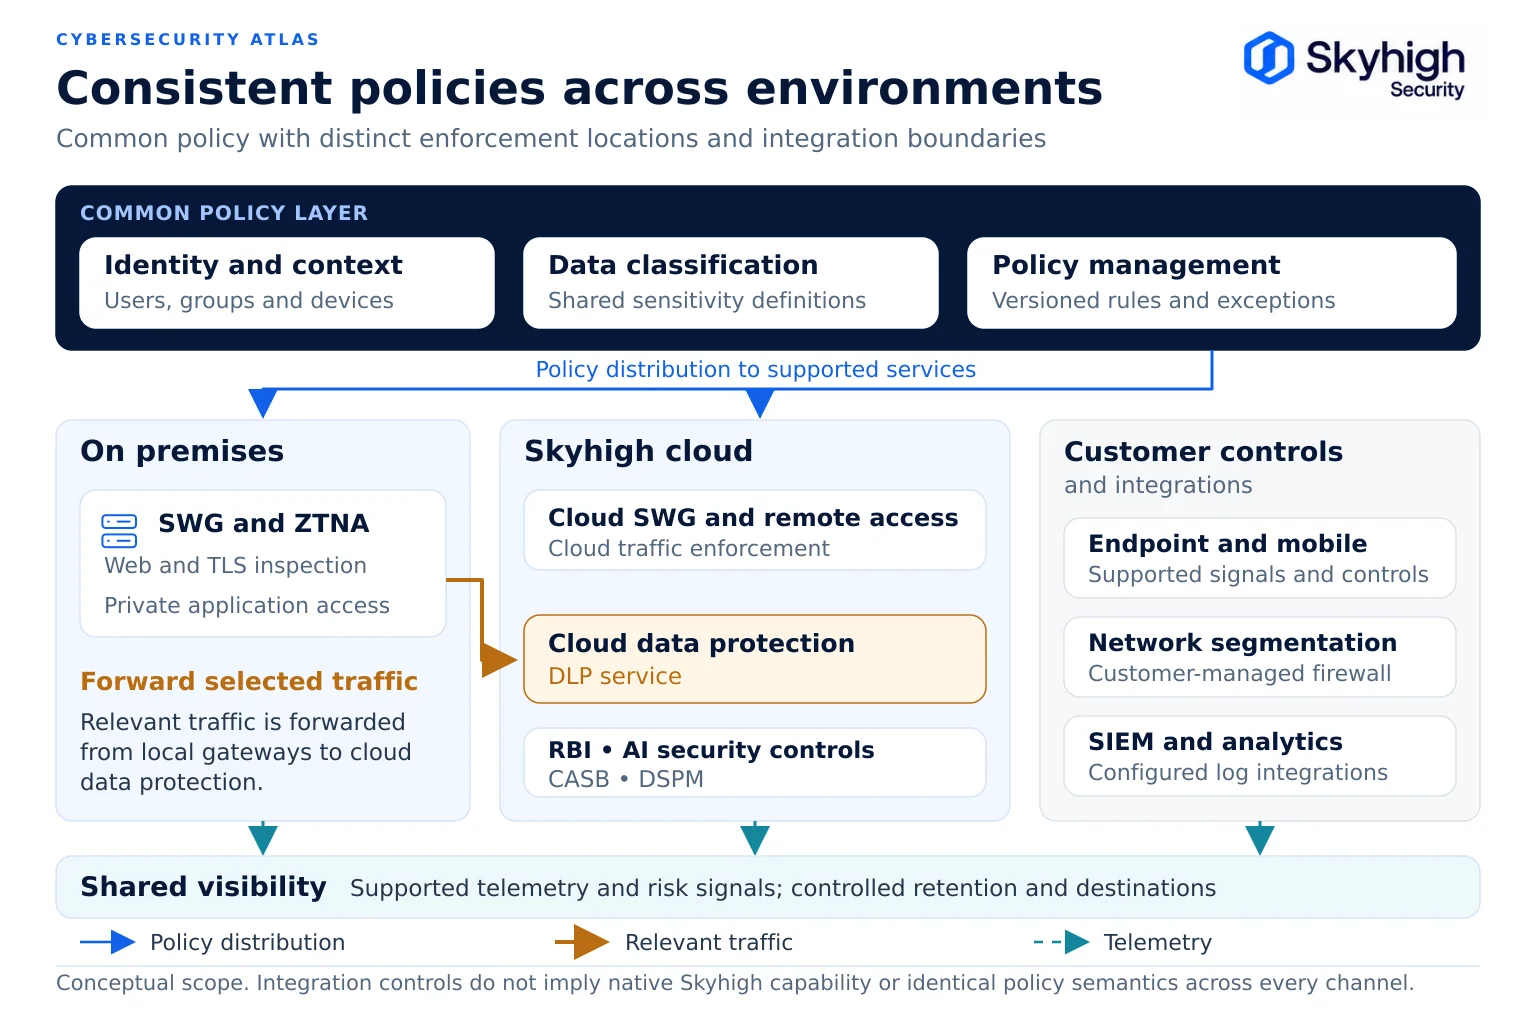
DSPM و SSE في بيئة هجينة
تحتاج الأنظمة الهجينة إلى تغطية تكميلية: أداة DSPM لاكتشاف مستودعات السحابة وخدمات SaaS المدعومة، وإمكانية الرؤية والإنفاذ عبر SSE للبيانات قيد النقل عبر البوابات المحلية والسحابية.
افصل «اكتشاف البيانات المخزنة» عن «الرؤية المضمنة». تقع مشاركات الملفات وقواعد البيانات المحلية خارج نطاق «اكتشاف البيانات المخزنة» في DSPM الموصوف هنا؛ ومع ذلك، لا يزال من الممكن مراقبة حركة المرور الواردة من تلك الأنظمة عند مرورها عبر البوابات المدعومة، بما في ذلك الوكلاء المدمجة التابعة لجهات خارجية.
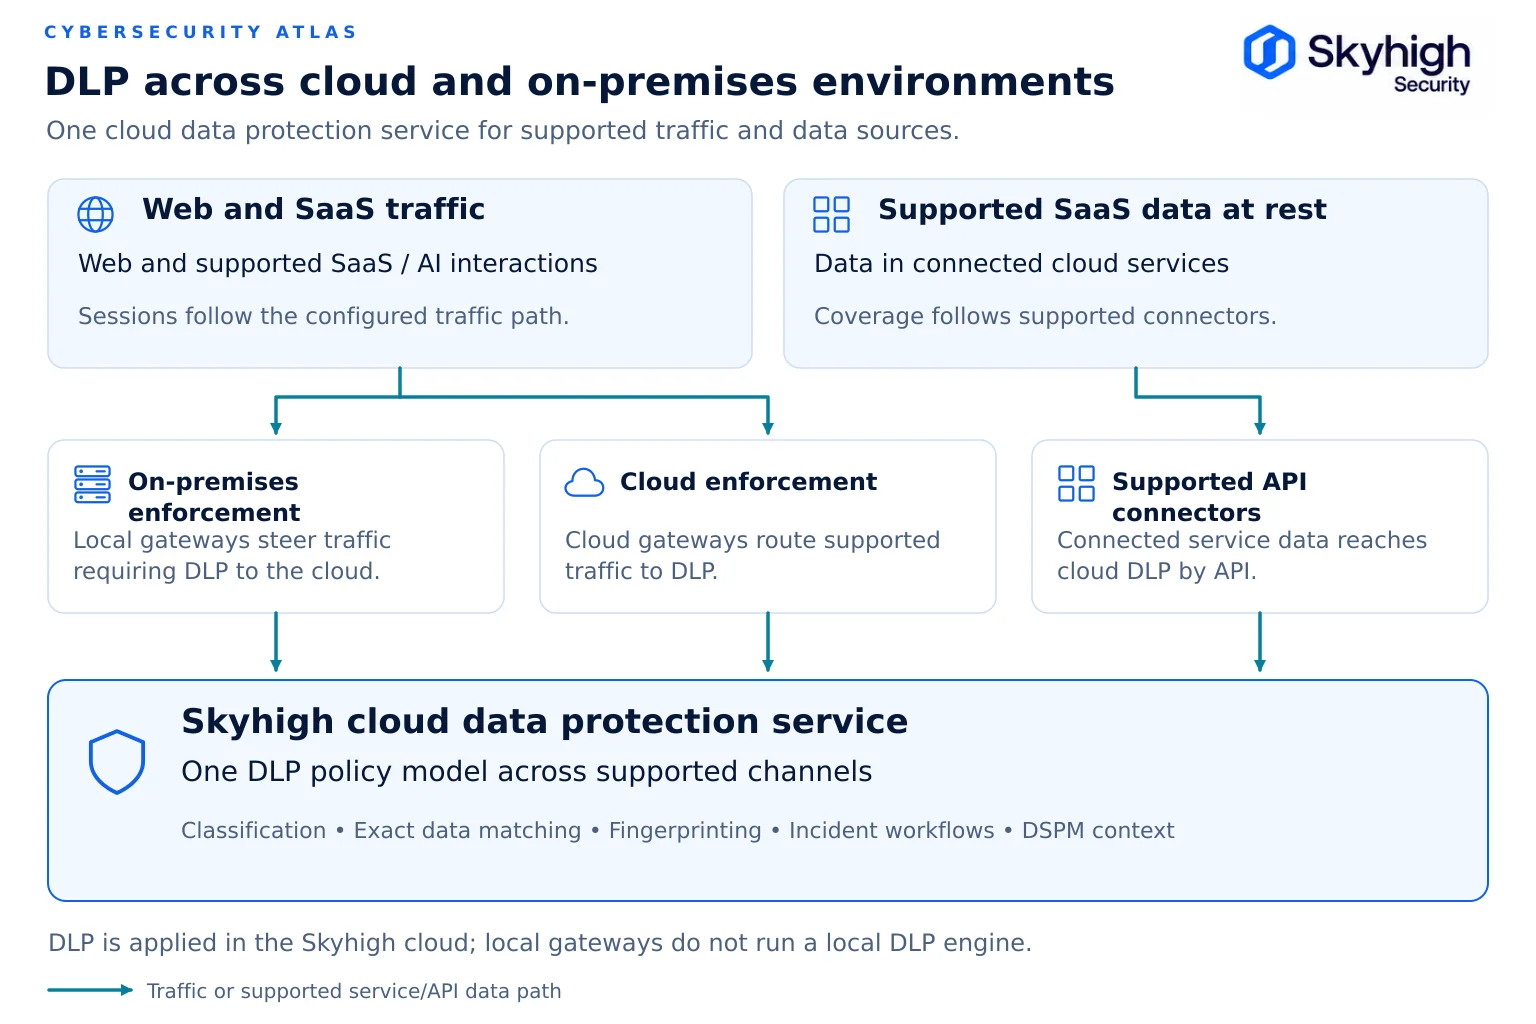
قم بتطبيق تعريفات سياسة البيانات نفسها عبر جميع المسارات المدعومة. في عملية نشر Skyhigh الموضحة هنا، يتم تطبيق سياسة الويب والتطبيقات الخاصة محليًّا، بينما يتم توجيه حركة المرور التي تتطلب فحص DLP إلى سحابة Skyhigh.
مثال: مؤسسة مالية خاضعة للرقابة تمر بمرحلة انتقالية
يدير أحد البنوك بوابات ويب محلية في مقره الرئيسي وفروعه، وهو في مرحلة متقدمة من عملية استبدال وكيل قديم، ويستخدم حل CASB السحابي لخدمات SaaS.
- يقوم نظام DSPM بمسح مستخدمي خدمات SaaS ومساحات التخزين السحابية عبر واجهات برمجة التطبيقات (APIs)، ويكتشف سجلات العملاء في العديد من مواقع التعاون المشتركة مع شركاء خارجيين.
- كشفت عملية الفحص التي أُجريت عبر مواقع التعاون السحابية عن وجود مقتطفات مكررة من بيانات العملاء تمت مشاركتها خارج نطاق المجموعة المعتمدة.
- الوكيل القديم الذي لا يزال يخدم بعض الفروع متصل بـ DSPM عبر بروتوكول ICAP، لذا فإن البيانات التي تمر عبر هذا الوكيل تظهر جنبًا إلى جنب مع حركة المرور عبر البوابات الجديدة.
- تم ترتيب النتائج. ويُعد مشاركة سجلات العملاء مع جهات خارجية أولوية قصوى.
- يقوم CASB بإزالة المشاركات الخارجية ويقصر التنزيلات على الأجهزة الخاضعة للإدارة. ويقوم DLP بإضافة قاعدة بيانات العملاء إلى سياسات المطابقة التامة، وتسري نفس السياسة على حركة المرور الواردة من البوابات المحلية ومن نقاط التواجد السحابية، لأن البوابة تقوم بإعادة توجيه تلك الحركة إلى سحابة Skyhigh لفحصها.
- يتم تطبيق سياسة الويب والتطبيقات الخاصة محليًّا على البنية التحتية للبنك. ويتم توجيه حركة المرور التي تتطلب حماية البيانات أو CASB أو ضوابط الذكاء الاصطناعي إلى سحابة Skyhigh بموجب نفس السياسة.
- تُبيّن التقارير الفصلية للمراجعين أي المستودعات تحتفظ بالبيانات الخاضعة للتنظيم، وما هي الضوابط المطبقة، وكيف تغيرت المخاطر.
للاطلاع على مثال علني لتطبيق SSE الهجين في قطاع الخدمات المالية، انظر كيفية قيام شركة Sicredi بنشر نظام SSE الهجين من Skyhigh عبر البيئات المحلية والسحابية والبيئات البعيدة.
ما الذي يجب البحث عنه في استراتيجية DSPM المدعومة بـ SSE
ابحث عن إمكانيات DSPM وSSE التي تتيح مشاركة التصنيف، وتغطي جميع البيئات، وتحوّل النتائج إلى إجراءات إنفاذ.
- اكتشاف البيانات المخزنة في خدمات SaaS وIaaS وقواعد البيانات السحابية
- الرؤية الواضحة للبيانات المتدفقة عبر بوابات المنظمة الخاصة، بما في ذلك خوادم البروكسي التابعة لأطراف ثالثة
- نظام تصنيف واحد مشترك بين DSPM وDLP
- النتائج التي يمكن أن تؤدي مباشرةً إلى تغييرات في سياسات SSE، مع اللجوء إلى الأتمتة حيثما كان ذلك مناسبًا
- التنفيذ عبر الويب، وخدمات البرمجيات كخدمة (SaaS)، والتطبيقات الخاصة، ونقاط النهاية، وأدوات الذكاء الاصطناعي
- التنفيذ المحلي والسحابي في إطار سياسة واحدة للبيئات الهجينة
- تقارير جاهزة للتدقيق والتفويضات ذات الصلة للقطاعات الخاضعة للتنظيم
كيف تجمع «سكايهاي» بين تقنيتي DSPM وSSE
تجمع Skyhigh بين اكتشاف البيانات السحابية وبيانات SaaS والرؤية المباشرة من خلال نقاط التنفيذ الخاصة بـ Skyhigh والوكلاء الخارجيين المدعومين.
يكتشف Skyhigh DSPM البيانات المخزنة في التخزين السحابي وقواعد البيانات السحابية وخدمات SaaS، ويراقب البيانات المتحركة عبر نقاط التنفيذ الخاصة بـ Skyhigh، بما في ذلك الشبكات وحركة المرور السحابية وتدفقات خدمات SaaS. ويتكامل مع Skyhigh Advanced DLP وSSE بحيث توجه نتائج تقييم حالة الأمان عملية التنفيذ، ويمكنه الاتصال بحلول الوكيل التابعة لجهات خارجية عبر بروتوكول ICAP لتوسيع نطاق الرؤية ليشمل المنصات المدمجة التي لم يتم تضمينها بعد في Skyhigh (ورقة بيانات Skyhigh DSPM). حصلت Skyhigh DSPM على ترخيص FedRAMP High في مارس 2026.
أدى تحديث منصة Skyhigh في مارس 2026 إلى توسيع نطاق رؤية إدارة سياسات أمان البيانات (DSPM) لتشمل بوابات الويب الآمنة التابعة لأطراف ثالثة، بهدف توفير رؤية موحدة لمخاطر البيانات في البيئات متعددة الموردين (Skyhigh Security). ومن خلال شبكة Skyhigh Hybrid SSE Mesh، تُطبق نفس السياسات في نقاط التنفيذ داخل المؤسسة وفي السحابة. وقد احتلت Skyhigh المرتبة الأولى في فئة «حالات الاستخدام المتقدمة لـ SSE» ضمن تقرير Gartner® لعام 2026 بعنوان « Critical Capabilities » الخاص بـ « Security Service Edge ».
المصادر
- فيريزون. تقرير عام 2026 حول تحقيقات اختراق البيانات. https://www.verizon.com/business/resources/reports/dbir/
- OWASP. LLM02:2025 الكشف عن المعلومات الحساسة. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- Skyhigh Security. ورقة بيانات «إدارة مستوى الأمان في Skyhigh» (يونيو 2026). https://www.skyhighsecurity.com/wp-content/uploads/2026/06/ds-dspm.pdf
- Skyhigh Security. «شركة "Skyhigh Security " تحصل على ترخيص FedRAMP من الفئة "High" لنظام Skyhigh DSPM.» https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-achieves-fedramp-high-authorization-for-skyhigh-dspm.html
- Skyhigh Security. «شركة "Skyhigh Security " تعلن عن حلول جديدة لتعزيز منصة SSE العالمية المبتكرة» (24 مارس 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html
- Skyhigh Security. «سيكريدي تتعاون مع شركة « Skyhigh Security » لتأمين نموذج العمل المختلط وتبني الذكاء الاصطناعي» (15 يناير 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/sicredi-partners-with-skyhigh-security-to-secure-hybrid-work-and-ai-adoption.html
- Skyhigh Security. «تصنيف "Skyhigh Security " في المرتبة الأولى ضمن فئة "حالات الاستخدام المتقدمة لـ SSE" في تقرير غارتنر لعام 2026 بعنوان " Critical Capabilities " الخاص بـ " Security Service Edge"» (5 أغسطس 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
«GARTNER» هي علامة تجارية وعلامة خدمة مسجلة لشركة Gartner, Inc. و/أو الشركات التابعة لها في الولايات المتحدة وعلى الصعيد الدولي، وتُستخدم هنا بإذن. جميع الحقوق محفوظة. لا تصادق شركة Gartner على أي مورد أو منتج أو خدمة مذكورة في منشوراتها البحثية.