







بنية السحابة الهجينة: المكونات ونماذج النشر
- تربط بنية السحابة الهجينة بين الموارد المحلية والسحابة الخاصة والسحابة العامة بحيث تعمل جميعها كبيئة واحدة.
- وتتمثل مكوناته الأساسية في البيئات، والربط بينها، وخمس طبقات تشملها جميعًا.
- يحدد المعهد الوطني للمعايير والتقنية (NIST) أربعة نماذج لنشر الخدمات السحابية، ويقوم النموذج الهجين بربط بنيتين أساسيتين أو أكثر معًا.
- تشمل الأنماط الشائعة النماذج الهجينة المتدرجة، والنماذج الهجينة الطرفية، ونماذج استمرارية الأعمال، والتوسع السحابي، ولكل منها متطلبات أمنية مختلفة.
- إن اتساق سياسة الهوية والأمن عبر جميع البيئات هو ما يحدد ما إذا كانت البنية الهجينة ستظل قابلة للإدارة وآمنة.
البنية السحابية المختلطة هي التصميم الذي يربط بين البنية التحتية المحلية للمؤسسة، والسحابة الخاصة، وخدمات السحابة العامة، بحيث يمكن تشغيل التطبيقات والبيانات عبرها جميعًا كبيئة واحدة. وهي تحدد أين يتم تشغيل أحمال العمل، وكيف تتصل البيئات ببعضها البعض، وما هي الطبقات المشتركة (الهوية، والإدارة، والأمن، والبيانات، وقابلية المراقبة) التي تحافظ على اتساقها.
يشرح هذا المقال ماهية بنية السحابة الهجينة، ومكوناتها الأساسية، ورسمًا تخطيطيًّا مرجعيًّا، ونماذج النشر وأنماط البنية التي تستخدمها المؤسسات، وكيفية تكامل البيئات، والمزايا والمساوئ، وثلاثة أمثلة، وكيفية التخطيط لها. للاطلاع على التصميم الأمني المتعمق، انظر «أمن السحابة الهجينة: البنية وأفضل الممارسات».
ما هي بنية السحابة الهجينة؟
تجمع بنية السحابة الهجينة بين بيئتين أو أكثر من بيئات الحوسبة المتميزة، وعادةً ما تكون البنية التحتية المحلية أو الخاصة والسحابة العامة، وتربط بينهما بحيث يمكن نقل أحمال العمل والبيانات بينهما.
يصف تعريف الحوسبة السحابية الصادر عن المعهد الوطني للمعايير والتقنية (NIST)، SP 800-145، السحابة الهجينة بأنها مزيج من بنيتين تحتيتين سحابيتين متميزتين أو أكثر (خاصة أو مجتمعية أو عامة) تظلان كيانين مستقلين، لكنهما مرتبطتان ببعضهما بواسطة تقنية تتيح قابلية نقل البيانات والتطبيقات. وفي الاستخدام اليومي، تشمل السحابة الهجينة أيضًا مراكز البيانات التقليدية المتصلة بالسحابة العامة، وبشكل متزايد مواقع الحافة مثل المصانع والمتاجر والفروع.
أصبح النموذج الهجين هو الخيار الافتراضي للمؤسسات الكبيرة. وقد كشف تقرير «حالة السحابة لعام 2026» الصادر عن شركة Flexera أن 73% من المؤسسات تدير بيئات هجينة.
المكونات الأساسية لبنية السحابة الهجينة
تتألف كل بنية سحابية مختلطة من ثلاثة أنواع من المكونات: البيئات التي تُشغَّل فيها أحمال العمل، والاتصال بينها، والطبقات المشتركة التي تشملها جميعًا.
| المكون | ما الذي يفعله | أمثلة نموذجية |
|---|---|---|
| مركز البيانات الداخلي | تقوم بتشغيل أحمال العمل القديمة أو الخاضعة للتنظيم أو الحساسة للزمن الاستجابة أو ذات الحجم الكبير | الخوادم الافتراضية، وأجهزة الحاسوب المركزية، ومصفوفات التخزين |
| السحابة الخاصة | يوفر خدمة ذاتية على غرار الخدمات السحابية عبر بنية تحتية مخصصة | منصات المحاكاة الافتراضية أو منصات الحاويات التي تديرها المؤسسة أو مزود خدمات الاستضافة |
| السحابة العامة (IaaS و PaaS) | يوفر قدرات حوسبة وتخزين مرنة، بالإضافة إلى خدمات مُدارة | خدمات البنية التحتية والمنصات الخاصة بشركات التكنولوجيا العملاقة |
| تطبيقات SaaS | يقدم تطبيقات الأعمال كخدمة | البريد الإلكتروني، والتعاون، وإدارة علاقات العملاء (CRM)، وأنظمة الموارد البشرية |
| مواقع الحافة | تقوم بمعالجة البيانات بالقرب من مكان إنتاجها | المصانع، المتاجر، العيادات، الفروع |
| الاتصال | يربط البيئات بشكل آمن وموثوق | شبكة VPN من موقع إلى موقع، ووصلات الربط الخاصة، وشبكة SD-WAN، والإنترنت |
| الهوية والوصول | يوفر مصدرًا واحدًا للهوية عبر جميع البيئات | مزود الهوية الموحد، المصادقة متعددة العوامل (MFA)، هوية أحمال العمل |
| الإدارة والتنسيق | يقوم بنشر أحمال العمل وتشغيلها بشكل متسق | البنية التحتية كرمز، وكوبرنيتس، ومنصات الإدارة المختلطة |
| الأمن | يضمن تطبيق سياسات الوصول والتهديدات والبيانات في كل مكان | Secure web gateway، ZTNA، CASB، DLP، DSPM، التجزئة |
| البيانات والتكامل | ينقل البيانات والخدمات ويقوم بمزامنتها | النسخ المتماثل، النسخ الاحتياطي، واجهات برمجة التطبيقات، بث الأحداث |
| القابلية للمراقبة | يعرض ما يحدث عبر البيئات المختلفة | السجلات، والمقاييس، والتتبع، ونظام SIEM |
كما يقدم مزودو الخدمات السحابية طرقًا لتشغيل خدماتهم داخل منشآت العملاء. تعمل خدمة «AWS Outposts» على توسيع نطاق البنية التحتية وخدمات AWS لتشمل المواقع المحلية، بينما تعمل خدمة «Azure Local» — المعروفة سابقًا باسم «Azure Stack HCI» — على أجهزة العملاء وتُدار من خلال «Azure Arc». تجعل هذه المنصات الجانب المحلي يشبه السحابة إلى حد كبير، لكنها لا تلغي الحاجة إلى طبقات الهوية والأمن والقابلية للمراقبة المشتركة.
رسم تخطيطي لبنية السحابة الهجينة
يجب أن يُظهر مخطط بنية السحابة الهجينة البيئات، والاتصال بينها، والطبقات التي تشملها جميعًا.
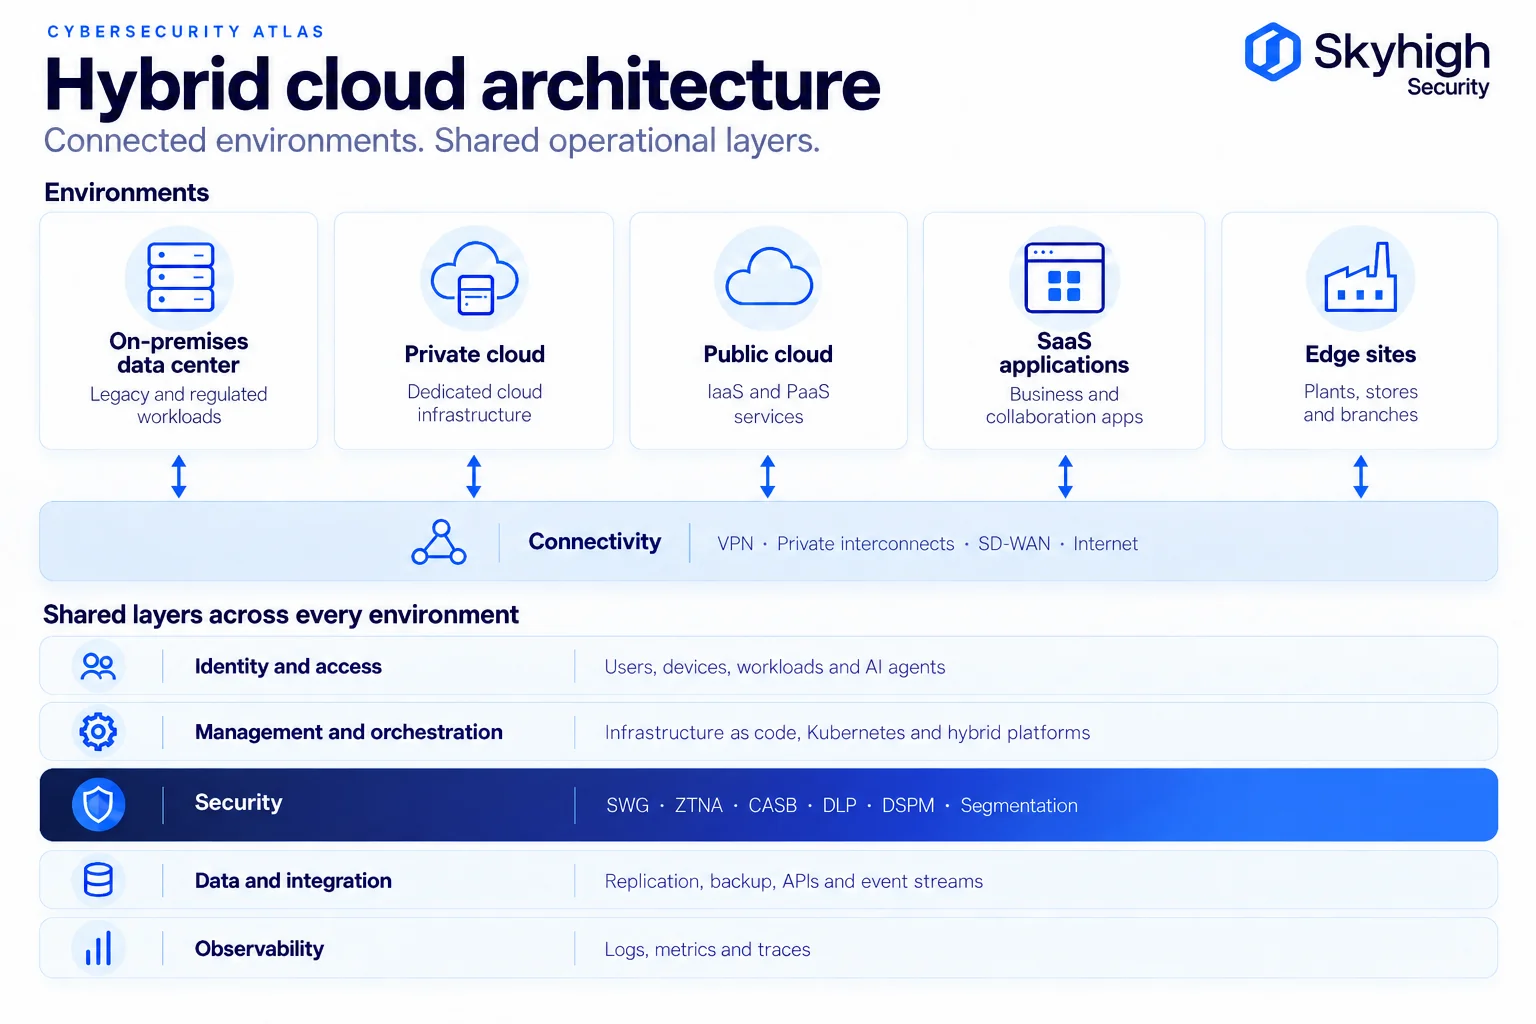
يوضح الصف العلوي الأماكن التي تُنفَّذ فيها أحمال العمل. وتُظهر طبقة الاتصال كيفية تواصل تلك البيئات مع بعضها البعض. وتمتد الطبقات الخمس أدناه لتشمل كل بيئة؛ فإذا تم تنفيذ أي منها بشكل منفصل في كل بيئة، فإن البنية تصبح مجزأة. وتُعد طبقة الأمان هي المكان الذي يكون فيه التجزؤ أكثر تكلفة، لأن وجود سياسات منفصلة لكل بيئة يخلق ثغرات يمكن للمهاجمين استغلالها. للاطلاع على العرض الخاص بالأمان، راجع «البنية المرجعية لأمن السحابة المختلطة».
نماذج نشر السحابة الهجينة
يحدد المعهد الوطني للمعايير والتقنية (NIST) أربعة نماذج لنشر الخدمات السحابية، والنموذج الهجين هو الذي يجمع بين النماذج الأخرى.
| نموذج النشر | التعريف (NIST SP 800-145) | الاستخدام النموذجي |
|---|---|---|
| السحابة الخاصة | البنية التحتية المُوفَّرة للاستخدام الحصري من قِبل مؤسسة واحدة | أحمال العمل الخاضعة للتنظيم أو المخصصة بشكل كبير |
| السحابة المجتمعية | البنية التحتية التي تشترك فيها مجتمع معين يجمعه اهتمام مشترك | الاتحادات الحكومية أو الصناعية |
| السحابة العامة | البنية التحتية المُوفَّرة للاستخدام المفتوح من قبل عامة الناس | الخدمات المرنة والمُدارة |
| السحابة الهجينة | بنيتان أساسيتان متميزتان أو أكثر مرتبطتان معًا لضمان قابلية نقل البيانات والتطبيقات | معظم الشركات |
في الواقع العملي، تقوم المؤسسات ببناء بنى هجينة وفقًا لأربعة أنماط شائعة:
- مركز البيانات بالإضافة إلى السحابة العامة: الأنظمة المحلية الحالية متصلة بمزود خدمات سحابية فائق الحجم واحد.
- السحابة الخاصة بالإضافة إلى السحابة العامة: منصة داخلية حديثة متصلة بخدمات السحابة العامة.
- نموذج هجين متطور: مركز بيانات مركزي وسحابة، بالإضافة إلى المعالجة المحلية في المصانع أو المتاجر أو الفروع.
- السحابة الهجينة المتعددة: بنية تحتية محلية متصلة بأكثر من مزود واحد للسحابة العامة. انظر: «أمن السحابة الهجينة مقابل أمن السحابة المتعددة».
أنماط بنية السحابة الهجينة الشائعة
تصف أنماط البنية الهجينة كيفية تقسيم أحمال العمل أو تكرارها عبر البيئات المختلفة، ويستلزم كل نمط متطلبات أمنية مختلفة.
يقوم «مركز هندسة السحابة» التابع لشركة جوجل بتصنيف أنماط الهندسة الهجينة والمتعددة السحابات إلى أنماط موزعة، حيث تعمل أجزاء من النظام في بيئات مختلفة، وأنماط متكررة، حيث يتم تكرار النظام نفسه عبر البيئات المختلفة.
| النمط | كيف يعمل | الاعتبارات الأمنية |
|---|---|---|
| نظام هجين متدرج | تُشغَّل الطبقات الموجهة للعملاء في السحابة؛ بينما تظل الأنظمة الخلفية داخل المقر | حماية وفحص واجهة برمجة التطبيقات (API) ومسارات البيانات بين الطبقات |
| بيئة متعددة السحابات مقسمة | يتم تشغيل أحمال عمل أو مكونات مختلفة في سحابات عامة مختلفة | الحفاظ على اتساق الهوية والسياسات بين جميع مقدمي الخدمات |
| التحليلات المختلطة | تظل أنظمة المعاملات داخل مقر الشركة؛ بينما تُجرى عمليات التحليل في السحابة | تصنيف البيانات وتقليل حجمها قبل خروجها |
| إيدج هايبرد | يتم تشغيل أحمال العمل الحساسة من حيث الوقت أو الأعمال محليًّا؛ بينما تتولى السحابة معالجة الباقي | تطبيق محلي يستمر في العمل حتى عند انقطاع الاتصال |
| البيئة الهجينة | التطوير والتشغيل التجريبي في بيئة واحدة، والإنتاج في بيئة أخرى | تنقية بيانات الاختبار وتطبيق نفس الضوابط في كليهما |
| استمرارية الأعمال | وتُستخدم بيئة ثانية كموقع للاستعادة | نسخ سياسة الأمان والمفاتيح جنبًا إلى جنب مع البيانات |
| التوسع السحابي | يتم توفير سعة إضافية من السحابة الإلكترونية خلال فترات ذروة الطلب | يجب أن تتكيف السياسة تلقائيًا مع أحجام العمل عند توسعها |
تستخدم معظم المؤسسات عدة أنماط في آن واحد، ولهذا السبب تكتسب طبقة الأمان الواحدة المستقلة عن البيئة أهمية كبيرة.

بنية تكامل السحابة الهجينة
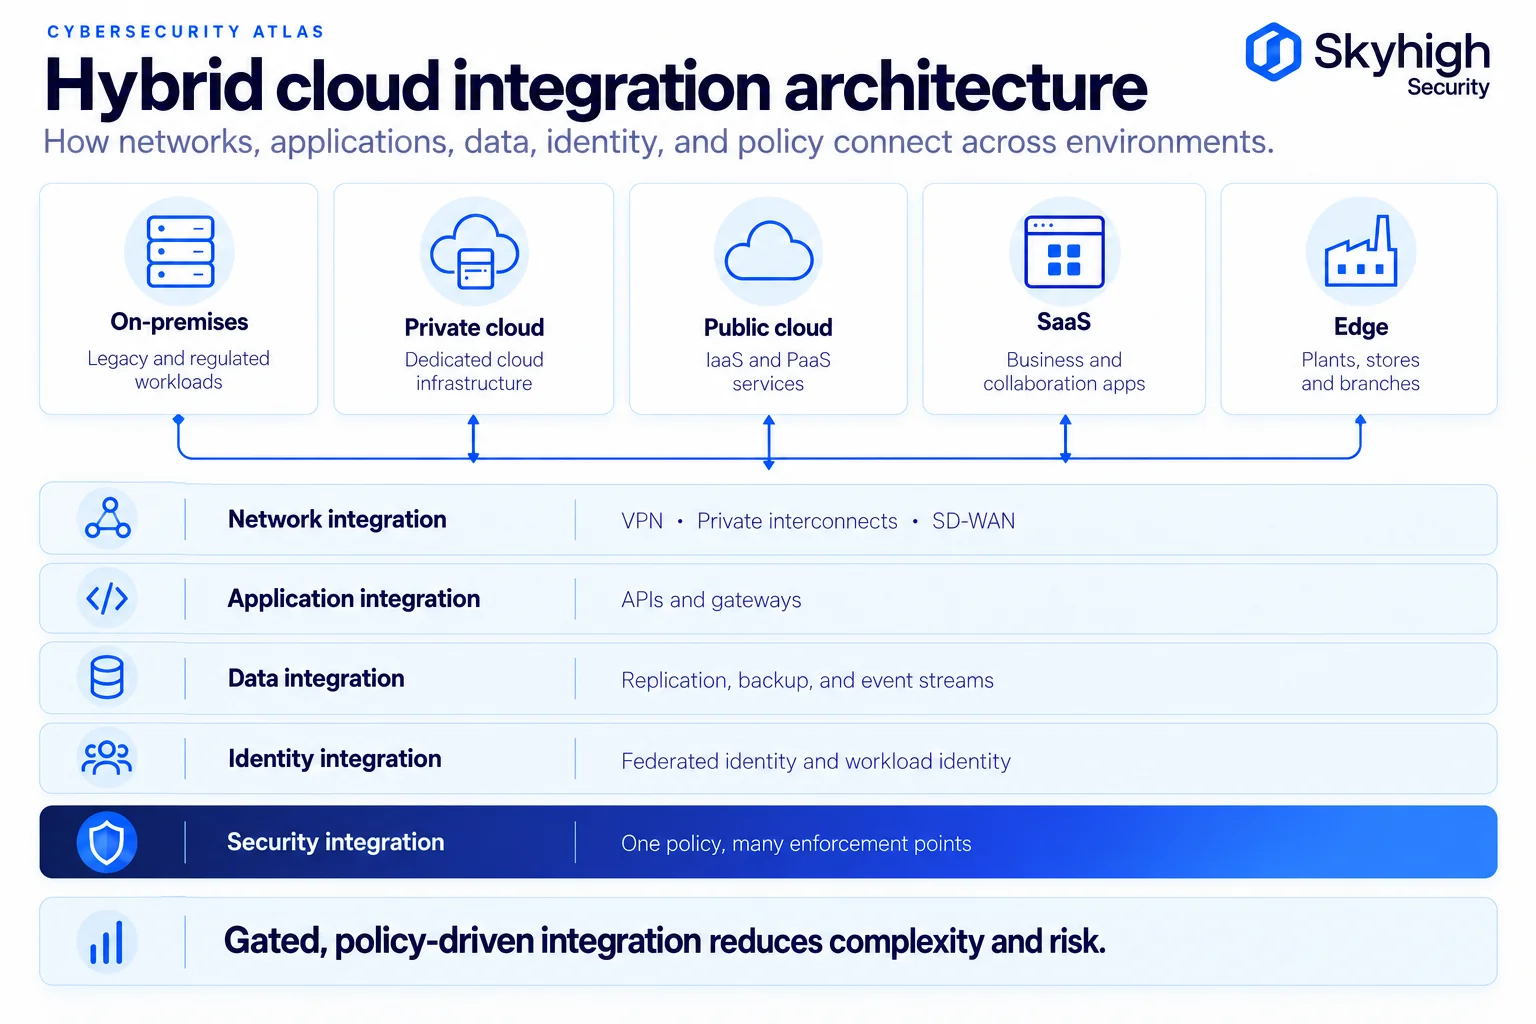
تحدد بنية تكامل السحابة الهجينة كيفية اتصال الشبكات والتطبيقات والبيانات والهوية عبر البيئات المختلفة.
تكامل الشبكات. تصف أنماط الشبكات الآمنة التي تطرحها «جوجل» للبيئات الهجينة ومتعددة السحابات عدة نُهج: الشبكات المتطابقة (mirrored networks) للتطوير والاختبار، والشبكات المتشابكة (meshed networks) التي يمكن لجميع الأنظمة التواصل فيها، وأنماط البوابات (gated patterns) التي لا يتم فيها الكشف إلا عن واجهات برمجة التطبيقات (APIs) المحددة عبر بوابات في اتجاه واحد أو كلا الاتجاهين، وأنماط التسليم (handover patterns) التي تنقل فيها الأنظمة المحلية البيانات إلى الخدمات السحابية دون الحاجة إلى اتصال شبكي واسع النطاق. وتلتزم أنماط البوابات بمبدأ «أقل امتياز ممكن» بشكل أوثق، وعادةً ما تكون الخيار الافتراضي الأكثر أمانًا.
تكامل التطبيقات. توفر واجهات برمجة التطبيقات (API)، التي يتم نشرها عبر بوابات API، لكل بيئة واجهة خاضعة للرقابة بدلاً من الوصول المباشر إلى أنظمة الخلفية.
تكامل البيانات. تعمل عمليات النسخ المتماثل والنسخ الاحتياطي وعمليات النقل الدفعية وبث الأحداث على الحفاظ على تزامن البيانات. ويجب تصنيف كل تدفق وتشفيره وتسجيله.
تكامل الهويات. إن وجود مزود هوية واحد مرتبط بكل بيئة، مع هويات أحمال العمل للخدمات ووكلاء الذكاء الاصطناعي، يمنع تشكل «صوامع» منفصلة للهويات.
التكامل الأمني. يجب تحديد سياسات الوصول والتهديدات والبيانات مرة واحدة وتطبيقها في كل بيئة. تفصل إرشادات «الثقة الصفرية» الصادرة عن المعهد الوطني للمعايير والتقنية (NIST)، SP 800-207، بين نقطة اتخاذ القرار بشأن السياسة ونقاط تطبيقها، وهو النموذج الذي يجعل ذلك ممكنًا عبر جميع البيئات.
مزايا ومفاضلات بنية السحابة الهجينة
توفر بنية السحابة الهجينة للمؤسسات المرونة والتحكم، لكنها تضيف تعقيدًا يتعين إدارته بعناية.
المزايا
- توزيع أحمال العمل حسب الحاجة: قم بتشغيل كل حمل عمل في المكان الذي يتناسب فيه كل من زمن الاستجابة والتكلفة واللوائح التنظيمية والأداء على النحو الأمثل.
- التحكم في البيانات الحساسة: الاحتفاظ بالبيانات الخاضعة للتنظيم ومعالجتها داخل المؤسسة مع استخدام خدمات السحابة في أماكن أخرى.
- التحديث التدريجي: نقل التطبيقات على مراحل بدلاً من نقلها دفعة واحدة.
- المرونة: استخدم بيئة ثانية لأغراض الاستعادة، وحافظ على استمرار العمليات المحلية أثناء انقطاع الخدمة في السحابة أو شبكة WAN.
- السعة المرنة: إضافة سعة سحابية لتلبية احتياجات فترات الذروة دون الحاجة إلى توسيع مركز البيانات بشكل مفرط.
- زمن انتقال منخفض في الحافة: معالجة البيانات بالقرب من مكان إنتاجها.
المفاضلات
- التعقيد التشغيلي: المزيد من البيئات والأدوات والمهارات التي يتعين إدارتها.
- اتساق السياسات: انحراف الهوية والأمان والتكوين عند إدارة كل بيئة على حدة.
- ثغرات في الرؤية: تتوزع السجلات وقوائم الجرد على أدوات مختلفة.
- تكاليف الشبكة والنقل: قد تكون عملية نقل البيانات بين البيئات مكلفة.
- تأثير أكبر للانتهاكات في حالة عدم إدارتها: كشف تقرير «تكلفة انتهاك البيانات لعام 2025» الصادر عن شركة IBM أن الانتهاكات التي تشمل بيانات في بيئات متعددة بلغت تكلفتها في المتوسط 5.05 مليون دولار أمريكي واستغرقت 276 يومًا لتحديدها واحتوائها، وهو أعلى معدل مقارنة بأي تكوين تخزين آخر.
أمثلة على بنية السحابة الهجينة
تتنوع طرق دمج هذه المكونات نفسها باختلاف طبيعة النشاط التجاري، كما توضح هذه الأمثلة الثلاثة.
المثال 1: نموذج هجين متدرج لأحد البنوك
تُشغَّل واجهات الخدمات المصرفية عبر الإنترنت والهواتف المحمولة في السحابة العامة لضمان المرونة. أما الأنظمة المصرفية الأساسية فتظل في مراكز بيانات البنك. ولا تصل الواجهات إلى النظام الأساسي إلا من خلال بوابة واجهة برمجة التطبيقات (API)، ويتم فحص حركة المرور بين المستويات على البنية التحتية التي يتحكم فيها البنك. ويستخدم الموظفون أدوات التعاون القائمة على نموذج «البرمجيات كخدمة» (SaaS) في إطار سياسات الهوية والبيانات نفسها المطبقة على الأنظمة الداخلية.
المثال 2: نظام هجين على الحافة لشركة تصنيع
تدير كل منشأة أنظمة الإنتاج محليًّا بحيث تستمر العمليات في حالة تعطل شبكة WAN. ويتم تلخيص بيانات أجهزة الاستشعار على مستوى الحافة وإرسالها إلى أنظمة التحليل السحابية. كما يتم فصل شبكات التكنولوجيا التشغيلية عن شبكات تكنولوجيا المعلومات المؤسسية، ويمر الوصول الهندسي عن بُعد عبر نموذج «الوصول بدون ثقة» لكل تطبيق على حدة بدلاً من شبكة VPN.
المثال 3: استمرارية الأعمال في نظام صحي
تُشغَّل الأنظمة السريرية في مراكز بيانات النظام الصحي، مع وجود بيئة استعادة في السحابة العامة. ويتم نسخ البيانات ومفاتيح التشفير وسياسة الأمان معًا، كما يتم اختبار التحويل التلقائي في أوقات محددة مسبقًا، بحيث يتم حماية موقع الاستعادة بنفس درجة حماية الموقع الأساسي.
الاعتبارات الأمنية الخاصة ببنية السحابة المختلطة
تكون الأمان في البنية الهجينة فعالاً عندما يتم تصميمه كطبقة واحدة تشمل جميع البيئات، بدلاً من مجموعة من الضوابط المنفصلة لكل بيئة على حدة.
- الهوية أولاً: مزود هوية واحد، وتوثيق متعدد العوامل (MFA) مقاوم للتصيد الاحتيالي، وإدارة حسابات الخدمات ووكلاء الذكاء الاصطناعي.
- سياسة واحدة، ونقاط تنفيذ عديدة: حدد قواعد الوصول والتهديدات والبيانات مرة واحدة، وقم بتطبيقها في مركز البيانات والفروع والسحابة وعلى الأجهزة.
- التحديد المتعمد لموقع الفحص: حدد المكان الذي يتم فيه فك تشفير حركة المرور لكل مسار. انظر : الفحص المحلي مقابل الفحص السحابي لبروتوكول TLS.
- حماية البيانات التي تتبع البيانات: قم بالتصنيف مرة واحدة وقم بتطبيق نظام منع تسرب البيانات (DLP) عبر الويب، وخدمات البرمجيات كخدمة (SaaS)، والتطبيقات الخاصة، ونقاط النهاية، وأدوات الذكاء الاصطناعي. اطلع على «تطبيق نظام منع تسرب البيانات (DLP) عبر البيئات السحابية والمحلية».
- الإقامة والسيادة: تعرف على البلد الذي توجد فيه عمليات الفحص وسجلات الأنشطة والمفاتيح، ومن الذي يدير تلك البنية التحتية ومن يمكن إجباره على الوصول إليها. انظر «سيادة البيانات في أمن السحابة الهجينة».
- الوضوح في المسؤولية المشتركة: تتضمن «أفضل عشر استراتيجيات للتخفيف من مخاطر أمن السحابة » الصادرة عن وكالة الأمن القومي (NSA) ووكالة الأمن السيبراني والبنية التحتية (CISA) استراتيجية مخصصة للتعامل مع التعقيدات المرتبطة بالبيئات الهجينة والمتعددة السحابات.
تطبق منصة «Skyhigh Hybrid SSE Mesh» هذا النموذج على وصول المستخدمين وحماية البيانات، حيث يتم تطبيق الإجراءات داخل المؤسسة وفي السحابة من خلال وحدة تحكم واحدة ومحرك سياسات واحد.
كيفية تخطيط بنية سحابية مختلطة
يبدأ التخطيط لبنية السحابة المختلطة بأحمال العمل والبيانات، وليس باختيار البنية التحتية.
- إجراء جرد لأعباء العمل والبيانات. تسجيل التبعيات الخاصة بكل تطبيق، وحساسية البيانات، ومتطلبات زمن الاستجابة، والقيود التنظيمية.
- حدد موقع النشر وفقًا لحجم العمل. اختر بين النشر في الموقع، أو السحابة الخاصة، أو السحابة العامة، أو نموذج البرمجيات كخدمة (SaaS)، أو الحافة، بناءً على تلك القائمة.
- اختر الأنماط. قم بمطابقة أحمال العمل مع أنماط مثل النموذج الهجين المتدرج، أو النموذج الهجين الطرفي، أو استمرارية الأعمال.
- تصميم الاتصال والتكامل. يُفضل استخدام أنماط الشبكات المقيدة والتكامل القائم على واجهات برمجة التطبيقات (API) بدلاً من الاتصال المسطح.
- توحيد الهوية. قم بربط مزود هوية واحد بكل بيئة قبل ترحيل أحمال العمل.
- صمم طبقة واحدة للأمن والسياسات. حدد السياسة مرة واحدة وخطط لنقاط التنفيذ في كل بيئة. راجع «البنية المرجعية لأمن السحابة المختلطة».
- تخطيط قابلية المراقبة. توحيد السجلات والمقاييس مع الالتزام بقواعد الاحتفاظ بالبيانات.
- استعد لمواجهة الفشل. حدد مواقع الاستعادة، وسلوك التحويل التلقائي، وجداول الاختبار. انظر: مرونة SSE المختلطة.
- قم بالترحيل على مراحل. انقل أحمال العمل على دفعات مع وضع خطط للرجوع إلى الإصدار السابق، وقم بإيقاف تشغيل المكونات القديمة بشكل مدروس.
المصادر
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-145: تعريف المعهد الوطني للمعايير والتقنية (NIST) للحوسبة السحابية (سبتمبر 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. تقرير «حالة السحابة» لعام 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Google Cloud. أنماط البنية الهجينة والمتعددة السحابات، مركز بنية السحابة. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns-and-practices
- Google Cloud. أنماط بنية الشبكات الآمنة الهجينة ومتعددة السحابات، مركز هندسة السحابة. https://docs.cloud.google.com/architecture/hybrid-multicloud-secure-networking-patterns
- Google Cloud. قم ببناء بنى هجينة ومتعددة السحابة باستخدام Google Cloud ومركز بنى السحابة (Cloud Architecture Center). https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns
- AWS. AWS Outposts. https://aws.amazon.com/outposts/
- مايكروسوفت. الوثائق المحلية لـ Azure. https://learn.microsoft.com/en-us/azure/azure-local/
- مايكروسوفت. نظرة عامة على Azure Arc. https://learn.microsoft.com/en-us/azure/azure-arc/overview
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-207: بنية «الثقة الصفرية» (أغسطس 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- شركة IBM ومعهد بونيمون. تقرير تكلفة خرق البيانات لعام 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- وكالة الأمن القومي (NSA) ووكالة الأمن السيبراني والبنية التحتية (CISA). أهم عشر استراتيجيات للتخفيف من مخاطر أمن السحابة (7 مارس 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/