







أمن السحابة الهجينة مقابل أمن السحابة المتعددة
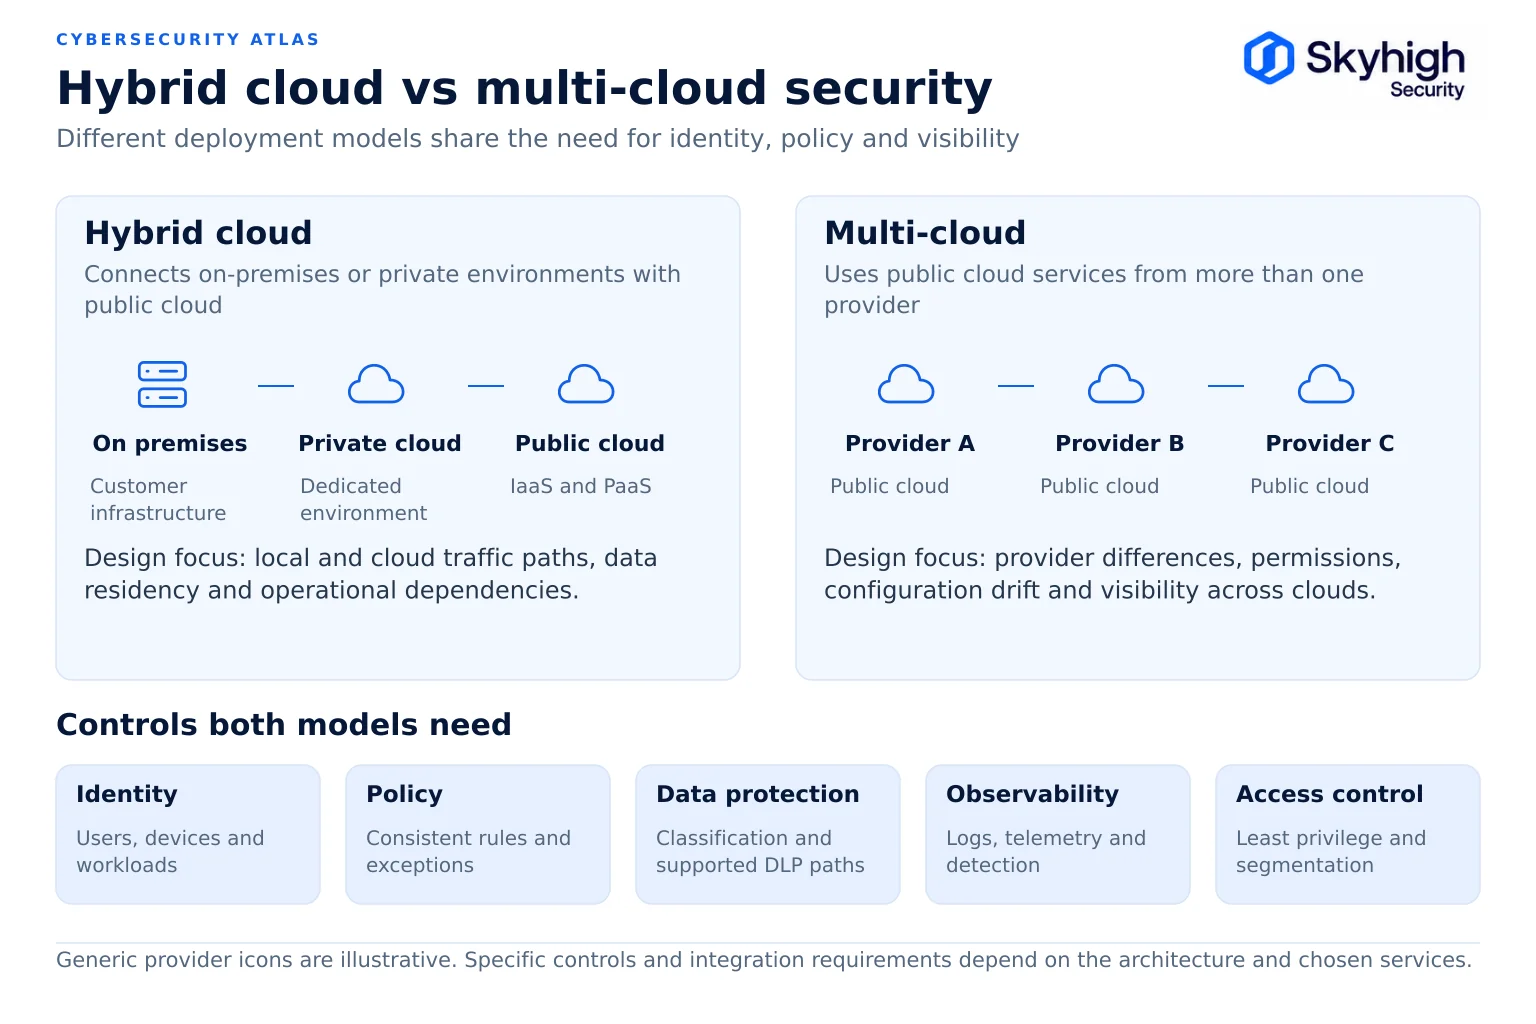
- تجمع السحابة الهجينة بين البنية التحتية المملوكة للشركة والسحابة العامة؛ بينما تستخدم السحابة المتعددة أكثر من مزود خدمة سحابية عامة واحد.
- يركز الأمن الهجين على الحدود الفاصلة بين البنية التحتية المحلية والسحابة؛ بينما يركز الأمن متعدد السحابات على الاختلافات بين مزودي الخدمة.
- يجب أن تظل الهوية وتصنيف البيانات وسياسة الوصول متسقة في جميع البيئات في كلا النموذجين.
- كشفت دراسة أجرتها شركة «فليكسيرا» في عام 2026 أن 73% من المؤسسات تدير بيئات هجينة، غالبًا إلى جانب عدة خدمات سحابية.
- أظهرت دراسة أجرتها شركة IBM حول عام 2025 أن الاختراقات التي امتدت عبر بيئات متعددة كانت الأكثر تكلفةً والأبطأ في احتوائها.
يتناول كل من أمن السحابة الهجينة وأمن السحابة المتعددة حماية أحمال العمل والبيانات الموزعة عبر أكثر من بيئة واحدة، لكن المشكلات تختلف بينهما. يركز أمن السحابة الهجينة على الحفاظ على اتساق الضوابط بين البنية التحتية التي تديرها المؤسسة وتلك التي يديرها مزود الخدمة السحابية. أما أمن السحابة المتعددة فيركز على الحفاظ على اتساق الضوابط عبر مختلف مزودي الخدمات السحابية العامة، حيث يمتلك كل منهم نموذج الهوية الخاص به، وبنيته الشبكية، وخدماته الأمنية.
هذه المقالة جزء من دليل أمن السحابة الهجينة.
التعاريف
تجمع السحابة الهجينة بين البنية التحتية السحابية الخاصة والعامة، بينما تستخدم السحابة المتعددة عدة مزودي خدمات سحابية عامة، أما السحابة الهجينة المتعددة فتجمع بين الاثنين.
السحابة الهجينة. يصف تعريف الحوسبة السحابية الصادر عن المعهد الوطني للمعايير والتقنية (NIST)، SP 800-145، السحابة الهجينة بأنها مزيج من بنيتين تحتيتين سحابيتين متميزتين (خاصة أو مجتمعية أو عامة) أو أكثر، تظلان كيانين مستقلين ولكنهما مرتبطتان ببعضهما بواسطة تقنية تتيح قابلية نقل البيانات والتطبيقات. وفي الاستخدام الشائع، يشمل مصطلح «هجينة» أيضًا مراكز البيانات التقليدية الموجودة في الموقع والمتصلة بالسحابة العامة.
السحابة المتعددة. وهو استخدام أكثر من مزود واحد للسحابة العامة، مثل تشغيل أحمال العمل في اثنين من مزودي الخدمات السحابية فائقي الحجم، أو الجمع بين خدمات البنية التحتية كخدمة (IaaS) من مزود ما وخدمات المنصة من مزود آخر. كما يُعد استخدام خدمات البرمجيات كخدمة (SaaS) عبر العديد من المزودين شكلاً من أشكال السحابة المتعددة أيضًا.
نظام هجين متعدد السحابات. بنية تحتية محلية أو خاصة مقترنة بعدة سحابات عامة. وهذا الوصف ينطبق على معظم المؤسسات الكبيرة.
مدى انتشار كل نموذج
أصبحت البنى التحتية الهجينة والمتعددة السحابة هي القاعدة السائدة الآن، وقد نمت العديد منها عن طريق الصدفة وليس وفقًا لتصميم مسبق.
كشف تقرير «حالة السحابة لعام 2026» الصادر عن شركة Flexera، والذي استند إلى استطلاع شمل 753 من صانعي القرار في مجال السحابة، أن 73% من المؤسسات تدير بيئات سحابية مختلطة. ويشير البيان الصحفي الصادر عن Flexera إلى أن نسبة استخدام السحابة المتعددة تبلغ 88%، ويشير التقرير إلى أن نمو السحابة المتعددة قد ينجم عن عمليات الاندماج أو التطبيقات المعزولة بدلاً من استراتيجية مدروسة. وهذا أمر مهم من الناحية الأمنية: فالبنى التحتية السحابية المتعددة التي نمت عن طريق الصدفة عادةً ما تكون ضوابطها غير متسقة.
مقارنة جنبًا إلى جنب
يختلف الأمن في البيئات الهجينة وبيئات السحابة المتعددة في ستة أبعاد: البنية، والوصول، ومعالجة البيانات، والمسؤولية، وإدارة السياسات، ونمط الفشل الرئيسي.
| البعد | أمن السحابة الهجينة | أمن السحابة المتعددة |
|---|---|---|
| العمارة | يربط البنية التحتية المملوكة بالشركة بالبنية التحتية الخاصة بالمزود؛ ويشمل الأمن كلا جانبي هذا الحد الفاصل | يغطي عدة مزودين، لكل منهم شبكة ونموذج هوية ونموذج خدمة مختلفان |
| الوصول | يصل المستخدمون إلى التطبيقات الموجودة في مراكز البيانات والسحابة؛ وتختلف المسارات المحلية عن المسارات عن بُعد | يصل المستخدمون وأحمال العمل إلى الخدمات عبر عدة سحابات؛ ولكل مزود ضوابط وصول خاصة به |
| معالجة البيانات | تنتقل البيانات بين الأنظمة المحلية والسحابة؛ ويُعد تحديد مكان تخزين البيانات وموقع الفحص من القرارات الأساسية | تنتقل البيانات بين مزودي الخدمة؛ ويختلف كل منهم في خيارات التشفير وإدارة المفاتيح وتسجيل البيانات |
| المسؤولية | يمتلك العميل كل شيء في بيئته المحلية ويشارك في المسؤولية في السحابة | تختلف نسب تقاسم المسؤولية باختلاف مقدم الخدمة ونوع الخدمة |
| إدارة السياسات | مخاطر اعتماد سياسات منفصلة لتطبيق الإجراءات داخل المؤسسة وفي السحابة | مخاطر استخدام سياسات منفصلة لكل أداة أصلية تابعة للمزود |
| نمط الفشل الرئيسي | تباين السياسات بين التنفيذ المحلي والتنفيذ السحابي | أخطاء في التكوين ناجمة عن اختلاف الإعدادات الافتراضية لمزودي الخدمة وفجوات في المهارات |
العمارة
تُعرَّف البنية الهجينة بالروابط بين البيئات، في حين تُعرَّف البنية متعددة السحابة بالاتساق بين مزودي الخدمة.
في البنية الهجينة، تتمثل النقاط الحاسمة في التصميم في الوصلات بين البيئات: الوصلات الداخلية الخاصة، والشبكات الافتراضية الخاصة (VPN)، ونقاط الإنفاذ التي تفحص حركة المرور التي تمر عبرها. وتؤثر القرارات المتعلقة بمكان فحص حركة المرور ومكان فك تشفيرها على الأداء والسيادة والمرونة. انظر «البنية المرجعية لأمن السحابة الهجينة».
في البنية متعددة السحابات، تتمثل النقاط التصميمية الحاسمة في التجريد والاتساق: طبقة هوية مشتركة، وأنماط متسقة لتقسيم الشبكة، وأدوات أمنية تعمل عبر مختلف مزودي الخدمة وليس داخل مزود واحد فقط.
الوصول
يعتمد الوصول المتسق في كلا النموذجين على مزود هوية واحد ومجموعة واحدة من الصلاحيات الخاصة بكل تطبيق.
يجب أن يتعامل تصميم الوصول الهجين مع المستخدمين الموجودين في الموقع الذين يصلون إلى التطبيقات الموجودة في الموقع، والمستخدمين عن بُعد الذين يصلون إلى التطبيقات الموجودة في الموقع، وجميع المستخدمين الذين يصلون إلى الخدمات السحابية. تعمل تقنية الوصول المصادق عليه عبر الشبكة ( Zero trust network access )، التي تتضمن تطبيقًا محليًّا وسحابيًّا، على إدارة جميع المسارات الثلاثة في إطار سياسة واحدة. انظر : ZTNA داخل المؤسسة للتطبيقات الخاصة.
يجب أن يوفق تصميم الوصول متعدد السحابات بين عدة أنظمة لإدارة الهوية والوصول تابعة لمزودي الخدمة. فوجود مزود هوية مؤسسي واحد مرتبط بكل سحابة، مع تعريفات متسقة للأدوار، يقلل من الانحراف.
معالجة البيانات
ينبغي أن تستند حماية البيانات في كلا النموذجين إلى طبقة مشتركة بين البيئات بدلاً من الاعتماد على الأدوات الأصلية لكل مزود.
تثير البيئات الهجينة تساؤلات حول مكان التواجد وموقع التفتيش، وتحديداً: ما هي البيانات التي يمكن نقلها إلى السحابة، وأين توجد حركة البيانات بعد فك تشفيرها، وأين يتم تخزين السجلات. كما تثير هذه البيئات بشكل منفصل تساؤلات حول السيادة، مثل: من تمتلك البنية التحتية التي تعالج حركة البيانات، ومن يقوم بتشغيلها؟ انظر: «سيادة البيانات في أمن السحابة الهجينة».
تثير البيئات متعددة السحابة تساؤلات حول الاتساق: ما إذا كانت عمليات التصنيف والتشفير وإدارة المفاتيح و"التحكم في الوصول إلى البيانات" ( data loss prevention ) تعمل بنفس الطريقة لدى كل مزود. وتساعد طبقة أمان البيانات المشتركة بين المزودين (DSPM للاكتشاف وDLP للتنفيذ) على تجنب الاعتماد على الأدوات الأصلية المختلفة لكل مزود. انظر: DLP عبر البيئات السحابية والبيئات المحلية.
كشف تقرير «تكلفة خرق البيانات لعام 2025» الصادر عن شركة IBM أن الخروقات التي تنطوي على بيانات موزعة عبر بيئات متعددة بلغت تكلفتها في المتوسط 5.05 مليون دولار أمريكي واستغرقت 276 يومًا لتحديدها واحتوائها، وهي أعلى تكلفة وأطول دورة حياة مقارنة بأي تكوين تخزين آخر.
المسؤولية
تحتوي البنى التحتية الهجينة على حدود مسؤولية واحدة لكل مزود، أما البنى التحتية متعددة السحابة فتضاعف هذه الحدود عبر المزودين ومستويات الخدمة.
تتصدر «أفضل عشر استراتيجيات للتخفيف من مخاطر أمن السحابة » التي أصدرتها وكالة الأمن القومي (NSA) ووكالة الأمن السيبراني والبنية التحتية (CISA) التزام نموذج المسؤولية المشتركة، وتشمل استراتيجية مخصصة للتعامل مع التعقيدات التي تفرضها البيئات الهجينة وبيئات السحابة المتعددة.
في البيئات الهجينة، يقع حد المسؤولية بين المؤسسة وكل مزود على حدة. أما في البيئات متعددة السحابة، فتوجد عدة حدود، ويتم تحديدها بشكل مختلف حسب كل مزود ومستوى الخدمة. يجب الحفاظ على مصفوفة مسؤوليات لكل خدمة.
إدارة السياسات
يتمثل الخطر المشترك في كلا النموذجين في تجزئة السياسات: مجموعة سياسات واحدة لكل مكدس إنفاذ، تتباعد مع مرور الوقت.
بالنسبة لوصول المستخدمين إلى تطبيقات الويب وتطبيقات SaaS والتطبيقات الخاصة، فإن محرك سياسات SSE واحدًا يُطبق في السحابة وفي البيئة المحلية يغطي كلًّا من البيئات الهجينة وبيئات السحابة المتعددة. أما بالنسبة لتكوين أحمال العمل، فإن إدارة الحالة عبر السحابة و«السياسة كرمز» تحافظان على اتساق إعدادات البنية التحتية. انظر «سياسات أمان متسقة عبر السحابة والبيئة المحلية».
البنية الهجينة متعددة السحابات: أولويات الأمان
يعتمد برنامج الأمان الهجين متعدد السحابات على سبع أولويات تضمن اتساق الضوابط في جميع البيئات.
- مزود هوية واحد متكامل مع جميع الأنظمة السحابية والمحلية.
- نظام واحد لتصنيف البيانات يُطبق بواسطة DSPM وDLP في جميع البيئات.
- سياسة وصول واحدة للمستخدمين للويب وتطبيقات SaaS والتطبيقات الخاصة، يتم تطبيقها محليًّا وفي السحابة.
- إدارة الوضع الأمني عبر السحابات لتكوين البنية التحتية.
- تسجيل مركزي يراعي موقع الإقامة عبر جميع مقدمي الخدمة والمواقع.
- مصفوفة المسؤوليات لكل مقدم خدمة وخدمة.
- التخطيط للمرونة الذي يفترض احتمال تعطل أي مزود بمفرده. انظر: «المرونة في نظام SSE الهجين: التحويل التلقائي والاستعادة».

أي الطرازين أكثر أمانًا؟
لا يُعتبر أي من النموذجين أكثر أمانًا بطبيعته؛ فالنتيجة تعتمد على مدى اتساق تطبيق سياسات الهوية والبيانات والوصول.
يمنح النموذج الهجين المؤسسات مزيدًا من التحكم في مكان معالجة البيانات وكيفية استمرار العمليات أثناء انقطاع الخدمة من جانب المزود. أما النموذج متعدد السحابات فيمكنه تقليل الاعتماد على مزود واحد، لكنه يضاعف تعقيد عملية التهيئة.
كيف تدعم Skyhigh أمن الأنظمة الهجينة والسحابة المتعددة
تدعم Skyhigh كلا النموذجين من خلال تطبيق سياسة واحدة للوصول والبيانات، بغض النظر عن السحابة التي تستضيف التطبيقات.
تقوم منصة «Skyhigh Hybrid SSE Mesh» بفرض سياسة واحدة للوصول إلى الويب، وخدمات SaaS، والتطبيقات الخاصة، وأدوات الذكاء الاصطناعي عبر نقاط التنفيذ المحلية والسحابية، بغض النظر عن مزودي الخدمات السحابية الذين يستضيفون التطبيقات. ويضمن ذلك اتساق سياسة وصول المستخدمين؛ أما تكوين أحمال العمل عبر مزودي الخدمات المختلفين فيتم التعامل معه من خلال إدارة الحالة الأمنية (posture management) وليس من خلال SSE. يطبق Skyhigh CASB سياسات موحدة عبر العديد من الخدمات السحابية، ويقوم سجل الخدمات السحابية الخاص به بتصنيف الخدمات بناءً على سمات المخاطر، بما في ذلك موقع تخزين البيانات، بينما يكتشف Skyhigh DSPM البيانات الحساسة عبر مخازن البيانات السحابية وSaaS.
المصادر
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-145: تعريف المعهد الوطني للمعايير والتقنية (NIST) للحوسبة السحابية (سبتمبر 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. تقرير «حالة السحابة» لعام 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Flexera. بيان صحفي بعنوان «حالة السحابة لعام 2026» (18 مارس 2026؛ باللغة الألمانية). https://www.flexera.com/de/about-us/press-center/cloud-entwickelt-sich-vom-kostenfaktor-zum-werttreiber
- شركة IBM ومعهد بونيمون. تقرير تكلفة خرق البيانات لعام 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- وكالة الأمن القومي (NSA) ووكالة الأمن السيبراني والبنية التحتية (CISA). أهم عشر استراتيجيات للتخفيف من مخاطر أمن السحابة (7 مارس 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/