







हाइब्रिड क्लाउड सुरक्षा: आर्किटेक्चर और सर्वोत्तम अभ्यास
- हाइब्रिड क्लाउड सुरक्षा एक ही सिस्टम के रूप में ऑन-प्रिमाइसेस और क्लाउड वातावरण में उपयोगकर्ताओं, डेटा और वर्कलोड की सुरक्षा करती है।
- सबसे बड़े जोखिम इन क्षेत्रों में निहित हैं: पहचान, यातायात पथ, डेटा की आवाजाही और नीतिगत विचलन।
- नीतिगत निर्णयों को केंद्रीकृत करें और प्रवर्तन को उन स्थानों पर वितरित करें जहां से ट्रैफिक उत्पन्न होता है और जहां डेटा को रखा जाना चाहिए।
- विलंबता, संप्रभुता, लचीलापन और लागत के आधार पर प्रत्येक कार्यभार के लिए क्लाउड, ऑन-प्रिमाइसेस या हाइब्रिड प्रवर्तन का चयन करें।
- एसएसई वेब, एसएएएस और निजी ऐप्स तक उपयोगकर्ता की पहुंच को सुरक्षित करता है, और क्लाउड या ऑन-प्रिमाइसेस में चल सकता है।
हाइब्रिड क्लाउड सुरक्षा आर्किटेक्चर वह डिज़ाइन है जो यह तय करता है कि सुरक्षा नियंत्रण कहाँ स्थित होंगे, नीति को एक बार परिभाषित करके लगातार कैसे लागू किया जाएगा, और ऑन-प्रिमाइसेस सिस्टम और क्लाउड सेवाओं के बीच डेटा के स्थानांतरण के दौरान उसकी सुरक्षा कैसे की जाएगी। एक सुदृढ़ आर्किटेक्चर हाइब्रिड सिस्टम को कई प्रवर्तन बिंदुओं वाले एक ही वातावरण के रूप में मानता है, न कि क्लाउड से जुड़े डेटा सेंटर के रूप में।
अधिकांश उद्यम अब इसी तरह से काम करते हैं। फ्लेक्सेरा की 2026 स्टेट ऑफ द क्लाउड रिपोर्ट में पाया गया कि 73% संगठन हाइब्रिड सिस्टम का उपयोग करते हैं। यह गाइड इस मॉडल से जुड़े जोखिमों, उनसे निपटने वाले आर्किटेक्चर, परिनियोजन और डेटा सुरक्षा संबंधी निर्णयों, और अन्य पहलुओं की व्याख्या करता है। Security Service Edge (एसएसई) उपयुक्तताएँ, और इसे आपस में जोड़ने वाली सर्वोत्तम पद्धतियाँ और अनुपालन संबंधी विचार। प्रत्येक अनुभाग एक गहन सहायक लेख से जुड़ा हुआ है। घटकों, परिनियोजन मॉडलों और आर्किटेक्चर पैटर्न सहित व्यापक अवसंरचना परिप्रेक्ष्य के लिए, हाइब्रिड क्लाउड आर्किटेक्चर: घटक और परिनियोजन मॉडल देखें।
हाइब्रिड क्लाउड सुरक्षा क्या है?
हाइब्रिड क्लाउड सुरक्षा एक ऐसी प्रक्रिया है जिसमें ऑन-प्रिमाइसेस इंफ्रास्ट्रक्चर, प्राइवेट क्लाउड और पब्लिक क्लाउड के मिश्रण में उपयोगकर्ताओं, एप्लिकेशन और डेटा की सुरक्षा की जाती है, और इन सभी में एक समान पहचान, नीति, डेटा सुरक्षा और निगरानी का उपयोग किया जाता है।
इसमें चार ऐसी चीजें शामिल हैं जो एकल-पर्यावरण सुरक्षा में शामिल नहीं हैं:
- विभिन्न वातावरणों के बीच संबंध , जिनमें अंतर्संबंध, सुरंगें और उनसे होकर गुजरने वाला यातायात शामिल है।
- नीति में एकरूपता , ताकि उपयोगकर्ता, डिवाइस या डेटा प्रकार के साथ एक जैसा व्यवहार किया जाए, चाहे ट्रैफ़िक को कहीं भी संभाला जा रहा हो।
- जिम्मेदारियों को विभाजित करें , क्योंकि प्रत्येक क्लाउड सेवा प्रदाता और ग्राहक के बीच सुरक्षा कर्तव्यों को अलग-अलग तरीके से विभाजित करती है।
- प्लेसमेंट संबंधी निर्णय , क्योंकि संगठन को यह चुनना होगा कि प्रत्येक ट्रैफिक पथ के लिए निरीक्षण, डिक्रिप्शन और लॉगिंग कहाँ होगी।
हाइब्रिड क्लाउड को अक्सर मल्टी-क्लाउड के साथ भ्रमित किया जाता है, जिसका अर्थ है एक से अधिक सार्वजनिक क्लाउड प्रदाताओं का उपयोग करना। अधिकांश बड़े संगठन दोनों का उपयोग करते हैं। हाइब्रिड क्लाउड बनाम मल्टी-क्लाउड सुरक्षा देखें।
हाइब्रिड क्लाउड सुरक्षा के लाभ
एक अच्छी तरह से डिजाइन किया गया हाइब्रिड क्लाउड सुरक्षा कार्यक्रम संगठनों को केवल क्लाउड-आधारित दृष्टिकोण की तुलना में अधिक नियंत्रण और केवल ऑन-प्रिमाइसेस-आधारित दृष्टिकोण की तुलना में अधिक लचीलापन प्रदान करता है।
डेटा प्रोसेसिंग पर नियंत्रण। विनियमित ट्रैफ़िक को संगठन के अपने बुनियादी ढांचे पर डिक्रिप्ट और निरीक्षण किया जा सकता है, जबकि कम संवेदनशील ट्रैफ़िक क्लाउड सेवाओं का उपयोग करता है। इससे संप्रभुता और गोपनीयता समीक्षा सरल हो जाती है। हाइब्रिड क्लाउड सुरक्षा में डेटा संप्रभुता देखें।
परिचालन लचीलापन। क्लाउड प्रदाता, WAN लिंक या इंटरनेट कनेक्शन विफल होने पर भी वेब और निजी एप्लिकेशन नीति का स्थानीय प्रवर्तन कार्य करता रहता है। विक्रेता क्लाउड में लागू सेवाएं, जिनमें डेटा सुरक्षा भी शामिल है, remote browser isolation एआई सुरक्षा नियंत्रण, सीएएसबी और डेटा सुरक्षा स्थिति प्रबंधन, क्लाउड की पहुंच पर निर्भर करते हैं और पाथ के ठीक होने पर फिर से शुरू हो जाते हैं। स्थानीय स्तर पर लागू किए गए ट्रैफ़िक के लिए सुरक्षा संगठन के नियंत्रण से बाहर विफलता का एक बिंदु नहीं बनती है। हाइब्रिड एसएसई रेज़िलिएंस देखें।
जहां प्रदर्शन सबसे ज्यादा मायने रखता है, वहां बेहतरीन प्रदर्शन मिलता है। ऑन-साइट उपयोगकर्ता, प्लांट सिस्टम और उच्च मात्रा वाले आंतरिक ट्रैफ़िक को क्लाउड पॉइंट ऑफ़ प्रेजेंस तक अनावश्यक रूप से बार-बार जाने की आवश्यकता नहीं होती है, जबकि दूरस्थ उपयोगकर्ताओं को वीपीएन बैकहॉल के बिना सीधे क्लाउड से सुरक्षा मिलती है।
बिना किसी जबरन बदलाव के माइग्रेशन का आसान तरीका। संगठन पुराने गेटवे को आधुनिक बना सकते हैं, क्लाउड सेवाओं तक विस्तार कर सकते हैं और जीरो ट्रस्ट को अपनी गति से अपना सकते हैं, बजाय इसके कि सारा ट्रैफिक एक साथ स्थानांतरित कर दें।
बड़े पैमाने पर लागत नियंत्रण। बहुत अधिक आंतरिक ट्रैफ़िक मात्रा का स्थानीय स्तर पर निरीक्षण करना, हर चीज़ को मीटर्ड क्लाउड सेवा के माध्यम से रूट करने की तुलना में अधिक किफायती हो सकता है, जबकि रिमोट और SaaS ट्रैफ़िक को क्लाउड की लचीलता से लाभ मिलता है।
दूरस्थ कार्यबल के लिए सुसंगत सुरक्षा। एक ही पॉलिसी इंजन के साथ, कार्यालय, शाखा और घर के बीच उपयोगकर्ताओं के लिए समान नियम लागू होते हैं।
हाइब्रिड क्लाउड सुरक्षा जोखिम और चुनौतियाँ
हाइब्रिड क्लाउड को सुरक्षित करना सिंगल एनवायरनमेंट की तुलना में अधिक कठिन है क्योंकि इसमें उन स्थानों की संख्या बढ़ जाती है जहां नियंत्रणों को एक ही तरीके से काम करना होता है।
NIST ने SP 800-215, गाइड टू ए सिक्योर एंटरप्राइज नेटवर्क लैंडस्केप में अंतर्निहित बदलाव का वर्णन किया है। इसमें मल्टी-क्लाउड एक्सेस, भौगोलिक रूप से फैले डेटा सेंटर और शाखाओं, और वितरित अनुप्रयोगों के तीन सुरक्षा प्रभावों की पहचान की गई है: पारंपरिक नेटवर्क परिधि समाप्त हो जाती है, प्रत्येक अतिरिक्त कंप्यूट, नेटवर्क और स्टोरेज घटक के साथ हमले का दायरा बढ़ता है, और हमलावरों को नेटवर्क सीमाओं को पार करने के अधिक तरीके मिलते हैं।
डेटा ब्रीच के आंकड़े भी यही पैटर्न दर्शाते हैं। आईबीएम की कॉस्ट ऑफ अ डेटा ब्रीच रिपोर्ट 2025 में पाया गया कि 30% ब्रीच में कई वातावरणों (पब्लिक क्लाउड, प्राइवेट क्लाउड और ऑन-प्रिमाइसेस) में फैला डेटा शामिल था। ये ब्रीच सबसे महंगी श्रेणी के थे, जिनकी औसत लागत 5.05 मिलियन अमेरिकी डॉलर थी, और इन्हें पहचानने और नियंत्रित करने में सबसे अधिक 276 दिन लगे। केवल ऑन-प्रिमाइसेस पर संग्रहीत डेटा के ब्रीच की औसत लागत 4.01 मिलियन अमेरिकी डॉलर थी। आईबीएम की 2026 की रिपोर्ट के अनुसार, ब्रीच की वैश्विक औसत लागत रिकॉर्ड 4.99 मिलियन अमेरिकी डॉलर है, जो ऊपर दिए गए मल्टी-एनवायरनमेंट आंकड़े से कम है क्योंकि इसमें सबसे महंगी श्रेणी के बजाय सभी प्रकार के ब्रीच शामिल हैं।
हाइब्रिड क्लाउड के सबसे आम सुरक्षा जोखिम निम्नलिखित हैं:
- असंगत नीति। एक ही उपयोगकर्ता या डेटा प्रकार को ऑन-प्रिमाइसेस प्रॉक्सी द्वारा एक तरीके से और क्लाउड सेवा द्वारा दूसरे तरीके से संभाला जाता है, और यह अंतर ऑडिट या घटना होने तक किसी का ध्यान नहीं जाता।
- दृश्यता में कमियां। लॉग, अलर्ट और डेटा इन्वेंट्री अलग-अलग टूल में रहते हैं, इसलिए कोई भी ऐसे हमले को नहीं देख पाता जो कई वातावरणों को पार कर जाता है।
- पहचान का फैलाव। निर्देशिकाएँ, सेवा खाते, एपीआई कुंजी और अब एआई एजेंट, एक्सेस समीक्षाओं की तुलना में तेज़ी से जमा होते हैं, और प्रत्येक वातावरण का अपना एक पहचान संबंधी भंडार हो सकता है।
- गलत कॉन्फ़िगरेशन। क्लाउड सेवाओं में मौजूद अनुमेय डिफ़ॉल्ट सेटिंग्स, बिना समीक्षा किए गए परिवर्तन और भिन्न प्रदाता मॉडल ऐसे जोखिम पैदा करते हैं जिन्हें ऑन-प्रिमाइसेस नियंत्रण कभी नहीं देख पाते।
- जिम्मेदारी स्पष्ट नहीं है। टीमें मान लेती हैं कि सेवा प्रदाता उस काम को संभालता है जो वास्तव में ग्राहक का काम है।
- डेटा का फैलाव। संवेदनशील डेटा को वर्गीकरण और प्रबंधन की गति से कहीं अधिक तेज़ी से विभिन्न वातावरणों, SaaS और AI उपकरणों में कॉपी किया जा रहा है।
- एकाग्रता और उपलब्धता का जोखिम। यदि सुरक्षा प्रवर्तन पूरी तरह से किसी एक बाहरी सेवा पर निर्भर करता है, तो उस सेवा में रुकावट आने से काम रुक जाता है या सुरक्षा व्यवस्था खत्म हो जाती है।
अमेरिकी राष्ट्रीय सुरक्षा एजेंसी हाइब्रिड जटिलता को एक अलग समस्या के रूप में देखती है। मार्च 2024 में CISA के साथ प्रकाशित इसकी शीर्ष दस क्लाउड सुरक्षा शमन रणनीतियों में पहचान, कुंजी प्रबंधन, विभाजन, डेटा सुरक्षा और लॉगिंग के साथ-साथ हाइब्रिड और मल्टी-क्लाउड वातावरण द्वारा उत्पन्न जटिलताओं के लिए एक समर्पित रणनीति शामिल है।
हाइब्रिड एस्टेट में साझा जिम्मेदारी
एक हाइब्रिड प्रणाली में, संगठन एक साथ कई साझा जिम्मेदारी मॉडल चलाता है, और पहचान और डेटा सुरक्षा हमेशा उसकी अपनी जिम्मेदारी बनी रहती है।
साझा जिम्मेदारी मॉडल पर एनएसए के दिशानिर्देश चेतावनी देते हैं कि ग्राहक अक्सर यह मान लेते हैं कि प्रदाता सुरक्षा के उन पहलुओं को कवर करता है जो वास्तव में ग्राहक की जिम्मेदारी हैं, और यह कि गलत कॉन्फ़िगरेशन और नियंत्रणों की कमी क्लाउड के लिए महत्वपूर्ण जोखिम बने रहते हैं।
| परत | परिसर में | आईएएएस | सास |
|---|---|---|---|
| भौतिक सुविधाएं और हार्डवेयर | ख़रीदार | प्रदाता | प्रदाता |
| नेटवर्क और हाइपरवाइज़र | ख़रीदार | प्रदाता | प्रदाता |
| ऑपरेटिंग सिस्टम और रनटाइम | ख़रीदार | ख़रीदार | प्रदाता |
| एप्लिकेशन कॉन्फ़िगरेशन | ख़रीदार | ख़रीदार | साझा |
| पहचान और पहुंच नीति | ख़रीदार | ख़रीदार | ख़रीदार |
| डेटा का वर्गीकरण और संरक्षण | ख़रीदार | ख़रीदार | ख़रीदार |
दो पंक्तियाँ कभी नहीं बदलतीं: पहचान और डेटा। एक हाइब्रिड सुरक्षा आर्किटेक्चर को इन्हीं दो स्थिर तत्वों के आधार पर बनाया जाना चाहिए।
हाइब्रिड क्लाउड आर्किटेक्चर कितना सुरक्षित है?
एक हाइब्रिड क्लाउड आर्किटेक्चर एकल-पर्यावरण आर्किटेक्चर जितना ही सुरक्षित और अधिक लचीला हो सकता है, जब पहचान, नीति, डेटा सुरक्षा और दृश्यता को सभी वातावरणों में एकीकृत किया जाता है।
हाइब्रिड वातावरणों को जोखिम भरा बनाने वाली मुख्य बात असंगतता है: प्रत्येक वातावरण के लिए अलग-अलग नीतियां, उपकरण और टीमें। आईबीएम के डेटा से पता चलता है कि इस असंगतता की कीमत क्या है, जिसमें बहु-वातावरण उल्लंघनों की लागत और अवधि ऑन-प्रिमाइसेस उल्लंघनों की तुलना में अधिक होती है। जो संगठन इन स्तरों को एकीकृत करते हैं, वे अधिकांश अतिरिक्त जोखिम को कम कर देते हैं और बाहरी सेवा के विफल होने पर भी महत्वपूर्ण प्रवर्तन को स्थानीय स्तर पर चालू रखने की क्षमता प्राप्त करते हैं।
हाइब्रिड क्लाउड सुरक्षा आर्किटेक्चर: नियंत्रण परतें
हाइब्रिड क्लाउड सुरक्षा आर्किटेक्चर को छह नियंत्रण स्तरों के रूप में संरचित करना सबसे अच्छा है जो हर वातावरण में लागू होते हैं, और CISA के जीरो ट्रस्ट मैच्योरिटी मॉडल के स्तंभों के अनुरूप होते हैं।
1. पहचान और पहुंच। एक आधिकारिक पहचान प्रदाता, फ़िशिंग-प्रतिरोधी मल्टीफ़ैब्रिकेशन (MFA), और उपयोगकर्ता, डिवाइस, स्थान और जोखिम के आधार पर सशर्त पहुंच। इसमें गैर-मानवीय पहचानें शामिल हैं: सेवा खाते, कार्यभार पहचान, API टोकन, और AI एजेंट जो उपयोगकर्ता-स्तरीय पहुंच के साथ कार्य करते हैं।
2. डिवाइस। डिवाइस की स्थिति (प्रबंधित या अप्रबंधित, पैच किया गया, संरक्षित) को हर जगह पहुंच संबंधी निर्णयों को प्रभावित करना चाहिए, न कि केवल दूरस्थ उपयोगकर्ताओं के लिए।
3. नेटवर्क और ट्रैफ़िक। विभाजन, secure web gateway इंटरनेट से जुड़े यातायात के लिए (एसडब्ल्यूजी) निरीक्षण, zero trust network access निजी अनुप्रयोगों के लिए (ZTNA) और सेगमेंट के बीच फ़ायरवॉल नियंत्रण। यह परत यह भी तय करती है कि TLS ट्रैफ़िक को कहाँ डिक्रिप्ट और जांचा जाएगा।
4. अनुप्रयोग और कार्यभार। क्लाउड इन्फ्रास्ट्रक्चर के लिए मजबूत कॉन्फ़िगरेशन, पोस्चर प्रबंधन, एपीआई सुरक्षा और भेद्यता प्रबंधन जो डेटा सेंटर सर्वर और क्लाउड इंस्टेंस दोनों को कवर करता है।
5. डेटा की खोज और वर्गीकरण (डेटा सुरक्षा स्थिति प्रबंधन, या डीएसपीएम सहित), data loss prevention वेब, SaaS, निजी ऐप्स, एंडपॉइंट्स और AI टूल्स में (DLP), एन्क्रिप्शन और कुंजी प्रबंधन।
6. दृश्यता और संचालन। केंद्रीकृत लॉगिंग, व्यवहार विश्लेषण, स्वचालित प्रतिक्रिया और पॉलिसी-एज़-कोड ताकि परिवर्तन वर्शन किए गए हों और सुसंगत हों।

घटकों, ट्रैफ़िक प्रवाह, नियंत्रण सीमाओं और परिनियोजन उदाहरणों के आरेख-स्तरीय दृश्य के लिए, हाइब्रिड क्लाउड सुरक्षा संदर्भ वास्तुकला देखें।
नियंत्रण तल बनाम डेटा तल
हाइब्रिड आर्किटेक्चर का मूल सिद्धांत नीतिगत निर्णयों को केंद्रीकृत करना और प्रवर्तन को उन स्थानों पर वितरित करना है जहां वास्तव में यातायात प्रवाहित होता है।
एनआईएसटी का जीरो ट्रस्ट दिशानिर्देश, एसपी 800-207 , पॉलिसी डिसीजन पॉइंट (पीडीपी) को अलग करता है, जो यह तय करता है कि कोई विषय किसी संसाधन तक पहुंच सकता है या नहीं, पॉलिसी एनफोर्समेंट पॉइंट (पीईपी) से, जो ट्रैफिक पथ में स्थित होता है और कनेक्शन को सक्षम, मॉनिटर या समाप्त करता है।
यह पृथक्करण हाइब्रिड डिज़ाइन की कुंजी है। निर्णय केंद्रीकृत होने चाहिए ताकि नियमों का एक ही समूह हर जगह लागू हो। प्रवर्तन वितरित होना चाहिए ताकि निरीक्षण क्लाउड पॉइंट ऑफ़ प्रेजेंस में हो, जहाँ दूरस्थ उपयोगकर्ता SaaS का उपयोग कर रहा हो, शाखा गेटवे पर हो, जहाँ कार्यालय उपयोगकर्ता हो, और डेटा सेंटर के भीतर हो, जहाँ आंतरिक ट्रैफ़िक इंटरनेट से कभी संपर्क नहीं करता हो।
जब निर्णय और प्रवर्तन को प्रत्येक वातावरण के लिए अलग-अलग उत्पादों में एकीकृत किया जाता है, तो संगठन दो या तीन नीति सेट बनाए रखते हैं। ये सेट आपस में भिन्न हो जाते हैं, और यह भिन्नता ऑडिट में पाई जाने वाली समस्या या उल्लंघन का कारण बन सकती है। क्लाउड और ऑन-प्रिमाइसेस पर सुसंगत सुरक्षा नीतियां देखें।
तैनाती संबंधी निर्णय: क्लाउड, ऑन-प्रिमाइसेस या हाइब्रिड प्रवर्तन
सुरक्षा नियंत्रणों के लिए कोई एक सही स्थान नहीं है; सही समाधान ट्रैफ़िक और डेटा पर निर्भर करता है, जिसे कार्यभार, साइट या उपयोगकर्ता समूह के आधार पर तय किया जाता है।
| कारक | क्लाउड-आधारित प्रवर्तन को प्राथमिकता देता है | परिसर में या स्थानीय प्रवर्तन को प्राथमिकता देता है |
|---|---|---|
| उपयोगकर्ता स्थान | दूरस्थ और मोबाइल उपयोगकर्ता | कार्यालयों, कारखानों और डेटा केंद्रों में उपयोगकर्ता |
| गंतव्य | SaaS और इंटरनेट | आंतरिक और निजी अनुप्रयोग |
| विलंबता संवेदनशीलता | क्लाउड हॉप के प्रति सहिष्णु | रीयल-टाइम, उच्च मात्रा या ओवरटाइम ट्रैफ़िक |
| डेटा संप्रभुता | सेवा प्रदाता क्षेत्र निवास संबंधी आवश्यकताओं को पूरा करते हैं; संप्रभुता इसके अतिरिक्त इस बात पर निर्भर करती है कि बुनियादी ढांचे का संचालन कौन करता है। | पेलोड, कुंजी या लॉग किसी विशेष अधिकार क्षेत्र या सुविधा में ही रहने चाहिए। |
| लचीलापन | प्रदाता SLA स्वीकार्य है | क्लाउड या WAN में रुकावट के दौरान भी संचालन जारी रहना चाहिए। |
| मात्रा के हिसाब से लागत | मध्यम निरीक्षण मात्रा | आंतरिक यातायात की मात्रा बहुत अधिक है |
| विरासत और ओटी | कुछ विरासत निर्भरताएँ | पुराने प्रोटोकॉल या स्थानीय रूप से संचालित नेटवर्क; डिस्कनेक्टेड संचालन के लिए समर्थन की पुष्टि करें |
अधिकांश उद्यम मिश्रित प्रणाली अपनाते हैं। फिर आर्किटेक्चर संबंधी प्रश्न यह उठता है कि क्या क्लाउड और ऑन-प्रिमाइसेस प्रवर्तन एक ही पॉलिसी इंजन साझा करते हैं या समानांतर स्टैक के रूप में चलते हैं। क्लाउड बनाम ऑन-प्रिमाइसेस सुरक्षित वेब गेटवे और निजी एसएसई परिनियोजन देखें।
TLS निरीक्षण के स्थान निर्धारण पर विशेष ध्यान देने की आवश्यकता है। TLS निरीक्षण से उत्पन्न जोखिम को प्रबंधित करने के लिए NSA के दिशानिर्देशों में एंटरप्राइज़ नेटवर्क के भीतर ट्रैफ़िक को एक बार डिक्रिप्ट करने और चेन प्रॉक्सी द्वारा अनावश्यक निरीक्षण से बचने की सलाह दी गई है। हाइब्रिड डिज़ाइनों में, इसका अर्थ है प्रत्येक ट्रैफ़िक पथ के लिए डिक्रिप्शन कहाँ होगा, इसका सोच-समझकर निर्णय लेना। लोकल बनाम क्लाउड TLS निरीक्षण देखें।

क्लाउड और ऑन-प्रिमाइसेस दोनों जगह डेटा सुरक्षा
हाइब्रिड एस्टेट में डेटा सुरक्षा इस बात पर निर्भर करती है कि डेटा को एक बार वर्गीकृत किया जाए और उस वर्गीकरण को उन सभी बिंदुओं पर लागू किया जाए जहां से डेटा बाहर जा सकता है।
- डेटा ढूंढें। क्लाउड स्टोरेज, SaaS, डेटाबेस और फ़ाइल शेयर में मौजूद संवेदनशील डेटा का पता लगाएं और उस इन्वेंट्री को अपडेट रखें।
- एक बार ही वर्गीकृत करें। एक ही वर्गीकरण योजना का उपयोग करें ताकि किसी गोपनीय दस्तावेज़ के साथ एक जैसा व्यवहार किया जाए, चाहे उसे वेब पर अपलोड किया जाए, SaaS में साझा किया जाए, जनरेटिव AI प्रॉम्प्ट में पेस्ट किया जाए या USB ड्राइव पर कॉपी किया जाए।
- समर्थित चैनलों पर लागू करें। समर्थित वेब, क्लाउड, निजी एप्लिकेशन, एंडपॉइंट और एआई चैनलों पर एक समान डीएलपी नीति लागू करें और चैनल-विशिष्ट एकीकरणों का दस्तावेजीकरण करें। क्लाउड और ऑन-प्रिमाइसेस वातावरण में डीएलपी देखें।
- नीतिगत दृष्टिकोण को प्रवर्तन से जोड़ें। डीएसपीएम के निष्कर्षों का उपयोग यह तय करने के लिए करें कि किन रिपॉजिटरी और डेटा सेटों पर सबसे सख्त नियंत्रण की आवश्यकता है। देखें कि डीएसपीएम और एसएसई एक साथ कैसे काम करते हैं ।
- डेटा प्रोसेसिंग को नियंत्रित करें। तय करें कि निरीक्षण कहाँ होगा, वातावरण से क्या बाहर जाएगा, लॉग कहाँ संग्रहीत किए जाएंगे और कौन डिक्रिप्टेड सामग्री तक पहुँच सकता है।
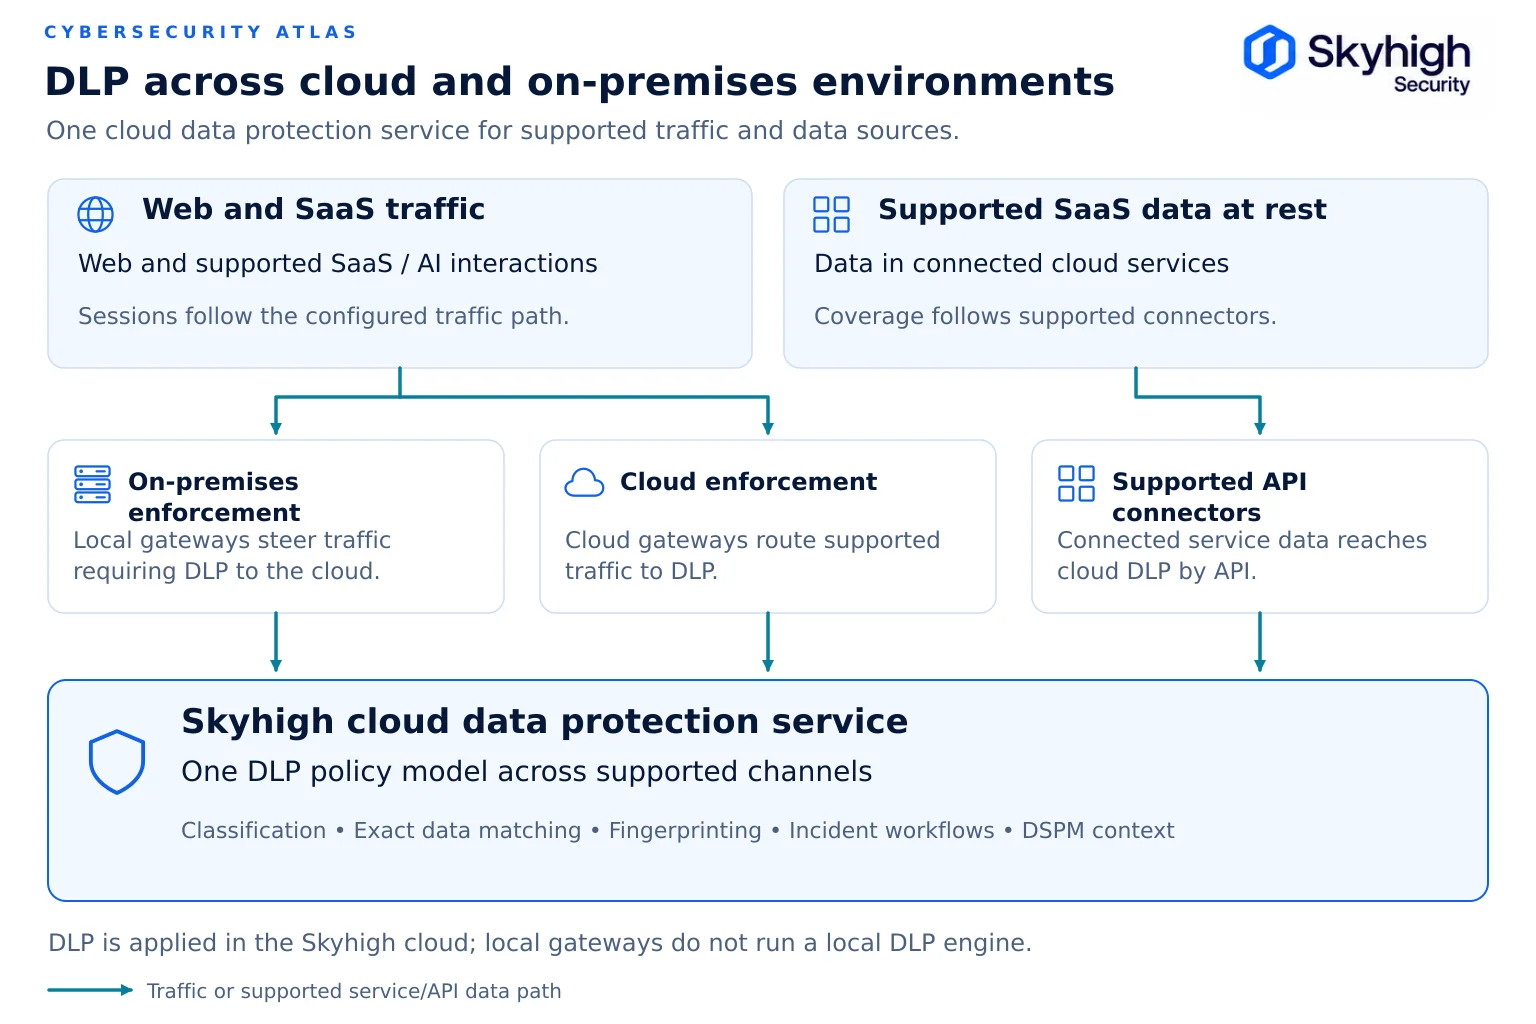
हाइब्रिड क्लाउड सुरक्षा में एसएसई की भूमिका
Security Service Edge यह वेब, SaaS और निजी अनुप्रयोगों तक उपयोगकर्ता की पहुंच को सुरक्षित करता है, और एक हाइब्रिड आर्किटेक्चर में यह क्लाउड और ऑन-प्रिमाइसेस दोनों में सुरक्षा को लागू कर सकता है।
गार्टनर security service edge (एसएसई) को वेब, क्लाउड सेवाओं और निजी अनुप्रयोगों तक पहुंच को सुरक्षित करने के रूप में परिभाषित करता है, जिसमें एक्सेस कंट्रोल, थ्रेट प्रोटेक्शन, डेटा सिक्योरिटी और सिक्योरिटी मॉनिटरिंग जैसी क्षमताएं शामिल हैं। गार्टनर एसएसई को मुख्य रूप से क्लाउड-आधारित बताता है, साथ ही यह भी बताता है कि इसमें ऑन-प्रिमाइसेस या एजेंट-आधारित घटक भी शामिल हो सकते हैं।
एसएसई आम तौर पर एसडब्ल्यूजी को एक साथ लाता है, cloud access security broker (CASB), ZTNA, DLP, और remote browser isolation (RBI)। यह हाइब्रिड आर्किटेक्चर के उपयोगकर्ता-से-एप्लिकेशन लेयर को संबोधित करता है। यह वर्कलोड पोस्चर मैनेजमेंट, एंडपॉइंट प्रोटेक्शन या आइडेंटिटी गवर्नेंस का विकल्प नहीं है।
प्रारंभिक एसएसई तैनाती में यह मान लिया गया था कि सारा ट्रैफ़िक विक्रेता के क्लाउड से होकर गुजरेगा। यह दूरस्थ उपयोगकर्ताओं और SaaS के लिए तो ठीक है, लेकिन विनियमित डेटा, आंतरिक ट्रैफ़िक, विलंबता-संवेदनशील संचालन और उन संगठनों के लिए समस्याएँ पैदा करता है जिन्हें क्लाउड आउटेज के दौरान भी काम करते रहना आवश्यक है। गार्टनर के 2026 एसएसई बाजार विश्लेषण में कहा गया है कि विक्रेता तेजी से वर्चुअल या हार्डवेयर उपकरण पेश कर रहे हैं जो स्थानीय ट्रैफ़िक प्रसंस्करण और क्लाउड डाउनटाइम के खिलाफ लचीलेपन के लिए परिसर में एसएसई डेटा प्लेन का विस्तार करते हैं, जैसा कि Skyhigh Security द्वारा अपने 2026 Critical Capabilities परिणामों की घोषणा में उद्धृत किया गया है।
यह हाइब्रिड एसएसई है: क्लाउड पॉइंट्स ऑफ़ प्रेजेंस और ऑन-प्रिमाइसेस या ब्रांच एनफोर्समेंट एक ही पॉलिसी इंजन और एक ही कंसोल के तहत काम करते हैं। स्काईहाई हाइब्रिड एसएसई मेश है। Skyhigh Security उस मॉडल का कार्यान्वयन, जिसमें स्थानीय टीएलएस निरीक्षण और जेडटीएनए के लिए ऑन-प्रिमाइसेस डेटा प्लेन है, जिसे क्लाउड सीएएसबी, डीएसपीएम, डीएलपी और आरबीआई द्वारा विस्तारित किया गया है।
हाइब्रिड क्लाउड सुरक्षा समाधान
हाइब्रिड क्लाउड सुरक्षा समाधान कई श्रेणियों में आते हैं, और अधिकांश संगठनों को एक से अधिक की आवश्यकता होती है।
| कोटि | यह किसकी रक्षा करता है | यह वास्तुकला में कहाँ फिट बैठता है |
|---|---|---|
| एसएसई और एसएएसई प्लेटफॉर्म | वेब, SaaS और निजी ऐप्स तक उपयोगकर्ता की पहुंच | नेटवर्क और डेटा परतें; प्रवर्तन बिंदु |
| डेटा सुरक्षा (DSPM, DLP, एन्क्रिप्शन) | स्थिर और गतिशील अवस्था में संवेदनशील डेटा | डेटा परत |
| क्लाउड-नेटिव एप्लिकेशन प्रोटेक्शन (CNAPP) | क्लाउड वर्कलोड और इन्फ्रास्ट्रक्चर कॉन्फ़िगरेशन | एप्लिकेशन और वर्कलोड लेयर |
| नेटवर्क सुरक्षा | ज़ोन, साइट और सेगमेंट के बीच यातायात | नेटवर्क परत |
| पहचान सुरक्षा | उपयोगकर्ता, उपकरण, सेवा खाते और एजेंट | पहचान परत |
| सुरक्षा संचालन (एसआईईएम, एनालिटिक्स) | विभिन्न वातावरणों में पहचान और प्रतिक्रिया | दृश्यता और संचालन परत |
हाइब्रिड क्लाउड सुरक्षा विक्रेताओं की तुलना करते समय, सबसे महत्वपूर्ण प्रश्न यह है कि क्या ऑन-प्रिमाइसेस और क्लाउड प्रवर्तन एक ही पॉलिसी इंजन साझा करते हैं या एक ही ब्रांड के अंतर्गत अलग-अलग उत्पाद हैं। परिनियोजन लचीलापन, डेटा सुरक्षा, नीति नियंत्रण, एकीकरण, माइग्रेशन और मजबूती का मूल्यांकन करें, और अपने स्वयं के ट्रैफ़िक के साथ एक प्रूफ ऑफ़ कॉन्सेप्ट में दावों को सत्यापित करें। हाइब्रिड क्लाउड सुरक्षा समाधान: विक्रेताओं की तुलना कैसे करें देखें।
अनुपालन और विनियामक विचार
अधिकांश अनुपालन ढांचे सीधे तौर पर हाइब्रिड क्लाउड का उल्लेख नहीं करते हैं, लेकिन प्रत्येक यह अपेक्षा करता है कि नियंत्रण ऐसे हों जो विनियमित डेटा और उपयोगकर्ताओं के मामले में हर जगह सुसंगत रूप से काम करें।
| रूपरेखा | यह हाइब्रिड आर्किटेक्चर से क्या अपेक्षा करता है |
|---|---|
| एनआईएसटी साइबर सुरक्षा ढांचा 2.0 | शासन, परिसंपत्ति दृश्यता, सुरक्षा, पहचान, प्रतिक्रिया और पुनर्प्राप्ति को हर वातावरण में लागू किया जाता है। |
| एनआईएसटी एसपी 800-53 संशोधन 5 | एक्सेस कंट्रोल, बाउंड्री प्रोटेक्शन, ऑडिट और कॉन्फ़िगरेशन मैनेजमेंट जैसी नियंत्रण प्रणालियाँ प्रत्येक प्रवर्तन बिंदु पर लागू की जाती हैं। |
| आईएसओ/आईईसी 27001:2022 | एक सूचना सुरक्षा प्रबंधन प्रणाली जिसका दायरा क्लाउड सेवाओं और ऑन-प्रिमाइसेस संपत्तियों को शामिल करता है, जिसमें आपूर्तिकर्ता की जिम्मेदारियां परिभाषित हैं। |
| पीसीआई डीएसएस v4.0.1 | कार्डधारक डेटा वातावरण का विभाजन, डेटा ट्रांजिट में मजबूत क्रिप्टोग्राफी और लॉगिंग, जिसमें 31 मार्च, 2025 से अनिवार्य आवश्यकताएं शामिल हैं। |
| HIPAA सुरक्षा नियम | इलेक्ट्रॉनिक संरक्षित स्वास्थ्य जानकारी के लिए प्रशासनिक, भौतिक और तकनीकी सुरक्षा उपाय, चाहे वह कहीं भी संग्रहीत या प्रसारित की जाती हो। |
| जीडीपीआर | सुरक्षा लॉग और निरीक्षण में शामिल डेटा सहित व्यक्तिगत डेटा का कानूनी प्रसंस्करण और नियंत्रित स्थानांतरण |
| डोरा | यूरोपीय संघ की वित्तीय संस्थाओं के लिए सूचना एवं संचार प्रौद्योगिकी (आईसीटी) जोखिम प्रबंधन, लचीलापन परीक्षण और तृतीय-पक्ष जोखिम प्रबंधन, जो 17 जनवरी, 2025 से लागू होगा। |
इसके दो व्यावहारिक निहितार्थ हैं। पहला, लेखा परीक्षक यह पूछेंगे कि क्या नियंत्रण सभी वातावरणों में सुसंगत हैं, जिसे एक ही नीति इंजन और एक ही लॉग पाइपलाइन से प्रदर्शित करना आसान है। दूसरा, सुरक्षा उपकरण स्वयं विनियमित डेटा को संसाधित करते हैं, इसलिए उनका निरीक्षण स्थान, लॉग और विक्रेता पहुंच दायरे में आते हैं। हाइब्रिड क्लाउड सुरक्षा संदर्भ आर्किटेक्चर में नियंत्रण मानचित्रण देखें।
हाइब्रिड क्लाउड सुरक्षा के सर्वोत्तम अभ्यास
नीचे दी गई सर्वोत्तम पद्धतियाँ आर्किटेक्चर को एक कार्यशील प्रोग्राम में बदल देती हैं।
- निर्माण से पहले मानचित्र तैयार करें। SaaS और शैडो IT सहित सभी वातावरणों में उपयोगकर्ताओं, उपकरणों, अनुप्रयोगों, डेटा भंडारों और ट्रैफ़िक पथों की सूची बनाएं।
- जिम्मेदारी के बंटवारे को दस्तावेज़ में दर्ज करें। प्रत्येक सेवा के लिए, लिखें कि सेवा प्रदाता क्या सुनिश्चित करता है और आपकी टीम क्या सुनिश्चित करती है। सेवाओं के स्तर में बदलाव होने पर इसे दोबारा देखें।
- पहचान को प्राथमिक नियंत्रण बनाएं। पहचान प्रदाताओं को एकीकृत करें, फ़िशिंग-प्रतिरोधी मल्टीफ़ैब्रिकेशन (MFA) अनिवार्य करें, और सेवा खातों, कार्यभार पहचानों और AI एजेंटों को लोगों के समान शासन के अंतर्गत लाएं।
- नीति को केंद्रीकृत करें, प्रवर्तन को वितरित करें। नियमों को एक बार परिभाषित करें और उन्हें क्लाउड और ऑन-प्रिमाइसेस सहित प्रत्येक प्रवर्तन बिंदु पर लागू करें।
- अंतर्निहित नेटवर्क भरोसे को हटाएँ। व्यापक वीपीएन एक्सेस को प्रति-एप्लिकेशन ZTNA से बदलें, जिसमें ऑन-साइट उपयोगकर्ता भी शामिल हों, और आंतरिक नेटवर्क को विभाजित करें। निजी अनुप्रयोगों के लिए ऑन-प्रिमाइसेस ZTNA देखें।
- डेटा को एक बार वर्गीकृत करें और हर जगह लागू करें। एक ही वर्गीकरण योजना, एक ही डेटा सुरक्षा नीति सेट, जो वेब, SaaS, निजी ऐप्स, AI टूल्स और एंडपॉइंट्स पर लागू होती है।
- TLS निरीक्षण सोच-समझकर करें। ट्रैफ़िक स्रोत के जितना संभव हो सके पास एक बार डिक्रिप्ट करें, और गोपनीयता-संवेदनशील श्रेणियों के लिए अपवादों को दस्तावेज़ित करें।
- विफलता को ध्यान में रखकर डिज़ाइन करें। क्लाउड सेवा, WAN लिंक या पहचान प्रदाता के अनुपलब्ध होने पर एक्सेस और निरीक्षण पर क्या प्रभाव पड़ता है, यह जानें और इसका परीक्षण करें।
- निवास स्थान की अनदेखी किए बिना दृश्यता को केंद्रीकृत करें। पहचान के लिए लॉग एकत्रित करें, लेकिन यह तय करें कि कौन से लॉग किस अधिकार क्षेत्र से बाहर जा सकते हैं।
- निरंतर विचलन का पता लगाएं। सुरक्षा नीति और क्लाउड कॉन्फ़िगरेशन को कोड की तरह मानें, उसका संस्करण बनाएं और इच्छित और परिनियोजित स्थिति के बीच अंतर होने पर अलर्ट जारी करें।
- पुराने गेटवे को सोच-समझकर आधुनिक बनाएं। एक साथ कई गेटवे को माइग्रेट करने के बजाय, पुराने हो चुके प्रॉक्सी को समानांतर तैनाती और चरणबद्ध तरीके से बदलें। Secure Web Gateway माइग्रेशन देखें। सिमेंटेक एज एसडब्ल्यूजी ( Blue Coat ProxySG के ग्राहकों के लिए SGOS 7.3 के लिए दिसंबर 2026 की समय सीमा निर्धारित की गई है; Blue Coat और ProxySG के जीवनकाल का अंत , Blue Coat विकल्प और Blue Coat आधुनिकीकरण कार्यक्रम देखें।
सूत्रों का कहना है
- फ्लेक्सेरा। 2026 स्टेट ऑफ द क्लाउड रिपोर्ट। https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- एनआईएसटी. एसपी 800-215: एक सुरक्षित उद्यम नेटवर्क परिदृश्य के लिए मार्गदर्शिका (नवंबर 2022). https://csrc.nist.gov/pubs/sp/800/215/final
- एनआईएसटी. एसपी 800-207: ज़ीरो ट्रस्ट आर्किटेक्चर (अगस्त 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- CISA. ज़ीरो ट्रस्ट मैच्योरिटी मॉडल, संस्करण 2.0. https://www.cisa.gov/zero-trust-maturity-model
- एनएसए और सीआईएसए। क्लाउड सुरक्षा के लिए दस सबसे प्रभावी उपाय (7 मार्च, 2024)। https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/
- एनएसए। ट्रांसपोर्ट लेयर सिक्योरिटी इंस्पेक्शन से उत्पन्न जोखिम का प्रबंधन (नवंबर 2019)। https://media.defense.gov/2019/Nov/18/2002212783/-1/-1/0/MANAGING%20RISK%20FROM%20TLS%20INSPECTION_20191106.PDF
- आईबीएम और पोनेमोन इंस्टीट्यूट। डेटा उल्लंघन की लागत रिपोर्ट 2025। https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- आईबीएम और पोनेमोन इंस्टीट्यूट। डेटा ब्रीच की लागत पर रिपोर्ट 2026। https://www.ibm.com/reports/data-breach
- गार्टनर। Security Service Edge (एसएसई) , सूचना प्रौद्योगिकी शब्दावली। https://www.gartner.com/en/information-technology/glossary/security-service-edge-sse
- Skyhigh Security . Skyhigh Security गार्टनर द्वारा 2026 में एडवांस्ड एसएसई यूज़ केस में #1 रैंक प्राप्त। Critical Capabilities के लिए Security Service Edge (5 अगस्त, 2026)। https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- एनआईएसटी। साइबर सुरक्षा ढांचा 2.0। https://www.nist.gov/cyberframework
- एनआईएसटी. एसपी 800-53 संशोधन 5: सूचना प्रणालियों और संगठनों के लिए सुरक्षा और गोपनीयता नियंत्रण। https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- आईएसओ. आईएसओ/आईईसी 27001:2022 सूचना सुरक्षा प्रबंधन प्रणाली। https://www.iso.org/standard/27001
- पीसीआई सुरक्षा मानक परिषद। पीसीआई डीएसएस संस्करण 4.0.1 (दस्तावेज़ पुस्तकालय)। https://www.pcisecuritystandards.org/document_library/
- अमेरिकी स्वास्थ्य एवं मानव संसाधन विभाग (यूएस एचएचएस)। एचआईपीएए सुरक्षा नियम। https://www.hhs.gov/hipaa/for-professionals/security/index.html
- यूरोपीय संघ। विनियमन (ईयू) 2016/679 (जीडीपीआर)। https://eur-lex.europa.eu/eli/reg/2016/679/oj
- यूरोपीय संघ। विनियमन (ईयू) 2022/2554 (डीओआरए)। https://eur-lex.europa.eu/eli/reg/2022/2554/oj