







ความปลอดภัยของระบบคลาวด์แบบไฮบริด: สถาปัตยกรรมและแนวทางปฏิบัติที่ดีที่สุด
- ระบบความปลอดภัยของไฮบริดคลาวด์ช่วยปกป้องผู้ใช้ ข้อมูล และงานในสภาพแวดล้อมทั้งภายในองค์กรและบนคลาวด์ โดยรวมเป็นระบบเดียว
- ความเสี่ยงที่ใหญ่ที่สุดอยู่ที่จุดต่อกัน ได้แก่: ความเป็นส่วนตัว, เส้นทางการรับส่งข้อมูล, การเคลื่อนย้ายข้อมูล และการเบี่ยงเบนจากนโยบาย
- รวมการตัดสินใจด้านนโยบายไว้ที่ศูนย์กลาง และกระจายการบังคับใช้ไปยังทุกจุดที่การจราจรเริ่มต้นขึ้นและข้อมูลต้องถูกเก็บไว้
- เลือกวิธีการบังคับใช้แบบคลาวด์ แบบในสถานที่ หรือแบบไฮบริด ตามแต่ละเวิร์กโหลด โดยพิจารณาจากความล่าช้า ความเป็นอธิปไตย ความทนทานต่อความล้มเหลว และค่าใช้จ่าย
- SSE ช่วยรักษาความปลอดภัยการเข้าถึงของผู้ใช้ต่อเว็บ, SaaS และแอปพลิเคชันส่วนตัว และสามารถทำงานได้ทั้งในระบบคลาวด์หรือในสถานที่
สถาปัตยกรรมความปลอดภัยของระบบคลาวด์แบบไฮบริด คือการออกแบบที่กำหนดตำแหน่งของการควบคุมความปลอดภัย วิธีการกำหนดนโยบายเพียงครั้งเดียวและบังคับใช้นโยบายอย่างสม่ำเสมอ รวมถึงวิธีการปกป้องข้อมูลขณะเคลื่อนย้ายระหว่างระบบภายในองค์กรและบริการคลาวด์ สถาปัตยกรรมที่ดีจะมองระบบไฮบริดเป็นสภาพแวดล้อมเดียวที่มีจุดบังคับใช้นโยบายหลายจุด ไม่ใช่ศูนย์ข้อมูลที่มีระบบคลาวด์ต่อเติมเข้าไป
ปัจจุบันองค์กรส่วนใหญ่ดำเนินการตามวิธีนี้รายงาน State of the Cloud Report ปี 2026ของ Flexera พบว่า 73% ขององค์กรใช้ระบบไฮบริด คู่มือนี้อธิบายถึงความเสี่ยงที่มาพร้อมกับโมเดลดังกล่าว สถาปัตยกรรมที่ช่วยแก้ไขปัญหาเหล่านั้น การตัดสินใจเกี่ยวกับการปรับใช้และการปกป้องข้อมูลที่เกี่ยวข้อง บทบาทของระบบความปลอดภัยที่ขอบเขต (Security Service Edge : SSE) รวมถึงแนวทางปฏิบัติที่ดีที่สุดและข้อพิจารณาด้านความสอดคล้องกับกฎระเบียบที่เชื่อมโยงทั้งหมดเข้าด้วยกัน แต่ละส่วนมีลิงก์ไปยังบทความสนับสนุนที่ให้ข้อมูลเชิงลึกเพิ่มเติม เพื่อดูภาพรวมของโครงสร้างพื้นฐานอย่างกว้างขวางยิ่งขึ้น รวมถึงส่วนประกอบ โมเดลการปรับใช้ และรูปแบบสถาปัตยกรรม โปรดดูHybrid Cloud Architecture: Components and Deployment Models.
ความปลอดภัยของระบบคลาวด์แบบไฮบริดคืออะไร?
ความปลอดภัยของระบบคลาวด์แบบไฮบริด คือการปกป้องผู้ใช้ แอปพลิเคชัน และข้อมูล ในสภาพแวดล้อมที่ผสมผสานระหว่างโครงสร้างพื้นฐานภายในองค์กร คลาวด์ส่วนตัว และคลาวด์สาธารณะ โดยใช้ระบบการจัดการตัวตน นโยบาย การปกป้องข้อมูล และการตรวจสอบที่สอดคล้องกันในทุกสภาพแวดล้อมดังกล่าว
มันครอบคลุมสี่ด้านที่ระบบความปลอดภัยแบบสภาพแวดล้อมเดียวไม่สามารถทำได้:
- ความสัมพันธ์ระหว่างสภาพแวดล้อมต่าง ๆ รวมถึงระบบเชื่อมต่อกัน อุโมงค์ และการจราจรที่ผ่านผ่านสิ่งเหล่านั้น
- ความสม่ำเสมอของนโยบาย เพื่อให้ผู้ใช้ อุปกรณ์ หรือประเภทข้อมูลได้รับการปฏิบัติอย่างเท่าเทียมกัน ไม่ว่าข้อมูลจะถูกจัดการที่ใด
- แบ่งความรับผิดชอบออกเป็นสองส่วน เนื่องจากบริการคลาวด์แต่ละบริการมีการแบ่งหน้าที่ด้านความปลอดภัยระหว่างผู้ให้บริการและลูกค้าอย่างแตกต่างกัน
- การตัดสินใจเกี่ยวกับการจัดวาง เนื่องจากองค์กรต้องเลือกว่าการตรวจสอบ การถอดรหัส และการบันทึกข้อมูลจะเกิดขึ้นที่ใด สำหรับทุกเส้นทางข้อมูล
ระบบคลาวด์แบบไฮบริดมักถูกเข้าใจผิดว่าเป็นระบบมัลติคลาวด์ ซึ่งหมายถึงการใช้ผู้ให้บริการคลาวด์สาธารณะมากกว่าหนึ่งราย องค์กรขนาดใหญ่ส่วนใหญ่ใช้ทั้งสองระบบ ดูบทความ“ความปลอดภัยของระบบคลาวด์แบบไฮบริดเทียบกับระบบมัลติคลาวด์”
ประโยชน์ของระบบความปลอดภัยคลาวด์แบบไฮบริด
โปรแกรมความปลอดภัยสำหรับระบบคลาวด์แบบไฮบริดที่ออกแบบมาอย่างดี จะช่วยให้องค์กรมีอำนาจควบคุมมากขึ้นกว่าการใช้ระบบคลาวด์เพียงอย่างเดียว และมีความยืดหยุ่นมากขึ้นกว่าการใช้ระบบภายในองค์กรเพียงอย่างเดียว
การควบคุมสถานที่ที่ข้อมูลถูกประมวลผลการรับส่งข้อมูลที่อยู่ภายใต้การกำกับดูแลสามารถถอดรหัสและตรวจสอบได้บนโครงสร้างพื้นฐานขององค์กรเอง ส่วนการรับส่งข้อมูลที่มีความอ่อนไหวน้อยกว่าสามารถใช้บริการคลาวด์ได้ ซึ่งทำให้การตรวจสอบด้านอธิปไตยข้อมูลและความเป็นส่วนตัวง่ายขึ้น ดูหัวข้อ“อธิปไตยข้อมูลในความปลอดภัยของระบบคลาวด์แบบไฮบริด”
ความทนทานในการดำเนินงาน (Operational resilience)การบังคับใช้นโยบายสำหรับเว็บและแอปพลิเคชันส่วนตัวในระดับท้องถิ่นจะยังคงทำงานได้แม้เมื่อผู้ให้บริการคลาวด์, การเชื่อมต่อ WAN หรือการเชื่อมต่ออินเทอร์เน็ตเกิดข้อผิดพลาด บริการที่นำไปใช้ในคลาวด์ของผู้ให้บริการ ซึ่งรวมถึงการปกป้องข้อมูล, การควบคุมการเข้าถึงแบบกำหนดเอง (remote browser isolation), การควบคุมความปลอดภัยด้วย AI, CASB และการจัดการสถานะความปลอดภัยของข้อมูล (Data Security Posture Management) ขึ้นอยู่กับความสามารถในการเข้าถึงคลาวด์ และจะกลับมาทำงานได้เมื่อเส้นทางเชื่อมต่อฟื้นตัว ความปลอดภัยจะไม่กลายเป็นจุดล้มเหลวเดียว (single point of failure) ที่อยู่นอกเหนือการควบคุมขององค์กร สำหรับการรับส่งข้อมูลที่ถูกบังคับใช้ในระดับท้องถิ่น ดูHybrid SSE Resilience
ประสิทธิภาพที่จุดสำคัญผู้ใช้ในสถานที่ ระบบโรงงาน และการรับส่งข้อมูลภายในปริมาณสูง สามารถหลีกเลี่ยงการส่งข้อมูลไป-กลับที่ไม่จำเป็นไปยังจุดเชื่อมต่อคลาวด์ ในขณะที่ผู้ใช้ระยะไกลได้รับการป้องกันโดยตรงจากคลาวด์ โดยไม่ต้องใช้การเชื่อมต่อกลับผ่าน VPN
เส้นทางการย้ายระบบที่ไม่จำเป็นต้องเปลี่ยนระบบแบบบังคับองค์กรสามารถปรับปรุงเกตเวย์ระบบเก่าให้ทันสมัย ขยายการใช้งานไปยังบริการบนคลาวด์ และนำโมเดล Zero Trust มาใช้ตามจังหวะของตนเอง แทนที่จะต้องย้ายการรับส่งข้อมูลทั้งหมดในครั้งเดียว
การควบคุมค่าใช้จ่ายในระบบขนาดใหญ่การตรวจสอบปริมาณการจราจรภายในที่มีปริมาณสูงมากในระดับท้องถิ่นอาจประหยัดค่าใช้จ่ายกว่าการส่งข้อมูลทั้งหมดผ่านบริการคลาวด์ที่มีการคิดค่าบริการตามปริมาณการใช้งาน ในขณะที่การจราจรจากระยะไกลและบริการ SaaS จะได้รับประโยชน์จากความยืดหยุ่นของระบบคลาวด์
การปกป้องที่สม่ำเสมอสำหรับพนักงานที่ทำงานแบบกระจายตัวด้วยระบบนโยบายเดียว กฎเดียวกันจะติดตามผู้ใช้ไปทุกที่ ไม่ว่าจะเป็นที่สำนักงาน สาขา หรือที่บ้าน
ความเสี่ยงและท้าทายด้านความปลอดภัยของระบบคลาวด์แบบไฮบริด
ระบบคลาวด์แบบไฮบริดมีความยากในการรักษาความปลอดภัยมากกว่าสภาพแวดล้อมแบบเดียว เนื่องจากทำให้จำนวนจุดที่ระบบควบคุมต้องทำงานในลักษณะเดียวกันเพิ่มขึ้น
NIST ได้อธิบายถึงการเปลี่ยนแปลงพื้นฐานในSP 800-215, คู่มือการจัดตั้งสภาพแวดล้อมเครือข่ายองค์กรที่ปลอดภัย โดยระบุถึงผลกระทบด้านความปลอดภัยสามประการจากการเข้าถึงระบบมัลติคลาวด์ ศูนย์ข้อมูลและสาขาที่กระจายตัวทางภูมิศาสตร์ รวมถึงแอปพลิเคชันแบบกระจาย ได้แก่ ขอบเขตเครือข่ายแบบดั้งเดิมจะหายไป พื้นที่การโจมตีจะขยายตัวขึ้นทุกครั้งที่มีส่วนประกอบด้านการประมวลผล เครือข่าย และระบบจัดเก็บข้อมูลเพิ่มเติม และผู้โจมตีจะมีช่องทางมากขึ้นในการเคลื่อนที่ข้ามขอบเขตเครือข่าย
ข้อมูลเกี่ยวกับการรั่วไหลของข้อมูลก็แสดงรูปแบบที่คล้ายกันรายงาน Cost of a Data Breach Report 2025ของ IBM พบว่า 30% ของกรณีการรั่วไหลของข้อมูลเกี่ยวข้องกับข้อมูลที่กระจายอยู่ในหลายสภาพแวดล้อม (คลาวด์สาธารณะ คลาวด์ส่วนตัว และระบบภายในองค์กร) กรณีการรั่วไหลเหล่านี้เป็นประเภทที่มีค่าใช้จ่ายสูงที่สุด โดยเฉลี่ยอยู่ที่ 5.05 ล้านดอลลาร์สหรัฐฯ และใช้เวลานานที่สุดในการตรวจพบและควบคุมการรั่วไหล คือ 276 วัน การรั่วไหลของข้อมูลที่เก็บไว้เฉพาะในสถานที่จริงมีค่าใช้จ่ายเฉลี่ย 4.01 ล้านดอลลาร์สหรัฐรายงานของ IBMปี 2026ระบุว่าค่าใช้จ่ายเฉลี่ยทั่วโลกจากการรั่วไหลของข้อมูลอยู่ที่ระดับสูงสุดเป็นประวัติการณ์ที่ 4.99 ล้านดอลลาร์สหรัฐ ซึ่งต่ำกว่าตัวเลขของกรณีหลายสภาพแวดล้อมข้างต้น เนื่องจากรายงานนี้ครอบคลุมทุกประเภทการรั่วไหลของข้อมูล ไม่ใช่เพียงประเภทที่มีค่าใช้จ่ายสูงที่สุดเท่านั้น
ความเสี่ยงด้านความปลอดภัยของระบบคลาวด์แบบไฮบริดที่พบบ่อยที่สุด ได้แก่:
- นโยบายที่ไม่สอดคล้องกันผู้ใช้หรือประเภทข้อมูลเดียวกันอาจถูกจัดการด้วยวิธีหนึ่งโดยพร็อกซีในสถานที่ และด้วยวิธีอื่นโดยบริการบนคลาวด์ และช่องว่างนี้มักไม่ถูกสังเกตจนกระทั่งมีการตรวจสอบหรือเกิดเหตุการณ์ผิดปกติ
- ช่องว่างในการมองเห็น.บันทึกเหตุการณ์ การแจ้งเตือน และข้อมูลในระบบต่าง ๆ ถูกจัดเก็บไว้ในเครื่องมือที่แยกกัน ทำให้ไม่มีใครสามารถตรวจพบการโจมตีที่ข้ามสภาพแวดล้อมได้
- การขยายตัวอย่างไม่ควบคุมของข้อมูลประจำตัว ผู้ใช้ไดเรกทอรี บัญชีบริการ กุญแจ API และปัจจุบันคือเอเยนต์ AI กำลังเพิ่มขึ้นเร็วกว่าการตรวจสอบสิทธิ์การเข้าถึง และแต่ละสภาพแวดล้อมอาจมีระบบข้อมูลประจำตัวที่แยกเป็นอิสระจากกัน
- การตั้งค่าผิดพลาดบริการคลาวด์ที่มีค่าเริ่มต้นที่ผ่อนปรน การเปลี่ยนแปลงที่ไม่ได้รับการตรวจสอบ และโมเดลของผู้ให้บริการที่แตกต่างกัน ก่อให้เกิดความเสี่ยงที่ระบบควบคุมภายในองค์กรไม่สามารถตรวจพบได้
- ความรับผิดชอบที่ไม่ชัดเจนทีมต่าง ๆ มักคิดว่าผู้ให้บริการจะรับผิดชอบเรื่องใดเรื่องหนึ่ง ซึ่งในความเป็นจริงแล้วเป็นหน้าที่ของลูกค้า
- การกระจายตัวของข้อมูลข้อมูลที่ละเอียดอ่อนถูกคัดลอกระหว่างสภาพแวดล้อมต่าง ๆ ไปยังบริการ SaaS และไปยังเครื่องมือ AI ด้วยความเร็วที่เกินกว่าความสามารถในการจัดประเภทและกำกับดูแลข้อมูล
- ความเสี่ยงด้านความต่อเนื่องและความพร้อมใช้งานหากการบังคับใช้ความปลอดภัยขึ้นอยู่กับบริการภายนอกเพียงแห่งเดียว การหยุดทำงานของบริการดังกล่าวจะทำให้ระบบหยุดทำงานหรือสูญเสียการป้องกัน
สำนักงานความมั่นคงแห่งชาติของสหรัฐอเมริกา (NSA) ถือความซับซ้อนของระบบไฮบริดเป็นปัญหาที่แยกต่างหาก โดย“กลยุทธ์การลดความเสี่ยงด้านความปลอดภัยของระบบคลาวด์ 10 อันดับแรก” ที่เผยแพร่ร่วมกับ CISA ในเดือนมีนาคม 2024 นั้น มีกลยุทธ์เฉพาะที่มุ่งเน้นความซับซ้อนที่เกิดจากสภาพแวดล้อมไฮบริดและมัลติคลาวด์ พร้อมทั้งเรื่องการจัดการตัวตน การจัดการกุญแจ การแบ่งส่วนระบบ ความปลอดภัยของข้อมูล และการบันทึกข้อมูล
ความรับผิดชอบร่วมกันในระบบอสังหาริมทรัพย์แบบผสม
ในสภาพแวดล้อมแบบไฮบริด องค์กรจะดำเนินการใช้หลายแบบจำลองความรับผิดชอบร่วมกันพร้อมกัน และการคุ้มครองข้อมูลและตัวตนยังคงเป็นความรับผิดชอบขององค์กรเองเสมอ
แนวทางของ NSAเกี่ยวกับโมเดลความรับผิดชอบร่วมกันเตือนว่าลูกค้ามักเข้าใจผิดว่าผู้ให้บริการจะรับผิดชอบด้านความปลอดภัยบางด้าน ซึ่งในความเป็นจริงเป็นความรับผิดชอบของลูกค้าเอง และการตั้งค่าผิดพลาด รวมถึงการขาดระบบควบคุม ยังคงเป็นความเสี่ยงสำคัญในระบบคลาวด์
| ชั้น | ในสถานที่ | IaaS | SaaS |
|---|---|---|---|
| สิ่งอำนวยความสะดวกทางกายภาพและอุปกรณ์ฮาร์ดแวร์ | ลูกค้า | ผู้ให้บริการ | ผู้ให้บริการ |
| เครือข่ายและไฮเปอร์ไวเซอร์ | ลูกค้า | ผู้ให้บริการ | ผู้ให้บริการ |
| ระบบปฏิบัติการและสภาพแวดล้อมการทำงาน | ลูกค้า | ลูกค้า | ผู้ให้บริการ |
| การตั้งค่าแอปพลิเคชัน | ลูกค้า | ลูกค้า | แชร์ |
| นโยบายเกี่ยวกับตัวตนและการเข้าถึง | ลูกค้า | ลูกค้า | ลูกค้า |
| การจัดประเภทและคุ้มครองข้อมูล | ลูกค้า | ลูกค้า | ลูกค้า |
มีสองส่วนที่ไม่เคยเปลี่ยนแปลง: ตัวตนและข้อมูล สถาปัตยกรรมความปลอดภัยแบบไฮบริดควรถูกสร้างขึ้นโดยยึดหลักสองส่วนที่ไม่เปลี่ยนแปลงนี้
สถาปัตยกรรมคลาวด์แบบไฮบริดมีความปลอดภัยเพียงใด?
สถาปัตยกรรมคลาวด์แบบไฮบริดสามารถมีความปลอดภัยเทียบเท่ากับสถาปัตยกรรมแบบสภาพแวดล้อมเดียว และมีความทนทานต่อความล้มเหลวได้มากขึ้น เมื่อมีการรวมระบบการจัดการตัวตน นโยบาย การคุ้มครองข้อมูล และการมองเห็นข้อมูลให้เป็นหนึ่งเดียวในทุกสภาพแวดล้อม
สิ่งที่ทำให้สภาพแวดล้อมแบบไฮบริดมีความเสี่ยงคือความไม่สอดคล้องกัน: นโยบาย เครื่องมือ และทีมที่แตกต่างกันสำหรับแต่ละสภาพแวดล้อม ข้อมูลการละเมิดข้อมูลของ IBM แสดงให้เห็นถึงต้นทุนของความไม่สอดคล้องกันนี้ โดยการละเมิดข้อมูลในหลายสภาพแวดล้อมมีค่าใช้จ่ายสูงกว่าและใช้เวลานานกว่าการละเมิดข้อมูลในสภาพแวดล้อมภายในองค์กรเท่านั้น องค์กรที่รวมชั้นต่าง ๆ เหล่านี้เข้าด้วยกันจะสามารถลดความเสี่ยงเพิ่มเติมส่วนใหญ่ได้ และมีความสามารถในการรักษาการบังคับใช้มาตรการสำคัญให้ทำงานต่อไปในระบบภายในองค์กรได้เมื่อบริการภายนอกเกิดข้อผิดพลาด
สถาปัตยกรรมความปลอดภัยของระบบคลาวด์แบบไฮบริด: ชั้นควบคุม
สถาปัตยกรรมความปลอดภัยของระบบคลาวด์แบบไฮบริดควรจัดโครงสร้างเป็นหกชั้นการควบคุม ซึ่งสามารถนำไปใช้ได้ในทุกสภาพแวดล้อม และสอดคล้องกับเสาหลักในแบบจำลองระดับความพร้อมของ Zero Trust ของ CISA
1. ความเป็นเอกลักษณ์และการเข้าถึง.ผู้ให้บริการความเป็นเอกลักษณ์ที่เชื่อถือได้เพียงหนึ่งราย, การยืนยันตัวตนหลายขั้นตอน (MFA) ที่ต้านทานการฟิชชิ่ง, และการเข้าถึงตามเงื่อนไขที่พิจารณาจากผู้ใช้ อุปกรณ์ สถานที่ และระดับความเสี่ยง รวมถึงความเป็นเอกลักษณ์ที่ไม่ใช่มนุษย์: บัญชีบริการ, ความเป็นเอกลักษณ์ของงานระบบ, โทเค็น API, และเอเยนต์ AI ที่ดำเนินการด้วยสิทธิ์การเข้าถึงระดับผู้ใช้
2. อุปกรณ์.สถานะของอุปกรณ์ (ได้รับการจัดการหรือไม่ได้รับการจัดการ, ได้รับการอัปเดตแพตช์, ได้รับการป้องกัน) ควรเป็นปัจจัยในการตัดสินใจเกี่ยวกับการเข้าถึงในทุกสถานการณ์ ไม่ใช่เพียงสำหรับผู้ใช้ระยะไกลเท่านั้น
3. เครือข่ายและปริมาณการรับส่งข้อมูลการแบ่งส่วนเครือข่าย (Segmentation), การตรวจสอบด้วยsecure web gateway (SWG) สำหรับการรับส่งข้อมูลที่มุ่งสู่อินเทอร์เน็ต,zero trust network access (ZTNA) สำหรับแอปพลิเคชันส่วนตัว, และการควบคุมด้วยไฟร์วอลล์ระหว่างส่วนต่าง ๆ ของเครือข่าย ชั้นนี้ยังกำหนดด้วยว่า การรับส่งข้อมูล TLS จะถูกถอดรหัสและตรวจสอบที่ใด
4. แอปพลิเคชันและงานระบบการตั้งค่าที่ได้รับการเสริมความปลอดภัย การจัดการสถานะความปลอดภัยของโครงสร้างพื้นฐานคลาวด์ ความปลอดภัยของ API และการจัดการจุดอ่อนที่ครอบคลุมทั้งเซิร์ฟเวอร์ในศูนย์ข้อมูลและอินสแตนซ์บนคลาวด์
5. ข้อมูลการค้นพบและการจัดประเภท (รวมถึงการจัดการสถานะความปลอดภัยของข้อมูล หรือ DSPM), การป้องกันการรั่วไหลของข้อมูล (data loss prevention หรือ DLP) บนเว็บ, SaaS, แอปพลิเคชันส่วนตัว, จุดปลายทาง (endpoints) และเครื่องมือ AI, การเข้ารหัส และการจัดการกุญแจ
6. ความโปร่งใสและการดำเนินงานการบันทึกข้อมูลแบบรวมศูนย์ การวิเคราะห์พฤติกรรม การตอบสนองอัตโนมัติ และนโยบายในรูปแบบโค้ด เพื่อให้การเปลี่ยนแปลงมีการบันทึกเวอร์ชันและมีความสอดคล้องกัน

เพื่อดูภาพรวมในระดับแผนภาพขององค์ประกอบ กระแสการรับส่งข้อมูล ขอบเขตการควบคุม และตัวอย่างการติดตั้ง โปรดดูHybrid Cloud Security Reference Architecture
ชั้นควบคุม vs. ชั้นข้อมูล
หลักการหลักของสถาปัตยกรรมแบบไฮบริดคือการรวมศูนย์การตัดสินใจด้านนโยบาย และกระจายการบังคับใช้นโยบายไปยังจุดที่การจราจรข้อมูลไหลผ่านจริง
คู่มือ Zero Trust ของ NIST (SP 800-207) แยกจุดตัดสินใจนโยบาย (PDP) — ซึ่งกำหนดว่าผู้ใช้งานสามารถเข้าถึงทรัพยากรได้หรือไม่ — ออกจากจุดบังคับใช้นโยบาย (PEP) — ซึ่งตั้งอยู่ในเส้นทางข้อมูลและทำหน้าที่เปิดใช้งาน ตรวจสอบ หรือยุติการเชื่อมต่อ —
การแยกส่วนนี้คือกุญแจสำคัญของการออกแบบแบบไฮบริด การตัดสินใจควรรวมศูนย์เพื่อให้มีชุดกฎเดียวที่ใช้ได้ทุกที่ ส่วนการบังคับใช้ควรกระจายออกไป เพื่อให้การตรวจสอบเกิดขึ้นที่จุดเชื่อมต่อคลาวด์สำหรับผู้ใช้ระยะไกลที่เข้าถึง SaaS ที่เกตเวย์สาขาสำหรับผู้ใช้ในสำนักงาน และภายในศูนย์ข้อมูลสำหรับทราฟฟิกภายในที่ไม่เคยสัมผัสกับอินเทอร์เน็ต
เมื่อการตัดสินใจและการบังคับใช้ถูกรวมเป็นผลิตภัณฑ์แยกกันตามแต่ละสภาพแวดล้อม องค์กรจะต้องจัดการกับชุดนโยบายสองหรือสามชุด ชุดนโยบายเหล่านี้จะค่อยๆ แยกออกจากกัน และความแตกต่างนี้อาจกลายเป็นข้อค้นพบในการตรวจสอบหรือเป็นช่องทางให้เกิดการละเมิด ดู“นโยบายความปลอดภัยที่สอดคล้องกันทั้งในระบบคลาวด์และระบบภายในองค์กร”
การตัดสินใจเกี่ยวกับการปรับใช้: การปรับใช้บนคลาวด์, ในสถานที่ หรือแบบไฮบริด
ไม่มีตำแหน่งเดียวที่ถูกต้องสำหรับการติดตั้งมาตรการควบคุมความปลอดภัย; คำตอบที่ถูกต้องขึ้นอยู่กับปริมาณการรับส่งข้อมูลและข้อมูล ซึ่งต้องพิจารณาตามแต่ละงาน ระบบ หรือกลุ่มผู้ใช้
| ปัจจัย | สนับสนุนการบังคับใช้กฎหมายผ่านระบบคลาวด์ | สนับสนุนการบังคับใช้กฎหมายในสถานที่หรือระดับท้องถิ่น |
|---|---|---|
| ตำแหน่งของผู้ใช้ | ผู้ใช้จากระยะไกลและผู้ใช้บนอุปกรณ์เคลื่อนที่ | ผู้ใช้ในสำนักงาน โรงงาน และศูนย์ข้อมูล |
| จุดหมายปลายทาง | SaaS และอินเทอร์เน็ต | แอปพลิเคชันภายในและส่วนตัว |
| ความไวต่อความล่าช้า | สามารถรับมือกับการเปลี่ยนคลาวด์ได้ | การรับส่งข้อมูลแบบเรียลไทม์ ปริมาณสูง หรือการรับส่งข้อมูล OT |
| สิทธิอธิปไตยด้านข้อมูล | ภูมิภาคของผู้ให้บริการต้องเป็นไปตามข้อกำหนดด้านถิ่นที่อยู่; ส่วนเรื่องอธิปไตยยังขึ้นอยู่กับว่าใครเป็นผู้ดำเนินการโครงสร้างพื้นฐาน | ข้อมูลที่ส่งผ่าน, กุญแจ หรือบันทึกการใช้งาน ต้องอยู่ภายในเขตอำนาจศาลหรือภายในสถานที่นั้น |
| ความยืดหยุ่น | ข้อตกลงระดับบริการ (SLA) ของผู้ให้บริการนั้นเป็นที่ยอมรับได้ | ระบบต้องยังคงทำงานต่อไปได้แม้เกิดการหยุดให้บริการของระบบคลาวด์หรือเครือข่าย WAN |
| ต้นทุนตามปริมาณ | ปริมาณการตรวจสอบอยู่ในระดับปานกลาง | ปริมาณการจราจรภายในที่สูงมาก |
| Legacy และ OT | มีความพึ่งพาจากระบบเดิมเพียงเล็กน้อย | โปรโตคอลรุ่นเก่าหรือเครือข่ายที่ดำเนินการในท้องถิ่น; ตรวจสอบว่าสนับสนุนการทำงานแบบไม่เชื่อมต่อ |
ส่วนใหญ่ขององค์กรจะเลือกใช้การผสมผสานระหว่างทั้งสองรูปแบบ ดังนั้นคำถามเกี่ยวกับสถาปัตยกรรมจึงอยู่ที่ว่า ระบบการบังคับใช้นโยบายบนคลาวด์และในสถานที่เดียวกันจะใช้เครื่องยนต์นโยบายเดียวกัน หรือทำงานเป็นระบบที่แยกกัน ดูCloud vs. On-Premises Secure Web GatewaysและPrivate SSE Deployment
การวางตำแหน่งการตรวจสอบ TLS ควรได้รับความสนใจเป็นพิเศษ คำแนะนำของ NSAเกี่ยวกับการจัดการความเสี่ยงจากการตรวจสอบ TLSแนะนำให้ถอดรหัสการสื่อสารเพียงครั้งเดียวภายในเครือข่ายองค์กร และหลีกเลี่ยงการตรวจสอบซ้ำซ้อนโดยพร็อกซีที่เชื่อมต่อกันเป็นสาย ในระบบออกแบบแบบไฮบริด สิ่งนี้หมายความว่าต้องตัดสินใจอย่างรอบคอบว่าจุดถอดรหัสจะเกิดขึ้นที่ใดสำหรับแต่ละเส้นทางข้อมูล ดูบทความ“การตรวจสอบ TLS ในระบบท้องถิ่นเทียบกับระบบคลาวด์”

การคุ้มครองข้อมูลทั้งในระบบคลาวด์และในระบบภายในองค์กร
การคุ้มครองข้อมูลในระบบไฮบริดขึ้นอยู่กับการจัดประเภทข้อมูลเพียงครั้งเดียว และบังคับใช้การจัดประเภทนั้นในทุกจุดที่ข้อมูลอาจถูกส่งออกไป
- ค้นหาข้อมูลค้นพบข้อมูลที่ละเอียดอ่อนในระบบจัดเก็บข้อมูลบนคลาวด์, SaaS, ฐานข้อมูล และพื้นที่แชร์ไฟล์ และรักษาให้รายการข้อมูลนั้นเป็นปัจจุบันอยู่เสมอ
- จัดประเภทเพียงครั้งเดียวใช้ระบบการจัดประเภทเดียว เพื่อให้เอกสารลับได้รับการจัดการอย่างเดียวกัน ไม่ว่าจะถูกอัปโหลดขึ้นเว็บ แชร์ผ่าน SaaS วางลงในคำสั่งของ AI สร้างเนื้อหา หรือคัดลอกไปยังไดรฟ์ USB
- บังคับใช้นโยบาย DLP บนทุกช่องทางที่รองรับใช้หลักการ DLP ที่เดียวกันบนช่องทางเว็บ คลาวด์ แอปพลิเคชันส่วนตัว อุปกรณ์ปลายทาง และ AI ที่รองรับ และบันทึกการบูรณาการที่เฉพาะสำหรับแต่ละช่องทาง ดูDLP ในสภาพแวดล้อมคลาวด์และในสถานที่
- เชื่อมโยงนโยบายการควบคุมกับมาตรการบังคับใช้ใช้ผลการวิเคราะห์จาก DSPM เพื่อกำหนดว่าคลังข้อมูลและชุดข้อมูลใดจำเป็นต้องมีการควบคุมที่เข้มงวดที่สุด ดูว่าDSPM และ SSE ทำงานร่วมกันอย่างไร
- ควบคุมสถานที่ที่ข้อมูลถูกประมวลผลกำหนดสถานที่ที่การตรวจสอบจะเกิดขึ้น ข้อมูลใดจะถูกส่งออกจากระบบ สถานที่ที่บันทึกถูกเก็บไว้ และใครสามารถเข้าถึงเนื้อหาที่ถูกถอดรหัสได้
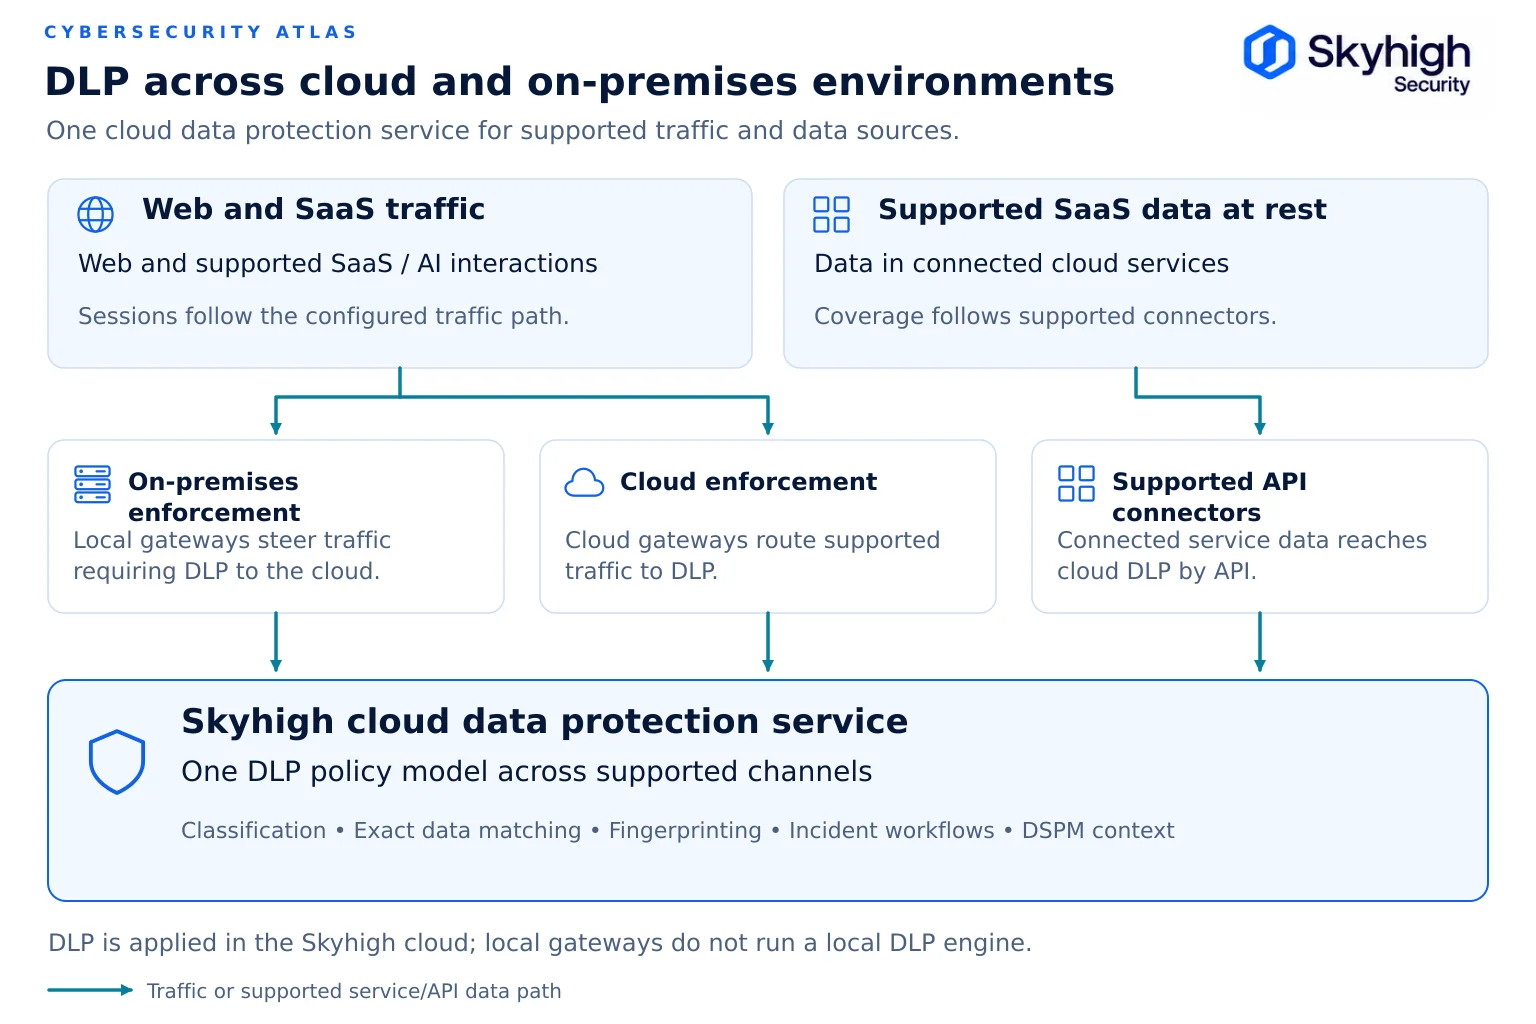
บทบาทของ SSE ในระบบความปลอดภัยของคลาวด์แบบไฮบริด
Security Service Edge ช่วยรักษาความปลอดภัยในการเข้าถึงของผู้ใช้ต่อเว็บ SaaS และแอปพลิเคชันส่วนตัว และในสถาปัตยกรรมแบบไฮบริด สามารถบังคับใช้มาตรการความปลอดภัยได้ทั้งในระบบคลาวด์และในสถานที่
Gartner กำหนดให้"security service edge " (SSE)คือการรักษาความปลอดภัยในการเข้าถึงเว็บ บริการคลาวด์ และแอปพลิเคชันส่วนตัว โดยมีความสามารถที่รวมถึงการควบคุมการเข้าถึง การป้องกันภัยคุกคาม ความปลอดภัยของข้อมูล และการตรวจสอบความปลอดภัย Gartner อธิบายว่า SSE ส่วนใหญ่ถูกส่งมอบผ่านระบบคลาวด์ แต่ยังระบุด้วยว่าอาจรวมถึงส่วนประกอบที่ติดตั้งในสถานที่หรือส่วนประกอบที่ใช้เอเจนต์
SSE มักจะรวม SWG, CASB (cloud access security broker ), ZTNA, DLP และ RBI (remote browser isolation ) เข้าด้วยกัน โดยมุ่งเน้นที่ชั้นระหว่างผู้ใช้กับแอปพลิเคชันในสถาปัตยกรรมแบบไฮบริด และไม่แทนที่การจัดการสถานะของเวิร์กโหลด การป้องกันจุดปลาย หรือการบริหารจัดการอัตลักษณ์
การติดตั้ง SSE ในระยะแรกสมมติว่าทุกการรับส่งข้อมูลจะผ่านระบบคลาวด์ของผู้จำหน่าย ซึ่งเหมาะสมกับผู้ใช้ระยะไกลและบริการ SaaS แต่ก่อให้เกิดปัญหาสำหรับข้อมูลที่อยู่ภายใต้การกำกับดูแล การรับส่งข้อมูลภายใน กระบวนการที่ไวต่อความล่าช้า และองค์กรที่ต้องดำเนินการต่อได้แม้ระบบคลาวด์จะหยุดทำงาน การวิเคราะห์ตลาด SSE ปี 2026 ของ Gartner ระบุว่า ผู้จำหน่ายกำลังเสนออุปกรณ์เสมือนหรืออุปกรณ์ฮาร์ดแวร์มากขึ้น ซึ่งขยายชั้นข้อมูล SSE (data plane) ในสถานที่เพื่อประมวลผลข้อมูลภายในและเพิ่มความทนทานต่อช่วงเวลาที่ระบบคลาวด์หยุดทำงาน ตามที่อ้างอิงในประกาศของSkyhigh Securityเกี่ยวกับผลการวิเคราะห์ตลาด SSE ปี 2026 (Critical Capabilities )
นี่คือ SSE แบบไฮบริด: จุดเชื่อมต่อบนคลาวด์และการบังคับใช้นโยบายทั้งในสถานที่หรือสาขา ทำงานภายใต้ระบบนโยบายเดียวและคอนโซลเดียวSkyhigh Hybrid SSE Meshคือการนำโมเดลดังกล่าวมาใช้โดยSkyhigh Securityซึ่งมีชั้นข้อมูลในสถานที่ (data plane) สำหรับการตรวจสอบ TLS และ ZTNA ในพื้นที่ พร้อมทั้งขยายขอบเขตด้วย CASB, DSPM, DLP และ RBI บนคลาวด์
โซลูชันความปลอดภัยสำหรับระบบคลาวด์แบบไฮบริด
โซลูชันความปลอดภัยสำหรับระบบคลาวด์แบบไฮบริดสามารถแบ่งออกเป็นหลายประเภท และองค์กรส่วนใหญ่จำเป็นต้องใช้มากกว่าหนึ่งประเภท
| ประเภท | สิ่งที่มันปกป้อง | ตำแหน่งของมันในสถาปัตยกรรม |
|---|---|---|
| แพลตฟอร์ม SSE และ SASE | สิทธิ์การเข้าถึงของผู้ใช้ต่อเว็บ แอป SaaS และแอปส่วนตัว | ชั้นเครือข่ายและชั้นข้อมูล; จุดบังคับใช้ |
| ความปลอดภัยของข้อมูล (DSPM, DLP, การเข้ารหัส) | ข้อมูลที่ละเอียดอ่อนทั้งในสถานะที่เก็บไว้และในสถานะที่กำลังถูกส่งผ่าน | ชั้นข้อมูล |
| การปกป้องแอปพลิเคชันแบบ Cloud-native (CNAPP) | งานบนคลาวด์และการตั้งค่าโครงสร้างพื้นฐาน | ชั้นแอปพลิเคชันและงานประมวลผล |
| ความปลอดภัยของเครือข่าย | การจราจรระหว่างเขต พื้นที่ และส่วน | ชั้นเครือข่าย |
| ความปลอดภัยด้านข้อมูลส่วนบุคคล | ผู้ใช้ อุปกรณ์ บัญชีบริการ และเอเจนต์ | ชั้นอัตลักษณ์ |
| การดำเนินงานด้านความปลอดภัย (SIEM, การวิเคราะห์ข้อมูล) | การตรวจจับและตอบสนองในทุกสภาพแวดล้อม | ชั้นความโปร่งใสและชั้นการดำเนินงาน |
เมื่อเปรียบเทียบผู้ให้บริการด้านความปลอดภัยสำหรับระบบคลาวด์แบบไฮบริด คำถามสำคัญที่สุดคือ ระบบการบังคับใช้นโยบายในสถานที่และบนคลาวด์ใช้เครื่องยนต์นโยบายเดียวกัน หรือเป็นผลิตภัณฑ์แยกกันภายใต้แบรนด์เดียวกัน ให้ประเมินความยืดหยุ่นในการติดตั้ง การปกป้องข้อมูล การควบคุมนโยบาย การบูรณาการ การย้ายข้อมูล และความทนทานต่อความล้มเหลว และตรวจสอบความถูกต้องของคำกล่าวอ้างผ่านการทดสอบแนวคิด (proof of concept) ด้วยข้อมูลการรับส่งข้อมูลของคุณเอง ดูบทความ“โซลูชันความปลอดภัยสำหรับระบบคลาวด์แบบไฮบริด: วิธีเปรียบเทียบผู้ให้บริการ”
ข้อพิจารณาเกี่ยวกับความสอดคล้องกับกฎระเบียบและข้อกำหนดทางกฎหมาย
กรอบงานการปฏิบัติตามกฎระเบียบส่วนใหญ่ไม่ได้กล่าวถึงระบบคลาวด์แบบไฮบริดโดยตรง แต่แต่ละกรอบงานต่างคาดหวังว่าจะมีมาตรการควบคุมที่ทำงานได้อย่างสม่ำเสมอ ไม่ว่าข้อมูลและผู้ใช้ที่อยู่ภายใต้การกำกับดูแลจะอยู่ที่ใด
| กรอบงาน | สิ่งที่คาดหวังจากสถาปัตยกรรมแบบไฮบริด |
|---|---|
| กรอบงานความปลอดภัยไซเบอร์ NIST 2.0 | การบริหารจัดการ ความโปร่งใสของสินทรัพย์ การป้องกัน การตรวจจับ การตอบสนอง และการกู้คืน ที่นำไปใช้ในทุกสภาพแวดล้อม |
| NIST SP 800-53 ฉบับปรับปรุงครั้งที่ 5 | ระบบควบคุมต่าง ๆ เช่น การควบคุมการเข้าถึง การป้องกันขอบเขต การตรวจสอบ และการจัดการการกำหนดค่า ซึ่งถูกนำไปใช้ที่ทุกจุดบังคับใช้ |
| ISO/IEC 27001:2022 | ระบบบริหารจัดการความปลอดภัยข้อมูลที่มีขอบเขตครอบคลุมทั้งบริการบนคลาวด์และสินทรัพย์ภายในองค์กร พร้อมทั้งกำหนดความรับผิดชอบของผู้ให้บริการอย่างชัดเจน |
| PCI DSS เวอร์ชัน 4.0.1 | การแบ่งส่วนสภาพแวดล้อมข้อมูลผู้ถือบัตร การใช้ระบบเข้ารหัสที่แข็งแกร่งในการส่งข้อมูล และการบันทึกข้อมูล รวมถึงข้อกำหนดที่บังคับใช้ตั้งแต่วันที่ 31 มีนาคม 2568 |
| กฎความปลอดภัยตาม HIPAA | มาตรการป้องกันทางบริหาร ทางกายภาพ และทางเทคนิค สำหรับข้อมูลสุขภาพที่ได้รับการคุ้มครองในรูปแบบอิเล็กทรอนิกส์ ไม่ว่าจะถูกเก็บรักษาหรือส่งต่อที่ใดก็ตาม |
| จีดีพีอาร์ | การประมวลผลข้อมูลส่วนบุคคลตามกฎหมายและการโอนข้อมูลส่วนบุคคลภายใต้การควบคุม รวมถึงข้อมูลในบันทึกความปลอดภัยและบันทึกการตรวจสอบ |
| DORA | การบริหารจัดการความเสี่ยงด้านเทคโนโลยีสารสนเทศและการสื่อสาร (ICT) การทดสอบความทนทาน และการบริหารจัดการความเสี่ยงจากฝ่ายที่สาม สำหรับสถาบันการเงินในสหภาพยุโรป มีผลบังคับใช้ตั้งแต่วันที่ 17 มกราคม 2568 |
มีผลทางปฏิบัติสองประการดังนี้ ประการแรก ผู้ตรวจสอบจะถามว่ามาตรการควบคุมมีความสอดคล้องกันในทุกสภาพแวดล้อมหรือไม่ ซึ่งสามารถแสดงให้เห็นได้ง่ายขึ้นหากใช้ระบบนโยบายและระบบส่งต่อบันทึกเพียงชุดเดียว ประการที่สอง เครื่องมือความปลอดภัยเองก็ประมวลผลข้อมูลที่อยู่ภายใต้การกำกับดูแล ดังนั้น สถานที่ตรวจสอบ บันทึก และสิทธิ์การเข้าถึงของผู้จำหน่าย จึงอยู่ในขอบเขตการตรวจสอบ ดูแผนผังการแมปมาตรการควบคุมในHybrid Cloud Security Reference Architecture
แนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัยของระบบคลาวด์แบบไฮบริด
แนวทางปฏิบัติที่ดีที่สุดต่อไปนี้ช่วยเปลี่ยนสถาปัตยกรรมให้เป็นโปรแกรมที่ทำงานได้จริง
- วางแผนก่อนดำเนินการสร้างระบบทำการสำรวจผู้ใช้ อุปกรณ์ แอปพลิเคชัน ที่เก็บข้อมูล และเส้นทางข้อมูลในทุกสภาพแวดล้อม รวมถึง SaaS และ shadow IT
- บันทึกการแบ่งความรับผิดชอบไว้สำหรับแต่ละบริการ ให้ระบุไว้ว่าผู้ให้บริการรับผิดชอบด้านใด และทีมของคุณรับผิดชอบด้านใด ให้ตรวจสอบ lạiเมื่อบริการเปลี่ยนระดับ
- ให้ระบบระบุตัวตนเป็นกลไกควบคุมหลักรวมผู้ให้บริการระบบระบุตัวตนเข้าด้วยกัน กำหนดให้ใช้การยืนยันตัวตนหลายขั้นตอน (MFA) ที่ต้านทานการฟิชชิ่ง และนำบัญชีบริการ ตัวตนของเวิร์กโหลด และเอเยนต์ AI มาอยู่ภายใต้การกำกับดูแลเดียวกันกับบุคคล
- รวมนโยบายไว้ที่ศูนย์กลาง และกระจายการบังคับใช้ไปทุกจุดกำหนดกฎเพียงครั้งเดียว แล้วส่งไปยังทุกจุดบังคับใช้ ทั้งในระบบคลาวด์และในสถานที่
- ยกเลิกความเชื่อถือเครือข่ายแบบนัยนิ่งเปลี่ยนการเข้าถึง VPN แบบกว้างขวางเป็น ZTNA ตามแต่ละแอปพลิเคชัน รวมถึงสำหรับผู้ใช้ในสถานที่ และแบ่งเครือข่ายภายในออกเป็นส่วนๆ ดูZTNA ในสถานที่สำหรับแอปพลิเคชันส่วนตัว
- จัดประเภทข้อมูลเพียงครั้งเดียวและนำไปใช้ทุกที่ ด้วยระบบการจัดประเภทเดียวและชุดนโยบาย DLP เดียว ที่นำไปใช้กับเว็บ SaaS แอปพลิเคชันส่วนตัว เครื่องมือ AI และอุปกรณ์ปลายทาง
- ควรกำหนดจุดตรวจสอบ TLS อย่างมีเจตนาทำการถอดรหัสเพียงครั้งเดียว ใกล้กับแหล่งที่มาของข้อมูลการสื่อสารมากที่สุดเท่าที่เป็นไปได้ และบันทึกข้อยกเว้นสำหรับประเภทข้อมูลที่เกี่ยวกับความเป็นส่วนตัว
- ออกแบบให้สามารถรับมือกับความล้มเหลวได้รู้ว่ากระบวนการเข้าถึงและการตรวจสอบจะเกิดขึ้นอย่างไร หากบริการคลาวด์ การเชื่อมต่อ WAN หรือผู้ให้บริการระบุตัวตนไม่สามารถใช้งานได้ และทำการทดสอบระบบดังกล่าว
- รวมข้อมูลการมองเห็นไว้ในที่เดียว โดยไม่ละเลยเรื่องเขตอำนาจศาลรวบรวมบันทึกเพื่อตรวจจับ แต่ต้องตัดสินใจว่าบันทึกใดสามารถส่งออกจากเขตอำนาจศาลใดได้
- ตรวจจับความเบี่ยงเบนอย่างต่อเนื่องให้ถือว่านโยบายความปลอดภัยและการตั้งค่าคลาวด์เป็นโค้ด จัดทำเวอร์ชัน และแจ้งเตือนเมื่อมีความแตกต่างระหว่างสถานะที่ตั้งใจไว้กับสถานะที่นำไปใช้งานจริง
- ปรับปรุงเกตเวย์รุ่นเก่าให้ทันสมัยอย่างเป็นระบบ โดยแทนที่พร็อกซีที่หมดอายุการใช้งานด้วยการติดตั้งแบบคู่ขนานและการเปลี่ยนผ่านเป็นขั้นตอน แทนที่จะใช้การย้ายระบบแบบครั้งเดียวครั้งใหญ่ ดูข้อมูลเพิ่มเติมที่Secure Web Gateway Migration ลูกค้าของ Symantec Edge SWG (Blue Coat ProxySG) มีกำหนดเวลาสิ้นสุดการใช้งาน SGOS 7.3 ในเดือนธันวาคม 2026 ดูข้อมูลเพิ่มเติมที่Blue Coat และ ProxySG End of Life,Blue Coat Alternatives รวมถึงโครงการปรับปรุงระบบBlue Coat Modernization Program
แหล่งข้อมูล
- Flexera.รายงานสถานการณ์คลาวด์ปี 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- NISTSP 800-215: คู่มือการจัดตั้งโครงสร้างเครือข่ายองค์กรที่ปลอดภัย(พฤศจิกายน 2022).https://csrc.nist.gov/pubs/sp/800/215/final
- NISTSP 800-207: สถาปัตยกรรม Zero Trust(สิงหาคม 2020).https://csrc.nist.gov/pubs/sp/800/207/final
- CISA.แบบจำลองระดับความพร้อมของ Zero Trust, เวอร์ชัน 2.0. https://www.cisa.gov/zero-trust-maturity-model
- NSA และ CISA.10 กลยุทธ์หลักในการลดความเสี่ยงด้านความปลอดภัยของระบบคลาวด์(7 มีนาคม 2024).https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/
- NSA.การจัดการความเสี่ยงจากการตรวจสอบความปลอดภัยชั้นการส่งข้อมูล(พฤศจิกายน 2019).https://media.defense.gov/2019/Nov/18/2002212783/-1/-1/0/MANAGING%20RISK%20FROM%20TLS%20INSPECTION_20191106.PDF
- IBM และ Ponemon Institute.รายงานค่าใช้จ่ายจากการรั่วไหลข้อมูล ปี 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- IBM และ Ponemon Institute.รายงานเกี่ยวกับค่าใช้จ่ายจากการรั่วไหลข้อมูล ปี 2026. https://www.ibm.com/reports/data-breach
- Gartner.Security Service Edge (SSE), คำศัพท์ด้านเทคโนโลยีสารสนเทศ.https://www.gartner.com/en/information-technology/glossary/security-service-edge-sse
- Skyhigh Security. “Skyhigh Security ได้รับการจัดอันดับที่ 1 ในด้านกรณีการใช้งาน SSE ขั้นสูง ในปี 2026 ตามรายงาน GartnerCritical Capabilities สำหรับSecurity Service Edge” (5 สิงหาคม 2026).https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- NIST.กรอบงานความปลอดภัยไซเบอร์ 2.0. https://www.nist.gov/cyberframework
- NISTSP 800-53 Rev. 5: มาตรการควบคุมด้านความปลอดภัยและความเป็นส่วนตัวสำหรับระบบข้อมูลและองค์กร https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- ISO.ISO/IEC 27001:2022 ระบบการจัดการความปลอดภัยข้อมูล https://www.iso.org/standard/27001
- คณะกรรมการมาตรฐานความปลอดภัย PCI.PCI DSS v4.0.1(คลังเอกสาร).https://www.pcisecuritystandards.org/document_library/
- กระทรวงสาธารณสุขและบริการมนุษย์ของสหรัฐอเมริกา (U.S. HHS).กฎความปลอดภัย HIPAA. https://www.hhs.gov/hipaa/for-professionals/security/index.html
- สหภาพยุโรป.กฎระเบียบ (EU) 2016/679 (GDPR). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- สหภาพยุโรป.กฎระเบียบ (EU) 2022/2554 (DORA). https://eur-lex.europa.eu/eli/reg/2022/2554/oj