







Architecture cloud hybride : composants et modèles de déploiement
- L'architecture de cloud hybride relie les ressources sur site, celles du cloud privé et celles du cloud public afin qu'elles fonctionnent comme un seul et même environnement.
- Ses composants essentiels sont les environnements, la connectivité entre eux et cinq couches qui les englobent tous.
- Le NIST définit quatre modèles de déploiement dans le cloud, et le modèle hybride associe deux infrastructures distinctes ou plus.
- Parmi les modèles courants, on peut citer l'hybride à plusieurs niveaux, l'hybride en périphérie, la continuité d'activité et le « cloud bursting », chacun présentant des besoins différents en matière de sécurité.
- C'est la cohérence de la politique d'identité et de sécurité dans tous les environnements qui détermine si une architecture hybride reste gérable et sécurisée.
L'architecture cloud hybride est une conception qui relie l'infrastructure sur site d'une organisation, son cloud privé et ses services de cloud public, afin que les applications et les données puissent fonctionner sur l'ensemble de ces environnements comme s'il s'agissait d'un seul et même environnement. Elle définit quelles charges de travail s'exécutent où, comment les environnements sont interconnectés et quelles couches partagées (identité, gestion, sécurité, données et observabilité) assurent leur cohérence.
Cet article explique ce qu'est une architecture de cloud hybride, ses composants essentiels, présente un schéma de référence, décrit les modèles de déploiement et les modèles architecturaux utilisés par les entreprises, explique comment les environnements sont intégrés, présente les avantages et les compromis, propose trois exemples et indique comment en planifier une. Pour en savoir plus sur la conception d'une sécurité en profondeur, consultez l'article « Sécurité du cloud hybride : architecture et bonnes pratiques ».
Qu'est-ce qu'une architecture cloud hybride ?
Une architecture cloud hybride associe deux ou plusieurs environnements informatiques distincts, généralement une infrastructure sur site ou privée et un cloud public, et les relie entre eux afin que les charges de travail et les données puissent circuler d'un environnement à l'autre.
La définition du cloud computing donnée par le NIST, dans la norme SP 800-145, décrit le cloud hybride comme une combinaison d’au moins deux infrastructures cloud distinctes (privées, communautaires ou publiques) qui restent des entités autonomes, mais qui sont reliées entre elles par une technologie permettant la portabilité des données et des applications. Dans le langage courant, le cloud hybride inclut également les centres de données traditionnels connectés au cloud public, ainsi que, de plus en plus, des sites périphériques tels que des usines, des magasins et des succursales.
Le modèle hybride est désormais la norme pour les grandes entreprises. Le rapport « State of the Cloud 2026 » de Flexera révèle que 73 % des entreprises exploitent des environnements hybrides.
Composants essentiels de l'architecture de cloud hybride
Toute architecture de cloud hybride comporte trois types de composants : les environnements dans lesquels s'exécutent les charges de travail, la connectivité entre ces derniers et les couches partagées qui les relient tous.
| Composant | Fonctionnalités | Exemples typiques |
|---|---|---|
| Centre de données sur site | Prend en charge les charges de travail héritées, réglementées, sensibles à la latence ou à fort volume | Serveurs virtualisés, ordinateurs centraux, baies de stockage |
| Cloud privé | Propose un service en libre-service de type « cloud » sur une infrastructure dédiée | Plateformes de virtualisation ou de conteneurs gérées par l'organisation ou par un hébergeur |
| Cloud public (IaaS et PaaS) | Fournit des ressources de calcul et de stockage évolutives, ainsi que des services gérés | Services d'infrastructure et de plateforme des hyperscalers |
| Applications SaaS | Fournit des applications d'entreprise sous forme de service | Messagerie électronique, outils de collaboration, CRM, systèmes RH |
| Sites périphériques | Traite les données à proximité de leur lieu de production | Usines, magasins, cliniques, succursales |
| Connectivité | Relie les environnements de manière sécurisée et fiable | VPN site à site, interconnexions privées, SD-WAN, Internet |
| Identité et accès | Fournit une source unique d'identité dans tous les environnements | Fournisseur d'identité fédérée, authentification multifactorielle (MFA), identité des charges de travail |
| Gestion et orchestration | Déploie et exploite les charges de travail de manière cohérente | L'infrastructure en tant que code, Kubernetes, les plateformes de gestion hybrides |
| Sécurité | Assure le respect des politiques d'accès, de gestion des menaces et de gestion des données partout | Secure web gateway, ZTNA, CASB, DLP, DSPM, segmentation |
| Données et intégration | Transfère et synchronise les données et les services | Réplication, sauvegarde, API, diffusion d'événements |
| Observabilité | Présente ce qui se passe dans les différents environnements | Journaux, métriques, traces, SIEM |
Les fournisseurs de services cloud proposent également des solutions permettant d’exécuter leurs services au sein même des installations des clients. AWS Outposts étend l’infrastructure et les services AWS aux sites sur site, tandis qu’Azure Local, anciennement Azure Stack HCI, s’exécute sur le matériel du client et est géré via Azure Arc. Ces plateformes rapprochent l’environnement sur site du cloud, mais elles ne suppriment pas la nécessité de disposer de couches communes d’identité, de sécurité et d’observabilité.
Schéma d'architecture de cloud hybride
Un schéma d'architecture de cloud hybride doit présenter les environnements, les liaisons entre eux et les couches qui les englobent tous.
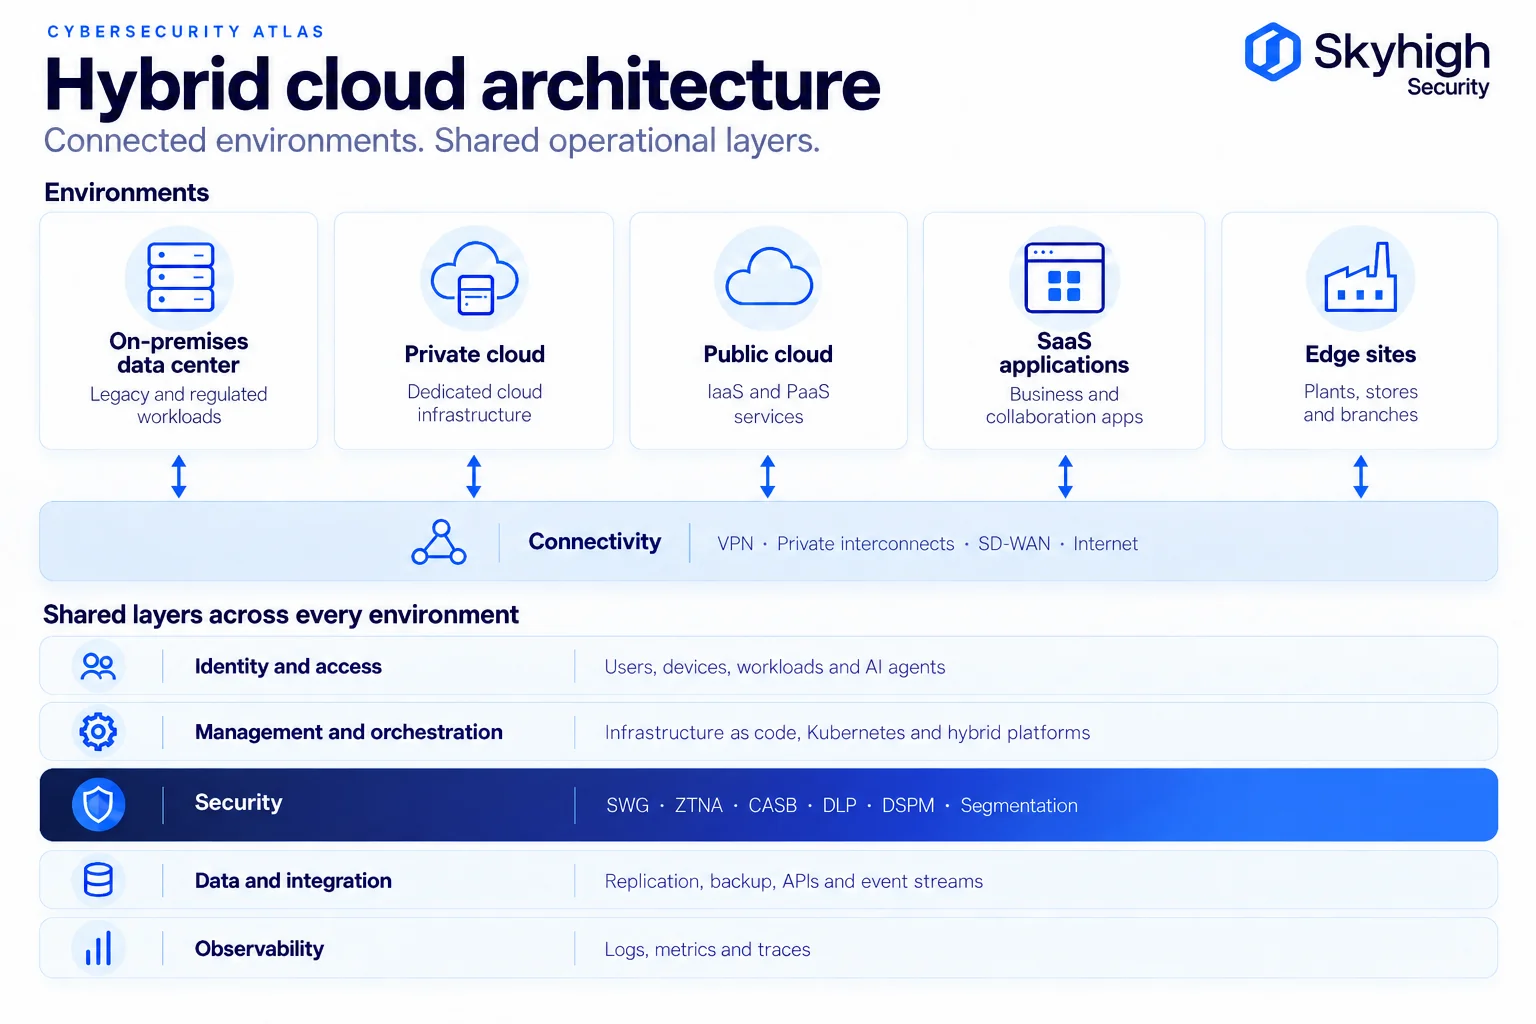
La rangée du haut indique où s'exécutent les charges de travail. La couche de connectivité montre comment ces environnements communiquent entre eux. Les cinq couches situées en dessous couvrent l'ensemble des environnements ; si l'une d'entre elles est mise en œuvre séparément dans chaque environnement, l'architecture se fragmente. C'est au niveau de la couche de sécurité que la fragmentation a le plus de conséquences, car des politiques distinctes pour chaque environnement créent des failles dont les attaquants peuvent tirer parti. Pour une vue spécifique à la sécurité, veuillez consulter l'architecture de référence en matière de sécurité du cloud hybride.
Modèles de déploiement du cloud hybride
Le NIST définit quatre modèles de déploiement dans le cloud, et le modèle hybride est celui qui combine les autres.
| Modèle de déploiement | Définition (NIST SP 800-145) | Utilisation courante |
|---|---|---|
| Cloud privé | Infrastructure mise à disposition pour l'usage exclusif d'une organisation | Charges de travail réglementées ou hautement personnalisées |
| Cloud communautaire | Infrastructure partagée par une communauté spécifique ayant des préoccupations communes | Consortiums gouvernementaux ou industriels |
| Cloud public | Infrastructure mise à la disposition du grand public pour une utilisation libre | Services élastiques et gérés |
| Cloud hybride | Deux infrastructures distinctes ou plus reliées entre elles afin d'assurer la portabilité des données et des applications | La plupart des entreprises |
Dans la pratique, les organisations mettent en place des architectures hybrides selon quatre configurations courantes :
- Centre de données et cloud public : les systèmes sur site existants sont connectés à un seul fournisseur de cloud hyperscale.
- Cloud privé et cloud public : une plateforme interne modernisée, connectée à des services de cloud public.
- Une solution hybride innovante : un centre de données central et le cloud, associés à un traitement local dans les usines, les magasins ou les succursales.
- Multi-cloud hybride : infrastructure sur site connectée à plusieurs fournisseurs de cloud public. Voir « Sécurité du cloud hybride vs. sécurité du multi-cloud ».
Modèles courants d'architecture de cloud hybride
Les modèles d'architecture hybride décrivent la manière dont les charges de travail sont réparties ou dupliquées entre les différents environnements, et chaque modèle implique des exigences de sécurité différentes.
Le Cloud Architecture Center de Google regroupe les modèles d'architecture hybride et multicloud en deux catégories : les modèles distribués, dans lesquels certaines parties du système s'exécutent dans des environnements différents, et les modèles redondants, dans lesquels un même système est dupliqué dans plusieurs environnements.
| Motif | Comment cela fonctionne-t-il ? | Considérations en matière de sécurité |
|---|---|---|
| Hybride à plusieurs niveaux | Les couches en contact avec la clientèle fonctionnent dans le cloud ; les systèmes back-end restent sur site | Protégez et contrôlez les API et les chemins de données entre les niveaux |
| Multicloud partitionné | Différentes charges de travail ou différents composants s'exécutent dans différents clouds publics | Veillez à la cohérence de l'identité et des politiques entre les différents prestataires |
| Analyse hybride | Les systèmes transactionnels restent sur site ; les analyses s'effectuent dans le cloud | Classez et réduisez le volume des données avant qu'elles ne quittent le système |
| Hybride Edge | Les charges de travail critiques en termes de délais ou d'activité sont exécutées localement ; le cloud se charge du reste | Une application locale qui continue de fonctionner même lorsque la connexion est interrompue |
| Environnement hybride | Développement et tests dans un environnement, exploitation dans un autre | Nettoyez les données de test et appliquez les mêmes contrôles dans les deux cas |
| Continuité des activités | Un deuxième environnement sert de site de secours | Répliquez les politiques de sécurité et les clés en même temps que les données |
| Cloud bursting | Lors des pics de demande, la capacité supplémentaire provient du cloud | Les politiques doivent s'adapter automatiquement à l'évolution des charges de travail |
La plupart des organisations utilisent plusieurs modèles à la fois, c'est pourquoi il est essentiel de disposer d'une couche de sécurité unique et indépendante de l'environnement.

Architecture d'intégration dans le cloud hybride
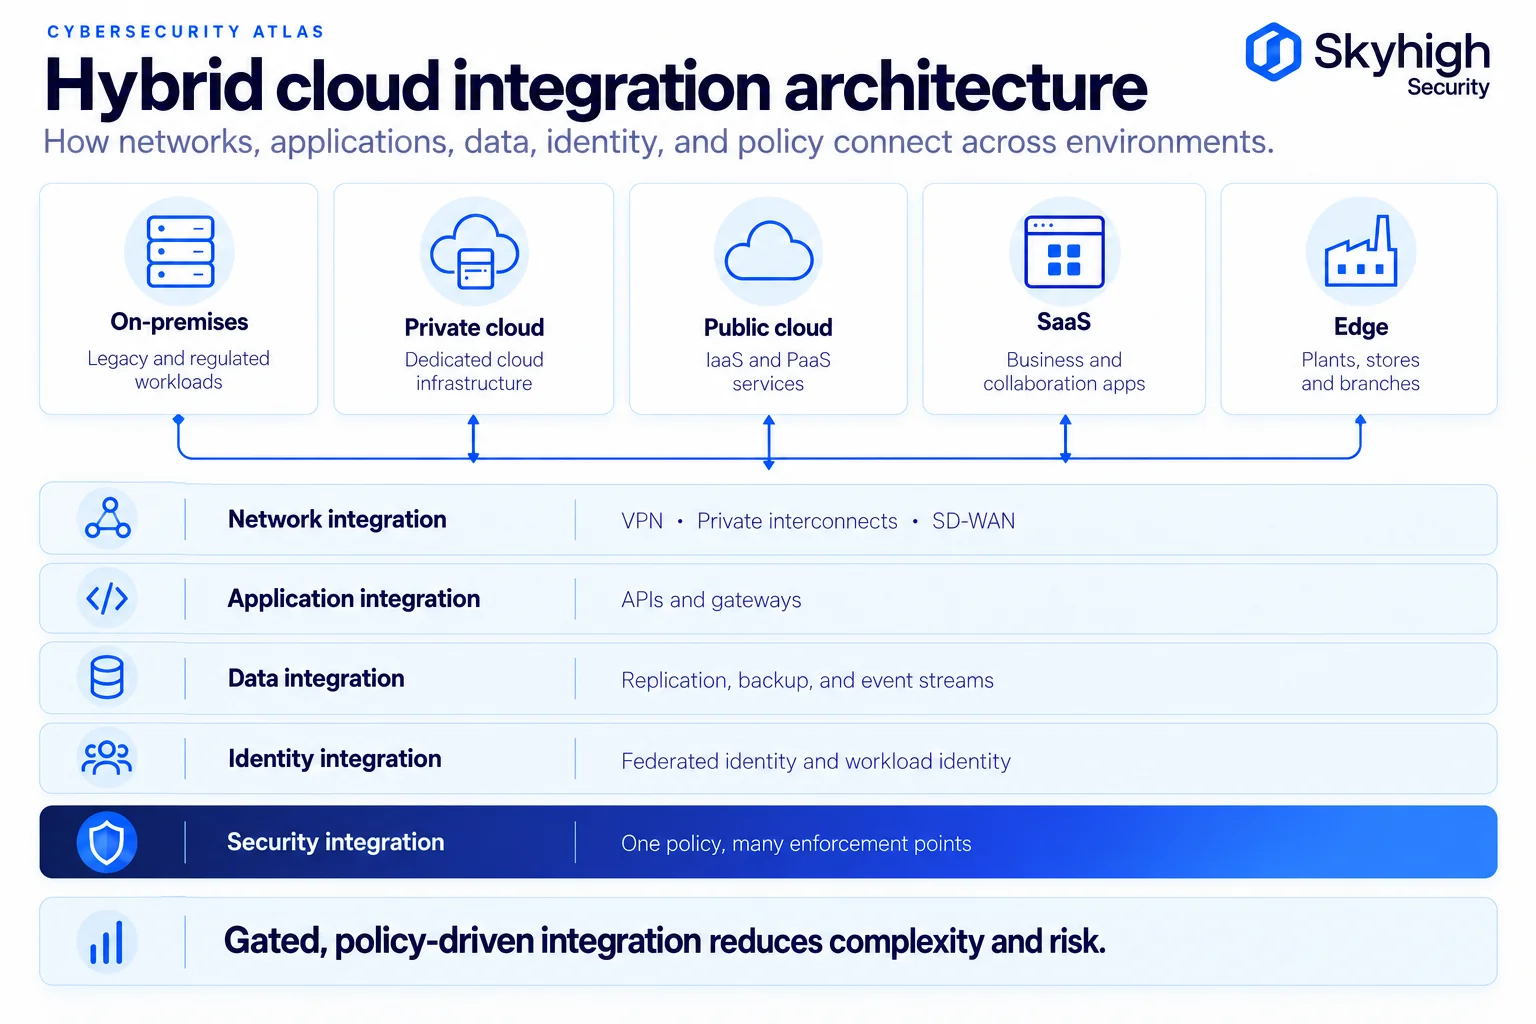
L'architecture d'intégration du cloud hybride définit la manière dont les réseaux, les applications, les données et l'identité s'interconnectent entre les différents environnements.
Intégration réseau. Les modèles de mise en réseau sécurisée de Google pour les environnements hybrides et multicloud décrivent plusieurs approches : les réseaux en miroir pour le développement et les tests, les réseaux maillés dans lesquels tous les systèmes peuvent communiquer, les modèles « gated » dans lesquels seules certaines API sont exposées via des passerelles dans un sens ou dans les deux sens, et les modèles de transfert dans lesquels les systèmes sur site transmettent des données à des services cloud sans connectivité réseau étendue. Les modèles « gated » sont ceux qui respectent le plus fidèlement le principe du « privilège minimal » et constituent généralement le choix par défaut le plus sûr.
Intégration des applications. Les API, publiées via des passerelles API, offrent à chaque environnement une interface contrôlée plutôt qu’un accès direct aux systèmes back-end.
Intégration des données. La réplication, la sauvegarde, les transferts par lots et la diffusion en continu des événements permettent d'assurer la synchronisation des données. Chaque flux doit être classé, chiffré et consigné.
Intégration des identités. Un fournisseur d'identités fédéré à chaque environnement, proposant des identités de charges de travail pour les services et les agents d'IA, empêche la formation de silos d'identités distincts.
Intégration de la sécurité. Les politiques d’accès, de gestion des menaces et de gestion des données doivent être définies une seule fois et appliquées dans tous les environnements. Les recommandations du NIST en matière de « zero trust », SP 800-207, distinguent le point de décision relatif aux politiques des points d’application de celles-ci, ce qui constitue le modèle permettant de mettre cela en œuvre dans tous les environnements.
Avantages et compromis de l'architecture cloud hybride
L'architecture de cloud hybride offre aux entreprises flexibilité et maîtrise, mais elle introduit une complexité qu'il convient de gérer de manière réfléchie.
Avantages
- Affectation des charges de travail en fonction des besoins : exécutez chaque charge de travail là où la latence, le coût, la réglementation et les performances sont les plus adaptés.
- Maîtrise des données sensibles : conservez les données soumises à une réglementation et assurez leur traitement sur site tout en utilisant des services cloud ailleurs.
- Modernisation progressive : migrez les applications par étapes plutôt que toutes en même temps.
- Résilience : utilisez un deuxième environnement pour la reprise d'activité et assurez la continuité des opérations locales en cas de panne du cloud ou du réseau étendu (WAN).
- Capacité évolutive : ajoutez de la capacité dans le cloud pour faire face aux pics de demande sans avoir à surdimensionner le centre de données.
- Faible latence en périphérie : traitez les données à proximité de leur lieu de production.
Compromis
- Complexité opérationnelle : davantage d'environnements, d'outils et de compétences à gérer.
- Cohérence des politiques : problèmes d'identité, de sécurité et de dérive de configuration lorsque chaque environnement est géré séparément.
- Manques de visibilité : les journaux et les inventaires sont dispersés entre différents outils.
- Coûts liés au réseau et aux transferts : le transfert de données entre différents environnements peut s'avérer coûteux.
- Un impact plus important en cas de non-gestion : le rapport 2025 d'IBM intitulé « Cost of a Data Breach » (Coût d'une fuite de données) a révélé que les fuites de données touchant plusieurs environnements coûtaient en moyenne 5,05 millions de dollars et nécessitaient 276 jours pour être identifiées et maîtrisées, ce qui représente le chiffre le plus élevé parmi toutes les configurations de stockage.
Exemples d'architectures de cloud hybride
Ces mêmes éléments se combinent différemment selon l'entreprise, comme le montrent ces trois exemples.
Exemple n° 1 : structure hybride à plusieurs niveaux pour une banque
Les interfaces des services bancaires en ligne et mobiles fonctionnent dans le cloud public pour garantir une certaine élasticité. Les systèmes bancaires centraux restent hébergés dans les centres de données de la banque. Les interfaces n’accèdent au cœur de système que par l’intermédiaire d’une passerelle API, et le trafic entre les différentes couches est contrôlé sur une infrastructure gérée par la banque. Les collaborateurs utilisent des outils de collaboration SaaS soumis aux mêmes politiques d’identité et de gestion des données que les systèmes internes.
Exemple n° 2 : solution hybride en périphérie pour un fabricant
Chaque site exploite ses propres systèmes de production localement, ce qui permet d'assurer la continuité des opérations en cas de défaillance du réseau étendu (WAN). Les données des capteurs sont agrégées en périphérie, puis transmises vers les outils d'analyse dans le cloud. Les réseaux de technologie opérationnelle sont segmentés par rapport à l'infrastructure informatique de l'entreprise, et l'accès à distance des ingénieurs s'effectue via un modèle d'accès « zero trust » spécifique à chaque application, plutôt que par VPN.
Exemple n° 3 : Continuité d'activité d'un système de santé
Les systèmes cliniques sont hébergés dans les centres de données du système de santé, avec un environnement de reprise dans le cloud public. Les données, les clés de chiffrement et la politique de sécurité sont répliquées ensemble, et le basculement est testé selon un calendrier défini, de sorte que le site de reprise soit protégé au même titre que le site principal.
Considérations de sécurité relatives à l'architecture de cloud hybride
Dans une architecture hybride, la sécurité est efficace lorsqu’elle est conçue comme une couche unique couvrant l’ensemble des environnements, plutôt que comme un ensemble de contrôles distincts pour chacun d’entre eux.
- L'identité avant tout : un fournisseur d'identité unique, une authentification multifactorielle (MFA) résistante au phishing, ainsi qu'une gouvernance des comptes de service et des agents IA.
- Une seule politique, de nombreux points d'application : définissez une seule fois les règles relatives à l'accès, aux menaces et aux données, puis appliquez-les au centre de données, dans les succursales, dans le cloud et sur les appareils.
- Choix du point d'inspection : déterminez où le trafic est déchiffré pour chaque chemin. Voir « Inspection TLS locale ou dans le cloud ».
- Une protection des données qui suit les données : effectuez une classification unique et appliquez la prévention des fuites de données (DLP) sur le Web, les solutions SaaS, les applications privées, les terminaux et les outils d'IA. Découvrez la prévention des fuites de données (DLP) dans les environnements cloud et sur site.
- Résidence et souveraineté : identifiez dans quel pays se trouvent les systèmes d'inspection, les journaux et les clés, ainsi que les personnes qui exploitent cette infrastructure et qui peuvent être contraintes d'y accéder. Voir la section « Souveraineté des données » dans « Sécurité du cloud hybride ».
- Clarté en matière de responsabilité partagée : les dix principales stratégies de la NSA et de la CISA en matière de sécurité du cloud comprennent une stratégie spécifique destinée à gérer la complexité des environnements hybrides et multicloud.
Skyhigh Hybrid SSE Mesh applique ce modèle à la gestion des accès des utilisateurs et à la protection des données, la mise en œuvre sur site et dans le cloud étant régie par une seule console et un seul moteur de politiques.
Comment concevoir une architecture cloud hybride
La conception d'une architecture cloud hybride commence par les charges de travail et les données, et non par les choix d'infrastructure.
- Recensez les charges de travail et les données. Répertoriez les dépendances de chaque application, le niveau de sensibilité des données, les exigences en matière de latence et les contraintes réglementaires.
- Déterminez le mode de déploiement en fonction de la charge de travail. Choisissez entre un déploiement sur site, dans un cloud privé, dans un cloud public, en mode SaaS ou en périphérie, en fonction de cet inventaire.
- Choisissez des modèles. Adaptez les charges de travail à des modèles tels que l'hybride à plusieurs niveaux, l'hybride en périphérie ou la continuité d'activité.
- Concevez la connectivité et l'intégration. Privilégiez les modèles de réseau en cascade et l'intégration via des API plutôt qu'une connectivité en réseau plat.
- Unifiez l'identité. Associez un seul fournisseur d'identité à chaque environnement avant de migrer les charges de travail.
- Concevez une couche unique de sécurité et de politiques. Définissez les politiques une seule fois et planifiez les points d'application pour chaque environnement. Consultez l'architecture de référence en matière de sécurité du cloud hybride.
- Planifiez l'observabilité. Centralisez les journaux et les métriques tout en respectant les règles de conservation des données.
- Préparez-vous à une panne. Définissez les sites de reprise, le comportement en cas de basculement et les calendriers de test. Voir « Résilience du SSE hybride ».
- Procédez à la migration par étapes. Transférez les charges de travail par vagues, en prévoyant des plans de retour en arrière, et mettez progressivement hors service les composants hérités.
Sources
- NIST. SP 800-145 : Définition du « cloud computing » par le NIST (septembre 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. Rapport 2026 sur l'état du cloud. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Google Cloud. Modèles d'architecture hybride et multicloud, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns-and-practices
- Google Cloud. Modèles d'architecture réseau sécurisée pour les environnements hybrides et multicloud, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-secure-networking-patterns
- Google Cloud. Créez des architectures hybrides et multicloud à l'aide de Google Cloud et du Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns
- AWS. AWS Outposts. https://aws.amazon.com/outposts/
- Microsoft. Documentation locale sur Azure. https://learn.microsoft.com/en-us/azure/azure-local/
- Microsoft. Présentation d'Azure Arc. https://learn.microsoft.com/en-us/azure/azure-arc/overview
- NIST. SP 800-207 : Architecture « Zero Trust » (août 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- IBM et l'Institut Ponemon. Rapport sur le coût d'une violation de données 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA et CISA. Les dix principales stratégies de prévention en matière de sécurité du cloud (7 mars 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/