







हाइब्रिड क्लाउड आर्किटेक्चर: घटक और परिनियोजन मॉडल
- हाइब्रिड क्लाउड आर्किटेक्चर ऑन-प्रिमाइसेस, प्राइवेट क्लाउड और पब्लिक क्लाउड संसाधनों को आपस में जोड़ता है ताकि वे एक ही वातावरण के रूप में काम कर सकें।
- इसके मूल घटक वातावरण, उनके बीच की कनेक्टिविटी और उन सभी को समाहित करने वाली पांच परतें हैं।
- NIST ने क्लाउड परिनियोजन के चार मॉडल परिभाषित किए हैं, और हाइब्रिड दो या दो से अधिक अलग-अलग अवसंरचनाओं को एक साथ जोड़ता है।
- सामान्य पैटर्न में टियरड हाइब्रिड, एज हाइब्रिड, बिजनेस कंटिन्यूटी और क्लाउड बर्स्टिंग शामिल हैं, जिनमें से प्रत्येक की सुरक्षा आवश्यकताएं अलग-अलग होती हैं।
- विभिन्न वातावरणों में एक समान पहचान और सुरक्षा नीति यह निर्धारित करती है कि हाइब्रिड आर्किटेक्चर प्रबंधनीय और सुरक्षित बना रहता है या नहीं।
हाइब्रिड क्लाउड आर्किटेक्चर एक ऐसा डिज़ाइन है जो किसी संगठन के ऑन-प्रिमाइसेस इंफ्रास्ट्रक्चर, प्राइवेट क्लाउड और पब्लिक क्लाउड सेवाओं को आपस में जोड़ता है, ताकि एप्लिकेशन और डेटा एक ही वातावरण में चल सकें। यह परिभाषित करता है कि कौन से वर्कलोड कहाँ चलते हैं, वातावरण कैसे जुड़ते हैं, और कौन सी साझा परतें (पहचान, प्रबंधन, सुरक्षा, डेटा और अवलोकन क्षमता) उन्हें सुसंगत बनाए रखती हैं।
यह लेख बताता है कि हाइब्रिड क्लाउड आर्किटेक्चर क्या है, इसके मुख्य घटक, एक संदर्भ आरेख, संगठनों द्वारा उपयोग किए जाने वाले परिनियोजन मॉडल और आर्किटेक्चर पैटर्न, वातावरणों का एकीकरण कैसे होता है, इसके लाभ और कमियां, तीन उदाहरण और इसकी योजना कैसे बनाई जाए। सुरक्षा डिज़ाइन की विस्तृत जानकारी के लिए, हाइब्रिड क्लाउड सुरक्षा: आर्किटेक्चर और सर्वोत्तम अभ्यास देखें।
हाइब्रिड क्लाउड आर्किटेक्चर क्या है?
हाइब्रिड क्लाउड आर्किटेक्चर दो या दो से अधिक अलग-अलग कंप्यूटिंग वातावरणों को जोड़ता है, आमतौर पर ऑन-प्रिमाइसेस या निजी बुनियादी ढांचे और सार्वजनिक क्लाउड को, और उन्हें आपस में जोड़ता है ताकि वर्कलोड और डेटा उनके बीच स्थानांतरित हो सकें।
NIST की क्लाउड कंप्यूटिंग परिभाषा, SP 800-145 , हाइब्रिड क्लाउड को दो या दो से अधिक अलग-अलग क्लाउड इन्फ्रास्ट्रक्चर (निजी, सामुदायिक या सार्वजनिक) के संयोजन के रूप में वर्णित करती है, जो अद्वितीय इकाइयाँ बनी रहती हैं लेकिन ऐसी तकनीक से जुड़ी होती हैं जो डेटा और एप्लिकेशन पोर्टेबिलिटी को सक्षम बनाती है। रोजमर्रा के उपयोग में, हाइब्रिड क्लाउड में सार्वजनिक क्लाउड से जुड़े पारंपरिक डेटा सेंटर और तेजी से बढ़ते एज साइट्स जैसे कारखाने, भंडार और शाखाएँ भी शामिल हैं।
हाइब्रिड अब बड़े संगठनों के लिए डिफ़ॉल्ट विकल्प बन गया है। फ्लेक्सेरा की 2026 स्टेट ऑफ़ द क्लाउड रिपोर्ट में पाया गया कि 73% संगठन हाइब्रिड सिस्टम का उपयोग करते हैं।
हाइब्रिड क्लाउड आर्किटेक्चर के मुख्य घटक
प्रत्येक हाइब्रिड क्लाउड आर्किटेक्चर में तीन प्रकार के घटक होते हैं: वे वातावरण जहां वर्कलोड चलते हैं, उनके बीच कनेक्टिविटी और वे साझा परतें जो उन सभी को जोड़ती हैं।
| अवयव | यह क्या करता है | विशिष्ट उदाहरण |
|---|---|---|
| परिसर में स्थित डेटा केंद्र | यह पारंपरिक, विनियमित, विलंबता-संवेदनशील या उच्च मात्रा वाले कार्यभारों को चलाता है। | वर्चुअलाइज़्ड सर्वर, मेनफ्रेम, स्टोरेज एरे |
| निजी क्लाउड | समर्पित बुनियादी ढांचे पर क्लाउड-शैली की स्व-सेवा प्रदान करता है | संगठन या होस्टिंग प्रदाता द्वारा संचालित वर्चुअलाइजेशन या कंटेनर प्लेटफॉर्म |
| पब्लिक क्लाउड (IaaS और PaaS) | यह लचीली कंप्यूटिंग, स्टोरेज और प्रबंधित सेवाएं प्रदान करता है। | हाइपरस्केलर इन्फ्रास्ट्रक्चर और प्लेटफ़ॉर्म सेवाएं |
| SaaS अनुप्रयोग | यह व्यावसायिक अनुप्रयोगों को सेवा के रूप में प्रदान करता है। | ईमेल, सहयोग, सीआरएम, मानव संसाधन प्रणाली |
| किनारे की साइटें | यह डेटा को उसके उत्पादन स्थल के निकट ही संसाधित करता है। | संयंत्र, दुकानें, क्लीनिक, शाखा कार्यालय |
| कनेक्टिविटी | यह वातावरण को सुरक्षित और विश्वसनीय रूप से जोड़ता है। | साइट-टू-साइट वीपीएन, प्राइवेट इंटरकनेक्ट, एसडी-डब्ल्यूएन, इंटरनेट |
| पहचान और पहुंच | यह विभिन्न परिवेशों में पहचान का एक स्रोत प्रदान करता है। | फेडरेटेड आइडेंटिटी प्रोवाइडर, एमएफए, वर्कलोड आइडेंटिटी |
| प्रबंधन और समन्वय | वर्कलोड को लगातार तैनात और संचालित करता है | इंफ्रास्ट्रक्चर एज़ कोड, कुबेरनेट्स, हाइब्रिड प्रबंधन प्लेटफ़ॉर्म |
| सुरक्षा | यह हर जगह पहुंच, खतरे और डेटा नीति को लागू करता है। | Secure web gateway ZTNA, CASB, DLP, DSPM, सेगमेंटेशन |
| डेटा और एकीकरण | डेटा और सेवाओं को स्थानांतरित और सिंक्रनाइज़ करता है | प्रतिकृति, बैकअप, एपीआई, इवेंट स्ट्रीमिंग |
| observability | यह दर्शाता है कि विभिन्न वातावरणों में क्या हो रहा है। | लॉग, मेट्रिक्स, ट्रेस, SIEM |
क्लाउड प्रदाता ग्राहकों के परिसरों में अपनी सेवाएं चलाने के तरीके भी प्रदान करते हैं। AWS आउटपोस्ट, AWS के बुनियादी ढांचे और सेवाओं को ऑन-प्रिमाइसेस स्थानों तक विस्तारित करता है, और Azure लोकल (जिसे पहले Azure स्टैक HCI के नाम से जाना जाता था) ग्राहक के हार्डवेयर पर चलता है और Azure आर्क के माध्यम से प्रबंधित किया जाता है। ये प्लेटफ़ॉर्म ऑन-प्रिमाइसेस पक्ष को क्लाउड जैसा बनाते हैं, लेकिन ये साझा पहचान, सुरक्षा और अवलोकन परतों की आवश्यकता को समाप्त नहीं करते हैं।
हाइब्रिड क्लाउड आर्किटेक्चर आरेख
हाइब्रिड क्लाउड आर्किटेक्चर आरेख में वातावरण, उनके बीच कनेक्टिविटी और उन सभी को जोड़ने वाली परतें दिखाई जानी चाहिए।
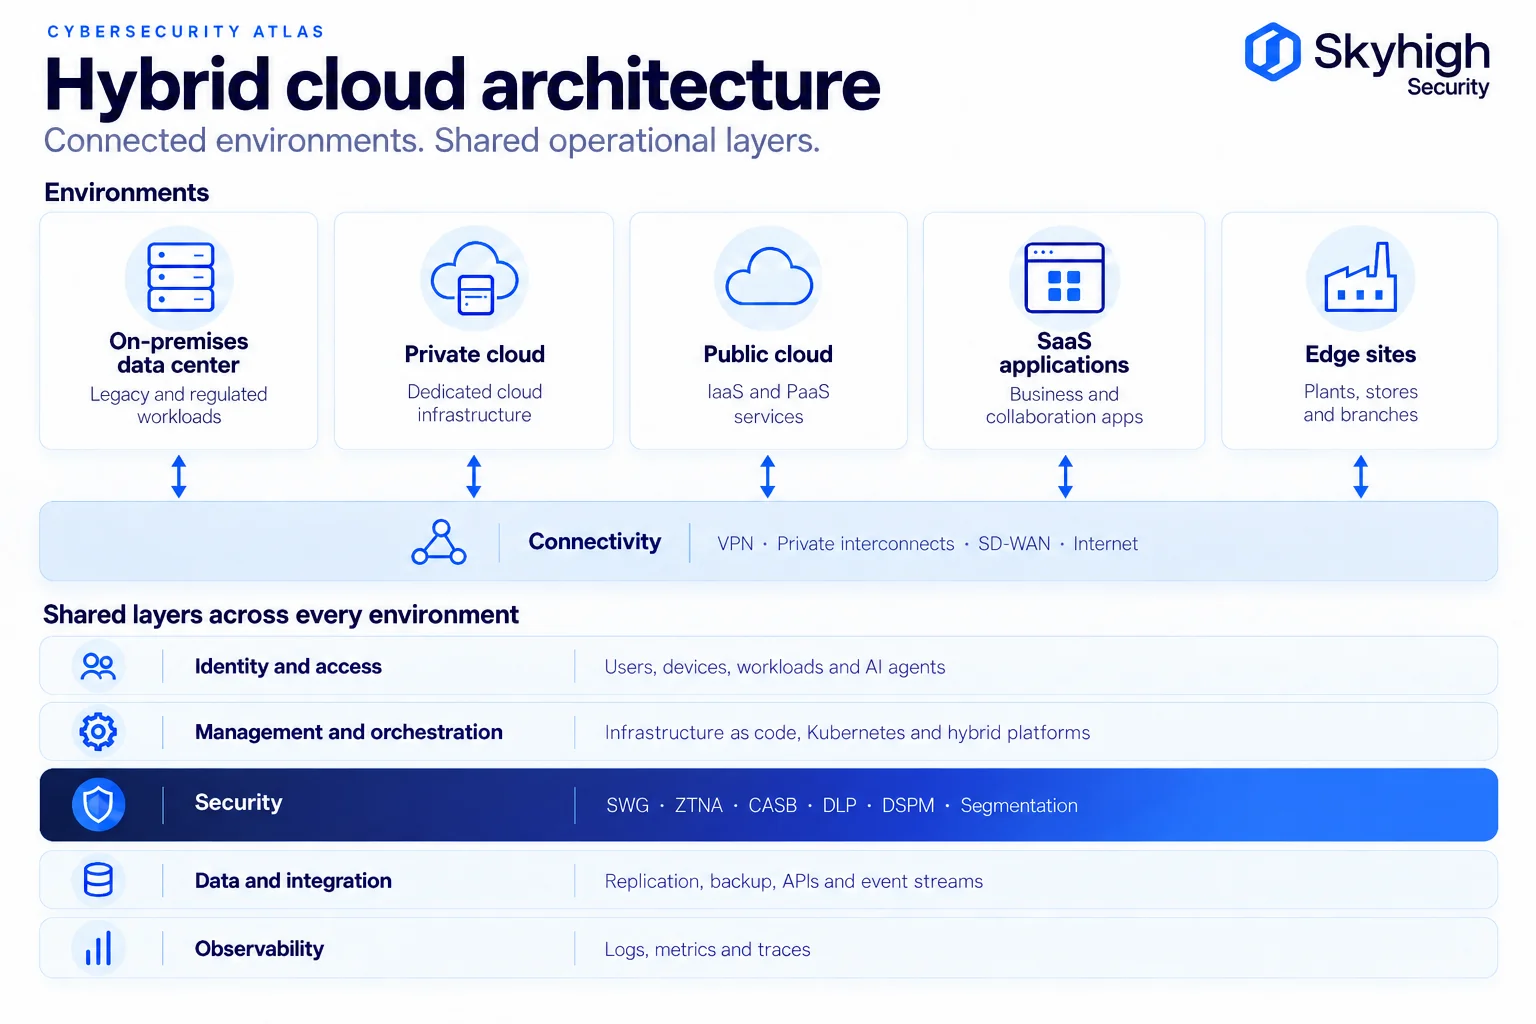
सबसे ऊपरी पंक्ति दर्शाती है कि वर्कलोड कहाँ चलते हैं। कनेक्टिविटी परत दर्शाती है कि वे वातावरण एक दूसरे से कैसे जुड़ते हैं। नीचे की पाँच परतें प्रत्येक वातावरण को कवर करती हैं; यदि इनमें से किसी भी परत को प्रत्येक वातावरण में अलग से लागू किया जाता है, तो आर्किटेक्चर खंडित हो जाता है। सुरक्षा परत वह जगह है जहाँ विखंडन सबसे अधिक महंगा पड़ता है, क्योंकि प्रत्येक वातावरण के लिए अलग-अलग नीतियां ऐसे अंतराल पैदा करती हैं जिनका हमलावर फायदा उठा सकते हैं। सुरक्षा-विशिष्ट दृश्य के लिए, हाइब्रिड क्लाउड सुरक्षा संदर्भ आर्किटेक्चर देखें।
हाइब्रिड क्लाउड परिनियोजन मॉडल
NIST ने क्लाउड परिनियोजन के चार मॉडल परिभाषित किए हैं, और हाइब्रिड वह मॉडल है जो अन्य चार मॉडलों को मिलाकर बनाया गया है।
| तैनाती मॉडल | परिभाषा (एनआईएसटी एसपी 800-145) | सामान्य उपयोग |
|---|---|---|
| निजी क्लाउड | किसी एक संगठन के विशेष उपयोग के लिए उपलब्ध कराई गई अवसंरचना | विनियमित या अत्यधिक अनुकूलित कार्यभार |
| सामुदायिक क्लाउड | एक विशिष्ट समुदाय द्वारा साझा किया गया अवसंरचना, जिसमें समान चिंताएँ हैं। | सरकार या उद्योग संघ |
| सार्वजनिक क्लाउड | आम जनता के खुले उपयोग के लिए उपलब्ध कराई गई अवसंरचना | लचीली और प्रबंधित सेवाएं |
| हाइब्रिड क्लाउड | डेटा और एप्लिकेशन पोर्टेबिलिटी के लिए दो या दो से अधिक अलग-अलग बुनियादी ढांचे एक साथ जुड़े हुए हैं | अधिकांश उद्यम |
व्यवहार में, संगठन चार सामान्य विन्यासों में हाइब्रिड आर्किटेक्चर का निर्माण करते हैं:
- डेटा सेंटर प्लस पब्लिक क्लाउड: मौजूदा ऑन-प्रिमाइसेस सिस्टम एक हाइपरस्केलर से जुड़े हुए हैं।
- प्राइवेट क्लाउड प्लस पब्लिक क्लाउड: पब्लिक क्लाउड सेवाओं से जुड़ा एक आधुनिक आंतरिक प्लेटफॉर्म।
- एज के साथ हाइब्रिड: केंद्रीय डेटा सेंटर और क्लाउड, साथ ही संयंत्रों, भंडारों या शाखाओं में स्थानीय प्रसंस्करण।
- हाइब्रिड मल्टी-क्लाउड: ऑन-प्रिमाइसेस इंफ्रास्ट्रक्चर जो एक से अधिक पब्लिक क्लाउड प्रोवाइडर से जुड़ा होता है। हाइब्रिड क्लाउड बनाम मल्टी-क्लाउड सुरक्षा देखें।
सामान्य हाइब्रिड क्लाउड आर्किटेक्चर पैटर्न
हाइब्रिड आर्किटेक्चर पैटर्न यह वर्णन करते हैं कि वर्कलोड को विभिन्न वातावरणों में कैसे विभाजित या डुप्लिकेट किया जाता है, और प्रत्येक पैटर्न अलग-अलग सुरक्षा आवश्यकताओं को जन्म देता है।
गूगल का क्लाउड आर्किटेक्चर सेंटर हाइब्रिड और मल्टीक्लाउड आर्किटेक्चर पैटर्न को डिस्ट्रीब्यूटेड पैटर्न में वर्गीकृत करता है, जहां सिस्टम के हिस्से अलग-अलग वातावरण में चलते हैं, और रिडंडेंट पैटर्न में, जहां एक ही सिस्टम को विभिन्न वातावरणों में दोहराया जाता है।
| नमूना | यह काम किस प्रकार करता है | सुरक्षा संबंधी विचार |
|---|---|---|
| स्तरित संकर | ग्राहक-उन्मुख स्तर क्लाउड पर चलते हैं; बैक-एंड सिस्टम परिसर में ही रहते हैं। | विभिन्न स्तरों के बीच एपीआई और डेटा पथों की सुरक्षा और निरीक्षण करें। |
| विभाजित मल्टीक्लाउड | अलग-अलग वर्कलोड या कंपोनेंट अलग-अलग पब्लिक क्लाउड में चलते हैं। | सभी प्रदाताओं में पहचान और नीति को एक समान बनाए रखें। |
| एनालिटिक्स हाइब्रिड | ट्रांजैक्शनल सिस्टम ऑन-प्रिमाइसेस पर ही रहते हैं; एनालिटिक्स क्लाउड में चलता है। | डेटा को बाहर भेजने से पहले उसे वर्गीकृत और छोटा करें। |
| एज हाइब्रिड | समय-सीमा या व्यवसाय-संबंधी महत्वपूर्ण कार्यभार स्थानीय रूप से चलते हैं; बाकी का काम क्लाउड संभालता है। | स्थानीय प्रवर्तन एजेंसियां जो इंटरनेट कनेक्शन ठप्प होने पर भी काम करती रहती हैं |
| पर्यावरण संकर | विकास और परीक्षण एक वातावरण में, उत्पादन दूसरे वातावरण में। | परीक्षण डेटा को साफ करें और दोनों में समान नियंत्रण लागू करें। |
| व्यवसाय निरंतरता | दूसरा वातावरण पुनर्प्राप्ति स्थल के रूप में कार्य करता है। | डेटा के साथ-साथ सुरक्षा नीति और कुंजियों की प्रतिकृति बनाएं। |
| बादल फटना | मांग चरम पर होने के दौरान क्लाउड से अतिरिक्त क्षमता प्राप्त होती है। | कार्यभार के बढ़ने के साथ-साथ नीति को स्वचालित रूप से उसका अनुसरण करना चाहिए। |
अधिकांश संगठन एक साथ कई पैटर्न का उपयोग करते हैं, यही कारण है कि एक एकल, पर्यावरण-स्वतंत्र सुरक्षा परत महत्वपूर्ण है।

हाइब्रिड क्लाउड एकीकरण वास्तुकला
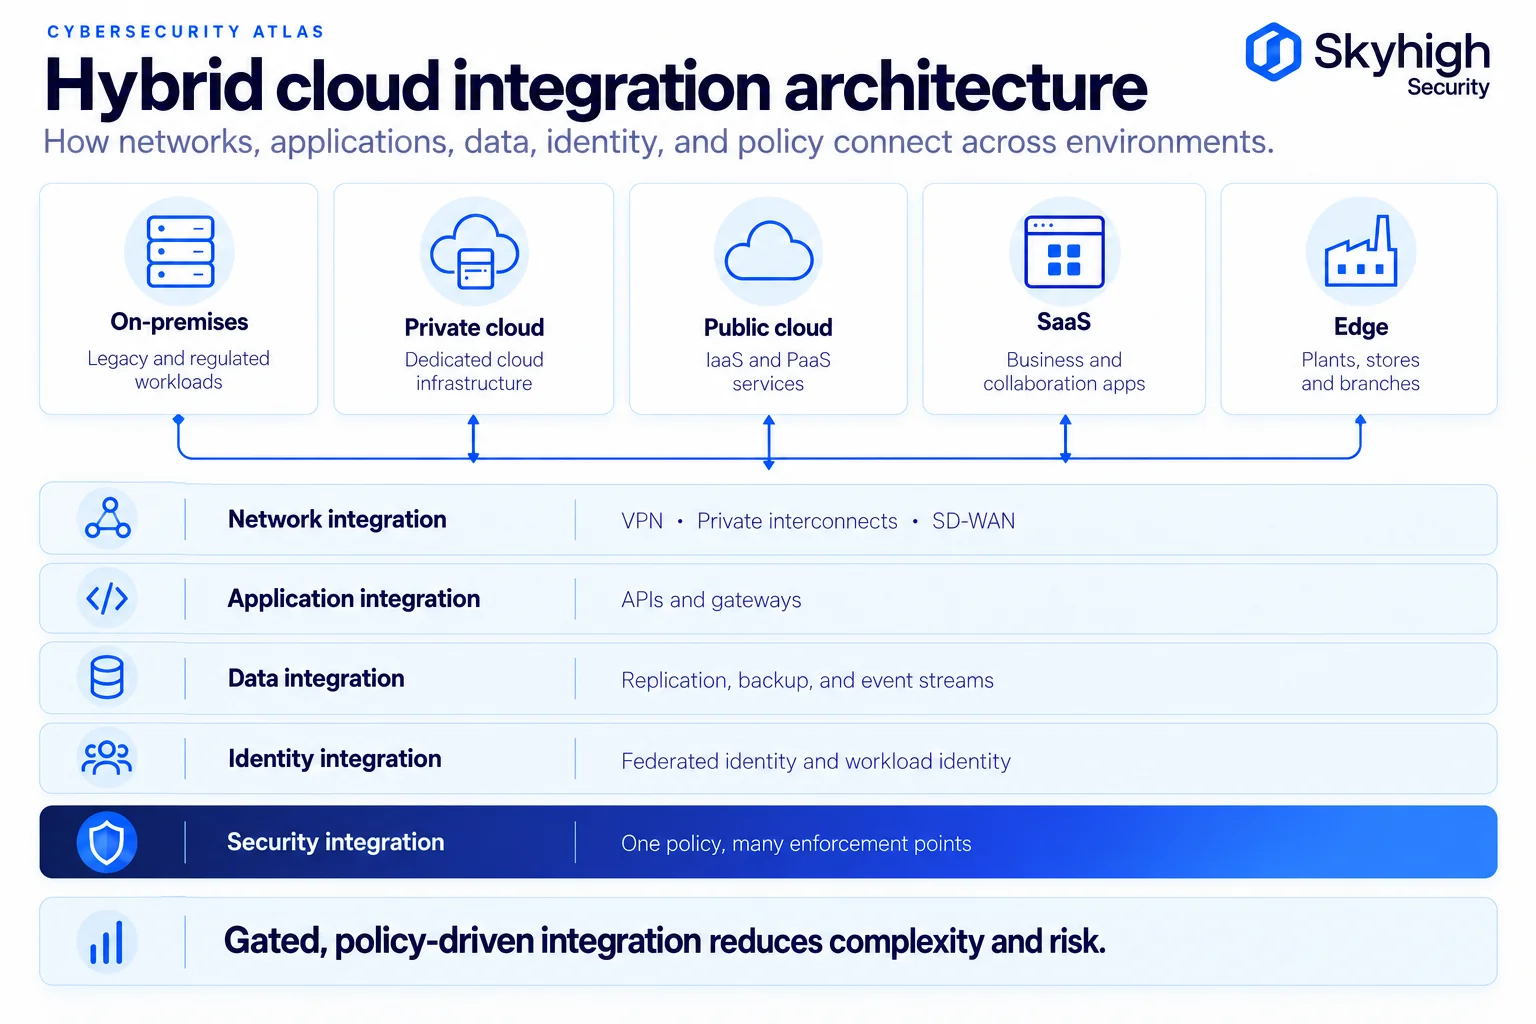
हाइब्रिड क्लाउड इंटीग्रेशन आर्किटेक्चर यह परिभाषित करता है कि नेटवर्क, एप्लिकेशन, डेटा और पहचान विभिन्न वातावरणों में कैसे जुड़ते हैं।
नेटवर्क एकीकरण। हाइब्रिड और मल्टीक्लाउड के लिए Google के सुरक्षित नेटवर्किंग पैटर्न कई दृष्टिकोणों का वर्णन करते हैं: विकास और परीक्षण के लिए मिरर नेटवर्क, मेश नेटवर्क जिसमें सभी सिस्टम आपस में संचार कर सकते हैं, गेटेड पैटर्न जिसमें केवल चुनिंदा API को एक या दोनों दिशाओं में गेटवे के माध्यम से उजागर किया जाता है, और हैंडओवर पैटर्न जिसमें ऑन-प्रिमाइसेस सिस्टम व्यापक नेटवर्क कनेक्टिविटी के बिना क्लाउड सेवाओं को डेटा पास करते हैं। गेटेड पैटर्न न्यूनतम विशेषाधिकार का सबसे सख्ती से पालन करते हैं और आमतौर पर सुरक्षित डिफ़ॉल्ट विकल्प होते हैं।
एप्लिकेशन एकीकरण। एपीआई गेटवे के माध्यम से प्रकाशित एपीआई, प्रत्येक वातावरण को बैक-एंड सिस्टम तक सीधी पहुंच के बजाय एक नियंत्रित इंटरफ़ेस प्रदान करते हैं।
डेटा एकीकरण। प्रतिकृति, बैकअप, बैच स्थानांतरण और इवेंट स्ट्रीमिंग डेटा को सिंक्रनाइज़ रखते हैं। प्रत्येक प्रवाह को वर्गीकृत, एन्क्रिप्टेड और लॉग किया जाना चाहिए।
पहचान का एकीकरण। एक ही पहचान प्रदाता को हर वातावरण में एकीकृत करने से, सेवाओं और एआई एजेंटों के लिए वर्कलोड पहचानों के साथ, अलग-अलग पहचान के समूह बनने से रोका जा सकता है।
सुरक्षा एकीकरण। पहुँच, खतरे और डेटा नीति को एक बार परिभाषित किया जाना चाहिए और प्रत्येक वातावरण में लागू किया जाना चाहिए। NIST का शून्य विश्वास दिशानिर्देश, SP 800-207 , नीति निर्णय बिंदु को नीति प्रवर्तन बिंदुओं से अलग करता है, यही वह मॉडल है जो इसे विभिन्न वातावरणों में संभव बनाता है।
हाइब्रिड क्लाउड आर्किटेक्चर के लाभ और कमियां
हाइब्रिड क्लाउड आर्किटेक्चर संगठनों को लचीलापन और नियंत्रण प्रदान करता है, लेकिन यह जटिलता भी जोड़ता है जिसे सोच-समझकर प्रबंधित करना पड़ता है।
फ़ायदे
- आवश्यकतानुसार कार्यभार का निर्धारण: प्रत्येक कार्यभार को वहां चलाएं जहां विलंबता, लागत, विनियमन और प्रदर्शन सबसे उपयुक्त हों।
- संवेदनशील डेटा पर नियंत्रण: क्लाउड सेवाओं का उपयोग करते समय विनियमित डेटा और उसकी प्रोसेसिंग को परिसर में ही रखें।
- क्रमिक आधुनिकीकरण: सभी अनुप्रयोगों को एक साथ स्थानांतरित करने के बजाय, उन्हें चरणबद्ध तरीके से स्थानांतरित करें।
- लचीलापन: रिकवरी के लिए दूसरे वातावरण का उपयोग करें, और क्लाउड या WAN आउटेज के दौरान स्थानीय संचालन को चालू रखें।
- लचीली क्षमता: डेटा सेंटर का अतिरिक्त निर्माण किए बिना, पीक डिमांड के लिए क्लाउड क्षमता जोड़ें।
- एज पर कम विलंबता: डेटा को उसके उत्पादन स्थल के निकट ही संसाधित करें।
समझौतों से
- परिचालन संबंधी जटिलता: प्रबंधन के लिए अधिक वातावरण, उपकरण और कौशल।
- नीतिगत एकरूपता: प्रत्येक वातावरण को अलग-अलग प्रबंधित करने पर पहचान, सुरक्षा और विन्यास में विचलन।
- दृश्यता संबंधी कमियां: लॉग और इन्वेंट्री विभिन्न उपकरणों में फैली हुई हैं।
- नेटवर्क और स्थानांतरण लागत: विभिन्न वातावरणों के बीच डेटा का स्थानांतरण महंगा हो सकता है।
- अनियंत्रित होने पर उल्लंघन का प्रभाव अधिक होता है: आईबीएम की कॉस्ट ऑफ ए डेटा ब्रीच रिपोर्ट 2025 में पाया गया कि कई वातावरणों में डेटा से जुड़े उल्लंघनों का औसत नुकसान 5.05 मिलियन अमेरिकी डॉलर था और उन्हें पहचानने और नियंत्रित करने में 276 दिन लगे, जो किसी भी स्टोरेज कॉन्फ़िगरेशन में सबसे अधिक है।
हाइब्रिड क्लाउड आर्किटेक्चर के उदाहरण
इन तीन उदाहरणों से पता चलता है कि व्यवसाय के आधार पर समान घटकों को अलग-अलग तरीकों से संयोजित किया जाता है।
उदाहरण 1: एक बैंक के लिए स्तरीय हाइब्रिड प्रणाली
ऑनलाइन और मोबाइल बैंकिंग के फ्रंट एंड लचीलेपन के लिए पब्लिक क्लाउड पर चलते हैं। कोर बैंकिंग सिस्टम बैंक के डेटा सेंटर में रहते हैं। फ्रंट एंड कोर सिस्टम से केवल API गेटवे के माध्यम से जुड़ते हैं, और विभिन्न स्तरों के बीच ट्रैफिक की जांच बैंक द्वारा नियंत्रित इंफ्रास्ट्रक्चर पर की जाती है। कर्मचारी आंतरिक सिस्टम के समान पहचान और डेटा नीतियों के तहत SaaS सहयोग टूल का उपयोग करते हैं।
उदाहरण 2: एक निर्माता के लिए एज हाइब्रिड
प्रत्येक प्लांट में उत्पादन प्रणालियाँ स्थानीय रूप से संचालित होती हैं, इसलिए WAN के विफल होने पर भी संचालन जारी रहता है। सेंसर डेटा को एज नेटवर्क पर संकलित किया जाता है और क्लाउड एनालिटिक्स को भेजा जाता है। परिचालन प्रौद्योगिकी नेटवर्क कॉर्पोरेट IT से अलग हैं, और रिमोट इंजीनियरिंग एक्सेस VPN के बजाय प्रति-एप्लिकेशन ज़ीरो ट्रस्ट एक्सेस के माध्यम से होता है।
उदाहरण 3: स्वास्थ्य प्रणाली के लिए व्यावसायिक निरंतरता
स्वास्थ्य प्रणाली के डेटा केंद्रों में नैदानिक प्रणालियाँ चलती हैं, और सार्वजनिक क्लाउड में एक रिकवरी वातावरण होता है। डेटा, एन्क्रिप्शन कुंजी और सुरक्षा नीति को एक साथ दोहराया जाता है, और नियमित रूप से फ़ेलओवर का परीक्षण किया जाता है ताकि रिकवरी साइट के साथ-साथ प्राथमिक साइट भी सुरक्षित रहे।
हाइब्रिड क्लाउड आर्किटेक्चर के लिए सुरक्षा संबंधी विचार
हाइब्रिड आर्किटेक्चर में सुरक्षा तभी कारगर होती है जब इसे प्रत्येक वातावरण के लिए अलग-अलग नियंत्रणों के समूह के बजाय प्रत्येक वातावरण में एक ही परत के रूप में डिजाइन किया जाता है।
- पहचान सर्वोपरि: एक पहचान प्रदाता, फ़िशिंग-प्रतिरोधी मल्टीफ़ैब्रिकेशन (MFA), और सेवा खातों और AI एजेंटों के लिए शासन व्यवस्था।
- एक नीति, कई प्रवर्तन बिंदु: पहुंच, खतरे और डेटा नियमों को एक बार परिभाषित करें और उन्हें डेटा सेंटर, शाखाओं, क्लाउड और उपकरणों पर लागू करें।
- निरीक्षण का सुनियोजित स्थान निर्धारण: प्रत्येक पथ के लिए ट्रैफ़िक को कहाँ डिक्रिप्ट किया जाएगा, यह तय करें। लोकल बनाम क्लाउड टीएलएस निरीक्षण देखें।
- डेटा सुरक्षा जो डेटा के साथ-साथ चलती है: एक बार वर्गीकृत करें और वेब, SaaS, निजी ऐप्स, एंडपॉइंट्स और AI टूल्स पर DLP लागू करें। क्लाउड और ऑन-प्रिमाइसेस वातावरण में DLP देखें।
- निवास और संप्रभुता: यह जानें कि निरीक्षण, लॉग और कुंजी किस देश में हैं, और कौन उस बुनियादी ढांचे का संचालन करता है और किसे उस तक पहुँचने के लिए बाध्य किया जा सकता है। हाइब्रिड क्लाउड सुरक्षा में डेटा संप्रभुता देखें।
- साझा जिम्मेदारी की स्पष्टता: एनएसए और सीआईएसए की शीर्ष दस क्लाउड सुरक्षा शमन रणनीतियों में हाइब्रिड और मल्टी-क्लाउड जटिलता के लिए एक समर्पित रणनीति शामिल है।
Skyhigh Hybrid SSE Mesh इस मॉडल को उपयोगकर्ता पहुंच और डेटा सुरक्षा पर लागू करता है, जिसमें ऑन-प्रिमाइसेस और क्लाउड प्रवर्तन एक ही कंसोल और पॉलिसी इंजन द्वारा नियंत्रित होते हैं।
हाइब्रिड क्लाउड आर्किटेक्चर की योजना कैसे बनाएं
हाइब्रिड क्लाउड आर्किटेक्चर की योजना बनाना वर्कलोड और डेटा से शुरू होता है, न कि इंफ्रास्ट्रक्चर विकल्पों से।
- कार्यभार और डेटा की सूची बनाएं। प्रत्येक एप्लिकेशन की निर्भरता, डेटा संवेदनशीलता, विलंबता संबंधी आवश्यकताएं और नियामकीय बाधाओं को रिकॉर्ड करें।
- कार्यभार के अनुसार स्थान तय करें। उपलब्ध संसाधनों के आधार पर ऑन-प्रिमाइसेस, प्राइवेट क्लाउड, पब्लिक क्लाउड, SaaS या एज क्लाउड में से चुनें।
- पैटर्न चुनें। वर्कलोड को टियर हाइब्रिड, एज हाइब्रिड या बिजनेस कंटिन्यूटी जैसे पैटर्न से मिलाएं।
- कनेक्टिविटी और एकीकरण को डिज़ाइन करें। फ्लैट कनेक्टिविटी की तुलना में गेटेड नेटवर्क पैटर्न और एपीआई-आधारित एकीकरण को प्राथमिकता दें।
- पहचान को एकीकृत करें। वर्कलोड माइग्रेट करने से पहले प्रत्येक वातावरण में एक ही पहचान प्रदाता को एकीकृत करें।
- एक ही सुरक्षा और नीति परत डिज़ाइन करें। नीति को एक बार परिभाषित करें और प्रत्येक वातावरण के लिए प्रवर्तन बिंदुओं की योजना बनाएं। हाइब्रिड क्लाउड सुरक्षा संदर्भ आर्किटेक्चर देखें।
- अवलोकनशीलता की योजना बनाएं। निवास संबंधी नियमों का पालन करते हुए लॉग और मेट्रिक्स को केंद्रीकृत करें।
- विफलता की योजना बनाएं। रिकवरी साइट्स, फेलओवर व्यवहार और परीक्षण शेड्यूल परिभाषित करें। हाइब्रिड एसएसई रेज़िलिएंस देखें।
- चरणबद्ध तरीके से माइग्रेट करें। रोलबैक योजनाओं के साथ वर्कलोड को चरणों में स्थानांतरित करें, और पुराने घटकों को सोच-समझकर बंद करें।
सूत्रों का कहना है
- एनआईएसटी. एसपी 800-145: क्लाउड कंप्यूटिंग की एनआईएसटी परिभाषा (सितंबर 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- फ्लेक्सेरा। 2026 स्टेट ऑफ द क्लाउड रिपोर्ट। https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- गूगल क्लाउड। हाइब्रिड और मल्टीक्लाउड आर्किटेक्चर पैटर्न , क्लाउड आर्किटेक्चर सेंटर। https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns-and-practices
- गूगल क्लाउड। हाइब्रिड और मल्टीक्लाउड सुरक्षित नेटवर्किंग आर्किटेक्चर पैटर्न , क्लाउड आर्किटेक्चर सेंटर। https://docs.cloud.google.com/architecture/hybrid-multicloud-secure-networking-patterns
- गूगल क्लाउड। गूगल क्लाउड, क्लाउड आर्किटेक्चर सेंटर का उपयोग करके हाइब्रिड और मल्टीक्लाउड आर्किटेक्चर बनाएं । https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns
- एडब्ल्यूएस। एडब्ल्यूएस आउटपोस्ट्स। https://aws.amazon.com/outposts/
- माइक्रोसॉफ्ट। एज़्योर लोकल दस्तावेज़ीकरण। https://learn.microsoft.com/en-us/azure/azure-local/
- माइक्रोसॉफ्ट। एज़्योर आर्क का अवलोकन। https://learn.microsoft.com/en-us/azure/azure-arc/overview
- एनआईएसटी. एसपी 800-207: ज़ीरो ट्रस्ट आर्किटेक्चर (अगस्त 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- आईबीएम और पोनेमोन इंस्टीट्यूट। डेटा उल्लंघन की लागत रिपोर्ट 2025। https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- एनएसए और सीआईएसए। क्लाउड सुरक्षा के लिए दस सबसे प्रभावी उपाय (7 मार्च, 2024)। https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/