







Arquitectura de nube híbrida: componentes y modelos de implementación
- La arquitectura de nube híbrida conecta los recursos locales, de la nube privada y de la nube pública para que funcionen como un único entorno.
- Sus componentes fundamentales son los entornos, la conectividad entre ellos y cinco capas que abarcan todos ellos.
- El NIST define cuatro modelos de implementación en la nube, y el modelo híbrido combina dos o más infraestructuras distintas.
- Entre los modelos más habituales se encuentran el híbrido por niveles, el híbrido perimetral, la continuidad del negocio y el «cloud bursting», cada uno de ellos con necesidades de seguridad distintas.
- Una política coherente en materia de identidad y seguridad en todos los entornos es lo que determina si una arquitectura híbrida sigue siendo gestionable y segura.
La arquitectura de nube híbrida es el diseño que conecta la infraestructura local de una organización, la nube privada y los servicios de nube pública, de modo que las aplicaciones y los datos puedan ejecutarse en todos ellos como si se tratara de un único entorno. Define qué cargas de trabajo se ejecutan en cada lugar, cómo se conectan los entornos y qué capas compartidas (identidad, gestión, seguridad, datos y observabilidad) garantizan su coherencia.
En este artículo se explica qué es la arquitectura de nube híbrida, sus componentes fundamentales, un diagrama de referencia, los modelos de implementación y los patrones de arquitectura que utilizan las organizaciones, cómo se integran los entornos, las ventajas y las desventajas, tres ejemplos y cómo planificar una. Para obtener información detallada sobre el diseño de seguridad, consulte «Seguridad en la nube híbrida: arquitectura y mejores prácticas».
¿Qué es la arquitectura de nube híbrida?
La arquitectura de nube híbrida combina dos o más entornos informáticos distintos —normalmente, una infraestructura local o privada y una nube pública— y los integra entre sí para que las cargas de trabajo y los datos puedan desplazarse de uno a otro.
La definición de computación en la nube del NIST, SP 800-145, describe la nube híbrida como una combinación de dos o más infraestructuras de nube distintas (privadas, comunitarias o públicas) que siguen siendo entidades independientes, pero que están unidas por una tecnología que permite la portabilidad de datos y aplicaciones. En el uso cotidiano, la nube híbrida también incluye centros de datos tradicionales conectados a la nube pública y, cada vez más, emplazamientos periféricos como fábricas, tiendas y sucursales.
El modelo híbrido se ha convertido en la norma para las grandes organizaciones. El informe «El estado de la nube en 2026» de Flexera reveló que el 73 % de las organizaciones cuentan con entornos híbridos.
Componentes fundamentales de la arquitectura de nube híbrida
Toda arquitectura de nube híbrida cuenta con tres tipos de componentes: los entornos en los que se ejecutan las cargas de trabajo, la conectividad entre ellos y las capas compartidas que abarcan todos ellos.
| Componente | Para qué sirve | Ejemplos típicos |
|---|---|---|
| Centro de datos local | Ejecuta cargas de trabajo heredadas, reguladas, sensibles a la latencia o de gran volumen | Servidores virtualizados, ordenadores centrales, matrices de almacenamiento |
| Nube privada | Ofrece un autoservicio al estilo de la nube en una infraestructura dedicada | Plataformas de virtualización o de contenedores gestionadas por la organización o por un proveedor de alojamiento |
| Nube pública (IaaS y PaaS) | Ofrece recursos elásticos de computación, almacenamiento y servicios gestionados | Servicios de infraestructura y plataformas de hiperescaladores |
| Aplicaciones SaaS | Ofrece aplicaciones empresariales como servicio | Correo electrónico, herramientas de colaboración, CRM y sistemas de recursos humanos |
| Sitios periféricos | Procesa los datos cerca del lugar donde se generan | Plantas, tiendas, clínicas, sucursales |
| Conectividad | Conecta entornos de forma segura y fiable | VPN de sitio a sitio, interconexiones privadas, SD-WAN, Internet |
| Identidad y acceso | Proporciona una única fuente de identidad en todos los entornos | Proveedor de identidad federada, autenticación multifactorial (MFA), identidad de cargas de trabajo |
| Gestión y coordinación | Implementa y gestiona las cargas de trabajo de forma coherente | Infraestructura como código, Kubernetes, plataformas de gestión híbridas |
| Seguridad | Garantiza el cumplimiento de las políticas de acceso, amenazas y datos en cualquier lugar | Secure web gateway, ZTNA, CASB, DLP, DSPM, segmentación |
| Datos e integración | Transfiere y sincroniza datos y servicios | Replicación, copias de seguridad, API, transmisión de eventos |
| Observabilidad | Muestra lo que está ocurriendo en los distintos entornos | Registros, métricas, trazas, SIEM |
Los proveedores de servicios en la nube también ofrecen formas de ejecutar sus servicios dentro de las instalaciones de los clientes. AWS Outposts amplía la infraestructura y los servicios de AWS a ubicaciones locales, y Azure Local —anteriormente conocido como Azure Stack HCI— se ejecuta en el hardware del cliente y se gestiona a través de Azure Arc. Estas plataformas hacen que el entorno local se parezca más a la nube, pero no eliminan la necesidad de contar con capas compartidas de identidad, seguridad y observabilidad.
Diagrama de la arquitectura de nube híbrida
Un diagrama de arquitectura de nube híbrida debe mostrar los entornos, la conectividad entre ellos y las capas que abarcan todos ellos.
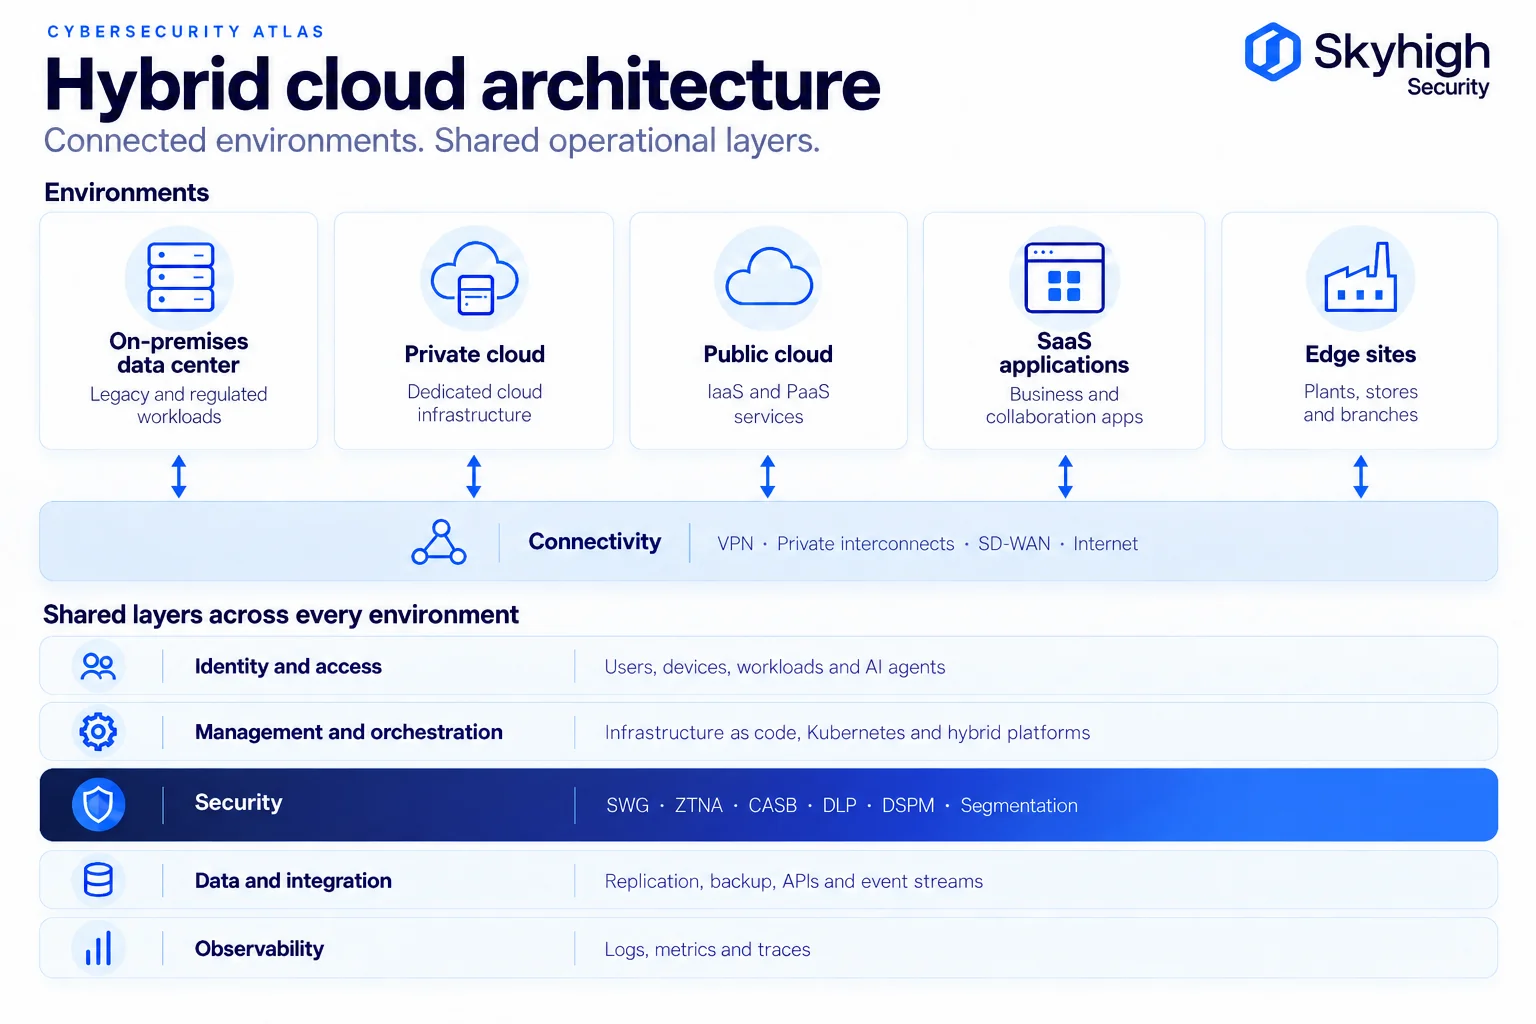
La fila superior muestra dónde se ejecutan las cargas de trabajo. La capa de conectividad muestra cómo se comunican entre sí esos entornos. Las cinco capas inferiores abarcan todos los entornos; si alguna de ellas se implementa por separado en cada entorno, la arquitectura se fragmenta. La capa de seguridad es donde la fragmentación resulta más costosa, ya que las políticas independientes para cada entorno crean brechas que los atacantes pueden aprovechar. Para obtener una visión específica sobre la seguridad, consulte la Arquitectura de referencia de seguridad en la nube híbrida.
Modelos de implementación de la nube híbrida
El NIST define cuatro modelos de implementación en la nube, y el híbrido es aquel que combina los demás.
| Modelo de implantación | Definición (NIST SP 800-145) | Uso habitual |
|---|---|---|
| Nube privada | Infraestructura habilitada para el uso exclusivo de una organización | Cargas de trabajo reguladas o altamente personalizadas |
| Nube comunitaria | Infraestructura compartida por una comunidad concreta con intereses comunes | Consorcios gubernamentales o empresariales |
| Nube pública | Infraestructura puesta a disposición del público en general para su uso libre | Servicios elásticos y gestionados |
| Nube híbrida | Dos o más infraestructuras distintas unidas entre sí para garantizar la portabilidad de los datos y las aplicaciones | La mayoría de las empresas |
En la práctica, las organizaciones crean arquitecturas híbridas en cuatro configuraciones habituales:
- Centro de datos más nube pública: sistemas locales existentes conectados a un proveedor de nube a hiperescala.
- Nube privada y nube pública: una plataforma interna modernizada conectada a servicios de nube pública.
- Híbrido con tecnología de vanguardia: centro de datos central y nube, además de procesamiento local en fábricas, tiendas o sucursales.
- Multinube híbrida: infraestructura local conectada a más de un proveedor de nube pública. Véase «Seguridad en la nube híbrida frente a la multinube».
Patrones habituales de arquitectura de nube híbrida
Los patrones de arquitectura híbrida describen cómo se distribuyen o duplican las cargas de trabajo entre distintos entornos, y cada patrón conlleva distintos requisitos de seguridad.
El Centro de Arquitectura en la Nube de Google agrupa los patrones de arquitectura híbrida y multicloud en patrones distribuidos —en los que partes del sistema se ejecutan en entornos diferentes— y patrones redundantes —en los que el mismo sistema se duplica en distintos entornos—.
| Patrón | Cómo funciona | Consideraciones de seguridad |
|---|---|---|
| Híbrido por niveles | Las capas orientadas al cliente se ejecutan en la nube; los sistemas de back-end permanecen en las instalaciones propias | Proteja e inspeccione la API y las rutas de datos entre los distintos niveles |
| Multinube particionada | Las distintas cargas de trabajo o componentes se ejecutan en diferentes nubes públicas | Mantenga la coherencia en la identidad y las políticas entre los distintos proveedores |
| Analítica híbrida | Los sistemas transaccionales permanecen en las instalaciones; los análisis se ejecutan en la nube | Clasifique y reduzca al mínimo los datos antes de que salgan |
| Híbrido Edge | Las cargas de trabajo críticas en cuanto al tiempo o al negocio se ejecutan de forma local; la nube se encarga del resto | Aplicación local que sigue funcionando cuando la conexión está interrumpida |
| Híbrido medioambiental | Desarrollo y pruebas en un entorno, y producción en otro | Limpie los datos de prueba y aplique los mismos controles en ambos casos |
| Continuidad del negocio | Un segundo entorno hace las veces de centro de recuperación | Replicar la política de seguridad y las claves junto con los datos |
| Expansión en la nube | Durante los picos de demanda, se obtiene capacidad adicional de la nube | Las políticas deben adaptarse automáticamente a las cargas de trabajo a medida que estas varían. |
La mayoría de las organizaciones utilizan varios patrones a la vez, por lo que resulta fundamental contar con una única capa de seguridad independiente del entorno.

Arquitectura de integración en la nube híbrida
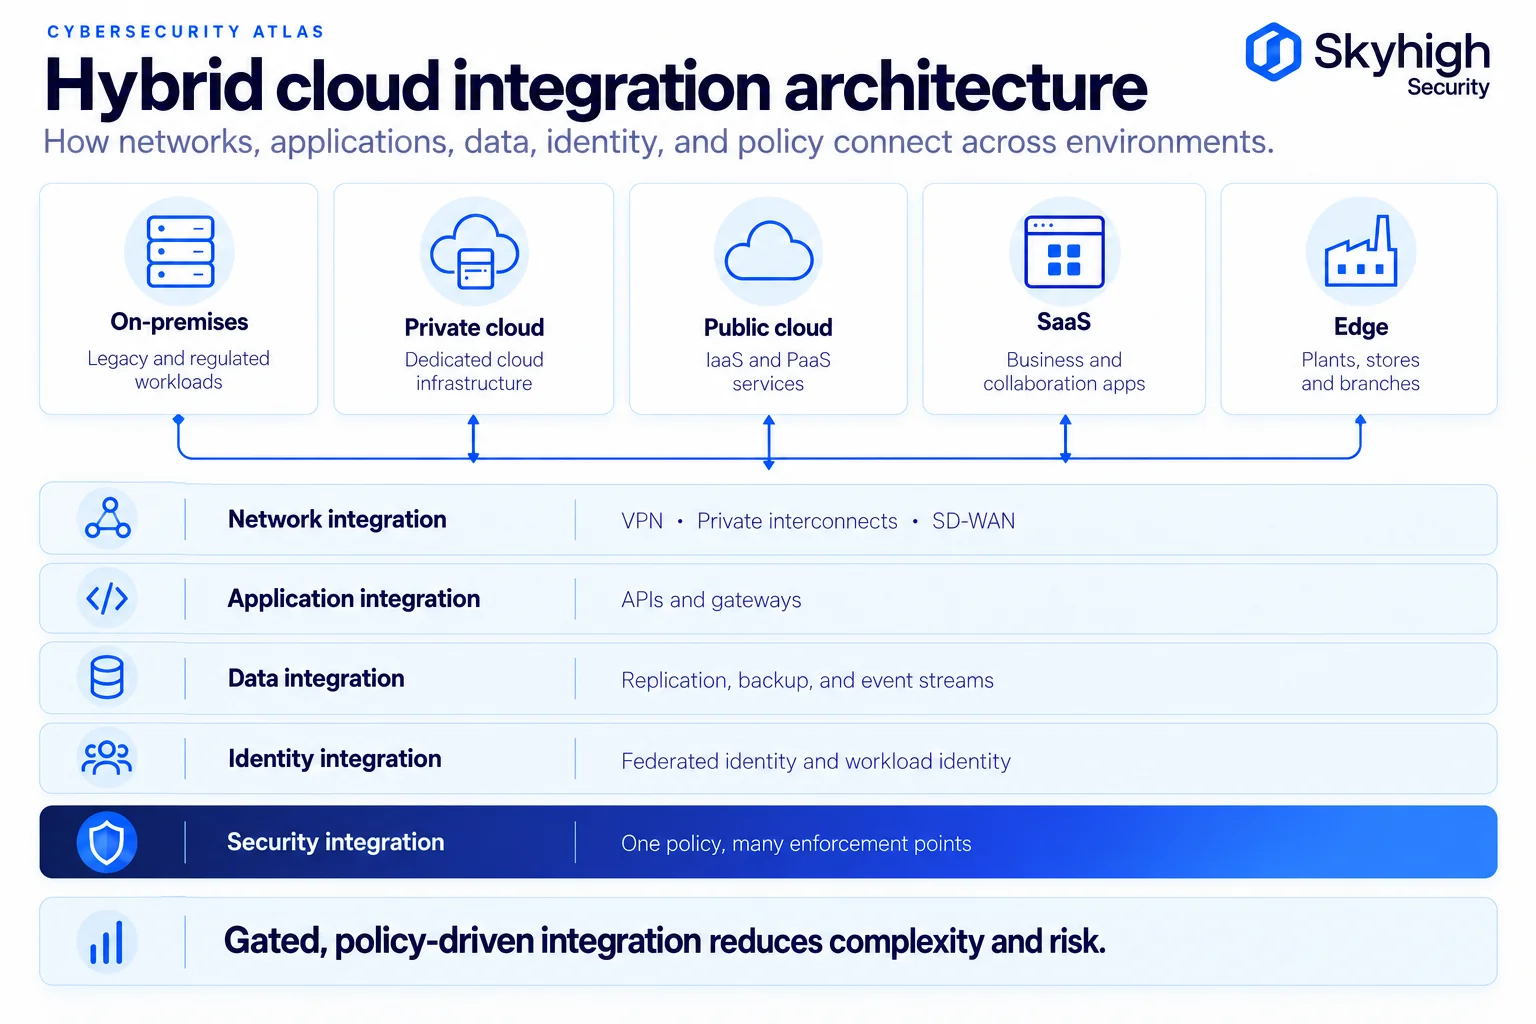
La arquitectura de integración de la nube híbrida define cómo se conectan las redes, las aplicaciones, los datos y la identidad entre distintos entornos.
Integración de redes. Los patrones de redes seguras de Google para entornos híbridos y multinube describen varios enfoques: redes duplicadas para desarrollo y pruebas, redes en malla en las que todos los sistemas pueden comunicarse, patrones con control de acceso en los que solo se exponen determinadas API a través de puertas de enlace en una o ambas direcciones, y patrones de transferencia en los que los sistemas locales transmiten datos a los servicios en la nube sin necesidad de una conectividad de red amplia. Los patrones con control de acceso son los que mejor se ajustan al principio del «privilegio mínimo» y suelen constituir la opción predeterminada más segura.
Integración de aplicaciones. Las API, publicadas a través de pasarelas de API, proporcionan a cada entorno una interfaz controlada en lugar de un acceso directo a los sistemas de back-end.
Integración de datos. La replicación, las copias de seguridad, las transferencias por lotes y la transmisión de eventos mantienen los datos sincronizados. Cada flujo debe clasificarse, cifrarse y registrarse.
Integración de identidades. Un único proveedor de identidades federado con todos los entornos, que incluya identidades de cargas de trabajo para los servicios y los agentes de IA, evita que se formen silos de identidades independientes.
Integración de la seguridad. Las políticas de acceso, amenazas y datos deben definirse una sola vez y aplicarse en todos los entornos. La guía sobre el modelo «zero trust» del NIST, la norma SP 800-207, separa el punto de decisión de las políticas de los puntos de aplicación de las mismas, lo cual constituye el modelo que hace que esto sea posible en todos los entornos.
Ventajas e inconvenientes de la arquitectura de nube híbrida
La arquitectura de nube híbrida ofrece a las organizaciones flexibilidad y control, pero añade una complejidad que debe gestionarse de forma deliberada.
Ventajas
- Asignación de cargas de trabajo en función de las necesidades: ejecute cada carga de trabajo allí donde la latencia, el coste, la normativa y el rendimiento se adapten mejor.
- Control sobre los datos sensibles: mantenga los datos sujetos a normativa y su tratamiento en sus propias instalaciones, al tiempo que utiliza servicios en la nube en otros lugares.
- Modernización gradual: migre las aplicaciones por fases, en lugar de hacerlo todo de una vez.
- Resiliencia: utilice un segundo entorno para la recuperación y mantenga las operaciones locales en funcionamiento durante las interrupciones del servicio en la nube o de la red WAN.
- Capacidad elástica: amplíe la capacidad en la nube para hacer frente a los picos de demanda sin necesidad de ampliar en exceso el centro de datos.
- Baja latencia en el perímetro: procesar los datos cerca del lugar donde se generan.
Ventajas e inconvenientes
- Complejidad operativa: hay que gestionar más entornos, herramientas y competencias.
- Coherencia de las políticas: desviaciones en materia de identidad, seguridad y configuración cuando cada entorno se gestiona por separado.
- Lagunas en la visibilidad: los registros y los inventarios se encuentran dispersos entre distintas herramientas.
- Costes de red y transferencia: el traslado de datos entre entornos puede resultar costoso.
- Mayor impacto de las filtraciones cuando no se gestionan: el informe «Cost of a Data Breach Report 2025» de IBM reveló que las filtraciones que afectaban a datos en múltiples entornos supusieron un coste medio de 5,05 millones de dólares y tardaron 276 días en identificarse y contenerse, la cifra más elevada de todas las configuraciones de almacenamiento.
Ejemplos de arquitectura de nube híbrida
Los mismos componentes se combinan de forma diferente en función de la empresa, tal y como muestran estos tres ejemplos.
Ejemplo 1: Modelo híbrido por niveles para un banco
Las aplicaciones de banca en línea y móvil se ejecutan en la nube pública para garantizar la elasticidad. Los sistemas bancarios centrales permanecen en los centros de datos del banco. Las aplicaciones de banca en línea y móvil solo acceden al núcleo a través de una pasarela de API, y el tráfico entre los distintos niveles se supervisa en una infraestructura controlada por el banco. Los empleados utilizan herramientas de colaboración SaaS sujetas a las mismas políticas de identidad y datos que los sistemas internos.
Ejemplo 2: Solución híbrida en el borde para un fabricante
Cada planta gestiona sus sistemas de producción de forma local, de modo que las operaciones continúan aunque falle la red WAN. Los datos de los sensores se resumen en el borde de la red y se envían a los sistemas de análisis en la nube. Las redes de tecnología operativa están segmentadas con respecto a la infraestructura informática corporativa, y el acceso remoto de los ingenieros se realiza mediante un modelo de «cero confianza» específico para cada aplicación, en lugar de a través de una VPN.
Ejemplo 3: Continuidad de las actividades de un sistema sanitario
Los sistemas clínicos se ejecutan en los centros de datos del sistema sanitario, con un entorno de recuperación en la nube pública. Los datos, las claves de cifrado y la política de seguridad se replican conjuntamente, y la conmutación por error se comprueba periódicamente, de modo que el sitio de recuperación esté tan protegido como el sitio principal.
Consideraciones de seguridad para la arquitectura de nube híbrida
La seguridad en una arquitectura híbrida funciona cuando se diseña como una única capa que abarca todos los entornos, en lugar de como un conjunto de controles independientes para cada uno de ellos.
- La identidad es lo primero: un único proveedor de identidad, autenticación multifactorial (MFA) resistente al phishing y gestión de las cuentas de servicio y los agentes de IA.
- Una política, múltiples puntos de aplicación: defina las normas de acceso, amenazas y datos una sola vez y aplíquelas en el centro de datos, las sucursales, la nube y los dispositivos.
- Ubicación deliberada de la inspección: decida dónde se descifra el tráfico para cada ruta. Consulte «Inspección TLS local frente a inspección TLS en la nube».
- Protección de datos que sigue a los datos: clasifique una sola vez y aplique la prevención de fugas de datos (DLP) en la web, el SaaS, las aplicaciones privadas, los terminales y las herramientas de IA. Consulte «DLP en entornos en la nube y locales».
- Residencia y soberanía: averigüe en qué país se encuentran las inspecciones, los registros y las claves, y quién gestiona dicha infraestructura y a quién se le puede obligar a acceder a ella. Consulte «Soberanía de los datos en la seguridad de la nube híbrida».
- Claridad en materia de responsabilidad compartida: las diez principales estrategias de mitigación de riesgos de seguridad en la nube de la NSA y la CISA incluyen una estrategia específica para la complejidad de los entornos híbridos y multinube.
Skyhigh Hybrid SSE Mesh aplica este modelo al acceso de los usuarios y a la protección de datos, y la aplicación de las políticas, tanto en las instalaciones como en la nube, se gestiona a través de una única consola y un único motor de políticas.
Cómo planificar una arquitectura de nube híbrida
La planificación de una arquitectura de nube híbrida comienza por las cargas de trabajo y los datos, y no por las opciones de infraestructura.
- Realice un inventario de las cargas de trabajo y los datos. Registre las dependencias de cada aplicación, el nivel de confidencialidad de los datos, los requisitos de latencia y las restricciones normativas.
- Decida la ubicación en función de la carga de trabajo. Elija entre instalación local, nube privada, nube pública, SaaS o perímetro, en función de dicho inventario.
- Elija modelos. Adapte las cargas de trabajo a modelos como el híbrido por niveles, el híbrido en el borde o el de continuidad del negocio.
- Diseñe la conectividad y la integración. Dé prioridad a los modelos de red con control de acceso y a la integración basada en API frente a la conectividad plana.
- Unifique la identidad. Federe un único proveedor de identidad a todos los entornos antes de migrar las cargas de trabajo.
- Diseñe una única capa de seguridad y políticas. Defina las políticas una sola vez y planifique los puntos de aplicación para cada entorno. Consulte la Arquitectura de referencia de seguridad en la nube híbrida.
- Planifique la observabilidad. Centralice los registros y las métricas respetando las normas de residencia.
- Prepárese para posibles fallos. Defina los centros de recuperación, el comportamiento en caso de conmutación por error y los calendarios de pruebas. Consulte «Resiliencia del SSE híbrido».
- Realice la migración por fases. Traslade las cargas de trabajo por oleadas, con planes de reversión, y retire los componentes heredados de forma planificada.
Fuentes
- NIST. SP 800-145: La definición del NIST de la computación en la nube (septiembre de 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. Informe sobre el estado de la nube 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Google Cloud. Patrones de arquitectura híbrida y multinube, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns-and-practices
- Google Cloud. Patrones de arquitectura de redes seguras híbridas y multinube, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-secure-networking-patterns
- Google Cloud. Cree arquitecturas híbridas y multicloud utilizando Google Cloud y el Centro de Arquitectura en la Nube. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns
- AWS. AWS Outposts. https://aws.amazon.com/outposts/
- Microsoft. Documentación de Azure Local. https://learn.microsoft.com/en-us/azure/azure-local/
- Microsoft. Descripción general de Azure Arc. https://learn.microsoft.com/en-us/azure/azure-arc/overview
- NIST. SP 800-207: Arquitectura «Zero Trust» (agosto de 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- IBM y el Ponemon Institute. Informe sobre el coste de una filtración de datos 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA y CISA. Las diez principales estrategias de mitigación de riesgos de seguridad en la nube (7 de marzo de 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/