ทรัพยากร
AI กำลังเปลี่ยนแปลงความเสี่ยงด้านข้อมูลของคุณ DSPM ช่วยให้คุณกลับมาควบคุมได้อีกครั้ง
โดย Megha Shukla - ผู้จัดการฝ่ายการตลาดผลิตภัณฑ์ระดับสูง
4 กันยายน 2026 5 เวลาอ่าน: 1 นาที
ระบบข้อมูลของคุณได้เปลี่ยนแปลงแล้ว แต่ระบบการควบคุมของคุณยังเหมือนเดิม
DSPM เป็นพื้นฐานสำคัญในการรักษาความปลอดภัยในการใช้งาน AI ในองค์กรทั้งหมด ขอให้ผมอธิบายเหตุผลให้ฟังครับ
เมื่อองค์กรต่าง ๆ เริ่มนำ AI แบบสร้างเนื้อหา (generative AI), copilots, ตัวแทน AI และแอปพลิเคชันที่ใช้ LLM มาใช้อย่างรวดเร็ว ข้อมูลสำคัญขององค์กรจึงกลายเป็นส่วนหนึ่งของชั้นการประมวลผลข้อมูล AI มากขึ้นเรื่อย ๆ ดังนั้น การรักษาความปลอดภัยของ AI จึงต้องเริ่มต้นจากการเข้าใจและควบคุมข้อมูลที่ AI สามารถค้นพบ เข้าถึง ดึงข้อมูล และใช้ประโยชน์ได้
ความท้าทายนี้ไม่จำกัดอยู่เพียงด้าน AI เท่านั้น ข้อมูลขององค์กรเองก็มีการกระจายตัวและเปลี่ยนแปลงอย่างรวดเร็วมากกว่าที่เคยเป็นมา สภาพแวดล้อมมัลติคลาวด์ แอปพลิเคชัน SaaS รูปแบบการทำงานแบบไฮบริด และเทคโนโลยี AI ที่กำลังเกิดขึ้นใหม่ ได้เปลี่ยนแปลงอย่างรากฐานวิธีที่องค์กรสร้าง จัดเก็บ แบ่งปัน และใช้ข้อมูล ข้อมูลที่ละเอียดอ่อนในปัจจุบันไหลผ่านแพลตฟอร์มคลาวด์ เครื่องมือการทำงานร่วมกัน LLMs copilots ตัวแทน AI ฐานข้อมูลเวกเตอร์ API บริการของบุคคลที่สาม และคลังข้อมูลขององค์กร ซึ่งมักขยายออกไปนอกขอบเขตการกำกับดูแลและความปลอดภัยแบบดั้งเดิม
อย่างไรก็ตาม มาตรการรักษาความปลอดภัยขององค์กรจำนวนมากถูกออกแบบมาสำหรับโลกที่แอปพลิเคชัน โครงสร้างพื้นฐาน ข้อมูลประจำตัว และข้อมูลต่าง ๆ อยู่ในขอบเขตที่กำหนดไว้อย่างชัดเจน เมื่อระบบข้อมูลพัฒนาขึ้น สิ่งนี้ได้ก่อให้เกิดช่องว่างสำคัญด้านความโปร่งใสและการควบคุม: องค์กรไม่สามารถพึ่งพาการปกป้องโครงสร้างพื้นฐานและแอปพลิเคชันเพียงอย่างเดียวได้อีกต่อไป แต่ต้องเข้าใจและปกป้องข้อมูลเองด้วย
ดังนั้น ทีมความปลอดภัยจึงจำเป็นต้องหาคำตอบสำหรับคำถามที่ระบบควบคุมแบบเดิมไม่ได้ถูกออกแบบมาเพื่อแก้ไข ได้แก่: ข้อมูลที่ละเอียดอ่อนถูกเก็บไว้ที่ใด? ใครมีสิทธิ์เข้าถึงข้อมูลดังกล่าว? ข้อมูลที่ละเอียดอ่อนใดที่แอปพลิเคชัน AI สามารถค้นพบและนำไปใช้ได้? ข้อมูลใดถูกเปิดเผยมากเกินไปเนื่องจากสิทธิ์การเข้าถึงที่มากเกินไป การตั้งค่าผิดพลาด หรือการแบ่งปันข้อมูลที่ไม่เหมาะสม? และพนักงานกำลังนำข้อมูลที่ละเอียดอ่อนไปใช้ในบริการ AI ที่ไม่ได้รับอนุญาตหรือบริการ AI แบบเงาที่ใด?
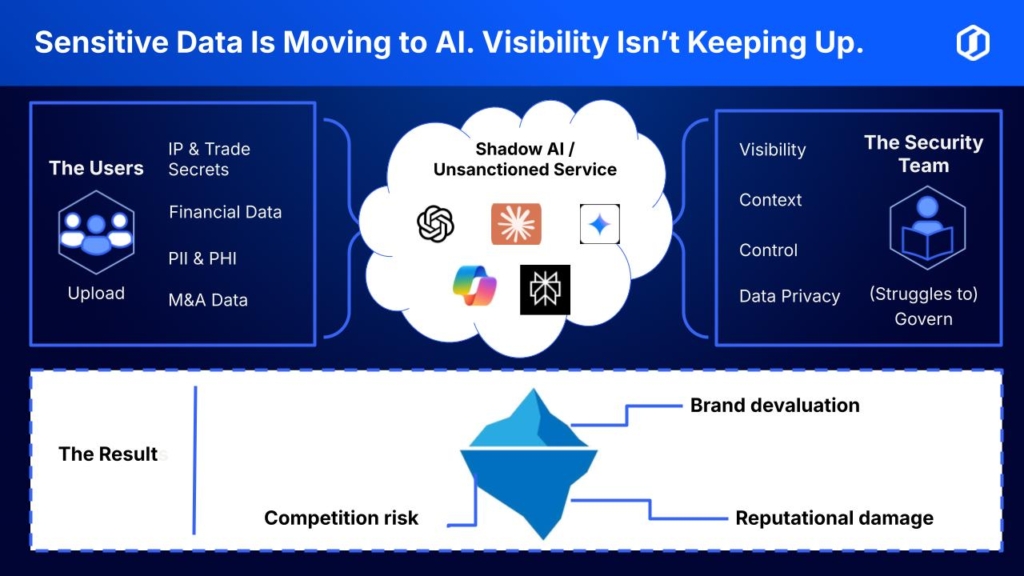
นี่คือจุดที่ระบบการจัดการสถานะความปลอดภัยข้อมูล (DSPM) กลายเป็นสิ่งจำเป็นอย่างยิ่ง โดยผ่านกระบวนการค้นพบ จัดประเภท และติดตามข้อมูลที่ละเอียดอ่อนอย่างต่อเนื่องในทุกสภาพแวดล้อม – ไม่ว่าจะเป็น AI, คลาวด์, SaaS, ระบบไฮบริด และอื่นๆ – DSPM สร้างบริบทข้อมูลที่จำเป็นเพื่อระบุความเสี่ยงจากการเปิดเผยข้อมูล เชื่อมโยงข้อมูลที่ละเอียดอ่อนกับข้อมูลประจำตัวและการเข้าถึง จัดลำดับความสำคัญของความเสี่ยง และควบคุมข้อมูลไม่ว่าจะอยู่ที่ใดหรือเคลื่อนย้ายไปทางใด
ดังนั้น DSPM จึงเป็นพื้นฐานด้านความปลอดภัยของข้อมูลสำหรับการนำ AI มาใช้อย่างปลอดภัยและการปฏิบัติตามข้อกำหนด – ซึ่งช่วยให้องค์กรมีความโปร่งใสและควบคุมที่จำเป็น เพื่อนำ AI มาใช้ ขยายชุดเทคโนโลยี และปรับปรุงสภาพแวดล้อมให้ทันสมัย โดยไม่สูญเสียการกำกับดูแลข้อมูลที่ละเอียดอ่อนที่สุด
พื้นฐานของ DSPM
DSPM ถูกพัฒนาขึ้นบน โมเดลความปลอดภัยที่เน้นข้อมูลเป็นหลัก ที่ประเมินข้อมูลที่ละเอียดอ่อนอย่างต่อเนื่องในบริบทของอัตลักษณ์ การเข้าถึง การเปิดเผย การใช้งาน และการปฏิบัติตามกฎระเบียบ แทนที่จะมองข้อมูลเป็นสินทรัพย์อีกประเภทหนึ่งที่ต้องจัดทำบัญชี DSPM ใช้การค้นพบอัตโนมัติ การจัดประเภทที่คำนึงถึงเนื้อหา การวิเคราะห์สิทธิ์ และการประเมินสถานะ เพื่อเข้าใจว่าข้อมูลที่ละเอียดอ่อนอยู่ที่ใด ใครหรืออะไรสามารถเข้าถึงได้ และอาจถูกเปิดเผยได้อย่างไร ผ่านการวิเคราะห์ความเสี่ยงที่คำนึงถึงบริบท DSPM เชื่อมโยงสัญญาณเหล่านี้เพื่อแยกแยะการเปิดเผยที่สำคัญจากผลการตรวจพบทั่วไป และจัดลำดับความสำคัญของการแก้ไขตามผลกระทบต่อธุรกิจ เมื่อ AI กลายเป็นผู้บริโภคข้อมูลองค์กรอีกตัวหนึ่ง DSPM จึงให้ข้อมูลเชิงลึกที่จำเป็นเพื่อกำหนดขอบเขตการควบคุมว่าแอปพลิเคชัน AI สามารถค้นพบ ดึงข้อมูล และใช้ข้อมูลได้เพียงใด
ผ่านโมเดลการบูรณาการที่เน้น API เป็นหลัก DSPM ช่วยเสริมการลงทุนใน IAM, DLP, SIEM, SOAR และ SSE โดยเปลี่ยนข้อมูลอัจฉริยะให้กลายเป็นการแก้ไขปัญหาตามลำดับความสำคัญและการบังคับใช้นโยบาย ซึ่งสร้างวงจรการดำเนินงานอย่างต่อเนื่อง ได้แก่ การค้นพบ การจัดประเภท การจัดลำดับความสำคัญของความเสี่ยง และการแก้ไขปัญหา
Skyhigh DSPM ทำงานอย่างไรเพื่อมอบข้อมูลอัจฉริยะอย่างต่อเนื่อง
บริษัทส่วนใหญ่ไม่ได้ถูกจำกัดโดยความขาดแคลนของเทคโนโลยีความปลอดภัย แต่ถูกจำกัดโดย ข้อมูลอัจฉริยะที่กระจัดกระจาย
Skyhigh DSPM แก้ไขปัญหานี้ผ่านสถาปัตยกรรมแบบไม่ใช้เอเจนต์ (agentless) และให้ความสำคัญกับ API เป็นอันดับแรก ซึ่งสามารถรับข้อมูลเมตาดาต้าและบริบทข้อมูลที่เกี่ยวข้องอย่างต่อเนื่องจากระบบควบคุมคลาวด์ แพลตฟอร์ม SaaS ผู้ให้บริการระบุตัวตน และคลังข้อมูลขององค์กร โดยไม่ต้องติดตั้งเอเจนต์ที่จุดปลายทาง (endpoint agents) หรือรบกวนการทำงานของระบบผลิต แพลตฟอร์มนี้สามารถดำเนินการค้นหาข้อมูลตามเนื้อหา การจัดประเภท การวิเคราะห์สิทธิ์ และการประเมินสถานะความปลอดภัยในคลังข้อมูลต่าง ๆ ได้
แทนที่จะประเมินผลการตรวจสอบด้านความปลอดภัยอย่างแยกส่วน Skyhigh ใช้การวิเคราะห์ความเสี่ยงที่คำนึงถึงบริบท โดยเชื่อมโยงระดับความไวของข้อมูลกับบริบทของตัวตนและการเข้าถึง กิจกรรมของผู้ใช้ การตั้งค่าคลาวด์ สิทธิ์การแชร์ข้อมูล และข้อกำหนดทางกฎหมาย มุมมองหลายมิติเช่นนี้ช่วยให้ทีมความปลอดภัยเข้าใจความเสี่ยงที่แท้จริงและผลกระทบต่อธุรกิจของแต่ละจุดเสี่ยง แยกแยะปัญหาสำคัญออกจากผลการตรวจสอบทั่วไป และจัดลำดับความสำคัญในการแก้ไขปัญหาในจุดที่มีความสำคัญที่สุด
บริบทนี้มีความสำคัญเป็นพิเศษสำหรับ AI เนื่องจากระบบ RAG, copilots, ตัวแทน AI และแอปพลิเคชัน AI ส่วนตัวจะดึงข้อมูลองค์กรมาใช้; การให้สิทธิ์ที่มากเกินไปหรือคลังข้อมูลที่จัดการอย่างไม่เหมาะสม อาจทำให้ระบบ AI ดึงข้อมูลที่ละเอียดอ่อนเกินกว่าที่ผู้ใช้ควรเข้าถึงได้ Skyhigh DSPM ให้ข้อมูลเชิงลึกที่จำเป็นเพื่อระบุความเสี่ยงเหล่านี้ และกำหนดขอบเขตที่ชัดเจนเกี่ยวกับข้อมูลที่ละเอียดอ่อนที่แอปพลิเคชัน AI สามารถค้นพบ ดึงข้อมูล และนำไปใช้ได้
Skyhigh ขยายความฉลาดด้านท่าทางนี้ไปสู่การบังคับใช้ผ่านการบูรณาการแบบเนทีฟกับแพลตฟอร์มSecurity Service Edge (SSE) ของบริษัท โดยการรวมความฉลาดด้าน DSPM เข้ากับCloud Access Security Broker (CASB),Secure Web Gateway (SWG),Zero Trust Network Access (ZTNA) และData Loss Prevention (DLP) องค์กรสามารถแปลงบริบทความเสี่ยงของข้อมูลให้กลายเป็นมาตรการควบคุมที่ปรับตัวได้และขับเคลื่อนด้วยนโยบายในทุกจุดการเข้าถึง
สถาปัตยกรรมแบบบูรณาการนี้ช่วยให้องค์กรสามารถ:
- ค้นพบและจัดประเภทข้อมูลที่ละเอียดอ่อนในสภาพแวดล้อมคลาวด์, SaaS, AI, shadow IT และระบบภายในองค์กร ตามที่จำเป็น
- วิเคราะห์ความสัมพันธ์ระหว่างระดับความไวของข้อมูลกับสิทธิ์การเข้าถึงข้อมูลส่วนบุคคล พฤติกรรมของผู้ใช้ สถานะของอุปกรณ์ และความเสี่ยงของแอปพลิเคชัน
- ระบุสิทธิ์การเข้าถึงที่เกินความจำเป็น การเปลี่ยนแปลงการตั้งค่าที่ไม่สอดคล้อง การแบ่งปันข้อมูลที่ไม่เหมาะสม และการละเมิดนโยบาย
- กำหนดกรอบการควบคุมที่อิงข้อมูลสำหรับแอปพลิเคชัน AI และการค้นหาข้อมูลที่ขับเคลื่อนด้วย AI
- จัดลำดับความสำคัญของการแก้ไขปัญหาโดยใช้ระบบให้คะแนนความเสี่ยงตามบริบท
- ป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตและการรั่วไหลของข้อมูล ผ่านระบบ DLP ที่ปรับตัวได้และกลไกการควบคุมสิทธิ์การเข้าถึงขั้นต่ำ
- สร้างหลักฐานการตรวจสอบอย่างต่อเนื่อง และสนับสนุนการรายงานความสอดคล้องกับข้อกำหนด
ผลลัพธ์คือ แบบจำลองความปลอดภัยแบบวงจรปิด ที่เชื่อมต่อกระบวนการค้นพบข้อมูล บริบท การจัดลำดับความสำคัญของความเสี่ยง การกำกับดูแล และการบังคับใช้เข้าเป็นขั้นตอนการทำงานเดียว
มองไปข้างหน้า ต่อไปจะเป็นอย่างไร?
เมื่อสภาพแวดล้อมขององค์กรเริ่มขับเคลื่อนด้วยข้อมูลและปัญญาประดิษฐ์ (AI) มากขึ้นเรื่อยๆ อนาคตของความปลอดภัยในองค์กรจะไม่เพียงขึ้นอยู่กับการปกป้องโครงสร้างพื้นฐานเท่านั้น แต่ยังขึ้นอยู่กับว่าองค์กรสามารถเข้าใจ ควบคุม และปกป้องข้อมูลของตนเองได้อย่างมีประสิทธิภาพเพียงใด ไม่ว่าข้อมูลนั้นจะอยู่ที่ใด เคลื่อนย้ายไปไหน หรือถูกใช้งานอย่างไร
Skyhigh DSPM สะท้อนถึงการเปลี่ยนแปลงนี้ด้วยการจัดหาข้อมูลเชิงลึกที่จำเป็นสำหรับการจัดการข้อมูลที่ละเอียดอ่อนในระบบนิเวศคลาวด์ SaaS และ AI สมัยใหม่ เมื่อผสานรวมกับเทคโนโลยีSecurity Service Edge ข้อมูลเชิงลึกดังกล่าวสามารถเปลี่ยนเป็นการป้องกันแบบปรับตัวได้ ซึ่งช่วยให้องค์กรลดความเสี่ยงจากการเปิดเผยข้อมูล เสริมสร้างการกำกับดูแล เพิ่มความปลอดภัยในการนำ AI มาใช้ ทำให้การปฏิบัติตามข้อกำหนดง่ายขึ้น และตอบสนองต่อความเสี่ยงที่เปลี่ยนแปลงไปได้อย่างแม่นยำยิ่งขึ้น
คำถามต่อไปไม่ใช่ ว่าทำไม Skyhigh DSPM สำคัญ แต่ วิธีที่แนวทางนี้จะนำไปสู่ผลลัพธ์ด้านความปลอดภัยที่วัดได้
กรณีการใช้งานจริงต่อไปนี้แสดงให้เห็นว่า Skyhigh DSPM ช่วยองค์กรลดความเสี่ยงด้านข้อมูล เสริมสร้างการกำกับดูแล รักษาความปลอดภัยของกระบวนการทำงานที่ขับเคลื่อนด้วย AI และทำให้การปฏิบัติตามข้อกำหนดง่ายขึ้นในสภาพแวดล้อมองค์กรสมัยใหม่ หากต้องการศึกษาสถาปัตยกรรม ความสามารถ และข้อควรพิจารณาในการนำไปใช้อย่างละเอียดยิ่งขึ้น โปรดดาวน์โหลด eBook. หากท่านสนใจที่จะเข้าใจว่าความสามารถเหล่านี้สามารถนำไปประยุกต์ใช้กับสภาพแวดล้อมขององค์กรท่านได้อย่างไร ขอรับการแนะนำแบบส่วนตัว กับผู้เชี่ยวชาญของเรา
เกี่ยวกับผู้เขียน
เมฆา ชุกลา
ผู้จัดการฝ่ายการตลาดผลิตภัณฑ์อาวุโส
เมฆาเป็นนักการตลาดผลิตภัณฑ์ด้านความปลอดภัยทางไซเบอร์โดยอาชีพ และเป็นนักแปลศัพท์เทคนิคด้วยใจรัก เธอเชี่ยวชาญในการเชื่อมช่องว่างระหว่างสิ่งที่วิศวกรสร้างขึ้นกับสิ่งที่ลูกค้าให้ความสำคัญอย่างแท้จริง โดยไม่ทำให้มันดูซับซ้อนด้วยคำศัพท์เฉพาะทางที่เข้าใจยาก
ด้วยประสบการณ์ที่ครอบคลุมด้านการตลาดผลิตภัณฑ์ การตลาดลูกค้า การวิเคราะห์คู่แข่ง การจัดการผลิตภัณฑ์ การพัฒนาธุรกิจ กลยุทธ์ช่องทางการจัดจำหน่าย และการบริหารบัญชีลูกค้า เธอจึงเคยสวมบทบาทต่างๆ มากมายในโลกของความปลอดภัยทางไซเบอร์และไอที (บางบทบาทก็ทำพร้อมกันหลายที่)
ไม่ว่าจะเป็นการเปิดตัวผลิตภัณฑ์ใหม่ การกำหนดกลยุทธ์การตลาด หรือการเขียนบทความในบล็อกที่พูดในสิ่งที่คนอื่นไม่กล้าพูด เธอจะนำเสนอความชัดเจน ความอยากรู้อยากเห็น และความเคารพอย่างเหมาะสมต่อสิ่งที่สามารถ (และควร) พูดออกมาดัง ๆ
เนื้อหาที่เกี่ยวข้อง



บล็อกที่กำลังได้รับความนิยม
แนะนำ Skyhigh Hybrid Mesh SSE: ออกแบบมาเพื่อรองรับรูปแบบการทำงานขององค์กรสมัยใหม่
Thyaga Vasudevan 28 ตุลาคม 2026
รักษาความปลอดภัยที่สถานที่ทำงาน: หยุดจ่ายค่าบริการตามอัตราคลาวด์สำหรับ AI ในระบบท้องถิ่น
ไมค์ สมาร์ท 16 ตุลาคม 2026
การรักษาความปลอดภัยในยุคใหม่: ทำไมหลักการ Zero Trust แบบสากลจึงเป็นสิ่งจำเป็นในยุคของ AI
ศรีราม คริชณามุรติ 30 กันยายน 2026
การทำงานแบบไฮบริด ทำไมคุณต้องจ่ายค่าภาษีคลาวด์สำหรับสำนักงานเป็นสองเท่า?
ไมค์ สมาร์ท 24 กันยายน 2026