ทรัพยากร
เหตุผลที่สนับสนุนการนำโมเดล Zero Trust มาใช้ในระดับท้องถิ่น
โดย Sarang Warudkar - ผู้จัดการผลิตภัณฑ์ด้านเทคนิคระดับสูง (PMM)
13 พฤศจิกายน 2026 5 เวลาอ่าน: 1 นาที
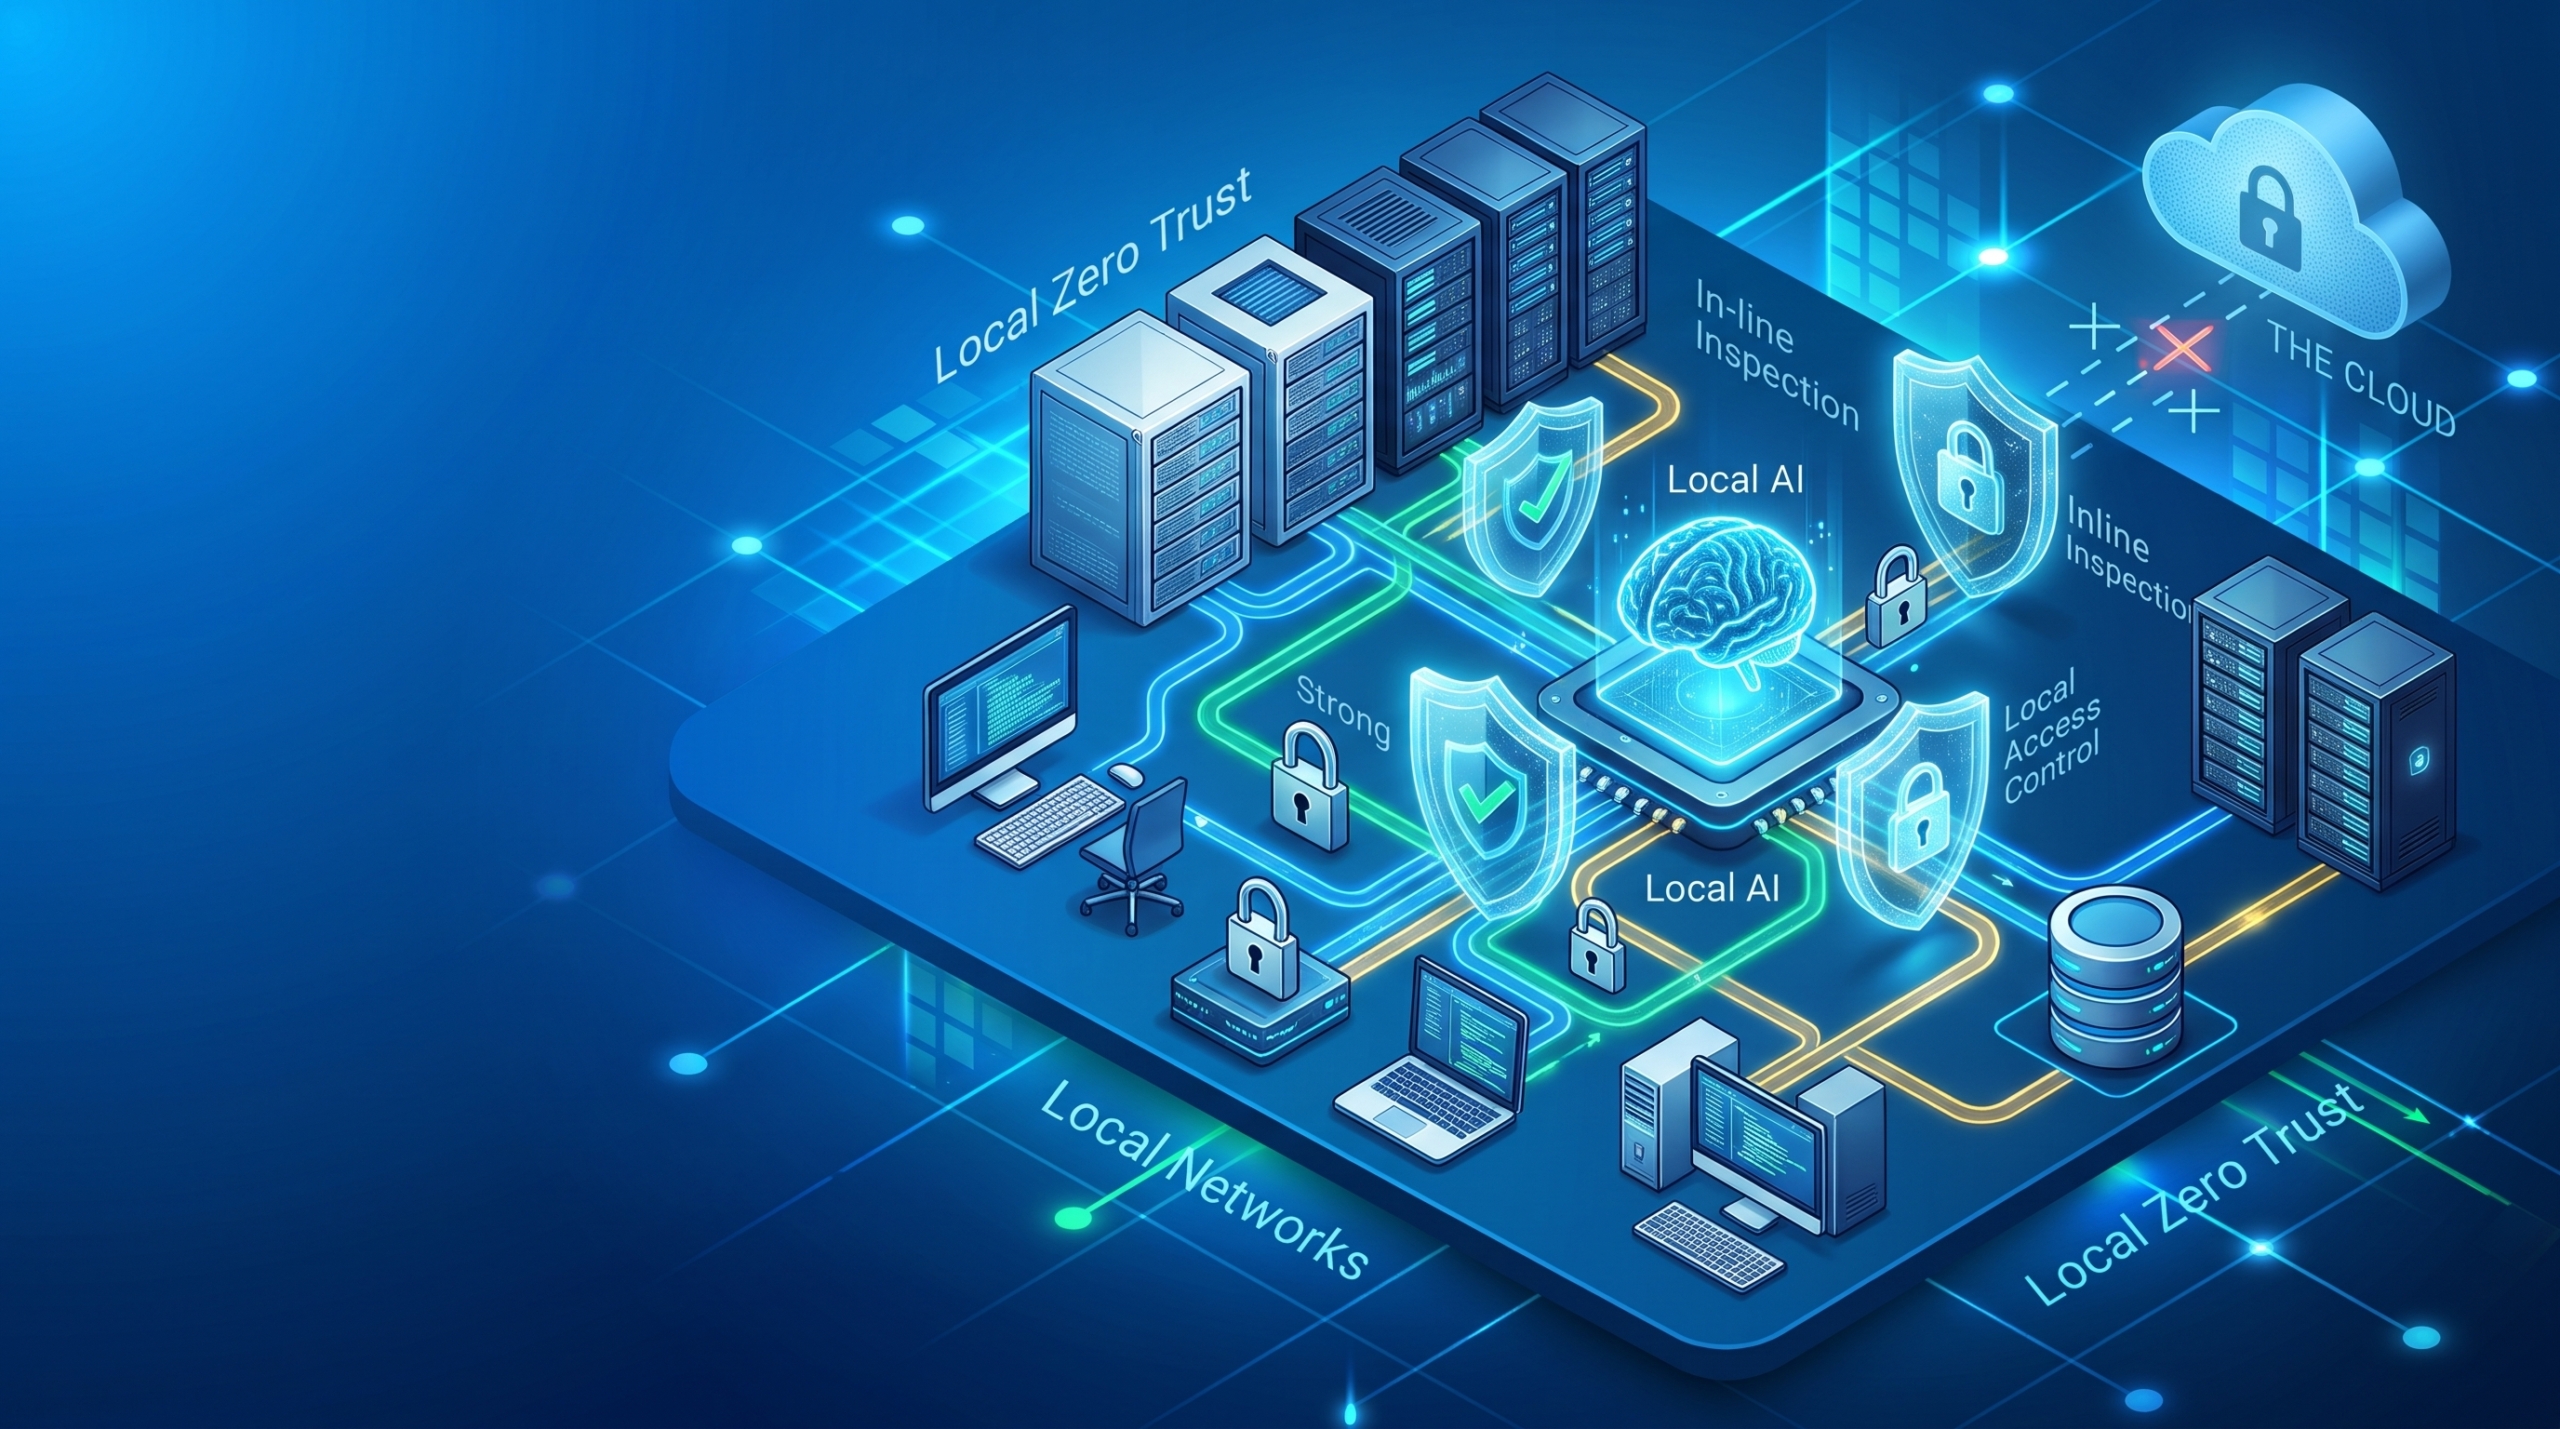
AI ได้ย้ายเข้ามาภายในเครือข่ายของคุณแล้ว แต่ SSE ของคุณยังไม่ได้ย้ายตาม
แนวคิด Zero Trust เริ่มได้รับความนิยมอย่างจริงจังเมื่อพนักงานเริ่มทำงานจากระยะไกลและแอปพลิเคชันถูกย้ายไปยังคลาวด์ Cloud Access Security Brokers (CASB) และต่อมาคือตลาดที่กว้างขึ้นอย่างSecurity Service Edge (SSE) และ Secure Access Service Edge (SASE) เติบโตอย่างรวดเร็ว เนื่องจากสามารถตอบสนองต่อความเสี่ยงในขณะนั้นได้ นั่นคือผู้โจมตีที่ใช้ข้อมูลรับรองที่ถูกขโมยเข้าถึงทรัพยากรคลาวด์ของบริษัทได้จากทุกที่Zero Trust Network Access (ZTNA) ก็เกิดขึ้นด้วยวิธีเดียวกัน เมื่อผู้จำหน่าย SSE ขยายแพลตฟอร์มคลาวด์ของพวกเขาเพื่อเสนอทางเลือกที่ถูกกว่าและมีความเสถียรมากกว่า VPN หลักการนี้ถูกต้องมาตั้งแต่ต้นและยังคงถูกต้องจนถึงปัจจุบัน คือการตรวจสอบความถูกต้องของผู้ใช้ อุปกรณ์ สถานที่ และบริบทโดยรอบ แทนที่จะเชื่อถือข้อมูลรับรองเพียงอย่างเดียว
สิ่งที่เปลี่ยนแปลงไปไม่ใช่หลักการ แต่เป็นสถานที่ที่งานนั้นเกิดขึ้น
ทำไมงานจึงถูกส่งกลับมาภายใน
การเปลี่ยนแปลงสี่ประการได้ทำให้ส่วนแบ่งกิจกรรมขององค์กรที่เพิ่มขึ้นเรื่อยๆ กลับมาใช้เครือข่ายส่วนตัวอีกครั้ง
- พนักงานได้กลับมาทำงานที่สำนักงานแล้ว ผลสำรวจของ Gallup เมื่อเดือนพฤษภาคม 2026 ระบุว่า 74% ของพนักงานทำงานในสำนักงานหรือแบบไฮบริด โดย 22% ทำงานเต็มเวลาที่สำนักงาน และ 52% ทำงานแบบไฮบริด 2.3 วันต่อสัปดาห์ ปัจจุบันมีเซสชันการทำงานขององค์กรที่เริ่มต้นและสิ้นสุดบนเครือข่ายองค์กรเดียวกันมากขึ้นกว่าช่วงใดก็ตามตั้งแต่ปี 2019
- AI ได้ตามเข้ามาในโครงสร้างพื้นฐานของบริษัท AI ได้ย้ายเข้าสู่โครงสร้างพื้นฐานของบริษัท เนื่องจากต้นทุนโทเค็นที่เพิ่มขึ้น ปัญหาการควบคุม และความกังวลเกี่ยวกับความเป็นส่วนตัวของข้อมูล ทำให้ต้องย้ายงานประมวลผลกลับเข้ามาภายในองค์กร เมื่อโมเดล AI ได้รับการฝึกฝนบนข้อมูลภายใน เช่น ข้อมูลวิจัยและพัฒนา (R&D) ตรรกะการกำหนดราคา และบันทึกข้อมูลลูกค้า มันจะดูดซับทรัพย์สินทางปัญญาหลักของบริษัท และกลายเป็นสำเนาที่ใช้งานได้จริงของความลับทางการค้าของบริษัท เนื่องจากคณะกรรมการบริหารไม่ต้องการทิ้งสินทรัพย์เหล่านั้นไว้บนเซิร์ฟเวอร์ของบุคคลที่สาม การรันโมเดลส่วนตัวและเครื่องมือ AI ภายในศูนย์ข้อมูลส่วนตัวจึงกลายเป็นมาตรฐานปฏิบัติในปัจจุบัน
- ส่วนใหญ่ของกิจกรรมที่ระบบเหล่านี้ดำเนินการ ไม่เคยข้ามขอบเขตเลย Gartner ระบุว่าข้อมูลที่เป็นกรรมสิทธิ์ถูกใส่เข้าไปในคำสั่ง AI 1 ใน 6 (ภัยคุกคามด้านความปลอดภัยไซเบอร์: การถูกบุกรุกของแอปพลิเคชัน AI, 2026) และสัดส่วนนี้ไม่ดีขึ้นเลยเมื่อโมเดลเป็นระบบภายในแทนที่จะเป็นระบบสาธารณะ ระบบ Copilot ภายในไม่มีข้อมูลใดที่จะถูกนำออกได้ มันเข้าถึงคลังเอกสาร ระบบจัดการตั๋ว และฐานข้อมูลลูกค้า เพราะการเข้าถึงระบบเหล่านี้คือวัตถุประสงค์หลักที่มันถูกสร้างขึ้นเพื่อทำเช่นนั้น ตัวแทนที่ได้รับมอบหมายงานจะถือข้อมูลรับรองการเข้าถึงแบบถาวร และดำเนินการได้เร็วกว่าผู้ให้สิทธิ์อย่างมาก เมื่อทำงานกับระบบในส่วนเครือข่ายเดียวกัน
- ความอธิปไตยยังช่วยนำรูปแบบการทำงานเดิมกลับมาด้วย Gartner คาดการณ์ว่า 50% ของบริษัทข้ามชาติ และมากกว่า 75% ของบริษัทข้ามชาติที่ไม่ใช่จากสหรัฐฯ จะมีข้อกำหนดด้านอธิปไตยดิจิทัลภายในปี 2028 (การวิเคราะห์คาดการณ์: Sovereign Cloud IaaS, ทั่วโลก, 2025). องค์กรที่นำโมเดลมาใช้ภายในองค์กรอย่างเฉพาะเจาะจงเพื่อรักษาข้อมูลที่อยู่ภายใต้การกำกับดูแลให้อยู่ภายใต้เขตอำนาจของตนเอง ย่อมมีข้อสงสัยที่สมเหตุสมผลเกี่ยวกับสถาปัตยกรรมใดก็ตามที่ส่งการโต้ตอบไปยังที่อื่นเพื่อตรวจสอบ
เมื่อการบังคับใช้กฎหมายผ่านระบบคลาวด์ไม่เหมาะสมอีกต่อไป
การนำระบบควบคุมการเข้าถึงแบบ Zero Trust มาใช้ในบริการที่จัดส่งผ่านคลาวด์นั้นมีความเหมาะสมอย่างยิ่งเมื่อผู้ใช้ทำงานจากระยะไกลหรือแอปพลิเคชันอยู่ในคลาวด์ แต่ความเหมาะสมนี้จะลดลงอย่างมากเมื่อทั้งสองฝ่ายอยู่ภายในอาคารเดียวกัน
การส่งข้อมูลจากเซสชันภายในสำนักงาน หรือการรับส่งข้อมูลของเอเจนต์ที่เคลื่อนที่ด้วยความเร็วของเครื่อง ไปยังจุดเชื่อมต่อบนคลาวด์เพื่อตรวจสอบและบังคับใช้กฎระเบียบ แล้วส่งกลับทันทีไปยังแอปพลิเคชันส่วนตัวหรือแหล่งข้อมูลที่อยู่ห่างออกไปสองชั้นนั้น ไม่สอดคล้องกับหลักการออกแบบระบบ มันเพิ่มความล่าช้า ใช้ความจุของเครือข่าย WAN และสร้างความพึ่งพาต่อวงจรอินเทอร์เน็ตสำหรับงานที่ไม่จำเป็นต้องออกจากสถานที่เลย ความพร้อมใช้งานจึงกลายเป็นปัจจัยในการตัดสินใจด้านความปลอดภัย ซึ่งแทบไม่มีใครต้องการให้เป็นเช่นนั้น
Cloud ZTNA มีจุดอ่อนอีกประการหนึ่งที่ไม่ค่อยเป็นที่สังเกต โดยทั่วไปแล้ว ระบบนี้จะให้สิทธิ์การเข้าถึงแบบ zero trust ต่อเครือข่าย แทนที่จะให้สิทธิ์เข้าถึงแอปพลิเคชันเฉพาะที่ผู้ใช้ต้องการจริงๆ เซสชันจะได้รับสิทธิ์เกินความจำเป็นทันทีที่ได้รับการอนุญาต และการเคลื่อนที่ตามแนวนอนภายในเซกเมนต์นั้นจะไม่ถูกตรวจสอบ การควบคุมที่นำมาใช้เพื่อกำจัดความไว้วางใจโดยปริยาย กลับทำให้ความไว้วางใจนั้นกลับมาปรากฏอีกครั้งในชั้นถัดไป
เรื่องเหล่านี้ไม่ใช่เรื่องใหม่สำหรับทีมเครือข่าย การแบ่งส่วนเครือข่ายและการมองเห็นการจราจรแบบตะวันออก-ตะวันตกเป็นเป้าหมายมาหลายปีแล้ว แต่การนำระบบ Zero Trust ในระดับท้องถิ่นมาใช้โดยไม่ส่งผลกระทบต่อพฤติกรรมของผู้ใช้และความเสี่ยงนั้นยังคงเป็นความท้าทาย น่าเสียดายที่ความสามารถของ SSE รุ่นใหม่ เช่น การเข้าถึงระดับแอปพลิเคชัน การตรวจสอบเว็บและ TLS รวมถึงการควบคุมที่ตระหนักถึงข้อมูล มักอยู่นอกเหนือความสามารถในการปกป้องเครือข่ายภายใน ช่องว่างนี้เกิดจากปัญหาด้านสถาปัตยกรรมมากกว่าด้านแนวคิด ซึ่งนี่คือเหตุผลที่การปิดช่องว่างนี้ถือเป็นงานด้านวิศวกรรมมากกว่าการกำหนดหลักการใหม่
เนื่องจากกระบวนการทำงานของข้อมูลในปัจจุบันทำงานด้วยความเร็วของเครื่องบนเครือข่ายท้องถิ่น การควบคุมการเข้าถึงระดับแอปพลิเคชันท้องถิ่นและการตรวจสอบแบบอินไลน์ท้องถิ่น จึงไม่ใช่เพียงความหวังอีกต่อไป แต่กลายเป็นข้อกำหนดในการออกแบบแบบไฮบริดแล้ว ระบบเหล่านี้ช่วยปกป้องข้อมูลสำคัญที่สถานที่ซึ่งข้อมูลนั้นถูกจัดเก็บและไหลผ่านจริง ๆ และช่วยให้ธุรกิจยังคงดำเนินการได้แม้เมื่อเส้นทางสู่คลาวด์ไม่สามารถทำงานได้
การนำการบังคับใช้กฎหมายมาใกล้ขึ้นนั้นให้ประโยชน์อะไรจริงๆ
การกระจายตัวของข้อมูลภายในองค์กรเริ่มปรากฏให้เห็นได้ชัดเจน เครื่องมือ AI ภายในองค์กรถูกนำเข้ามาใช้งานโดยไม่มีบันทึกการจัดซื้อ และกลายเป็นส่วนสำคัญต่อธุรกิจก่อนที่ใครจะทันทำการบันทึกไว้ในระบบ inventarization สำเนาของข้อมูลที่อยู่ภายใต้การกำกับดูแลสะสมอยู่ในคลังเวกเตอร์ ชุดข้อมูลปรับแต่งละเอียด และไดรฟ์ที่ใช้ร่วมกัน ซึ่งระบบควบคุมที่เชื่อมต่อกับคลาวด์ไม่สามารถตรวจพบได้ เนื่องจากไม่มีข้อมูลใดในกระบวนการทำงานนั้นที่ข้ามขอบเขตไป การตรวจสอบโครงสร้างพื้นฐานและกระบวนการทำงานภายในองค์กรเป็นวิธีเดียวที่สามารถค้นพบปัญหาดังกล่าวได้
การเข้าถึงถูกจำกัดลงจากระดับเครือข่ายสู่ระดับแอปพลิเคชัน การอนุญาตตามแอปพลิเคชันที่จุดบังคับใช้ท้องถิ่นช่วยขจัดสิทธิ์ที่เกินความจำเป็น ซึ่งเกิดจากการจัดการระดับเครือข่าย และทำเช่นนี้สำหรับผู้ใช้ในสำนักงาน ซึ่งปัจจุบันเป็นผู้ใช้ที่ได้รับการตรวจสอบน้อยที่สุดในระบบ
การเปิดเผยข้อมูลที่เกี่ยวข้องกับ AI สามารถถูกจัดการได้ การฉีดคำสั่ง (prompt injection), การพยายาม jailbreak และเนื้อหาที่เป็นกรรมสิทธิ์ซึ่งถูกคัดลอกหรือพิมพ์เข้าไปในคำสั่งอย่างลับๆ สามารถถูกจัดการได้เฉพาะโดยสิ่งที่อยู่ในเส้นทางของการโต้ตอบที่ระดับเบราว์เซอร์เท่านั้น เมื่อการโต้ตอบนั้นไม่เคยออกจากเว็บไซต์และไม่มีสิ่งใดบนเว็บไซต์อยู่ในเส้นทางของมัน ระบบควบคุมก็ไม่มีสิ่งใดให้ทำงานด้วย การนำการรับส่งข้อมูลภายในกลับมาอยู่ในขอบเขตการควบคุม คือสิ่งที่ทำให้ความปลอดภัยของ AI สามารถนำไปใช้ได้ ไม่ว่าระบบควบคุมนั้นจะทำงานที่ใดก็ตาม
ความยืดหยุ่นจะเพิ่มขึ้นแทนที่จะลดลง ไซต์ที่บังคับใช้นโยบายการเข้าถึงแบบท้องถิ่นจะยังคงตรวจสอบและบังคับใช้นโยบายการเข้าถึงต่อไป แม้เมื่อวงจรการเชื่อมต่อกับคลาวด์เกิดข้อผิดพลาด ส่วนสถาปัตยกรรมที่ใช้คลาวด์เพียงอย่างเดียวที่เผชิญกับปัญหาการหยุดทำงานเดียวกัน จะต้องเลือกระหว่างการหยุดงานหรือปล่อยให้ผ่านไป และไม่มีใครสามารถตัดสินใจเรื่องนั้นได้อย่างถูกต้องในระยะเวลาสั้นๆ
ด้านที่ SSE ต้องปรับปรุงให้ทัน
สิ่งเหล่านี้ไม่ใช่การคาดการณ์แต่อย่างใด ผู้คนกำลังทำงานในสำนักงานแล้ว ขณะนี้โมเดลกำลังทำงานบนโครงสร้างพื้นฐานของบริษัทแล้ว หน่วยงานกำกับดูแลกำลังตั้งคำถามเกี่ยวกับอธิปไตยในขณะนี้ และไม่มีสัญญาณว่าจะสูญเสียความสนใจ
สิ่งที่ยังตามไม่ทันคือตำแหน่งที่ควรติดตั้งระบบควบคุม SSE การตรวจสอบและบังคับใช้ SSE บนคลาวด์ยังคงสมมติว่าความเสี่ยงกำลังเคลื่อนออกจากอาคาร ซึ่งการสมมตินี้สะท้อนภาพจริงได้น้อยลงทุกไตรมาส
ขอให้ผู้ให้บริการช่วยคุณเข้าใจว่าพวกเขาปกป้องระบบการทำงานที่ใช้ AI ในระดับท้องถิ่นอย่างไร; ระบบควบคุมใดทำงานในสถานที่ ระบบใดทำงานบนคลาวด์ และแต่ละระบบจะเกิดอะไรขึ้นเมื่อการเชื่อมต่อระหว่างระบบเหล่านั้นถูกตัดขาด
ค้นพบ ว่าแพลตฟอร์ม Skyhigh Hybrid Mesh SSE ใหม่กำลังขยายแนวคิด Zero Trust ภายในสำนักงานอย่างไร เพื่อปกป้อง AI ได้ดีขึ้น
เกี่ยวกับผู้เขียน

ซารัง วารุดการ์
ผู้จัดการโครงการด้านเทคนิคอาวุโส
Sarang Warudkar เป็นผู้จัดการฝ่ายการตลาดผลิตภัณฑ์ที่มีประสบการณ์มากกว่า 10 ปีในด้านความปลอดภัยทางไซเบอร์ มีความเชี่ยวชาญในการจัดแนวนวัตกรรมทางเทคนิคให้สอดคล้องกับความต้องการของตลาด เขามีความเชี่ยวชาญอย่างลึกซึ้งในโซลูชันต่างๆ เช่น CASB, DLP และการตรวจจับภัยคุกคามที่ขับเคลื่อนด้วย AI ซึ่งขับเคลื่อนกลยุทธ์การออกสู่ตลาดที่มีประสิทธิผลและการมีส่วนร่วมของลูกค้า Sarang สำเร็จการศึกษาระดับปริญญาโทสาขาบริหารธุรกิจจาก IIM Bangalore และปริญญาทางวิศวกรรมศาสตร์จาก Pune University โดยผสมผสานความรู้เชิงเทคนิคและเชิงกลยุทธ์เข้าด้วยกัน
เนื้อหาที่เกี่ยวข้อง


บล็อกที่กำลังได้รับความนิยม
เหตุผลที่สนับสนุนการนำโมเดล Zero Trust มาใช้ในระดับท้องถิ่น
Sarang Warudkar 13 พฤศจิกายน 2026
แนะนำ Skyhigh Hybrid Mesh SSE: ออกแบบมาเพื่อรองรับรูปแบบการทำงานขององค์กรสมัยใหม่
Thyaga Vasudevan 28 ตุลาคม 2026
รักษาความปลอดภัยที่สถานที่ทำงาน: หยุดจ่ายค่าบริการตามอัตราคลาวด์สำหรับ AI ในระบบท้องถิ่น
ไมค์ สมาร์ท 16 ตุลาคม 2026
การรักษาความปลอดภัยในยุคใหม่: ทำไมหลักการ Zero Trust แบบสากลจึงเป็นสิ่งจำเป็นในยุคของ AI
ศรีราม คริชณามุรติ 30 กันยายน 2026