リソース
AIはデータリスクのあり方を変えつつあります。DSPMなら、再び主導権を握ることができます。
執筆:メグハ・シュクラ(シニア・プロダクト・マーケティング・マネージャー)
2026年9月4日 5 読了時間:5分
データ環境は変化しましたが、管理体制は変わっていません。
DSPMは、企業全体におけるAIの利用を安全に確保するための中核となる基盤です。その理由を説明しましょう。
組織が生成AI、コパイロット、AIエージェント、LLMを活用したアプリケーションを急速に導入するにつれ、機密性の高い企業データがAIのデータ処理層に組み込まれるケースが増えています。したがって、AIのセキュリティ確保は、AIが発見、アクセス、取得、利用可能なデータを把握し、管理することから始まります。
この課題はAIの枠を超えています。企業データそのものが、かつてないほど分散化され、動的になっています。マルチクラウド環境、SaaSアプリケーション、ハイブリッドワーク、そして新たなAI技術の登場により、組織が情報を生成、保存、共有、活用する方法は根本的に変化しました。現在、機密データはクラウドプラットフォーム、コラボレーションツール、LLM、コパイロット、AIエージェント、ベクトルデータベース、API、サードパーティサービス、企業リポジトリなどを横断して流通しており、多くの場合、従来のガバナンスやセキュリティの境界を越えて広がっています。
しかし、多くの企業向けセキュリティ対策は、アプリケーション、インフラストラクチャ、ID、データが、より明確に定義された境界内に存在していた時代を想定して設計されたものです。データ環境の進化に伴い、これにより重大な可視性と制御のギャップが生じています。組織はもはや、インフラストラクチャやアプリケーションの保護のみに頼ることはできず、データそのものを理解し、保護しなければならないのです。
したがって、セキュリティチームは、従来の制御手段では対応が想定されていなかった次のような疑問に対する答えを必要としています。機密データはどこに保存されているのか?誰がそれにアクセスできるのか?AIアプリケーションはどのような機密データを検知・利用し得るのか?過剰な権限、設定ミス、不適切な共有によって、データが過度に公開されている箇所はどこか?そして、従業員が承認されていないAIサービスやシャドーAIサービスに機密情報を持ち込んでいる箇所はどこか?
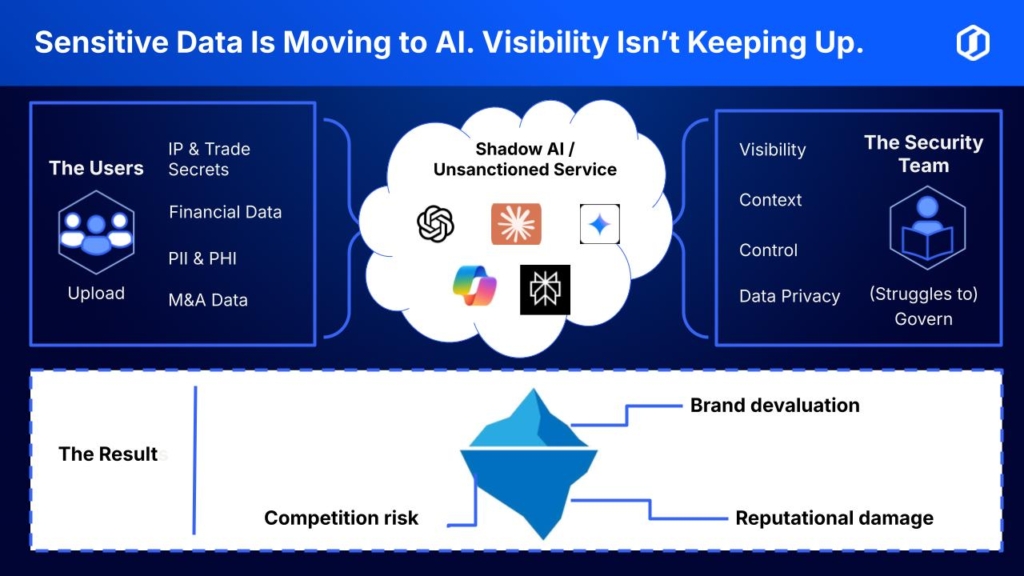
ここで、データ・セキュリティ・ポスチャー・マネジメント(DSPM)が不可欠となります。DSPMは、AI、クラウド、SaaS、ハイブリッド環境など、あらゆる環境にわたる機密データを継続的に検出、分類、監視することで、データの露出を特定し、機密情報をIDやアクセス情報と関連付け、リスクの優先順位を付け、データがどこに存在し、どこへ移動しても適切に管理するために必要なデータコンテキストを確立します。
したがって、DSPMは、AIの安全な導入とコンプライアンス遵守のためのデータセキュリティの基盤を提供します。これにより、組織は、最も機密性の高い情報に対するガバナンスを維持しつつ、AIの導入、テクノロジースタックの拡充、および環境の近代化に必要な可視性と制御を得ることができます。
DSPMの設立
DSPMは、 「データファースト」のセキュリティモデル に基づき構築されており、ID、アクセス、露出、利用状況、コンプライアンスという文脈において、機密情報を継続的に評価します。DSPMは、データを単なる資産の一つとして管理するのではなく、自動検出、コンテンツ認識型分類、権限分析、およびセキュリティ状態評価を活用し、機密データがどこに存在するか、誰が、あるいは何がアクセスできるか、そしてどのように露出する可能性があるかを把握します。文脈に応じたリスク分析を通じて、DSPMはこれらのシグナルを相互に関連付け、重大な露出と日常的な発見を区別し、ビジネスへの影響度に基づいて是正措置の優先順位を決定します。 AIが企業データの新たな利用者となる中、DSPMは、AIアプリケーションが検出、取得、および消費できる範囲にガードレールを設けるために必要な知見を提供します。
DSPMは、APIファーストの統合モデルを通じて、IAM、DLP、SIEM、SOAR、SSEへの投資を補完し、データインテリジェンスを優先順位付けされた是正措置とポリシーの適用へと転換します。これにより、検出、分類、リスクの優先順位付け、是正措置という継続的な運用サイクルが構築されます。
Skyhigh DSPM が継続的なデータインテリジェンスを実現する方法
ほとんどの企業は、セキュリティ技術の不足によって制約を受けているわけではなく、 データインテリジェンスの断片化によって制約を受けているのです。
Skyhigh DSPMは、エージェントレスかつAPIファーストのアーキテクチャを通じて、クラウドのコントロールプレーン、SaaSプラットフォーム、IDプロバイダー、および企業のリポジトリからメタデータや関連するデータコンテキストを継続的に取り込むことで、この課題に対処します。エンドポイントエージェントを必要とせず、また本番環境のワークロードに支障をきたすことなく、このプラットフォームは、データストア全体にわたって、コンテンツを認識した検出、分類、アクセス権限の分析、およびセキュリティ状態の評価を実行します。
Skyhighは、セキュリティ上の発見事項を単独で評価するのではなく、データの機密性と、IDおよびアクセス状況、ユーザーアクティビティ、クラウド構成、共有権限、規制要件を関連付けることで、コンテキストに応じたリスク分析を行います。この多角的な視点により、セキュリティチームは各脆弱性がもたらす真のリスクとビジネスへの影響を把握し、重大な問題と日常的な発見事項を区別し、最も重要な箇所から優先的に是正措置を講じることが可能になります。
この点は、AIにおいて特に重要となります。RAGシステム、コパイロット、AIエージェント、およびプライベートAIアプリケーションが企業情報を取得する際、権限の付与が過剰であったり、データリポジトリの管理が不十分であったりすると、AIシステムが、ユーザーが本来アクセスすべきではない機密情報を取得してしまう恐れがあります。Skyhigh DSPMは、こうしたリスクを特定し、AIアプリケーションが発見、取得、利用可能な機密データの範囲にガードレールを設けるために必要なデータインテリジェンスを提供します。
Skyhighは、自社のSecurity Service Edge (SSE)プラットフォームとのネイティブ統合を通じて、このポスチャ・インテリジェンスをセキュリティ対策へと拡張しています。DSPMのインテリジェンスを、Cloud Access Security Broker (CASB)、Secure Web Gateway (SWG)、Zero Trust Network Access (ZTNA)、Data Loss Prevention (DLP)と組み合わせることで、組織はデータリスクのコンテキストを、あらゆるアクセスポイントにわたる適応型かつポリシー主導の制御へと変換することができます。
この統合アーキテクチャにより、組織は以下のことが可能になります:
- 必要に応じて、クラウド、SaaS、AI、シャドーIT、およびオンプレミス環境にわたる機密データを発見し、分類します。
- データの機密性を、ID権限、ユーザーの行動、デバイスの状態、およびアプリケーションのリスクと関連付けます。
- 過剰な権限、設定のずれ、不適切な共有、およびポリシー違反を特定します。
- AIアプリケーションおよびAIを活用した検索に対して、データに配慮した安全対策を確立する。
- コンテキストに基づくリスクスコアリングを用いて、是正措置の優先順位を決定する。
- 適応型DLPおよび最小権限の制御により、不正アクセスやデータの持ち出しを防止します。
- 継続的な監査証拠を作成し、コンプライアンス報告を支援する。
その結果、 閉ループ型のセキュリティモデル であり、検出、コンテキスト、リスクの優先順位付け、ガバナンス、および実施を単一の運用ワークフローに統合しています。
今後の展望 次は何が待っているのか?
企業環境がますますデータやAI主導型になるにつれ、企業セキュリティの将来は、インフラの保護だけでなく、データがどこに保存され、移動し、利用されるかに関わらず、組織がデータをいかに効果的に理解し、管理し、保護するかにかかっている。
Skyhigh DSPMは、最新のクラウド、SaaS、AIエコシステム全体にわたる機密データを管理するために必要なインテリジェンスを提供することで、こうした変化に対応しています。Security Service Edge のテクノロジーと統合することで、そのインテリジェンスは適応型保護へと転換され、組織がデータの露出を低減し、ガバナンスを強化し、AIの導入を安全に進め、コンプライアンス対応を簡素化し、進化するリスクに対してより的確に対応できるよう支援します。
次の質問は、 なぜ Skyhigh DSPMが重要なのか、というのではなく、 このアプローチが、どのようにして測定可能なセキュリティ成果につながるか、ということです。
以下の実例では、Skyhigh DSPMが、組織がデータリスクを低減し、ガバナンスを強化し、AIを活用したワークフローのセキュリティを確保し、現代のエンタープライズ環境全体におけるコンプライアンス対応を簡素化するのにどのように役立つかを示しています。アーキテクチャ、機能、および導入上の考慮事項についてさらに詳しく知りたい場合は、添付の 電子書籍をダウンロードしてください。 これらの機能が自社の環境にどのように適用されるかについてご興味をお持ちの場合は、 当社の専門家による を当社の専門家からご依頼ください。
著者について
メーガ・シュクラ
シニアプロダクトマーケティングマネージャー
メグハは職業としてサイバーセキュリティ製品のマーケターであり、情熱として技術用語の翻訳者である。彼女はエンジニアが構築するものと顧客が実際に気にかけるものとの間の隔たりを、流行語に溺れさせることなく埋めることに特化している。
製品マーケティング、顧客マーケティング、競合分析、プロダクトマネジメント、事業開発、チャネル戦略、アカウントマネジメントと、サイバーセキュリティとITの世界が提供する役割のほとんどを(時には複数を同時に)経験してきた。
新製品の立ち上げであれ、市場投入戦略の策定であれ、あるいは他者が口にしないことを綴るブログ記事であれ、彼女は明快さと探究心、そして声に出して語れること(そして語るべきこと)への健全な敬意をもたらす。


