संसाधन
एआई आपके डेटा जोखिम को बदल रहा है। डीएसपीएम आपको फिर से नियंत्रण प्रदान करता है।
मेघा शुक्ला द्वारा - वरिष्ठ उत्पाद विपणन प्रबंधक
4 सितंबर, 2026 5 मिनट रीड
आपके डेटा में बदलाव आया है। आपके नियंत्रण नहीं बदले हैं।
डीएसपीएम पूरे उद्यम में एआई के उपयोग को सुरक्षित करने का एक मूलभूत आधार है। आइए मैं समझाता हूँ क्यों।
जैसे-जैसे संगठन जनरेटिव एआई, कोपायलट, एआई एजेंट और एलएलएम-संचालित अनुप्रयोगों को तेजी से अपना रहे हैं, संवेदनशील उद्यम डेटा एआई डेटा-प्रोसेसिंग लेयर का हिस्सा बनता जा रहा है। इसलिए, एआई को सुरक्षित करना इस बात को समझने और नियंत्रित करने से शुरू होता है कि एआई किस प्रकार के डेटा को खोज सकता है, उस तक पहुंच सकता है, उसे प्राप्त कर सकता है और उसका उपयोग कर सकता है।
यह चुनौती कृत्रिम बुद्धिमत्ता (एआई) से कहीं आगे तक फैली हुई है। उद्यम डेटा स्वयं पहले से कहीं अधिक वितरित और गतिशील है। मल्टी-क्लाउड वातावरण, SaaS एप्लिकेशन, हाइब्रिड कार्य और उभरती हुई एआई प्रौद्योगिकियों ने संगठनों द्वारा सूचना के निर्माण, भंडारण, साझाकरण और उपभोग के तरीके को मौलिक रूप से बदल दिया है। संवेदनशील डेटा अब क्लाउड प्लेटफॉर्म, सहयोग उपकरण, एलएलएम, कोपायलट, एआई एजेंट, वेक्टर डेटाबेस, एपीआई, तृतीय-पक्ष सेवाओं और उद्यम रिपॉजिटरी में प्रवाहित होता है, जो अक्सर पारंपरिक शासन और सुरक्षा सीमाओं से परे होता है।
फिर भी, कई उद्यम सुरक्षा नियंत्रण ऐसे परिवेश के लिए डिज़ाइन किए गए थे जहाँ एप्लिकेशन, बुनियादी ढांचा, पहचान और डेटा अधिक स्पष्ट रूप से परिभाषित सीमाओं के भीतर मौजूद थे। डेटा संपदा के विकास के साथ, इसने दृश्यता और नियंत्रण में एक महत्वपूर्ण अंतर पैदा कर दिया है: संगठन अब केवल बुनियादी ढांचे और अनुप्रयोगों की सुरक्षा पर निर्भर नहीं रह सकते; उन्हें स्वयं डेटा को समझना और उसकी सुरक्षा करना आवश्यक है।
इसलिए सुरक्षा टीमों को उन सवालों के जवाब चाहिए जिनका समाधान पुराने नियंत्रणों में नहीं था: संवेदनशील डेटा कहाँ रहता है? इस तक किसकी पहुँच है? AI एप्लिकेशन कौन सा संवेदनशील डेटा खोज और उपयोग कर सकते हैं? अत्यधिक अनुमतियों, गलत कॉन्फ़िगरेशन या अनुचित साझाकरण के कारण डेटा कहाँ अत्यधिक उजागर हो रहा है? और कर्मचारी अनधिकृत या गुप्त AI सेवाओं में संवेदनशील जानकारी कहाँ डाल रहे हैं?
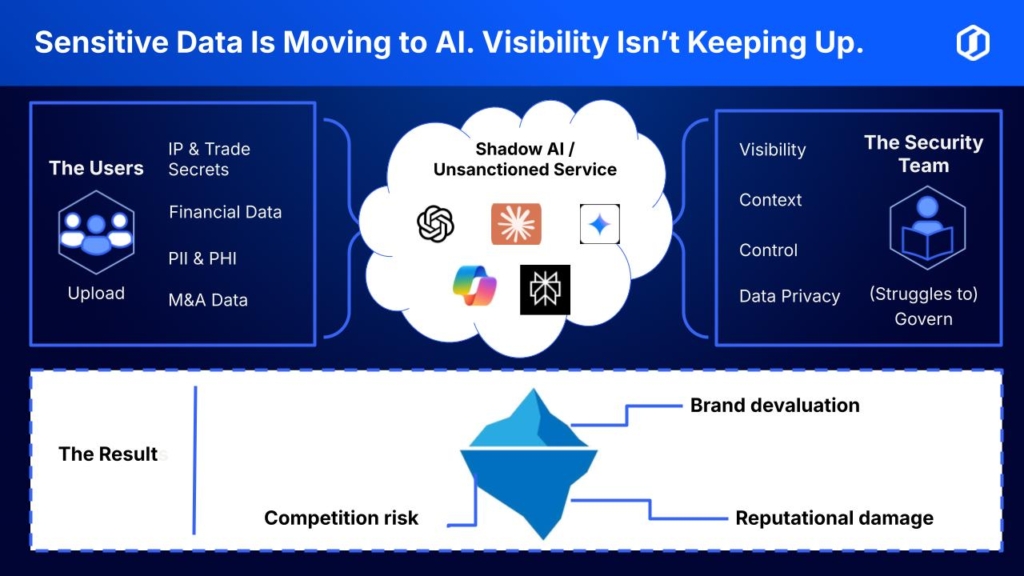
यहीं पर डेटा सुरक्षा स्थिति प्रबंधन (DSPM) अपरिहार्य हो जाता है। एआई, क्लाउड, SaaS, हाइब्रिड और अन्य विभिन्न वातावरणों में संवेदनशील डेटा की निरंतर खोज, वर्गीकरण और निगरानी करके, DSPM जोखिम की पहचान करने, संवेदनशील जानकारी को पहचान और पहुंच से जोड़ने, जोखिम को प्राथमिकता देने और डेटा को नियंत्रित करने के लिए आवश्यक डेटा संदर्भ स्थापित करता है, चाहे वह कहीं भी स्थित हो या स्थानांतरित हो।
इसलिए डीएसपीएम सुरक्षित एआई अपनाने और अनुपालन पालन के लिए एक डेटा सुरक्षा आधार प्रदान करता है - संगठनों को एआई को अपनाने, अपने प्रौद्योगिकी स्टैक का विस्तार करने और अपनी सबसे संवेदनशील जानकारी पर शासन खोए बिना अपने वातावरण को आधुनिक बनाने के लिए आवश्यक दृश्यता और नियंत्रण प्रदान करता है।
डीएसपीएम की नींव
डीएसपीएम एक डेटा-प्रथम सुरक्षा मॉडल पर आधारित है जो पहचान, पहुंच, जोखिम, उपयोग और अनुपालन के संदर्भ में संवेदनशील जानकारी का निरंतर मूल्यांकन करता है। डेटा को इन्वेंट्री में एक और संपत्ति के रूप में मानने के बजाय, डीएसपीएम स्वचालित खोज, विषय-आधारित वर्गीकरण, अधिकार विश्लेषण और स्थिति मूल्यांकन का उपयोग करके यह समझता है कि संवेदनशील डेटा कहां मौजूद है, कौन या क्या इसे एक्सेस कर सकता है और यह कैसे जोखिम में आ सकता है। संदर्भ-आधारित जोखिम विश्लेषण के माध्यम से, डीएसपीएम इन संकेतों को सहसंबंधित करके महत्वपूर्ण जोखिमों को सामान्य निष्कर्षों से अलग करता है और व्यावसायिक प्रभाव के आधार पर सुधार को प्राथमिकता देता है। जैसे-जैसे एआई उद्यम डेटा का एक और उपभोक्ता बनता जा रहा है, डीएसपीएम यह सुनिश्चित करने के लिए आवश्यक जानकारी प्रदान करता है कि एआई अनुप्रयोग क्या खोज सकते हैं, प्राप्त कर सकते हैं और उपयोग कर सकते हैं।
एपीआई-फर्स्ट इंटीग्रेशन मॉडल के माध्यम से, डीएसपीएम आईएएम, डीएलपी, एसआईईएम, एसओएआर और एसएसई निवेशों का पूरक है, जो डेटा इंटेलिजेंस को प्राथमिकता के आधार पर समाधान और नीति प्रवर्तन में परिवर्तित करता है। इससे खोज, वर्गीकरण, जोखिम प्राथमिकता और समाधान का एक निरंतर परिचालन चक्र बनता है।
Skyhigh DSPM किस प्रकार निरंतर डेटा इंटेलिजेंस प्रदान करता है?
अधिकांश उद्यम सुरक्षा प्रौद्योगिकियों की कमी से बाधित नहीं होते, बल्कि वे खंडित डेटा इंटेलिजेंस से बाधित होते हैं।
Skyhigh DSPM एक एजेंट-रहित, API-प्रथम आर्किटेक्चर के माध्यम से इस चुनौती का समाधान करता है, जो क्लाउड कंट्रोल प्लेन, SaaS प्लेटफॉर्म, पहचान प्रदाताओं और एंटरप्राइज़ रिपॉजिटरी से लगातार मेटाडेटा और प्रासंगिक डेटा संदर्भ प्राप्त करता है। एंडपॉइंट एजेंटों की आवश्यकता के बिना या उत्पादन कार्यभार को बाधित किए बिना, यह प्लेटफॉर्म डेटा स्टोरों में सामग्री-आधारित खोज, वर्गीकरण, पात्रता विश्लेषण और स्थिति मूल्यांकन करता है।
सुरक्षा संबंधी निष्कर्षों का अलग-थलग आकलन करने के बजाय, स्काईहाई डेटा की संवेदनशीलता को पहचान और पहुंच के संदर्भ, उपयोगकर्ता गतिविधि, क्लाउड कॉन्फ़िगरेशन, साझाकरण अनुमतियों और नियामक आवश्यकताओं से जोड़कर संदर्भ-आधारित जोखिम विश्लेषण लागू करता है। यह बहुआयामी दृष्टिकोण सुरक्षा टीमों को प्रत्येक जोखिम के वास्तविक खतरे और व्यावसायिक प्रभाव को समझने, महत्वपूर्ण मुद्दों को सामान्य निष्कर्षों से अलग करने और जहां सबसे अधिक आवश्यक हो, वहां सुधार को प्राथमिकता देने में मदद करता है।
यह संदर्भ विशेष रूप से एआई के लिए महत्वपूर्ण हो जाता है। आरएजी सिस्टम, कोपायलट, एआई एजेंट और निजी एआई एप्लिकेशन उद्यम की जानकारी प्राप्त करते हैं; अत्यधिक अनुमतियाँ या खराब तरीके से नियंत्रित डेटा भंडार एआई सिस्टम को उपयोगकर्ता की पहुँच से अधिक संवेदनशील जानकारी प्राप्त करने का कारण बन सकते हैं। स्काईहाई डीएसपीएम इन जोखिमों की पहचान करने और यह निर्धारित करने के लिए आवश्यक डेटा इंटेलिजेंस प्रदान करता है कि एआई एप्लिकेशन किस प्रकार के संवेदनशील डेटा को खोज, प्राप्त और उपयोग कर सकते हैं।
Skyhigh अपने नेटिव इंटीग्रेशन के माध्यम से इस पोस्चर इंटेलिजेंस को प्रवर्तन में विस्तारित करता है। Security Service Edge (एसएसई) प्लेटफॉर्म। डीएसपीएम इंटेलिजेंस को मिलाकर Cloud Access Security Broker (सीएएसबी), Secure Web Gateway (एसडब्ल्यूजी), Zero Trust Network Access (जेडटीएनए), और Data Loss Prevention (डीएलपी) के माध्यम से, संगठन डेटा जोखिम संदर्भ को पहुंच के सभी बिंदुओं पर अनुकूली, नीति-संचालित नियंत्रणों में परिवर्तित कर सकते हैं।
यह एकीकृत आर्किटेक्चर संगठनों को निम्नलिखित कार्य करने में सक्षम बनाता है:
- आवश्यकता पड़ने पर क्लाउड, SaaS, AI, शैडो IT और ऑन-प्रिमाइसेस वातावरण में संवेदनशील डेटा का पता लगाएं और उसका वर्गीकरण करें।
- डेटा की संवेदनशीलता को पहचान संबंधी अधिकारों, उपयोगकर्ता व्यवहार, डिवाइस की स्थिति और एप्लिकेशन के जोखिम से सहसंबंधित करें।
- अत्यधिक अनुमतियों, कॉन्फ़िगरेशन में बदलाव, अनुचित साझाकरण और नीति उल्लंघनों की पहचान करें।
- एआई अनुप्रयोगों और एआई-संचालित पुनर्प्राप्ति के लिए डेटा-जागरूक सुरक्षा उपाय स्थापित करें।
- संदर्भगत जोखिम स्कोरिंग का उपयोग करके उपचारात्मक उपायों को प्राथमिकता दें।
- एडैप्टिव डीएलपी और न्यूनतम विशेषाधिकार नियंत्रणों के माध्यम से अनधिकृत पहुंच और डेटा की चोरी को रोकें।
- निरंतर ऑडिट साक्ष्य उत्पन्न करें और अनुपालन रिपोर्टिंग का समर्थन करें।
इसका परिणाम एक क्लोज्ड-लूप सुरक्षा मॉडल है जो खोज, संदर्भ, जोखिम प्राथमिकता, शासन और प्रवर्तन को एक ही परिचालन कार्यप्रवाह में जोड़ता है।
आगे क्या होगा?
जैसे-जैसे उद्यम परिवेश तेजी से डेटा और एआई-संचालित होते जा रहे हैं, उद्यम सुरक्षा का भविष्य न केवल बुनियादी ढांचे की सुरक्षा पर निर्भर करेगा, बल्कि इस बात पर भी निर्भर करेगा कि संगठन अपने डेटा को कितनी प्रभावी ढंग से समझते हैं, नियंत्रित करते हैं और सुरक्षित करते हैं, चाहे वह कहीं भी स्थित हो, स्थानांतरित हो या उपयोग किया जाए।
Skyhigh DSPM आधुनिक क्लाउड, SaaS और AI इकोसिस्टम में संवेदनशील डेटा को प्रबंधित करने के लिए आवश्यक इंटेलिजेंस प्रदान करके इस बदलाव को दर्शाता है। जब इसे एकीकृत किया जाता है Security Service Edge ऐसी प्रौद्योगिकियां, जो बुद्धिमत्ता को अनुकूली सुरक्षा में परिवर्तित कर सकती हैं, संगठनों को डेटा जोखिम को कम करने, शासन को मजबूत करने, एआई को सुरक्षित रूप से अपनाने, अनुपालन को सरल बनाने और विकसित हो रहे जोखिमों का अधिक सटीकता से जवाब देने में मदद कर सकती हैं।
अगला सवाल यह नहीं है कि स्काईहाई डीएसपीएम क्यों महत्वपूर्ण है, बल्कि यह है कि यह दृष्टिकोण मापने योग्य सुरक्षा परिणामों में कैसे परिवर्तित होता है।
निम्नलिखित वास्तविक उपयोग के उदाहरण दर्शाते हैं कि Skyhigh DSPM किस प्रकार संगठनों को डेटा जोखिम कम करने, शासन को मजबूत करने, AI-संचालित वर्कफ़्लो को सुरक्षित करने और आधुनिक उद्यम परिवेशों में अनुपालन को सरल बनाने में मदद करता है। आर्किटेक्चर, क्षमताओं और कार्यान्वयन संबंधी पहलुओं को अधिक विस्तार से समझने के लिए, साथ में दी गई ईबुक डाउनलोड करें । यदि आप यह समझना चाहते हैं कि ये क्षमताएँ आपके अपने परिवेश में कैसे लागू होती हैं, तो हमारे किसी विशेषज्ञ से व्यक्तिगत मार्गदर्शन का अनुरोध करें ।
लेखक के बारे में
मेघा शुक्ला
वरिष्ठ उत्पाद विपणन प्रबंधक
मेघा पेशे से साइबर सुरक्षा उत्पाद विपणन विशेषज्ञ हैं और शौक से तकनीकी शब्दावली की अनुवादक हैं। वे इंजीनियरों द्वारा विकसित उत्पादों और ग्राहकों की वास्तविक ज़रूरतों के बीच की खाई को तकनीकी शब्दों के जाल में उलझाए बिना पाटने में माहिर हैं।
उत्पाद विपणन, ग्राहक विपणन, प्रतिस्पर्धी जानकारी, उत्पाद प्रबंधन, व्यवसाय विकास, चैनल रणनीति और खाता प्रबंधन जैसे क्षेत्रों में व्यापक अनुभव के साथ, उन्होंने साइबर सुरक्षा और आईटी जगत में मौजूद कुछ ही भूमिकाएँ निभाई हैं (कुछ एक ही समय में)।
चाहे वह कोई नया उत्पाद लॉन्च कर रही हो, बाजार में उतरने की रणनीति तय कर रही हो, या कोई ऐसा ब्लॉग पोस्ट लिख रही हो जिसमें वह बात कही गई हो जो दूसरे नहीं कहेंगे, वह स्पष्टता, जिज्ञासा और इस बात के प्रति स्वस्थ सम्मान लेकर आती है कि क्या कहा जा सकता है (और कहा जाना चाहिए)।
संबंधित सामग्री



ट्रेंडिंग ब्लॉग
सही मायने में हाइब्रिड सुरक्षा समाधान लागू करने का क्या अर्थ है?
स्टीव टैट 29 अक्टूबर, 2026
Skyhigh Hybrid Mesh SSE का परिचय: आधुनिक उद्यमों के काम करने के तरीके के लिए निर्मित
त्याग वासुदेवन 28 अक्टूबर, 2026
कार्यस्थल को सुरक्षित बनाएं: स्थानीय एआई के लिए क्लाउड दरों का भुगतान करना बंद करें
माइक स्मार्ट 16 अक्टूबर, 2026
नए सामान्य को सुरक्षित करना: एआई के युग में सार्वभौमिक शून्य विश्वास क्यों आवश्यक है
श्रीराम कृष्णमूर्ति 30 सितंबर, 2026
काम करने का तरीका हाइब्रिड है। फिर आप ऑफिस के लिए क्लाउड टैक्स के रूप में दोगुना भुगतान क्यों कर रहे हैं?
माइक स्मार्ट 24 सितंबर, 2026