موارد
الذكاء الاصطناعي يغير طبيعة المخاطر المتعلقة ببياناتك. وتتيح لك منصة DSPM استعادة السيطرة.
بقلم ميغا شوكلا - مديرة تسويق المنتجات الأولى
4 سبتمبر 2026 5 دقائق للقراءة
لقد تغيرت محفظة بياناتك. لكن ضوابطك لم تتغير.
يُعد نظام إدارة سياسات البيانات (DSPM) ركيزة أساسية لضمان الاستخدام الآمن للذكاء الاصطناعي على مستوى المؤسسة. دعوني أشرح لكم السبب.
مع تبنّي المؤسسات بوتيرة سريعة للذكاء الاصطناعي التوليدي، و«المساعدين الرقميين»، و«وكلاء الذكاء الاصطناعي»، والتطبيقات المدعومة بنماذج اللغة الكبيرة (LLM)، أصبحت البيانات المؤسسية الحساسة جزءًا متزايد الأهمية من طبقة معالجة البيانات الخاصة بالذكاء الاصطناعي. ولذلك، فإن تأمين الذكاء الاصطناعي يبدأ بفهم البيانات التي يمكن للذكاء الاصطناعي اكتشافها والوصول إليها واسترجاعها واستخدامها، والتحكم فيها.
لا يقتصر هذا التحدي على الذكاء الاصطناعي فحسب. فقد أصبحت بيانات المؤسسات نفسها أكثر توزيعًا وديناميكيةً من أي وقت مضى. فقد أحدثت البيئات متعددة السحابة، وتطبيقات البرمجيات كخدمة (SaaS)، والعمل الهجين، وتقنيات الذكاء الاصطناعي الناشئة تغييرًا جذريًّا في الطريقة التي تنشئ بها المؤسسات المعلومات وتخزنها وتشاركها وتستخدمها. وتتدفق البيانات الحساسة الآن عبر منصات السحابة، وأدوات التعاون، ونماذج اللغة الكبيرة (LLMs)، وأنظمة المساعدة (copilots)، ووكلاء الذكاء الاصطناعي، وقواعد البيانات المتجهة، وواجهات برمجة التطبيقات (APIs)، وخدمات الأطراف الثالثة، ومستودعات المؤسسات، وغالبًا ما تتجاوز حدود الحوكمة والأمن التقليدية.
ومع ذلك، فقد صُممت العديد من ضوابط الأمان المؤسسية لعالم كانت فيه التطبيقات والبنية التحتية والهويات والبيانات موجودة ضمن حدود محددة بشكل أوضح. ومع تطور محفظة البيانات، أدى ذلك إلى ظهور فجوة خطيرة في الرؤية والتحكم: فلم يعد بإمكان المؤسسات الاعتماد فقط على حماية البنية التحتية والتطبيقات؛ بل يتعين عليها فهم البيانات نفسها وحمايتها.
لذلك، تحتاج فرق الأمن إلى إجابات عن أسئلة لم تُصمم الضوابط القديمة لمعالجتها: أين توجد البيانات الحساسة؟ من لديه حق الوصول إليها؟ ما هي البيانات الحساسة التي يمكن لتطبيقات الذكاء الاصطناعي اكتشافها واستخدامها؟ أين تتعرض البيانات لخطر الإفصاح المفرط بسبب الأذونات الزائدة أو الأخطاء في التهيئة أو المشاركة غير الملائمة؟ وأين يقوم الموظفون بإدخال معلومات حساسة إلى خدمات ذكاء اصطناعي غير مصرح بها أو «ظلية»؟
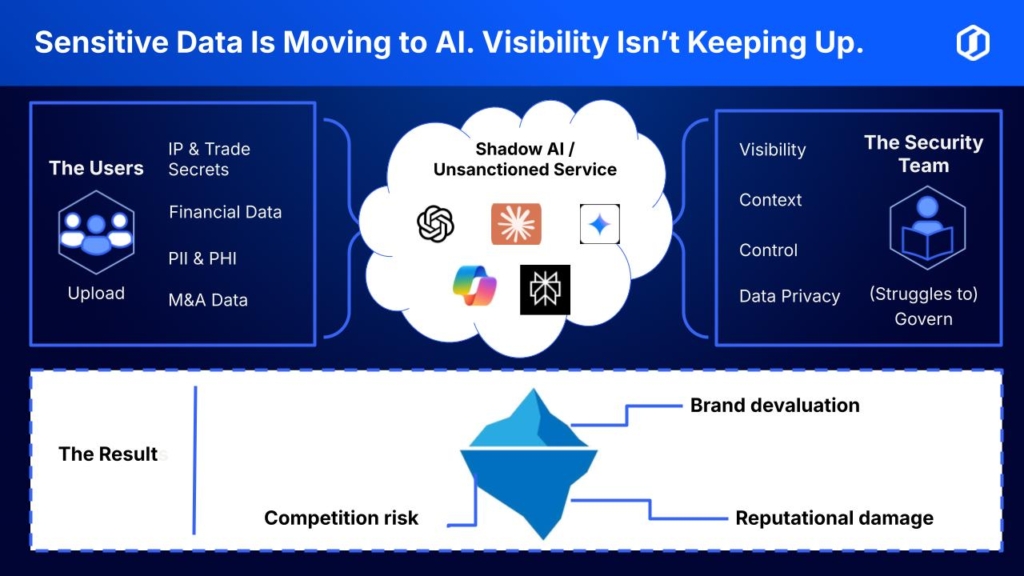
وهنا تصبح إدارة الوضع الأمني للبيانات (DSPM) أمراً لا غنى عنه. فمن خلال الاكتشاف والتصنيف والمراقبة المستمرة للبيانات الحساسة عبر مختلف البيئات – مثل الذكاء الاصطناعي، والسحابة، وخدمات البرمجيات كخدمة (SaaS)، والبيئات المختلطة، وغيرها – توفر إدارة الوضع الأمني للبيانات (DSPM) السياق اللازم للبيانات من أجل تحديد حالات التعرض للمخاطر، وربط المعلومات الحساسة بالهوية والوصول، وترتيب المخاطر حسب الأولوية، وإدارة البيانات أينما كانت موجودة أو أينما انتقلت.
وبالتالي، يوفر نظام إدارة أمن البيانات (DSPM) أساسًا لأمن البيانات يضمن التبني الآمن للذكاء الاصطناعي والالتزام بالمعايير التنظيمية — مما يمنح المؤسسات الرؤية والتحكم اللازمين لتبني الذكاء الاصطناعي، وتوسيع نطاق مجموعتها التكنولوجية، وتحديث بيئاتها دون فقدان السيطرة على معلوماتها الأكثر حساسية.
تأسيس مؤسسة DSPM
تم بناء نظام DSPM على أساس نموذج أمان يضع البيانات في المقام الأول الذي يقيّم المعلومات الحساسة باستمرار في سياق الهوية والوصول والتعرض والاستخدام والامتثال. وبدلاً من التعامل مع البيانات كأصل آخر يجب جرده، يستخدم DSPM الاكتشاف الآلي والتصنيف المستند إلى المحتوى وتحليل الصلاحيات وتقييم الوضع لفهم مكان وجود البيانات الحساسة، ومن أو ما الذي يمكنه الوصول إليها، وكيف يمكن أن تتعرض للخطر. ومن خلال تحليل المخاطر المستند إلى السياق، يربط DSPM بين هذه الإشارات لتمييز حالات التعرض الحرجة عن النتائج الروتينية وتحديد أولويات الإصلاح بناءً على التأثير على الأعمال. مع تحول الذكاء الاصطناعي إلى مستهلك آخر لبيانات المؤسسة، يوفر نموذج DSPM المعلومات الاستخبارية اللازمة لوضع ضوابط حول ما يمكن لتطبيقات الذكاء الاصطناعي اكتشافه واسترجاعه واستهلاكه.
من خلال نموذج التكامل الذي يعتمد على واجهة برمجة التطبيقات (API) كأولوية، يُكمل نظام إدارة حماية البيانات (DSPM) الاستثمارات في أنظمة إدارة الهوية والوصول (IAM) ومنع تسرب البيانات (DLP) وإدارة الأحداث والأمن (SIEM) والاستجابة الآلية للأمن (SOAR) والأمن المدمج (SSE)، مما يحول ذكاء البيانات إلى إجراءات تصحيحية مرتبة حسب الأولوية وتطبيق للسياسات. ويؤدي ذلك إلى إنشاء دورة تشغيلية مستمرة تشمل الاكتشاف والتصنيف وترتيب المخاطر حسب الأولوية واتخاذ الإجراءات التصحيحية.
كيف توفر منصة Skyhigh DSPM تحليلات بيانات مستمرة
لا تعاني معظم المؤسسات من نقص في تقنيات الأمان، بل تعاني من تجزئة المعلومات الاستخبارية.
تتصدى منصة Skyhigh DSPM لهذا التحدي من خلال بنية لا تعتمد على الوكلاء وتضع واجهة برمجة التطبيقات (API) في المقام الأول، والتي تعمل باستمرار على استيعاب البيانات الوصفية وسياق البيانات ذات الصلة من مستويات التحكم السحابية، ومنصات SaaS، ومزودي الهوية، ومستودعات البيانات المؤسسية. ودون الحاجة إلى وكلاء في نقاط النهاية أو تعطيل أحمال العمل الإنتاجية، تقوم المنصة بعمليات الاكتشاف المستند إلى المحتوى، والتصنيف، وتحليل الصلاحيات، وتقييم الحالة الأمنية عبر مخازن البيانات.
بدلاً من تقييم النتائج الأمنية بشكل منفصل، تطبق Skyhigh تحليلاً للمخاطر يراعي السياق من خلال ربط حساسية البيانات بسياق الهوية والوصول، ونشاط المستخدم، وتكوينات السحابة، وأذونات المشاركة، والمتطلبات التنظيمية. تساعد هذه النظرة متعددة الأبعاد فرق الأمن على فهم المخاطر الحقيقية والتأثير التجاري لكل ثغرة أمنية، والتمييز بين المشكلات الحرجة والنتائج الروتينية، وتحديد أولويات الإصلاح حيثما يكون ذلك أكثر أهمية.
ويكتسب هذا السياق أهمية خاصة في مجال الذكاء الاصطناعي، حيث تقوم أنظمة RAG والمساعدون الرقميون ووكلاء الذكاء الاصطناعي وتطبيقات الذكاء الاصطناعي الخاصة باستخراج المعلومات المؤسسية؛ وقد تؤدي الأذونات المفرطة أو مستودعات البيانات التي تفتقر إلى الإدارة السليمة إلى قيام أنظمة الذكاء الاصطناعي باستخراج معلومات أكثر حساسية مما ينبغي أن يتمكن المستخدم من الوصول إليه. ويوفر نظام Skyhigh DSPM الذكاء البياناتي اللازم لتحديد هذه المخاطر ووضع ضوابط حول البيانات الحساسة التي يمكن لتطبيقات الذكاء الاصطناعي اكتشافها واستخراجها واستخدامها.
توسع «سكايهاي» نطاق هذه المعلومات الاستخباراتية المتعلقة بالحالة الأمنية لتشمل التنفيذ من خلال التكامل المدمج مع منصتها « Security Service Edge » (SSE). ومن خلال الجمع بين المعلومات الاستخباراتية الخاصة بـ«DSPM» و« Cloud Access Security Broker » (CASB)، و« Secure Web Gateway » (SWG)، و« Zero Trust Network Access » (ZTNA)، و« Data Loss Prevention » (DLP)، يمكن للمؤسسات ترجمة سياق مخاطر البيانات إلى ضوابط تكييفية قائمة على السياسات عبر نقاط الوصول المختلفة.
تتيح هذه البنية المتكاملة للمؤسسات ما يلي:
- اكتشاف البيانات الحساسة وتصنيفها عبر البيئات السحابية، وخدمات البرمجيات كخدمة (SaaS)، والذكاء الاصطناعي، وتكنولوجيا المعلومات غير المعترف بها (Shadow IT)، والبيئات المحلية، حسب الحاجة.
- ربط حساسية البيانات بحقوق الهوية، وسلوك المستخدم، وحالة الجهاز، ومخاطر التطبيق.
- تحديد الأذونات الزائدة، والانحرافات في التكوين، والمشاركة غير الملائمة، وانتهاكات السياسات.
- وضع ضوابط تستند إلى البيانات لتطبيقات الذكاء الاصطناعي وعمليات الاسترجاع التي تعتمد على الذكاء الاصطناعي.
- إعطاء الأولوية لإجراءات التصحيح باستخدام نظام تقييم المخاطر بناءً على السياق.
- منع الوصول غير المصرح به وتسريب البيانات من خلال نظام منع تسرب البيانات (DLP) التكيفي وضوابط «أقل الامتيازات».
- توليد أدلة تدقيق مستمرة ودعم إعداد تقارير الامتثال.
والنتيجة هي نموذج أمان ذو حلقة مغلقة يربط بين الاكتشاف والسياق وترتيب المخاطر حسب الأولوية والحوكمة والإنفاذ في مسار عمل تشغيلي واحد.
التطلع إلى المستقبل: ماذا ينتظرنا؟
مع تزايد اعتماد بيئات المؤسسات على البيانات والذكاء الاصطناعي، فإن مستقبل أمن المؤسسات لن يعتمد فقط على حماية البنية التحتية، بل على مدى فعالية فهم المؤسسات لبياناتها وإدارتها وتأمينها أينما كانت موجودة أو أينما انتقلت أو أينما تم استخدامها.
يعكس نظام Skyhigh DSPM هذا التحول من خلال توفير الذكاء اللازم لإدارة البيانات الحساسة عبر النظم البيئية الحديثة للسحابة والخدمات المقدمة كخدمة (SaaS) والذكاء الاصطناعي. وعند دمجه مع تقنيات « Security Service Edge »، يمكن لهذا الذكاء أن يتحول إلى حماية تكييفية، مما يساعد المؤسسات على الحد من تعرض البيانات للخطر، وتعزيز الحوكمة، وتأمين اعتماد الذكاء الاصطناعي، وتبسيط الامتثال، والاستجابة للمخاطر المتغيرة بدقة أكبر.
السؤال التالي ليس لماذا أهمية Skyhigh DSPM، بل كيف يُترجم هذا النهج إلى نتائج أمنية قابلة للقياس.
توضح حالات الاستخدام العملية التالية كيف يساعد نظام Skyhigh DSPM المؤسسات على الحد من مخاطر البيانات، وتعزيز الحوكمة، وتأمين سير العمل المدعوم بالذكاء الاصطناعي، وتبسيط الامتثال للمعايير في بيئات المؤسسات الحديثة. لاستكشاف البنية والإمكانيات واعتبارات التنفيذ بمزيد من التفصيل، قم بتنزيل الكتاب الإلكترونيالمرفق. إذا كنت مهتمًا بفهم كيفية تطبيق هذه القدرات على بيئتك الخاصة، اطلب جولة إرشادية مخصصة مع أحد خبرائنا.
نبذة عن الكاتب
ميغا شوكلا
مدير تسويق المنتجات الأول
ميغا تعمل في مجال تسويق منتجات الأمن السيبراني، وتترجم المصطلحات التقنية بدافع شغفها. وهي متخصصة في سد الفجوة بين ما يصممه المهندسون وما يهم العملاء فعليًا، دون الإغراق في المصطلحات الرنانة.
بفضل خبرتها الواسعة في مجالات تسويق المنتجات وتسويق العملاء والمعلومات التنافسية وإدارة المنتجات وتطوير الأعمال واستراتيجية القنوات وإدارة الحسابات، شغلت العديد من المناصب في عالم الأمن السيبراني وتكنولوجيا المعلومات (بعضها في الوقت نفسه).
سواء كانت تطلق منتجًا جديدًا، أو تحدد استراتيجية الدخول إلى السوق، أو تكتب منشورًا في مدونة يتناول ما لا يجرؤ الآخرون على تناوله، فإنها تضفي الوضوح والفضول والاحترام الصحي لما يمكن (وينبغي) قوله بصوت عالٍ.
مضامين ذات صلة



المدونات الرائجة
نقدم لكم Skyhigh Hybrid Mesh SSE: مصمم خصيصًا ليتناسب مع أسلوب عمل المؤسسات الحديثة
ثياغا فاسوديفان 28 أكتوبر 2026
أمن في مكان العمل: توقف عن دفع أسعار الخدمات السحابية مقابل استخدام الذكاء الاصطناعي المحلي
مايك سمارت 16 أكتوبر 2026
تأمين «الوضع الطبيعي الجديد»: لماذا يُعد نهج «الثقة الصفرية الشاملة» أمرًا ضروريًّا في عصر الذكاء الاصطناعي
سريرام كريشنامورثي 30 سبتمبر 2026
أصبح العمل مختلطًا. فلماذا تدفع ضعف المبلغ كـ«ضريبة السحابة» على برنامج Office؟
مايك سمارت 24 سبتمبر 2026