Ressourcen
KI verändert Ihre Datenrisiken. Mit DSPM gewinnen Sie die Kontrolle zurück.
Von Megha Shukla – Leitende Produktmarketing-Managerin
4. September 2026 5 Minuten Lesezeit
Ihre Datenlandschaft hat sich verändert. Ihre Kontrollmechanismen jedoch nicht.
DSPM bildet eine zentrale Grundlage für die sichere Nutzung von KI im gesamten Unternehmen. Lassen Sie mich erläutern, warum.
Da Unternehmen in raschem Tempo generative KI, Copiloten, KI-Agenten und LLM-gestützte Anwendungen einführen, werden sensible Unternehmensdaten zunehmend Teil der KI-Datenverarbeitungsschicht. Die Absicherung der KI beginnt daher damit, die Daten zu verstehen und zu kontrollieren, die die KI aufspüren, aufrufen, abrufen und verarbeiten kann.
Diese Herausforderung geht über den Bereich der KI hinaus. Unternehmensdaten selbst sind heute verteilter und dynamischer als je zuvor. Multi-Cloud-Umgebungen, SaaS-Anwendungen, hybrides Arbeiten und neue KI-Technologien haben die Art und Weise, wie Unternehmen Informationen erstellen, speichern, weitergeben und nutzen, grundlegend verändert. Sensible Daten fließen mittlerweile über Cloud-Plattformen, Kollaborationstools, LLMs, Copilots, KI-Agenten, Vektordatenbanken, APIs, Dienste von Drittanbietern und Unternehmensrepositorien – und überschreiten dabei häufig die Grenzen herkömmlicher Governance- und Sicherheitsmaßnahmen.
Dennoch wurden viele Sicherheitsmaßnahmen in Unternehmen für eine Welt konzipiert, in der Anwendungen, Infrastruktur, Identitäten und Daten innerhalb klarer definierter Grenzen existierten. Mit der Weiterentwicklung der Datenlandschaft ist dadurch eine kritische Lücke in Bezug auf Transparenz und Kontrolle entstanden: Unternehmen können sich nicht mehr ausschließlich auf den Schutz der Infrastruktur und der Anwendungen verlassen; sie müssen die Daten selbst verstehen und schützen.
Sicherheitsteams benötigen daher Antworten auf Fragen, für deren Klärung herkömmliche Kontrollmechanismen nicht ausgelegt waren: Wo befinden sich sensible Daten? Wer hat Zugriff darauf? Welche sensiblen Daten können KI-Anwendungen aufspüren und verarbeiten? Wo sind Daten durch übermäßige Berechtigungen, Fehlkonfigurationen oder unangemessene Freigaben übermäßig exponiert? Und wo geben Mitarbeiter sensible Informationen in nicht genehmigte oder „Schatten“-KI-Dienste ein?
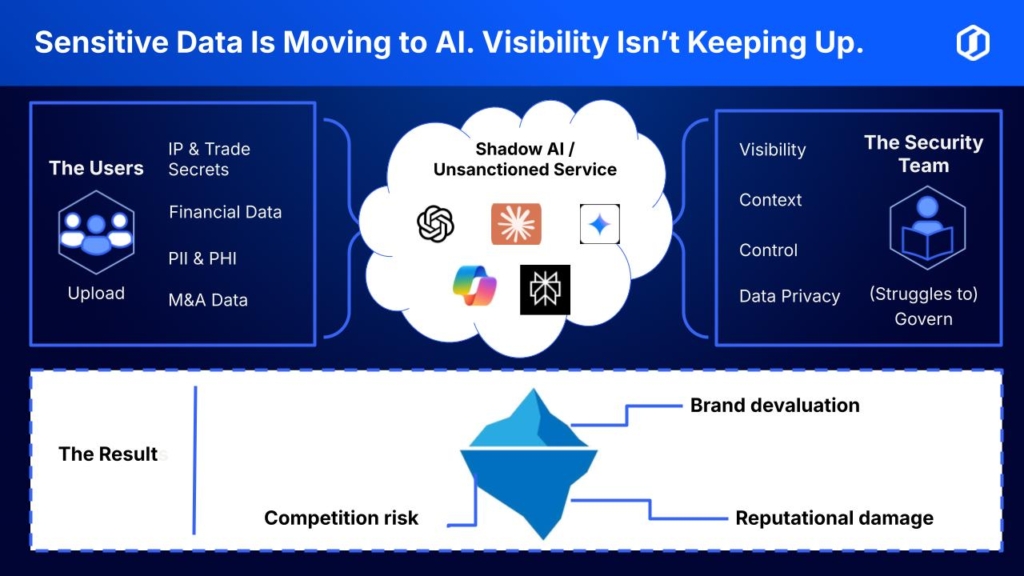
An dieser Stelle wird das Data Security Posture Management (DSPM) unverzichtbar. Durch die kontinuierliche Erfassung, Klassifizierung und Überwachung sensibler Daten in allen Umgebungen – KI, Cloud, SaaS, Hybridumgebungen und mehr – schafft DSPM den erforderlichen Datenkontext, um Sicherheitslücken zu identifizieren, sensible Informationen mit Identitäten und Zugriffsrechten zu verknüpfen, Risiken zu priorisieren und Daten zu verwalten, unabhängig davon, wo sie sich befinden oder wohin sie übertragen werden.
DSPM bietet somit eine Grundlage für die Datensicherheit, die eine sichere Einführung von KI und die Einhaltung gesetzlicher Vorschriften gewährleistet – und verschafft Unternehmen die erforderliche Transparenz und Kontrolle, um KI zu nutzen, ihren Technologie-Stack zu erweitern und ihre Umgebungen zu modernisieren, ohne dabei die Kontrolle über ihre sensibelsten Informationen zu verlieren.
Die Gründung der DSPM
DSPM basiert auf einem datenorientierten Sicherheitsmodell , das sensible Informationen kontinuierlich im Kontext von Identität, Zugriff, Gefährdung, Nutzung und Compliance bewertet. Anstatt Daten lediglich als einen weiteren zu inventarisierenden Vermögenswert zu behandeln, nutzt DSPM automatisierte Erkennung, inhaltsbezogene Klassifizierung, Berechtigungsanalyse und Sicherheitsstatusbewertung, um zu ermitteln, wo sich sensible Daten befinden, wer oder was darauf zugreifen kann und wie sie gefährdet sein könnten. Durch kontextbezogene Risikoanalysen korreliert DSPM diese Signale, um kritische Gefährdungen von routinemäßigen Befunden zu unterscheiden und Abhilfemaßnahmen entsprechend ihrer geschäftlichen Auswirkungen zu priorisieren. Da KI zu einem weiteren Nutzer von Unternehmensdaten wird, liefert DSPM die erforderlichen Informationen, um Schutzmaßnahmen festzulegen, die regeln, was KI-Anwendungen ermitteln, abrufen und verarbeiten dürfen.
Durch ein API-first-Integrationsmodell ergänzt DSPM Investitionen in IAM, DLP, SIEM, SOAR und SSE und wandelt Datenintelligenz in priorisierte Abhilfemaßnahmen und die Durchsetzung von Richtlinien um. Dadurch entsteht ein kontinuierlicher Betriebszyklus aus Erkennung, Klassifizierung, Risikopriorisierung und Abhilfemaßnahmen.
Wie Skyhigh DSPM kontinuierliche Datenauswertung ermöglicht
Die meisten Unternehmen sind nicht durch einen Mangel an Sicherheitstechnologien eingeschränkt, sondern durch eine fragmentierte Datenauswertung.
Skyhigh DSPM bewältigt diese Herausforderung durch eine agentenlose, API-orientierte Architektur, die kontinuierlich Metadaten und relevante Datenkontexte aus Cloud-Steuerungsebenen, SaaS-Plattformen, Identitätsanbietern und Unternehmensrepositorien erfasst. Ohne dass Endpunkt-Agenten erforderlich sind oder Produktions-Workloads beeinträchtigt werden, führt die Plattform datenbestandsübergreifend eine inhaltsorientierte Erkennung, Klassifizierung, Berechtigungsanalyse und Sicherheitsbewertung durch.
Anstatt Sicherheitsbefunde isoliert zu bewerten, wendet Skyhigh eine kontextbezogene Risikoanalyse an, indem die Datensensibilität mit dem Identitäts- und Zugriffskontext, der Benutzeraktivität, den Cloud-Konfigurationen, den Freigabeberechtigungen und den regulatorischen Anforderungen in Zusammenhang gebracht wird. Diese mehrdimensionale Sichtweise hilft Sicherheitsteams dabei, das tatsächliche Risiko und die geschäftlichen Auswirkungen jeder Sicherheitslücke zu verstehen, kritische Probleme von Routinebefunden zu unterscheiden und Abhilfemaßnahmen dort zu priorisieren, wo sie am dringendsten erforderlich sind.
Dieser Kontext gewinnt im Zusammenhang mit KI besondere Bedeutung, da RAG-Systeme, Copiloten, KI-Agenten und private KI-Anwendungen Unternehmensinformationen abrufen; übermäßige Zugriffsrechte oder unzureichend verwaltete Datenrepositorien können dazu führen, dass KI-Systeme sensiblere Informationen abrufen, als einem Nutzer eigentlich zugänglich sein sollten. Skyhigh DSPM bietet die erforderliche Datenintelligenz, um diese Risiken zu identifizieren und Schutzmaßnahmen festzulegen, die regeln, welche sensiblen Daten KI-Anwendungen aufspüren, abrufen und verarbeiten dürfen.
Skyhigh erweitert diese „Posture Intelligence“ durch die native Integration in seine „ Security Service Edge “ (SSE)-Plattform auf den Bereich der Durchsetzung. Durch die Kombination von DSPM-Intelligenz mit „ Cloud Access Security Broker “ (CASB), „ Secure Web Gateway “ (SWG), „ Zero Trust Network Access “ (ZTNA) und „ Data Loss Prevention “ (DLP) können Unternehmen den Kontext von Datenrisiken in adaptive, richtliniengesteuerte Kontrollen an allen Zugangspunkten umsetzen.
Diese integrierte Architektur ermöglicht es Unternehmen, Folgendes zu tun:
- Erkennen und klassifizieren Sie sensible Daten in Cloud-, SaaS-, KI-, Schatten-IT- und lokalen Umgebungen, wo dies erforderlich ist.
- Stellen Sie einen Zusammenhang zwischen der Sensibilität von Daten und den Zugriffsberechtigungen, dem Nutzerverhalten, dem Gerätestatus sowie den Anwendungsrisiken her.
- Erkennen Sie übermäßige Berechtigungen, Abweichungen von der Konfiguration, unangemessene Freigaben und Verstöße gegen Richtlinien.
- Legen Sie datengestützte Leitlinien für KI-Anwendungen und KI-gestützte Informationsgewinnung fest.
- Priorisieren Sie die Abhilfemaßnahmen mithilfe einer kontextbezogenen Risikobewertung.
- Verhindern Sie unbefugten Zugriff und Datenexfiltration durch adaptive DLP-Maßnahmen und Kontrollen nach dem Prinzip der geringsten Berechtigungen.
- Erstellen Sie fortlaufende Prüfungsnachweise und unterstützen Sie die Berichterstattung zur Einhaltung von Vorschriften.
Das Ergebnis ist ein geschlossener Sicherheitskreislauf , das Erkennung, Kontext, Risikopriorisierung, Governance und Durchsetzung in einem einzigen operativen Arbeitsablauf miteinander verbindet.
Ein Blick in die Zukunft – Wie geht es weiter?
Da Unternehmensumgebungen zunehmend daten- und KI-gesteuert werden, wird die Zukunft der Unternehmenssicherheit nicht nur vom Schutz der Infrastruktur abhängen, sondern auch davon, wie effektiv Unternehmen ihre Daten verstehen, verwalten und schützen – unabhängig davon, wo diese sich befinden, wohin sie übertragen werden oder wie sie genutzt werden.
Skyhigh DSPM spiegelt diesen Wandel wider, indem es die erforderlichen Funktionen bereitstellt, um sensible Daten in modernen Cloud-, SaaS- und KI-Ökosystemen zu verwalten. In Verbindung mit den Technologien von „ Security Service Edge “ lässt sich diese Funktionalität in adaptiven Schutz umsetzen, wodurch Unternehmen in die Lage versetzt werden, das Risiko von Datenlecks zu verringern, die Governance zu stärken, die Einführung von KI sicher zu gestalten, die Einhaltung gesetzlicher Vorschriften zu vereinfachen und mit größerer Präzision auf sich wandelnde Risiken zu reagieren.
Die nächste Frage lautet nicht warum Skyhigh DSPM von Bedeutung ist, sondern wie sich dieser Ansatz in messbare Sicherheitsergebnisse umsetzen lässt.
Die folgenden Anwendungsbeispiele aus der Praxis veranschaulichen, wie Skyhigh DSPM Unternehmen dabei unterstützt, Datenrisiken zu reduzieren, die Governance zu stärken, KI-gesteuerte Arbeitsabläufe zu sichern und die Einhaltung von Vorschriften in modernen Unternehmensumgebungen zu vereinfachen. Um sich eingehender mit der Architektur, den Funktionen und den Überlegungen zur Implementierung zu befassen, laden Sie bitte das dazugehörige E-Bookherunter. Wenn Sie erfahren möchten, wie sich diese Funktionen auf Ihre eigene Umgebung anwenden lassen, vereinbaren Sie eine individuelle Vorführung bei einem unserer Experten an.
Über den Autor
Frau Megha Shukla
Senior-Produktmarketingmanager
Megha ist von Beruf Marketingexpertin für Cybersicherheitsprodukte und aus Leidenschaft Übersetzerin für Fachjargon. Sie ist darauf spezialisiert, die Lücke zwischen dem, was Ingenieure entwickeln, und dem, was Kunden tatsächlich interessiert, zu schließen, ohne dabei in Fachbegriffen zu versinken.
Mit einem Hintergrund, der Produktmarketing, Kundenmarketing, Wettbewerbsanalyse, Produktmanagement, Geschäftsentwicklung, Vertriebsstrategie und Kundenbetreuung umfasst, hat sie bereits in verschiedenen Funktionen in der Cybersicherheits- und IT-Branche gearbeitet (teilweise sogar gleichzeitig).
Unabhängig davon, ob sie ein neues Produkt auf den Markt bringt, eine Markteinführungsstrategie definiert oder einen Blogbeitrag verfasst, in dem sie Dinge anspricht, die andere nicht ansprechen, zeichnet sie sich durch Klarheit, Neugier und einen gesunden Respekt für das aus, was offen ausgesprochen werden kann (und sollte).
Verwandter Inhalt


Wir stellen Ihnen Skyhigh Hybrid Mesh SSE vor: Entwickelt für die Arbeitsweise moderner Unternehmen

Sicherheit dort, wo gearbeitet wird: Zahlen Sie keine Cloud-Tarife mehr für lokale KI
Laufende Blogs
Was es bedeutet, eine wirklich hybride Sicherheitslösung einzusetzen
Steve Tait 29. Oktober 2026
Wir stellen Ihnen Skyhigh Hybrid Mesh SSE vor: Entwickelt für die Arbeitsweise moderner Unternehmen
Thyaga Vasudevan 28. Oktober 2026
Sicherheit dort, wo gearbeitet wird: Zahlen Sie keine Cloud-Tarife mehr für lokale KI
Mike Smart 16. Oktober 2026
Sicherheit in der „neuen Normalität“: Warum „Universal Zero Trust“ im Zeitalter der KI unverzichtbar ist
Sriram Krishnamurthy 30. September 2026
Arbeit findet hybrid statt. Warum zahlen Sie doppelt für eine „Cloud-Steuer“ auf Ihr Büro?
Mike Smart 24. September 2026