موارد
انقطاع خدمة Microsoft 365: دروس في المرونة الإلكترونية واستمرارية الأعمال
بقلم ثياغا فاسوديفان - نائب الرئيس التنفيذي للمنتجات
17 نوفمبر 2026 6 دقيقة للقراءة
في 12 نوفمبر 2026، تسبب انقطاع عالمي في خدمة Microsoft 365 في تعطيل عمل تطبيقات Outlook وTeams وCopilot حتى وقت متأخر من اليوم التالي. وسجل موقع Downdetector أكثر من 7.4 مليون بلاغ عن الانقطاع في جميع أنحاء العالم، واضطرت إحدى الشركات المالية إلى اللجوء إلى الفاكس لتأكيد الصفقات.
عزت «مايكروسوفت» هذا الانقطاع إلى مشكلة تقنية نجمت عن ترقية سابقة لسعة الشبكة، ظهرت إلى النور عقب تغيير شبكي أُجري مؤخرًا، وليس إلى هجوم إلكتروني أو حادث متعلق بالذكاء الاصطناعي. ومع ذلك، كانت بعض المؤسسات التي تستضيف خدمات «مايكروسوفت» على بنيتها التحتية الخاصة أقل تأثرًا. وبالنسبة لرؤساء قسم تكنولوجيا المعلومات (CIO) ورؤساء أمن المعلومات (CISO)، فإن الدرس المستفاد ليس التخلي عن السحابة، بل التساؤل عن العمليات التجارية الحيوية التي يمكن أن تستمر في حالة تعطل خدمة السحابة.
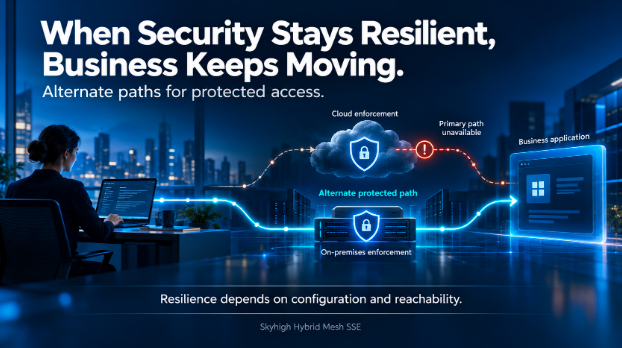
وينطبق هذا السؤال على الأمن السيبراني نفسه. فمع اعتماد المؤسسات على خدمات الأمان الموفرة عبر السحابة ( Security Service Edge ، SSE) لحماية الوصول إلى التطبيقات والبيانات، تصبح خدمة الأمان جزءًا من المسار الحرج لعمليات الأعمال. ولا يمكن لمسار أمان بديل استعادة تطبيق SaaS غير متاح، لكنه يمكن أن يساعد في الحفاظ على إمكانية الوصول إلى التطبيقات السليمة وحمايتها. هل تم تصميم بنية الأمان الخاصة بك للحفاظ على استمرارية العمل عند تعطل مسار التنفيذ الأساسي؟
تخيل، على سبيل المثال، موظفًا في أحد البنوك يساعد أحد العملاء على إتمام معاملة ما. يفتح الموظف أحد التطبيقات، ويستخرج سجل الحساب، ويبدأ في معالجة الطلب.
وعندئذٍ تصبح خدمة الأمان على مسار الاتصال غير متاحة.
لا يزال التطبيق قيد التشغيل. وجهاز الكمبيوتر المحمول الخاص بالموظف يعمل. لكن المعاملة تتوقف لأن الوصول إليها يعتمد على مسار أمان لم يعد بالإمكان الوصول إليه.
بالنسبة للعديد من المؤسسات، هذا هو واقع الأمن في العصر الحديث: فالبنية التحتية التي تحمي عمليات الوصول هي أيضًا جزء من البنية التحتية التي تضمن استمرار سير الأعمال.
ولهذا السبب، يجب أن تُدمج القدرة على الصمود في تصميم البنية الأمنية.
في مقدمة عن Skyhigh Hybrid Mesh SSE، وصفنا كيف أن الجمع بين تطبيق السياسات في السحابة وداخل المؤسسة يمنح قادة عمليات تكنولوجيا المعلومات والأمن مزيدًا من المرونة. ومن أهم مزايا هذه المرونة القدرة على تصميم مسارات بديلة للوصول المحمي.
ماذا يحدث عندما يكون المسار الأساسي غير متاح؟
يبدأ التصميم المرن بتوفير أكثر من طريقة واحدة لتطبيق الإجراءات الأمنية.
على سبيل المثال، قد يتصل الموظف عادةً عبر نقطة تطبيق سحابية. كما يمكن أن تتوفر لدى المؤسسة بوابة خدمة آمنة (Secure Service Gateway) محلية كنقطة تطبيق بديلة. ومع تفعيل إعدادات التوجيه والتحويل التلقائي المدعومة، يمكن للعميل أو الشبكة اختيار مسار متاح عندما يتعذر الوصول إلى المسار المفضل.
يبدو التسلسل كما يلي:
- المسار المفضل متاح. يتبع حركة المرور المسار المُعد مسبقًا حتى نقطة التنفيذ الرئيسية.
- يصبح المسار غير متاح. يحدد العميل أو آلية التوجيه أنه لا يمكن الوصول إلى البوابة المفضلة.
- تم اختيار مسار بديل. وحيثما تم تكوين ذلك ودعمه، يتم توجيه الاتصالات الجديدة إلى نقطة تطبيق أخرى متاحة.
- يستمر نظام الأمان في السير على هذا المسار. تقوم البوابة البديلة بتطبيق السياسات والخدمات المتاحة لهذا النشر.
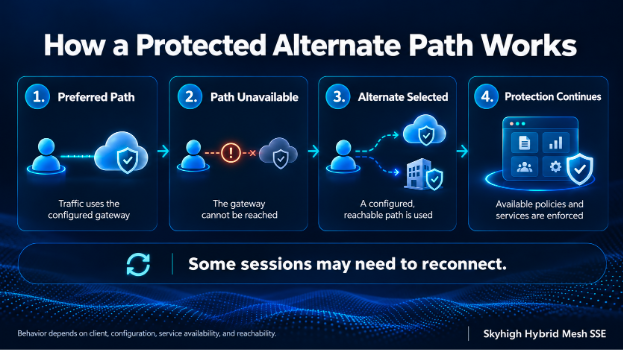
يعتمد السلوك الدقيق على العميل، ونوع حركة المرور، وتكوين البوابة، وإمكانية الوصول، والخدمات التي يتطلبها التطبيق. وقد تحتاج بعض الجلسات إلى إعادة الاتصال. كما يحتاج المسار البديل إلى إمكانية الوصول إلى الوجهة المقصودة وإلى الإمكانات الأمنية المطلوبة.
الهدف واضح وبسيط: توفير مسار بديل آمن للشركة عندما يتعذر اتباع المسار الأول.
يواصل فرع البنك تقديم الخدمات للعملاء
تخيل موظفًا في أحد الفروع يقوم بإعداد المستندات لعميل. عادةً ما يمر حركة المرور على الويب الخاصة به عبر خدمة الأمان السحابية (SSE)، لكن المسار السحابي المفضل يصبح غير متاح.
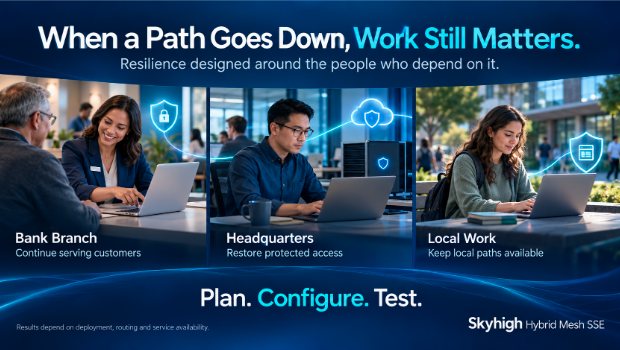
في حالة عدم وجود مسار بديل لتنفيذ الإجراءات، قد يتعذر على الموظف الوصول إلى التطبيقات والمواقع الإلكترونية اللازمة لإتمام العملية.
الآن، لنفترض أن هناك فرعًا به بوابة محلية يمكن الوصول إليها تم تكوينها كبوابة بديلة. يمكن توجيه الاتصالات الجديدة عبر تلك البوابة، حيث يتم تطبيق سياسة الأمان المعمول بها.
يمكن أن تستمر المحادثة مع العميل بينما يقوم فريق الأمن بالتحقيق في المسار الرئيسي.
يعتمد هذا السيناريو على إمكانية الوصول إلى بوابة الفرع من جهاز المستخدم، وتوافر الخدمات المطلوبة محليًّا، وتهيئة سلوك التحويل التلقائي ذي الصلة واختباره.
يتم تقييم الفائدة على مستوى المكتب: هل يمكن للموظف مواصلة خدمة العميل بأمان؟
انقطاع اتصال بوابة المقر الرئيسي أثناء ساعات العمل
يقوم أحد الموظفين في المقر الرئيسي بالوصول إلى موارد الويب عبر بوابة خدمة آمنة محلية. وتتعطل البوابة في الوقت الذي تستعد فيه الفرق لعقد اجتماع مهم مع أحد العملاء.
إذا كانت البيئة تحتوي على بوابة أخرى يمكن الوصول إليها أو مسار سحابي مُهيأ بشكل مناسب، فيمكن توجيه الاتصالات الجديدة المدعومة إلى هذا البديل.
بالنسبة للموظفين، فإن النتيجة المرجوة هي إعادة اتصال قصيرة يتبعها وصول محمي. أما بالنسبة لقسم تكنولوجيا المعلومات، فقد حان الوقت لاستعادة البوابة المتأثرة دون الحاجة إلى أن ينتظر كل مستخدم حتى يتم ذلك الاستعادة.
السؤال المهم في التصميم هو ما إذا كان البديل قادرًا على توفير عناصر التحكم التي تحتاجها حركة المرور. فإذا كان سير العمل يعتمد على إمكانية غير متوفرة في المسار البديل، فإن المؤسسة تحتاج إلى استجابة محددة لتلك الحالة.
تعطل مسار سحابة إقليمية
تضم المؤسسة الموزعة موظفين يعملون من عدة مواقع. وقد يتعذر الوصول إلى مسار تنفيذ السحابة الإقليمي، مما يؤثر على بعض المستخدمين، في حين تظل التطبيقات التجارية الأساسية متاحة.
اعتمادًا على طريقة النشر، قد توفر البوابات البديلة مسارًا آخر للوصول المحمي. وقد يتوفر للموظفين في المواقع التي توجد بها بوابة محلية يمكن الوصول إليها خيار استمرارية مختلف عن الموظفين الذين يعملون عن بُعد.
ولهذا السبب يجب أن يأخذ التخطيط للمرونة في الاعتبار المكان الذي يتواجد فيه المستخدمون عند حدوث الاضطراب. ولا يمكن أن تكون البوابة المحلية بديلاً قيماً إلا إذا تمكن المستخدم المتأثر من الوصول إليها فعلياً، وظل التطبيق المطلوب متاحاً من خلالها.
لا ينبغي الافتراض أن الموظف الذي يعمل عن بُعد لديه مسار صالح للاتصال ببوابة الشركة لمجرد وجود تلك البوابة.
يستمر العمل المحلي أثناء انقطاع الخدمة بسبب السحب
لنفترض أن أحد الموظفين في المقر الرئيسي يقوم بالوصول إلى تطبيق خاص مستضاف في نفس بيئة المؤسسة.
إذا ظلت منصة التنفيذ المحلية والتطبيق متاحين أثناء انقطاع الخدمة السحابية، فقد تتمكن المؤسسة من مواصلة دعم هذا الوصول المحلي وفقًا للتكوين والسياسة المعمول بهما.
وهذا يختلف عن حدث التحويل التلقائي النشط. فقد يكون المسار المحلي هو المسار الأساسي بالفعل، مما يسمح باستمرار التفاعل دون الحاجة إلى التبديل إلى مكان آخر أولاً.
هذا التمييز مهم: فالمرونة تنبع من وجود مسار بديل ومن تقليل الاعتماد غير الضروري على مسار بعيد في المقام الأول.
ينبغي على قادة الأعمال التحقق من القدرات التي تستمر في العمل أثناء حدوث اضطراب، بما في ذلك المصادقة، وتوافر السياسات، وتسجيل الأحداث، وأي خدمات تعتمد على السحابة.
ماذا عن الخدمات السحابية المتقدمة؟
تعتمد بعض سير العمل الأمنية على إمكانيات تُقدَّم عبر السحابة. فإذا استخدمت بوابة محلية خدمة سحابية لإجراء فحص معين
(مثل DLP) أو وظيفة عزل معينة، فإن توفر تلك الخدمة يظل عاملاً مهمًا – حتى عندما تكون البوابة المحلية نفسها في حالة جيدة.
ينبغي على المؤسسات تحديد هذه التبعيات قبل حدوث انقطاع في الخدمة:
- ما هي الإجراءات التي يمكن تطبيقها عند كل بوابة؟
- ما هي سير العمل التي تعتمد على خدمة مقدمة عبر السحابة؟
- ماذا يحدث إذا تعذر الوصول إلى تلك الخدمة؟
- هل تقوم السياسة بحظر الإجراء، أم تسمح بمعالجة بديلة، أم تستخدم مسارًا آخر تم تكوينه؟
يعتمد الجواب الصحيح على التطبيق، وحساسية البيانات، ومتطلبات العمل. والمفتاح هو اتخاذ هذا القرار بعناية واختباره.
تصميم يضمن الاستمرارية والتحقق من ذلك
إن وجود نقاط تطبيق في السحابة وفي الموقع يوفر خيارات متنوعة. ولتحقيق نتيجة مرنة، يتعين تكوين هذه الخيارات وتطبيقها.
ابدأ بسير العمل الأكثر أهمية في المؤسسة: موظف فرع يقدم الخدمة لعميل، أو مهندس يدخل إلى تطبيق حيوي، أو موظف يعمل عن بُعد يتصل بخدمة معتمدة.
بالنسبة لكل مسار عمل:
- حدد المسارين الأساسي والبديل. تأكد من إمكانية الوصول إلى المستخدم والبوابة والوجهة.
- التحقق من صحة الضوابط المطبقة على كل مسار. تحقق من سياسة الوصول، والتفتيش، وحماية البيانات، ومتطلبات التسجيل.
- اختبر حالة الانقطاع. اجعل المسار الأساسي غير متاح في تمرين خاضع للرقابة وراقب ما يحدث للجلسات الجديدة والقائمة.
- قياس مدى التعافي. تسجيل الوقت المستغرق لاستعادة الوصول المحمي وما إذا كان يتعين على المستخدمين إعادة الاتصال أم لا.
- حدد الإجراء الذي سيتم اتخاذه في حالة عدم توفر مسار محمي. قم بتحديد الاستجابة بناءً على متطلبات الأمان واستمرارية العمل الخاصة بالمؤسسة.
تحول هذه الاختبارات المرونة المعمارية إلى خطة استمرارية يمكن للشركة أن تثق بها.
المرونة خيار تجاري
تختلف درجة تحمل كل مؤسسة للاضطرابات. فقد يتخذ الفرع المحلي، والبنك العالمي، ومجمع التصنيع خيارات مختلفة بشأن الأماكن التي يجب فيها تطبيق الإجراءات الأمنية والمسارات التي يجب اتباعها عند حدوث أي عطل.
يوفر نظام Hybrid Mesh SSE أساسًا لهذه الخيارات من خلال الجمع بين تطبيق السياسات في السحابة وداخل المؤسسة.
يُعد انقطاع خدمة Microsoft 365 تذكيرًا في الوقت المناسب بضرورة تحديد تلك التبعيات واختبار ما يحدث عندما تكون إحدى الخدمات السحابية الحيوية غير متاحة — قبل أن يُفرض علينا ذلك قسرًا جراء الانقطاع التالي.
عندما يكون الأمن أمرًا ضروريًا لاستمرار سير العمل، تحتاج المؤسسات إلى أكثر من طريقة واحدة للحفاظ على هذا الأمن — وعلى استمرار سير الأعمال.
نبذة عن الكاتب

ثياغا فاسوديفان
نائب الرئيس التنفيذي للمنتجات
ثياغا فاسوديفان هو محترف برمجيات عالي الطاقة يشغل حالياً منصب نائب الرئيس التنفيذي للمنتجات في شركة Skyhigh Security حيث يقود إدارة المنتجات والتصميم وتسويق المنتجات واستراتيجيات إدارة المنتجات. وبفضل خبرته الثرية، ساهم بنجاح في بناء منتجات في كل من برامج المؤسسات القائمة على SAAS (أوراكل، هايتايل - YouSendIt سابقًا، ويبيكس، فيتاليكت) والإنترنت للمستهلكين (ياهو ماسنجر - الصوت والفيديو). وهو ملتزم بعملية تحديد المشاكل الأساسية للمستخدم النهائي وحالات الاستخدام ويفتخر بقيادة مواصفات وتطوير منتجات وخدمات التكنولوجيا الفائقة لمواجهة هذه التحديات، بما في ذلك مساعدة المؤسسات على تحقيق التوازن الدقيق بين المخاطر والفرص.
مضامين ذات صلة


المدونات الرائجة
انقطاع خدمة Microsoft 365: دروس في المرونة الإلكترونية واستمرارية الأعمال
ثياغا فاسوديفان 17 نوفمبر 2026
نقدم لكم Skyhigh Hybrid Mesh SSE: مصمم خصيصًا ليتناسب مع أسلوب عمل المؤسسات الحديثة
ثياغا فاسوديفان 28 أكتوبر 2026
أمن في مكان العمل: توقف عن دفع أسعار الخدمات السحابية مقابل استخدام الذكاء الاصطناعي المحلي
مايك سمارت 16 أكتوبر 2026