リソース
Microsoft 365のサービス停止:サイバーレジリエンスと事業継続に向けた教訓
Thyaga Vasudevan 著 - 製品担当EVP
2026年11月17日 6 読了時間:6分
2026年11月12日、Microsoft 365の全世界的なサービス停止により、Outlook、Teams、Copilotが翌日のかなり遅くまで利用できなくなった。Downdetectorには世界中から740万件以上の障害報告が寄せられ、ある金融会社は取引の確認にファックスを利用せざるを得なかった。
マイクロソフトは、今回のサービス停止の原因について、サイバー攻撃やAI関連のインシデントではなく、以前のネットワーク容量拡張に起因する技術的な問題であり、それが最近のネットワーク変更をきっかけに表面化したものだと説明した。しかし、自社のインフラ上でマイクロソフトのサービスをホストしている一部の組織では、影響が比較的軽微だった。CIOやCISOにとっての教訓は、クラウドを放棄することではない。クラウドサービスがダウンした際、どの重要な業務を継続できるかを検討することである。
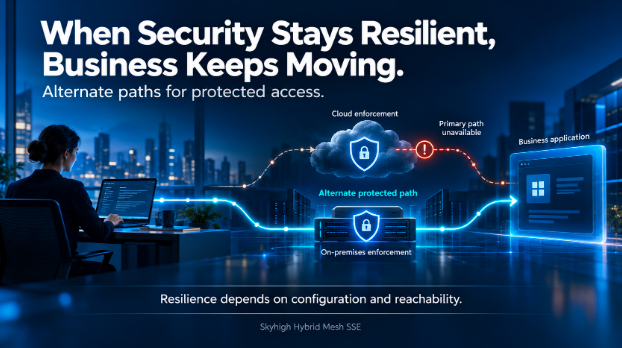
この問いは、サイバーセキュリティそのものにも当てはまります。企業がアプリケーションやデータへのアクセスを保護するために、クラウド経由で提供されるSecurity Service Edge (SSE)に依存するにつれ、このセキュリティサービスは事業運営のクリティカルパスの一部となります。代替のセキュリティパスでは、利用不能になったSaaSアプリケーションを復旧させることはできませんが、それ以外では正常に動作しているアプリケーションへのアクセスを維持し、保護し続けることは可能です。貴社のセキュリティアーキテクチャは、主要なセキュリティパスがダウンした場合でも、事業を継続できるように設計されていますか?
例えば、銀行の行員が顧客の取引手続きを手伝っている場面を想像してみてください。その行員はアプリケーションを起動し、口座情報を呼び出し、依頼の処理を開始します。
すると、接続経路上のセキュリティサービスが利用できなくなります。
アプリケーションは依然として動作しています。従業員のノートパソコンも正常に動作しています。しかし、アクセスにはもはや到達できないセキュリティパスに依存しているため、トランザクションが停止してしまいます。
多くの組織にとって、これが現代のセキュリティの現実です。アクセスを保護するインフラは、ビジネスの運営を支えるインフラの一部でもあるのです。
だからこそ、セキュリティアーキテクチャにはレジリエンスを組み込む必要があるのです。
当サイトの 「Skyhigh Hybrid Mesh SSE」の紹介記事では、クラウドとオンプレミスのセキュリティ対策を一元化することで、IT運用およびセキュリティの責任者にさらなる柔軟性がもたらされることを説明しました。その柔軟性がもたらす最も重要なメリットの一つは、 保護されたアクセスへの代替経路を設計できることを設計できる点にあります。
プライマリパスが利用できない場合はどうなりますか?
強靭な設計とは、セキュリティを確保するための手段が複数用意されていることから始まります。
たとえば、従業員は通常、クラウド上のエンフォースメント・ポイントを経由して接続します。また、組織では、代替のエンフォースメント・ポイントとしてオンプレミスのSecure Service Gatewayを用意することも可能です。サポートされているルーティングおよびフェイルオーバー設定が適切に構成されていれば、優先経路に到達できない場合、クライアントまたはネットワークは利用可能な経路を選択することができます。
そのシーケンスは次のようになります:
- 優先経路が利用可能です。 トラフィックは、設定されたルートに従ってプライマリ適用ポイントへと進みます。
- その経路が利用できなくなります。 クライアントまたはルーティング機構が、優先ゲートウェイに到達できないと判断します。
- 別の経路が選択されます。 設定されており、かつサポートされている場合、新しい接続は別の利用可能な適用ポイントに転送されます。
- セキュリティは引き続きその方向で進められます。 代替ゲートウェイは、その展開で利用可能なポリシーとサービスを適用します。
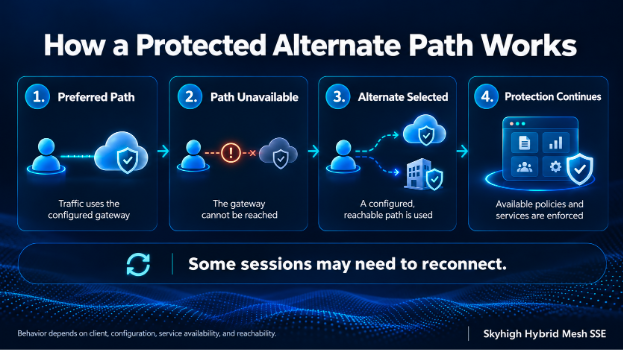
具体的な動作は、クライアント、トラフィックの種類、ゲートウェイの設定、到達可能性、およびアプリケーションが必要とするサービスによって異なります。セッションによっては再接続が必要になる場合があります。また、代替経路においても、目的の宛先へのアクセスと必要なセキュリティ機能が確保されている必要があります。
目標は単純明快です: 最初の道が利用できない場合に、ビジネスに別の安全な進路を提供することです。
銀行の支店は、引き続き顧客へのサービスを提供し続けている
支店の従業員が顧客向けの書類を準備している場面を想像してみてください。通常、その従業員のウェブトラフィックはクラウドセキュリティサービス(SSE)を経由しますが、優先されるクラウド経路が利用できなくなってしまいます。
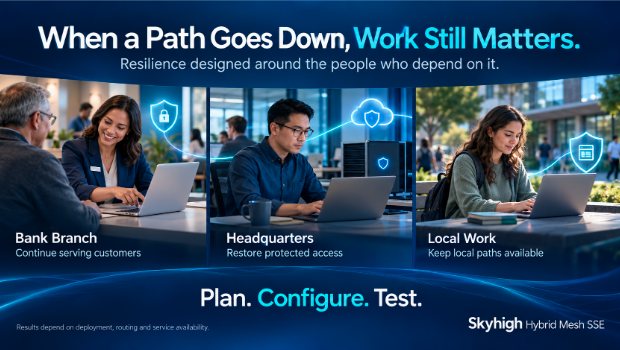
代替のアクセス手段がなければ、従業員は、その操作を完了するために必要なアプリケーションやウェブサイトにアクセスできなくなる可能性があります。
ここで、代替ゲートウェイとして設定された、到達可能なオンプレミスゲートウェイを持つ支店について考えてみましょう。新しい接続は、そのゲートウェイを経由するように誘導することができ、そこで該当するセキュリティポリシーが適用されます。
セキュリティチームが主要な経路を調査している間も、顧客との対話は継続することができます。
このシナリオが成立するには、ユーザーのデバイスからブランチゲートウェイに到達できること、必要なサービスがローカルで利用可能であること、および関連するフェイルオーバー動作が設定され、テスト済みであることが条件となります。
そのメリットは現場で判断されます。つまり、その従業員が安全に顧客への対応を続けられるかどうか、ということです。
勤務時間中に本社のゲートウェイがオフラインになる
本社の従業員が、ローカルのセキュア・サービス・ゲートウェイを介してWebリソースにアクセスしています。チームが重要な顧客との打ち合わせの準備を進めている最中に、そのゲートウェイで障害が発生しました。
環境内に別の到達可能なゲートウェイ、または適切に構成されたクラウドパスが存在する場合、サポートされている新規接続をその代替経路に転送することができます。
従業員にとっては、一時的な再接続の後、保護されたアクセス環境が確保されることが望ましい。IT部門にとっては、すべてのユーザーに復旧を待たせることなく、影響を受けたゲートウェイを復旧させるべき時である。
設計上の重要な課題は、代替案がトラフィックに必要な制御機能を提供できるかどうかという点です。ワークフローが、代替経路では利用できない機能に依存している場合、組織はその状況に対して明確な対応策を定めておく必要があります。
ある地域の雲の経路が乱れている
分散型組織では、従業員が複数の拠点から勤務しています。地域ごとのクラウド適用パスが利用できなくなると、一部のユーザーに影響が及ぶ一方で、基盤となるビジネスアプリケーションには引き続きアクセスできます。
導入環境によっては、代替ゲートウェイが保護されたアクセスへの別の経路を提供する場合があります。ローカルゲートウェイに接続可能な拠点の従業員は、リモートで勤務する従業員とは異なる事業継続の選択肢を持つ場合があります。
だからこそ、レジリエンス計画では、 障害が発生した際のユーザーの所在。オンプレミスのゲートウェイが有効な代替手段となり得るのは、影響を受けたユーザーが実際にそのゲートウェイにアクセスでき、かつ必要なアプリケーションがそれを経由して引き続き利用可能な場合に限られます。
リモート勤務の従業員については、単に企業のゲートウェイが存在するという理由だけで、そのゲートウェイへの利用可能な経路があるとは想定すべきではありません。
クラウドの障害が発生している間も、現地での作業は継続されています
本社に勤務する従業員が、同じ企業環境内でホストされている社内向けアプリケーションにアクセスする場合を考えてみましょう。
クラウドサービスに障害が発生しても、ローカルの実行環境とアプリケーションが利用可能な状態を維持できれば、組織は適用される構成およびポリシーに基づき、そのローカルアクセスを引き続きサポートできる可能性があります。
これは、アクティブなフェイルオーバーイベントとは異なります。ローカルパスがすでにプライマリパスとなっている場合があり、その場合は、最初に別のパスに切り替えることなく、処理を継続することができます。
この区別は重要です: レジリエンスは、代替経路を確保することと、そもそも遠隔の経路への不必要な依存を減らすことの、両方に由来する。
経営幹部は、認証、ポリシーの可用性、ログ記録、およびクラウドに依存するあらゆるサービスなど、混乱時においても継続して機能する機能を検証すべきである。
高度なクラウドサービスについてはどうでしょうか?
一部のセキュリティワークフローは、クラウド経由で提供される機能に依存しています。ローカルゲートウェイが特定の検査
(例:DLP)や隔離機能にクラウドサービスを利用している場合、そのローカルゲートウェイ自体が正常に動作している場合でも、当該サービスの可用性は依然として重要な要素となります。
組織は、サービス停止が発生する前に、これらの依存関係を特定しておく必要があります:
- 各ゲートウェイでは、どのような制御を実施できますか?
- どのワークフローがクラウド提供のサービスに依存していますか?
- そのサービスに接続できない場合はどうなりますか?
- そのポリシーは、そのアクションをブロックするのか、代替処理を許可するのか、それとも別の設定済みパスを使用するのか?
正しい答えは、用途、データの機密性、およびビジネス要件によって異なります。重要なのは、その判断を慎重に行い、実際にテストすることです。
継続性を考慮した設計を行い、それを検証する
クラウドとオンプレミスにそれぞれ適用ポイントを設けることで、選択肢が広がります。堅牢な結果を得るためには、それらの選択肢を適切に設定し、実際に活用する必要があります。
まず、最も重要なビジネスワークフローから始めましょう。たとえば、支店スタッフが顧客に対応する場合、エンジニアが重要なアプリケーションにアクセスする場合、あるいはリモートワーカーが承認済みのサービスに接続する場合などです。
各ワークフローについて:
- プライマリパスと代替パスをマッピングします。 ユーザー、ゲートウェイ、および宛先に到達できることを確認してください。
- 各パスにおける統制を検証する。 アクセスポリシー、検査、データ保護、およびログ記録の要件を確認してください。
- 障害をテストする。 制御された環境下でプライマリ経路を利用不能にし、新規および既存のセッションにどのような影響が出るかを観察する。
- 復旧状況を測定する。 保護されたアクセスが復旧するまでの時間を記録し、ユーザーが再接続する必要があるかどうかも記録する。
- 保護された経路が利用できない場合の対応を決定してください。 組織のセキュリティおよび事業継続性の要件に基づいて、対応策を設定してください。
これらのテストにより、アーキテクチャの柔軟性が、ビジネスが信頼できる事業継続計画へと結びつきます。
レジリエンスはビジネス上の選択である
組織ごとに、業務中断に対する許容度は異なります。地方支店、グローバル銀行、製造拠点といった組織では、セキュリティ対策をどこで実施するか、また障害が発生した際にどの経路を使用するかについて、それぞれ異なる判断を下す可能性があります。
Hybrid Mesh SSEは、クラウドとオンプレミスでの適用を統合することで、こうした選択肢の基盤を提供します。
Microsoft 365のサービス停止は、次回の障害によって問題が表面化する前に、こうした依存関係を洗い出し、重要なクラウドサービスが利用できなくなった場合に何が起こるかをテストしておくべきだという、まさに今こそ肝に銘じておくべき教訓です。
業務を円滑に進める上でセキュリティが不可欠である場合、組織はそのセキュリティと事業を継続させるために、複数の手段を講じる必要があります。
著者について

ティヤーガ・ヴァスデヴァン
製品担当エグゼクティブバイスプレジデント
Thyaga Vasudevanは、Skyhigh Securityの製品担当エグゼクティブバイスプレジデントとして、製品管理、デザイン、製品マーケティング、GTM戦略を統括する、エネルギッシュなソフトウェアプロフェッショナルです。豊富な経験を持ち、SAASベースのエンタープライズソフトウェア(Oracle、Hightail – 旧YouSendIt、WebEx、Vitalect)とコンシューマーインターネット(Yahoo! Messenger – 音声およびビデオ)の両方で製品開発に成功裏に貢献してきました。彼は、根本的なエンドユーザーの問題とユースケースを特定するプロセスに専念しており、リスクと機会の間の微妙なバランスを組織が乗り越えるのを支援することを含め、これらの課題に対処するためのハイテク製品およびサービスの仕様策定と開発を主導することに誇りを持っています。

