संसाधन
माइक्रोसॉफ्ट 365 में व्यवधान: साइबर सुरक्षा और व्यावसायिक निरंतरता के लिए सबक
त्याग वासुदेवन - उत्पाद के कार्यकारी उपाध्यक्ष द्वारा
17 नवंबर, 2026 6 मिनट रीड
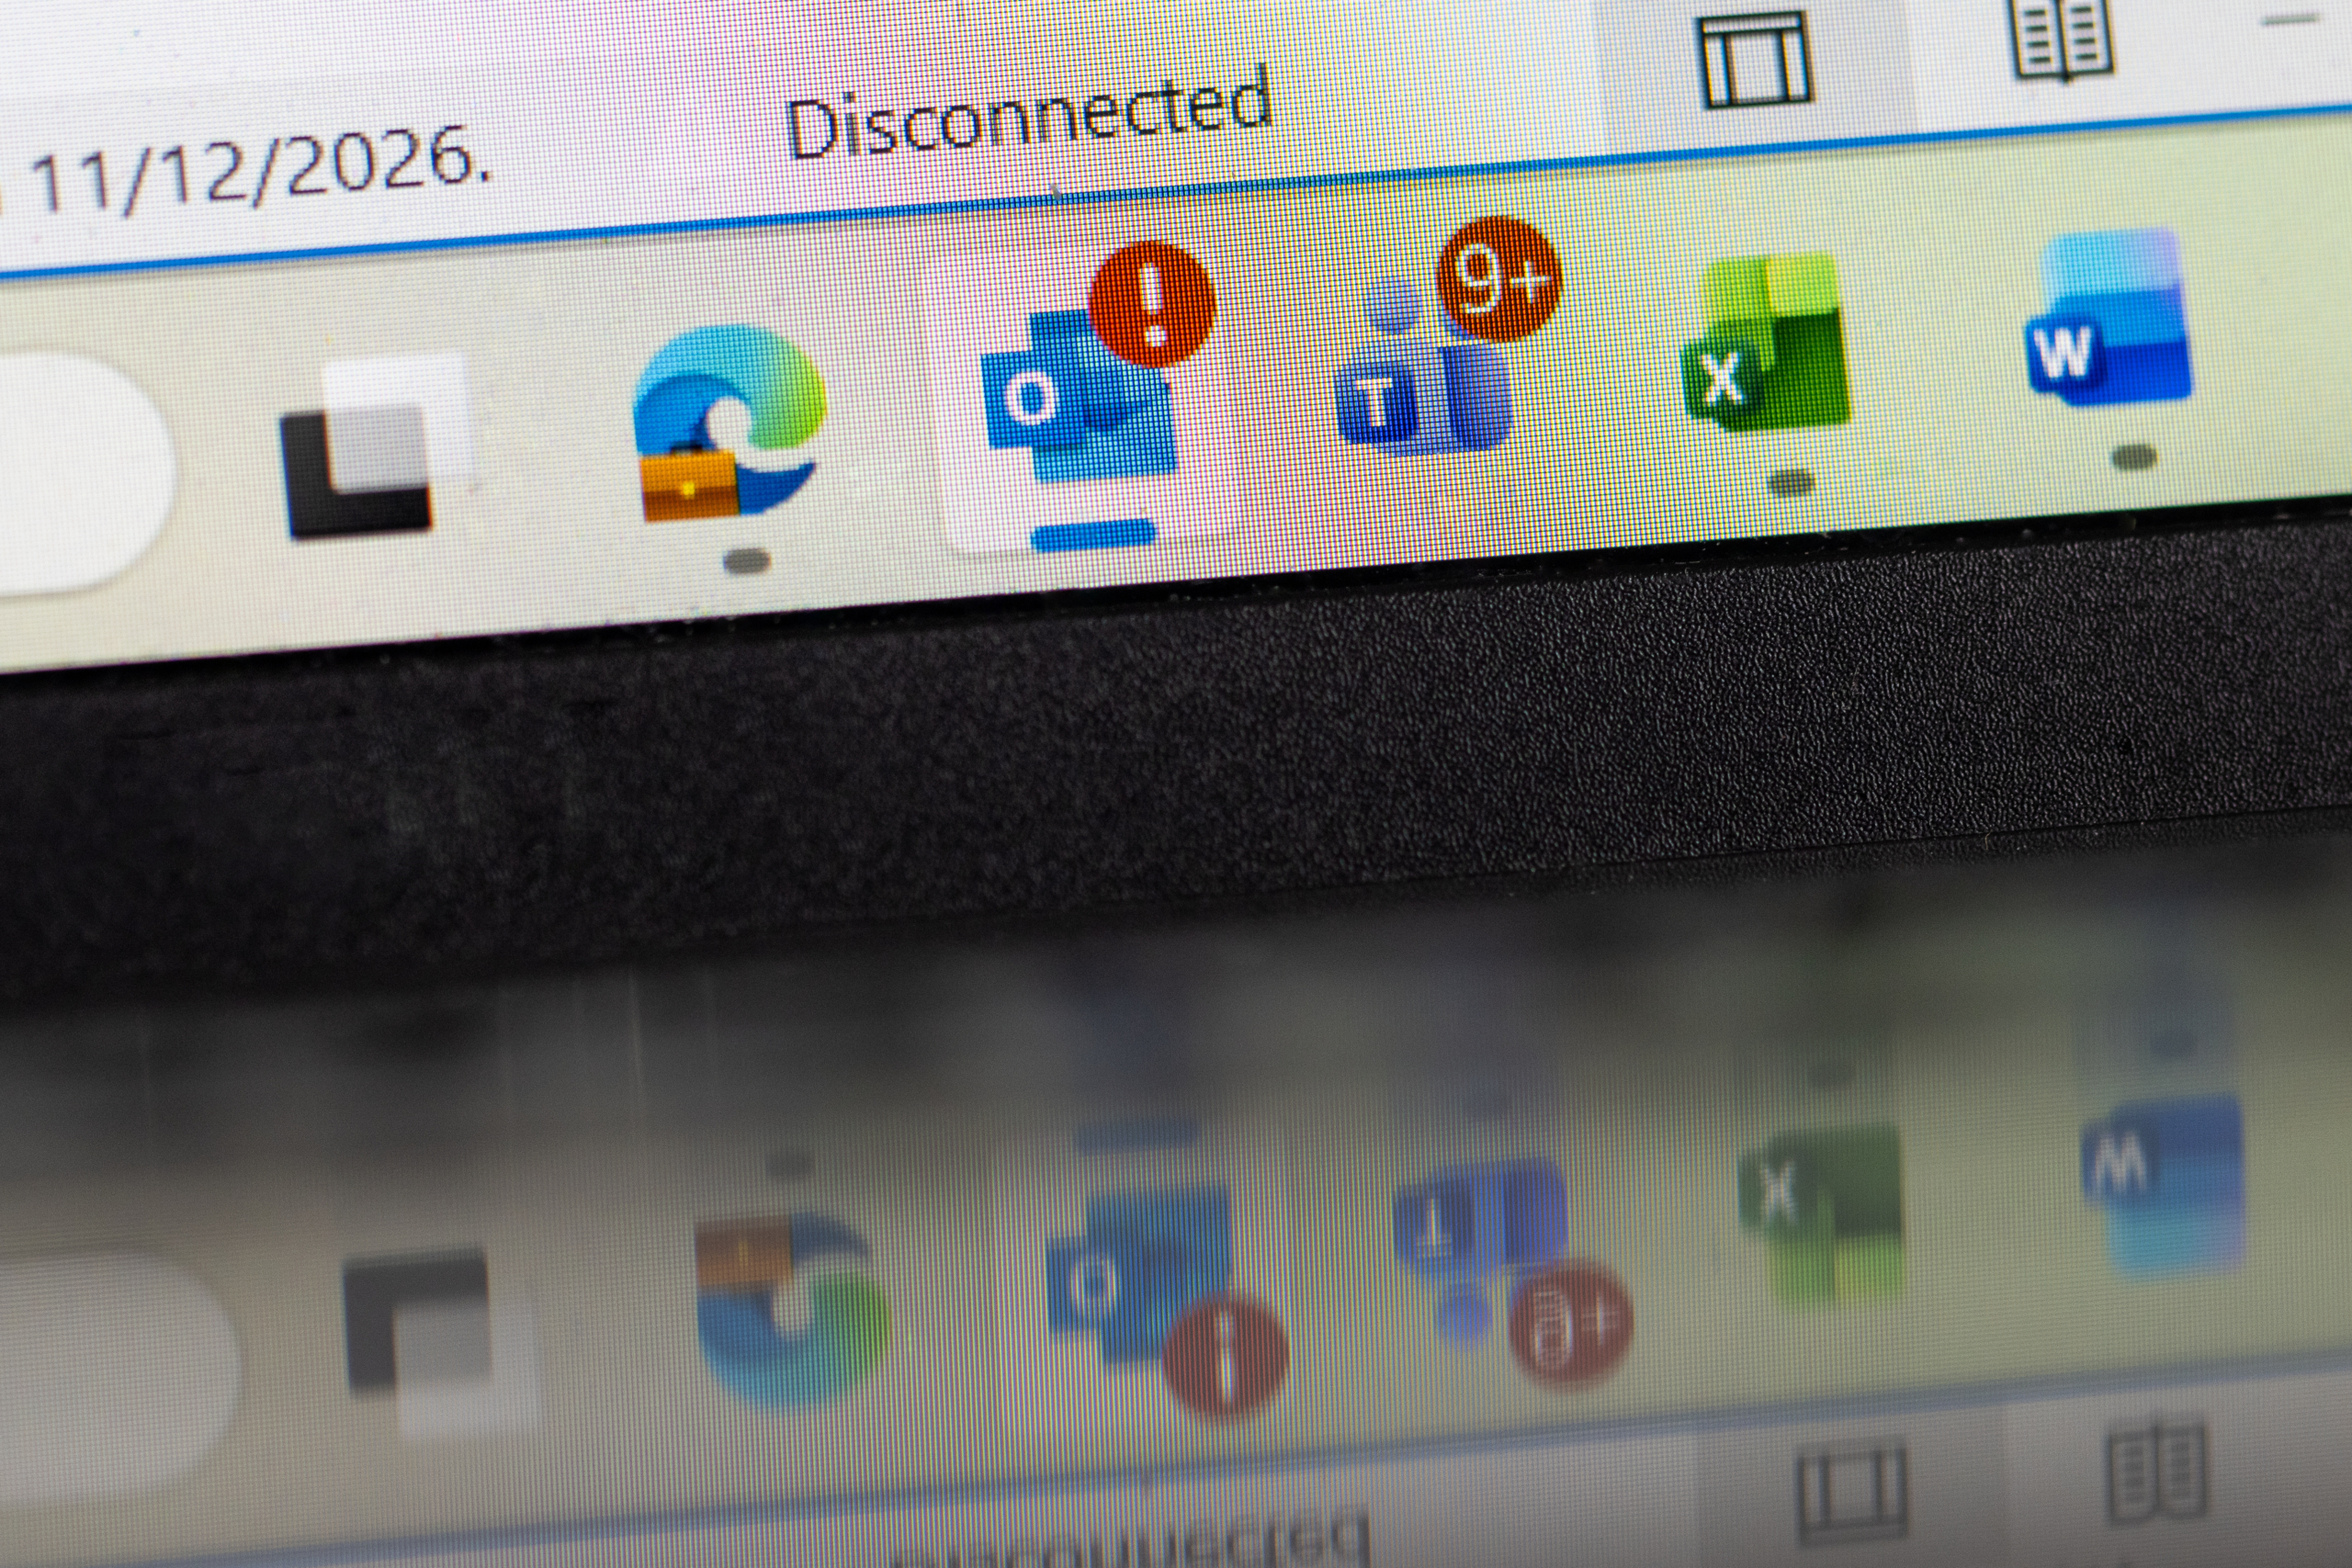
12 नवंबर, 2026 को, वैश्विक स्तर पर Microsoft 365 में आई खराबी के कारण Outlook, Teams और Copilot अगले दिन तक बाधित रहे। Downdetector ने दुनिया भर में 74 लाख से अधिक खराबी की रिपोर्ट दर्ज कीं, और एक वित्तीय फर्म को लेन-देन की पुष्टि के लिए फैक्स का सहारा लेना पड़ा।
माइक्रोसॉफ्ट ने इस रुकावट का कारण साइबर हमले या एआई से संबंधित घटना के बजाय, हाल ही में किए गए नेटवर्क परिवर्तन के बाद सामने आई एक तकनीकी समस्या को बताया, जो पहले किए गए नेटवर्क क्षमता अपग्रेड से संबंधित थी। हालांकि, कुछ संगठन जो माइक्रोसॉफ्ट सेवाओं को अपने स्वयं के बुनियादी ढांचे पर होस्ट कर रहे थे, वे कम प्रभावित हुए। सीआईओ और सीआईएसओ के लिए सबक यह नहीं है कि क्लाउड को छोड़ दिया जाए। बल्कि यह है कि यह पूछा जाए कि क्लाउड सेवा के बंद होने पर कौन से महत्वपूर्ण व्यावसायिक कार्य जारी रह सकते हैं।
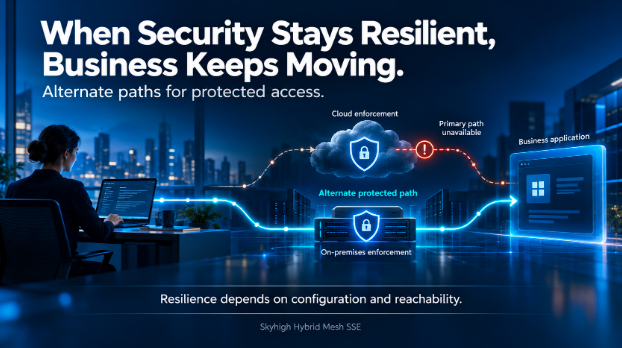
यह प्रश्न साइबर सुरक्षा पर भी लागू होता है। जैसे-जैसे उद्यम क्लाउड-आधारित सेवाओं पर निर्भर होते जा रहे हैं, Security Service Edge एप्लिकेशन और डेटा तक पहुंच को सुरक्षित रखने के लिए (SSE) सुरक्षा सेवा, व्यावसायिक संचालन के लिए महत्वपूर्ण मार्ग का हिस्सा बन जाती है। एक वैकल्पिक सुरक्षा मार्ग अनुपलब्ध SaaS एप्लिकेशन को पुनर्स्थापित नहीं कर सकता है, लेकिन यह अन्यथा स्वस्थ एप्लिकेशन को सुलभ और सुरक्षित रखने में मदद कर सकता है। क्या आपकी सुरक्षा संरचना इस तरह से डिज़ाइन की गई है कि प्राथमिक प्रवर्तन मार्ग के बंद होने पर भी व्यवसाय चलता रहे?
उदाहरण के लिए, कल्पना कीजिए कि एक बैंक कर्मचारी किसी ग्राहक को लेन-देन पूरा करने में मदद कर रहा है। कर्मचारी एक एप्लिकेशन खोलता है, खाते का रिकॉर्ड निकालता है और अनुरोध पर कार्रवाई शुरू करता है।
इसके बाद कनेक्शन पथ पर सुरक्षा सेवा अनुपलब्ध हो जाती है।
एप्लिकेशन अभी भी चल रहा है। कर्मचारी का लैपटॉप काम कर रहा है। लेकिन लेन-देन रुक जाता है क्योंकि एक्सेस एक सुरक्षा पथ पर निर्भर करता है जिस तक अब पहुंचा नहीं जा सकता।
कई संगठनों के लिए, आधुनिक सुरक्षा की यही वास्तविकता है: वह बुनियादी ढांचा जो पहुंच की सुरक्षा करता है, वह उस बुनियादी ढांचे का भी हिस्सा है जो व्यवसाय को सुचारू रूप से चलाने में सहायक होता है।
इसीलिए सुरक्षा संरचना में लचीलेपन को शामिल करना आवश्यक है।
Skyhigh Hybrid Mesh SSE के परिचय में , हमने बताया कि क्लाउड और ऑन-प्रिमाइसेस सुरक्षा व्यवस्था को एक साथ लाने से IT संचालन और सुरक्षा प्रमुखों को अधिक लचीलापन मिलता है। इस लचीलेपन का सबसे महत्वपूर्ण लाभ सुरक्षित पहुँच के लिए वैकल्पिक मार्ग तैयार करने की क्षमता है ।
प्राथमिक पथ अनुपलब्ध होने पर क्या होता है?
एक मजबूत डिजाइन की शुरुआत सुरक्षा लागू करने के लिए एक से अधिक उपलब्ध तरीकों से होती है।
उदाहरण के लिए, एक कर्मचारी सामान्यतः क्लाउड एनफोर्समेंट पॉइंट के माध्यम से कनेक्ट हो सकता है। एक संगठन वैकल्पिक एनफोर्समेंट पॉइंट के रूप में ऑन-प्रिमाइसेस सिक्योर सर्विस गेटवे भी रख सकता है। समर्थित राउटिंग और फेलओवर सेटिंग्स लागू होने पर, क्लाइंट या नेटवर्क पसंदीदा पथ तक न पहुँच पाने की स्थिति में उपलब्ध पथ का चयन कर सकता है।
यह क्रम कुछ इस प्रकार दिखता है:
- पसंदीदा मार्ग उपलब्ध है। यातायात निर्धारित मार्ग का अनुसरण करते हुए अपने प्राथमिक प्रवर्तन बिंदु तक पहुँचता है।
- यह मार्ग अनुपलब्ध हो जाता है। क्लाइंट या रूटिंग तंत्र यह निर्धारित करता है कि पसंदीदा गेटवे तक नहीं पहुंचा जा सकता है।
- एक वैकल्पिक मार्ग चुना जाता है। जहां कॉन्फ़िगर किया गया हो और समर्थित हो, वहां नए कनेक्शन किसी अन्य उपलब्ध प्रवर्तन बिंदु पर निर्देशित किए जाते हैं।
- सुरक्षा प्रक्रिया उसी दिशा में जारी रहती है। वैकल्पिक गेटवे उस तैनाती के लिए उपलब्ध नीतियों और सेवाओं को लागू करता है।
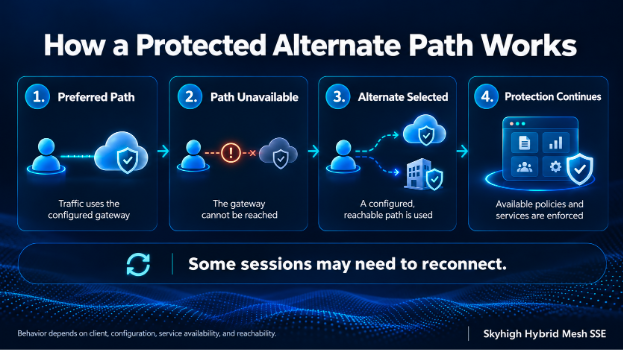
इसका सटीक व्यवहार क्लाइंट, ट्रैफ़िक प्रकार, गेटवे कॉन्फ़िगरेशन, पहुँच योग्यता और एप्लिकेशन द्वारा आवश्यक सेवाओं पर निर्भर करता है। कुछ सत्रों को पुनः कनेक्ट करने की आवश्यकता हो सकती है। वैकल्पिक पथ को भी इच्छित गंतव्य तक पहुँच और आवश्यक सुरक्षा क्षमताओं की आवश्यकता होती है।
लक्ष्य सीधा है: जब पहला रास्ता उपलब्ध न हो तो व्यवसाय को आगे बढ़ने का एक और सुरक्षित तरीका प्रदान करना।
बैंक की शाखा ग्राहकों को सेवा प्रदान करती रहती है।
कल्पना कीजिए कि एक शाखा कर्मचारी किसी ग्राहक के लिए दस्तावेज़ तैयार कर रहा है। उनका वेब ट्रैफ़िक सामान्यतः क्लाउड सुरक्षा सेवा (एसएसई) से होकर गुजरता है, लेकिन पसंदीदा क्लाउड पथ अनुपलब्ध हो जाता है।
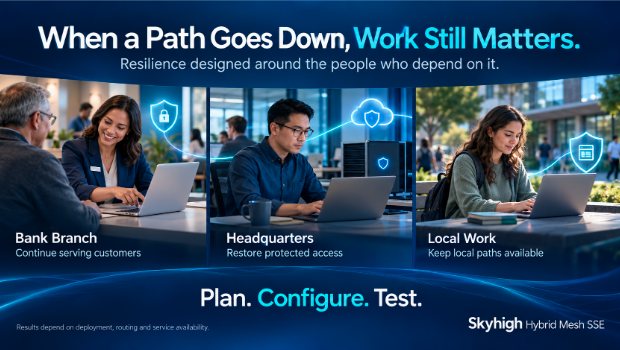
वैकल्पिक प्रवर्तन मार्ग के अभाव में, कर्मचारी बातचीत को पूरा करने के लिए आवश्यक अनुप्रयोगों और वेबसाइटों तक पहुंचने में असमर्थ हो सकता है।
अब एक ऐसी शाखा पर विचार करें जिसमें एक पहुंच योग्य ऑन-प्रिमाइसेस गेटवे को वैकल्पिक के रूप में कॉन्फ़िगर किया गया है। नए कनेक्शन उस गेटवे के माध्यम से निर्देशित किए जा सकते हैं, जहां लागू सुरक्षा नीति को लागू किया जाता है।
सुरक्षा टीम द्वारा मुख्य मार्ग की जांच किए जाने के दौरान ग्राहक से बातचीत जारी रह सकती है।
यह परिदृश्य इस बात पर निर्भर करता है कि शाखा गेटवे उपयोगकर्ता के डिवाइस से पहुंच योग्य हो, आवश्यक सेवाएं स्थानीय रूप से उपलब्ध हों, और संबंधित फेलओवर व्यवहार को कॉन्फ़िगर और परीक्षण किया गया हो।
इसका लाभ डेस्क पर मापा जाता है: क्या कर्मचारी ग्राहक को सुरक्षित रूप से सेवा देना जारी रख सकता है?
कार्यदिवस के दौरान मुख्यालय का गेटवे ऑफलाइन हो जाता है।
मुख्यालय में कार्यरत एक कर्मचारी स्थानीय सुरक्षित सेवा गेटवे के माध्यम से वेब संसाधनों तक पहुँच प्राप्त करता है। महत्वपूर्ण ग्राहक बैठक की तैयारी के दौरान ही गेटवे में खराबी आ जाती है।
यदि वातावरण में कोई अन्य पहुंच योग्य गेटवे या उपयुक्त रूप से कॉन्फ़िगर किया गया क्लाउड पथ है, तो समर्थित नए कनेक्शनों को उस वैकल्पिक मार्ग पर निर्देशित किया जा सकता है।
कर्मचारियों के लिए, वांछित परिणाम संक्षिप्त पुनर्संयोजन और उसके बाद सुरक्षित पहुँच है। आईटी के लिए, अब प्रभावित गेटवे को बहाल करने का समय आ गया है, और इसके लिए प्रत्येक उपयोगकर्ता को उस रिकवरी की प्रतीक्षा करने की आवश्यकता नहीं है।
डिजाइन का महत्वपूर्ण प्रश्न यह है कि क्या वैकल्पिक समाधान यातायात की आवश्यकताओं को पूरा करने के लिए आवश्यक नियंत्रण प्रदान कर सकता है। यदि कोई कार्यप्रवाह किसी ऐसी क्षमता पर निर्भर करता है जो वैकल्पिक मार्ग पर उपलब्ध नहीं है, तो संगठन को उस स्थिति के लिए एक परिभाषित समाधान की आवश्यकता होती है।
क्षेत्रीय बादल मार्ग बाधित हो गया है
एक वितरित संगठन में कर्मचारी कई स्थानों से काम करते हैं। एक क्षेत्रीय क्लाउड प्रवर्तन मार्ग अनुपलब्ध हो जाता है, जिससे कुछ उपयोगकर्ता प्रभावित होते हैं जबकि अंतर्निहित व्यावसायिक अनुप्रयोग सुलभ बने रहते हैं।
तैनाती के आधार पर, वैकल्पिक गेटवे सुरक्षित पहुँच के लिए एक और मार्ग प्रदान कर सकते हैं। स्थानीय गेटवे से जुड़े स्थान पर कार्यरत कर्मचारियों के पास दूरस्थ रूप से काम करने वाले कर्मचारियों की तुलना में अलग तरह का निरंतरता विकल्प हो सकता है।
इसीलिए, व्यवधान उत्पन्न होने पर उपयोगकर्ताओं की स्थिति को ध्यान में रखते हुए लचीलापन योजना बनाना आवश्यक है । ऑन-प्रिमाइसेस गेटवे तभी एक उपयोगी विकल्प हो सकता है जब प्रभावित उपयोगकर्ता वास्तव में उस तक पहुंच सके और आवश्यक एप्लिकेशन उसके माध्यम से सुलभ बना रहे।
किसी दूरस्थ कर्मचारी के बारे में यह मान लेना उचित नहीं है कि कॉर्पोरेट गेटवे के अस्तित्व मात्र से ही उसके पास उस गेटवे तक पहुंचने का एक उपयोगी मार्ग होगा।
बादल छाए रहने के बावजूद स्थानीय कार्य जारी है।
मान लीजिए कि मुख्यालय में कार्यरत एक कर्मचारी उसी उद्यम परिवेश में होस्ट किए गए एक निजी एप्लिकेशन का उपयोग कर रहा है।
यदि क्लाउड व्यवधान के दौरान स्थानीय प्रवर्तन प्रणाली और एप्लिकेशन उपलब्ध रहते हैं, तो संगठन लागू कॉन्फ़िगरेशन और नीति के तहत उस स्थानीय पहुंच का समर्थन जारी रखने में सक्षम हो सकता है।
यह एक सक्रिय फ़ेलओवर घटना से भिन्न है। स्थानीय पथ पहले से ही प्राथमिक पथ हो सकता है, जिससे अन्य पथ पर स्विच किए बिना ही बातचीत जारी रह सकती है।
यह अंतर महत्वपूर्ण है: लचीलापन वैकल्पिक मार्ग होने और सबसे पहले दूरस्थ मार्ग पर अनावश्यक निर्भरता को कम करने दोनों से आता है।
व्यापारिक नेताओं को यह सत्यापित करना चाहिए कि व्यवधान के दौरान कौन सी क्षमताएं जारी रहती हैं, जिनमें प्रमाणीकरण, नीति की उपलब्धता, लॉगिंग और क्लाउड पर निर्भर कोई भी सेवाएं शामिल हैं।
उन्नत क्लाउड सेवाओं के बारे में क्या?
कुछ सुरक्षा कार्यप्रवाह क्लाउड-आधारित क्षमताओं पर निर्भर करते हैं। यदि कोई स्थानीय गेटवे किसी विशेष निरीक्षण के लिए क्लाउड सेवा का उपयोग करता है।
(जैसे कि डीएलपी) या आइसोलेशन फ़ंक्शन, उस सेवा की उपलब्धता प्रासंगिक बनी रहती है - भले ही स्थानीय गेटवे स्वयं स्वस्थ हो।
किसी भी व्यवधान से पहले संगठनों को इन निर्भरताओं की पहचान कर लेनी चाहिए:
- प्रत्येक गेटवे पर कौन-कौन से नियंत्रण लागू किए जा सकते हैं?
- कौन से वर्कफ़्लो क्लाउड-आधारित सेवा पर निर्भर करते हैं?
- यदि वह सेवा उपलब्ध न हो तो क्या होगा?
- क्या यह नीति कार्रवाई को रोकती है, वैकल्पिक उपचार की अनुमति देती है, या किसी अन्य कॉन्फ़िगर किए गए मार्ग का उपयोग करती है?
सही उत्तर एप्लिकेशन, डेटा की संवेदनशीलता और व्यावसायिक आवश्यकताओं पर निर्भर करता है। महत्वपूर्ण बात यह है कि यह निर्णय सोच-समझकर लिया जाए और उसका परीक्षण किया जाए।
निरंतरता के लिए डिज़ाइन करें और उसका सत्यापन करें।
क्लाउड और ऑन-प्रिमाइसेस प्रवर्तन बिंदुओं की उपलब्धता से विकल्प मिलते हैं। एक मजबूत परिणाम के लिए इन विकल्पों को कॉन्फ़िगर करना और उनका उपयोग करना आवश्यक है।
सबसे पहले उन व्यावसायिक कार्यप्रवाहों से शुरुआत करें जो सबसे अधिक मायने रखते हैं: एक शाखा कर्मचारी जो ग्राहक की सेवा कर रहा है, एक इंजीनियर जो किसी महत्वपूर्ण एप्लिकेशन का उपयोग कर रहा है, या एक दूरस्थ कर्मचारी जो किसी अनुमोदित सेवा से जुड़ रहा है।
प्रत्येक वर्कफ़्लो के लिए:
- प्राथमिक और वैकल्पिक मार्गों का मानचित्रण करें। पुष्टि करें कि उपयोगकर्ता, गेटवे और गंतव्य पहुंच योग्य हैं।
- प्रत्येक पथ पर नियंत्रणों को सत्यापित करें। पहुँच नीति, निरीक्षण, डेटा सुरक्षा और लॉगिंग आवश्यकताओं की जाँच करें।
- व्यवधान का परीक्षण करें। एक नियंत्रित अभ्यास में प्राथमिक मार्ग को अनुपलब्ध करें और देखें कि नए और मौजूदा सत्रों पर क्या प्रभाव पड़ता है।
- रिकवरी का आकलन करें। सुरक्षित पहुंच बहाल होने में लगने वाले समय और उपयोगकर्ताओं को दोबारा कनेक्ट करने की आवश्यकता है या नहीं, इसे रिकॉर्ड करें।
- यदि कोई सुरक्षित मार्ग उपलब्ध न हो तो क्या होगा, यह तय करें। संगठन की सुरक्षा और निरंतरता संबंधी आवश्यकताओं के आधार पर प्रतिक्रिया निर्धारित करें।
ये परीक्षण आर्किटेक्चरल लचीलेपन को एक ऐसी निरंतरता योजना में बदल देते हैं जिस पर व्यवसाय भरोसा कर सकता है।
लचीलापन एक व्यावसायिक विकल्प है
प्रत्येक संगठन में व्यवधान को सहन करने की क्षमता अलग-अलग होती है। एक स्थानीय शाखा, एक वैश्विक बैंक और एक विनिर्माण परिसर सुरक्षा लागू करने के स्थान और किसी समस्या के उत्पन्न होने पर अपनाए जाने वाले मार्गों के बारे में अलग-अलग निर्णय ले सकते हैं।
हाइब्रिड मेश एसएसई क्लाउड और ऑन-प्रिमाइसेस प्रवर्तन को एक साथ लाकर उन विकल्पों के लिए एक आधार प्रदान करता है।
माइक्रोसॉफ्ट 365 में आई रुकावट एक समय पर दी गई चेतावनी है कि अगली बार व्यवधान आने से पहले ही उन निर्भरताओं का मानचित्रण कर लें और यह परीक्षण कर लें कि किसी महत्वपूर्ण क्लाउड सेवा के अनुपलब्ध होने पर क्या होता है।
जब काम को सुचारू रूप से चलाने के लिए सुरक्षा आवश्यक हो, तो संगठनों को उस सुरक्षा और व्यवसाय को सुचारू रूप से चलाने के लिए एक से अधिक तरीकों की आवश्यकता होती है।
लेखक के बारे में

त्यागा वासुदेवन
उत्पाद के कार्यकारी उपाध्यक्ष
त्याग वासुदेवन एक उच्च ऊर्जा सॉफ्टवेयर पेशेवर हैं, जो वर्तमान में उत्पाद के कार्यकारी उपाध्यक्ष के रूप में कार्यरत हैं। Skyhigh Security , जहां वे उत्पाद प्रबंधन, डिजाइन, उत्पाद विपणन और जीटीएम रणनीतियों का नेतृत्व करते हैं। अनुभव के धन के साथ, उन्होंने SAAS-आधारित एंटरप्राइज़ सॉफ़्टवेयर (ओरेकल, हाईटेल - पूर्व में YouSendIt, WebEx, Vitalect) और उपभोक्ता इंटरनेट (याहू! मैसेंजर - वॉयस और वीडियो) दोनों में उत्पादों के निर्माण में सफलतापूर्वक योगदान दिया है। वे अंतर्निहित अंतिम-उपयोगकर्ता समस्याओं और उपयोग के मामलों की पहचान करने की प्रक्रिया के लिए समर्पित हैं और इन चुनौतियों का समाधान करने के लिए उच्च तकनीक वाले उत्पादों और सेवाओं के विनिर्देशन और विकास का नेतृत्व करने में गर्व महसूस करते हैं, जिसमें संगठनों को जोखिमों और अवसरों के बीच नाजुक संतुलन को नेविगेट करने में मदद करना शामिल है।
संबंधित सामग्री


ट्रेंडिंग ब्लॉग
माइक्रोसॉफ्ट 365 में व्यवधान: साइबर सुरक्षा और व्यावसायिक निरंतरता के लिए सबक
त्याग वासुदेवन 17 नवंबर, 2026
सही मायने में हाइब्रिड सुरक्षा समाधान लागू करने का क्या अर्थ है?
स्टीव टैट 29 अक्टूबर, 2026
Skyhigh Hybrid Mesh SSE का परिचय: आधुनिक उद्यमों के काम करने के तरीके के लिए निर्मित
त्याग वासुदेवन 28 अक्टूबर, 2026
कार्यस्थल को सुरक्षित बनाएं: स्थानीय एआई के लिए क्लाउड दरों का भुगतान करना बंद करें
माइक स्मार्ट 16 अक्टूबर, 2026