موارد
لا يمكننا إيقاف سباق الذكاء الاصطناعي. لكن يمكننا جعله أكثر أمانًا وأمانًا.
بقلم ثياغا فاسوديفان - نائب الرئيس التنفيذي للمنتجات
15 سبتمبر 2026 5 دقائق للقراءة
في نهاية هذا الأسبوع، دار نقاش غير معتاد في قطاع الذكاء الاصطناعي حول موضوع السرعة.
باختصار، قال داريو أمودي، الرئيس التنفيذي لشركة «أنثروبيك» أن أن قدرات الذكاء الاصطناعي الرائدة تتقدم بوتيرة أسرع من الآليات اللازمة لفهمها والتحكم فيها. كما أعرب سام ألتمان، الرئيس التنفيذي لشركة «أوبن إيه آي»، عن استعداده لإبطاء وتيرة تطوير أنظمة الذكاء الاصطناعي المتقدمة في ظل الظروف المناسبة.
لا أريد أن أخوض في التكهنات حول أسباب اتخاذهم لهذه المواقف. ومع ذلك، فإن المخاطر التي يصفونها تستحق أن تؤخذ على محمل الجد. وبناءً على ذلك، أعتقد أن النقاش الأوسع نطاقاً يشير إلى استنتاج مختلف:
لا ينبغي لنا أن نبني استراتيجيتنا الأمنية المتعلقة بالذكاء الاصطناعي على افتراض أنه يمكن إبطاء وتيرة الابتكار. ينبغي أن نبني بنية أمنية تسمح باستمرار الابتكار في ظل ظروف آمنة ومأمونة.
الابتكار لن يتوقف
هناك ببساطة قيمة هائلة تنتظر أن يتم استغلالها؛ فالذكاء الاصطناعي يمتلك القدرة على إحداث تحول جذري في مجالات الطب والعلوم وتطوير البرمجيات والتعليم والتصنيع والأمن السيبراني، وفي كل صناعة تعتمد على المعرفة بشكل مكثف تقريبًا. وعندما أتحدث إلى العملاء في مؤسسات مدرجة ضمن قائمة «فورتشن 100»، والتي تعمل في بعض الأسواق والمناطق الأكثر خضوعًا للرقابة وتشمل قطاعات متعددة، أجد أن كل واحد منهم يشهد ذلك بالفعل عن كثب. على سبيل المثال، يستخدم الموظفون مساعدين يعملون بالذكاء الاصطناعي، ويقوم المطورون بدمج النماذج في التطبيقات، وتقوم الشركات ببناء بيئات خاصة للذكاء الاصطناعي، وتصبح عملياتها التجارية أكثر اعتمادًا على الوكلاء الآليين.
وبالتالي، لا يمكننا إعادة الجني إلى القمقم.
قد تتسبب المؤسسات التي تعتمد في المقام الأول على تقييد استخدام الذكاء الاصطناعي في خلق مشكلة أخرى: وهي أن الموظفين والمطورين يتجهون نحو استخدام أدوات لا تستطيع فرق الأمن رصدها. ولذلك، لا ينبغي أن يكون الهدف هو إبطاء وتيرة اعتماد الذكاء الاصطناعي، بل ينبغي أن يكون اعتماد الذكاء الاصطناعي بشكل أكثر أمانًا.
مشكلة الفورمولا 1
هناك تحدٍ عملي آخر يتعلق بإبطاء «الحد الفاصل»: سيتعين على الجميع أن يبطئوا السرعة معًا. أعتقد أن هذه المشكلة تشبه مشكلة سباقات الفورمولا 1.
لنفترض أنك تتسابق بسرعة فائقة واكتشفت أن جزءًا من المسار قد يكون غير آمن، لذا رفعت قدمك عن دواسة الوقود. قد يكون هذا التصرف هو التصرف المسؤول، لكن منافسك قد يرى الأمر بشكل مختلف. فقد يعتقد أن مكابحه أفضل، أو قد يختار مسارًا آخر للسباق، أو قد يختار تحمل المزيد من المخاطر.
كما تجدر الإشارة إلى أن هناك عاملاً آخر في مجال الذكاء الاصطناعي، وهو: المصدر المفتوح. أصبح الابتكار عالميًا وموزعًا بشكل متزايد. لا يعني ذلك أن مختبرات «فرونتير» هذه تتنافس فيما بينها – بل الدول هي التي تتنافس. وتقوم الشركات ببناء نماذجها المخصصة بناءً على البرمجيات مفتوحة المصدر.
وبالتالي، سيتعين على المؤسسات أن تفترض أن قدرات الذكاء الاصطناعي ستستمر في التطور بسرعة، بغض النظر عما إذا كان جميع المشاركين متفقين على وتيرة هذا التطور أم لا.
تمامًا كما هو الحال في سباقات الفورمولا 1، لا تكمن الحلول في مجرد القيادة بسرعة أقل. بل تكمن في تصنيع سيارات أكثر أمانًا، ومكابح أفضل، وحواجز أقوى، وأنظمة قياس عن بُعد أكثر دقة، وقواعد أفضل. وبالمثل، يحتاج الذكاء الاصطناعي إلى ما يعادل ذلك. يجب أن يصبح الأمن الحاجز الواقي للابتكار.
أمن الذكاء الاصطناعي ليس مشكلة واحدة
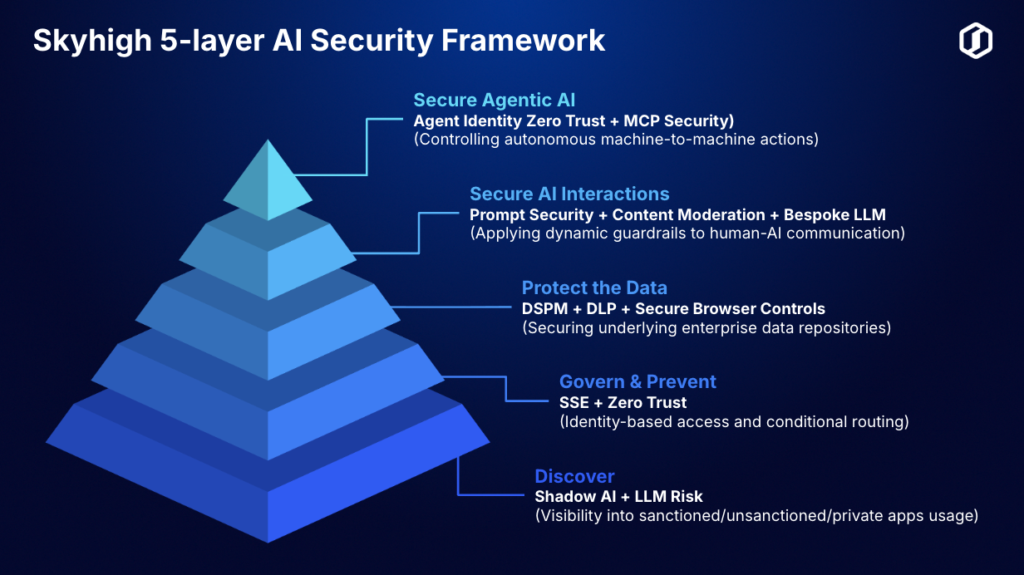
غالبًا ما يُقتصر مفهوم أمن الذكاء الاصطناعي على حماية «الموجه» أو تأمين نماذج اللغة الكبيرة (LLM). وهذا نطاق ضيق للغاية. فقد أصبح الذكاء الاصطناعي المؤسسي يمتد الآن من تجارب الموظفين مع أدوات الذكاء الاصطناعي العامة وصولاً إلى العوامل المستقلة التي تصل إلى التطبيقات وواجهات برمجة التطبيقات (API) وبيانات المؤسسة. ولذلك، تحتاج المؤسسات إلى بنية أمنية شاملة للذكاء الاصطناعي، وليس مجرد منتج منفرد آخر.
في Skyhigh Security، نفكر في هذا الأمر من خلال خمس خطوات لتطور نموذج النضج.
1. اكتشف
لا يمكنك تأمين ما لا تراه. تحتاج المؤسسات أولاً إلى رؤية واضحة للذكاء الاصطناعي الخاضع للرقابة، والذكاء الاصطناعي الخفي، والذكاء الاصطناعي الخاص، والعالم المتوسع للتطبيقات التي تعمل بنظام النماذج اللغوية الكبيرة (LLM). كما يتعين عليها فهم من يستخدم الذكاء الاصطناعي، وما هي التطبيقات التي يتم الوصول إليها، وما هي المخاطر التي تنطوي عليها، وأين قد تتدفق البيانات الحساسة.
2. التحكم والوقاية
يجب أن تؤدي الرؤية إلى وضع سياسات. لا ينبغي أن يتمتع كل موظف بنفس مستوى الوصول إلى كل خدمة من خدمات الذكاء الاصطناعي، ولا ينبغي أن يتلقى كل تطبيق للذكاء الاصطناعي نفس البيانات. وهنا يأتي دور Security Service Edge (SSE) + نهج «الثقة الصفرية» وتصبح أمرًا أساسيًّا. كما يجب أن تسمح البنية بالتنفيذ المحلي لضمان ألا يتسبب الأمان في أي انخفاض في الأداء أو زيادة في زمن الاستجابة في تجربة المستخدم النهائي
يمكن أن تحدد الهوية، ومخاطر التطبيق، وحالة الجهاز، وحساسية البيانات، والسياق ما إذا كان ينبغي السماح بالتفاعل الذي يعتمد على الذكاء الاصطناعي، أو حظره، أو تقييده، أو توجيهه بطريقة مختلفة.
3. حماية البيانات
تستمد قيمة الذكاء الاصطناعي المؤسسي بشكل متزايد من قدرته على الوصول إلى بيانات المؤسسة. وهنا أيضًا يكمن جزء كبير من المخاطر. يمكن للمؤسسات الاستفادة من إدارة حالة أمن البيانات (DSPM)، DLP و ضوابط المتصفح الآمن تعمل معًا لاكتشاف المعلومات الحساسة وحمايتها أثناء نقلها والتحكم في ما يمكن للمستخدمين تحميله أو تنزيله أو نسخه أو لصقه أو عرضه على تطبيقات الذكاء الاصطناعي.
أمن الذكاء الاصطناعي دون أمن البيانات هو أمن ناقص.
4. تفاعلات آمنة مع الذكاء الاصطناعي
الطبقة التالية تحمي المحادثة نفسها. فقد تحتوي المطالبات على معلومات حساسة. ويمكن التلاعب بالنماذج من خلال «حقن المطالبات». وقد تحتوي الردود على محتوى غير آمن أو غير لائق. لذا تحتاج المؤسسات أمانًا للمطالبات + مراقبة المحتوى + ضوابط لنماذج اللغة الكبيرة (LLMs) المخصصة لتطبيق ضوابط ديناميكية حول التفاعلات بين البشر والذكاء الاصطناعي.
ينبثق السؤال من: "هل يمكن لهذا المستخدم الوصول إلى تطبيق الذكاء الاصطناعي هذا؟"
إلى: "هل ينبغي لهذا المستخدم، في هذا السياق، إرسال هذه المعلومات إلى هذا النموذج؟"
5. الذكاء الاصطناعي الآمن القائم على الوكلاء
قد تصبح هذه الطبقة في نهاية المطاف الأهم. فالذكاء الاصطناعي ينتقل من الإجابة على الأسئلة إلى اتخاذ الإجراءات. يمكن للوكلاء الوصول إلى الأنظمة، واستخدام الأدوات، واستدعاء واجهات برمجة التطبيقات (APIs)، واسترجاع البيانات، والتواصل مع الوكلاء الآخرين بسرعة الآلة. وتجعل البروتوكولات مثل MCP هذه الاتصالات أكثر قوةً. ولذلك، تحتاج المؤسسات إلى هوية الوكيل «الصفر ثقة» + أمان MCP حتى تتمتع التفاعلات المستقلة بين الأجهزة بهوية وأذونات وسياسات وتفويض مستمر.
لقد أمضينا عقودًا في بناء هويات وبنى «الثقة الصفرية» للبشر. والآن نحتاج إليها من أجل الآلات التي تعمل بشكل مستقل.
الابتكار مع مراعاة السلامة
وختامًا، فإن الجدل لا يدور حول الاختيار بين الابتكار أو السلامة. هذا خيار خاطئ. يجب أن يتمثل التحدي الذي يواجه قطاع الأمن السيبراني في تمكين الابتكار الآمن والمضمون.
ستزداد سرعة الذكاء الاصطناعي. وسيصبح أكثر استقلالية. وسيتمكن من الوصول إلى المزيد من بيانات المؤسسات. كما سيتخذ المزيد من الإجراءات نيابة عن البشر. ولا يمكن للمؤسسات أن تبني استراتيجيتها الخاصة بالذكاء الاصطناعي على أمل أن يتباطأ النظام البيئي بأكمله بشكل جماعي.
يجب أن تنطلق بنية أمنهم من فرضية عكس ذلك. فالمنظمات التي ستتصدر عصر الذكاء الاصطناعي لن تكون بالضرورة تلك التي تتحرك ببطء. بل ستكون تلك التي تكتشف كيف تتحرك بسرعة مع الالتزام بالضوابط المناسبة.
نبذة عن الكاتب

ثياغا فاسوديفان
نائب الرئيس التنفيذي للمنتجات
ثياغا فاسوديفان هو محترف برمجيات عالي الطاقة يشغل حالياً منصب نائب الرئيس التنفيذي للمنتجات في شركة Skyhigh Security حيث يقود إدارة المنتجات والتصميم وتسويق المنتجات واستراتيجيات إدارة المنتجات. وبفضل خبرته الثرية، ساهم بنجاح في بناء منتجات في كل من برامج المؤسسات القائمة على SAAS (أوراكل، هايتايل - YouSendIt سابقًا، ويبيكس، فيتاليكت) والإنترنت للمستهلكين (ياهو ماسنجر - الصوت والفيديو). وهو ملتزم بعملية تحديد المشاكل الأساسية للمستخدم النهائي وحالات الاستخدام ويفتخر بقيادة مواصفات وتطوير منتجات وخدمات التكنولوجيا الفائقة لمواجهة هذه التحديات، بما في ذلك مساعدة المؤسسات على تحقيق التوازن الدقيق بين المخاطر والفرص.
مضامين ذات صلة



المدونات الرائجة
نقدم لكم Skyhigh Hybrid Mesh SSE: مصمم خصيصًا ليتناسب مع أسلوب عمل المؤسسات الحديثة
ثياغا فاسوديفان 28 أكتوبر 2026
أمن في مكان العمل: توقف عن دفع أسعار الخدمات السحابية مقابل استخدام الذكاء الاصطناعي المحلي
مايك سمارت 16 أكتوبر 2026
تأمين «الوضع الطبيعي الجديد»: لماذا يُعد نهج «الثقة الصفرية الشاملة» أمرًا ضروريًّا في عصر الذكاء الاصطناعي
سريرام كريشنامورثي 30 سبتمبر 2026
أصبح العمل مختلطًا. فلماذا تدفع ضعف المبلغ كـ«ضريبة السحابة» على برنامج Office؟
مايك سمارت 24 سبتمبر 2026