Risorse
Non possiamo fermare la corsa all’intelligenza artificiale. Possiamo però renderla più sicura e protetta.
Di Thyaga Vasudevan - EVP di Prodotto
15 settembre 2026 5 minuti di lettura
Questo fine settimana, nel settore dell’intelligenza artificiale si è svolta una discussione insolita sul tema della velocità.
In sintesi, l’amministratore delegato di Anthropic, Dario Amodei, ha sostenuto che le capacità all’avanguardia dell’IA stanno progredendo più rapidamente rispetto ai meccanismi necessari per comprenderle e controllarle. Anche il CEO di OpenAI, Sam Altman, ha espresso la volontà di rallentare lo sviluppo di sistemi avanzati di IA, a condizione che sussistano le giuste circostanze.
Non intendo avanzare ipotesi sui motivi per cui assumono tali posizioni. Tuttavia, i rischi da loro descritti meritano di essere presi sul serio. Pertanto, ritengo che il dibattito più ampio conduca a una conclusione diversa:
Non dovremmo basare la nostra strategia di sicurezza in materia di IA sul presupposto che l’innovazione possa essere rallentata. Dovremmo costruire un’architettura di sicurezza che consenta all’innovazione di proseguire in modo sicuro e protetto.
L'innovazione non si fermerà
C’è semplicemente troppo valore che attende di essere sbloccato; l’IA ha il potenziale per trasformare la medicina, la scienza, lo sviluppo di software, l’istruzione, la produzione, la sicurezza informatica e praticamente ogni settore ad alta intensità di conoscenza. Quando parlo con i clienti delle organizzazioni Fortune 100 operanti in alcuni dei mercati e delle regioni più regolamentati e che abbracciano diversi settori, ognuno di loro sta già constatando tutto ciò in prima persona. Ad esempio, i dipendenti utilizzano assistenti basati sull’intelligenza artificiale, gli sviluppatori integrano modelli nelle applicazioni, le aziende stanno creando ambienti privati dedicati all’intelligenza artificiale e i loro processi aziendali stanno assumendo un carattere sempre più autonomo.
Pertanto, non possiamo rimettere il genio nella lampada.
Le organizzazioni che reagiscono principalmente limitando l’IA potrebbero creare un altro problema: i dipendenti e gli sviluppatori potrebbero orientarsi verso strumenti che i team di sicurezza non sono in grado di monitorare. L’obiettivo non dovrebbe quindi essere quello di rallentare l’adozione dell’IA, bensì quello di un’adozione più sicura dell’IA.
Il problema della Formula 1
C'è un'altra difficoltà pratica legata al rallentamento della frontiera: tutti dovrebbero rallentare all’unisono. Ritengo che si tratti di un problema simile a quello della Formula 1.
Supponiamo che stiate correndo a una velocità straordinaria e vi accorgiate che un tratto del tracciato potrebbe essere pericoloso, quindi tolgate il piede dall’acceleratore. Questa potrebbe essere la scelta più responsabile, ma il vostro avversario potrebbe pensarla diversamente. Potrebbe ritenere di avere freni più efficaci, potrebbe scegliere una traiettoria diversa oppure potrebbe decidere di assumersi un rischio maggiore.
Si noti inoltre che, nel campo dell’intelligenza artificiale, esiste un altro fattore: l'open source. L’innovazione è sempre più globale e distribuita. Non è che questi laboratori all’avanguardia siano in concorrenza tra loro: sono le nazioni a competere. Le imprese stanno sviluppando i propri modelli personalizzati basati sull’open source.
Pertanto, le organizzazioni dovranno partire dal presupposto che le capacità dell’intelligenza artificiale continueranno a progredire rapidamente, indipendentemente dal fatto che tutti i soggetti coinvolti siano d’accordo sul ritmo di tale progresso.
Proprio come nella Formula 1, la soluzione non consiste semplicemente nel guidare più lentamente. La soluzione consiste nel costruire auto più sicure, freni più efficaci, barriere più resistenti, sistemi di telemetria più avanzati e norme più efficaci. Allo stesso modo, l’intelligenza artificiale necessita di misure equivalenti. La sicurezza deve diventare il parapetto dell’innovazione.
La sicurezza dell'intelligenza artificiale non è un unico problema
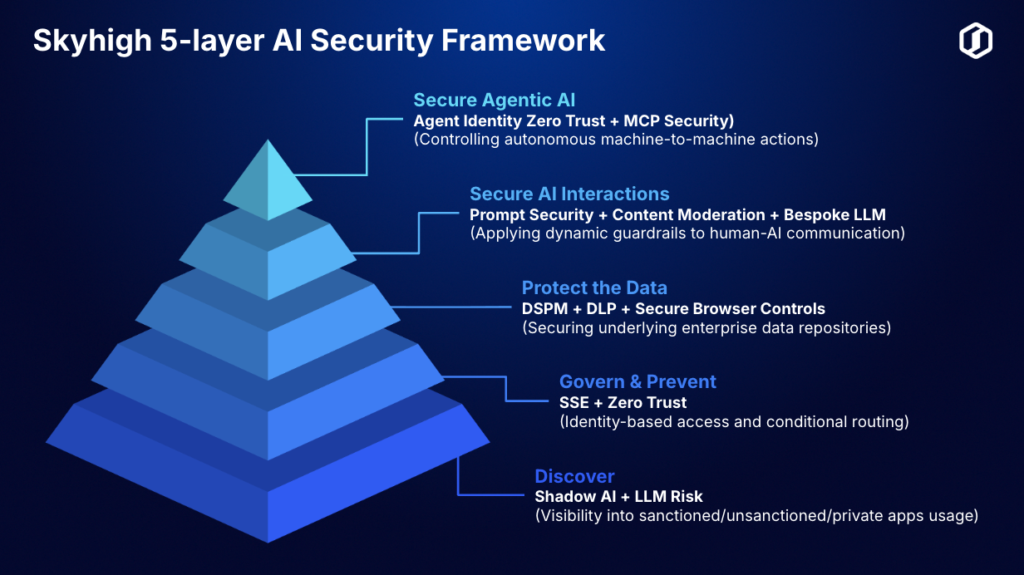
La sicurezza dell’IA viene talvolta ridotta alla protezione di un prompt o alla messa in sicurezza di un modello di linguaggio di grandi dimensioni (LLM). Si tratta di una visione decisamente troppo ristretta. L’IA aziendale si estende ormai dall’utilizzo sperimentale di strumenti di IA pubblici da parte dei dipendenti fino agli agenti autonomi che accedono ad applicazioni, API e dati aziendali. Le organizzazioni necessitano pertanto di un’ architettura di sicurezza dell’IA completa, non un altro prodotto specifico.
In Skyhigh Security, analizziamo la questione attraverso le cinque fasi di un modello di maturità.
1. Scoprite
Non è possibile proteggere ciò che non si vede. Le organizzazioni devono innanzitutto acquisire visibilità sull’IA autorizzata, sull’IA “ombra”, sull’IA privata e sul mondo in continua espansione delle applicazioni basate sui modelli di linguaggio di grandi dimensioni (LLM). Devono comprendere chi utilizza l’IA, a quali applicazioni si accede, quali rischi comportano e dove potrebbero confluire i dati sensibili.
2. Gestire e prevenire
La visibilità deve tradursi in politiche aziendali. Non tutti i dipendenti dovrebbero avere lo stesso accesso a ogni servizio di intelligenza artificiale, né ogni applicazione di intelligenza artificiale dovrebbe ricevere gli stessi dati. È qui che entra in gioco Security Service Edge (SSE) + Zero Trust entra in gioco e diventa essenziale. Inoltre, l’architettura deve consentire l’applicazione locale delle politiche per garantire che la sicurezza non comporti alcun calo di prestazioni né latenza nell’esperienza dell’utente finale
L’identità, il rischio associato all’applicazione, lo stato di sicurezza del dispositivo, la sensibilità dei dati e il contesto possono determinare se un’interazione basata sull’intelligenza artificiale debba essere consentita, bloccata, limitata o reindirizzata in modo diverso.
3. Protezione dei dati
Il valore dell’intelligenza artificiale aziendale deriva sempre più dall’accesso ai dati aziendali. È proprio qui che risiede gran parte del rischio. Le organizzazioni possono avvalersi Data Security Posture Management (DSPM), DLP e Controlli di sicurezza del browser che operano in sinergia per individuare le informazioni sensibili, proteggerle durante il trasferimento e controllare ciò che gli utenti possono caricare, scaricare, copiare, incollare o rendere accessibile alle applicazioni di intelligenza artificiale.
La sicurezza dell'intelligenza artificiale senza la sicurezza dei dati è incompleta.
4. Interazioni sicure con l’intelligenza artificiale
Il livello successivo protegge la conversazione stessa. I prompt possono contenere informazioni sensibili. I modelli possono essere manipolati tramite l’iniezione di prompt. Le risposte potrebbero contenere contenuti non sicuri o inappropriati. Le organizzazioni necessitano di sicurezza dei prompt + moderazione dei contenuti + controlli per i modelli di linguaggio di grandi dimensioni (LLM) su misura per applicare misure di protezione dinamiche alle interazioni tra esseri umani e IA.
La domanda si articola come segue: «Questo utente può accedere a questa applicazione di intelligenza artificiale?»
a: «In questo contesto, l’utente dovrebbe inviare queste informazioni a questo modello?»
5. Agentic AI sicura
Questo potrebbe, in definitiva, diventare l’aspetto più importante. L’intelligenza artificiale sta passando dal rispondere alle domande all’intraprendere azioni. Gli agenti sono in grado di accedere ai sistemi, utilizzare strumenti, richiamare API, recuperare dati e comunicare con altri agenti alla velocità delle macchine. Protocolli come l’MCP rendono queste connessioni sempre più potenti. Le organizzazioni necessitano pertanto di Identità degli agenti Zero Trust + Sicurezza MCP affinché le interazioni autonome da macchina a macchina siano dotate di identità, autorizzazioni, politiche e autorizzazione continua.
Abbiamo dedicato decenni alla creazione di architetture di identità e “zero trust” per gli esseri umani. Ora ne abbiamo bisogno per le macchine che agiscono in modo autonomo.
Innovazione e sicurezza
In conclusione, il dibattito non verte sulla scelta tra innovazione e sicurezza. Si tratta di una falsa dicotomia. La sfida per il settore della sicurezza informatica dovrebbe essere quella di consentire un’innovazione sicura e protetta.
L’intelligenza artificiale diventerà più veloce. Acquisirà maggiore autonomia. Avrà accesso a una maggiore quantità di dati aziendali. E intraprenderà un numero maggiore di azioni per conto degli esseri umani. Le organizzazioni non possono basare la propria strategia in materia di intelligenza artificiale sulla speranza che l’intero ecosistema subisca un rallentamento collettivo.
La loro architettura di sicurezza deve partire dal presupposto opposto. I vincitori dell’era dell’intelligenza artificiale non saranno necessariamente le organizzazioni che agiscono con maggiore lentezza. Saranno invece quelle che riusciranno a capire come agire rapidamente, ma con le giuste misure di protezione.
Sull'autore

Thyaga Vasudevan
Vicepresidente esecutivo del prodotto
Thyaga Vasudevan è un professionista del software ad alta energia che attualmente ricopre il ruolo di Executive Vice President, Product presso Skyhigh Security, dove dirige il Product Management, il Design, il Product Marketing e le strategie GTM. Con una vasta esperienza, ha contribuito con successo alla creazione di prodotti sia nel software aziendale SAAS (Oracle, Hightail - ex YouSendIt, WebEx, Vitalect) che nell'Internet dei consumatori (Yahoo! Messenger - Voce e Video). Si dedica al processo di identificazione dei problemi e dei casi d'uso degli utenti finali sottostanti ed è orgoglioso di guidare le specifiche e lo sviluppo di prodotti e servizi high-tech per affrontare queste sfide, aiutando anche le organizzazioni a navigare nel delicato equilibrio tra rischi e opportunità.
Contenuti correlati


Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne

Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Blog di tendenza
Cosa significa implementare una soluzione di sicurezza veramente ibrida
Steve Tait 29 ottobre 2026
Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne
Thyaga Vasudevan 28 ottobre 2026
Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Mike Smart 16 ottobre 2026
Garantire la “nuova normalità”: perché l’approccio “Zero Trust” universale è essenziale nell’era dell’intelligenza artificiale
Sriram Krishnamurthy 30 settembre 2026
Il lavoro è ibrido. Perché pagate il doppio per una “tassa sul cloud” relativa all’ufficio?
Mike Smart 24 settembre 2026