Sumber daya
Kita Tidak Bisa Menghentikan Perlombaan Kecerdasan Buatan. Namun, Kita Bisa Menjadikannya Lebih Aman dan Lebih Terlindungi.
Oleh Thyaga Vasudevan - EVP Produk
15 September 2026 5 Waktu Baca: 5 Menit
Akhir pekan ini, industri kecerdasan buatan (AI) membahas topik yang tidak biasa, yaitu kecepatan.
Singkatnya, CEO Anthropic, Dario Amodei, berpendapat bahwa kemampuan AI terdepan berkembang lebih cepat daripada mekanisme yang diperlukan untuk memahaminya dan mengendalikannya. CEO OpenAI, Sam Altman, juga telah menyatakan kesediaannya untuk memperlambat pengembangan sistem AI canggih di bawah kondisi yang tepat.
Saya tidak ingin berspekulasi mengenai alasan mereka mengambil sikap seperti itu. Namun, risiko yang mereka gambarkan patut ditanggapi dengan serius. Oleh karena itu, saya yakin pembahasan yang lebih luas ini mengarah pada kesimpulan yang berbeda:
Kita tidak boleh menyusun strategi keamanan AI kita berdasarkan asumsi bahwa inovasi dapat diperlambat. Kita harus membangun arsitektur keamanan yang memungkinkan inovasi terus berlanjut dengan aman dan terjamin.
Inovasi tidak akan berhenti
Nilai yang bisa digali sungguh sangat besar; AI memiliki potensi untuk mentransformasi bidang kedokteran, sains, pengembangan perangkat lunak, pendidikan, manufaktur, keamanan siber, dan hampir semua industri yang padat pengetahuan. Ketika saya berbicara dengan pelanggan dari organisasi Fortune 100 di beberapa pasar dan wilayah yang paling ketat regulasinya serta mencakup berbagai industri, masing-masing dari mereka sudah menyaksikan hal ini secara langsung. Misalnya, karyawan menggunakan asisten AI, pengembang mengintegrasikan model ke dalam aplikasi, perusahaan membangun lingkungan AI pribadi, dan proses bisnis mereka semakin bersifat otonom.
Oleh karena itu, kita tidak bisa mengembalikan jin ke dalam botol.
Organisasi yang menanggapi masalah ini terutama dengan membatasi penggunaan AI mungkin justru menimbulkan masalah lain: karyawan dan pengembang beralih ke alat-alat yang tidak dapat dipantau oleh tim keamanan. Oleh karena itu, tujuannya seharusnya bukanlah memperlambat adopsi AI. Sebaliknya, tujuannya seharusnya adalah adopsi AI yang lebih aman.
Masalah Formula 1
Ada tantangan praktis lain terkait pengurangan kecepatan di perbatasan: semua orang harus memperlambat laju secara bersamaan. Menurut saya, ini mirip dengan masalah di Formula 1.
Misalkan, Anda sedang balapan dengan kecepatan luar biasa dan menyadari bahwa sebagian lintasan mungkin tidak aman, sehingga Anda melepas pedal gas. Hal ini mungkin merupakan tindakan yang bijaksana, tetapi pesaing Anda mungkin berpikiran lain. Mereka mungkin yakin rem mereka lebih baik, mungkin memilih jalur balap yang berbeda, atau mungkin memilih untuk mengambil risiko yang lebih besar.
Selain itu, perlu diperhatikan bahwa dalam bidang AI, terdapat faktor lain: open source. Inovasi kini semakin bersifat global dan tersebar luas. Bukan berarti laboratorium-laboratorium terdepan ini saling bersaing – yang bersaing justru negara-negara. Perusahaan-perusahaan sedang mengembangkan model khusus mereka sendiri berdasarkan perangkat lunak sumber terbuka.
Oleh karena itu, organisasi perlu berasumsi bahwa kemampuan AI akan terus berkembang pesat, terlepas dari apakah semua pihak sepakat mengenai laju perkembangannya.
Sama seperti di Formula 1, solusinya bukan sekadar mengemudi lebih lambat. Solusinya adalah membuat mobil yang lebih aman, rem yang lebih baik, pembatas yang lebih kokoh, sistem telemetri yang lebih baik, dan peraturan yang lebih baik. Demikian pula, AI membutuhkan hal yang setara. Keamanan harus menjadi pagar pengaman bagi inovasi.
Keamanan AI bukanlah satu-satunya masalah
Keamanan AI terkadang dipersempit menjadi sekadar melindungi prompt atau mengamankan LLM. Pandangan itu terlalu sempit. AI di lingkungan perusahaan kini mencakup berbagai hal, mulai dari karyawan yang bereksperimen dengan alat AI umum hingga agen otonom yang mengakses aplikasi, API, dan data perusahaan. Oleh karena itu, organisasi memerlukan arsitektur keamanan AI yang komprehensif, bukan sekadar produk terpisah lainnya.
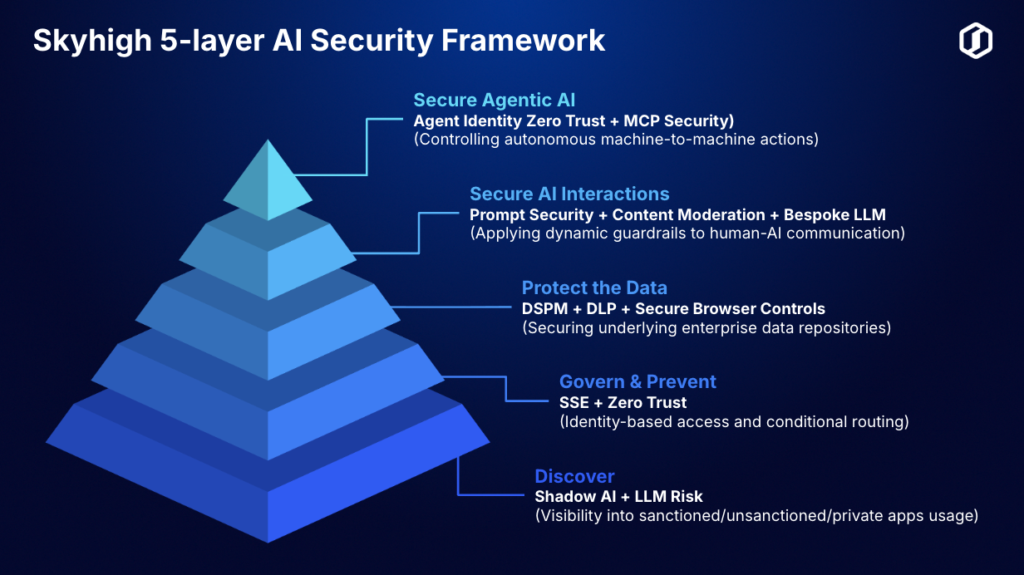
Di Skyhigh Security, kami memikirkan hal ini melalui lima tahap perkembangan model kematangan.
1. Temukan
Anda tidak dapat melindungi apa yang tidak dapat Anda lihat. Organisasi perlu terlebih dahulu memiliki gambaran yang jelas mengenai AI yang disetujui, AI bayangan, AI pribadi, serta ekosistem aplikasi berbasis LLM yang terus berkembang. Mereka perlu memahami siapa saja yang menggunakan AI, aplikasi apa saja yang diakses, risiko apa yang ditimbulkannya, dan ke mana data sensitif mungkin mengalir.
2. Mengatur & Mencegah
Visibilitas harus berujung pada kebijakan. Tidak semua karyawan seharusnya memiliki akses yang sama ke setiap layanan AI, dan tidak semua aplikasi AI seharusnya menerima data yang sama. Di sinilah Security Service Edge (SSE) + Zero Trust berperan dan menjadi sangat penting. Selain itu, arsitektur tersebut perlu memungkinkan penegakan aturan secara lokal untuk memastikan bahwa keamanan tidak menimbulkan masalah kinerja dan latensi dalam pengalaman pengguna akhir
Identitas, risiko aplikasi, kondisi perangkat, tingkat sensitivitas data, dan konteks dapat menentukan apakah suatu interaksi AI harus diizinkan, diblokir, dibatasi, atau dialihkan ke jalur lain.
3. Lindungi Data
Nilai AI perusahaan semakin berasal dari aksesnya terhadap data perusahaan. Di situlah juga sebagian besar risiko berada. Organisasi dapat memanfaatkan Manajemen Postur Keamanan Data (DSPM), DLP dan Kontrol Browser Aman bekerja sama untuk mendeteksi informasi sensitif, melindunginya saat ditransfer, dan mengontrol apa yang dapat diunggah, diunduh, disalin, ditempel, atau diekspos oleh pengguna ke aplikasi AI.
Keamanan AI tanpa keamanan data tidaklah lengkap.
4. Interaksi AI yang Aman
Lapisan berikutnya melindungi percakapan itu sendiri. Prompt dapat berisi informasi sensitif. Model dapat dimanipulasi melalui injeksi prompt. Respons mungkin berisi konten yang tidak aman atau tidak pantas. Organisasi memerlukan keamanan prompt + moderasi konten + kontrol untuk LLM yang disesuaikan untuk menerapkan batasan dinamis pada interaksi manusia dengan AI.
Pertanyaan tersebut berkembang dari: “Apakah pengguna ini dapat mengakses aplikasi AI ini?”
kepada: “Apakah pengguna ini, dalam konteks ini, harus mengirimkan informasi ini ke model ini?”
5. Agentic AI yang Aman
Hal ini pada akhirnya mungkin akan menjadi lapisan yang paling penting. AI kini beralih dari menjawab pertanyaan menjadi mengambil tindakan. Agen dapat mengakses sistem, menjalankan alat, memanggil API, mengambil data, dan berkomunikasi dengan agen lain dengan kecepatan mesin. Protokol seperti MCP membuat koneksi ini semakin kuat. Oleh karena itu, organisasi memerlukan Identitas Agen Zero Trust + Keamanan MCP agar interaksi otonom antar-mesin dilengkapi dengan identitas, izin, kebijakan, dan otorisasi berkelanjutan.
Kami telah menghabiskan puluhan tahun untuk mengembangkan arsitektur identitas dan zero trust bagi manusia. Kini, kami membutuhkannya untuk mesin yang beroperasi secara otonom.
Inovasi yang mengutamakan keselamatan
Kesimpulannya, perdebatan ini bukanlah antara inovasi atau keselamatan. Itu adalah pilihan yang keliru. Tantangan bagi industri keamanan siber seharusnya adalah memfasilitasi inovasi yang aman dan terjamin.
AI akan semakin cepat. AI akan menjadi lebih otonom. AI akan mengakses lebih banyak data perusahaan. Dan AI akan mengambil lebih banyak tindakan atas nama manusia. Organisasi tidak boleh mendasarkan strategi AI mereka pada harapan bahwa seluruh ekosistem akan secara kolektif melambat.
Arsitektur keamanan mereka harus berasumsi sebaliknya. Pemenang di era kecerdasan buatan (AI) tidak selalu adalah organisasi yang bergerak paling lambat. Mereka justru akan menjadi organisasi yang mampu menemukan cara bergerak cepat namun dengan batasan yang tepat.
Tentang Penulis

Thyaga Vasudevan
Wakil Presiden Eksekutif Produk
Thyaga Vasudevan adalah seorang profesional perangkat lunak berenergi tinggi yang saat ini menjabat sebagai Wakil Presiden Eksekutif, Produk di Skyhigh Security, di mana ia memimpin Manajemen Produk, Desain, Pemasaran Produk, dan Strategi GTM. Dengan segudang pengalaman, beliau telah berhasil berkontribusi dalam membangun produk di Perangkat Lunak Perusahaan berbasis SAAS (Oracle, Hightail - sebelumnya bernama YouSendIt, WebEx, Vitalect) dan Internet Konsumen (Yahoo! Messenger - Suara dan Video). Beliau berdedikasi pada proses identifikasi masalah pengguna akhir dan kasus penggunaan serta bangga dalam memimpin spesifikasi dan pengembangan produk dan layanan berteknologi tinggi untuk mengatasi tantangan-tantangan ini, termasuk membantu organisasi menavigasi keseimbangan antara risiko dan peluang.
Konten Terkait



Blog yang sedang tren
Apa Artinya Menerapkan Solusi Keamanan yang Benar-benar Hibrida
Steve Tait 29 Oktober 2026
Memperkenalkan Skyhigh Hybrid Mesh SSE: Dirancang Sesuai dengan Cara Kerja Perusahaan Modern
Thyaga Vasudevan 28 Oktober 2026
Keamanan di Tempat Kerja: Jangan Lagi Membayar Tarif Layanan Awan untuk AI Lokal
Mike Smart 16 Oktober 2026
Menjaga Keamanan di Era Normal Baru: Mengapa Pendekatan Zero Trust Universal Sangat Penting di Era Kecerdasan Buatan
Sriram Krishnamurthy 30 September 2026
Bekerja secara hybrid. Mengapa Anda Harus Membayar Dua Kali Lipat untuk “Pajak Awan” di Kantor?
Mike Smart 24 September 2026