Ressources
Nous ne pouvons pas mettre un terme à la course à l'IA. Nous pouvons toutefois la rendre plus sûre et plus sécurisée.
Par Thyaga Vasudevan - Vice-président exécutif chargé des produits
15 septembre 2026 5 minutes de lecture
Ce week-end, le secteur de l'IA a eu une discussion inhabituelle sur la vitesse.
En résumé, le PDG d’Anthropic, Dario Amodei, a fait valoir que les capacités de pointe en matière d’IA progressent plus rapidement que les mécanismes nécessaires pour les comprendre et les contrôler. Sam Altman, PDG d’OpenAI, a également exprimé sa volonté de ralentir le développement des systèmes d’IA avancés si les conditions appropriées sont réunies.
Je ne souhaite pas spéculer sur les raisons qui les poussent à adopter ces positions. Cependant, les risques qu’ils évoquent méritent d’être pris au sérieux. À ce titre, je pense que le débat plus large aboutit à une conclusion différente :
Nous ne devrions pas fonder notre stratégie de sécurité en matière d'IA sur l'hypothèse selon laquelle l'innovation peut être ralentie. Nous devrions mettre en place une architecture de sécurité permettant à l'innovation de se poursuivre en toute sécurité.
L'innovation ne va pas s'arrêter
Il y a tout simplement trop de potentiel qui ne demande qu’à être exploité ; l’IA a le pouvoir de transformer la médecine, la science, le développement logiciel, l’éducation, l’industrie manufacturière, la cybersécurité et pratiquement tous les secteurs à forte intensité de connaissances. Lorsque je m’entretiens avec des clients issus d’entreprises du classement Fortune 100, opérant sur certains des marchés et dans certaines des régions les plus réglementés et couvrant de multiples secteurs d’activité, chacun d’entre eux en fait déjà l’expérience concrète. Par exemple, les employés utilisent des assistants IA, les développeurs intègrent des modèles dans des applications, les entreprises mettent en place des environnements IA privés et leurs processus métier deviennent de plus en plus autonomes.
C'est pourquoi, nous ne pouvons pas remettre le génie dans la bouteille.
Les organisations qui réagissent principalement en imposant des restrictions à l’IA risquent de créer un autre problème : les employés et les développeurs se tournent alors vers des outils que les équipes de sécurité ne peuvent pas surveiller. L’objectif ne devrait donc pas être de ralentir l’adoption de l’IA, mais plutôt de une adoption plus sûre de l’IA.
Le problème de la Formule 1
Le ralentissement de la frontière pose un autre défi pratique : tout le monde devrait ralentir en même temps. Je pense que cela s'apparente à un problème de Formule 1.
Imaginons que vous rouliez à une vitesse extraordinaire et que vous vous rendiez compte qu'une partie du circuit pourrait présenter un danger ; vous relâchez donc l'accélérateur. C'est peut-être la décision la plus responsable à prendre, mais votre concurrent pourrait ne pas être du même avis. Il pourrait estimer disposer de meilleurs freins, choisir une autre trajectoire ou décider de prendre davantage de risques.
Notez également qu'en matière d'IA, il existe un autre facteur : l'open source. L’innovation est de plus en plus mondiale et décentralisée. Ce ne sont pas ces laboratoires « Frontier » qui se font concurrence, mais bien les nations elles-mêmes. Les entreprises développent leurs propres modèles sur mesure à partir de l’open source.
Par conséquent, les organisations devront partir du principe que les capacités de l'IA continueront à progresser rapidement, que tous les acteurs s'accordent ou non sur le rythme de cette évolution.
Tout comme en Formule 1, la solution ne consiste pas simplement à rouler plus lentement. Il s’agit de construire des voitures plus sûres, de meilleurs freins, des barrières plus résistantes, une télémétrie plus performante et de meilleures règles. De la même manière, l’IA a besoin de mesures équivalentes. La sécurité doit devenir le garde-fou de l’innovation.
La sécurité de l'IA ne se résume pas à un seul problème
La sécurité de l’IA est parfois réduite à la protection d’une consigne ou à la sécurisation d’un modèle de langage de grande envergure (LLM). Cette vision est bien trop restrictive. L’IA d’entreprise s’étend désormais des employés qui expérimentent des outils d’IA publics aux agents autonomes accédant à des applications, des API et des données d’entreprise. Les organisations ont donc besoin d’une architecture de sécurité IA complète, et non d’un énième produit ponctuel.
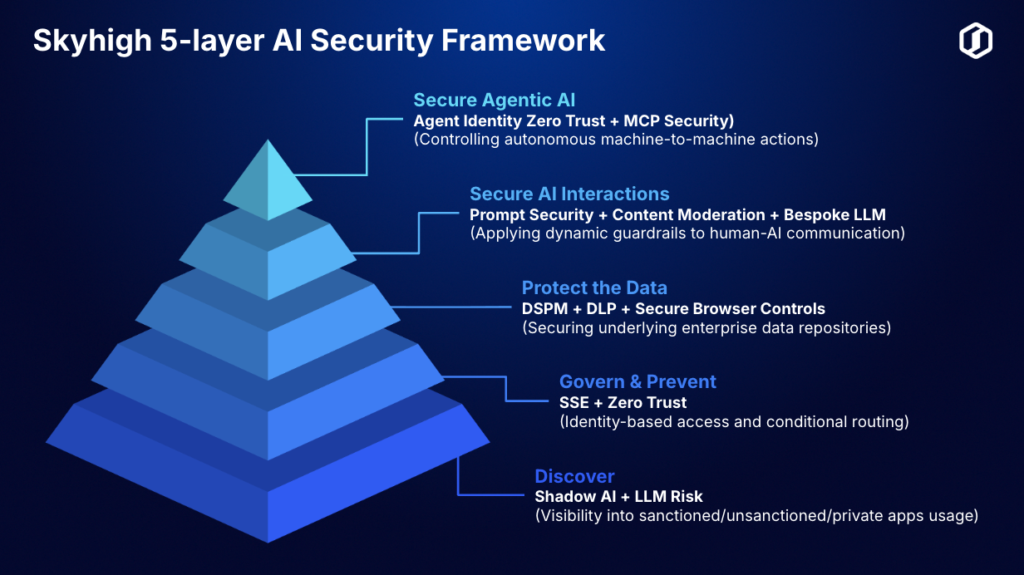
À Skyhigh Security, nous abordons cette question à travers les cinq étapes d’un modèle de maturité.
1. Découvrez
Vous ne pouvez pas sécuriser ce que vous ne voyez pas. Les organisations doivent avant tout disposer d'une visibilité sur l'IA autorisée, l'IA « fantôme », l'IA privée et l'univers en pleine expansion des applications basées sur les modèles de langage à grande échelle (LLM). Elles doivent comprendre qui utilise l'IA, quelles applications sont utilisées, quels risques elles présentent et où les données sensibles sont susceptibles d'être transmises.
2. Réglementer et prévenir
La visibilité doit déboucher sur la mise en place de règles. Tous les collaborateurs ne doivent pas disposer du même accès à tous les services d’IA, et toutes les applications d’IA ne doivent pas recevoir les mêmes données. C’est là qu’intervient Security Service Edge (SSE) + Zero Trust entre en jeu et devient indispensable. De plus, l’architecture doit permettre une application locale des règles afin de garantir que la sécurité n’entraîne aucune perte de performances ni de latence dans l’expérience de l’utilisateur final
L'identité, le risque lié à l'application, l'état de sécurité du terminal, la sensibilité des données et le contexte peuvent déterminer si une interaction avec l'IA doit être autorisée, bloquée, restreinte ou redirigée vers une autre voie.
3. Protéger les données
La valeur de l'IA d'entreprise provient de plus en plus de son accès aux données de l'entreprise. C'est également là que réside une grande partie du risque. Les organisations peuvent tirer parti la gestion de la posture de sécurité des données (DSPM), DLP et Contrôles de navigateur sécurisés fonctionnent de concert pour détecter les informations sensibles, les protéger lors de leur transfert et contrôler ce que les utilisateurs peuvent télécharger, copier, coller ou exposer aux applications d’IA.
La sécurité de l'IA sans sécurité des données est incomplète.
4. Interactions sécurisées avec l'IA
La couche suivante protège la conversation elle-même. Les invites peuvent contenir des informations sensibles. Les modèles peuvent être manipulés par le biais de l’injection d’invites. Les réponses peuvent contenir du contenu dangereux ou inapproprié. Les organisations ont besoin une sécurité des invites, une modération des contenus et des contrôles adaptés aux grands modèles de langage (LLM) sur mesure afin de mettre en place des garde-fous dynamiques autour des interactions entre les humains et l’IA.
La question se pose ainsi : « Cet utilisateur peut-il accéder à cette application d’IA ? »
à : « Cet utilisateur devrait-il, dans ce contexte, transmettre ces informations à ce modèle ? »
5. Agentic AI sécurisée
C'est peut-être celle qui finira par devenir la plus importante. L'IA passe de répondre à des questions à mener des actions. Les agents peuvent accéder aux systèmes, utiliser des outils, appeler des API, récupérer des données et communiquer avec d’autres agents à la vitesse de l’ordinateur. Des protocoles tels que le MCP rendent ces connexions de plus en plus performantes. Les organisations ont donc besoin une identité d’agent « Zero Trust » associée à la sécurité MCP afin que les interactions autonomes de machine à machine soient régies par l’identité, les autorisations, les politiques et une autorisation continue.
Nous avons passé des décennies à mettre en place des architectures d'identité et de « zero trust » destinées aux êtres humains. Aujourd'hui, nous en avons besoin pour les machines agissant de manière autonome.
L'innovation dans le respect de la sécurité
En conclusion, le débat ne porte pas sur le choix entre innovation et sécurité. Il s’agit là d’un faux dilemme. Le défi pour le secteur de la cybersécurité devrait être de permettre une innovation sûre et sécurisée.
L'IA va gagner en rapidité. Elle deviendra plus autonome. Elle aura accès à davantage de données d'entreprise. Et elle mènera davantage d'actions pour le compte des humains. Les organisations ne peuvent pas fonder leur stratégie en matière d'IA sur l'espoir que l'ensemble de l'écosystème ralentisse collectivement.
Leur architecture de sécurité doit partir du principe inverse. Les gagnants de l’ère de l’IA ne seront pas nécessairement les organisations qui avancent le plus lentement. Ce seront celles qui sauront comment agir rapidement tout en se dotant des garde-fous appropriés.
A propos de l'auteur

Thyaga Vasudevan
Vice-président exécutif chargé des produits
Thyaga Vasudevan est un professionnel du logiciel très dynamique qui occupe actuellement le poste de vice-président exécutif chargé des produits chez Skyhigh Security, où il dirige la gestion des produits, la conception, le marketing des produits et les stratégies GTM. Fort d'une riche expérience, il a contribué avec succès à la création de produits dans le domaine des logiciels d'entreprise SAAS (Oracle, Hightail - anciennement YouSendIt, WebEx, Vitalect) et de l'Internet grand public (Yahoo ! Messenger - voix et vidéo). Il se consacre au processus d'identification des problèmes sous-jacents des utilisateurs finaux et des cas d'utilisation et est fier de diriger la spécification et le développement de produits et de services de haute technologie pour relever ces défis, y compris en aidant les organisations à naviguer dans l'équilibre délicat entre les risques et les opportunités.
Contenu connexe

Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride

Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes

Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Blogs en vogue
Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride
Steve Tait 29 octobre 2026
Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes
Thyaga Vasudevan 28 octobre 2026
Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Mike Smart 16 octobre 2026
Assurer la sécurité dans la « nouvelle normalité » : pourquoi l'approche « Zero Trust » universelle est indispensable à l'ère de l'IA
Sriram Krishnamurthy 30 septembre 2026
Le travail est désormais hybride. Pourquoi payez-vous le double en raison d'une « taxe sur le cloud » liée à Office ?
Mike Smart 24 septembre 2026