ทรัพยากร
เราไม่สามารถหยุดการแข่งขันด้านปัญญาประดิษฐ์ได้ แต่เราสามารถทำให้มันปลอดภัยและมั่นคงยิ่งขึ้น
โดย Thyaga Vasudevan - รองประธานบริหารฝ่ายผลิตภัณฑ์
15 กันยายน 2026 5 เวลาอ่าน: 1 นาที
ในช่วงสุดสัปดาห์นี้ อุตสาหกรรม AI ได้มีการสนทนาที่ไม่ธรรมดาเกี่ยวกับเรื่องความเร็ว
สรุปแล้ว ซีอีโอของ Anthropic ดาริโอ อโมเดอี ได้ชี้ให้เห็น ว่าความสามารถของ AI ที่อยู่ระดับแนวหน้ากำลังพัฒนาเร็วกว่ากลไกที่จำเป็นสำหรับการเข้าใจและควบคุมมัน Sam Altman ซีอีโอของ OpenAI ก็ได้แสดงความพร้อมที่จะชะลอการพัฒนาของระบบ AI ขั้นสูงภายใต้เงื่อนไขที่เหมาะสม
ผมไม่ต้องการคาดเดาว่าทำไมพวกเขาจึงมีท่าทีเช่นนี้ แต่ความเสี่ยงที่พวกเขาอธิบายไว้นั้นควรได้รับการพิจารณาอย่างจริงจัง ดังนั้น ผมจึงเชื่อว่าการอภิปรายในวงกว้างจะนำไปสู่ข้อสรุปที่ต่างออกไป:
เราไม่ควรสร้างกลยุทธ์ความปลอดภัยด้าน AI บนพื้นฐานของสมมติฐานว่านวัตกรรมสามารถถูกชะลอได้ เราควรสร้างสถาปัตยกรรมความปลอดภัยที่ช่วยให้การนวัตกรรมสามารถดำเนินต่อไปได้อย่างปลอดภัยและมั่นคง
นวัตกรรมจะไม่หยุดลง
มีมูลค่าที่รอให้ถูกปลดล็อกอยู่มากมาย; AI มีศักยภาพที่จะเปลี่ยนแปลงวงการแพทย์ วิทยาศาสตร์ การพัฒนาซอฟต์แวร์ การศึกษา การผลิต ความปลอดภัยทางไซเบอร์ และแทบทุกอุตสาหกรรมที่เน้นความรู้ เมื่อผมพูดคุยกับลูกค้าในองค์กร Fortune 100 ในตลาดและภูมิภาคที่มีกฎระเบียบเข้มงวดที่สุด และครอบคลุมหลายอุตสาหกรรม ทุกคนต่างได้เห็นสิ่งนี้ด้วยตาตนเองแล้ว ตัวอย่างเช่น พนักงานกำลังใช้ผู้ช่วย AI นักพัฒนากำลังฝังโมเดลลงในแอปพลิเคชัน บริษัทต่าง ๆ กำลังสร้างสภาพแวดล้อม AI ส่วนตัว และกระบวนการทำงานของพวกเขากำลังกลายเป็นระบบอัตโนมัติมากขึ้นเรื่อย ๆ
ดังนั้น, เราไม่สามารถนำจินกลับเข้าไปในขวดได้อีกแล้ว
องค์กรที่ตอบสนองด้วยการจำกัดการใช้ AI เป็นหลัก อาจก่อให้เกิดปัญหาอีกประการหนึ่ง คือ พนักงานและนักพัฒนาจะหันไปใช้เครื่องมือที่ทีมความปลอดภัยไม่สามารถตรวจสอบได้ ดังนั้น เป้าหมายไม่ควรเป็นการชะลอการนำ AI มาใช้ แต่ควรเป็น การนำ AI มาใช้อย่างปลอดภัยยิ่งขึ้น.
ปัญหาของฟอร์มูลา 1
ยังมีปัญหาทางปฏิบัติอีกประการหนึ่งที่เกี่ยวข้องกับการลดความเร็วของแนวหน้า: ทุกคนต้องลดความเร็วพร้อมกัน ผมคิดว่านี่คล้ายกับปัญหาในกีฬาฟอร์มูลา 1
สมมติว่าคุณกำลังแข่งด้วยความเร็วสูงมาก และพบว่าส่วนหนึ่งของเส้นทางอาจไม่ปลอดภัย จึงยกเท้าออกจากคันเร่ง นี่อาจเป็นการกระทำที่รับผิดชอบ แต่คู่แข่งของคุณอาจคิดต่างออกไป พวกเขาอาจเชื่อว่าตัวเองมีระบบเบรกที่ดีกว่า อาจเลือกเส้นทางแข่งอื่น หรืออาจเลือกที่จะรับความเสี่ยงมากขึ้น
นอกจากนี้ โปรดทราบว่าใน AI ยังมีปัจจัยอีกหนึ่งอย่าง: โอเพนซอร์ส. นวัตกรรมกำลังกลายเป็นเรื่องระดับโลกและกระจายตัวมากขึ้นเรื่อยๆ ไม่ใช่ว่าห้องปฏิบัติการ Frontier เหล่านี้แข่งขันกันเอง – แต่เป็นประเทศต่างๆ ที่แข่งขันกัน บริษัทต่างๆ กำลังสร้างโมเดลเฉพาะของตนเองบนพื้นฐานของโอเพนซอร์ส
ดังนั้น องค์กรต่าง ๆ จึงจำเป็นต้องสมมติว่าความสามารถของ AI จะยังคงพัฒนาอย่างรวดเร็วต่อไป ไม่ว่าผู้เกี่ยวข้องทุกคนจะเห็นพ้องกับจังหวะการพัฒนานั้นหรือไม่
เหมือนกับใน Formula 1 คำตอบไม่ใช่แค่การขับช้าลงเท่านั้น แต่คือการผลิตรถยนต์ที่ปลอดภัยยิ่งขึ้น ระบบเบรกที่ดีขึ้น รั้วกั้นที่แข็งแรงขึ้น ระบบวัดข้อมูลระยะไกลที่ดีขึ้น และกฎระเบียบที่ดีขึ้น เช่นเดียวกัน AI ก็ต้องการสิ่งที่มีคุณสมบัติเทียบเท่า ความปลอดภัยต้องกลายเป็นราวกันตกสำหรับนวัตกรรม
ความปลอดภัยของ AI ไม่ใช่ปัญหาเพียงอย่างเดียว
ความปลอดภัยของ AI บางครั้งถูกลดทอนลงเหลือเพียงการปกป้องข้อความคำสั่ง (prompt) หรือการรักษาความปลอดภัยของโมเดลภาษาขนาดใหญ่ (LLM) ซึ่งเป็นการมองที่แคบเกินไป ปัจจุบัน AI ในองค์กรได้ขยายตัวตั้งแต่พนักงานที่ทดลองใช้เครื่องมือ AI สาธารณะ ไปจนถึงเอเจนต์อัตโนมัติที่เข้าถึงแอปพลิเคชัน API และข้อมูลขององค์กร ดังนั้น องค์กรจึงจำเป็นต้องมี สถาปัตยกรรมความปลอดภัย AI ที่ครอบคลุม ไม่ใช่ผลิตภัณฑ์เฉพาะจุดอีกตัวหนึ่ง
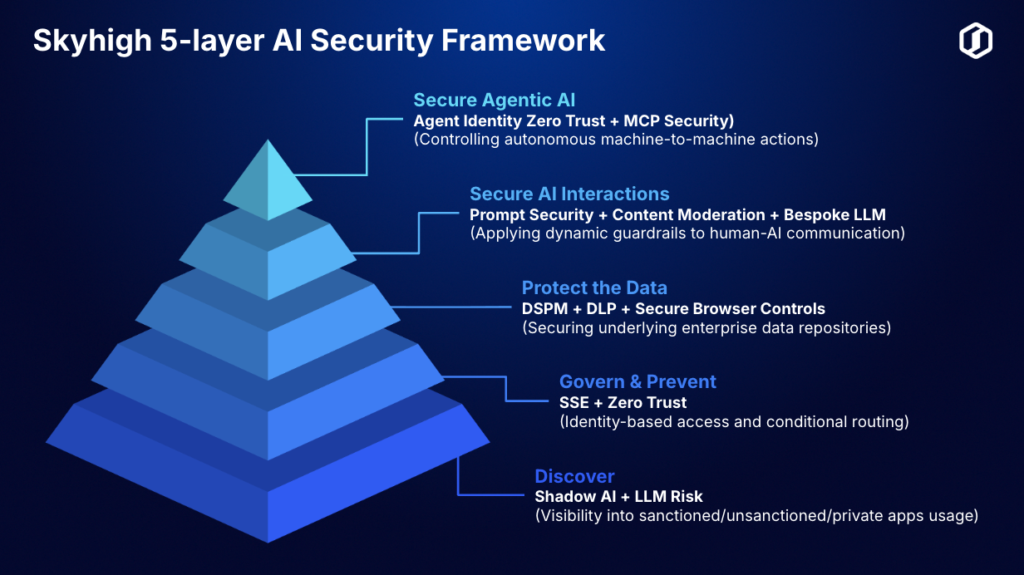
ที่ Skyhigh Security, เราพิจารณาเรื่องนี้ผ่านห้าขั้นตอนของโมเดลความเจริญเติบโต
1. ค้นพบ
คุณไม่สามารถปกป้องสิ่งที่คุณมองไม่เห็นได้ องค์กรต้องเริ่มด้วยการมองเห็นภาพรวมของ AI ที่ได้รับอนุญาต AI ที่ไม่ได้รับการควบคุม AI ส่วนตัว และโลกของแอปพลิเคชันที่ใช้ LLM ซึ่งกำลังขยายตัวอย่างรวดเร็ว องค์กรต้องเข้าใจว่าใครกำลังใช้ AI แอปพลิเคชันใดถูกเข้าถึง ความเสี่ยงที่ก่อขึ้นคืออะไร และข้อมูลที่ละเอียดอ่อนอาจไหลไปยังที่ใด
2. ควบคุมและป้องกัน
การมองเห็นข้อมูลต้องนำไปสู่การกำหนดนโยบาย พนักงานทุกคนไม่ควรมีสิทธิ์เข้าถึงบริการ AI ทุกอย่างอย่างเท่าเทียมกัน และแอปพลิเคชัน AI ทุกตัวไม่ควรได้รับข้อมูลเดียวกัน นี่คือจุดที่ Security Service Edge (SSE) + Zero Trust เข้ามามีบทบาทและกลายเป็นสิ่งจำเป็น นอกจากนี้ สถาปัตยกรรมยังต้องรองรับการบังคับใช้กฎแบบท้องถิ่น เพื่อรับประกันว่ามาตรการความปลอดภัยจะไม่ก่อให้เกิดปัญหาด้านประสิทธิภาพและความล่าช้าในประสบการณ์ของผู้ใช้ปลายทาง
ข้อมูลเกี่ยวกับตัวตน ความเสี่ยงจากการใช้งาน สถานะของอุปกรณ์ ระดับความไวของข้อมูล และบริบท สามารถกำหนดได้ว่าการโต้ตอบกับ AI ควรได้รับอนุญาต ถูกบล็อก ถูกจำกัด หรือถูกส่งไปยังเส้นทางอื่น
3. ปกป้องข้อมูล
มูลค่าของ AI ในระดับองค์กรมาจากการเข้าถึงข้อมูลขององค์กรมากขึ้นเรื่อยๆ ซึ่งนั่นก็เป็นจุดที่ความเสี่ยงส่วนใหญ่เกิดขึ้นด้วย องค์กรสามารถใช้ประโยชน์จาก Data Security Posture Management (DSPM), DLP และ Secure Browser Controls ทำงานร่วมกันเพื่อตรวจหาข้อมูลที่ละเอียดอ่อน ปกป้องข้อมูลขณะถูกส่งผ่าน และควบคุมสิ่งที่ผู้ใช้สามารถอัปโหลด ดาวน์โหลด คัดลอก วาง หรือเปิดเผยต่อแอปพลิเคชัน AI ได้
ความปลอดภัยของ AI ที่ไม่มีความปลอดภัยของข้อมูลนั้นยังไม่สมบูรณ์
4. การโต้ตอบกับ AI ที่ปลอดภัย
ชั้นถัดไปจะปกป้องการสนทนาเอง คำสั่งอาจมีข้อมูลที่ละเอียดอ่อน โมเดลอาจถูกควบคุมผ่านการฉีดคำสั่ง (prompt injection) คำตอบอาจมีเนื้อหาที่ไม่ปลอดภัยหรือไม่เหมาะสม องค์กรจึงจำเป็นต้องมี ความปลอดภัยของพรอมต์ + การควบคุมเนื้อหา + ระบบควบคุมสำหรับ LLM ที่ปรับแต่งตามความต้องการ เพื่อตั้งระบบป้องกันแบบไดนามิกในการโต้ตอบระหว่างมนุษย์กับ AI
คำถามนี้เกิดจาก: “ผู้ใช้รายนี้สามารถเข้าถึงแอปพลิเคชัน AI นี้ได้หรือไม่?”
ถึง: “ในบริบทนี้ ผู้ใช้ควรส่งข้อมูลนี้ไปยังโมเดลนี้หรือไม่?”
5. AI แบบเอเจนต์ที่ปลอดภัย
ชั้นนี้อาจกลายเป็นชั้นที่สำคัญที่สุดในท้ายที่สุด AI กำลังเปลี่ยนจาก การตอบคำถามไปสู่การดำเนินการ. เอเจนต์สามารถเข้าถึงระบบ เรียกใช้เครื่องมือ เรียก API ดึงข้อมูล และสื่อสารกับเอเจนต์อื่นด้วยความเร็วของเครื่อง โปรโตคอลอย่าง MCP ทำให้การเชื่อมต่อเหล่านี้มีประสิทธิภาพมากขึ้นเรื่อยๆ ดังนั้น องค์กรจึงจำเป็นต้องมี Agent Identity Zero Trust + MCP Security เพื่อให้การโต้ตอบแบบอัตโนมัติระหว่างเครื่องกับเครื่องมีตัวตน สิทธิ์ นโยบาย และการอนุญาตอย่างต่อเนื่อง
เราได้ใช้เวลาหลายทศวรรษในการสร้างระบบระบุตัวตนและสถาปัตยกรรมแบบ Zero Trust สำหรับมนุษย์ และตอนนี้เราจำเป็นต้องใช้ระบบเหล่านี้สำหรับเครื่องที่ทำงานอย่างอิสระ
นวัตกรรมควบคู่กับความปลอดภัย
สรุปแล้ว การอภิปรายนี้ไม่ใช่ระหว่างนวัตกรรมกับความปลอดภัย. นั่นเป็นทางเลือกที่ผิดพลาด ความท้าทายของอุตสาหกรรมความปลอดภัยไซเบอร์ควรอยู่ที่การส่งเสริม นวัตกรรมที่ปลอดภัยและมั่นคง.
AI จะทำงานได้เร็วขึ้น จะมีความอิสระในการทำงานมากขึ้น จะเข้าถึงข้อมูลขององค์กรได้มากขึ้น และจะดำเนินการแทนมนุษย์ได้มากขึ้น องค์กรต่าง ๆ ไม่สามารถวางกลยุทธ์ AI ของตนเองบนความหวังว่าระบบนิเวศทั้งหมดจะชะลอตัวลงพร้อมกันได้
สถาปัตยกรรมความปลอดภัยของพวกเขาต้องสมมติในทางตรงกันข้าม ผู้ชนะในยุค AI ไม่จำเป็นต้องเป็นองค์กรที่เคลื่อนไหวช้าที่สุด แต่จะเป็นองค์กรที่ค้นพบวิธี วิธีดำเนินการอย่างรวดเร็ว แต่พร้อมด้วยมาตรการป้องกันที่เหมาะสม
เกี่ยวกับผู้เขียน

ธยากา วาสุเทวัน
รองประธานเจ้าหน้าที่บริหารฝ่ายผลิตภัณฑ์
Thyaga Vasudevan เป็นผู้เชี่ยวชาญด้านซอฟต์แวร์ที่มีพลังงานสูง ซึ่งปัจจุบันดำรงตำแหน่งรองประธานบริหารฝ่ายผลิตภัณฑ์ Skyhigh Security โดยเขาเป็นผู้นำด้านการจัดการผลิตภัณฑ์ การออกแบบ การตลาดผลิตภัณฑ์ และกลยุทธ์ GTM ด้วยประสบการณ์อันยาวนาน เขาประสบความสำเร็จในการสร้างผลิตภัณฑ์ในซอฟต์แวร์องค์กรที่ใช้ SAAS (Oracle, Hightail – เดิมชื่อ YouSendIt, WebEx, Vitalect) และอินเทอร์เน็ตสำหรับผู้บริโภค (Yahoo! Messenger – เสียงและวิดีโอ) เขาทุ่มเทให้กับกระบวนการระบุปัญหาพื้นฐานของผู้ใช้ปลายทางและกรณีการใช้งาน และภูมิใจในการเป็นผู้นำในการกำหนดคุณลักษณะและพัฒนาผลิตภัณฑ์และบริการไฮเทคเพื่อรับมือกับความท้าทายเหล่านี้ รวมถึงช่วยให้องค์กรต่างๆ นำทางความสมดุลที่ละเอียดอ่อนระหว่างความเสี่ยงและโอกาส
เนื้อหาที่เกี่ยวข้อง



บล็อกที่กำลังได้รับความนิยม
แนะนำ Skyhigh Hybrid Mesh SSE: ออกแบบมาเพื่อรองรับรูปแบบการทำงานขององค์กรสมัยใหม่
Thyaga Vasudevan 28 ตุลาคม 2026
รักษาความปลอดภัยที่สถานที่ทำงาน: หยุดจ่ายค่าบริการตามอัตราคลาวด์สำหรับ AI ในระบบท้องถิ่น
ไมค์ สมาร์ท 16 ตุลาคม 2026
การรักษาความปลอดภัยในยุคใหม่: ทำไมหลักการ Zero Trust แบบสากลจึงเป็นสิ่งจำเป็นในยุคของ AI
ศรีราม คริชณามุรติ 30 กันยายน 2026
การทำงานแบบไฮบริด ทำไมคุณต้องจ่ายค่าภาษีคลาวด์สำหรับสำนักงานเป็นสองเท่า?
ไมค์ สมาร์ท 24 กันยายน 2026