Recursos
No podemos detener la carrera por la inteligencia artificial. Pero sí podemos hacerla más segura y protegida.
Por Thyaga Vasudevan - Vicepresidenta Ejecutiva de Producto
15 de septiembre de 2026 5 Minutos de lectura
Este fin de semana, el sector de la inteligencia artificial mantuvo un debate inusual sobre la velocidad.
En resumen, el director general de Anthropic, Dario Amodei, argumentó que las capacidades de vanguardia de la IA están avanzando más rápido que los mecanismos necesarios para comprenderlas y controlarlas. El director ejecutivo de OpenAI, Sam Altman, también ha expresado su disposición a ralentizar el desarrollo de sistemas avanzados de IA en las condiciones adecuadas.
No deseo especular sobre los motivos por los que adoptan estas posturas. Sin embargo, los riesgos que describen merecen ser tomados en serio. Por ello, considero que el debate más amplio apunta a una conclusión diferente:
No debemos basar nuestra estrategia de seguridad en materia de inteligencia artificial en la suposición de que se puede frenar la innovación. Debemos crear una arquitectura de seguridad que permita que la innovación continúe de forma segura y protegida.
La innovación no va a detenerse
Simplemente hay demasiado valor esperando a ser aprovechado; la IA tiene el potencial de transformar la medicina, la ciencia, el desarrollo de software, la educación, la industria manufacturera, la ciberseguridad y prácticamente todos los sectores intensivos en conocimiento. Cuando hablo con clientes de organizaciones de la lista Fortune 100, presentes en algunos de los mercados y regiones más regulados y que abarcan múltiples sectores, todos y cada uno de ellos ya lo están comprobando de primera mano. Por ejemplo, los empleados utilizan asistentes de IA, los desarrolladores están integrando modelos en las aplicaciones, las empresas están creando entornos privados de IA y sus procesos empresariales están adquiriendo cada vez más autonomía.
Por lo tanto, no podemos volver a meter al genio en la lámpara.
Las organizaciones que responden principalmente restringiendo el uso de la IA pueden generar otro problema: los empleados y los desarrolladores recurren a herramientas que los equipos de seguridad no pueden supervisar. Por lo tanto, el objetivo no debería ser ralentizar la adopción de la IA. Más bien debería ser una adopción más segura de la IA.
El problema de la Fórmula 1
Existe otro reto práctico a la hora de ralentizar la frontera: todos tendrían que reducir la velocidad al mismo tiempo. Creo que esto es similar a un problema de Fórmula 1.
Supongamos que está compitiendo a una velocidad extraordinaria y descubre que una parte del circuito podría ser peligrosa, por lo que levanta el pie del acelerador. Esto podría ser lo más responsable, pero su rival podría pensar de otra manera. Es posible que considere que dispone de mejores frenos, que elija otra trazada o que decida asumir un mayor riesgo.
Asimismo, tenga en cuenta que, en el ámbito de la IA, existe otro factor: el código abierto. La innovación es cada vez más global y está más distribuida. No es que estos laboratorios de vanguardia compitan entre sí, sino que son las naciones las que compiten. Las empresas están creando sus propios modelos personalizados basados en el código abierto.
Por lo tanto, las organizaciones deberán partir de la base de que las capacidades de la inteligencia artificial seguirán avanzando rápidamente, independientemente de si todos los participantes están de acuerdo con el ritmo de dicho avance.
Al igual que en la Fórmula 1, la solución no consiste simplemente en conducir más despacio. La solución pasa por fabricar coches más seguros, mejores frenos, barreras más resistentes, una telemetría más eficaz y unas normas más adecuadas. Del mismo modo, la IA necesita su equivalente. La seguridad debe convertirse en la barrera de protección de la innovación.
La seguridad de la IA no es un único problema
La seguridad de la IA a veces se reduce a proteger una indicación o a garantizar la seguridad de un modelo de lenguaje grande (LLM). Esa visión es demasiado limitada. La IA empresarial abarca ahora desde los empleados que experimentan con herramientas de IA públicas hasta los agentes autónomos que acceden a aplicaciones, API y datos de la empresa. Por lo tanto, las organizaciones necesitan una arquitectura integral de seguridad de la IA, y no de otro producto puntual.
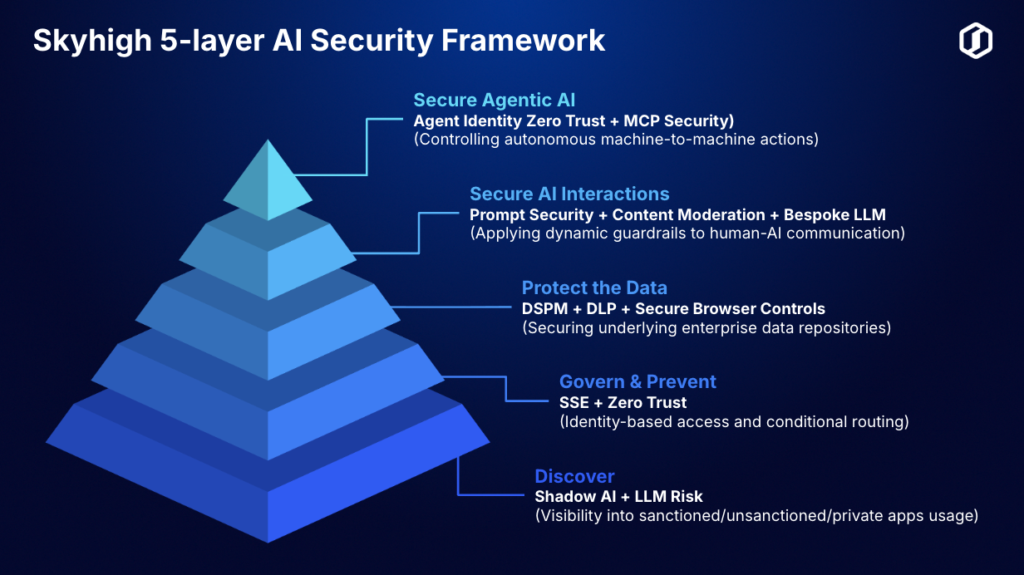
En Skyhigh Security, abordamos esta cuestión a través de cinco etapas de un modelo de madurez.
1. Descubra
No se puede proteger lo que no se ve. Las organizaciones deben, en primer lugar, disponer de visibilidad sobre la IA autorizada, la IA en la sombra, la IA privada y el creciente universo de aplicaciones basadas en modelos de lenguaje a gran escala (LLM). Deben comprender quién utiliza la IA, a qué aplicaciones se accede, qué riesgos plantean y hacia dónde pueden fluir los datos sensibles.
2. Regular y prevenir
La visibilidad debe traducirse en políticas. No todos los empleados deben tener el mismo acceso a todos los servicios de IA, ni todas las aplicaciones de IA deben recibir los mismos datos. Aquí es donde Security Service Edge (SSE) + Zero Trust entra en juego y se vuelve esencial. Además, la arquitectura debe permitir la aplicación de medidas a nivel local para garantizar que la seguridad no introduzca ningún impacto en el rendimiento ni en la latencia en la experiencia del usuario final
La identidad, el riesgo de la aplicación, el estado del dispositivo, la sensibilidad de los datos y el contexto pueden determinar si una interacción con la IA debe permitirse, bloquearse, restringirse o redirigirse de otra forma.
3. Proteja los datos
El valor de la IA empresarial proviene, cada vez más, de su acceso a los datos de la empresa. Ahí es también donde reside gran parte del riesgo. Las organizaciones pueden aprovechar la gestión de la postura de seguridad de los datos (DSPM), DLP y Controles de navegador seguro que funcionan conjuntamente para detectar información confidencial, protegerla mientras se transmite y controlar lo que los usuarios pueden cargar, descargar, copiar, pegar o mostrar a las aplicaciones de IA.
La seguridad de la IA sin seguridad de los datos es incompleta.
4. Interacciones seguras con la IA
La siguiente capa protege la propia conversación. Las indicaciones pueden contener información confidencial. Los modelos pueden ser manipulados mediante la inyección de indicaciones. Las respuestas pueden contener contenido peligroso o inapropiado. Las organizaciones necesitan seguridad en las instrucciones, moderación de contenidos y controles para los modelos de lenguaje grandes (LLM) a medida para establecer medidas de protección dinámicas en torno a las interacciones entre personas y la IA.
La pregunta surge a partir de: «¿Puede este usuario acceder a esta aplicación de IA?»
a: «¿Debería este usuario, en este contexto, enviar esta información a este modelo?»
5. IA agentiva segura
En última instancia, esta podría convertirse en la capa más importante. La IA está pasando de responder a preguntas a llevar a cabo acciones. Los agentes pueden acceder a sistemas, invocar herramientas, llamar a API, recuperar datos y comunicarse con otros agentes a la velocidad de una máquina. Protocolos como el MCP hacen que estas conexiones sean cada vez más potentes. Por lo tanto, las organizaciones necesitan Identidad del agente, modelo «Zero Trust» y seguridad MCP para que las interacciones autónomas de máquina a máquina cuenten con identidad, permisos, políticas y autorización continua.
Hemos dedicado décadas a desarrollar arquitecturas de identidad y de «confianza cero» para las personas. Ahora las necesitamos para las máquinas que actúan de forma autónoma.
Innovación y seguridad
En conclusión, el debate no se centra en elegir entre innovación o seguridad. Se trata de una disyuntiva falsa. El reto para el sector de la ciberseguridad debería consistir en facilitar una innovación segura y protegida.
La IA será cada vez más rápida. Será cada vez más autónoma. Tendrá acceso a más datos empresariales. Y llevará a cabo más acciones en nombre de las personas. Las organizaciones no pueden basar su estrategia de IA en la esperanza de que todo el ecosistema se ralentice de forma colectiva.
Su arquitectura de seguridad debe partir de la premisa contraria. Los vencedores de la era de la IA no serán necesariamente las organizaciones que avancen más lentamente. Serán aquellas que descubran cómo actuar con rapidez, pero con las medidas de protección adecuadas.
Sobre el autor

Thyaga Vasudevan
Vicepresidente Ejecutivo de Producto
Thyaga Vasudevan es un profesional del software de gran energía que actualmente ocupa el cargo de Vicepresidente Ejecutivo de Producto en Skyhigh Security, donde dirige la Gestión de Producto, el Diseño, el Marketing de Producto y las Estrategias GTM. Con una gran experiencia, ha contribuido con éxito a la creación de productos tanto en software empresarial basado en SAAS (Oracle, Hightail - antes YouSendIt, WebEx, Vitalect) como en Internet de consumo (Yahoo! Messenger - Voz y Vídeo). Se dedica al proceso de identificar los problemas subyacentes de los usuarios finales y los casos de uso, y se enorgullece de liderar la especificación y el desarrollo de productos y servicios de alta tecnología para abordar estos retos, lo que incluye ayudar a las organizaciones a navegar por el delicado equilibrio entre riesgos y oportunidades.
Contenido relacionado


Le presentamos Skyhigh Hybrid Mesh SSE: diseñado para adaptarse a la forma de trabajar de las empresas modernas

Seguridad allí donde se trabaja: deje de pagar tarifas de la nube por la IA local
Blogs de moda
Qué implica aplicar una solución de seguridad verdaderamente híbrida
Steve Tait 29 de octubre de 2026
Le presentamos Skyhigh Hybrid Mesh SSE: diseñado para adaptarse a la forma de trabajar de las empresas modernas
Thyaga Vasudevan 28 de octubre de 2026
Seguridad allí donde se trabaja: deje de pagar tarifas de la nube por la IA local
Mike Smart 16 de octubre de 2026
Garantizar la nueva normalidad: por qué el modelo «Zero Trust» universal es esencial en la era de la IA
Sriram Krishnamurthy 30 de septiembre de 2026
El trabajo es híbrido. ¿Por qué está pagando el doble por un «impuesto de la nube» en la oficina?
Mike Smart 24 de septiembre de 2026