







Seguridad en la nube híbrida: arquitectura y buenas prácticas
- La seguridad en la nube híbrida protege a los usuarios, los datos y las cargas de trabajo tanto en entornos locales como en la nube, considerándolos como un único sistema.
- Los mayores riesgos se encuentran en los puntos de unión: la identidad, las rutas de tráfico, el movimiento de datos y la desviación de las políticas.
- Centralice las decisiones sobre políticas y distribuya su aplicación allí donde se genere el tráfico y donde deban permanecer los datos.
- Elija entre una implementación en la nube, local o híbrida para cada carga de trabajo, en función de la latencia, la soberanía, la resiliencia y el coste.
- SSE protege el acceso de los usuarios a aplicaciones web, SaaS y privadas, y puede ejecutarse en la nube o en las propias instalaciones.
La arquitectura de seguridad en la nube híbrida es el diseño que determina dónde se ubican los controles de seguridad, cómo se define una política de forma única y se aplica de manera coherente, y cómo se protegen los datos a medida que se transfieren entre los sistemas locales y los servicios en la nube. Una arquitectura sólida considera el entorno híbrido como un único entorno con múltiples puntos de aplicación, y no como un centro de datos al que se le ha añadido una nube.
La mayoría de las empresas operan actualmente de esta manera. El informe «State of the Cloud 2026» de Flexera reveló que el 73 % de las organizaciones cuentan con entornos híbridos. Esta guía explica los riesgos que conlleva ese modelo, la arquitectura que los aborda, las decisiones relacionadas con la implementación y la protección de datos, el papel que desempeña la « Security Service Edge » (SSE), así como las mejores prácticas y las consideraciones de cumplimiento normativo que lo integran todo. Cada sección incluye un enlace a un artículo de apoyo más detallado. Para obtener una visión más amplia de la infraestructura, incluidos los componentes, los modelos de implementación y los patrones de arquitectura, consulte «Arquitectura de la nube híbrida: componentes y modelos de implementación».
¿En qué consiste la seguridad en la nube híbrida?
La seguridad en la nube híbrida consiste en proteger a los usuarios, las aplicaciones y los datos en un entorno que combina infraestructura local, nube privada y nube pública, aplicando de forma coherente políticas de identidad, normas de seguridad, protección de datos y supervisión en todos estos entornos.
Abarca cuatro aspectos que la seguridad de un único entorno no cubre:
- Las conexiones entre entornos, incluidas las interconexiones, los túneles y el tráfico que los atraviesa.
- Coherencia de la política, de modo que un usuario, un dispositivo o un tipo de datos reciban el mismo trato, independientemente del lugar en el que se gestione el tráfico.
- Divida las responsabilidades, ya que cada servicio en la nube distribuye las funciones de seguridad de forma diferente entre el proveedor y el cliente.
- Las decisiones sobre la ubicación, ya que la organización debe elegir dónde se llevan a cabo la inspección, el descifrado y el registro para cada ruta de tráfico.
A menudo se confunde la nube híbrida con la multinube, que consiste en utilizar más de un proveedor de nube pública. La mayoría de las grandes organizaciones adoptan ambos modelos. Consulte «Seguridad en la nube híbrida frente a la multinube».
Ventajas de la seguridad en la nube híbrida
Un programa de seguridad en la nube híbrida bien diseñado ofrece a las organizaciones un mayor control que un enfoque basado exclusivamente en la nube y una mayor flexibilidad que un enfoque basado exclusivamente en las instalaciones propias.
Control sobre el lugar en el que se procesan los datos. El tráfico regulado puede descifrarse e inspeccionarse en la propia infraestructura de la organización, mientras que el tráfico menos sensible se gestiona mediante servicios en la nube. Esto simplifica las evaluaciones de soberanía y privacidad. Consulte «Soberanía de los datos en la seguridad de la nube híbrida».
Resiliencia operativa. La aplicación local de las políticas web y de aplicaciones privadas sigue funcionando cuando falla un proveedor de nube, un enlace WAN o una conexión a Internet. Los servicios aplicados en la nube del proveedor, entre los que se incluyen la protección de datos, remote browser isolation, los controles de seguridad basados en IA, CASB y la gestión del estado de seguridad de los datos, dependen de la accesibilidad a la nube y se reanudan cuando se restablece la ruta. La seguridad no se convierte en un punto único de fallo fuera del control de la organización en lo que respecta al tráfico regulado localmente. Véase «Resiliencia de SSE híbrida».
Rendimiento donde realmente importa. Los usuarios locales, los sistemas de la planta y el tráfico interno de gran volumen evitan un viaje de ida y vuelta innecesario a un punto de presencia en la nube, mientras que los usuarios remotos disfrutan de protección directa en la nube sin necesidad de un enlace de retorno a través de una VPN.
Una ruta de migración sin una transición obligatoria. Las organizaciones pueden modernizar sus pasarelas heredadas, ampliar sus servicios a la nube y adoptar el modelo «zero trust» a su propio ritmo, en lugar de trasladar todo el tráfico de una sola vez.
Control de costes a gran escala. La gestión local de volúmenes de tráfico interno muy elevados puede resultar más económica que desviar todo el tráfico a través de un servicio en la nube con tarificación por uso, mientras que el tráfico remoto y el de SaaS se benefician de la elasticidad de la nube.
Protección uniforme para una plantilla distribuida. Gracias a un único motor de políticas, las mismas normas se aplican a los usuarios tanto en la oficina como en las sucursales y en casa.
Riesgos y retos de seguridad en la nube híbrida
La nube híbrida es más difícil de proteger que un entorno único, ya que multiplica el número de lugares en los que los controles deben funcionar de la misma manera.
El NIST describe el cambio subyacente en la norma SP 800-215, «Guía para un entorno de red empresarial seguro». En ella se identifican tres repercusiones en materia de seguridad derivadas del acceso multicloud, los centros de datos y las sucursales repartidos geográficamente, y las aplicaciones distribuidas: el perímetro de red tradicional desaparece, la superficie de ataque aumenta con cada componente adicional de computación, red y almacenamiento, y los atacantes disponen de más vías para traspasar los límites de la red.
Los datos sobre filtraciones reflejan el mismo patrón. El informe «Cost of a Data Breach Report 2025» de IBM reveló que el 30 % de las filtraciones afectaban a datos distribuidos en múltiples entornos (nube pública, nube privada e instalaciones propias). Esas filtraciones constituyeron la categoría más costosa, con un promedio de 5,05 millones de dólares, y fueron las que más tiempo tardaron en identificarse y contenerse: 276 días. Las filtraciones de datos almacenados únicamente en instalaciones propias tuvieron un coste medio de 4,01 millones de dólares. El informe de IBM de 2026 sitúa el coste medio global de una filtración en una cifra récord de 4,99 millones de dólares, que se sitúa por debajo de la cifra relativa a los entornos múltiples mencionada anteriormente, ya que abarca todos los tipos de filtraciones y no solo la categoría más costosa.
Los riesgos de seguridad más habituales en la nube híbrida son:
- Política incoherente. Un mismo usuario o tipo de datos se gestiona de una forma mediante un proxy local y de otra mediante un servicio en la nube, y esta discrepancia pasa desapercibida hasta que se produce una auditoría o un incidente.
- Lagunas de visibilidad. Los registros, las alertas y los inventarios de datos se encuentran en herramientas independientes, por lo que nadie detecta un ataque que se extiende por distintos entornos.
- Expansión descontrolada de identidades. Los directorios, las cuentas de servicio, las claves de API y, ahora, los agentes de IA se acumulan a un ritmo más rápido que las revisiones de acceso, y cada entorno puede tener su propio «silo» de identidades.
- Configuración incorrecta. Los servicios en la nube con ajustes predeterminados poco restrictivos, cambios no revisados y modelos de proveedor dispares generan riesgos a los que los controles locales nunca se enfrentan.
- Responsabilidad poco clara. Los equipos dan por hecho que un proveedor se encarga de algo que, en realidad, es responsabilidad del cliente.
- Expansión descontrolada de los datos. Los datos sensibles se copian entre entornos, a servicios SaaS y a herramientas de inteligencia artificial a un ritmo que supera la capacidad de la clasificación y la gobernanza.
- Riesgo de concentración y disponibilidad. Si la aplicación de las medidas de seguridad depende por completo de un único servicio externo, cualquier interrupción en dicho servicio paraliza el trabajo o anula la protección.
La Agencia de Seguridad Nacional de EE. UU. considera que la complejidad híbrida constituye un problema específico. Sus «Diez estrategias principales para mitigar los riesgos de seguridad en la nube», publicadas junto con la CISA en marzo de 2024, incluyen una estrategia específica para abordar las complejidades que plantean los entornos híbridos y multinube, junto con la gestión de identidades, la gestión de claves, la segmentación, la seguridad de los datos y el registro de eventos.
Responsabilidad compartida en un patrimonio híbrido
En un entorno híbrido, la organización gestiona varios modelos de responsabilidad compartida al mismo tiempo, y la protección de la identidad y de los datos sigue siendo siempre su propia responsabilidad.
Las directrices de la NSA sobre el modelo de responsabilidad compartida advierten de que los clientes suelen dar por sentado que el proveedor se encarga de aspectos de la seguridad que, en realidad, son responsabilidad del cliente, y que las configuraciones erróneas y la falta de controles siguen constituyendo riesgos importantes en la nube.
| Capa | En las propias instalaciones | IaaS | SaaS |
|---|---|---|---|
| Instalaciones físicas y equipos informáticos | Cliente | Proveedor | Proveedor |
| Red e hipervisor | Cliente | Proveedor | Proveedor |
| Sistema operativo y entorno de ejecución | Cliente | Cliente | Proveedor |
| Configuración de la aplicación | Cliente | Cliente | Compartido |
| Política de identidad y acceso | Cliente | Cliente | Cliente |
| Clasificación y protección de datos | Cliente | Cliente | Cliente |
Hay dos elementos que nunca cambian: la identidad y los datos. Una arquitectura de seguridad híbrida debe construirse en torno a esas dos constantes.
¿Qué nivel de seguridad ofrece la arquitectura de nube híbrida?
Una arquitectura de nube híbrida puede ser tan segura como una arquitectura de entorno único y, además, más resiliente, siempre que la identidad, las políticas, la protección de datos y la visibilidad estén unificadas en todos los entornos.
Lo que hace que los entornos híbridos sean arriesgados es la falta de coherencia: políticas, herramientas y equipos diferentes para cada entorno. Los datos de IBM sobre incidentes de seguridad ponen de manifiesto el coste de esa falta de coherencia, ya que los incidentes que afectan a varios entornos resultan más costosos y duran más tiempo que los que se producen únicamente en entornos locales. Las organizaciones que unifican estas capas eliminan la mayor parte del riesgo adicional y adquieren la capacidad de mantener en funcionamiento localmente las medidas de cumplimiento críticas cuando falla un servicio externo.
Arquitectura de seguridad en la nube híbrida: las capas de control
Lo más recomendable es estructurar una arquitectura de seguridad en la nube híbrida en seis capas de control que se apliquen en todos los entornos, en consonancia con los pilares del Modelo de Madurez de «Zero Trust» de la CISA.
1. Identidad y acceso. Un único proveedor de identidad de confianza, autenticación multifactorial (MFA) resistente al phishing y acceso condicional basado en el usuario, el dispositivo, la ubicación y el riesgo. Incluya identidades no humanas: cuentas de servicio, identidades de cargas de trabajo, tokens de API y agentes de IA que actúan con acceso a nivel de usuario.
2. Dispositivos. El estado de los dispositivos (gestionados o no gestionados, con parches instalados, protegidos) debería influir en las decisiones de acceso en todos los ámbitos, no solo en el caso de los usuarios remotos.
3. Red y tráfico. Segmentación, inspección mediante el grupo de seguridad (SWG, « secure web gateway ») del tráfico destinado a Internet, acceso a la red de zona (ZTNA, « zero trust network access ») para aplicaciones privadas y controles de cortafuegos entre segmentos. Esta capa también determina dónde se descifra e inspecciona el tráfico TLS.
4. Aplicaciones y cargas de trabajo. Configuraciones reforzadas, gestión de la seguridad de la infraestructura en la nube, seguridad de las API y gestión de vulnerabilidades que abarca tanto los servidores del centro de datos como las instancias en la nube.
5. Datos. Detección y clasificación (incluida la gestión del estado de seguridad de los datos, o DSPM), prevención de la pérdida de datos ( data loss prevention , DLP) en la web, SaaS, aplicaciones privadas, terminales y herramientas de IA, cifrado y gestión de claves.
6. Visibilidad y operaciones. Registro centralizado, análisis de comportamiento, respuesta automatizada y «políticas como código», de modo que los cambios se controlen por versiones y sean coherentes.

Para obtener una visión general, a nivel de diagrama, de los componentes, los flujos de tráfico, los límites de control y los ejemplos de implementación, consulte la Arquitectura de referencia de seguridad en la nube híbrida.
Plano de control frente a plano de datos
El principio fundamental de la arquitectura híbrida consiste en centralizar las decisiones relativas a las políticas y distribuir la aplicación de las mismas allí donde fluye realmente el tráfico.
La guía sobre el modelo «zero trust» del NIST, la norma SP 800-207, distingue entre el punto de decisión de políticas (PDP), que determina si un sujeto puede acceder a un recurso, y el punto de aplicación de políticas (PEP), que se sitúa en la ruta del tráfico y permite, supervisa o interrumpe la conexión.
Esa separación es la clave del diseño híbrido. Las decisiones deben centralizarse para que se aplique un único conjunto de normas en todas partes. La aplicación de dichas normas debe distribuirse de modo que la inspección se realice en un punto de presencia en la nube para un usuario remoto que acceda a servicios SaaS, en una pasarela de sucursal para un usuario de oficina y dentro del centro de datos para el tráfico interno que nunca pasa por Internet.
Cuando la toma de decisiones y la aplicación de medidas se separan en productos distintos según el entorno, las organizaciones mantienen dos o tres conjuntos de políticas. Estos conjuntos se van desajustando entre sí, y ese desajuste acaba convirtiéndose en un hallazgo de auditoría o en una vía de infracción. Véase «Políticas de seguridad coherentes en la nube y en las instalaciones».
Decisiones de implementación: implementación en la nube, en las propias instalaciones o híbrida
No existe una única ubicación adecuada para los controles de seguridad; la respuesta correcta depende del tráfico y de los datos, y se determina en función de cada carga de trabajo, cada sede o cada grupo de usuarios.
| Factor | Se decanta por la aplicación de la normativa a través de la nube | Se decanta por la aplicación de la ley in situ o a nivel local |
|---|---|---|
| Ubicación del usuario | Usuarios remotos y móviles | Usuarios en oficinas, plantas y centros de datos |
| Destino | SaaS e Internet | Solicitudes internas y privadas |
| Sensibilidad a la latencia | Admite un salto de nube | Tráfico en tiempo real, de gran volumen o de tecnología operativa (OT) |
| Soberanía de los datos | Las regiones proveedoras cumplen los requisitos de residencia; además, la soberanía depende de quién gestione la infraestructura | Las cargas útiles, las claves o los registros deben permanecer en una jurisdicción o en unas instalaciones |
| Resiliencia | El acuerdo de nivel de servicio (SLA) del proveedor es aceptable | Las operaciones deben continuar durante una interrupción del servicio en la nube o de la red WAN |
| Coste por volumen | Volumen de inspección moderado | Volumen de tráfico interno muy elevado |
| Sistemas heredados y OT | Pocas dependencias heredadas | Protocolos heredados o redes gestionadas localmente; confirme que admiten el funcionamiento sin conexión |
La mayoría de las empresas optan por una combinación de ambas opciones. La cuestión en materia de arquitectura pasa entonces a ser si la aplicación de políticas en la nube y en las instalaciones comparte un único motor de políticas o si se ejecuta en pilas paralelas. Véase «Pasarelas web seguras en la nube frente a las de las instalaciones» y «Implementación de SSE privadas».
La ubicación de la inspección TLS merece una atención especial. Las directrices de la NSA sobre la gestión del riesgo derivado de la inspección TLS recomiendan descifrar el tráfico una sola vez, dentro de la red de la empresa, y evitar la inspección redundante mediante proxies encadenados. En los diseños híbridos, esto implica decidir de forma deliberada dónde se lleva a cabo el descifrado para cada ruta de tráfico. Véase «Inspección TLS local frente a en la nube».

Protección de datos tanto en la nube como en las instalaciones
La protección de datos en un entorno híbrido depende de que se clasifiquen los datos una sola vez y de que se aplique dicha clasificación en todos los puntos por los que los datos puedan salir.
- Localice los datos. Identifique los datos confidenciales en el almacenamiento en la nube, los servicios SaaS, las bases de datos y los recursos compartidos, y mantenga actualizado dicho inventario.
- Clasifique una sola vez. Utilice un único esquema de clasificación para que un documento confidencial reciba el mismo trato, independientemente de si se sube a la web, se comparte en un servicio SaaS, se pega en una solicitud de IA generativa o se copia en una memoria USB.
- Aplíquela en todos los canales compatibles. Aplique una política común de DLP en todos los canales compatibles (web, nube, aplicaciones privadas, terminales e inteligencia artificial) y documente cualquier integración específica de cada canal. Consulte «DLP en entornos en la nube y locales».
- Relacione la política con su aplicación. Utilice los resultados del DSPM para determinar qué repositorios y conjuntos de datos requieren los controles más estrictos. Consulte «Cómo funcionan conjuntamente el DSPM y el SSE».
- Controle dónde se procesan los datos. Decida dónde se lleva a cabo la inspección, qué información sale del entorno, dónde se almacenan los registros y quién puede acceder al contenido descifrado.
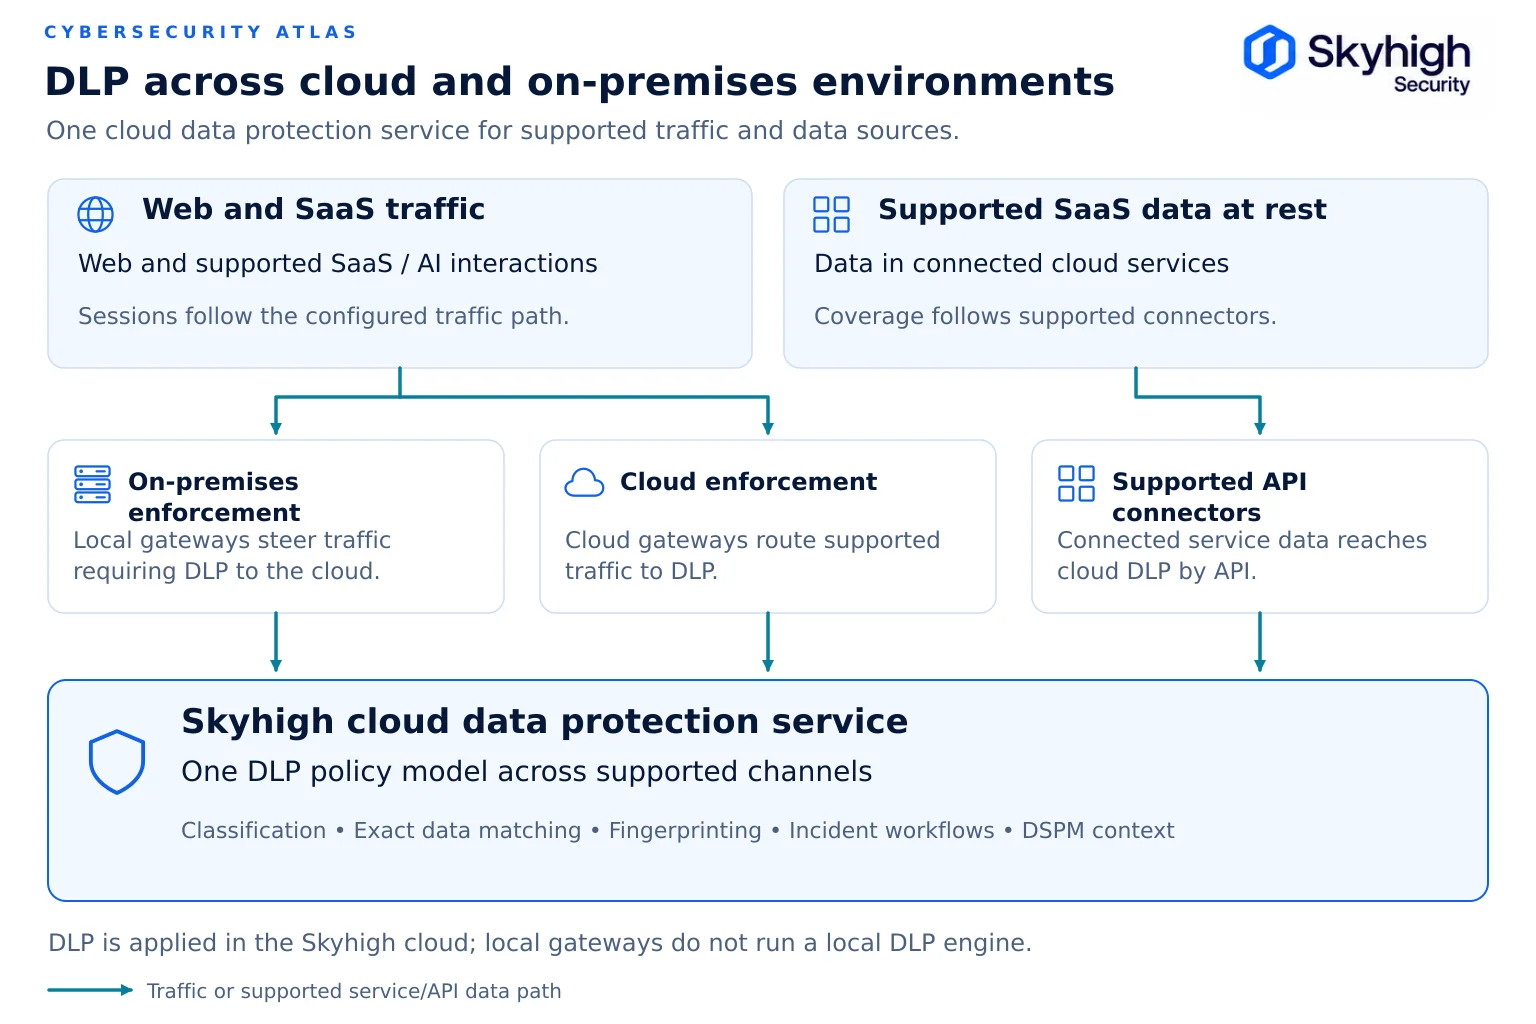
El papel de SSE en la seguridad de la nube híbrida
Security Service Edge garantiza el acceso de los usuarios a la web, a las aplicaciones SaaS y a las aplicaciones privadas, y, en una arquitectura híbrida, puede aplicar las medidas de seguridad tanto en la nube como en las instalaciones.
Gartner define la «security service edge » (SSE) como la protección del acceso a la web, a los servicios en la nube y a las aplicaciones privadas, con capacidades que incluyen el control de acceso, la protección frente a amenazas, la seguridad de los datos y la supervisión de la seguridad. Gartner describe la SSE como una solución que se presta principalmente a través de la nube, aunque señala que puede incluir componentes locales o basados en agentes.
La SSE suele integrar SWG, CASB ( cloud access security broker ), ZTNA, DLP y RBI ( remote browser isolation ). Aborda la capa de usuario a aplicación de una arquitectura híbrida. No sustituye a la gestión del estado de las cargas de trabajo, la protección de terminales ni la gobernanza de identidades.
Las primeras implementaciones de SSE partían del supuesto de que todo el tráfico se enrutaría a través de la nube de un proveedor. Esto se adapta bien a los usuarios remotos y al SaaS, pero plantea problemas para los datos sujetos a normativa, el tráfico interno, las operaciones sensibles a la latencia y las organizaciones que deben seguir funcionando durante una interrupción del servicio en la nube. El análisis de mercado de SSE para 2026 de Gartner señala que los proveedores ofrecen cada vez más dispositivos virtuales o de hardware que amplían el plano de datos de SSE en las instalaciones para el procesamiento del tráfico local y la resiliencia frente a los tiempos de inactividad de la nube, tal y como se cita en el anuncio de «Skyhigh Security» sobre los resultados de su informe « Critical Capabilities » para 2026.
Se trata de un SSE híbrido: puntos de presencia en la nube y aplicación de políticas en las instalaciones o en las sucursales que funcionan bajo un único motor de políticas y una única consola. Skyhigh Hybrid SSE Mesh es la implementación de ese modelo por parte de Skyhigh Security, con un plano de datos local para la inspección TLS y el ZTNA, ampliado mediante CASB, DSPM, DLP y RBI en la nube.
Soluciones de seguridad para la nube híbrida
Las soluciones de seguridad para la nube híbrida se clasifican en varias categorías, y la mayoría de las organizaciones necesitan más de una.
| Categoría | Qué protege | Dónde encaja en la arquitectura |
|---|---|---|
| Plataformas SSE y SASE | Acceso de los usuarios a aplicaciones web, SaaS y privadas | Capas de red y de datos; puntos de control |
| Seguridad de los datos (DSPM, DLP, cifrado) | Datos sensibles en reposo y en tránsito | Capa de datos |
| Protección de aplicaciones nativas en la nube (CNAPP) | Cargas de trabajo en la nube y configuración de la infraestructura | Capa de aplicaciones y cargas de trabajo |
| Seguridad de la red | Tráfico entre zonas, emplazamientos y segmentos | Capa de red |
| Seguridad de la identidad | Usuarios, dispositivos, cuentas de servicio y agentes | Capa de identidad |
| Operaciones de seguridad (SIEM, análisis) | Detección y respuesta en distintos entornos | Capa de visibilidad y operaciones |
A la hora de comparar proveedores de seguridad para la nube híbrida, la cuestión más importante es si la aplicación de políticas en las instalaciones y en la nube comparten un único motor de políticas o si se trata de productos independientes bajo una misma marca. Evalúe la flexibilidad de implementación, la protección de datos, el control de políticas, la integración, la migración y la resiliencia, y verifique las afirmaciones mediante una prueba de concepto con su propio tráfico. Consulte «Soluciones de seguridad para la nube híbrida: cómo comparar proveedores».
Cuestiones normativas y de cumplimiento
La mayoría de los marcos normativos no mencionan directamente la nube híbrida, pero todos ellos exigen controles que funcionen de manera coherente independientemente de dónde se encuentren los datos regulados y los usuarios.
| Marco | Qué se espera de una arquitectura híbrida |
|---|---|
| Marco de Ciberseguridad 2.0 del NIST | Gobernanza, visibilidad de los activos, protección, detección, respuesta y recuperación aplicadas en todos los entornos |
| NIST SP 800-53, Rev. 5 | Grupos de controles, tales como el control de acceso, la protección de perímetros, la auditoría y la gestión de la configuración, implementados en cada punto de aplicación |
| ISO/IEC 27001:2022 | Un sistema de gestión de la seguridad de la información cuyo ámbito de aplicación abarca los servicios en la nube y los activos locales, con responsabilidades definidas para los proveedores |
| PCI DSS v4.0.1 | Segmentación de los entornos de datos de los titulares de tarjetas, criptografía de alta seguridad en la transmisión de datos y registro de actividades, incluidos los requisitos que serán obligatorios a partir del 31 de marzo de 2025 |
| Norma de Seguridad de la HIPAA | Medidas de seguridad administrativas, físicas y técnicas para la información sanitaria protegida en formato electrónico, independientemente del lugar en el que se almacene o transmita |
| GDPR | Tratamiento lícito y transferencias controladas de datos personales, incluidos los datos contenidos en los registros de seguridad y de inspección |
| DORA | Gestión de riesgos de las TIC, pruebas de resiliencia y gestión de riesgos de terceros para las entidades financieras de la UE, de aplicación a partir del 17 de enero de 2025 |
De ello se derivan dos implicaciones prácticas. En primer lugar, los auditores preguntarán si los controles son coherentes en todos los entornos, lo cual resulta más fácil de demostrar si se cuenta con un único motor de políticas y un único canal de registros. En segundo lugar, las propias herramientas de seguridad procesan datos regulados, por lo que su ubicación de inspección, sus registros y el acceso de los proveedores entran dentro del ámbito de aplicación. Consulte la correspondencia de controles en la Arquitectura de Referencia de Seguridad en la Nube Híbrida.
Prácticas recomendadas en materia de seguridad de la nube híbrida
Las buenas prácticas que se exponen a continuación convierten la arquitectura en un programa operativo.
- Realice un mapeo antes de implementar. Realice un inventario de los usuarios, los dispositivos, las aplicaciones, los almacenes de datos y las rutas de tráfico en todos los entornos, incluidos el SaaS y la TI en la sombra.
- Documente el reparto de responsabilidades. Para cada servicio, indique por escrito qué aspectos garantiza el proveedor y cuáles su equipo. Revíselo cuando los servicios cambien de nivel.
- Haga de la identidad el control principal. Consolide los proveedores de identidad, exija una autenticación multifactorial (MFA) resistente al phishing e incorpore las cuentas de servicio, las identidades de las cargas de trabajo y los agentes de IA bajo el mismo marco de gobernanza que el de las personas.
- Centralice las políticas y distribuya su aplicación. Defina las reglas una sola vez y aplíquelas en todos los puntos de aplicación, tanto en la nube como en las instalaciones.
- Elimine la confianza implícita en la red. Sustituya el acceso general a la VPN por un modelo ZTNA específico para cada aplicación, incluso para los usuarios presenciales, y segmente las redes internas. Consulte «ZTNA local para aplicaciones privadas».
- Clasifique los datos una sola vez y aplique la clasificación en todas partes. Un único esquema de clasificación y un único conjunto de políticas de DLP, que se aplican de forma unificada en la web, el SaaS, las aplicaciones privadas, las herramientas de IA y los terminales.
- Lleve a cabo la inspección TLS de forma deliberada. Descifre los datos una sola vez, lo más cerca posible de la fuente del tráfico, y documente las excepciones correspondientes a las categorías sensibles en materia de privacidad.
- Diseñe teniendo en cuenta posibles fallos. Averigüe qué ocurre con el acceso y la inspección si un servicio en la nube, un enlace WAN o un proveedor de identidad no está disponible, y realice pruebas al respecto.
- Centralice la visibilidad sin dejar de tener en cuenta la jurisdicción. Agregue los registros para la detección, pero decida qué registros pueden salir de cada jurisdicción.
- Detecte las desviaciones de forma continua. Trate la política de seguridad y la configuración en la nube como código, asigneles versiones y avise de las diferencias entre el estado previsto y el estado implementado.
- Modernice las pasarelas heredadas de forma planificada. Sustituya los proxies al final de su vida útil mediante una implementación en paralelo y una transición por fases, en lugar de una migración radical. Consulte «Secure Web Gateway Migration». Los clientes de Symantec Edge SWG (Blue Coat ProxySG) tienen como fecha límite diciembre de 2026 para SGOS 7.3; consulte «Blue Coat » y «ProxySG End of Life», «Blue Coat Alternatives» y el «Blue Coat Modernization Program».
Fuentes
- Flexera. Informe sobre el estado de la nube 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- NIST. SP 800-215: Guía para un entorno de red empresarial seguro (noviembre de 2022). https://csrc.nist.gov/pubs/sp/800/215/final
- NIST. SP 800-207: Arquitectura «Zero Trust» (agosto de 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- CISA. Modelo de madurez de «Zero Trust», versión 2.0. https://www.cisa.gov/zero-trust-maturity-model
- NSA y CISA. Las diez principales estrategias de mitigación de riesgos de seguridad en la nube (7 de marzo de 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/
- NSA. Gestión de riesgos derivados de la inspección de la seguridad de la capa de transporte (noviembre de 2019). https://media.defense.gov/2019/Nov/18/2002212783/-1/-1/0/MANAGING%20RISK%20FROM%20TLS%20INSPECTION_20191106.PDF
- IBM y el Ponemon Institute. Informe sobre el coste de una filtración de datos 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- IBM y el Ponemon Institute. Informe sobre el coste de una filtración de datos 2026. https://www.ibm.com/reports/data-breach
- Gartner. «Security Service Edge » (SSE), Glosario de tecnologías de la información. https://www.gartner.com/en/information-technology/glossary/security-service-edge-sse
- Skyhigh Security. «Skyhigh Security , clasificada en el primer puesto en la categoría de casos de uso avanzados de SSE en el informe de Gartner de 2026 « Critical Capabilities » para Security Service Edge» (5 de agosto de 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- NIST. Marco de ciberseguridad 2.0. https://www.nist.gov/cyberframework
- NIST. SP 800-53, rev. 5: Controles de seguridad y privacidad para sistemas de información y organizaciones. https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- ISO. ISO/IEC 27001:2022 Sistemas de gestión de la seguridad de la información. https://www.iso.org/standard/27001
- Consejo de Normas de Seguridad PCI. PCI DSS v4.0.1 (biblioteca de documentos). https://www.pcisecuritystandards.org/document_library/
- Departamento de Salud y Servicios Humanos de EE. UU. (HHS) . Norma de Seguridad de la HIPAA. https://www.hhs.gov/hipaa/for-professionals/security/index.html
- Unión Europea. Reglamento (UE) 2016/679 (RGPD). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Unión Europea. Reglamento (UE) 2022/2554 (DORA). https://eur-lex.europa.eu/eli/reg/2022/2554/oj