







Seguridad en la nube híbrida frente a la seguridad en la multinube
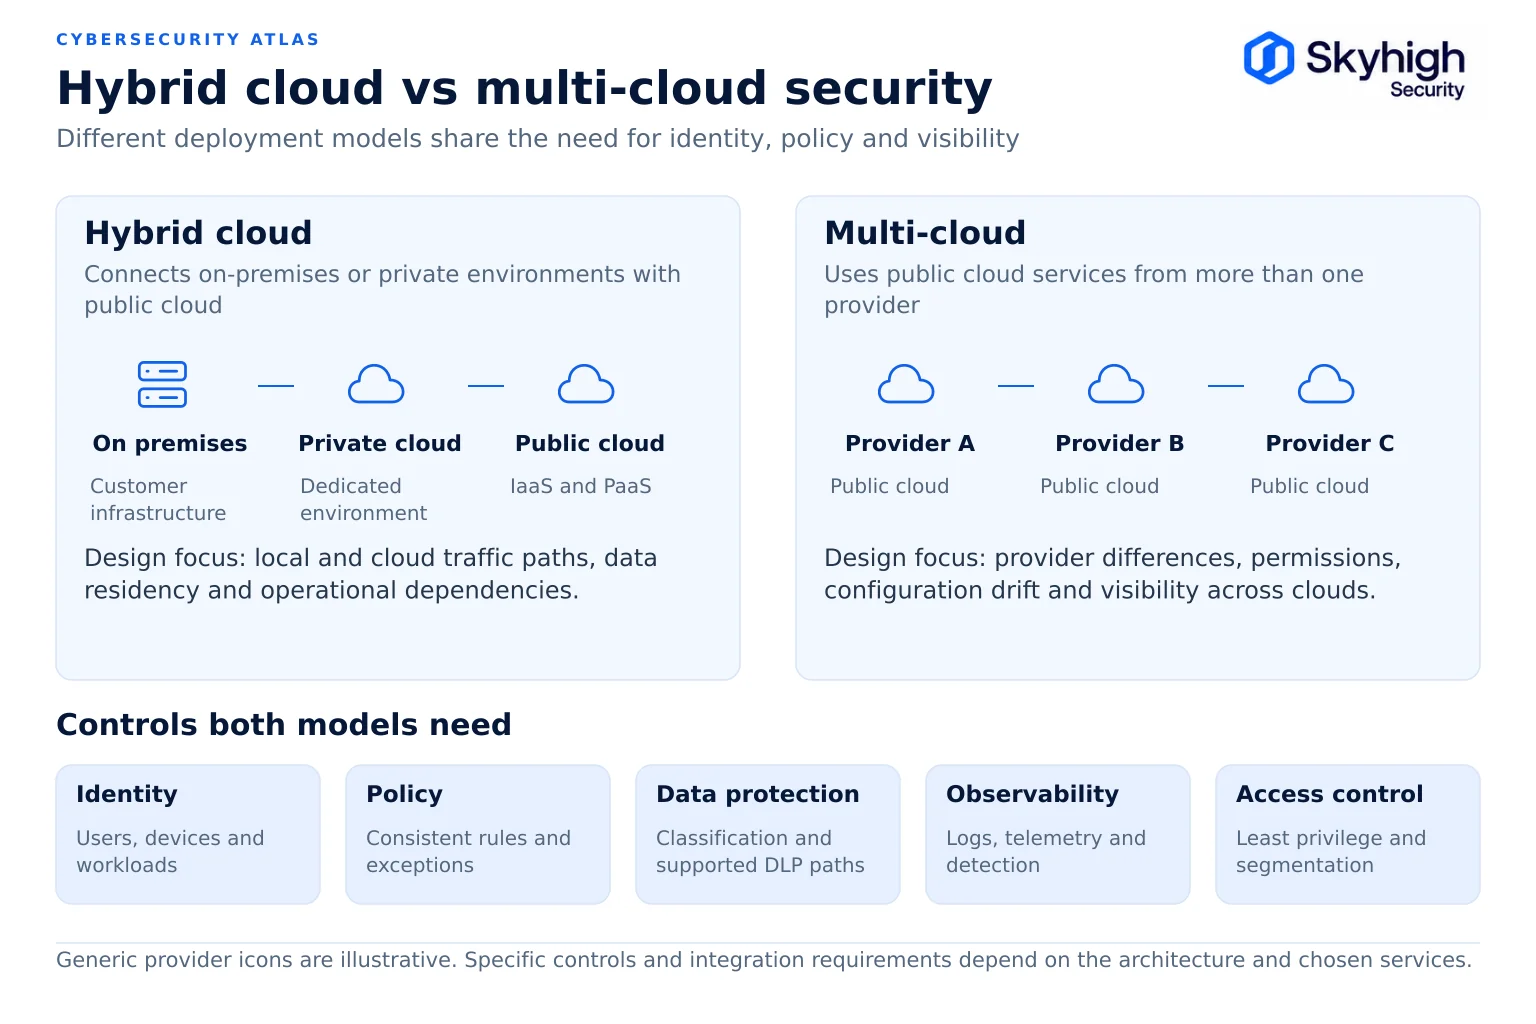
- La nube híbrida combina la infraestructura propia con la nube pública; la multinube utiliza más de un proveedor público.
- La seguridad híbrida se centra en la frontera entre el entorno local y la nube; la seguridad multinube se centra en las diferencias entre los proveedores.
- La identidad, la clasificación de datos y la política de acceso deben ser coherentes en todos los entornos de ambos modelos.
- Según un estudio realizado por Flexera en 2026, el 73 % de las organizaciones gestionan entornos híbridos, a menudo junto con varias nubes.
- Según el estudio de IBM sobre 2025, las brechas de seguridad que afectaban a varios entornos fueron las más costosas y las que más tardaron en controlarse.
Tanto la seguridad en la nube híbrida como la seguridad multinube se ocupan de proteger las cargas de trabajo y los datos distribuidos en más de un entorno, pero los problemas son distintos. La seguridad en la nube híbrida se centra en mantener la coherencia de los controles entre la infraestructura que gestiona la organización y la que gestiona un proveedor de servicios en la nube. La seguridad multinube se centra en mantener la coherencia de los controles entre los distintos proveedores de nube pública, cada uno con su propio modelo de identidad, estructura de red y servicios de seguridad.
Este artículo forma parte de la guía sobre seguridad en la nube híbrida.
Definiciones
La nube híbrida combina infraestructura propia con infraestructura de nube pública; la multinube utiliza varios proveedores públicos, y la multinube híbrida combina ambas.
Nube híbrida. La definición de computación en la nube del NIST, SP 800-145, describe la nube híbrida como una combinación de dos o más infraestructuras de nube distintas (privadas, comunitarias o públicas) que siguen siendo entidades independientes, pero que están unidas mediante una tecnología que permite la portabilidad de datos y aplicaciones. En el uso común, el término «híbrida» también incluye los centros de datos tradicionales locales conectados a la nube pública.
Multinube. El uso de más de un proveedor de nube pública, como, por ejemplo, ejecutar cargas de trabajo en dos hiperescaladores o combinar IaaS de un proveedor con servicios de plataforma de otro. El uso de SaaS a través de múltiples proveedores también constituye una forma de multinube.
Multinube híbrida. Infraestructura local o privada combinada con varias nubes públicas. Esto describe a la mayoría de las grandes empresas.
La frecuencia con la que se da cada modelo
Los entornos híbridos y multinube son ya la norma, y muchos de ellos han surgido de forma fortuita, más que por un diseño deliberado.
El informe «State of the Cloud 2026» de Flexera, basado en una encuesta realizada a 753 responsables de la toma de decisiones en materia de nube, reveló que el 73 % de las organizaciones gestionan entornos híbridos. El comunicado de prensa de Flexera sitúa el uso de entornos multinube en el 88 %, y el informe señala que el crecimiento de los entornos multinube puede deberse a fusiones o a aplicaciones aisladas, más que a una estrategia deliberada. Esto es relevante para la seguridad: los entornos multinube que han crecido de forma accidental suelen presentar controles inconsistentes.
Comparación lado a lado
La seguridad híbrida y la de múltiples nubes se diferencian en seis aspectos: arquitectura, acceso, tratamiento de datos, responsabilidad, gestión de políticas y modo de fallo principal.
| Dimensión | Seguridad en la nube híbrida | Seguridad multinube |
|---|---|---|
| Arquitectura | Conecta la infraestructura propia con la del proveedor; la seguridad abarca ambos lados de ese límite | Abarca varios proveedores, cada uno con diferentes modelos de red, identidad y servicio |
| Acceso | Los usuarios acceden a las aplicaciones desde centros de datos y en la nube; las rutas locales y remotas difieren | Los usuarios y las cargas de trabajo acceden a los servicios en varias nubes; cada proveedor cuenta con sus propios controles de acceso |
| Tratamiento de datos | Los datos se transfieren entre las instalaciones locales y la nube; la ubicación de los datos y el lugar de inspección son decisiones fundamentales | Los datos se transfieren entre los distintos proveedores; cada uno de ellos cuenta con diferentes opciones de cifrado, gestión de claves y registro de actividades. |
| Responsabilidad | El cliente es propietario de todo lo que se encuentra en sus instalaciones y comparte la responsabilidad en la nube | Las diferencias en la distribución de la responsabilidad compartida varían según el proveedor y el tipo de servicio |
| Gestión de políticas | Riesgo de aplicar políticas distintas para entornos locales y en la nube | Riesgo de que se apliquen políticas distintas según las herramientas propias de cada proveedor |
| Modo de fallo principal | Incoherencia entre las políticas de aplicación locales y en la nube | Errores de configuración debidos a diferencias en los ajustes predeterminados de los distintos proveedores y a la falta de conocimientos técnicos |
Arquitectura
La arquitectura híbrida se caracteriza por las conexiones entre entornos, mientras que la arquitectura multinube se caracteriza por la coherencia entre los distintos proveedores.
En una arquitectura híbrida, los aspectos críticos del diseño son las conexiones entre entornos: interconexiones privadas, VPN y los puntos de control que inspeccionan el tráfico que las atraviesa. Las decisiones sobre dónde inspeccionar el tráfico y dónde descifrarlo determinan el rendimiento, la soberanía y la resiliencia. Véase la Arquitectura de referencia de seguridad en la nube híbrida.
En una arquitectura multinube, los aspectos clave del diseño son la abstracción y la coherencia: una capa de identidad común, patrones coherentes de segmentación de la red y herramientas de seguridad que funcionen en todos los proveedores, y no solo en uno.
Acceso
El acceso coherente en cualquiera de los dos modelos depende de un único proveedor de identidad y de un único conjunto de derechos por aplicación.
El diseño de acceso híbrido debe gestionar el acceso de los usuarios locales a las aplicaciones locales, el acceso de los usuarios remotos a las aplicaciones locales y el acceso de todos los usuarios a los servicios en la nube. El acceso de red de cero confianza ( Zero trust network access ), con aplicación tanto local como en la nube, gestiona estas tres vías bajo una única política. Consulte «ZTNA local para aplicaciones privadas».
El diseño del acceso multicloud debe coordinar varios sistemas de gestión de identidades y accesos de distintos proveedores. Un único proveedor de identidades corporativo, federado con cada nube y con definiciones de roles coherentes, reduce las discrepancias.
Tratamiento de datos
La protección de datos en ambos modelos debería basarse en una capa independiente del entorno, en lugar de en las herramientas propias de cada proveedor.
Los entornos híbridos plantean cuestiones relativas a la ubicación de los datos y a los lugares de inspección, concretamente qué datos pueden trasladarse a la nube, dónde se encuentra el tráfico descifrado y dónde se almacenan los registros. Además, plantean cuestiones de soberanía sobre quién gestiona la infraestructura que procesa el tráfico y quién la opera. Véase «Soberanía de los datos en la seguridad de la nube híbrida».
Los entornos multinube plantean dudas sobre la coherencia: si la clasificación, el cifrado, la gestión de claves y la « data loss prevention » funcionan de la misma manera en cada proveedor. Una capa de seguridad de datos que abarque todos los proveedores (DSPM para la detección y DLP para la aplicación) evita tener que depender de las diferentes herramientas nativas de cada proveedor. Consulte «DLP en entornos en la nube y locales».
El informe «Cost of a Data Breach Report 2025» de IBM reveló que las filtraciones de datos distribuidos en múltiples entornos supusieron un coste medio de 5,05 millones de dólares y tardaron 276 días en identificarse y contenerse, lo que representa el coste más elevado y el ciclo de vida más largo de todas las configuraciones de almacenamiento.
Responsabilidad
Los entornos híbridos tienen un límite de responsabilidad por proveedor, mientras que los entornos multinube multiplican esos límites entre los distintos proveedores y niveles de servicio.
Las diez estrategias principales de mitigación de riesgos de seguridad en la nube de la NSA y la CISA se centran en el mantenimiento del modelo de responsabilidad compartida e incluyen una estrategia específica para hacer frente a las complejidades que plantean los entornos híbridos y multinube.
En los entornos híbridos, el límite de responsabilidad se establece entre la organización y cada proveedor. En los entornos multinube, existen varios límites, y cada proveedor y cada nivel de servicio los define de forma diferente. Mantenga una matriz de responsabilidades para cada servicio.
Gestión de políticas
El riesgo común a ambos modelos es la fragmentación de las políticas: un conjunto de políticas por cada pila de aplicación, que se van distanciando con el tiempo.
Para el acceso de los usuarios a aplicaciones web, SaaS y privadas, un único motor de políticas de SSE que se aplica tanto en la nube como en las instalaciones cubre tanto los entornos híbridos como los multinube. En cuanto a la configuración de las cargas de trabajo, la gestión de la postura entre nubes y las políticas como código garantizan la coherencia de los ajustes de la infraestructura. Consulte «Políticas de seguridad coherentes en la nube y en las instalaciones».
Arquitectura híbrida multinube: prioridades en materia de seguridad
Un programa híbrido de seguridad multicloud se basa en siete prioridades que garantizan la coherencia de los controles en todos los entornos.
- Un único proveedor de identidad federado con todos los sistemas en la nube y locales.
- Un único esquema de clasificación de datos aplicado por DSPM y DLP en todos los entornos.
- Una única política de acceso de usuarios para aplicaciones web, SaaS y privadas, que se aplica tanto a nivel local como en la nube.
- Gestión de la seguridad en múltiples nubes para la configuración de la infraestructura.
- Registro centralizado que tiene en cuenta la ubicación de cada proveedor y centro.
- Una matriz de responsabilidades para cada proveedor y servicio.
- Planificación de la resiliencia que parte de la base de que cualquier proveedor concreto puede fallar. Véase «Resiliencia híbrida de SSE: conmutación por error y recuperación».

¿Qué modelo es más seguro?
Ninguno de los dos modelos es intrínsecamente más seguro; el resultado depende de la coherencia con la que se apliquen las políticas de identidad, datos y acceso.
El modelo híbrido ofrece a las organizaciones un mayor control sobre el lugar en el que se procesan los datos y sobre cómo continúan las operaciones en caso de interrupciones del servicio por parte del proveedor. El modelo multinube puede reducir la dependencia de un único proveedor, pero multiplica la complejidad de la configuración.
Cómo Skyhigh garantiza la seguridad en entornos híbridos y multinube
Skyhigh es compatible con ambos modelos al aplicar una única política de acceso y de datos, independientemente de en qué nubes se alojen las aplicaciones.
Skyhigh Hybrid SSE Mesh aplica una única política de acceso a la web, al SaaS, a las aplicaciones privadas y a las herramientas de IA en todos los puntos de aplicación, tanto locales como en la nube, independientemente de los proveedores de nube que alojen las aplicaciones. De este modo se garantiza la coherencia de la política de acceso de los usuarios; la configuración de las cargas de trabajo entre distintos proveedores se gestiona mediante la gestión de la postura de seguridad, y no a través de SSE. Skyhigh CASB aplica políticas unificadas en numerosos servicios en la nube; su registro en la nube clasifica los servicios según atributos de riesgo, como la residencia de los datos; y Skyhigh DSPM detecta datos confidenciales en almacenes de datos tanto en la nube como en servicios SaaS.
Fuentes
- NIST. SP 800-145: La definición del NIST de la computación en la nube (septiembre de 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. Informe sobre el estado de la nube 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Flexera. Comunicado de prensa «El estado de la nube en 2026» (18 de marzo de 2026; en alemán). https://www.flexera.com/de/about-us/press-center/cloud-entwickelt-sich-vom-kostenfaktor-zum-werttreiber
- IBM y el Ponemon Institute. Informe sobre el coste de una filtración de datos 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA y CISA. Las diez principales estrategias de mitigación de riesgos de seguridad en la nube (7 de marzo de 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/