







DLP en entornos en la nube y locales
- El DLP híbrido aplica un único conjunto de políticas de datos tanto en los canales locales como en los de la nube, incluidas las herramientas de inteligencia artificial.
- Un único esquema de clasificación constituye la base; sin él, es imposible aplicar una política de DLP coherente.
- Combine patrones, la comparación exacta de datos, la identificación de documentos mediante huellas digitales, el OCR y los clasificadores de aprendizaje automático para lograr una detección precisa.
- Comience en modo de supervisión, compruebe el funcionamiento con datos de prueba en todos los canales y, a continuación, aplique las medidas por fases.
- La IA generativa se ha convertido en un canal fundamental para la prevención de fugas de datos (DLP), y la «IA en la sombra» es un fenómeno habitual en los estudios sobre filtraciones de datos de 2026.
El DLP híbrido es un programa de « data loss prevention » que detecta y controla los datos confidenciales de forma coherente tanto en los sistemas locales como en los servicios en la nube. En lugar de utilizar productos DLP independientes para la red, la nube y los terminales —cada uno con sus propias reglas—, un programa de DLP híbrido define las clases de datos una sola vez y las aplica en todos los puntos por los que los datos pueden salir.
Este artículo forma parte de la guía sobre seguridad en la nube híbrida.
Por qué falla la tecnología DLP en entornos híbridos
El DLP deja de funcionar en entornos híbridos cuando cada canal utiliza un producto diferente con sus propias reglas, diccionarios y excepciones.
El DLP tradicional se diseñó para un perímetro: una pasarela de correo electrónico, un proxy web y un agente en los terminales dentro de una misma red. En un entorno híbrido, los datos circulan a través de:
- Pasarelas web locales y pasarelas web en la nube
- Las aplicaciones SaaS, tanto a través del tráfico en tiempo real como de los datos que ya están almacenados en ellas
- Acceso a aplicaciones privadas a través de ZTNA
- Dispositivos conectados y desconectados de la red
- Sesiones del navegador y herramientas de IA generativa
Cuando cada canal utiliza un producto distinto, las organizaciones acaban teniendo distintos diccionarios, distintos umbrales y distintas listas de excepciones. Un documento bloqueado en el proxy de la oficina puede cargarse sin problemas desde casa.
El canal de la IA añade urgencia. El Informe de Investigaciones sobre Fugas de Datos de 2026 de Verizon reveló que el 45 % de los empleados utiliza ahora la IA de forma habitual en dispositivos corporativos, que el 67 % de los usuarios que acceden a servicios de IA en dispositivos corporativos lo hace con cuentas ajenas a la empresa, y que la «IA en la sombra» se ha convertido en la tercera acción interna no maliciosa más común en los conjuntos de datos de DLP, siendo el código fuente el tipo de datos que con mayor frecuencia se envía a herramientas externas de IA generativa. OWASP, por su parte, clasifica la divulgación de información sensible entre los principales riesgos de las aplicaciones de modelos de lenguaje a gran escala.
Canales compatibles que se van a cubrir
Evalúe la cobertura de DLP en ocho canales, desde las subidas web en las instalaciones hasta las solicitudes de IA generativa.
| Canal | Ámbito de aplicación de la normativa | Qué hay que controlar |
|---|---|---|
| Cargas en la web (en las propias instalaciones) | Puerta de enlace local, que reenvía los datos a la nube de Skyhigh, donde se aplica la política de DLP | Carga de archivos, envío de formularios, pegado en aplicaciones web |
| Cargas a través de la web (remotas) | Nube secure web gateway | Lo mismo que lo anterior para los usuarios remotos |
| SaaS integrado | Proxy CASB o pasarela web | Cargas, acciones de uso compartido y descargas en dispositivos no gestionados |
| SaaS en reposo | API de CASB | Archivos ya almacenados y compartidos externamente |
| Correo electrónico | Pasarela de correo electrónico o API de SaaS | Archivos adjuntos y contenido del mensaje |
| Aplicaciones privadas | Acceso «Zero Trust» gestionado localmente; aplicación de DLP a través de la ruta en la nube | Descargas desde aplicaciones internas |
| Puntos finales | Agente DLP para dispositivos finales | USB, impresión, sincronización local, portapapeles |
| Navegadores y herramientas de inteligencia artificial | Controles del navegador o proxy | Indicaciones, contenido pegado y subida de archivos a servicios de IA |
Utilice clasificaciones comunes y los principios de la política en todos los canales compatibles, y valide los controles y el comportamiento de aplicación de cada canal. Este inventario de canales describe un programa de DLP; es posible que las funciones relacionadas con los terminales, el correo electrónico y otras áreas requieran productos independientes o integraciones compatibles.
Clasificación: definir los datos una sola vez
Defina cada clase de datos una sola vez, indicando quién es su propietario, antes de decidir cómo detectarla.
Entre las categorías típicas se incluyen los datos personales sujetos a normativa, los datos de tarjetas de pago, los datos sanitarios, la propiedad intelectual, el código fuente y la información financiera.
Utilice métodos de detección adecuados para cada clase:
- Patrones y diccionarios para identificadores generales, como números de tarjetas, números de identificación nacional y términos médicos.
- Coincidencia exacta de datos (EDM) con registros de huellas digitales procedentes de fuentes estructuradas, como bases de datos de clientes, de modo que el sistema DLP compare sus datos reales en lugar de cualquier información que se les parezca.
- Búsqueda de documentos indexados (IDM) para identificar documentos específicos, como contratos, diseños o material de la junta directiva, y localizar copias completas o parciales.
- Reconocimiento óptico de caracteres (OCR) para detectar texto confidencial en imágenes, como documentos de identidad escaneados o capturas de pantalla.
- Clasificadores basados en el aprendizaje automático para tipos de documentos que resultan difíciles de describir mediante reglas.
El lugar en el que se crean las huellas digitales es importante para la soberanía. Pregunte a cada proveedor dónde se generan las huellas digitales y qué información se transmite, ya que algunos métodos generan huellas digitales dentro de su entorno y solo envían valores hash al servicio de DLP.
La detección de datos debe servir de base para la clasificación. DSPM identifica dónde se encuentran los datos sensibles y cuál es su nivel de exposición, lo que le permite saber a qué clases y repositorios debe dar prioridad. Consulte «Cómo colaboran DSPM y SSE para reducir el riesgo asociado a los datos».
Ejemplos de políticas
Las buenas políticas de DLP asocian una clase de datos concreta con los canales por los que puede salir y una medida proporcional.
| Política | Clase de datos | Canales | Acción |
|---|---|---|---|
| Expedientes de clientes que se envían a destinos personales | Coincidencia de EDM en la base de datos de clientes | Web, SaaS, correo electrónico, herramientas de inteligencia artificial | Bloquear; notificar al usuario |
| Código fuente de la IA generativa | Clasificador de código fuente | Navegador, pasarela web | Bloquear la IA no autorizada; permitir la IA empresarial autorizada con registro de actividades |
| Documentación de la junta directiva compartida con terceros | Huella digital de IDM | API de SaaS, correo electrónico | Eliminar el acceso compartido externo; avisar al propietario |
| Datos de tarjetas en las subidas | Plantilla de tarjeta de pago con validación | Web, SaaS | Bloqueo; relacionado con el equipo de PCI |
| Documentos de identidad escaneados | OCR y patrones de identidad | Web, SaaS, dispositivos finales | Bloquear la subida de archivos a servicios no autorizados |
| Descargas masivas desde aplicaciones privadas | Umbral de volumen más clasificación | ZTNA, terminal | Exigir una justificación; alertar en caso de anomalía |
Cada política debe definirse una sola vez y aplicarse a todos los canales pertinentes, en lugar de tener que volver a crearse para cada producto.

Excepciones
Las excepciones son necesarias, pero las excepciones no gestionadas son el motivo por el que fracasan los programas de DLP, por lo que debe registrar cada una de ellas con detalle:
- El empresario y la justificación
- Los usuarios, destinos o clases de datos concretos a los que se refiere
- Los canales a los que se aplica
- Una fecha de vencimiento o de revisión
- Medidas compensatorias, como el registro o el cifrado
Es preferible optar por excepciones limitadas, como un dominio de socio concreto para una clase de datos específica, en lugar de excepciones amplias, como todo un departamento.
Validación
Valide el sistema DLP comprobando primero las clasificaciones, ejecutándolo en modo de supervisión y confirmando el resultado esperado de la política en todos los canales compatibles.
- Cree un corpus de prueba. Incluya resultados positivos verdaderos de cada clase de datos, casos de «casi coincidencia» que no deberían coincidir, así como imágenes y archivos de gran tamaño.
- Pruebe las clasificaciones antes de aplicar las políticas. Compruebe que la detección funcione correctamente para cada clase y canal.
- Ejecútelo en modo de supervisión. Mida las coincidencias y los falsos positivos en el tráfico real antes de bloquearlo.
- Revise los falsos positivos con los responsables de los datos y ajuste los umbrales o las huellas digitales.
- Aplíquelo por fases, comenzando por la clase y el canal de mayor riesgo.
- Pruebe todos los canales compatibles. Cargue el mismo archivo de prueba a través de la pasarela de la oficina, el acceso remoto, el SaaS, el correo electrónico y una herramienta de IA, y compruebe que la detección y la acción sean las esperadas para cada ruta configurada.
- Vuelva a realizar las pruebas tras realizar cambios en las clasificaciones, los canales o las versiones de la plataforma.
DLP local frente a DLP en la nube
Las soluciones de DLP locales y en la nube se diferencian en el lugar donde se inspecciona el contenido y se almacenan las pruebas, no en lo que debe establecer la política.
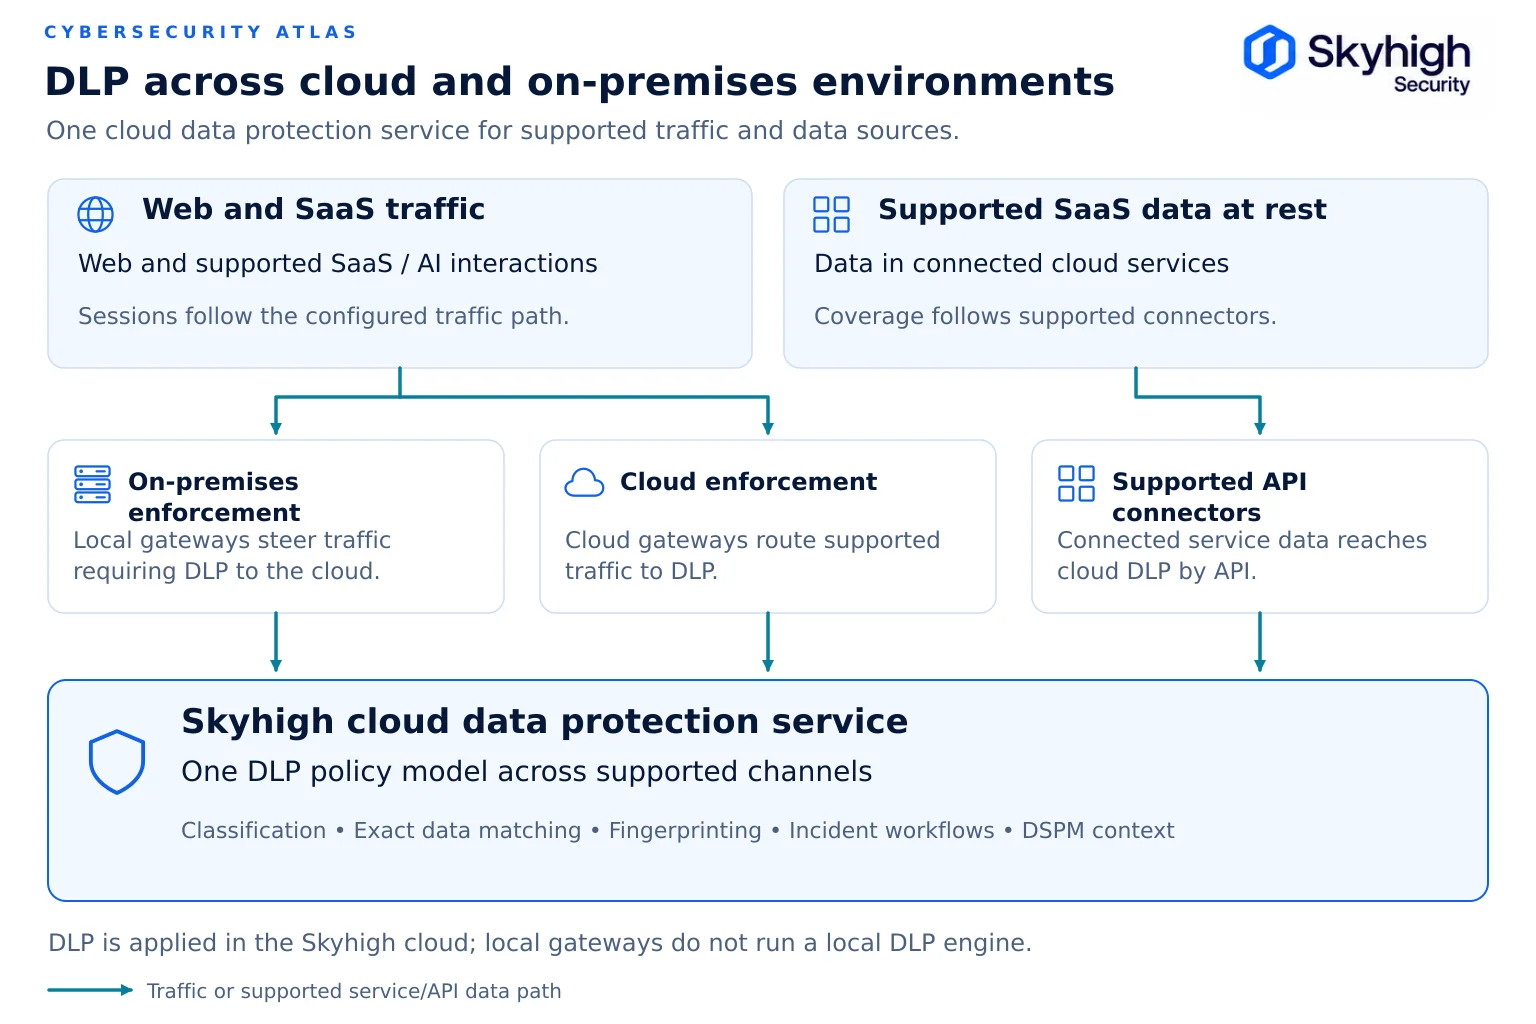
La solución DLP local, cuando un proveedor la ofrece, inspecciona los datos en la infraestructura que usted controla. Skyhigh aplica la protección de datos en su nube, mientras que la pasarela local se encarga de hacer cumplir las políticas de aplicaciones web y privadas a nivel local. El tráfico que requiere DLP se reenvía a la nube de Skyhigh. En el caso de las plataformas que ofrecen DLP tanto local como en la nube, evalúe por separado la ubicación de la inspección, el comportamiento de las políticas y los canales compatibles. El lugar donde se almacena la evidencia completa del contenido debe seguir las mismas normas de residencia que los propios datos. Consulte «Soberanía de los datos en la seguridad de la nube híbrida».
Cómo ofrece Skyhigh la tecnología DLP híbrida
Skyhigh ofrece una solución DLP híbrida con clasificaciones compartidas y un servicio de protección de datos aplicado en la nube para el tráfico procedente de puntos de control locales y en la nube.
Skyhigh utiliza clasificaciones DLP compartidas en los canales compatibles de web, SaaS, IA y aplicaciones privadas; la cobertura de los terminales y otros canales depende de los productos e integraciones seleccionados (Skyhigh Security). Skyhigh Advanced DLP combina EDM, IDM y OCR con la clasificación basada en aprendizaje automático, admite el análisis de archivos de hasta 250 MB y utiliza el aprendizaje automático para reducir los falsos positivos (ficha técnica de Skyhigh Advanced DLP). A través de Skyhigh Hybrid SSE Mesh, la pasarela local aplica la política de web y aplicaciones privadas de forma local y reenvía el tráfico relevante a la nube de Skyhigh, donde se aplica la misma política de DLP. La política se crea una sola vez y se aplica independientemente de dónde se encuentre el usuario, y los controles de navegador seguro sin agente amplían la protección de datos a las solicitudes de información y las cargas de archivos en los navegadores compatibles. Skyhigh afirma que todas sus capacidades de DLP, incluidos EDM, IDM y los clasificadores automáticos basados en aprendizaje automático, están cubiertas por la autorización FedRAMP High (ficha técnica de Skyhigh Advanced DLP).
Fuentes
- Verizon. Informe sobre investigaciones de filtraciones de datos de 2026. https://www.verizon.com/business/resources/reports/dbir/
- Skyhigh Security. Ficha técnica de Skyhigh Advanced Data Loss Prevention. https://www.skyhighsecurity.com/wp-content/uploads/2025/11/ds-data-loss-prevention.pdf
- Skyhigh Security. «Modernización de su solución Symantec Edge Secure Web Gateway con Skyhigh Hybrid SSE Mesh» (15 de julio de 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- OWASP. LLM02:2025 Divulgación de información confidencial. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/