







Cómo funciona el Programa de Modernización « Blue Coat »
- El programa de modernización « Blue Coat » de Skyhigh permite a los clientes de Symantec Edge SWG y ASG migrar a Skyhigh Hybrid SSE Mesh.
- Una compensación comercial destina la inversión restante de Broadcom a la transición, junto con una migración respaldada por servicios.
- La forma de implementación la decide usted: en sus propias instalaciones, híbrida o en la nube, sin que se le obligue a migrar a la nube.
- Los dispositivos Skyhigh funcionan en paralelo con las pasarelas existentes, de modo que la política de CPL se valida antes de cualquier cambio de sistema.
- Dado que el plazo del SGOS 7.3 finaliza en diciembre de 2026, confirme ahora mismo los requisitos de elegibilidad, el alcance y los plazos.
Blue Coat La modernización consiste en sustituir los dispositivos Symantec Edge SWG (anteriormente ProxySG de Blue Coat ) y ASG de Broadcom por una solución actual de secure web gateway y, de forma opcional, por una plataforma más amplia de Security Service Edge . El Programa de Modernización « Blue Coat » de Skyhigh facilita dicha transición mediante una compensación comercial, una evaluación estructurada y una migración por fases, respaldada por servicios, a Skyhigh Hybrid SSE Mesh.
La decisión de abandonar un « secure web gateway » suele verse frenada por dos motivos: el coste y las molestias. El programa está diseñado para abordar ambos aspectos.
A quién va dirigido el programa
El programa está dirigido a organizaciones que utilizan dispositivos de seguridad web de Blue Coat, Symantec o Broadcom y que se enfrentan a uno o varios de los siguientes factores desencadenantes:
- Plazo de fin de vida útil. Broadcom ha fijado el 31 de diciembre de 2024 como fecha de anuncio del fin de vida útil de SGOS 7.3; a partir de esa fecha no se incorporarán nuevas funciones y se dispondrá de dos años para actualizar a SGOS 7.4 (Broadcom). Las fechas de fin de vida útil del hardware varían según el modelo de dispositivo.
- Un cambio obligatorio de herramientas. La versión 7.4 de SGOS elimina la Consola de gestión de Java y el Gestor visual de políticas de Java (Broadcom), por lo que seguir utilizando « Blue Coat » implica tener que volver a familiarizarse con la forma de gestionar las políticas.
- Componentes locales retirados. El servicio «Web Isolation» local llegó al final de su ciclo de vida el 1 de enero de 2024 (Broadcom).
- Problemas relacionados con la renovación y las licencias. Consolas y referencias de producto (SKU) independientes para Edge SWG, Cloud SWG y Symantec DLP, así como el aumento de los costes de mantenimiento.
- Nuevos requisitos. Las herramientas y los agentes de inteligencia artificial que operan dentro de la red a través de conexiones WebSocket persistentes se benefician de la aplicación del modelo «zero trust» en el sitio.
Qué incluye el programa
El programa combina una compensación comercial, una evaluación, la prórroga de las políticas, flexibilidad en la implantación, una vía hacia la autosuficiencia energética total y un sistema de licencias basado en el consumo.
Una compensación comercial. El programa de compensación comercial de Skyhigh destina la inversión restante de Broadcom a la modernización, de modo que el presupuesto que habría financiado otra renovación de equipos se destina, en su lugar, a financiar la transición (Skyhigh Security). Un asesor calcula la cuantía de la compensación en función de su patrimonio y del calendario previsto.
Una evaluación de modernización. La evaluación de Skyhigh abarca:
- Un inventario de las políticas vigentes en materia de CPL y de los requisitos de soberanía de los datos
- Un plan de implantación híbrido con transición paralela, diseñado para minimizar las interrupciones en las operaciones actuales
- Un presupuesto comercial de compensación para la inversión restante en Broadcom
Traslado de políticas. Las políticas existentes de CPL se trasladan a la consola unificada de políticas de Skyhigh mediante un proceso de importación validado, de modo que los equipos parten de su estado actual de políticas.
Flexibilidad de implementación. Skyhigh SWG se puede ejecutar en las propias instalaciones, en un entorno híbrido o en la nube. Las instalaciones de ProxySG en las propias instalaciones pueden sustituirse por dispositivos Skyhigh en las propias instalaciones y ampliarse posteriormente a la nube, o no ampliarse en absoluto.
Un camino hacia la SSE completa. La misma plataforma se extiende a CASB, DLP, ZTNA, controles de navegador seguro, DSPM y remote browser isolation sin necesidad de añadir otra consola.
Licencias basadas en el consumo. Funciones como el ZTNA local y los controles de navegador seguro pueden activarse mediante un modelo basado en tokens cuando sea necesario.
Cómo funciona la migración
El proceso de modernización de Skyhigh se desarrolla en cuatro fases, en paralelo a la infraestructura existente de Symantec Edge SWG (Skyhigh Security):
- Evaluar y planificar. Realizar un inventario de las políticas de CPL. Trazar un mapa de las zonas de soberanía de datos, los entornos OT/SCADA y el rendimiento de la inspección SSL. Identificar las reglas que deben conservarse y ampliarse.
- Implemente en paralelo. Instale los dispositivos Skyhigh SWG junto a las pasarelas existentes. Importe y valide las configuraciones de referencia de las políticas CPL. Ejecute el tráfico en paralelo sin interrumpir el entorno de producción, y prepare y pruebe la reversión antes de la transición a producción.
- Adopte capacidades unificadas. Habilite el ZTNA local y los controles de navegador seguro sin agente. Amplíe la solución con CASB, DSPM y DLP en la nube. Realice la migración de los usuarios en oleadas controladas y retire los dispositivos heredados una vez que se haya completado la aceptación y se haya cerrado el plazo de reversión.
- Racionalice y optimice. Ajuste el consumo de tokens, elimine los derechos de Broadcom no utilizados y perfeccione continuamente las políticas como código desde una única consola.
Skyhigh informa de que la mayoría de las organizaciones llevan a cabo las fases dos y tres en paralelo durante un periodo de entre seis y doce meses. Para consultar una lista de comprobación detallada, véase «Secure Web Gateway : Lista de comprobación para la migración, la transición y la reversión».

Requisitos que deben confirmarse
Antes de comprometerse, confirme con su asesor de Skyhigh los requisitos de elegibilidad, las condiciones de compensación, el alcance, el modelo de implementación, la importación de políticas, las integraciones, el calendario y el cumplimiento normativo:
- Requisitos de elegibilidad. ¿Qué productos, contratos y condiciones restantes de Broadcom cumplen los requisitos para la compensación?
- Condiciones de compensación. Cómo se calcula y se aplica la compensación, y durante qué período
- Ámbito de aplicación. ¿ Qué instalaciones, equipos y grupos de usuarios se incluyen en el plan?
- Modelo de implementación. Local, híbrido o en la nube para cada sitio, y dispositivos físicos, virtuales o en contenedores
- Importación de políticas. ¿ Qué construcciones CPL se transfieren automáticamente y cuáles requieren una revisión manual?
- Integraciones. Ámbitos de autenticación, SIEM y generación de informes, y cómo se reestructuran los flujos actuales de ICAP y DLP mediante la protección de datos aplicada en la nube de Skyhigh
- Cronograma. Cómo se ajusta el plan a su ventana de soporte SGOS 7.3 y a las fechas de fin de vida útil del hardware
- Cobertura durante la transición. Cómo se seguirá prestando soporte a su implementación actual de Broadcom mientras se lleva a cabo la ejecución en paralelo
- Cumplimiento normativo. Certificaciones y autorizaciones obligatorias para su sector y sus regiones
Soporte para confirmar
Confirme quién se encarga de cada fase de la transición y qué se espera que haga su propio equipo.
- Personas de contacto designadas para la evaluación, la implementación y la transición
- Servicios profesionales incluidos y lo que se espera que haga su equipo
- Asistencia durante el funcionamiento en paralelo y en cada fase de transición
- Formación para administradores que provienen de CPL y VPM
- Procedimiento de escalado y tiempos de respuesta tras la puesta en marcha
¿Por qué planificar ahora?
El plazo de actualización de Broadcom para SGOS 7.3 finaliza a finales de diciembre de 2026.
Tanto si actualiza a SGOS 7.4 como si opta por la modernización, el cambio en la consola de Java y en el flujo de trabajo de VPM es inevitable, por lo que el coste de la revisión de las políticas existe en cualquier caso. Iniciar una evaluación ahora le proporcionará un plan documentado, una estimación de los costes y una opción de implementación paralela antes de que se tomen las decisiones de fin de año sobre renovaciones y soporte técnico. Consulte «Blue Coat » y «Fin de la vida útil de ProxySG: Planificación de la migración» para conocer las fechas y las opciones disponibles.
A dónde se va a trasladar
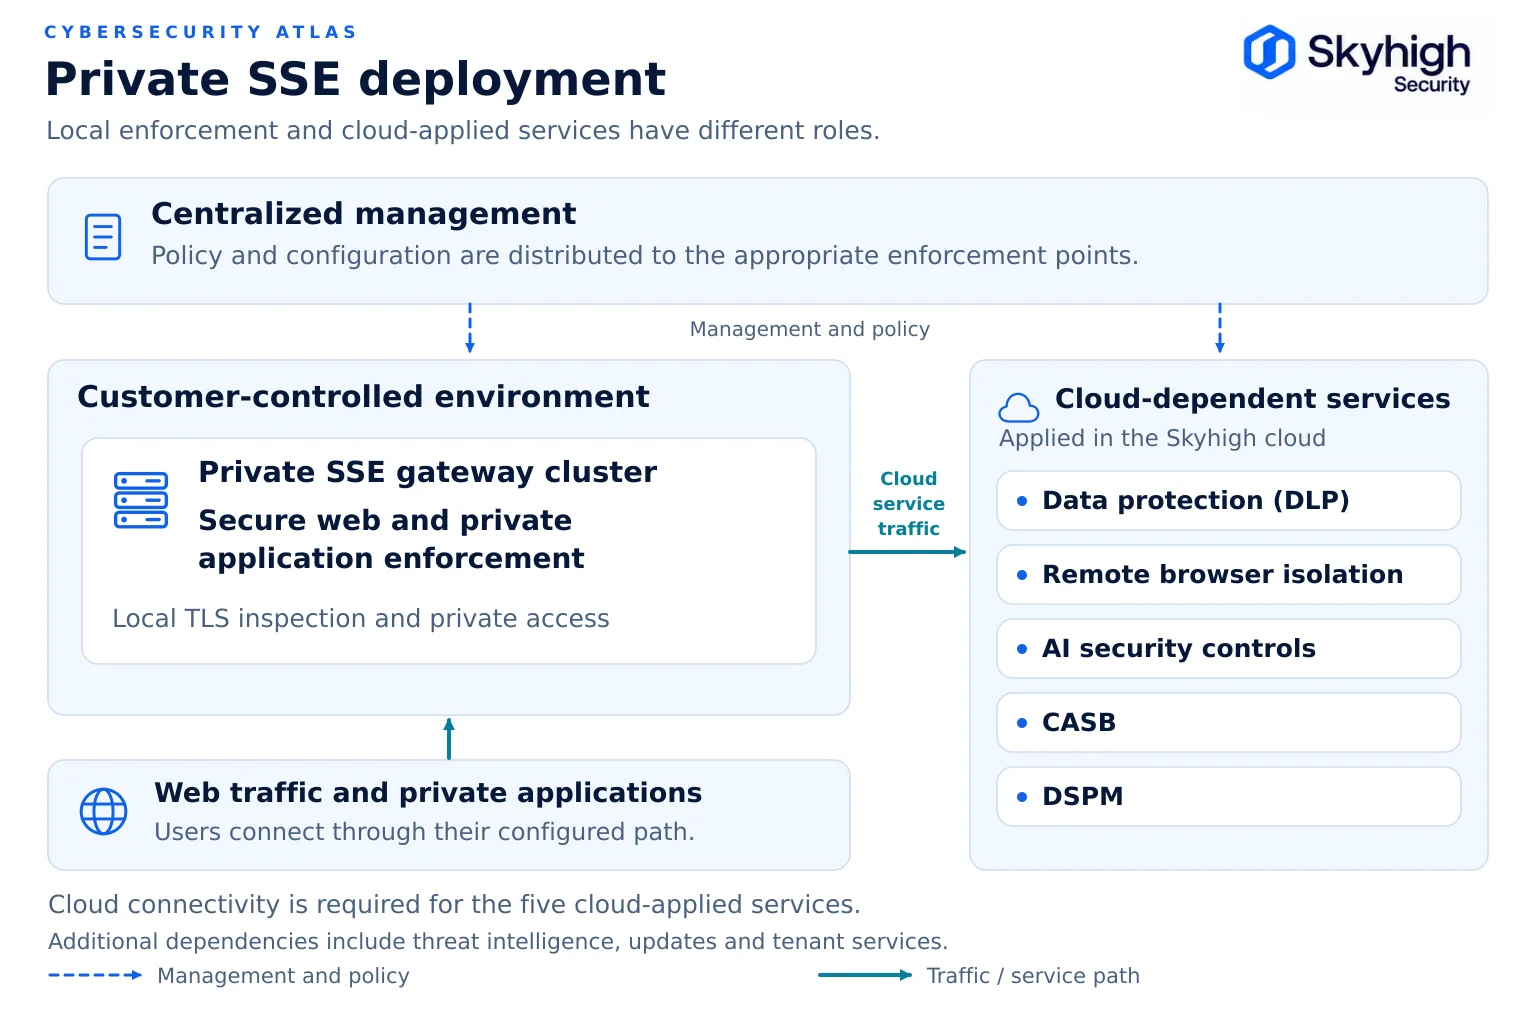
Skyhigh Hybrid SSE Mesh unifica los dispositivos SWG locales, el ZTNA local y los controles de navegador seguro con CASB, DSPM, DLP y RBI en la nube, todo ello bajo una única consola y un único motor de políticas.
El descifrado TLS y la inspección web pueden ejecutarse de forma local en la Secure Service Gateway. Cuando se aplican controles de protección de datos, aislamiento o inteligencia artificial, la pasarela reenvía dicho tráfico a la nube de Skyhigh, donde se aplica la misma política. Skyhigh ocupó el primer puesto en el caso de uso «Advanced SSE» del informe « Critical Capabilities » de Gartner® de 2026 sobre « Security Service Edge ». Skyhigh informa de que más de 3.000 organizaciones utilizan su solución, entre las que se incluyen el 80 % de los principales bancos mundiales y el 25 % de las empresas de la lista Fortune 500.
Planifique su próximo paso
Cuatro pasos le permitirán pasar de la evaluación a un plan de modernización documentado.
- Compruebe sus versiones de SGOS y los modelos de sus dispositivos consultando el artículo sobre el ciclo de vida de Broadcom.
- Exporte y documente la política actual sobre CPL y VPM.
- Identifique los emplazamientos con requisitos en materia de soberanía, OT o resiliencia que requieran una aplicación de la normativa a nivel local.
- Solicite una evaluación de modernización para recibir un inventario de políticas, un plan de implementación híbrida y una estimación de la compensación. Skyhigh se compromete a que un especialista le responda en el plazo de un día laborable.
¿Sigue comparando opciones? Consulte las alternativas a «Blue Coat » y los sustitutos de ProxySG.
Fuentes
- Broadcom. Fin de la vida útil y ciclo de vida del producto para Edge SWG (ProxySG) y Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Acceda a la consola de administración de Switch to the Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. Preguntas frecuentes sobre el fin de vida útil (EOL) de Web Isolation en las instalaciones (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Skyhigh Security. Modernización de Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. «Modernización de su solución Symantec Edge Secure Web Gateway con Skyhigh Hybrid SSE Mesh» (15 de julio de 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. «Skyhigh Security , clasificada en el primer puesto en la categoría de casos de uso avanzados de SSE en el informe de Gartner de 2026 « Critical Capabilities » para Security Service Edge» (5 de agosto de 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER es una marca comercial registrada y una marca de servicio de Gartner, Inc. y/o sus filiales en Estados Unidos y a nivel internacional, y se utiliza en el presente documento con autorización. Todos los derechos reservados. Gartner no respalda a ningún proveedor, producto o servicio mencionado en sus publicaciones de investigación.