







Blue Coat Alternativas y sustitución de ProxySG
- Blue Coat ProxySG, Symantec ProxySG y Broadcom Edge SWG constituyen una misma línea de productos bajo tres propietarios distintos.
- El plazo para actualizar a la versión 7.3 de SGOS de Broadcom finaliza a finales de diciembre de 2026.
- La actualización a SGOS 7.4 elimina la consola de Java y el VPM, por lo que el flujo de trabajo de las políticas se ve afectado en cualquier caso.
- Requiere inspección de amenazas en tiempo real, DLP integrado, protocolos modernos, una única consola y una implementación flexible.
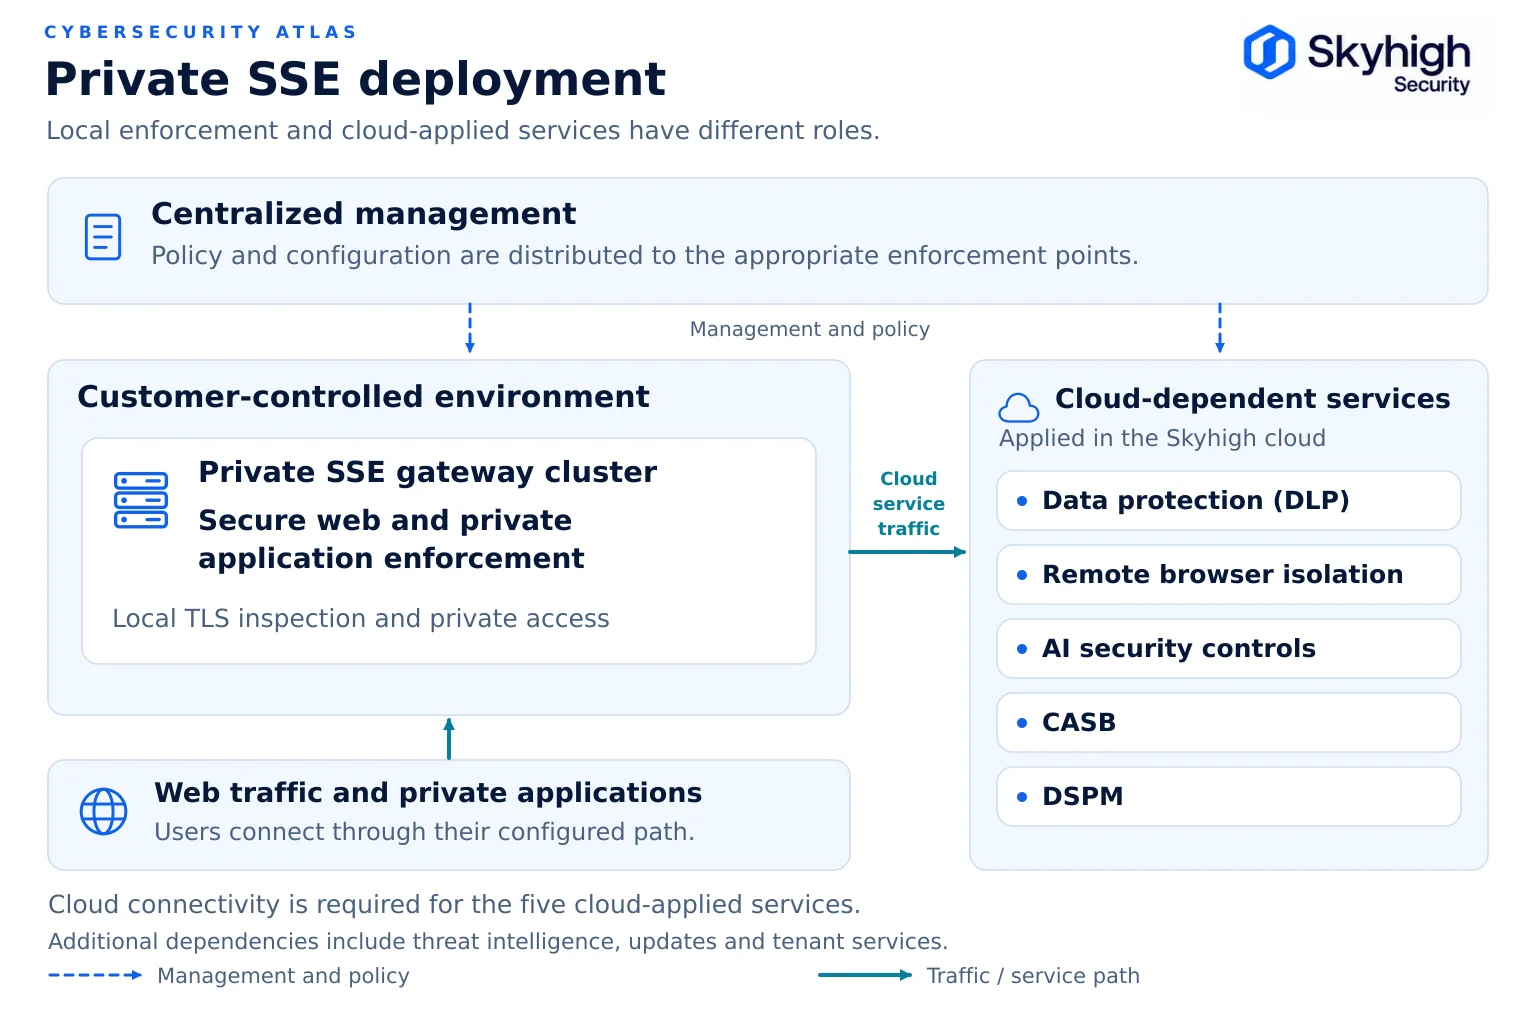
- Una pasarela híbrida mantiene la aplicación de las normas a nivel local cuando es necesario y, posteriormente, amplía dicha política a la nube.
Una alternativa a « Blue Coat » es un « secure web gateway » (SWG) que sustituye al Symantec Edge SWG de Broadcom —anteriormente conocido como « Blue Coat » ProxySG—, incluidas las implementaciones de «Advanced Secure Gateway» (ASG). Las características que más diferencian a un sustituto moderno del ProxySG son la inspección de amenazas en línea en tiempo real, el « data loss prevention » integrado, una consola convergente y la flexibilidad de implementación en las propias instalaciones, en modo híbrido y en la nube. Skyhigh Hybrid SSE Mesh ofrece estas cuatro características, junto con una transición guiada a través del Programa de Modernización de Blue Coat .
Los equipos que están evaluando la sustitución de ProxySG suelen haber superado ya la fase de plantearse si deben cambiar o no. El fin del ciclo de vida, el coste de la renovación, las dificultades con el soporte técnico o las preocupaciones sobre la hoja de ruta ya han determinado esa decisión. La cuestión pendiente es con qué sustituir ProxySG y cómo hacerlo sin interrumpir el funcionamiento de la producción.
¿Por qué las empresas sustituyen Blue Coat por ProxySG?
Las empresas sustituyen ProxySG debido a la finalización de su ciclo de vida, a un cambio obligatorio de herramientas, a la retirada de componentes locales, a la proliferación de consolas y al nuevo tráfico propio de la era de la inteligencia artificial.
Una fecha límite del ciclo de vida. Broadcom ha fijado el 31 de diciembre de 2024 como fecha de anuncio del fin de vida útil de SGOS 7.3. Según el artículo de Broadcom sobre el ciclo de vida, a partir de esa fecha no se incorporarán nuevas funciones a la versión 7.3, el soporte técnico limitado abarcará únicamente las correcciones críticas y de alta seguridad, y los clientes dispondrán de dos años desde el anuncio para actualizar a SGOS 7.4. Ese plazo finaliza a finales de diciembre de 2026. Consulte «Blue Coat » y «ProxySG End of Life: Migration Planning».
Un cambio obligatorio de herramientas. En SGOS 7.4, se han eliminado la consola de gestión basada en Java y el VPM de Java, y los administradores deben pasar a utilizar la consola de administración de Edge SWG, de acuerdo con las directrices de Broadcom. Seguir utilizando « Blue Coat » implica, no obstante, tener que volver a familiarizarse con la forma de gestionar las políticas.
Componentes retirados de la implementación local. Broadcom dejó de ofrecer soporte para todas las versiones de Web Isolation en entorno local el 1 de enero de 2024 y, en la actualidad, ofrece el aislamiento del navegador únicamente como servicio en la nube (Broadcom). Las organizaciones que optaron por la implementación local por motivos de soberanía disponen ahora de menos opciones locales en la plataforma de Broadcom.
Multiplicación de consolas y licencias. La seguridad integral de la web, los datos y la nube en la plataforma Broadcom implica el uso de consolas independientes para Edge SWG, Cloud SWG y Symantec DLP, cada una con su propio motor de políticas y ciclo de renovación. Las discrepancias en las políticas entre ellas suponen un riesgo de auditoría.
Asistencia técnica y atención específica. ProxySG es uno de los productos que forman parte de una amplia gama de semiconductores y software de infraestructura. Muchos clientes señalan dificultades con los procesos de asistencia técnica, mantenimiento y renovación.
El nuevo tráfico para el que ProxySG no fue diseñado. Las herramientas de IA y los agentes autónomos utilizan cada vez más conexiones WebSocket persistentes y operan dentro de la red, donde la inspección exclusivamente en la nube no puede llegar y los proxies tradicionales no fueron diseñados para inspeccionar.
Qué debe ofrecer un sustituto de ProxySG
Un sustituto de ProxySG debería realizar la inspección en línea en tiempo real, incorporar protección de datos, ser compatible con los protocolos actuales y centralizar la gestión en una única consola.
- Inspección de amenazas en tiempo real en línea. Protección contra el malware en línea en la pasarela, con ubicación documentada del entorno de aislamiento y gestión de resultados.
- Protección de datos integrada. La protección de datos se aplica a través de la nube del proveedor en el marco de una única política, compartiendo la clasificación con los controles de las herramientas SaaS, de terminales y de inteligencia artificial, de modo que el contenido que requiere inspección se reenvía desde la pasarela local en lugar de transferirse a un producto independiente conectado a ICAP.
- Protocolos actuales: HTTP/2, TLS 1.3 e inspección compatible con WebSocket.
- Una consola, un motor de políticas. Gestión convergente en la web, la nube y private access.
- Opciones de implementación. En sus propias instalaciones, híbrida y en la nube, con la misma política en cada una de ellas, para que usted controle el calendario.
- Control local cuando sea necesario. Inspección y registro de TLS en las propias instalaciones para el tráfico sujeto a requisitos de soberanía o a normativas.
- Una ruta de migración bien definida. Un método respaldado por servicios para aplicar la política y ejecutarla en paralelo antes de la transición.
- Un camino hacia la SSE completa. La misma plataforma debería ampliarse a CASB, ZTNA, DSPM y remote browser isolation, de modo que cambiar de pasarela no suponga un callejón sin salida.
Tres tipos de alternativas a Blue Coat
Blue Coat Las alternativas se clasifican en tres tipos, y la más adecuada depende de la capacidad de su entorno para adaptarse al cambio.
Actualización dispositivo por dispositivo. Sustituya ProxySG por otro proxy local. Esta opción supone el menor cambio en los procesos, pero le mantiene sujeto a los ciclos de renovación del hardware y puede obligarle a gestionar un producto en la nube independiente para los usuarios remotos.
SSE exclusivamente en la nube. Traslade toda la inspección web a un servicio en la nube. Esto ofrece la máxima externalización de la infraestructura, pero supone un cambio importante para los equipos con una política muy arraigada en las instalaciones, y traslada el descifrado de todo el tráfico a la nube del proveedor. Es posible que esto no resulte aceptable para datos sujetos a regulación o entornos de tecnología operativa (OT), y la aplicación de políticas exclusivamente en la nube no puede detectar el tráfico que nunca sale del edificio.
SWG híbrido. Mantenga la aplicación de políticas en las instalaciones cuando el cumplimiento normativo, el rendimiento o la resiliencia lo requieran, y amplíe esa misma política a la nube cuando esté preparado. Para la mayoría de los entornos de ProxySG, esta es la solución intermedia más pragmática. Consulte «Pasarelas web seguras en la nube frente a las locales».
Symantec Edge SWG (Blue Coat) frente a Skyhigh Security
Las diferencias más evidentes son la estrategia de software, el número de consolas, las capacidades locales y la protección de datos integrada.
| Área | Broadcom Symantec Edge SWG (Blue Coat) | Skyhigh Hybrid SSE Mesh |
|---|---|---|
| Ruta actual del software | El soporte limitado de SGOS 7.3 finaliza en diciembre de 2026; es necesario pasar a SGOS 7.4 | Plataforma que se actualiza continuamente; en las propias instalaciones, híbrida y en la nube |
| Dirección | La consola de Java se ha eliminado en la versión 7.4; ahora hay consolas independientes para Edge SWG, Cloud SWG y DLP | Consola única y motor de políticas común para SWG, CASB, DLP, ZTNA, RBI y DSPM |
| Aislamiento del navegador | Fin de la vida útil de Web Isolation en entorno local: 1 de enero de 2024 | Remote browser isolation aplicado a través de la nube de Skyhigh |
| Protección contra vulnerabilidades de día cero | Se basa en componentes de análisis independientes | Protección antimalware en la pasarela; entorno de pruebas de emulación a través de la nube de Skyhigh |
| Protección de datos | Producto independiente de Symantec DLP | DLP integrado y aplicado en la nube en todos los canales compatibles |
| Acceso privado a las aplicaciones en las instalaciones | Confirme los componentes de acceso privado y la compatibilidad con la aplicación de políticas en las instalaciones para la implementación de Broadcom seleccionada | ZTNA local en puertas de enlace locales y de sucursales |
| Controles del navegador y de la IA | Confirme los controles del navegador y de la IA para los componentes de Broadcom seleccionados | Controles de navegador seguro sin agente con inspección compatible con WebSocket |
| Traspaso de la póliza | Es necesario realizar modificaciones al pasar a la Consola de administración | Las políticas de CPL se vuelven a expresar en la consola de políticas de Skyhigh mediante un proceso de importación validado |
¿Por qué modernizar en 2026?
Hay tres factores que hacen que 2026 sea el año idóneo para llevar a cabo la modernización:
- La fecha límite del ciclo de vida. El plazo para la actualización a SGOS 7.3 finaliza a finales de diciembre de 2026.
- La brecha de seguridad de la IA. Los agentes y las herramientas de IA que operan dentro de la red requieren una aplicación del modelo «zero trust» en el perímetro local de la red, algo que ni un proxy tradicional ni un servicio exclusivamente en la nube ofrecen.
- Coste y complejidad. Las consolas independientes, las referencias de producto (SKU) y los ciclos de renovación aumentan el coste total de propiedad, y la tarificación por usuario y por módulo aplica la misma tarifa tanto si una función se utiliza a diario como si se utiliza de forma esporádica.
Dado que la migración a SGOS 7.4 ya implica un cambio en la consola y en el flujo de trabajo de las políticas, el coste de la adaptación existe tanto si se mantiene el sistema actual como si se cambia. Por ello, este es el momento idóneo para evaluar alternativas.

¿Por qué las empresas eligen Skyhigh como alternativa a Blue Coat ?
Las empresas eligen Skyhigh porque mantiene el plano de datos a nivel local cuando es necesario, aplica la política de CPL y permite ampliar la implementación completa de SSE desde una única consola.
Skyhigh Hybrid SSE Mesh unifica los dispositivos SWG locales, el ZTNA local y los controles de navegador seguro con CASB, DSPM, DLP y RBI en la nube, todo ello bajo una única consola. La aplicación de políticas de acceso web y privado puede ejecutarse de forma local, con descifrado TLS e inspección web locales; el tráfico relevante se reenvía a los servicios aplicados en la nube. Las políticas CPL existentes se reformulan en la consola de políticas unificada de Skyhigh y se validan antes de la transición, de modo que los equipos parten de su estado actual de políticas en lugar de empezar desde cero.
Skyhigh ocupó el primer puesto en la categoría «Casos de uso avanzados de SSE» del informe « Critical Capabilities » de Gartner® de 2026, dedicado a la gestión de la seguridad de los datos en la nube ( Security Service Edge). Más de 3.000 organizaciones utilizan Skyhigh, entre ellas el 80 % de los bancos más grandes del mundo y casi la mitad de las empresas de la lista Fortune 100, y la plataforma registra un tiempo de actividad del 99,999 %, protegiendo a más de 20 millones de usuarios. Cuenta con la autorización FedRAMP High.
El Programa de Modernización «Blue Coat » destina la inversión restante de Broadcom a la transición y la combina con una migración guiada y por fases.
Siguiente paso: Consulte la descripción general de la modernización de Symantec Edge SWG o solicite una evaluación de modernización.
Fuentes
- Broadcom. Fin de la vida útil y ciclo de vida del producto para Edge SWG (ProxySG) y Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Acceda a la consola de administración de Switch to the Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. Preguntas frecuentes sobre el fin de vida útil (EOL) de Web Isolation en las instalaciones (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Documentación sobre el fin de la vida útil de ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Skyhigh Security. «Modernización de su solución Symantec Edge Secure Web Gateway con Skyhigh Hybrid SSE Mesh» (15 de julio de 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Modernización de Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. «Skyhigh Security , clasificada en el primer puesto en la categoría de casos de uso avanzados de SSE en el informe de Gartner de 2026 « Critical Capabilities » para Security Service Edge» (5 de agosto de 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER es una marca comercial registrada y una marca de servicio de Gartner, Inc. y/o sus filiales en Estados Unidos y a nivel internacional, y se utiliza en el presente documento con autorización. Todos los derechos reservados. Gartner no respalda a ningún proveedor, producto o servicio mencionado en sus publicaciones de investigación.