







हाइब्रिड क्लाउड बनाम मल्टी-क्लाउड सुरक्षा
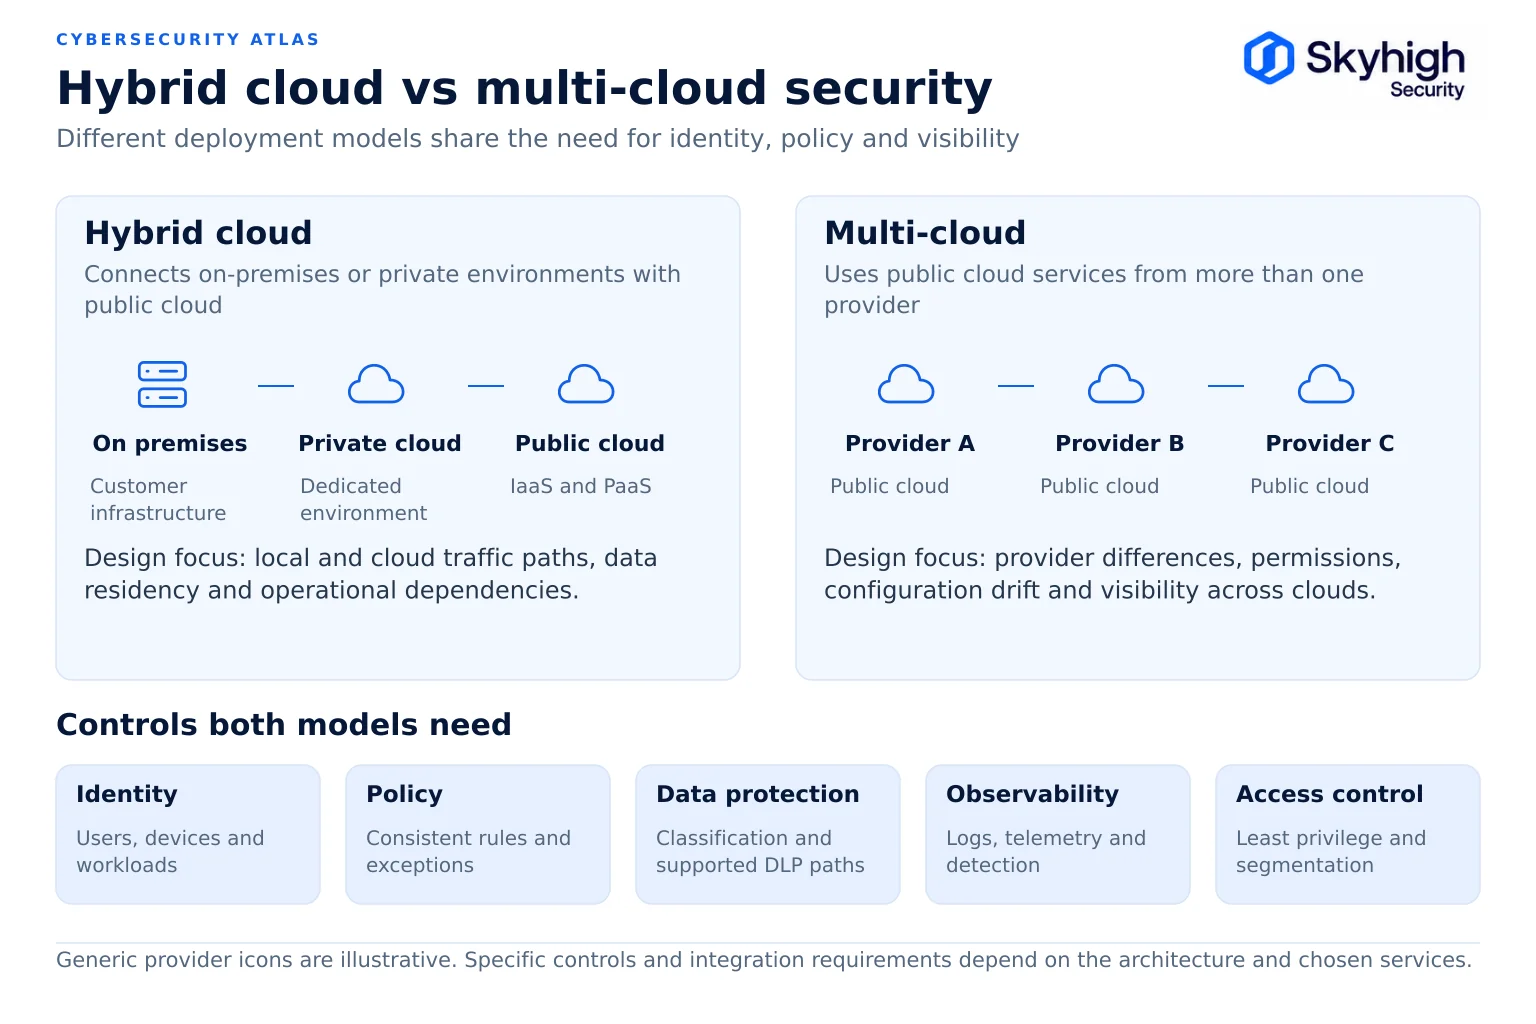
- हाइब्रिड क्लाउड में स्वामित्व वाली बुनियादी संरचना को सार्वजनिक क्लाउड के साथ जोड़ा जाता है; मल्टी-क्लाउड में एक से अधिक सार्वजनिक प्रदाताओं का उपयोग किया जाता है।
- हाइब्रिड सुरक्षा ऑन-प्रिमाइसेस से क्लाउड की सीमा पर केंद्रित होती है; जबकि मल्टी-क्लाउड सुरक्षा प्रदाता के अंतर पर केंद्रित होती है।
- दोनों मॉडलों में प्रत्येक वातावरण में पहचान, डेटा वर्गीकरण और पहुंच नीति सुसंगत रहनी चाहिए।
- फ्लेक्सेरा के 2026 के शोध में पाया गया कि 73% संगठन हाइब्रिड एस्टेट चलाते हैं, अक्सर कई क्लाउड के साथ।
- आईबीएम के 2025 के शोध में पाया गया कि कई वातावरणों में फैले उल्लंघनों को नियंत्रित करना सबसे महंगा और सबसे धीमा था।
हाइब्रिड क्लाउड सुरक्षा और मल्टी-क्लाउड सुरक्षा दोनों ही एक से अधिक वातावरणों में फैले वर्कलोड और डेटा की सुरक्षा से संबंधित हैं, लेकिन समस्याएं अलग-अलग हैं। हाइब्रिड क्लाउड सुरक्षा संगठन द्वारा संचालित इंफ्रास्ट्रक्चर और क्लाउड प्रदाता द्वारा संचालित इंफ्रास्ट्रक्चर के बीच नियंत्रणों को सुसंगत बनाए रखने पर केंद्रित है। मल्टी-क्लाउड सुरक्षा विभिन्न सार्वजनिक क्लाउड प्रदाताओं में नियंत्रणों को सुसंगत बनाए रखने पर केंद्रित है, जिनमें से प्रत्येक का अपना पहचान मॉडल, नेटवर्क संरचना और सुरक्षा सेवाएं होती हैं।
यह लेख हाइब्रिड क्लाउड सुरक्षा मार्गदर्शिका का एक भाग है।
परिभाषाएं
हाइब्रिड क्लाउड में स्वामित्व वाली और सार्वजनिक क्लाउड अवसंरचना का मिश्रण होता है, मल्टी-क्लाउड में कई सार्वजनिक प्रदाताओं का उपयोग होता है, और हाइब्रिड मल्टी-क्लाउड दोनों को जोड़ता है।
हाइब्रिड क्लाउड। NIST की क्लाउड कंप्यूटिंग परिभाषा, SP 800-145 , हाइब्रिड क्लाउड को दो या दो से अधिक अलग-अलग क्लाउड इन्फ्रास्ट्रक्चर (निजी, सामुदायिक या सार्वजनिक) के संयोजन के रूप में वर्णित करती है, जो अद्वितीय इकाइयाँ बनी रहती हैं लेकिन ऐसी तकनीक द्वारा एक साथ जुड़ी होती हैं जो डेटा और एप्लिकेशन पोर्टेबिलिटी को सक्षम बनाती है। सामान्य उपयोग में, हाइब्रिड में सार्वजनिक क्लाउड से जुड़े पारंपरिक ऑन-प्रिमाइसेस डेटा सेंटर भी शामिल होते हैं।
मल्टी-क्लाउड। एक से अधिक पब्लिक क्लाउड प्रदाताओं का उपयोग, जैसे कि दो हाइपरस्केलर में वर्कलोड चलाना या एक प्रदाता की IaaS सेवाओं को दूसरे प्रदाता की प्लेटफ़ॉर्म सेवाओं के साथ जोड़ना। कई विक्रेताओं में SaaS सेवाओं का उपयोग भी मल्टी-क्लाउड का ही एक रूप है।
हाइब्रिड मल्टी-क्लाउड। ऑन-प्रिमाइसेस या निजी इंफ्रास्ट्रक्चर को कई पब्लिक क्लाउड के साथ मिलाकर बनाया गया इंफ्रास्ट्रक्चर। यह अधिकांश बड़े उद्यमों का वर्णन करता है।
प्रत्येक मॉडल कितना आम है
हाइब्रिड और मल्टी-क्लाउड सिस्टम अब आम बात हो गई है, और इनमें से कई योजनाबद्ध तरीके से नहीं बल्कि संयोगवश विकसित हुए हैं।
फ्लेक्सेरा की 2026 स्टेट ऑफ द क्लाउड रिपोर्ट , जो 753 क्लाउड निर्णयकर्ताओं के सर्वेक्षण पर आधारित है, में पाया गया कि 73% संगठन हाइब्रिड सिस्टम का संचालन करते हैं। फ्लेक्सेरा की प्रेस विज्ञप्ति में मल्टी-क्लाउड उपयोग को 88% बताया गया है, और रिपोर्ट में कहा गया है कि मल्टी-क्लाउड वृद्धि किसी सुनियोजित रणनीति के बजाय विलय या अलग-अलग अनुप्रयोगों के कारण हो सकती है। सुरक्षा के लिहाज से यह महत्वपूर्ण है: अनजाने में विकसित हुए मल्टी-क्लाउड सिस्टम में आमतौर पर नियंत्रण प्रणाली असंगत होती है।
आमने-सामने तुलना
हाइब्रिड और मल्टी-क्लाउड सुरक्षा छह आयामों में भिन्न होती है: आर्किटेक्चर, एक्सेस, डेटा हैंडलिंग, जिम्मेदारी, नीति प्रबंधन और मुख्य विफलता मोड।
| आयाम | हाइब्रिड क्लाउड सुरक्षा | मल्टी-क्लाउड सुरक्षा |
|---|---|---|
| वास्तुकला | यह स्वामित्व वाले बुनियादी ढांचे को प्रदाता के बुनियादी ढांचे से जोड़ता है; सुरक्षा उस सीमा के दोनों ओर फैली हुई है। | इसमें कई प्रदाता शामिल हैं, जिनमें से प्रत्येक के अलग-अलग नेटवर्क, पहचान और सेवा मॉडल हैं। |
| पहुँच | उपयोगकर्ता डेटा केंद्रों और क्लाउड में मौजूद ऐप्स तक पहुँचते हैं; ऑन-साइट और रिमोट पथ अलग-अलग होते हैं। | उपयोगकर्ता और कार्यभार कई क्लाउड में सेवाओं तक पहुँचते हैं; प्रत्येक प्रदाता के अपने एक्सेस नियंत्रण होते हैं। |
| डेटा संधारण | डेटा ऑन-प्रिमाइसेस और क्लाउड के बीच स्थानांतरित होता है; निवास स्थान और निरीक्षण स्थान महत्वपूर्ण निर्णय हैं। | डेटा विभिन्न प्रदाताओं के बीच स्थानांतरित होता है; प्रत्येक के पास अलग-अलग एन्क्रिप्शन, कुंजी प्रबंधन और लॉगिंग विकल्प होते हैं। |
| ज़िम्मेदारी | ऑन-प्रिमाइसेस पर सब कुछ ग्राहक के स्वामित्व में है और क्लाउड में जिम्मेदारी साझा करता है। | साझा जिम्मेदारी का बंटवारा प्रदाता और सेवा प्रकार के अनुसार अलग-अलग होता है। |
| नीति प्रबंधन | ऑन-प्रिमाइसेस और क्लाउड प्रवर्तन के लिए अलग-अलग नीतियों का जोखिम | प्रत्येक प्रदाता के मूल टूल के लिए अलग-अलग नीतियों का जोखिम |
| मुख्य विफलता मोड | स्थानीय और क्लाउड प्रवर्तन के बीच असंगत नीति | विभिन्न प्रदाता डिफ़ॉल्ट सेटिंग्स और कौशल अंतराल के कारण गलत कॉन्फ़िगरेशन |
वास्तुकला
हाइब्रिड आर्किटेक्चर को विभिन्न वातावरणों के बीच संबंधों द्वारा परिभाषित किया जाता है, जबकि मल्टी-क्लाउड आर्किटेक्चर को प्रदाताओं के बीच एकरूपता द्वारा परिभाषित किया जाता है।
हाइब्रिड आर्किटेक्चर में, महत्वपूर्ण डिज़ाइन बिंदु विभिन्न वातावरणों के बीच संबंध हैं: निजी इंटरकनेक्ट, वीपीएन और ट्रैफ़िक की जांच करने वाले प्रवर्तन बिंदु। ट्रैफ़िक की जांच कहां करनी है और उसे कहां डिक्रिप्ट करना है, इस बारे में लिए गए निर्णय प्रदर्शन, संप्रभुता और लचीलेपन को प्रभावित करते हैं। हाइब्रिड क्लाउड सुरक्षा संदर्भ आर्किटेक्चर देखें।
मल्टी-क्लाउड आर्किटेक्चर में, महत्वपूर्ण डिज़ाइन बिंदु अमूर्तता और स्थिरता हैं: एक सामान्य पहचान परत, सुसंगत नेटवर्क विभाजन पैटर्न, और सुरक्षा उपकरण जो केवल एक प्रदाता के भीतर काम करने के बजाय सभी प्रदाताओं में काम करते हैं।
पहुँच
दोनों मॉडलों में निरंतर पहुंच एक पहचान प्रदाता और प्रति-एप्लिकेशन अधिकारों के एक सेट पर निर्भर करती है।
हाइब्रिड एक्सेस डिज़ाइन में ऑन-साइट उपयोगकर्ताओं द्वारा ऑन-साइट एप्लिकेशन तक पहुंच, रिमोट उपयोगकर्ताओं द्वारा ऑन-साइट एप्लिकेशन तक पहुंच और सभी द्वारा क्लाउड सेवाओं तक पहुंच को संभालने की क्षमता होनी चाहिए। Zero trust network access स्थानीय और क्लाउड दोनों तरह के प्रवर्तन के साथ, यह एक ही नीति के अंतर्गत तीनों मार्गों को संभालता है। निजी अनुप्रयोगों के लिए ऑन-प्रिमाइसेस ZTNA देखें।
मल्टी-क्लाउड एक्सेस डिज़ाइन में कई प्रदाता पहचान और एक्सेस प्रबंधन प्रणालियों का सामंजस्य स्थापित करना आवश्यक है। एक ही एंटरप्राइज़ पहचान प्रदाता, जो प्रत्येक क्लाउड से एकीकृत हो और जिसमें भूमिकाओं की परिभाषाएँ सुसंगत हों, विचलन को कम करता है।
डेटा संधारण
दोनों मॉडलों में डेटा सुरक्षा प्रत्येक प्रदाता के मूल उपकरणों के बजाय एक क्रॉस-एनवायरनमेंट लेयर पर आधारित होनी चाहिए।
हाइब्रिड वातावरण में डेटा के भंडारण और निरीक्षण स्थान से संबंधित प्रश्न उठते हैं, जैसे कि कौन सा डेटा क्लाउड पर स्थानांतरित किया जा सकता है, डिक्रिप्टेड ट्रैफ़िक कहाँ मौजूद है, और लॉग कहाँ संग्रहीत किए जाते हैं। इसके साथ ही, संप्रभुता से संबंधित प्रश्न भी उठते हैं कि किसका इंफ्रास्ट्रक्चर ट्रैफ़िक को प्रोसेस करता है और कौन इसे संचालित करता है। हाइब्रिड क्लाउड सुरक्षा में डेटा संप्रभुता देखें।
मल्टी-क्लाउड वातावरण स्थिरता संबंधी प्रश्न उठाते हैं: क्या वर्गीकरण, एन्क्रिप्शन, कुंजी प्रबंधन, और data loss prevention प्रत्येक प्रदाता में एक ही तरीके से काम करें। एक क्रॉस-प्रोवाइडर डेटा सुरक्षा परत (डिस्कवरी के लिए DSPM और प्रवर्तन के लिए DLP) प्रत्येक प्रदाता के अलग-अलग नेटिव टूल्स पर निर्भरता से बचाती है। क्लाउड और ऑन-प्रिमाइसेस वातावरण में DLP देखें।
आईबीएम की कॉस्ट ऑफ ए डेटा ब्रीच रिपोर्ट 2025 में पाया गया कि कई वातावरणों में वितरित डेटा से जुड़े उल्लंघनों की औसत लागत 5.05 मिलियन अमेरिकी डॉलर थी और उन्हें पहचानने और नियंत्रित करने में 276 दिन लगे, जो किसी भी स्टोरेज कॉन्फ़िगरेशन की तुलना में सबसे अधिक लागत और सबसे लंबा जीवनचक्र है।
ज़िम्मेदारी
हाइब्रिड एस्टेट में प्रति प्रदाता एक ही उत्तरदायित्व सीमा होती है, जबकि मल्टी-क्लाउड एस्टेट में प्रदाताओं और सेवा स्तरों के बीच ये सीमाएं कई गुना बढ़ जाती हैं।
एनएसए और सीआईएसए की शीर्ष दस क्लाउड सुरक्षा शमन रणनीतियों में साझा जिम्मेदारी मॉडल को बनाए रखने पर जोर दिया गया है और इसमें हाइब्रिड और मल्टी-क्लाउड वातावरण द्वारा उत्पन्न जटिलताओं के लिए एक समर्पित रणनीति शामिल है।
हाइब्रिड सिस्टम में, ज़िम्मेदारी की सीमा संगठन और प्रत्येक प्रदाता के बीच होती है। मल्टी-क्लाउड सिस्टम में, कई सीमाएँ होती हैं, और प्रत्येक प्रदाता और सेवा स्तर द्वारा इन्हें अलग-अलग तरीके से निर्धारित किया जाता है। प्रत्येक सेवा के लिए एक ज़िम्मेदारी मैट्रिक्स बनाए रखें।
नीति प्रबंधन
दोनों मॉडलों में साझा जोखिम नीति विखंडन है: प्रत्येक प्रवर्तन समूह के लिए एक नीति समूह, जो समय के साथ अलग होता जाता है।
वेब, SaaS और निजी एप्लिकेशन तक उपयोगकर्ता पहुंच के लिए, क्लाउड और ऑन-प्रिमाइसेस दोनों में लागू होने वाला एक एकल SSE पॉलिसी इंजन हाइब्रिड और मल्टी-क्लाउड दोनों प्रणालियों को कवर करता है। वर्कलोड कॉन्फ़िगरेशन के लिए, क्रॉस-क्लाउड पोस्चर मैनेजमेंट और पॉलिसी-एज़-कोड इंफ्रास्ट्रक्चर सेटिंग्स को सुसंगत बनाए रखते हैं। क्लाउड और ऑन-प्रिमाइसेस में सुसंगत सुरक्षा नीतियां देखें।
हाइब्रिड मल्टी-क्लाउड आर्किटेक्चर: सुरक्षा प्राथमिकताएँ
एक हाइब्रिड मल्टी-क्लाउड सुरक्षा कार्यक्रम सात प्राथमिकताओं पर आधारित है जो प्रत्येक वातावरण में नियंत्रणों को सुसंगत बनाए रखती हैं।
- एक ही पहचान प्रदाता सभी क्लाउड और ऑन-प्रिमाइसेस सिस्टम से एकीकृत है।
- डीएसपीएम और डीएलपी द्वारा प्रत्येक वातावरण में लागू की गई एक ही डेटा वर्गीकरण योजना ।
- वेब, SaaS और निजी ऐप्स के लिए एक ही उपयोगकर्ता-पहुँच नीति , जिसे स्थानीय रूप से और क्लाउड में लागू किया जाता है।
- अवसंरचना विन्यास के लिए क्रॉस-क्लाउड पोस्चर प्रबंधन ।
- प्रत्येक प्रदाता और साइट पर केंद्रीकृत, निवास स्थान-आधारित लॉगिंग ।
- प्रत्येक प्रदाता और सेवा के लिए एक उत्तरदायित्व मैट्रिक्स ।
- लचीलापन योजना जिसमें यह माना जाता है कि कोई भी एक प्रदाता विफल हो सकता है। हाइब्रिड एसएसई लचीलापन: विफलता और पुनर्प्राप्ति देखें।

कौन सा मॉडल अधिक सुरक्षित है?
दोनों में से कोई भी मॉडल स्वाभाविक रूप से अधिक सुरक्षित नहीं है; परिणाम इस बात पर निर्भर करता है कि पहचान, डेटा और पहुंच नीति को कितनी निरंतरता से लागू किया जाता है।
हाइब्रिड प्रणाली संगठनों को इस बात पर अधिक नियंत्रण प्रदान करती है कि डेटा कहाँ संसाधित किया जाता है और सेवा प्रदाता की अनुपलब्धता के दौरान संचालन कैसे जारी रहता है। मल्टी-क्लाउड एक ही प्रदाता पर निर्भरता को कम कर सकता है, लेकिन इससे कॉन्फ़िगरेशन की जटिलता कई गुना बढ़ जाती है।
Skyhigh हाइब्रिड और मल्टी-क्लाउड सुरक्षा का समर्थन कैसे करता है
Skyhigh दोनों मॉडलों का समर्थन करता है, चाहे एप्लिकेशन किसी भी क्लाउड पर होस्ट किए गए हों, एक ही एक्सेस और डेटा पॉलिसी को लागू करके।
Skyhigh Hybrid SSE Mesh, ऑन-प्रिमाइसेस और क्लाउड एनफोर्समेंट पॉइंट्स पर वेब, SaaS, निजी एप्लिकेशन और AI टूल एक्सेस के लिए एक ही पॉलिसी लागू करता है, चाहे एप्लिकेशन किसी भी क्लाउड प्रोवाइडर द्वारा होस्ट किए गए हों। इससे उपयोगकर्ता एक्सेस पॉलिसी में एकरूपता आती है; क्रॉस-प्रोवाइडर वर्कलोड कॉन्फ़िगरेशन को SSE के बजाय पोस्चर मैनेजमेंट द्वारा नियंत्रित किया जाता है। Skyhigh CASB कई क्लाउड सेवाओं पर एकीकृत पॉलिसी लागू करता है, इसका क्लाउड रजिस्ट्री डेटा रेजिडेंसी सहित जोखिम विशेषताओं के आधार पर सेवाओं का मूल्यांकन करता है, और Skyhigh DSPM क्लाउड और SaaS डेटा स्टोर में संवेदनशील डेटा का पता लगाता है।
सूत्रों का कहना है
- एनआईएसटी. एसपी 800-145: क्लाउड कंप्यूटिंग की एनआईएसटी परिभाषा (सितंबर 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- फ्लेक्सेरा। 2026 स्टेट ऑफ द क्लाउड रिपोर्ट। https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- फ्लेक्सेरा। 2026 स्टेट ऑफ द क्लाउड प्रेस विज्ञप्ति (18 मार्च, 2026; जर्मन)। https://www.flexera.com/de/about-us/press-center/cloud-entwickelt-sich-vom-kostenfaktor-zum-werttreiber
- आईबीएम और पोनेमोन इंस्टीट्यूट। डेटा उल्लंघन की लागत रिपोर्ट 2025। https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- एनएसए और सीआईएसए। क्लाउड सुरक्षा के लिए दस सबसे प्रभावी उपाय (7 मार्च, 2024)। https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/