リソース
2022年Verizon Data Breach Investigations Reportからの教訓
Rodman Ramezanian 著 - Skyhigh Security グローバルクラウド脅威リード
2022年8月26日 4 分で読めます
今や恒例となったように、Verizon は最近、最新の「データ漏洩/侵害調査報告書」(DBIR)を発表しました。この報告書は、標的となった業界、私たちが日々直面し続けている進化する脅威の状況、そしてどの攻撃ベクトルが最も大きな影響をもたらすかについて、要点と注目すべき洞察を提供しています。これは情報セキュリティ業界の年間成績表のようなものだと考えてください。
本レポートの第15版は、特に複雑なサプライチェーン攻撃におけるサイバー犯罪やランサムウェアの脅威に関して、この1年が「並外れた」ものであったことを認識することから始まります。
DBIRが毎年発表されるたびに、クラウドの重要性という根底にある意味合いはいくらか強まっており、今回の報告書も例外ではありませんでした。
ヒューマンファクター
過去数年と同様に、人間は依然として侵害の最大の原因です。正確には侵害の82%が、認証情報の漏洩、フィッシング、誤用、またはIT管理者がクラウドアカウントを誤って設定し、機密データを誤って全世界と共有したことによるものです。
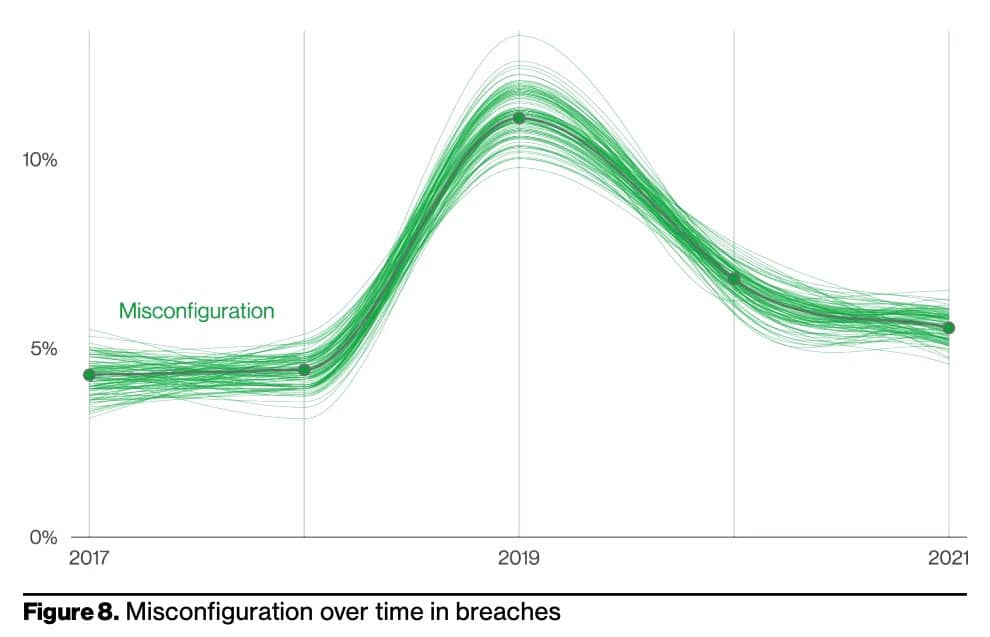
Verizonによると、設定ミスは引き続き侵害の主要な原因であり、過去1年間で侵害の13%を占めています。特に、クラウドストレージの設定ミスがこれに大きく寄与しました。近年、グラフではわずかな減少が示唆されているかもしれませんが、管理者やエンドユーザーの判断ミスや誤りを犯す傾向を軽視すべきではありません。
残念ながら、どんなに純粋な意図であっても設定ミスを防ぐことはできません。そのため、企業はニュースの一面を飾る事態になる前に、明確な解決策を講じる必要があります。
幸いにも、Cloud Security Posture Managementのような機能は、クラウドセキュリティの誤設定、盲点、脆弱性につながる人為的なミスや見落としを修正し、防止するのに非常に役立ちます。
リモートアクセスリスク
Verizonの報告書は、リモートアクセスが攻撃者による脆弱性や露出の悪用計画において、ますます多くの機会を提供していることを強調しています。
リモートアクセスソフトウェアと広く知られているRemote Desktop Protocol (RDP) は、主要な脅威ベクトルとして強調されました。厳しい現実として、ユーザーが認証情報のみを使用してオープンインターネット経由で直接デバイスにアクセスできるのであれば、脅威アクターも同様にアクセスできます。驚くべきことに、評価されたランサムウェアインシデントの40%にリモートデスクトップ共有ソフトウェアが寄与していました。
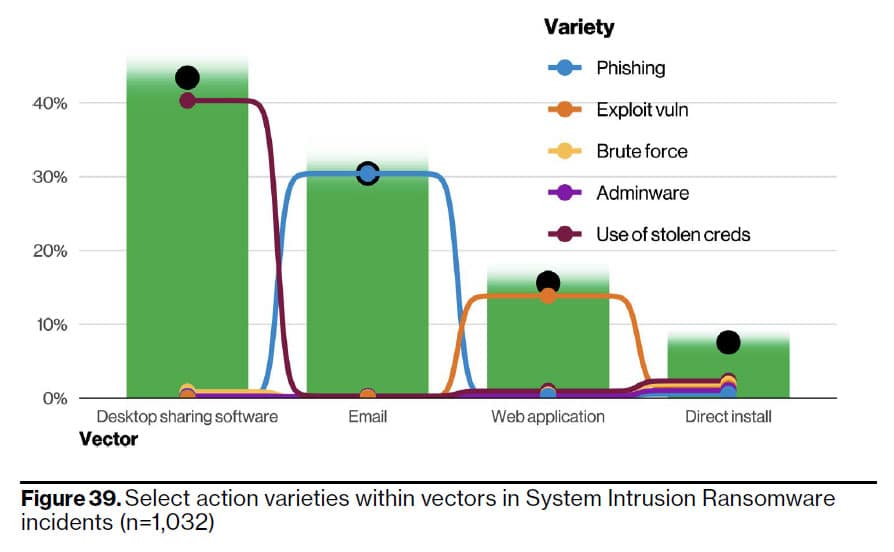
誰もが認めるとおり、過去24か月間、システム、アプリケーション、データへのリモートアクセスは、私たち全員が業務を継続し、生産性を維持するのに役立ってきました。リモートワークを削減するという非現実的な目標に固執するのではなく、Zero Trust Network Accessアーキテクチャを採用することでアクセス権限を制限してください。態勢評価済みのデバイス上の認証済みユーザーからの承認済みアプリとサービスにのみアクセスを制限し、同時に、それらのリソース内のデータを保護することで、組織の資産に深く侵入しようとする、IDを侵害した(または認証情報を取得した)攻撃者を阻止できます。
内部関係者
組織は、いつ何時自分たちに敵対するかもしれない悪意のある内部関係者について常に懸念しています。一緒に働く誰かが内部から危害を加えようと計画しているかもしれないと考えるのは、非常に不安な気持ちです。
組織は、特権を持つ内部関係者よりも外部アクターによって攻撃される可能性がほぼ4倍高いです。しかし、内部攻撃の壊滅的な力を軽視すべきではないため、この点には注意が必要です。すべての内部犯行が公に報告されたり、あるいは検出されたりするわけではないことを覚えておく価値があります。
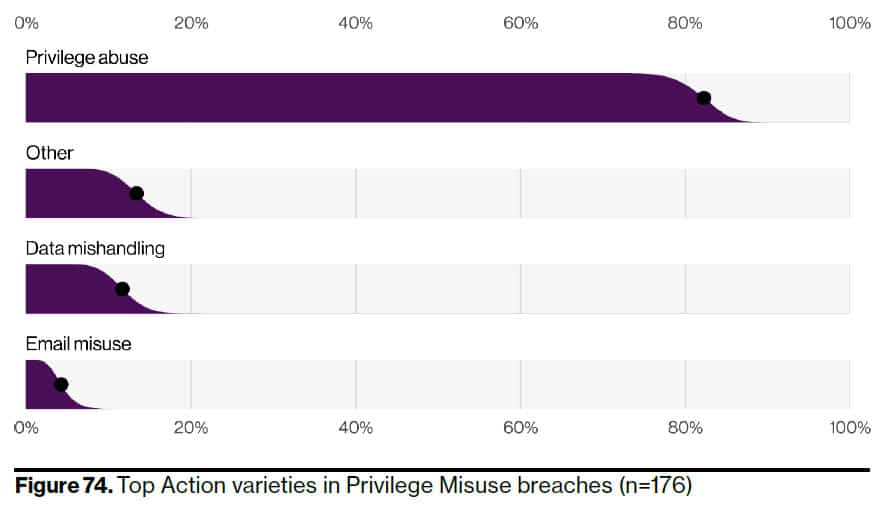
特に驚くべきは、内部関係者による侵害が記録の露出という観点から最も破壊的であるという事実です。これにより、外部からの侵害よりも10倍多くの侵害された記録が露出します。ご想像のとおり、内部関係者が持つアクセス権限が多ければ多いほど、彼らが与える損害も大きくなります。
特権の悪用が主要な脅威ベクトルであるため、Zero Trust Network Accessの手法を採用することの重要性が強調されます。デフォルトですべてのリソースへのアクセスを拒否し、態勢、コンテキスト、およびリスクに基づいてID認識型の適応制御を適用することで、特権アカウントの悪用の影響を大幅に軽減できます。
出典: https://www.verizon.com/business/resources/reports/dbir/2022/master-guide/
まとめ
活用できる「クイックウィン」をいくつかご紹介します。
- 可視性の向上 Webおよびクラウド上での活動全体にわたって。
- 見えなければ、保護できません。
- Posture Managementを有効にする 強固な基盤を維持するため。
- 攻撃者が狙う「容易な標的」の被害に遭わないでください。
- データを保護する どこに移動しても。
- データに管轄区域がないのと同様に、防御も場所を問わないものであるべきです。
脅威の状況がクラウド環境へと急速に移行し続ける中、昨日のリスクが今日と同じであるとは限らないことは当然のことと言えるでしょう。世界がクラウドコンピューティングのパラダイムを受け入れ続けるにつれて、戦術、技術、手順、そして残念ながらユーザーの不注意によるミスでさえも、よりクラウド中心のものとなるでしょう。
しかし、私たちの資産、ネットワーク、組織の防御者として、より強固な基盤を築き、それらのリスクを可能な限り低いしきい値に最小限に抑えるためにできることはたくさんあります。その道のりで弊社がどのように支援できるかについて、Skyhigh Securityにお気軽にご相談ください。
今すぐデモをリクエストしてください!
ブログへ戻る


トレンドブログ
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026








