Risorse
L'intelligenza artificiale sta modificando il profilo di rischio dei Suoi dati. DSPM Le restituisce il controllo.
Di Megha Shukla - Responsabile senior del marketing di prodotto
4 settembre 2026 5 minuti di lettura
Il Suo patrimonio di dati è cambiato. I Suoi controlli no.
Il DSPM costituisce un elemento fondamentale per garantire un utilizzo sicuro dell’intelligenza artificiale in tutta l’azienda. Mi permetta di spiegarle il motivo.
Man mano che le organizzazioni adottano rapidamente l’IA generativa, i copiloti, gli agenti IA e le applicazioni basate su modelli di linguaggio di grandi dimensioni (LLM), i dati aziendali sensibili entrano sempre più a far parte del livello di elaborazione dei dati dell’IA. La sicurezza dell’IA inizia quindi con la comprensione e il controllo dei dati che l’IA è in grado di individuare, a cui può accedere, che può recuperare e che può utilizzare.
Questa sfida va oltre l’IA. I dati aziendali stessi sono più distribuiti e dinamici che mai. Gli ambienti multi-cloud, le applicazioni SaaS, il lavoro ibrido e le tecnologie emergenti di IA hanno cambiato radicalmente il modo in cui le organizzazioni creano, archiviano, condividono e utilizzano le informazioni. I dati sensibili circolano ora attraverso piattaforme cloud, strumenti di collaborazione, modelli di linguaggio di grandi dimensioni (LLM), copiloti, agenti di IA, database vettoriali, API, servizi di terze parti e archivi aziendali, spesso estendendosi oltre i tradizionali confini di governance e sicurezza.
Tuttavia, molti controlli di sicurezza aziendali sono stati progettati per un contesto in cui applicazioni, infrastrutture, identità e dati erano racchiusi all’interno di perimetri più chiaramente definiti. L’evoluzione del patrimonio di dati ha determinato una grave lacuna in termini di visibilità e controllo: le organizzazioni non possono più limitarsi a proteggere esclusivamente le infrastrutture e le applicazioni, ma devono comprendere e proteggere i dati stessi.
I team di sicurezza necessitano pertanto di risposte a domande che i controlli tradizionali non erano stati progettati per affrontare: Dove risiedono i dati sensibili? Chi vi ha accesso? Quali dati sensibili possono essere individuati e utilizzati dalle applicazioni di IA? Dove i dati sono eccessivamente esposti a causa di autorizzazioni eccessive, configurazioni errate o condivisione inappropriata? E dove i dipendenti stanno immettendo informazioni sensibili in servizi di IA non autorizzati o “ombra”?
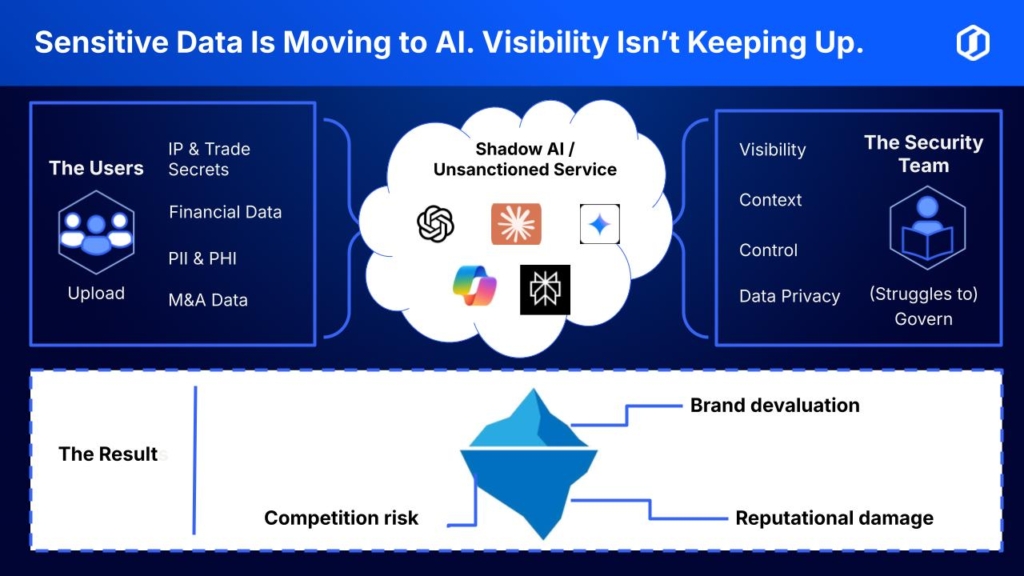
È proprio in questo contesto che la gestione della postura di sicurezza dei dati (DSPM) diventa indispensabile. Individuando, classificando e monitorando costantemente i dati sensibili in tutti gli ambienti – IA, cloud, SaaS, ambienti ibridi e altri ancora – la DSPM definisce il contesto dei dati necessario per identificare le esposizioni, correlare le informazioni sensibili con le identità e gli accessi, stabilire le priorità di rischio e governare i dati ovunque essi risiedano o si spostino.
Il DSPM fornisce quindi una base solida per la sicurezza dei dati, a garanzia di un’adozione sicura dell’IA e del rispetto della conformità, offrendo alle organizzazioni la visibilità e il controllo necessari per adottare l’IA, ampliare il proprio stack tecnologico e modernizzare i propri ambienti senza perdere il controllo sulle informazioni più sensibili.
La fondazione della DSPM
Il DSPM si basa su un modello di sicurezza incentrato sui dati che valuta continuamente le informazioni sensibili nel contesto dell’identità, dell’accesso, dell’esposizione, dell’utilizzo e della conformità. Anziché considerare i dati come un’ulteriore risorsa da inventariare, il DSPM utilizza il rilevamento automatizzato, la classificazione basata sul contenuto, l’analisi dei diritti di accesso e la valutazione dello stato di sicurezza per comprendere dove risiedono i dati sensibili, chi o cosa possa accedervi e in che modo possano essere esposti. Attraverso un’analisi dei rischi sensibile al contesto, il DSPM mette in correlazione questi segnali per distinguere le esposizioni critiche dai risultati di routine e stabilire le priorità di correzione in base all’impatto sul business. Poiché l’intelligenza artificiale diventa un ulteriore utilizzatore dei dati aziendali, il DSPM fornisce le informazioni necessarie per stabilire dei limiti su ciò che le applicazioni di intelligenza artificiale possono individuare, recuperare e utilizzare.
Attraverso un modello di integrazione basato sull’approccio “API-first”, DSPM integra gli investimenti in IAM, DLP, SIEM, SOAR e SSE, trasformando l’intelligenza dei dati in azioni correttive prioritarie e nell’applicazione delle politiche. Ciò crea un ciclo operativo continuo di individuazione, classificazione, definizione delle priorità di rischio e correzione.
In che modo Skyhigh DSPM garantisce un’analisi continua dei dati
La maggior parte delle imprese non è limitata da una carenza di tecnologie di sicurezza, bensì da da una gestione frammentata dei dati.
Skyhigh DSPM affronta questa sfida attraverso un’architettura senza agenti e incentrata sulle API, che acquisisce continuamente metadati e contesto di dati rilevanti dai piani di controllo cloud, dalle piattaforme SaaS, dai provider di identità e dagli archivi aziendali. Senza richiedere agenti sugli endpoint né interferire con i carichi di lavoro di produzione, la piattaforma esegue operazioni di individuazione, classificazione, analisi dei diritti di accesso e valutazione dello stato di sicurezza in base al contenuto su tutti gli archivi di dati.
Anziché valutare i risultati relativi alla sicurezza in modo isolato, Skyhigh applica un’analisi dei rischi sensibile al contesto, mettendo in correlazione la sensibilità dei dati con il contesto delle identità e degli accessi, l’attività degli utenti, le configurazioni cloud, le autorizzazioni di condivisione e i requisiti normativi. Questa visione multidimensionale aiuta i team di sicurezza a comprendere il rischio effettivo e l’impatto aziendale di ciascuna vulnerabilità, a distinguere i problemi critici dai risultati di routine e a dare priorità alle azioni correttive laddove sono più necessarie.
Questo contesto assume particolare rilevanza per l’intelligenza artificiale (IA), poiché i sistemi RAG, i copiloti, gli agenti IA e le applicazioni IA private recuperano informazioni aziendali; autorizzazioni eccessive o archivi di dati gestiti in modo inadeguato possono indurre i sistemi di IA a recuperare informazioni più sensibili di quelle a cui un utente dovrebbe avere accesso. Skyhigh DSPM fornisce l’intelligenza dei dati necessaria per identificare tali vulnerabilità e stabilire dei limiti riguardo ai dati sensibili che le applicazioni di IA possono individuare, recuperare e utilizzare.
Skyhigh estende questa intelligenza relativa alle posture all’applicazione delle politiche grazie all’integrazione nativa con la propria piattaforma SSE ( Security Service Edge ). Combinando l’intelligenza DSPM con le soluzioni CASB ( Cloud Access Security Broker ), SWG ( Secure Web Gateway ), ZTNA ( Zero Trust Network Access ) e DLP ( Data Loss Prevention ), le organizzazioni possono tradurre il contesto di rischio dei dati in controlli adattivi e basati su politiche in tutti i punti di accesso.
Questa architettura integrata consente alle organizzazioni di:
- Individuate e classificate i dati sensibili in ambienti cloud, SaaS, IA, shadow IT e on-premise, ove necessario.
- Mettete in relazione la sensibilità dei dati con i diritti di accesso, il comportamento degli utenti, lo stato di sicurezza dei dispositivi e il rischio associato alle applicazioni.
- Individuare autorizzazioni eccessive, scostamenti nella configurazione, condivisioni inappropriate e violazioni delle politiche.
- Stabilire linee guida basate sui dati per le applicazioni di intelligenza artificiale e per il recupero dei dati basato sull’intelligenza artificiale.
- Stabilisca le priorità degli interventi correttivi avvalendosi di un sistema di valutazione contestuale del rischio.
- Prevenite gli accessi non autorizzati e l’esfiltrazione dei dati attraverso un sistema DLP adattivo e controlli basati sul principio del privilegio minimo.
- Generare elementi probatori di revisione su base continuativa e supportare la rendicontazione in materia di conformità.
Il risultato è un modello di sicurezza a ciclo chiuso che integra l’individuazione, il contesto, la prioritizzazione dei rischi, la governance e l’applicazione delle misure in un unico flusso di lavoro operativo.
Uno sguardo al futuro: quali saranno i prossimi passi?
Man mano che gli ambienti aziendali diventano sempre più orientati ai dati e all’intelligenza artificiale, il futuro della sicurezza aziendale dipenderà non solo dalla protezione dell’infrastruttura, ma anche dall’efficacia con cui le organizzazioni comprendono, gestiscono e proteggono i propri dati, indipendentemente dal luogo in cui questi si trovino, vengano trasferiti o utilizzati.
Skyhigh DSPM riflette questo cambiamento fornendo le funzionalità di analisi necessarie per gestire i dati sensibili all’interno dei moderni ecosistemi cloud, SaaS e di intelligenza artificiale. Se integrata con le tecnologie di “ Security Service Edge ”, tale analisi può tradursi in una protezione adattiva, aiutando le organizzazioni a ridurre l’esposizione dei dati, rafforzare la governance, garantire l’adozione sicura dell’intelligenza artificiale, semplificare la conformità e rispondere ai rischi in continua evoluzione con maggiore precisione.
La domanda successiva non è perché Skyhigh DSPM sia importante, bensì in che modo questo approccio si traduca in risultati misurabili in termini di sicurezza.
I seguenti casi d’uso reali dimostrano come Skyhigh DSPM aiuti le organizzazioni a ridurre i rischi legati ai dati, a rafforzare la governance, a proteggere i flussi di lavoro basati sull’intelligenza artificiale e a semplificare la conformità negli ambienti aziendali moderni. Per approfondire l’architettura, le funzionalità e gli aspetti relativi all’implementazione, scarichi l’ eBook. Se desidera comprendere in che modo queste funzionalità si applicano al Suo ambiente specifico, richieda una presentazione personalizzata con uno dei nostri esperti.
Sull'autore
Megha Shukla
Responsabile senior del marketing di prodotto
Megha è una professionista nel settore del marketing dei prodotti per la sicurezza informatica e una traduttrice appassionata di gergo tecnico. È specializzata nel colmare il divario tra ciò che gli ingegneri realizzano e ciò che interessa realmente ai clienti, evitando di ricorrere a termini tecnici.
Con un background che spazia dal marketing di prodotto al marketing orientato al cliente, dall'analisi della concorrenza alla gestione dei prodotti, dallo sviluppo commerciale alla strategia di canale e alla gestione degli account, ha ricoperto diversi ruoli nel mondo della sicurezza informatica e dell'IT (alcuni contemporaneamente).
Che si tratti di lanciare un nuovo prodotto, definire una strategia di commercializzazione o scrivere un post sul blog che esprima ciò che altri non osano dire, lei apporta chiarezza, curiosità e un sano rispetto per ciò che può (e dovrebbe) essere espresso apertamente.
Contenuti correlati


Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne

Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Blog di tendenza
Cosa significa implementare una soluzione di sicurezza veramente ibrida
Steve Tait 29 ottobre 2026
Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne
Thyaga Vasudevan 28 ottobre 2026
Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Mike Smart 16 ottobre 2026
Garantire la “nuova normalità”: perché l’approccio “Zero Trust” universale è essenziale nell’era dell’intelligenza artificiale
Sriram Krishnamurthy 30 settembre 2026
Il lavoro è ibrido. Perché pagate il doppio per una “tassa sul cloud” relativa all’ufficio?
Mike Smart 24 settembre 2026