







हाइब्रिड एसएसई लचीलापन: विफलता और पुनर्प्राप्ति
- जब सुरक्षा ट्रैफ़िक पथ में शामिल होती है, तो उसकी उपलब्धता यह निर्धारित करती है कि उपयोगकर्ता सुरक्षित रूप से काम करते रहेंगे या नहीं।
- AWS में 2025 में हुई एक घटना ने दिखाया कि कैसे एक प्रदाता की विफलता आश्रित सेवाओं को प्रभावित करती है।
- हाइब्रिड एसएसई क्लाउड या डब्ल्यूएएन आउटेज के दौरान स्थानीय प्रवर्तन को चालू रखता है यदि वह स्थानीय स्तर पर निर्णय ले सकता है।
- ट्रैफ़िक वर्ग के अनुसार फ़ेल-ओपन या फ़ेल-क्लोज़्ड व्यवहार को परिभाषित करें और पुष्टि करें कि प्रत्येक घटक क्या कैश करता है।
- नियमित रूप से फेलओवर और रिकवरी का परीक्षण करें; यूरोपीय संघ की वित्तीय संस्थाओं को DORA के तहत पहले से ही ऐसा करना अनिवार्य है।
Security Service Edge लचीलापन, घटकों या निर्भरताओं के विफल होने पर भी उपयोगकर्ताओं और डेटा की सुरक्षा जारी रखने और उपयोगकर्ताओं को काम करते रहने देने के लिए SSE प्रवर्तन की क्षमता है। हाइब्रिड SSE परिसर में एक दूसरा प्रवर्तन स्थान जोड़ता है, जिससे यह बदल जाता है कि क्या विफल हो सकता है और क्या जारी रह सकता है। स्काईहाई आर्किटेक्चर में, वेब गेटवे और private access ऑन-प्रिमाइसेस गेटवे पर लागू किए जाते हैं, जबकि डेटा सुरक्षा, अलगाव, एआई नियंत्रण, सीएएसबी और डेटा पोस्चर प्रबंधन स्काईहाई क्लाउड में लागू किए जाते हैं।
यह लेख हाइब्रिड क्लाउड सुरक्षा मार्गदर्शिका का एक भाग है।
एसएसई लचीलापन अब क्यों मायने रखता है
एसएसई लचीलापन महत्वपूर्ण है क्योंकि क्लाउड-आधारित सुरक्षा साझा बुनियादी ढांचे में प्रवर्तन को केंद्रित करती है जो एक ही समय में सभी के लिए विफल हो सकता है।
क्लाउड-आधारित सुरक्षा प्रदाता के बुनियादी ढांचे में प्रवर्तन को केंद्रित करती है। इससे व्यापकता तो मिलती है, लेकिन इसका यह भी अर्थ है कि किसी एक प्रदाता से जुड़ी घटना एक साथ सभी ग्राहकों को प्रभावित कर सकती है।
2025 की दो घटनाएं इस पैटर्न को दर्शाती हैं:
- AWS, 19-20 अक्टूबर, 2025। DynamoDB के स्वचालित DNS प्रबंधन में एक छिपी हुई खामी के कारण us-east-1 क्षेत्र में एंडपॉइंट रिज़ॉल्यूशन में विफलताएँ उत्पन्न हुईं। AWS के घटनाक्रम के बाद के सारांश के अनुसार, यह घटना 19 अक्टूबर को रात 11:48 बजे PDT से 20 अक्टूबर को दोपहर 2:20 बजे PDT तक चली, जिससे लोड बैलेंसिंग और नए इंस्टेंस लॉन्च पर व्यापक प्रभाव पड़ा।
- क्लाउडफ्लेयर, 18 नवंबर, 2025। डेटाबेस अनुमतियों में बदलाव के कारण एक अत्यधिक बड़ी कॉन्फ़िगरेशन फ़ाइल बन गई जो क्लाउडफ्लेयर के नेटवर्क में फैल गई और व्यापक स्तर पर ट्रैफ़िक वितरण में बाधा उत्पन्न हुई। क्लाउडफ्लेयर की घटना रिपोर्ट में कहा गया है कि इंजीनियरों को शुरू में बड़े पैमाने पर डीडीओएस हमले का संदेह था।
ये दोनों ही घटनाएं किसी सुरक्षा विक्रेता की खराबी से संबंधित नहीं थीं, लेकिन दोनों ही दर्शाती हैं कि साझा बुनियादी ढांचे में कॉन्फ़िगरेशन त्रुटियां किस प्रकार एक के बाद एक असर डालती हैं। किसी एक प्रदाता पर निर्भर सुरक्षा और पहुंच सेवाएं उसके साथ ही विफल हो सकती हैं।
गार्टनर ने एसएसई बाजार में भी इसी तरह की चिंता देखी है। इसके 2026 एसएसई शोध में कहा गया है कि विक्रेता तेजी से वर्चुअल या हार्डवेयर उपकरण प्रदान कर रहे हैं जो परिसर में एसएसई डेटा प्लेन का विस्तार करते हैं, जिससे स्थानीय ट्रैफिक प्रोसेसिंग और अनियोजित क्लाउड डाउनटाइम के खिलाफ लचीलापन सक्षम होता है, जैसा कि Skyhigh Security की अगस्त 2026 की घोषणा में उद्धृत किया गया है।
योजना बनाने के लिए विफलता के संभावित तरीके
सिंगल पॉइंट ऑफ़ प्रेजेंस से लेकर प्लेटफ़ॉर्म-वाइड क्लाउड आउटेज तक, सात प्रकार की विफलताओं के लिए योजना बनाएं।
| असफलता | क्लाउड-ओनली एसएसई पर प्रभाव | हाइब्रिड एसएसई पर प्रभाव |
|---|---|---|
| वेंडर क्लाउड प्वाइंट ऑफ प्रेजेंस डाउन | यदि उपलब्ध हो तो ट्रैफ़िक दूसरे PoP पर स्थानांतरित हो जाता है | स्थानीय निर्भरताएँ उपलब्ध रहने पर स्थानीय वेब और निजी एप्लिकेशन प्रवर्तन जारी रह सकता है; दूरस्थ उपयोगकर्ताओं को एक स्वस्थ वैकल्पिक PoP की आवश्यकता है। |
| विक्रेता क्लाउड प्लेटफ़ॉर्म-व्यापी आउटेज | आउटेज के दायरे और रिकवरी मार्गों के आधार पर क्लाउड एनफोर्समेंट अनुपलब्ध हो सकता है। | यदि स्थानीय प्रवर्तन क्लाउड पर निर्भर नहीं है तो यह जारी रहेगा। |
| वेबसाइट का इंटरनेट या WAN लिंक डाउन है। | उस साइट के उपयोगकर्ता वेब और निजी ऐप तक पहुंच खो देते हैं। | स्थानीय रूटिंग, पहचान और प्रवर्तन उपलब्ध रहने पर स्थानीय निजी-ऐप एक्सेस जारी रह सकता है। |
| पहचान प्रदाता अनुपलब्ध है | नए सत्र प्रमाणीकरण नहीं कर सकते | जब तक स्थानीय पहचान फ़ॉलबैक या कैश्ड टोकन मौजूद न हों, तब तक यही स्थिति लागू होती है। |
| प्रबंधन कंसोल अनुपलब्ध है | कैश्ड पॉलिसी जारी रह सकती है; सेवा-विशिष्ट व्यवहार की पुष्टि करें | कैश्ड पॉलिसी जारी रह सकती है; स्थानीय और क्लाउड सेवा के व्यवहार की पुष्टि करें। |
| खतरे की जानकारी या अपडेट सेवा अनुपलब्ध है | अंतिम ज्ञात डेटा के आधार पर जारी रखा जा सकता है; आयु सीमा और विफलता व्यवहार की पुष्टि करें | स्थानीय कैश समर्थन और आयु सीमा के अधीन समान स्थिति। |
| स्थानीय उपकरण की खराबी | लागू नहीं | यदि कॉन्फ़िगर किया गया स्थानीय पीयर या क्लाउड पाथ उपलब्ध रहता है, तो उस पर फ़ेलओवर किया जा सकता है। |
फेल ओपन बनाम फेल क्लोज्ड
प्रत्येक प्रवर्तन बिंदु के लिए एक परिभाषित विफलता व्यवहार की आवश्यकता होती है, और सही विकल्प यातायात वर्ग पर निर्भर करता है:
- विफलता की स्थिति में यातायात अवरुद्ध हो जाता है: यदि प्रवर्तन व्यवस्था उपलब्ध नहीं है, तो यातायात बाधित हो जाता है। सुरक्षा बनी रहती है; कार्य रुक जाता है।
- खुली छूट: यदि प्रवर्तन उपलब्ध नहीं है, तो यातायात निरीक्षण से बच जाता है। काम जारी रहता है; सुरक्षा समाप्त हो जाती है।
इनमें से कोई भी हर चीज़ के लिए डिफ़ॉल्ट सेटिंग नहीं होनी चाहिए। एक सामान्य पैटर्न यह है कि उच्च जोखिम वाली श्रेणियों, विनियमित डेटा प्रवाह और विशेषाधिकार प्राप्त पहुँच के लिए फ़ेल-क्लोज़्ड सेटिंग का उपयोग किया जाए, और कम जोखिम वाले सामान्य ब्राउज़िंग के लिए सीमित समय के लिए फ़ेल-ओपन (लॉगिंग के साथ) सेटिंग का उपयोग किया जाए। प्रत्येक ट्रैफ़िक श्रेणी के लिए विकल्प को दस्तावेज़ित करें, अपने विक्रेता से पुष्टि करें कि प्रत्येक ट्रैफ़िक श्रेणी के लिए कौन से फ़ेल-ओपन व्यवहार कॉन्फ़िगर किए जा सकते हैं, और सुनिश्चित करें कि उपयोगकर्ताओं और सुरक्षा संचालन केंद्र को पता हो कि फ़ेल-ओपन स्थिति कब सक्रिय है।
हाइब्रिड एसएसई इस विकल्प के महत्व को कम करता है, क्योंकि क्लाउड अनुपलब्ध होने पर भी स्थानीय ट्रैफ़िक को लागू किया जा सकता है।
कैश्ड नीतियां और स्थानीय निर्णय
स्थानीय प्रवर्तन व्यवस्था तभी प्रभावी हो सकती है जब वह अपने दम पर निर्णय ले सके।
प्रत्येक स्थानीय घटक क्या कैश करता है, इसकी पुष्टि करें:
- नीति: क्या गेटवे कंसोल तक न पहुंच पाने की स्थिति में भी अंतिम ज्ञात नीति को लागू करता रहता है?
- यूआरएल का वर्गीकरण और प्रतिष्ठा: क्या कोई स्थानीय डेटाबेस मौजूद है, और प्रवर्तन कमजोर होने से पहले यह कितना पुराना हो सकता है?
- प्रमाणीकरण: क्या पहचान प्रदाता या क्लाउड प्रमाणीकरण सेवा के अनुपलब्ध होने की स्थिति में सत्र जारी रह सकते हैं या नए सत्र प्रमाणित हो सकते हैं?
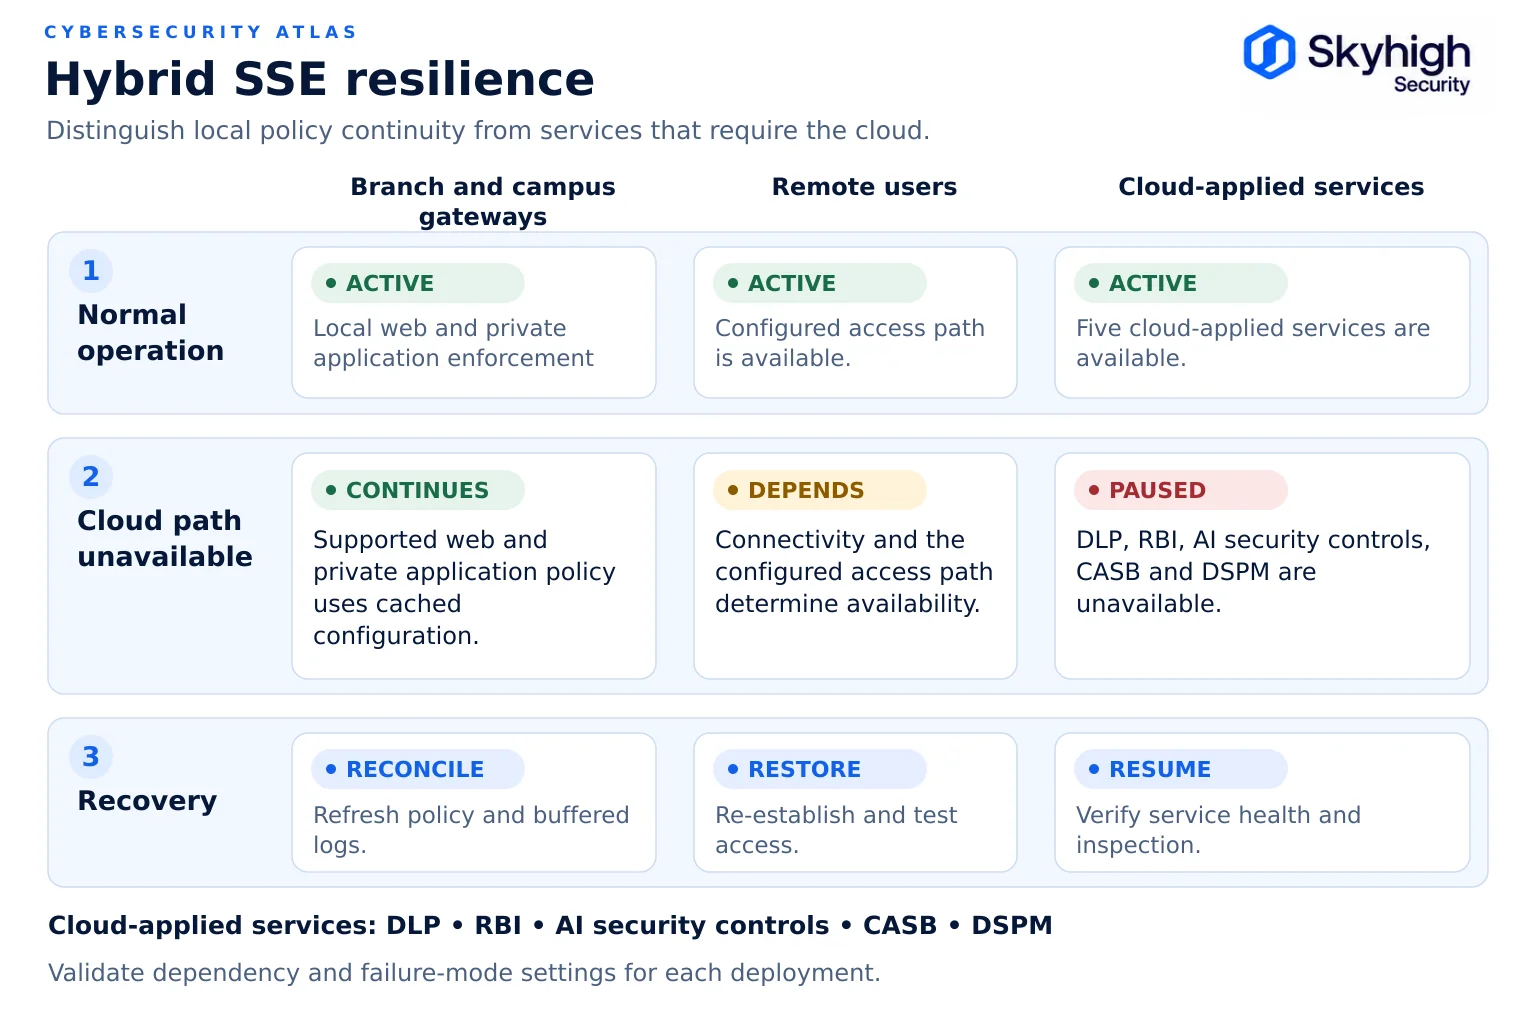
- डीएलपी वर्गीकरण और फिंगरप्रिंट: यहां वर्णित स्काईहाई परिनियोजन में, डेटा सुरक्षा क्लाउड में लागू की जाती है; क्लाउड पथ के अनुपलब्ध होने पर यह स्थानीय गेटवे पर जारी नहीं रहती है। remote browser isolation एआई सुरक्षा नियंत्रण, सीएएसबी और डीएसपीएम को क्लाउड निर्भरता के रूप में भी शामिल करें, और प्रत्येक सेवा के व्यवहार को मान्य करें।
- लाइसेंसिंग: क्या लाइसेंस सत्यापन विफल होने पर कोई मोहलत दी जाती है?
- लॉग: क्या इवेंट स्थानीय रूप से बफर किए जाते हैं और कनेक्टिविटी बहाल होने पर आगे भेजे जाते हैं?
क्लाउड निर्भरताएँ
स्थानीय घटकों से निकलने वाली प्रत्येक निर्भरता को सूचीबद्ध करें और एक स्वामी तथा स्वीकार्य अवरोध अवधि निर्धारित करें।
संपूर्ण निर्भरता सूची के लिए प्राइवेट एसएसई डिप्लॉयमेंट: आर्किटेक्चर और क्लाउड डिपेंडेंसी देखें।
फ़ेलओवर डिज़ाइन
लचीला हाइब्रिड एसएसई एक ही नीति के तहत स्थानीय क्लस्टरिंग को स्थानीय और क्लाउड प्रवर्तन के बीच फेलओवर के साथ जोड़ता है।
स्थानीय उच्च उपलब्धता। प्रत्येक प्रमुख साइट पर लोड बैलेंसिंग और हेल्थ चेक के साथ क्लस्टर या जोड़े में गेटवे तैनात करें। कंटेनरीकृत या वर्चुअल उपकरण क्षमता को तेजी से बढ़ाना आसान बनाते हैं।
स्थानीय साइटों के लिए क्लाउड फ़ेलओवर। यदि कोई स्थानीय गेटवे क्लस्टर विफल हो जाता है, तो ट्रैफ़िक को उसी नीति के अंतर्गत क्लाउड पॉइंट ऑफ़ प्रेजेंस पर निर्देशित करें। इसके लिए आवश्यक है कि स्थानीय और क्लाउड प्रवर्तन एक ही नीति इंजन साझा करें; अन्यथा, फ़ेलओवर उपयोगकर्ताओं पर लागू होने वाले नियमों को बदल देता है।
क्लाउड उपयोगकर्ताओं के लिए स्थानीय फ़ॉलबैक। क्लाउड में सामान्य रूप से निरीक्षण किए जाने वाले वे उपयोगकर्ता जो क्लाउड आउटेज के दौरान साइट पर मौजूद हैं, उनके ट्रैफ़िक को स्थानीय गेटवे के माध्यम से रूट करें। इन उपयोगकर्ताओं के लिए स्थानीय वेब और निजी एप्लिकेशन प्रवर्तन बरकरार रहता है; डेटा सुरक्षा, ब्राउज़र आइसोलेशन, एआई नियंत्रण और सीएएसबी क्लाउड में लागू होते हैं और पाथ के सामान्य होने पर पुनः शुरू हो जाते हैं।
दूरस्थ उपयोगकर्ताओं के लिए मल्टी-पॉप फ़ेलओवर। पुष्टि करें कि एजेंट और टनल स्वचालित रूप से द्वितीयक पॉइंट ऑफ़ प्रेजेंस पर फ़ेलओवर हो जाते हैं, और किन क्षेत्रों में, विशेष रूप से जहाँ निवास संबंधी नियम निरीक्षण स्थानों को प्रतिबंधित करते हैं।
शाखाओं की निरंतरता। व्यावसायिक महत्व के आधार पर तय करें कि किन शाखाओं को स्थानीय प्रवर्तन प्राप्त होगा और कौन सी शाखाएँ क्षेत्रीय या क्लाउड प्रवर्तन पर निर्भर रहेंगी।

रिकवरी परीक्षण
बिना परीक्षण के लचीलापन एक अनुमान मात्र है, इसलिए नियमित परीक्षण अनुसूची बनाएं:
- घटक विफलता: एक गेटवे नोड को बंद करें और उपयोगकर्ता पर प्रभाव डाले बिना फेलओवर की पुष्टि करें।
- क्लाउड तक पहुंच न होना: किसी साइट से विक्रेता क्लाउड तक पहुंच को अवरुद्ध करें और स्थानीय प्रवर्तन, कैश की गई नीति और लॉगिंग व्यवहार को सत्यापित करें।
- पहचान संबंधी समस्या: पहचान प्रदाता की अनुपलब्धता का अनुकरण करें और सत्र के व्यवहार की पुष्टि करें।
- फेल-ओपन और फेल-क्लोज्ड व्यवहार: सत्यापित करें कि प्रत्येक ट्रैफ़िक क्लास डिज़ाइन के अनुसार व्यवहार करती है।
- रिकवरी: अपने विक्रेता से पूछें कि आउटेज के दौरान लॉग बफरिंग क्षमता और ओवरफ्लो व्यवहार क्या लागू होते हैं, फिर पुष्टि करें कि वास्तव में क्या प्राप्त होता है और आउटेज के दौरान किए गए नीतिगत परिवर्तन बाद में भी लागू होते हैं या नहीं।
NIST का SP 800-34 एक आकस्मिक योजना ढांचा प्रदान करता है जो सुरक्षा अवसंरचना के साथ-साथ व्यावसायिक प्रणालियों पर भी लागू होता है। यूरोपीय संघ की वित्तीय संस्थाओं के लिए, 17 जनवरी, 2025 से लागू डिजिटल परिचालन लचीलापन अधिनियम के तहत डिजिटल परिचालन लचीलापन परीक्षण और सूचना एवं संचार प्रौद्योगिकी तृतीय-पक्ष जोखिम प्रबंधन की आवश्यकता है, जिसमें महत्वपूर्ण प्रदाताओं के लिए निकास योजना भी शामिल है।
विक्रेताओं से परिचालन सीमाओं की पुष्टि करें
किसी भी एसएसई विक्रेता के लचीलेपन संबंधी दावों पर भरोसा करने से पहले, उनसे इन परिचालन सीमाओं की पुष्टि अवश्य कर लें।
- प्रत्येक सेवा के लिए प्रकाशित SLA और उपलब्धता को मापने का तरीका।
- क्लाउड के अनुपलब्ध होने पर प्रत्येक स्थानीय घटक का व्यवहार कैसा होगा, और यह स्थिति कितनी देर तक बनी रहेगी?
- प्रवर्तन प्रक्रिया के खराब होने से पहले कैश्ड वर्गीकरण, खतरे की खुफिया जानकारी और नीति की अधिकतम आयु
- उपस्थिति बिंदुओं के बीच और स्थानीय तथा क्लाउड प्रवर्तन के बीच विफलता का समय
- फ़ेलओवर के लिए उपलब्ध क्षेत्र, और क्या फ़ेलओवर निवास सीमाओं को पार कर सकता है
- TLS निरीक्षण सक्षम होने पर प्रति उपकरण और प्रति क्लस्टर क्षमता सीमाएँ
- अपडेट और परिवर्तन प्रबंधन पद्धतियाँ जो यह सुनिश्चित करती हैं कि कोई गलत कॉन्फ़िगरेशन एक साथ सभी ग्राहकों तक न पहुँचे।
- घटना संचार प्रक्रिया और ऐतिहासिक घटना रिपोर्ट
स्काईहाई किस प्रकार एसएसई लचीलेपन के प्रति दृष्टिकोण अपनाता है?
जब Skyhigh क्लाउड पाथ अनुपलब्ध होता है, तो ऑन-प्रिमाइसेस गेटवे मान्य पॉलिसी, पहचान और लाइसेंसिंग सीमाओं के भीतर स्थानीय वेब और निजी एप्लिकेशन प्रवर्तन जारी रखते हैं। क्लाउड-आधारित DLP, RBI, AI सुरक्षा नियंत्रण, CASB और DSPM उस पाथ पर तब तक अनुपलब्ध रहते हैं जब तक कनेक्टिविटी और सेवाएं बहाल नहीं हो जातीं।
Skyhigh Hybrid SSE Mesh आवश्यकतानुसार SSE डेटा प्लेन को ऑन-प्रिमाइसेस पर रखता है, जिससे स्थानीय वेब निरीक्षण और स्थानीय ZTNA संगठन के अपने गेटवे पर जारी रहते हैं, जबकि क्लाउड पॉइंट ऑफ़ प्रेजेंस दूरस्थ उपयोगकर्ताओं को सेवा प्रदान करते हैं। एक ही कंसोल और पॉलिसी इंजन दोनों मार्गों को नियंत्रित करते हैं, लेकिन उपलब्ध नियंत्रण प्रवर्तन स्थान और लाइव निर्भरताओं पर निर्भर करते हैं। Skyhigh के मार्च 2026 प्लेटफ़ॉर्म अपडेट में कंटेनरीकृत उपकरण आर्किटेक्चर और डायनामिक ट्रैफ़िक रूटिंग ( Skyhigh Security ) को जोड़ा गया, और Skyhigh अपने प्लेटफ़ॉर्म के लिए 99.999% अपटाइम की रिपोर्ट करता है।
सूत्रों का कहना है
- AWS. “उत्तरी वर्जीनिया (US-EAST-1) क्षेत्र में Amazon DynamoDB सेवा व्यवधान का सारांश” (अक्टूबर 2025). https://aws.amazon.com/message/101925/
- क्लाउडफ्लेयर। “18 नवंबर, 2025 को क्लाउडफ्लेयर में व्यवधान।” https://blog.cloudflare.com/18-november-2025-outage/
- Skyhigh Security . Skyhigh Security गार्टनर द्वारा 2026 में एडवांस्ड एसएसई यूज़ केस में #1 रैंक प्राप्त। Critical Capabilities के लिए Security Service Edge (5 अगस्त, 2026)। https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- एनआईएसटी. एसपी 800-34 संशोधन 1: संघीय सूचना प्रणालियों के लिए आकस्मिक योजना मार्गदर्शिका। https://csrc.nist.gov/pubs/sp/800/34/r1/upd1/final
- यूरोपीय संघ। विनियमन (ईयू) 2022/2554 (डिजिटल परिचालन लचीलापन अधिनियम)। https://eur-lex.europa.eu/eli/reg/2022/2554/oj
- Skyhigh Security . Skyhigh Security “विघटनकारी सार्वभौमिक एसएसई प्लेटफॉर्म को मजबूत करने के लिए नए समाधानों की घोषणा” (24 मार्च, 2026)। https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html