







المرونة الهجينة لـ SSE: التحويل التلقائي والاستعادة
- عندما يكون نظام الأمان جزءًا من مسار حركة المرور، فإن توفره هو الذي يحدد ما إذا كان المستخدمون سيستمرون في العمل بأمان أم لا.
- أظهر حادث وقع في عام 2025 في AWS كيف أن تعطل مزود واحد يؤدي إلى سلسلة من الأعطال في الخدمات المعتمدة عليه.
- يضمن نظام SSE الهجين استمرار عمل عمليات الإنفاذ المحلية أثناء انقطاع الخدمة في السحابة أو شبكة WAN، شريطة أن يكون بإمكانه اتخاذ القرار محليًّا.
- حدد سلوك «الفتح التلقائي عند الفشل» أو «الإغلاق التلقائي عند الفشل» لكل فئة من فئات حركة المرور، وتأكد من المحتوى الذي يخزنه كل مكون في ذاكرة التخزين المؤقت.
- اختبار التحويل التلقائي والاستعادة وفق جدول زمني محدد؛ حيث يتعين على الكيانات المالية في الاتحاد الأوروبي القيام بذلك بالفعل بموجب قانون DORA.
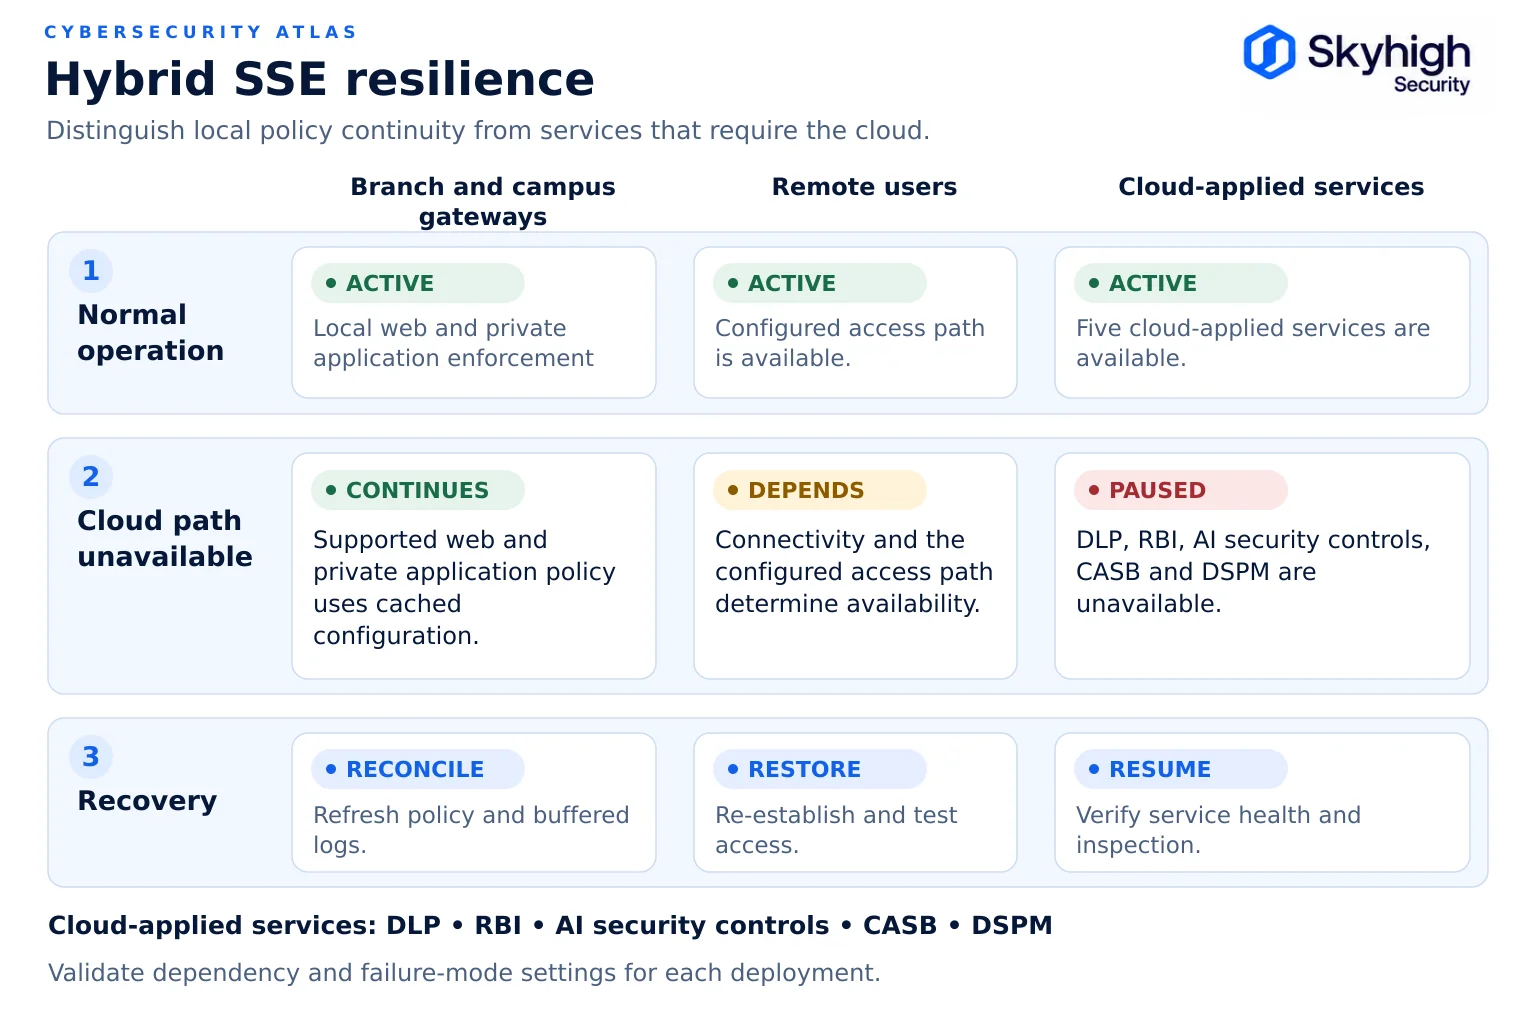
Security Service Edge المرونة هي قدرة آلية تطبيق SSE على الاستمرار في حماية المستخدمين والبيانات، وضمان استمرار عمل المستخدمين، في حالة تعطل المكونات أو التبعيات. تضيف تقنية SSE الهجينة موقعًا ثانيًا لتطبيق الإجراءات داخل المنشأة، مما يغير العناصر التي قد تتعطل وتلك التي يمكنها الاستمرار في العمل. في بنية Skyhigh، يتم تطبيق بوابة الويب و private access على البوابة الموجودة داخل المنشأة، بينما يتم تطبيق حماية البيانات والعزل وضوابط الذكاء الاصطناعي وCASB وإدارة حالة البيانات في سحابة Skyhigh.
هذه المقالة جزء من دليل أمن السحابة الهجينة.
لماذا تكتسب مرونة سوق الأوراق المالية الصينية (SSE) أهمية في الوقت الحالي؟
تعد مرونة نظام SSE أمرًا مهمًا لأن الأمن المقدم عبر السحابة يركز عمليات الإنفاذ في بنية تحتية مشتركة قد تتعطل بالنسبة للجميع في آن واحد.
تركز حلول الأمان المقدمة عبر السحابة على تطبيق الإجراءات الأمنية ضمن البنية التحتية للمزود. وهذا يوفر قابلية التوسع، لكنه يعني أيضًا أن أي حادث يطرأ على مزود واحد يمكن أن يؤثر على جميع العملاء في آن واحد.
ويوضح حادثان وقعا في عام 2025 هذا النمط:
- AWS، 19–20 أكتوبر 2025. تسبب عيب خفي في نظام إدارة DNS الآلي لـ DynamoDB في حدوث أعطال في تحديد عناوين النقاط النهائية في منطقة us-east-1. ووفقًا لملخص AWS بعد وقوع الحادث، استمر الحادث من الساعة 11:48 مساءً بتوقيت المحيط الهادئ الصيفي (PDT) يوم 19 أكتوبر حتى الساعة 2:20 مساءً بتوقيت المحيط الهادئ الصيفي (PDT) يوم 20 أكتوبر، مما أدى إلى آثار متتالية على توزيع الحمل وتشغيل مثيلات جديدة.
- Cloudflare، 18 نوفمبر 2025. أدى تغيير في أذونات قاعدة البيانات إلى إنشاء ملف تكوين ضخم الحجم انتشر عبر شبكة Cloudflare وتسبب في أعطال واسعة النطاق في توصيل حركة المرور. ويشير تقرير الحادث الصادر عن Cloudflare إلى أن المهندسين اشتبهوا في البداية في وقوع هجوم DDoS واسع النطاق.
لم يكن أي من الحادثين انقطاعًا في خدمة مزود أمني على وجه التحديد، لكن كلاهما يوضح كيف تتسلسل أخطاء التكوين في البنية التحتية المشتركة. فخدمات الأمن والوصول التي تعتمد على مزود واحد قد تتعطل معه.
وقد لاحظت شركة «غارتنر» وجود نفس القلق في سوق حلول SSE. وتشير أبحاثها حول حلول SSE لعام 2026 إلى أن الموردين يقدمون بشكل متزايد أجهزة افتراضية أو مادية تعمل على توسيع نطاق طبقة البيانات الخاصة بحلول SSE داخل المنشآت، مما يتيح معالجة حركة المرور محليًّا ويوفر المرونة اللازمة لمواجهة حالات تعطل السحابة غير المخطط لها، وفقًا لما ورد في إعلان شركة «Skyhigh Security» الصادر في أغسطس 2026.
أنماط الفشل التي يجب الاستعداد لها
ضع خطة لمواجهة سبعة أنماط من الأعطال، بدءًا من عطل في نقطة وجود واحدة وصولاً إلى انقطاع الخدمة السحابية على مستوى المنصة بأكملها.
| الفشل | التأثير على SSE التي تعمل على السحابة فقط | التأثير على SSE الهجين |
|---|---|---|
| انقطاع خدمة نقطة التواجد السحابية الخاصة بالمزود | يتم تحويل حركة المرور إلى نقطة وجود (PoP) أخرى إن توفرت | يمكن أن يستمر تشغيل الويب المحلي والتطبيقات الخاصة إذا ظلت التبعيات المحلية متاحة؛ أما المستخدمون عن بُعد فيحتاجون إلى نقطة وجود (PoP) بديلة تعمل بشكل سليم |
| انقطاع شامل في خدمة منصة السحابة الخاصة بأحد المزودين | قد لا تكون ميزة «التنفيذ السحابي» متاحة، اعتمادًا على نطاق الانقطاع ومسارات الاستعادة | يستمر التنفيذ المحلي إذا لم يكن يعتمد على السحابة |
| تعطل الموقع الإلكتروني أو اتصال شبكة WAN | يفقد المستخدمون في ذلك الموقع إمكانية الوصول إلى الإنترنت والتطبيقات الخاصة | يمكن أن يستمر الوصول إلى التطبيقات الخاصة المحلية عندما تظل خدمات التوجيه والهوية والإنفاذ المحلية متاحة |
| مزود الهوية غير متاح | لا يمكن المصادقة على الجلسات الجديدة | نفس الشيء، ما لم تكن هناك هوية محلية احتياطية أو رموز مخزنة في ذاكرة التخزين المؤقت |
| وحدة التحكم الإدارية غير متاحة | قد تستمر السياسة المخزنة مؤقتًا؛ تأكد من السلوك الخاص بالخدمة | قد تستمر السياسة المخزنة مؤقتًا؛ تأكد من سلوك الخدمة المحلية والسحابة |
| خدمة معلومات التهديدات أو خدمة التحديث غير متوفرة | يمكن الاستمرار باستخدام آخر البيانات المعروفة؛ والتأكد من حدود العمر وسلوك الفشل | نفس الشيء، رهناً بدعم ذاكرة التخزين المؤقتة المحلية والحدود العمرية |
| تعطل جهاز محلي | لا ينطبق | يمكن إجراء التحويل التلقائي إلى نظير محلي أو مسار سحابي تم تكوينه، إذا ظل هذا المسار متاحًا |
"الفشل في وضع الفتح" مقابل "الفشل في وضع الإغلاق"
تحتاج كل نقطة إنفاذ إلى سلوك محدد في حالة الفشل، ويعتمد الاختيار الصحيح على فئة حركة المرور:
- إغلاق بسبب الفشل: في حالة عدم توفر آلية التنفيذ، يتم حظر حركة المرور. ويتم الحفاظ على الحماية؛ ويتوقف العمل.
- وضع «الفشل المفتوح»: في حالة عدم توفر آلية الإنفاذ، تتجاوز حركة المرور عملية الفحص. ويستمر العمل؛ وتُفقد الحماية.
ولا ينبغي أن يكون أي منهما هو الإعداد الافتراضي لكل شيء. ومن الأنماط الشائعة اتباع نهج «الفشل المغلق» للفئات عالية المخاطر، وتدفقات البيانات الخاضعة للتنظيم، والوصول المتميز، واتباع نهج «الفشل المفتوح» (مع التسجيل) للتصفح العام منخفض المخاطر، لفترة زمنية محدودة. قم بتوثيق الاختيار لكل فئة من فئات حركة المرور، وتأكد من المورد بشأن سلوكيات الفشل القابلة للتكوين لكل فئة من فئات حركة المرور، وتأكد من أن المستخدمين ومركز عمليات الأمن على علم بوقت تفعيل حالة «الفشل المفتوح».
تقلل تقنية SSE الهجينة من عدد المرات التي يكون فيها هذا الاختيار مهمًا، لأن تطبيق القواعد على حركة المرور المحلية يمكن أن يستمر حتى في حالة عدم توفر السحابة.
السياسات المخزنة مؤقتًا والقرارات المحلية
لا يمكن أن تكون أجهزة إنفاذ القانون المحلية قادرة على الصمود إلا إذا كانت قادرة على اتخاذ القرارات بنفسها.
تأكد مما يخزنه كل مكون محلي في ذاكرة التخزين المؤقت:
- السياسة: هل تواصل البوابة تطبيق آخر سياسة معروفة في حالة عدم تمكنها من الوصول إلى وحدة التحكم؟
- تصنيف عناوين URL وسمعتها: هل توجد قاعدة بيانات محلية، وإلى أي مدى يمكن أن تصبح قديمة قبل أن يتدهور فعالية تطبيق المعايير؟
- المصادقة: هل يمكن أن تستمر الجلسات أو أن تتم مصادقة جلسات جديدة في حالة تعذر الوصول إلى مزود الهوية أو خدمة المصادقة السحابية؟
- تصنيفات DLP وبصمات التعريف: في عملية نشر Skyhigh الموضحة هنا، تُطبق حماية البيانات في السحابة؛ ولا تستمر هذه الحماية على البوابة المحلية في حالة تعذر الوصول إلى مسار السحابة. تعامل مع remote browser isolation ، وضوابط أمان الذكاء الاصطناعي (AI)، وCASB، وDSPM على أنها تبعيات سحابية أيضًا، وتحقق من سلوك كل خدمة.
- الترخيص: هل توجد فترة سماح في حالة فشل التحقق من صحة الترخيص؟
- السجلات: هل يتم تخزين الأحداث مؤقتًا محليًّا وإعادة توجيهها عند عودة الاتصال؟
التبعيات السحابية
أدرج كل التبعيات الصادرة من المكونات المحلية، وحدد مسؤولاً عن كل منها ومدة انقطاع مقبولة.
انظر «النشر الخاص لـ SSE: البنية والتبعيات السحابية» للاطلاع على قائمة مرجعية كاملة بالتبعيات.
تصاميم التحويل التلقائي
يجمع نظام SSE الهجين المرن بين التجميع المحلي والتحويل التلقائي في حالة الفشل بين التنفيذ المحلي والتنفيذ السحابي في إطار سياسة واحدة.
توافر عالٍ على المستوى المحلي. قم بنشر البوابات في مجموعات أو أزواج في كل موقع رئيسي، مع توفير ميزات موازنة الحمل وفحوصات الحالة. وتسهل الأجهزة المعبأة في حاويات أو الأجهزة الافتراضية إضافة السعة بسرعة.
التحويل التلقائي إلى السحابة للمواقع المحلية. في حالة تعطل مجموعة بوابات محلية، يتم توجيه حركة المرور إلى نقطة تواجد سحابية تخضع لنفس السياسة. ويتطلب ذلك أن يتشارك كل من نظام التطبيق المحلي ونظام التطبيق السحابي محرك سياسة واحدًا؛ وإلا فإن عملية التحويل التلقائي ستؤدي إلى تغيير القواعد التي يخضع لها المستخدمون.
حل بديل محلي لمستخدمي السحابة. بالنسبة للمستخدمين الذين يخضعون عادةً للفحص في السحابة ويكونون موجودين في الموقع أثناء انقطاع الخدمة السحابية، قم بتوجيه حركة المرور عبر بوابات محلية. ويحتفظ هؤلاء المستخدمون بعمليات فرض القواعد المحلية الخاصة بالويب والتطبيقات الخاصة؛ بينما تُطبق حماية البيانات، وعزل المتصفح، وضوابط الذكاء الاصطناعي، ونظام CASB في السحابة، وتُستأنف عند عودة المسار.
التحويل التلقائي إلى نقاط تواجد متعددة للمستخدمين عن بُعد. تأكد من أن الوكلاء والأنفاق يتم تحويلهم تلقائيًا إلى نقاط التواجد الثانوية، وفي أي المناطق، لا سيما في الحالات التي تفرض فيها قواعد الإقامة قيودًا على مواقع الفحص.
استمرارية الفروع. حدد الفروع التي سيتم تطبيق القواعد عليها محليًّا وتلك التي ستعتمد على التطبيق الإقليمي أو السحابي، بناءً على مدى أهمية الأعمال.

اختبار الاستعادة
المرونة التي لم تُختبر هي مجرد افتراض، لذا ضع جدولاً زمنياً للاختبارات الدورية:
- فشل أحد المكونات: قم بإيقاف تشغيل عقدة بوابة والتحقق من عملية التحويل التلقائي دون التأثير على المستخدمين.
- عدم إمكانية الوصول إلى السحابة: حظر الوصول من موقع ما إلى سحابة المزود والتحقق من تطبيق السياسات محليًّا، والسياسات المخزنة في ذاكرة التخزين المؤقت، وسلوك التسجيل.
- انقطاع خدمة الهوية: محاكاة عدم توفر مزود الهوية والتحقق من سلوك الجلسة.
- سلوك «الفتح التلقائي عند الفشل» و«الإغلاق التلقائي عند الفشل»: تحقق من أن كل فئة من فئات حركة المرور تعمل وفقًا للتصميم المحدد.
- الاستعادة: اسأل مزود الخدمة عن سعة التخزين المؤقت للسجلات وسلوك الفائض أثناء انقطاع الخدمة، ثم تأكد مما يتم استلامه فعليًّا، وتأكد أيضًا من أن التغييرات التي أُجريت على السياسة أثناء انقطاع الخدمة يتم تطبيقها بعد ذلك.
توفر المواصفة SP 800-34 الصادرة عن المعهد الوطني للمعايير والتقنية (NIST) إطارًا للتخطيط للطوارئ ينطبق على البنية التحتية الأمنية بقدر ما ينطبق على أنظمة الأعمال. وبالنسبة للكيانات المالية في الاتحاد الأوروبي، فإن «قانون المرونة التشغيلية الرقمية»، الذي دخل حيز التنفيذ اعتبارًا من 17 يناير 2025، يفرض إجراء اختبارات للمرونة التشغيلية الرقمية وإدارة مخاطر الأطراف الثالثة في مجال تكنولوجيا المعلومات والاتصالات، بما في ذلك التخطيط للانسحاب من المزودين الأساسيين.
الحدود التشغيلية التي يجب التأكد منها مع الموردين
تأكد من حدود التشغيل هذه مع كل مورد من موردي SSE قبل الاعتماد على ادعاءاته المتعلقة بالمرونة.
- اتفاقية مستوى الخدمة (SLA) المنشورة لكل خدمة، وكيفية قياس مستوى التوافر
- سلوك كل مكون محلي عند تعذر الوصول إلى السحابة، ومدة استمرار ذلك
- الحد الأقصى لعمر التصنيف المخزّن مؤقتًا، ومعلومات التهديدات، والسياسة قبل أن يتدهور مستوى التنفيذ
- وقت التحويل التلقائي بين نقاط التواجد، وبين التنفيذ المحلي والتنفيذ السحابي
- المناطق المتاحة لعملية التحويل التلقائي، وما إذا كان من الممكن أن تتجاوز عملية التحويل التلقائي حدود المواقع
- حدود السعة لكل جهاز ولكل مجموعة مع تمكين فحص TLS
- تحديث ممارسات إدارة التغيير التي تمنع وصول التكوين الخاطئ إلى جميع العملاء في آن واحد
- عملية التواصل بشأن الحوادث وتقارير الحوادث السابقة
كيف تتعامل شركة «سكايهاي» مع مسألة المرونة في سوق الطاقة (SSE)
عندما يكون مسار السحابة «Skyhigh» غير متاح، تواصل البوابات المحلية تطبيق القواعد الخاصة بالويب والتطبيقات الخاصة ضمن حدود السياسات والهوية والتراخيص التي تم التحقق من صحتها. ولا تتوفر ضوابط DLP وRBI وضوابط الأمان القائمة على الذكاء الاصطناعي وCASB وDSPM المطبقة عبر السحابة عبر هذا المسار حتى يتم استعادة الاتصال والخدمات.
تحافظ شبكة Skyhigh Hybrid SSE Mesh على بقاء مستوى بيانات SSE داخل المنشأة عند الحاجة، بحيث يستمر الفحص المحلي لمحتوى الويب وخدمة ZTNA المحلية عبر بوابات المؤسسة نفسها، بينما تعمل نقاط التواجد السحابية على خدمة المستخدمين عن بُعد. تتولى وحدة تحكم واحدة ومحرك سياسات واحد إدارة كلا المسارين، لكن عناصر التحكم المتاحة تعتمد على موقع التنفيذ والتبعيات الفعلية. أضاف تحديث منصة Skyhigh في مارس 2026 بنية أجهزة معبأة في حاويات وتوجيهًا ديناميكيًا لحركة المرور (Skyhigh Security)، وتُبلغ Skyhigh عن وقت تشغيل يبلغ 99.999% لمنصتها.
المصادر
- AWS. «ملخص انقطاع خدمة Amazon DynamoDB في منطقة شمال فيرجينيا (US-EAST-1)» (أكتوبر 2025). https://aws.amazon.com/message/101925/
- Cloudflare. «انقطاع خدمة Cloudflare في 18 نوفمبر 2025». https://blog.cloudflare.com/18-november-2025-outage/
- Skyhigh Security. «تصنيف "Skyhigh Security " في المرتبة الأولى ضمن فئة "حالات الاستخدام المتقدمة لـ SSE" في تقرير غارتنر لعام 2026 بعنوان " Critical Capabilities " الخاص بـ " Security Service Edge"» (5 أغسطس 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-34، الإصدار 1: دليل التخطيط للطوارئ لأنظمة المعلومات الفيدرالية. https://csrc.nist.gov/pubs/sp/800/34/r1/upd1/final
- الاتحاد الأوروبي. اللائحة (EU) 2022/2554 (قانون المرونة التشغيلية الرقمية). https://eur-lex.europa.eu/eli/reg/2022/2554/oj
- Skyhigh Security. «شركة "Skyhigh Security " تعلن عن حلول جديدة لتعزيز منصة SSE العالمية المبتكرة» (24 مارس 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html