







निजी अनुप्रयोगों के लिए ऑन-प्रिमाइसेस ZTNA
- ZTNA नेटवर्क-स्तरीय VPN एक्सेस के बजाय पहचान, डिवाइस और संदर्भ को सत्यापित करने के बाद प्रति-एप्लिकेशन एक्सेस प्रदान करता है।
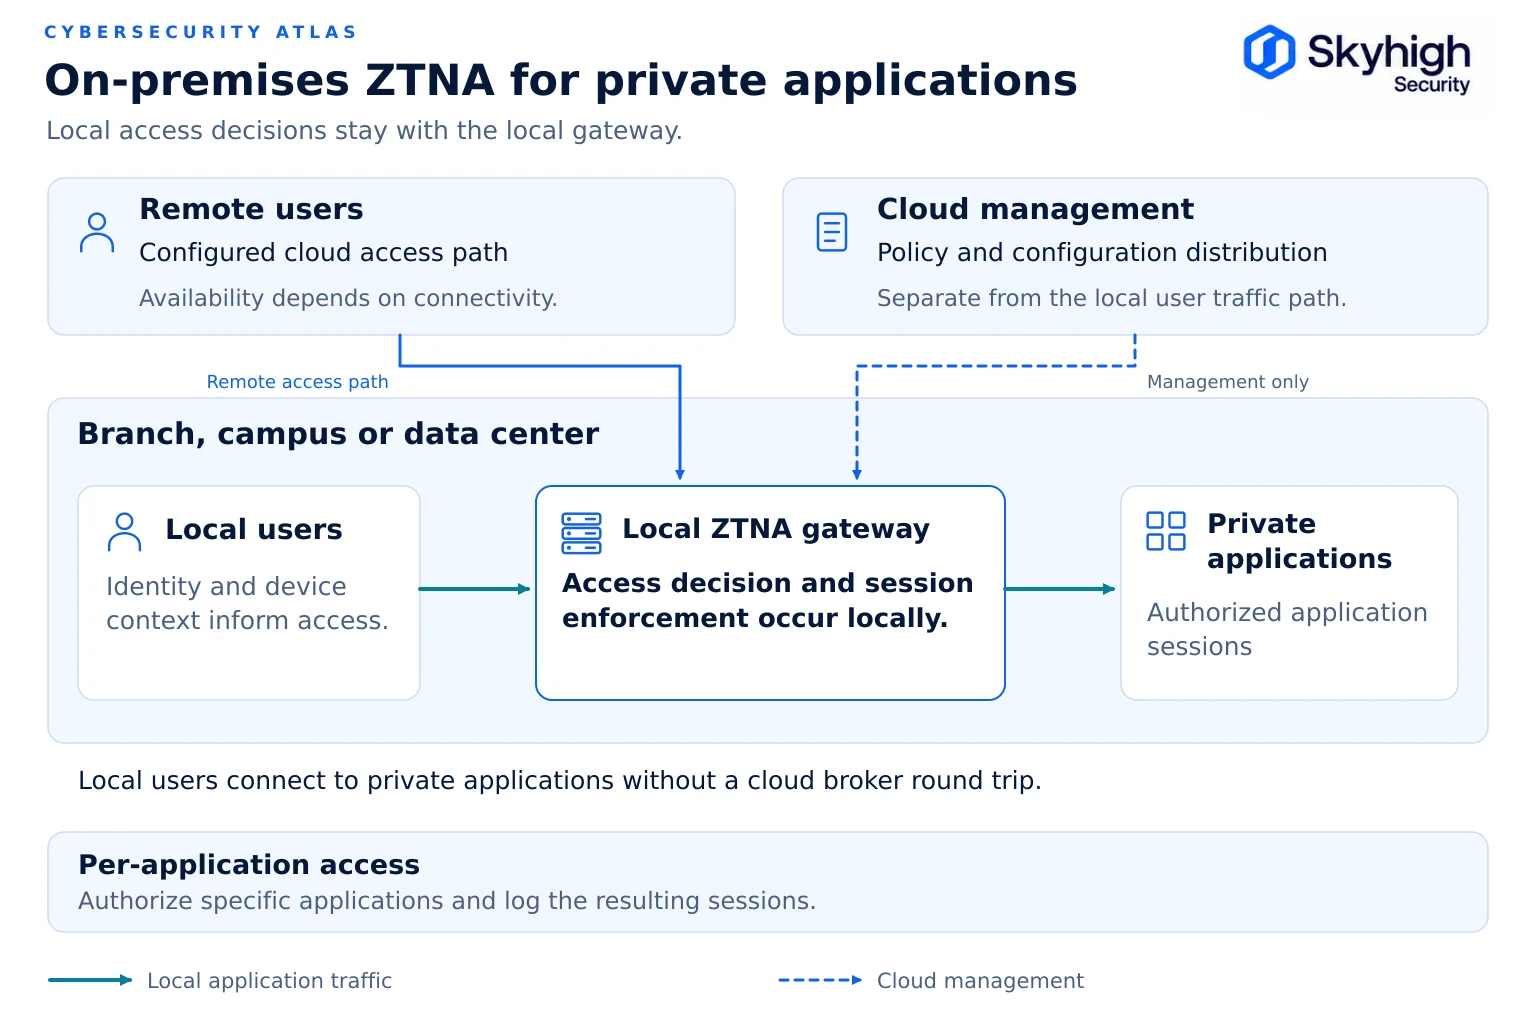
- ऑन-प्रिमाइसेस ZTNA स्थानीय उपयोगकर्ता-से-एप्लिकेशन ट्रैफ़िक को विक्रेता क्लाउड के माध्यम से भेजने के बजाय स्थानीय स्तर पर ही रखता है।
- क्लाउड आउटेज के दौरान आंतरिक ट्रैफिक, ओवरटाइम, संप्रभुता, विलंबता और निरंतरता के लिए स्थानीय प्रवर्तन महत्वपूर्ण है।
- पहचान जांच, गेटवे की स्थिति, स्थानीय पहुंच पथ, विफलता व्यवहार और दूरस्थ पहुंच के साथ संगति का मूल्यांकन करें।
- एआई एजेंटों और सेवा खातों को मानव उपयोगकर्ताओं के समान ही प्रति-एप्लिकेशन प्रवर्तन की आवश्यकता होती है।
ऑन-प्रिमाइसेस ZTNA एक परिनियोजन है zero trust network access जिसमें निजी अनुप्रयोगों के लिए नीति प्रवर्तन बिंदु संगठन के अपने डेटा केंद्रों और शाखाओं के भीतर स्थित बुनियादी ढांचे पर चलता है। किसी भी ZTNA की तरह, उपयोगकर्ताओं और प्रणालियों को प्रत्येक अनुप्रयोग के अनुसार प्रमाणित और अधिकृत किया जाता है, लेकिन ऑन-साइट उपयोगकर्ताओं और ऑन-साइट अनुप्रयोगों के बीच ट्रैफ़िक को विक्रेता क्लाउड से होकर वापस आने की आवश्यकता नहीं होती है।
यह लेख हाइब्रिड क्लाउड सुरक्षा मार्गदर्शिका का एक भाग है।
ZTNA कैसे काम करता है
ZTNA प्रत्येक विषय की पहचान, डिवाइस और संदर्भ को सत्यापित करता है, फिर उसे नेटवर्क के बजाय एक ही एप्लिकेशन से जोड़ता है।
NIST का ज़ीरो ट्रस्ट आर्किटेक्चर, SP 800-207 , पॉलिसी निर्णय बिंदु (जो यह तय करता है कि कोई विषय किसी संसाधन तक पहुँच सकता है या नहीं) को पॉलिसी प्रवर्तन बिंदु (जो कनेक्शन को सक्षम करता है, निगरानी करता है और समाप्त करता है) से अलग करता है। ZTNA उत्पाद निजी अनुप्रयोगों के लिए उस मॉडल को लागू करते हैं:
- कोई उपयोगकर्ता या सिस्टम किसी एप्लिकेशन तक पहुंच का अनुरोध करता है।
- अनुरोध एक प्रवर्तन बिंदु तक पहुँचता है, जो आमतौर पर एक गेटवे, ब्रोकर या प्रॉक्सी होता है।
- नीति पहचान, समूह, डिवाइस की स्थिति, स्थान, जोखिम और अनुरोधित विशिष्ट एप्लिकेशन का मूल्यांकन करती है।
- यदि अनुमति दी जाती है, तो प्रवर्तन बिंदु विषय को केवल उस एप्लिकेशन से जोड़ता है। नेटवर्क का शेष भाग अदृश्य रहता है।
- इस सत्र की निगरानी की जाती है और परिस्थितियों में बदलाव होने पर इसे समाप्त किया जा सकता है।
जून 2025 में प्रकाशित NIST की अभ्यास मार्गदर्शिका SP 1800-35, 'इंप्लीमेंटिंग ए जीरो ट्रस्ट आर्किटेक्चर' , ऑन-प्रिमाइसेस और क्लाउड वातावरण में 24 विक्रेताओं के साथ निर्मित 19 नमूना कार्यान्वयनों का दस्तावेजीकरण करती है, और यह इस बात के लिए एक उपयोगी संदर्भ है कि ये घटक व्यवहार में एक साथ कैसे काम करते हैं।
क्लाउड-ब्रोकर्ड बनाम ऑन-प्रिमाइसेस ZTNA
अंतर केवल इस बात में है कि प्रवर्तन बिंदु कहाँ चलता है: प्रत्येक सत्र के लिए विक्रेता के क्लाउड में, या स्थानीय सत्रों के लिए ग्राहक के अपने गेटवे पर।
| पहलू | क्लाउड-ब्रोकर ZTNA | ऑन-प्रिमाइसेस ZTNA |
|---|---|---|
| प्रवर्तन बिंदु | विक्रेता उपस्थिति बिंदु | डेटा केंद्रों और शाखाओं में ग्राहक गेटवे |
| ऐप कनेक्टर | ऐप नेटवर्क से वेंडर क्लाउड तक आउटबाउंड टनल | स्थानीय गेटवे, वैकल्पिक रूप से क्लाउड से भी कनेक्ट हो सकता है |
| ऑन-साइट उपयोगकर्ता से ऑन-साइट ऐप तक | ट्रैफ़िक बादलों के बीच से होकर गुजरता है। | स्थानीय स्तर पर ही रहें |
| दूरस्थ उपयोगकर्ता से ऑन-साइट ऐप तक | क्लाउड ब्रोकर के माध्यम से | क्लाउड ब्रोकर या क्लाउड के माध्यम से उपलब्ध स्थानीय गेटवे के माध्यम से |
| इंटरनेट और वेंडर क्लाउड पर निर्भरता | प्रत्येक सत्र के लिए आवश्यक | स्थानीय ट्रैफ़िक साइट पर ही रह सकता है; पहचान, लाइसेंस और कंट्रोल-प्लेन निर्भरताओं को सत्यापित करें। |
| आंतरिक और पूर्व-पश्चिम यातायात की दृश्यता | सीमित | प्रवर्तन आंतरिक प्रवाहों तक पहुँच सकता है |
एक सामान्य क्लाउड-ब्रोकर्ड मॉडल में, एक हल्का कनेक्टर वर्चुअल मशीन एप्लिकेशन के साथ चलता है और विक्रेता के गेटवे के लिए एक आउटबाउंड टनल खोलता है, इसलिए किसी इनबाउंड फ़ायरवॉल पोर्ट की आवश्यकता नहीं होती है। Skyhigh Private Access रिमोट एक्सेस के लिए इसी तरह काम करता है: क्लाइंट ट्रैफ़िक को SSE पॉइंट ऑफ़ प्रेजेंस पर नियंत्रित किया जाता है और TLS टनल के माध्यम से उसी डेटा सेंटर, प्राइवेट क्लाउड या पब्लिक क्लाउड में तैनात कनेक्टर्स तक रूट किया जाता है जहाँ एप्लिकेशन स्थित है।
ऑन-प्रिमाइसेस ZTNA एक स्थानीय प्रवर्तन पथ जोड़ता है ताकि नेटवर्क के भीतर के उपयोगकर्ताओं और सिस्टम को भवन छोड़े बिना प्रति-एप्लिकेशन समान नियंत्रण प्राप्त हो सके।
स्थानीय प्रवर्तन क्यों महत्वपूर्ण है
स्थानीय प्रवर्तन प्रणाली अनावश्यक जटिलताओं से बचती है, आंतरिक और एआई एजेंट ट्रैफ़िक तक पहुँचती है, और क्लाउड आउटेज के दौरान भी काम करती रहती है।
हेयरपिनिंग। किसी ऑफिस उपयोगकर्ता के ट्रैफिक को क्लाउड ब्रोकर पर भेजना और फिर उसे वापस हॉल में स्थित सर्वर पर भेजना, सुरक्षा के लिहाज से कोई लाभ दिए बिना विलंबता और इंटरनेट पर निर्भरता को बढ़ाता है।
आंतरिक ट्रैफ़िक। ज़ीरो ट्रस्ट द्वारा नियंत्रित किए जाने वाले अधिकांश ट्रैफ़िक इंटरनेट की सीमा को पार नहीं करते हैं: एडमिन सेशन, एप्लिकेशन-टू-एप्लिकेशन कॉल, ओटी इंजीनियरिंग एक्सेस। क्लाउड-ओनली एनफोर्समेंट इसे नहीं देख पाता है।
एआई एजेंट और सेवा खाते। स्वायत्त एजेंट और सेवा खाते उपयोगकर्ता-स्तरीय पहुंच रख सकते हैं और मशीन की गति से आंतरिक प्रणालियों के बीच डेटा स्थानांतरित कर सकते हैं। स्काईहाई का तर्क है कि इन प्रवाहों के लिए प्रवर्तन उस नेटवर्क के भीतर होना चाहिए जहां से ट्रैफ़िक उत्पन्न होता है ( Skyhigh Security )।
निरंतरता। यदि विक्रेता का क्लाउड या इंटरनेट कनेक्शन विफल हो जाता है, तो स्थानीय सत्र स्थानीय रूप से लागू नीति के तहत जारी रहते हैं। अपने विक्रेता से समर्थित डिस्कनेक्ट विंडो और स्थिति एवं पहचान जांच के व्यवहार की पुष्टि करें।
संप्रभुता। स्थानीय एप्लिकेशन ट्रैफ़िक ग्राहक के बुनियादी ढांचे पर ही रह सकता है। नीतिगत निर्णयों, पहचान जांचों और सत्र मेटाडेटा को संसाधित और संग्रहीत करने के स्थान को रिकॉर्ड करें। जहां किसी Skyhigh सत्र के लिए क्लाउड-आधारित डेटा सुरक्षा की आवश्यकता होती है, वहां संबंधित सामग्री को उसी नीति के तहत निरीक्षण के लिए Skyhigh क्लाउड पर अग्रेषित किया जाता है।
पहचान की जाँच
ऑन-प्रिमाइसेस ZTNA को रिमोट एक्सेस के समान ही पहचान संबंधी कठोरता लागू करनी चाहिए:
- फ़िशिंग-प्रतिरोधी MFA के साथ एंटरप्राइज़ पहचान प्रदाता के माध्यम से प्रमाणीकरण
- डिवाइस की स्थिति: प्रबंधित स्थिति, ऑपरेटिंग सिस्टम संस्करण, डिस्क एन्क्रिप्शन, एंडपॉइंट सुरक्षा
- समूह और भूमिका, प्रति-आवेदन अधिकारों से मैप किए गए
- संदर्भ: स्थान, समय, व्यवहार विश्लेषण से प्राप्त जोखिम स्कोर
- गैर-मानवीय पहुंच के लिए कार्यभार और एजेंट पहचान
- निरंतर मूल्यांकन, और यदि स्थिति या जोखिम में परिवर्तन होता है तो सत्र समाप्त कर दिया जाएगा।
एक आम खामी यह है कि ऑन-साइट उपयोगकर्ताओं को डिवाइस पोस्चर जांच से छूट दी जाती है। कॉर्पोरेट लैन पर होना पोस्चर नहीं है।
कनेक्टर और गेटवे की स्थापना
सुरक्षा प्रदान करने वाले एप्लिकेशन के निकट गेटवे को रखें, उन्हें रिडंडेंट समूहों में रखें और उनके चारों ओर सेगमेंटेशन करें।
- गेटवे को उन एप्लिकेशन के करीब रखें जिनकी वे सुरक्षा करते हैं , उसी सेगमेंट पर या उसके बगल में, ताकि संरक्षित एप्लिकेशन केवल गेटवे के माध्यम से ही पहुंच योग्य हो।
- क्षमता और उपलब्धता के लिए समूहों में तैनात करें , और अनुप्रयोगों को एकल गेटवे के बजाय समूहों से संबद्ध करें।
- क्लाउड-आधारित मार्गों के लिए केवल आउटबाउंड कनेक्टिविटी बनाए रखें , ताकि एप्लिकेशन इनबाउंड कनेक्शन के संपर्क में न आएं।
- असंबद्ध प्रणालियों तक किसी भी प्रकार की पहुंच को सीमित करने के लिए ग्राहक-प्रबंधित नेटवर्क विभाजन का उपयोग करें ।
- शाखाओं की योजना बनाएं। तय करें कि प्रत्येक शाखा को स्थानीय गेटवे मिलेगा या वह क्षेत्रीय गेटवे से जुड़ेगी।
स्थानीय पहुँच पथ
एक हाइब्रिड ZTNA डिज़ाइन के लिए तीन स्पष्ट एक्सेस पथों की आवश्यकता होती है, जो सभी एक ही नीति द्वारा नियंत्रित होते हैं:
- ऑन-साइट उपयोगकर्ता से ऑन-साइट एप्लिकेशन तक: स्थानीय गेटवे, क्लाउड राउंड ट्रिप की आवश्यकता नहीं।
- दूरस्थ उपयोगकर्ता से ऑन-साइट एप्लिकेशन तक: क्लाउड ब्रोकर से स्थानीय कनेक्टर या गेटवे तक।
- साइट पर मौजूद उपयोगकर्ता से क्लाउड-होस्टेड एप्लिकेशन तक: स्थानीय गेटवे या क्लाउड ब्रोकर से क्लाउड वातावरण में कनेक्टर तक।
तीनों को एक ही नीति परिभाषा का उपयोग करना चाहिए, ताकि उपयोगकर्ता के अधिकार स्थान के साथ न बदलें।
हाइब्रिड क्लाउड के लिए ज़ीरो ट्रस्ट आर्किटेक्चर का एक उदाहरण
एक हाइब्रिड ज़ीरो ट्रस्ट आर्किटेक्चर एक ही पहचान और नीति परत के तहत स्थानीय और क्लाउड प्रवर्तन को जोड़ता है, जैसा कि यह उदाहरण दिखाता है।
एक वित्तीय सेवा फर्म पर विचार करें जिसका मुख्यालय डेटा सेंटर, 40 शाखाएं, एक IaaS वातावरण और दूरस्थ कार्यबल है।
- पहचान: मल्टीफ़ैब्रिकेटेड फ़ैक्टरी (MFA) के साथ एक पहचान प्रदाता; एंडपॉइंट प्रबंधन से डिवाइस की स्थिति।
- मुख्यालय: स्थानीय ZTNA गेटवे कोर बैंकिंग एडमिन इंटरफेस और आंतरिक टूल के लिए फ्रंटलाइन का काम करते हैं। साइट पर मौजूद कर्मचारी स्थानीय गेटवे के माध्यम से सीधे कनेक्ट होते हैं।
- शाखाएँ: शाखा गेटवे शाखा प्रणालियों तक पहुंच को नियंत्रित करते हैं और केंद्रीय अनुप्रयोगों के लिए मुख्यालय गेटवे को अग्रेषित करते हैं।
- IaaS: क्लाउड वातावरण में कनेक्टर वर्कलोड को सामने लाते हैं; दूरस्थ और ऑन-साइट उपयोगकर्ता उपयुक्त ब्रोकर के माध्यम से उन तक पहुंचते हैं।
- दूरस्थ कर्मचारी: क्लाउड पॉइंट्स ऑफ़ प्रेजेंस, डेटा सेंटर और IaaS एप्लिकेशन दोनों तक पहुंच प्रदान करते हैं।
- एआई एजेंट: आंतरिक एआई सहायकों के लिए सेवा पहचान प्रति-एप्लिकेशन अधिकार प्राप्त करती हैं और स्थानीय स्तर पर लागू की जाती हैं।
- नीति: नियमों का एक ही समूह सभी पथों को नियंत्रित करता है, जिसे एक ही कंसोल से भेजा जाता है।
यदि इंटरनेट कनेक्शन विफल हो जाता है, तो मुख्यालय और शाखा के कर्मचारी स्थानीय अनुप्रयोगों के माध्यम से काम करना जारी रखते हैं, और समर्थित डिस्कनेक्टेड अवधि के लिए स्थानीय प्रवर्तन जारी रहता है।

परिनियोजन आवश्यकताओं का मूल्यांकन
विक्रेताओं का चयन करने से पहले इन आवश्यकताओं के आधार पर ऑन-प्रिमाइसेस ZTNA का मूल्यांकन करें।
- क्लाउड हेयरपिनिंग के बिना ऑन-साइट उपयोगकर्ताओं के लिए स्थानीय प्रवर्तन
- स्थानीय और दूरस्थ मार्गों के लिए समान नीति और अधिकार
- ऑन-साइट उपयोगकर्ताओं के लिए डिवाइस पोस्चर प्रवर्तन
- गैर-मानवीय पहचानों और एआई एजेंटों के लिए समर्थन
- प्रोटोकॉल कवरेज: वेब, SSH, RDP, डेटाबेस और लेगेसी TCP/UDP
- उच्च उपलब्धता और कनेक्टर समूह
- विक्रेता क्लाउड या पहचान प्रदाता के अनुपलब्ध होने पर परिभाषित व्यवहार
- लॉगिंग स्थान और SIEM एकीकरण
- वेब गेटवे और डीएलपी के साथ एकीकरण से निजी-ऐप सत्रों को डेटा सुरक्षा मिलती है।
हाइब्रिड क्लाउड के लिए ज़ीरो ट्रस्ट आर्किटेक्चर सॉफ़्टवेयर
ZTNA एक हाइब्रिड जीरो ट्रस्ट आर्किटेक्चर का एक घटक है।
यह आइडेंटिटी प्रोवाइडर्स, एंडपॉइंट मैनेजमेंट, वेब गेटवे, CASB, DLP और सेगमेंटेशन के साथ मिलकर काम करता है। ZTNA को एक स्टैंडअलोन VPN विकल्प के रूप में नहीं, बल्कि उस प्लेटफॉर्म के हिस्से के रूप में मूल्यांकन करें जो आपकी बाकी पॉलिसी को लागू करेगा। हाइब्रिड क्लाउड सिक्योरिटी सॉल्यूशंस: वेंडर्स की तुलना कैसे करें , देखें।
Skyhigh ऑन-प्रिमाइसेस ZTNA कैसे प्रदान करता है
Skyhigh, हाइब्रिड SSE मेश में स्थानीय गेटवे के माध्यम से ऑन-प्रिमाइसेस ZTNA प्रदान करता है, साथ ही क्लाउड-ब्रोकर्ड सेवाएं भी उपलब्ध कराता है। Private Access .
Skyhigh Hybrid SSE Mesh में, स्थानीय ZTNA संगठन के अपने ऑन-प्रिमाइसेस और शाखा गेटवे पर चलता है, जो संगठन के स्वामित्व वाले और उसके नियंत्रण में परिवर्तित किए जाने वाले बुनियादी ढांचे पर आधारित है, न कि किसी विक्रेता द्वारा संचालित स्थानीय नोड पर, जिससे आंतरिक उपयोगकर्ताओं, संसाधनों और AI एजेंटों तक शून्य विश्वास प्रवर्तन का विस्तार होता है। Skyhigh Private Access यह Skyhigh पॉइंट्स ऑफ प्रेजेंस के माध्यम से रिमोट एक्सेस की मध्यस्थता करना जारी रखता है, और दोनों को SWG, CASB और DLP के साथ एक ही कंसोल और पॉलिसी इंजन के तहत प्रबंधित किया जाता है।
सूत्रों का कहना है
- एनआईएसटी. एसपी 800-207: ज़ीरो ट्रस्ट आर्किटेक्चर (अगस्त 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- NIST NCCoE. SP 1800-35: ज़ीरो ट्रस्ट आर्किटेक्चर का कार्यान्वयन (जून 2025). https://csrc.nist.gov/pubs/sp/1800/35/final
- CISA. ज़ीरो ट्रस्ट मैच्योरिटी मॉडल, संस्करण 2.0. https://www.cisa.gov/zero-trust-maturity-model
- Skyhigh Security “कितना आसमान छूता है” Private Access यह काम करता है। https://success.skyhighsecurity.com/docs/how-skyhigh-private-access-works
- Skyhigh Security “अपने सिमेंटेक एज को आधुनिक बनाना” Secure Web Gateway "Skyhigh Hybrid SSE Mesh के साथ" (15 जुलाई, 2026)। https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html