







हाइब्रिड क्लाउड सुरक्षा संदर्भ वास्तुकला
- एक संदर्भ आर्किटेक्चर यह दर्शाता है कि पहचान, नीति, प्रवर्तन, डेटा नियंत्रण और निगरानी विभिन्न वातावरणों में कहाँ स्थित हैं।
- नीतिगत निर्णयों को एक ही नियंत्रण प्रणाली में केंद्रीकृत करें और प्रवर्तन को उन सभी स्थानों पर वितरित करें जहां वास्तव में यातायात प्रवाहित होता है।
- ऑफिस ब्राउज़िंग से लेकर एआई एजेंटों तक, छह प्रकार के ट्रैफ़िक प्रवाह अधिकांश हाइब्रिड एस्टेट को कवर करते हैं।
- नियंत्रण सीमाएं भौतिक नेटवर्क के बजाय ट्रस्ट ज़ोन, डेटा क्लास और अधिकार क्षेत्र के आसपास निर्धारित करें।
- घटकों को CISA और NIST नियंत्रणों से मैप करने से आर्किटेक्चर ऑडिट के लिए तैयार साक्ष्य में बदल जाता है।
हाइब्रिड क्लाउड सुरक्षा संदर्भ आर्किटेक्चर एक विक्रेता-तटस्थ ब्लूप्रिंट है जो दर्शाता है कि ऑन-प्रिमाइसेस इन्फ्रास्ट्रक्चर, प्राइवेट क्लाउड, SaaS और पब्लिक क्लाउड में सुरक्षा नियंत्रण कैसे आपस में जुड़े हुए हैं। इसका उपयोग परिनियोजन की योजना बनाने, विक्रेताओं की तुलना करने, लेखा परीक्षकों को सुरक्षा डिज़ाइन समझाने और शून्य विश्वास की दिशा में प्रगति को मापने के लिए किया जाता है।
यह लेख एक संपूर्ण संदर्भ मॉडल प्रदान करता है: इसके पीछे के डिजाइन सिद्धांत, तार्किक और परिनियोजन आरेख, एक घटक संदर्भ, छह ट्रैफ़िक प्रवाह, नियंत्रण सीमाएँ, पहचान, लॉगिंग, क्षमता और लचीलेपन के लिए डिजाइन संबंधी विचार, CISA और NIST नियंत्रणों के साथ एक मैपिंग, पांच परिनियोजन उदाहरण और सत्यापन परीक्षणों के साथ एक परिपक्वता पथ।
यह लेख हाइब्रिड क्लाउड सुरक्षा मार्गदर्शिका का हिस्सा है। हाइब्रिड वातावरण के सामान्य अवसंरचना संबंधी जानकारी के लिए, हाइब्रिड क्लाउड आर्किटेक्चर: घटक और परिनियोजन मॉडल देखें।
संदर्भ मॉडल के पीछे के डिजाइन सिद्धांत
यह संदर्भ मॉडल NIST और CISA के शून्य विश्वास दिशानिर्देशों से लिए गए चार सिद्धांतों पर आधारित है।
- निर्णय और प्रवर्तन को अलग-अलग रखें। NIST SP 800-207 नीति निर्णय बिंदु (PDP) को, जो यह तय करता है कि पहुँच की अनुमति दी जाए या नहीं, नीति प्रवर्तन बिंदु (PEP) से अलग करता है, जो कनेक्शन को सक्षम, मॉनिटर या समाप्त करता है। एक PDP, कई PEP।
- नेटवर्क लोकेशन के आधार पर भरोसा न करें। कॉर्पोरेट लैन पर होना प्रमाणीकरण या निरीक्षण को छोड़ने का कारण नहीं है। NIST SP 800-215 आज के एंटरप्राइज़ नेटवर्क की एक प्रमुख विशेषता के रूप में सार्थक परिधि के नुकसान का वर्णन करता है।
- डेटा को स्थान के आधार पर नहीं, बल्कि वर्गीकरण के आधार पर सुरक्षित रखें। नियंत्रण डेटा वर्ग के साथ-साथ चलते हैं, चाहे वह कहीं भी जाए।
- मान लीजिए कि कोई भी एक निर्भरता विफल हो सकती है। पहचान प्रदाता, क्लाउड सेवाएं और WAN लिंक सभी बंद हो सकते हैं। आर्किटेक्चर यह परिभाषित करता है कि ऐसी स्थिति में क्या होगा।
जून 2025 में 24 विक्रेताओं के साथ प्रकाशित NIST की अभ्यास मार्गदर्शिका SP 1800-35, 'इंप्लीमेंटिंग ए जीरो ट्रस्ट आर्किटेक्चर' , ऑन-प्रिमाइसेस और क्लाउड वातावरण में इन सिद्धांतों के 19 नमूना कार्यान्वयन को प्रदर्शित करती है और इस मॉडल के लिए एक उपयोगी सहयोगी है।
वास्तुकला आरेख
संदर्भ आर्किटेक्चर को दो दृष्टिकोणों से वर्णित किया जा सकता है: इसके तलों का एक तार्किक दृष्टिकोण और घटकों के संचालन के स्थान का एक परिनियोजन दृष्टिकोण।
तार्किक वास्तुकला
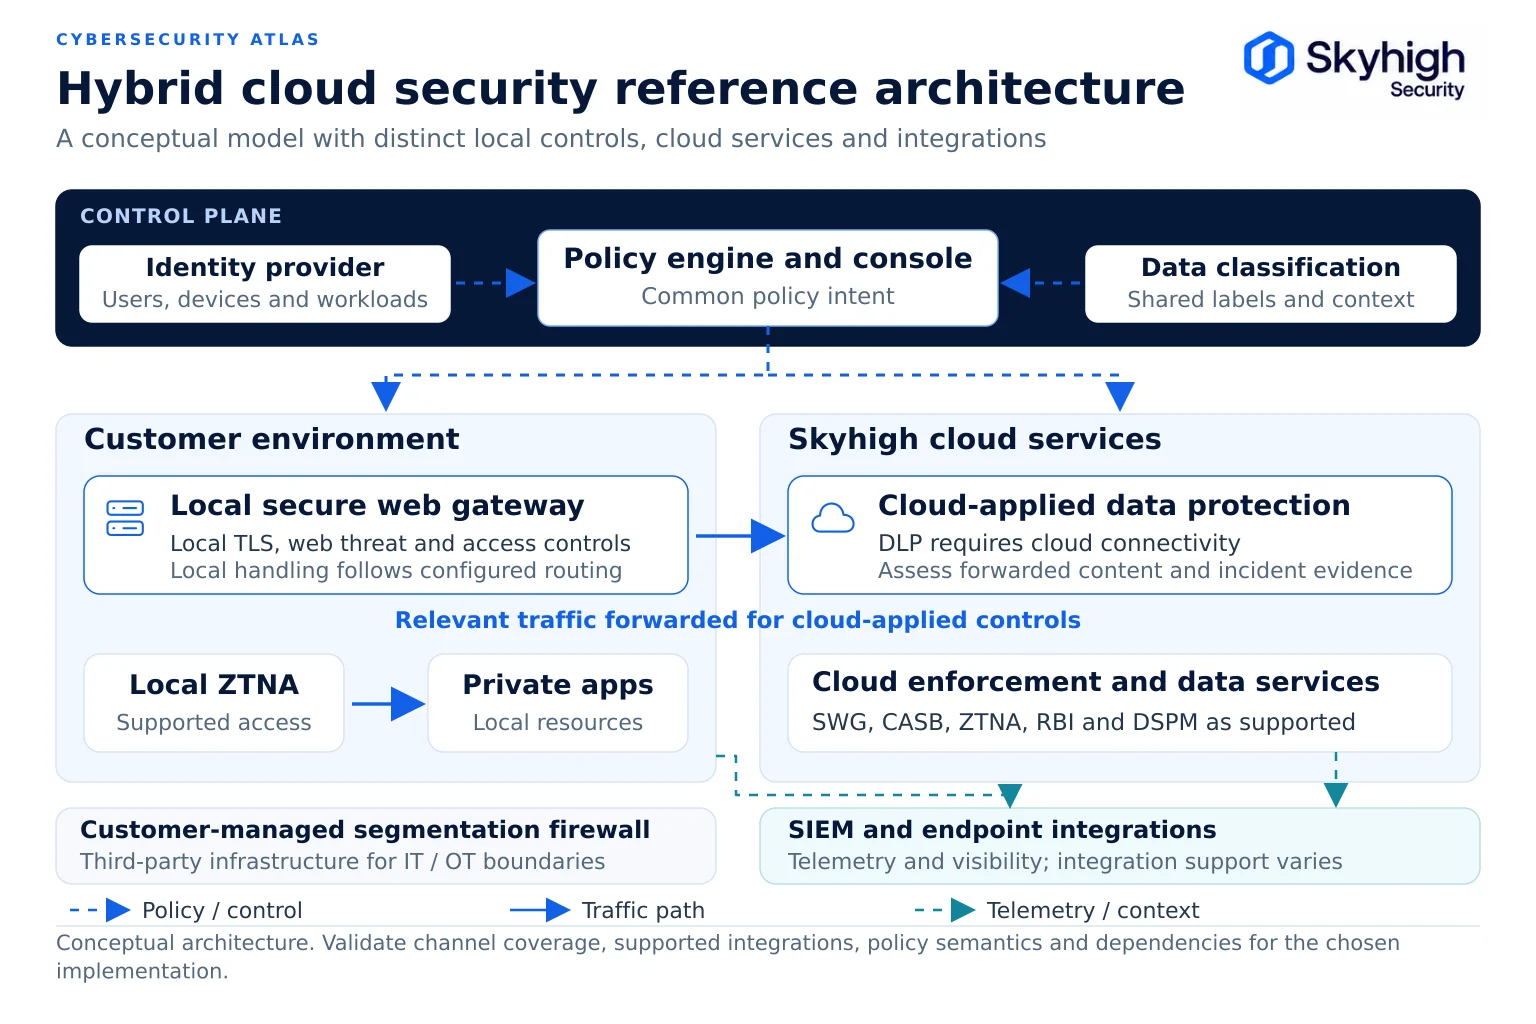
तार्किक संरचना में तीन स्तर होते हैं: एक केंद्रीकृत नियंत्रण स्तर, एक वितरित प्रवर्तन स्तर और एक साझा दृश्यता स्तर।
कंट्रोल प्लेन एक बार पॉलिसी परिभाषित करता है। एनफोर्समेंट प्लेन इसे हर जगह लागू करता है जहां ट्रैफिक चलता है। विजिबिलिटी प्लेन हर एनफोर्समेंट पॉइंट से टेलीमेट्री डेटा इकट्ठा करता है और जोखिम संकेतों को वापस पॉलिसी में भेजता है।
परिनियोजन टोपोलॉजी
परिनियोजन दृश्य दिखाता है कि प्रत्येक प्रवर्तन बिंदु मुख्यालय, शाखाओं, क्लाउड क्षेत्रों और दूरस्थ उपयोगकर्ताओं में भौतिक रूप से कहाँ-कहाँ चलता है।

घटक संदर्भ
प्रत्येक घटक की एक परिभाषित भूमिका, स्थान और संकर-विशिष्ट आवश्यकताओं का एक समूह होता है।
| अवयव | विमान | सामान्य प्लेसमेंट | इसे क्या करना चाहिए | संकर विचार |
|---|---|---|---|---|
| पहचान प्रदाता | नियंत्रण | क्लाउड या ऑन-प्रिमाइसेस, उच्च उपलब्धता | उपयोगकर्ताओं, उपकरणों, कार्यभारों और एजेंटों को प्रमाणित करें; संदर्भ प्रदान करें | पहुँच से बाहर होने पर वैकल्पिक समाधान परिभाषित करें; गैर-मानवीय पहचानों को कवर करें |
| पॉलिसी इंजन और कंसोल | नियंत्रण | क्लाउड, ऑन-प्रिमाइसेस, या दोनों | एक ही नीति सेट रखें; इसे हर प्रवर्तन बिंदु पर लागू करें; संस्करण में परिवर्तन होते हैं | स्थानीय और क्लाउड प्रवर्तन को समान रूप से नियंत्रित किया जाना चाहिए |
| वर्गीकरण और डीएलपी शब्दकोश | नियंत्रण | केंद्रीय, प्रवर्तन बिंदुओं पर वितरित | संवेदनशील डेटा को एक बार परिभाषित करें | जहां संभव हो, ग्राहक के वातावरण के भीतर ही फिंगरप्रिंट बनाए जाएं। |
| Secure web gateway (स्थानीय) | प्रवर्तन | डेटा केंद्र और बड़े स्थल | वेब ट्रैफ़िक का निरीक्षण करें, TLS को डिक्रिप्ट करें, खतरे और पहुँच नीति लागू करें, और क्लाउड-आधारित डेटा सुरक्षा के लिए ट्रैफ़िक को आगे भेजें। | क्लाउड व्यवधान के दौरान स्थानीय खतरे और पहुंच प्रवर्तन जारी रहता है; अग्रेषित सामग्री और क्लाउड-आधारित सेवाओं का अलग-अलग मूल्यांकन करें। |
| Secure web gateway (बादल) | प्रवर्तन | अनुमोदित क्षेत्रों में विक्रेता पीओपी | दूरस्थ उपयोगकर्ताओं के लिए समान कार्य | निवास के लिए क्षेत्रीय प्रतिबंध |
| CASB (इनलाइन और API) | प्रवर्तन | बादल | SaaS के उपयोग, साझाकरण और डेटा भंडारण को नियंत्रित करें। | डीएलपी के साथ शेयरों का वर्गीकरण |
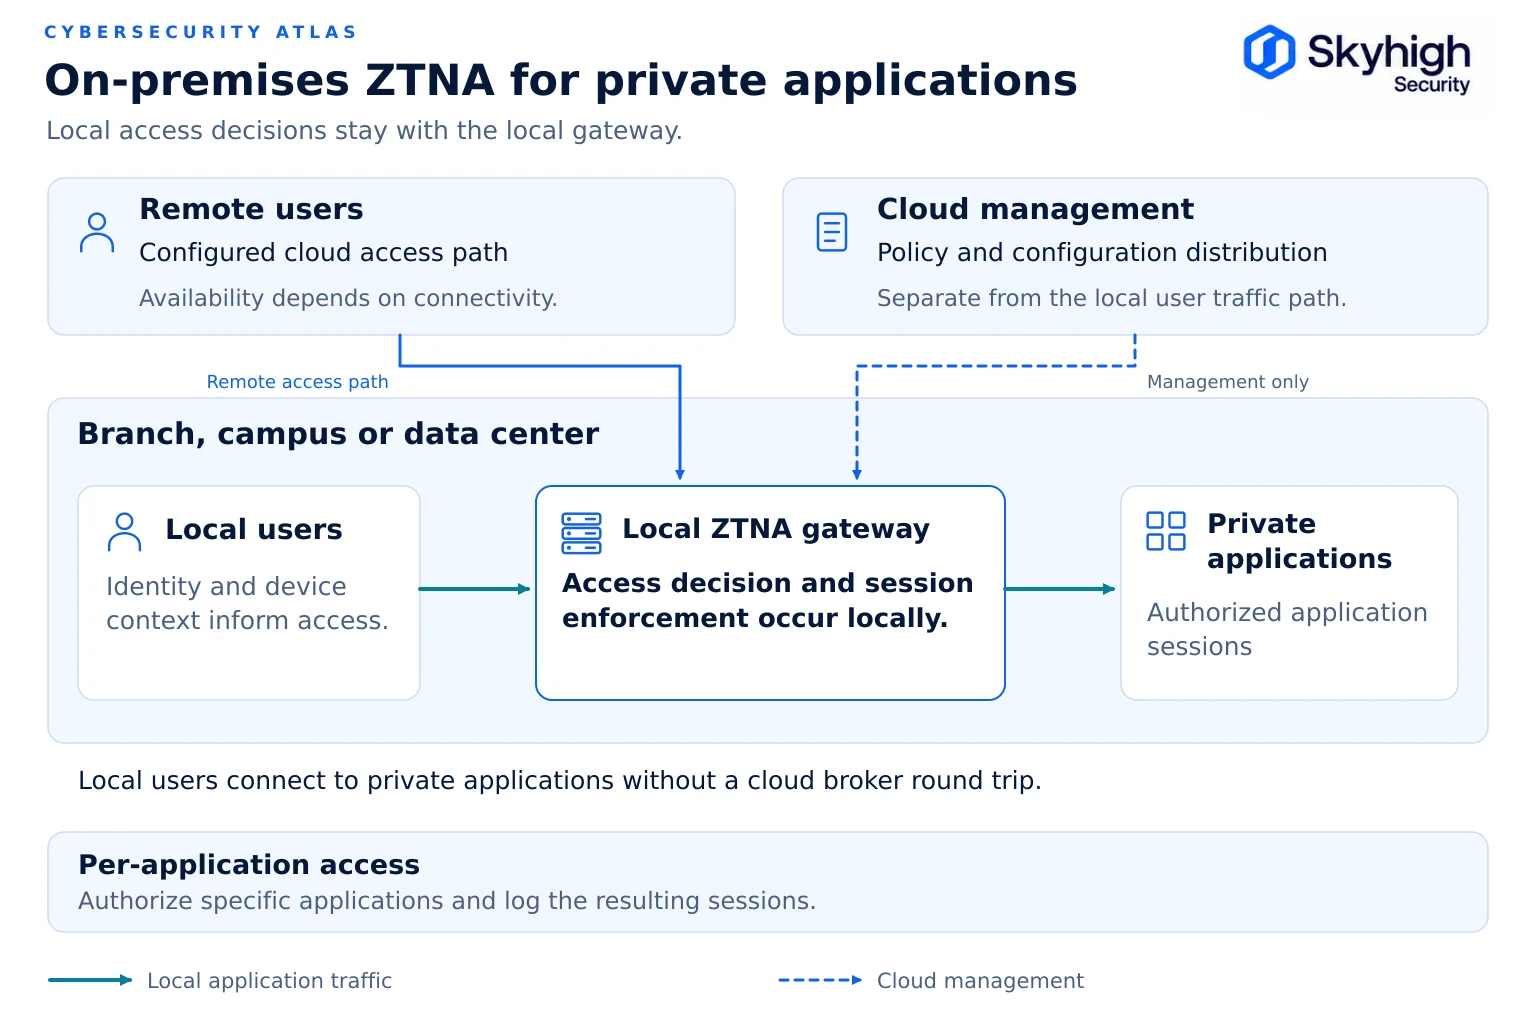
| ZTNA गेटवे (स्थानीय) | प्रवर्तन | संरक्षित अनुप्रयोगों के अलावा | ऑनसाइट उपयोगकर्ताओं और आंतरिक प्रणालियों के लिए प्रति-एप्लिकेशन पहुंच | समर्थित स्थानीय सत्रों के लिए क्लाउड ट्रांजिट से बचा जा सकता है; पहचान, नीति और आउटेज निर्भरताओं को मान्य करें |
| ZTNA ब्रोकर (क्लाउड) | प्रवर्तन | ऐप कनेक्टर्स के साथ वेंडर पीओपी | दूरस्थ उपयोगकर्ताओं के लिए प्रति-एप्लिकेशन पहुंच | स्थानीय पथ के समान अधिकार |
| सेगमेंटेशन फ़ायरवॉल | प्रवर्तन | विश्वास क्षेत्रों के बीच, विशेष रूप से आईटी/ओटी | विभिन्न क्षेत्रों के बीच आवागमन को प्रतिबंधित करें | एक ही नीतिगत उद्देश्य से व्युत्पन्न नियम |
| एंडपॉइंट और ब्राउज़र नियंत्रण | प्रवर्तन | उपयोगकर्ता उपकरण और ब्राउज़र सत्र | ट्रैफ़िक को नियंत्रित करें; सत्र में डेटा नियंत्रण लागू करें | इसमें एआई टूल्स और अनमैनेज्ड पाथ शामिल हैं। |
| एचएसएम या कुंजी प्रबंधन | सहायक | ऑन-प्रिमाइसेस और क्लाउड | निरीक्षण सीए और एन्क्रिप्शन कुंजी की सुरक्षा करें | नियंत्रित यातायात के लिए ग्राहक-नियंत्रित कुंजियाँ |
| लॉग पाइपलाइन | दृश्यता | स्थानीय संग्राहक और केंद्रीय SIEM | घटनाओं को एकत्रित करें, उनका मार्ग निर्धारित करें और उन्हें सुरक्षित रखें। | निवास स्थान-आधारित रूटिंग और प्रतिधारण |
| SIEM और UEBA | दृश्यता | केंद्रीय | विभिन्न वातावरणों में सहसंबंध स्थापित करें और उनका पता लगाएं | यह नीति को जोखिम संबंधी संकेत वापस भेजता है। |
| डीएसपीएम | दृश्यता | ऑन-प्रिमाइसेस स्कैनिंग के साथ क्लाउड | संवेदनशील डेटा और जोखिम की सूची | पुष्टि करें कि दिया गया टूल किन रिपॉजिटरी और इनलाइन पाथ को कवर करता है। |
यातायात प्रवाह
अधिकांश हाइब्रिड एस्टेट में छह प्रकार के ट्रैफिक प्रवाह होते हैं, और प्रत्येक में एक दस्तावेजित प्रवर्तन बिंदु और एक डिक्रिप्शन बिंदु होना चाहिए।
प्रवाह 1: कार्यालय उपयोगकर्ता से इंटरनेट या SaaS तक
उपयोगकर्ता पहचान प्रदाता के माध्यम से प्रमाणीकरण करता है। ट्रैफ़िक स्थानीय गेटवे पर जाता है, जो इसे डिक्रिप्ट करता है, खतरों की जाँच करता है और वेब एवं एक्सेस नीति लागू करता है, फिर डेटा सुरक्षा के अधीन सत्रों को उसी नीति के तहत निरीक्षण के लिए विक्रेता क्लाउड पर अग्रेषित करता है। इस पथ पर TLS समाप्ति और पुनः एन्क्रिप्शन को दस्तावेज़ित करें और अनावश्यक निरीक्षण से बचें, जो TLS निरीक्षण जोखिम प्रबंधन पर NSA के दिशानिर्देशों के अनुरूप हो।
फ्लो 2: रिमोट उपयोगकर्ता से SaaS तक
एंडपॉइंट एजेंट या ब्राउज़र नियंत्रण ट्रैफ़िक को निकटतम स्वीकृत क्लाउड पॉइंट ऑफ़ प्रेजेंस की ओर निर्देशित करते हैं। वही पॉलिसी सेट लागू होता है जो फ्लो 1 में था। CASB में SaaS-विशिष्ट नियंत्रण जैसे कि टेनेंट प्रतिबंध और गतिविधि-स्तर DLP शामिल हैं।
प्रवाह 3: उपयोगकर्ता से निजी एप्लिकेशन तक
एक्सेस ZTNA के माध्यम से होता है, न कि नेटवर्क-स्तरीय VPN के माध्यम से। एक्सेस सेवा पहचान, डिवाइस स्थिति और नीति की जाँच करती है, फिर उपयोगकर्ता को केवल अधिकृत एप्लिकेशन से कनेक्ट करती है। एक डिप्लॉयमेंट रिमोट उपयोगकर्ताओं के लिए क्लाउड ब्रोकर और समर्थित ऑन-साइट सेशन के लिए लोकल गेटवे का उपयोग कर सकता है। ब्रोकर प्लेसमेंट, एप्लिकेशन प्रोटोकॉल, सेशन विजिबिलिटी और वास्तविक डेटा पाथ की पुष्टि करें। निजी एप्लिकेशन के लिए ऑन-प्रिमाइसेस ZTNA देखें।
प्रवाह 4: कार्यभार से कार्यभार तक
डेटा सेंटर और IaaS वर्कलोड के बीच सर्विस-टू-सर्विस ट्रैफ़िक वर्कलोड आइडेंटिटी, म्यूचुअल TLS और सेगमेंटेशन नियमों का उपयोग करता है। एक ही पॉलिसी स्रोत यह परिभाषित करता है कि कौन सी सेवाएं आपस में संचार कर सकती हैं।
चरण 5: क्लाउड सेवाओं में स्थिर डेटा
CASB API एकीकरण और DSPM स्कैन संवेदनशील डेटा, जोखिमपूर्ण साझाकरण और अत्यधिक अनुमतियों के लिए स्वीकृत क्लाउड स्टोरेज और SaaS की जांच करते हैं, और फिर उसी वर्गीकरण का उपयोग करके सुधार करते हैं। देखें कि DSPM और SSE एक साथ कैसे काम करते हैं ।
चरण 6: एआई एजेंट और सेवा खाते
एआई एजेंट और ऑटोमेशन अक्सर उपयोगकर्ता-स्तर की पहुंच रखते हैं और नेटवर्क के भीतर उत्पन्न होने वाले वेबसॉकेट सहित लंबे समय तक चलने वाले कनेक्शनों पर आंतरिक एपीआई को कॉल करते हैं। प्रत्येक एजेंट को उसकी अपनी पहचान और प्रति-एप्लिकेशन अधिकार दें, उसके ट्रैफ़िक को एक स्थानीय प्रवर्तन बिंदु के माध्यम से रूट करें, और बाहरी एआई सेवाओं को भेजे जाने वाले डेटा पर डीएलपी (डेटा सुरक्षा और प्रदर्शन) लागू करें।
नियंत्रण सीमाएँ
नियंत्रण सीमाएं उन क्षेत्रों के चारों ओर खींची जानी चाहिए जिनकी सुरक्षा आवश्यक है, न कि उन क्षेत्रों के चारों ओर जहां उपकरण रखे हैं।
| सीमा | यह क्या अलग करता है | प्राथमिक नियंत्रण |
|---|---|---|
| पहचान की सीमा | अप्रमाणित विषयों से प्रमाणित | आईडीपी, एमएफए, सशर्त पहुंच |
| अनुप्रयोग सीमा | प्रत्येक निजी ऐप अन्य सभी से अलग है | ZTNA, प्रति-ऐप नीति |
| डेटा सीमा | डेटा और लॉग जो एक क्षेत्र में ही रहने चाहिए, जो कि निवास की सीमा है; संप्रभुता में यह भी शामिल है कि बुनियादी ढांचे का संचालन कौन करता है। | डीएलपी, एन्क्रिप्शन, स्थानीय निरीक्षण |
| अधिकार क्षेत्र की सीमा | डेटा और लॉग जिन्हें एक क्षेत्र में ही रखना आवश्यक है | स्थानीय प्रवर्तन, निवास स्थान-आधारित लॉगिंग |
| आईटी/ओटी सीमा | कॉर्पोरेट आईटी से परिचालन प्रौद्योगिकी | सेगमेंटेशन फ़ायरवॉल, प्रतिबंधित प्रोटोकॉल |
| प्रदाता सीमा | प्रदाता की ओर से आपकी जिम्मेदारियां | प्रलेखित साझा उत्तरदायित्व मैट्रिक्स |
अधिकार क्षेत्र की सीमा को अक्सर नज़रअंदाज़ कर दिया जाता है। यदि डिक्रिप्टेड ट्रैफ़िक, निरीक्षण लॉग या डीएलपी घटना की प्रतियां अधिकार क्षेत्र से बाहर चली जाती हैं, तो संग्रहीत डेटा के स्थानांतरित न होने पर भी आर्किटेक्चर निवास संबंधी प्रतिबद्धताओं का उल्लंघन कर सकता है। हाइब्रिड क्लाउड सुरक्षा में डेटा संप्रभुता देखें।
हाइब्रिड क्लाउड के लिए नेटवर्क सुरक्षा
हाइब्रिड वातावरण में नेटवर्क सुरक्षा का महत्व परिधि की सुरक्षा से हटकर व्यक्तिगत कनेक्शनों की सुरक्षा पर केंद्रित हो जाता है।
- साइट-दर-साइट भरोसे के सरल दृष्टिकोण को सेगमेंटेशन और प्रति-एप्लिकेशन एक्सेस से बदलें।
- साइटों और क्लाउड क्षेत्रों के बीच एन्क्रिप्टेड टनल (IPsec, GRE, या निजी इंटरकनेक्ट) बनाए रखें, लेकिन टनल सदस्यता को प्राधिकरण के रूप में न मानें।
- ट्रैफ़िक को सोच-समझकर नियंत्रित करें: प्रबंधित कार्यालय नेटवर्क के लिए स्पष्ट प्रॉक्सी या पीएसी फ़ाइलें, रोमिंग उपयोगकर्ताओं के लिए एजेंट या ब्राउज़र नियंत्रण, शाखाओं के लिए टनल।
- यह तय करें कि कौन सा घटक प्रत्येक प्रवाह को डिक्रिप्ट करेगा, ताकि कोई भी प्रवाह दो बार डिक्रिप्ट न हो।
- प्रत्येक प्रवर्तन बिंदु पर रिकॉर्ड दर्ज करें और केंद्रीय रूप से उनका सहसंबंध स्थापित करें।
NIST SP 800-215 इन विकल्पों की समीक्षा करता है, जिनमें ZTNA, माइक्रोसेगमेंटेशन, सॉफ्टवेयर-परिभाषित परिधि और सुरक्षित एक्सेस सर्विस एज (SASE) मॉडल शामिल हैं जो नेटवर्किंग और सुरक्षा सेवाओं को जोड़ते हैं।
डिजाइन संबंधी विचार
चार डिजाइन क्षेत्र यह तय करते हैं कि आर्किटेक्चर व्यवहार में काम करता है या नहीं: पहचान, लॉगिंग, क्षमता और विफलता व्यवहार।
पहचान वास्तुकला
पहचान प्रत्येक पहुंच निर्णय का पहला इनपुट है, इसलिए संदर्भ आर्किटेक्चर चार प्रकार की पहचान को प्रथम श्रेणी के विषयों के रूप में मानता है।
- कार्यबल उपयोगकर्ता। एक आधिकारिक पहचान प्रदाता, जो सभी क्लाउड प्रदाताओं और SaaS अनुप्रयोगों से एकीकृत है, जिसमें फ़िशिंग-प्रतिरोधी MFA और सशर्त पहुँच शामिल है। समूह और भूमिका डेटा एक ही स्रोत से आना चाहिए ताकि विभिन्न वातावरणों में अधिकार भिन्न न हों।
- डिवाइस। डिवाइस की पहचान और स्थिति (प्रबंधित स्थिति, पैच स्तर, डिस्क एन्क्रिप्शन, एंडपॉइंट सुरक्षा) का मूल्यांकन ऑन-साइट उपयोगकर्ताओं के साथ-साथ रिमोट उपयोगकर्ताओं के लिए भी किया जाना चाहिए।
- वर्कलोड और सेवाएं। एप्लिकेशन और सेवाएं साझा रहस्यों या नेटवर्क स्थान के बजाय वर्कलोड पहचान और पारस्परिक टीएलएस के साथ एक दूसरे को प्रमाणित करती हैं।
- कृत्रिम बुद्धिमत्ता एजेंट और स्वचालन। प्रत्येक एजेंट को अपनी पहचान, सीमित अधिकार और एक जवाबदेह मानव स्वामी प्राप्त होता है, ताकि उसके कार्यों को स्वतंत्र रूप से अधिकृत, लॉग किया और रद्द किया जा सके।
दो डिज़ाइन संबंधी बारीकियाँ नज़रअंदाज़ हो सकती हैं। पहली बात, डिवाइस के अनुपालन में कमी आने जैसी स्थितियों में, सत्रों को समाप्त होने तक विश्वसनीय मानने के बजाय, उनका पुनर्मूल्यांकन किया जाना चाहिए। दूसरी बात, प्रशासकों के लिए ऐसा एक्सेस परिभाषित करें जो पहचान प्रदाता की अनुपलब्धता की स्थिति में भी काम करे, साथ ही इसके उपयोग पर कड़े नियंत्रण और अलर्ट की व्यवस्था भी हो।
लॉगिंग और टेलीमेट्री
हाइब्रिड आर्किटेक्चर में लॉगिंग को डेटा के परिवहन की अनुमति के दायरे का सम्मान करते हुए, पहचान, जांच और अनुपालन में सहायक होना चाहिए।
- क्या जानकारी एकत्र करनी है। प्रत्येक प्रवर्तन बिंदु को उपयोगकर्ता, डिवाइस, एप्लिकेशन या गंतव्य, नीति निर्णय, मिलान किए गए नियम और शामिल डेटा वर्गीकरण को लॉग करना चाहिए। सामान्य सहसंबंध कुंजियों (उपयोगकर्ता आईडी, डिवाइस आईडी, सत्र आईडी) का उपयोग करें ताकि स्थानीय और क्लाउड प्रवर्तन से प्राप्त घटनाओं को जोड़ा जा सके।
- इसे कहाँ से एकत्र करें। प्रत्येक प्रमुख साइट पर स्थानीय संग्राहक पहले घटनाओं को संग्रहित करते हैं, फिर उन्हें केंद्रीय SIEM को भेजते हैं। इससे WAN आउटेज के दौरान लॉग सुरक्षित रहते हैं और चुनिंदा रूप से डेटा अग्रेषित किया जा सकता है।
- क्या अग्रेषित करना है। पहचान के लिए आवश्यक मेटाडेटा अग्रेषित करें। संपूर्ण डीएलपी साक्ष्य और सामग्री के अंश उसी क्षेत्राधिकार में रखें जहां उन्हें प्राप्त किया गया था, और उन तक पहुंच केवल अधिकृत जांचकर्ताओं तक ही सीमित रखें।
- डेटा प्रतिधारण। डेटा श्रेणी और अधिकार क्षेत्र के अनुसार विनियामक आवश्यकताओं के साथ प्रतिधारण को संरेखित करें और इसे दस्तावेज़ित करें।
- अखंडता। लॉग को छेड़छाड़ से सुरक्षित रखें और खामियों पर अलर्ट जारी करें, जो विफलताओं और हमलों दोनों का संकेत दे सकती हैं।
क्षमता और आकार
स्थानीय प्रवर्तन बिंदुओं का आकार पीक समय में डिक्रिप्टेड ट्रैफिक के अनुरूप होना चाहिए, जो हाइब्रिड डिप्लॉयमेंट में प्रदर्शन संबंधी समस्याओं का सबसे आम स्रोत है।
- प्रत्येक साइट के लिए अधिकतम थ्रूपुट और कनेक्शन दरों का मापन करें, और यह भी निर्धारित करें कि कितने प्रतिशत ट्रैफ़िक को डिक्रिप्ट किया जाएगा। TLS डिक्रिप्शन में बहुत अधिक कंप्यूटिंग शक्ति की आवश्यकता होती है।
- क्लस्टर का आकार इस प्रकार रखें कि फेलओवर के लिए पर्याप्त गुंजाइश हो, ताकि एक नोड के खराब होने से बाकी नोड्स पर अतिरिक्त भार न पड़े।
- एन्क्रिप्टेड ट्रैफिक, बड़ी फ़ाइलों के स्थानांतरण और लंबे समय तक चलने वाले एआई और सहयोग सत्रों में वृद्धि को ध्यान में रखें।
- क्षमता बढ़ाने की योजना बनाएं। वर्चुअल और कंटेनरीकृत उपकरण समर्पित हार्डवेयर की तुलना में तेजी से स्केल कर सकते हैं।
- क्लाउड पॉइंट्स ऑफ प्रेजेंस के लिए, प्रदाता के साथ क्षेत्रीय क्षमता और फेलओवर विकल्पों की पुष्टि करें, खासकर जहां निवास स्थान उन क्षेत्रों को सीमित करता है जिनका आप उपयोग कर सकते हैं।
लचीलापन और विफलता व्यवहार
एक संदर्भ आर्किटेक्चर तब तक अधूरा है जब तक वह यह परिभाषित नहीं करता कि प्रत्येक निर्भरता के विफल होने पर क्या होता है।
- वेंडर क्लाउड अनुपलब्ध: वेब और निजी एप्लिकेशन नीति का स्थानीय प्रवर्तन कैश की गई नीति के साथ जारी रहता है, जबकि क्लाउड से प्रदान की जाने वाली सेवाएं, जिनमें डेटा सुरक्षा भी शामिल है, जारी रहती हैं। remote browser isolation एआई सुरक्षा नियंत्रण, सीएएसबी और डेटा सुरक्षा स्थिति प्रबंधन तब तक लागू नहीं होते जब तक कि पथ ठीक नहीं हो जाता; दूरस्थ उपयोगकर्ता उपस्थिति के अन्य बिंदुओं पर विफल हो जाते हैं ।
- पहचान प्रदाता अनुपलब्ध: यह निर्धारित करें कि मौजूदा सत्र जारी रहेंगे या नहीं और क्या कोई स्थानीय फ़ॉलबैक मौजूद है।
- साइट WAN या इंटरनेट लिंक डाउन होने पर: स्थानीय ZTNA स्थानीय अनुप्रयोगों तक ऑन-साइट पहुंच को चालू रखता है।
- स्थानीय गेटवे विफलता: एक क्लस्टर पीयर या क्लाउड पॉइंट ऑफ़ प्रेजेंस उसी नीति के तहत कार्यभार संभाल लेता है।
- फेल-ओपन या फेल-क्लोज्ड: प्रत्येक ट्रैफिक क्लास के अनुसार निर्णय लें और ऑपरेशन के लिए स्थिति को दृश्यमान बनाएं।
परीक्षण योजना के लिए हाइब्रिड एसएसई रेजिलिएंस: फेलओवर और रिकवरी देखें।
CISA और NIST के लिए नियंत्रण मैपिंग
प्रत्येक घटक को मान्यता प्राप्त ढाँचों से जोड़ने से संदर्भ वास्तुकला लेखा परीक्षकों के लिए साक्ष्य और कार्यान्वयनकर्ताओं के लिए एक चेकलिस्ट बन जाती है।
यह तालिका घटकों को CISA के ज़ीरो ट्रस्ट मैच्योरिटी मॉडल के स्तंभों और NIST SP 800-53 Rev. 5 में प्रतिनिधि नियंत्रण परिवारों से जोड़ती है।
| अवयव | CISA ZTMM स्तंभ | प्रतिनिधि NIST SP 800-53 Rev. 5 नियंत्रण |
|---|---|---|
| पहचान प्रदाता | पहचान | IA-2 पहचान और प्रमाणीकरण; IA-5 प्रमाणीकरणकर्ता प्रबंधन; IA-9 सेवा पहचान और प्रमाणीकरण; AC-2 खाता प्रबंधन |
| डिवाइस की स्थिति | उपकरण | CM-6 कॉन्फ़िगरेशन सेटिंग्स; SI-3 दुर्भावनापूर्ण कोड सुरक्षा |
| नीति इंजन | शासन; स्वचालन और ऑर्केस्ट्रेशन | AC-3 एक्सेस प्रवर्तन; AC-24 एक्सेस नियंत्रण निर्णय; CM-2 बेसलाइन कॉन्फ़िगरेशन; CM-3 कॉन्फ़िगरेशन परिवर्तन नियंत्रण |
| Secure web gateway | नेटवर्क | SC-7 सीमा सुरक्षा; AC-4 सूचना प्रवाह प्रवर्तन; SI-3 दुर्भावनापूर्ण कोड सुरक्षा; SI-4 सिस्टम निगरानी |
| टीएलएस निरीक्षण और कुंजियाँ | नेटवर्क; डेटा | SC-8 संचरण गोपनीयता और अखंडता; SC-12 क्रिप्टोग्राफिक कुंजी स्थापना और प्रबंधन; SC-13 क्रिप्टोग्राफिक सुरक्षा |
| जेडटीएनए | नेटवर्क; अनुप्रयोग और कार्यभार | AC-17 रिमोट एक्सेस; AC-3 एक्सेस प्रवर्तन; AC-6 न्यूनतम विशेषाधिकार |
| सेगमेंटेशन फ़ायरवॉल | नेटवर्क | एससी-7 सीमा संरक्षण; एसी-4 सूचना प्रवाह प्रवर्तन |
| सीएएसबी | अनुप्रयोग और कार्यभार; डेटा | AC-20 बाह्य प्रणालियों का उपयोग; SA-9 बाह्य प्रणाली सेवाएँ; AC-4 सूचना प्रवाह प्रवर्तन |
| डीएलपी | डेटा | AC-4 सूचना प्रवाह प्रवर्तन; SI-4 प्रणाली निगरानी |
| डीएसपीएम | डेटा; दृश्यता और विश्लेषण | CM-12 सूचना स्थान निर्धारण; RA-3 जोखिम मूल्यांकन; SC-28 स्थिर सूचना संरक्षण |
| लॉग पाइपलाइन और SIEM | दृश्यता और विश्लेषण | AU-2 इवेंट लॉगिंग; AU-6 ऑडिट रिकॉर्ड की समीक्षा, विश्लेषण और रिपोर्टिंग; AU-9 ऑडिट जानकारी का संरक्षण; SI-4 सिस्टम मॉनिटरिंग |
| लचीलापन डिजाइन | शासन | सीपी-2 आकस्मिक योजना; सीपी-10 प्रणाली पुनर्प्राप्ति और पुनर्निर्माण |
यह मैपिंग एक प्रारंभिक बिंदु है। प्रत्येक संगठन को अपने स्वयं के आधारभूत मानकों और नियामक दायरे के आधार पर नियंत्रण की प्रयोज्यता की पुष्टि करनी चाहिए।
तैनाती के उदाहरण
नीति को फिर से डिजाइन करने के बजाय प्रवर्तन बिंदुओं को स्थानांतरित करके वही संदर्भ मॉडल विभिन्न उद्योगों के अनुकूल हो जाता है।
उदाहरण 1: क्षेत्रीय बैंक
मुख्यालय और डेटा केंद्र स्थानीय SWG और ZTNA गेटवे चलाते हैं ताकि ग्राहक डेटा को केवल बैंक-नियंत्रित बुनियादी ढांचे पर ही डिक्रिप्ट और जांचा जा सके। शाखाओं का डेटा स्थानीय उपकरणों या निकटतम डेटा केंद्र तक पहुंचने के लिए टनल का उपयोग करता है। दूरस्थ कर्मचारी क्षेत्र के भीतर ही सीमित क्लाउड पॉइंट ऑफ़ प्रेजेंस का उपयोग करते हैं। निरीक्षण लॉग देश के भीतर ही रहते हैं। यह पैटर्न EU संस्थानों के लिए DORA ICT जोखिम और तृतीय-पक्ष आवश्यकताओं का समर्थन करता है, साथ ही SaaS के लिए क्लाउड CASB की सुविधा भी प्रदान करता है।
उदाहरण 2: ओटी नेटवर्क वाला निर्माता
एक सेगमेंटेशन फ़ायरवॉल प्लांट के ओटी नेटवर्क को कॉर्पोरेट आईटी से अलग करता है। ओटी सिस्टम केवल स्थानीय एसडब्ल्यूजी के माध्यम से स्वीकृत अपडेट और टेलीमेट्री गंतव्यों तक पहुँचते हैं। इंजीनियर डिवाइस पोस्चर चेक के साथ स्थानीय जेडटीएनए के माध्यम से प्लांट सिस्टम तक पहुँचते हैं। यदि डब्ल्यूएएन या क्लाउड सेवा विफल हो जाती है, तो प्लांट की पहुँच और निरीक्षण स्थानीय स्तर पर जारी रहते हैं।
उदाहरण 3: सार्वजनिक क्षेत्र की एजेंसी
वर्गीकृत या असंबद्ध नेटवर्क को बाहरी सेवाओं के बिना संचालन के लिए स्पष्ट रूप से समर्थित घटकों की आवश्यकता होती है। अवर्गीकृत नेटवर्क दूरस्थ कर्मचारियों के लिए उपयुक्त रूप से अधिकृत क्लाउड सेवाओं का उपयोग कर सकते हैं। नीति सिंक्रनाइज़ेशन, पहचान, अद्यतन और लाइसेंसिंग निर्भरताओं का दस्तावेजीकरण करें, और परिवर्तन नियंत्रण के तहत पर्यावरण-विशिष्ट अपवादों को रखें।
उदाहरण 4: क्षेत्रीय स्वास्थ्य प्रणाली
इलेक्ट्रॉनिक स्वास्थ्य रिकॉर्ड और इमेजिंग सिस्टम स्वास्थ्य प्रणाली के डेटा केंद्रों में चलते हैं। अस्पतालों में क्लिनिकल वर्कस्टेशन स्थानीय गेटवे का उपयोग करते हैं, इसलिए वेब और SaaS ट्रैफ़िक में रोगी डेटा की जांच परिसर में ही की जाती है। चिकित्सा उपकरण खंडित क्षेत्रों में रखे जाते हैं, जहां बाहरी पहुंच पर कड़ा प्रतिबंध होता है। दूरस्थ रूप से काम करने वाले चिकित्सक प्रबंधित-उपकरण आवश्यकताओं के साथ क्लाउड ZTNA ब्रोकर के माध्यम से EHR तक पहुंचते हैं, और संरक्षित स्वास्थ्य जानकारी के लिए DLP नियम दोनों मार्गों पर समान रूप से लागू होते हैं, जो HIPAA सुरक्षा नियम सुरक्षा उपायों का समर्थन करते हैं।
उदाहरण 5: वैश्विक खुदरा विक्रेता
स्टोर क्षेत्रीय हब से जुड़ने के लिए छोटे ब्रांच गेटवे या टनल का उपयोग करते हैं, जिनमें पॉइंट-ऑफ-सेल सिस्टम एक खंडित कार्डधारक डेटा वातावरण में होते हैं जो केवल भुगतान प्रोसेसर तक ही पहुँचता है। कॉर्पोरेट और स्टोर कर्मचारियों की ब्राउज़िंग की जाँच क्षेत्रीय हब या क्लाउड पॉइंट ऑफ़ प्रेजेंस पर की जाती है, जिसमें यूरोपीय ट्रैफ़िक केवल EU क्षेत्रों तक सीमित रहता है और लॉग उसी क्षेत्र में संग्रहीत किए जाते हैं। स्थानीय विभाजन और पहुँच नियम क्लाउड पर निर्भर नहीं होते हैं, इसलिए WAN आउटेज के दौरान भी स्टोर सिस्टम काम करते रहते हैं। यह PCI DSS विभाजन और लॉगिंग आवश्यकताओं का समर्थन करता है।
परिपक्वता पथ और सत्यापन
CISA के परिपक्वता चरणों का उपयोग करके चरणबद्ध तरीके से कार्यान्वयन करें, और प्रत्येक चरण के काम करने को साबित करने के लिए दोहराए जाने योग्य परीक्षणों का उपयोग करें।
परिपक्वता पथ
संगठन शायद ही कभी संपूर्ण संदर्भ आर्किटेक्चर को एक साथ लागू करते हैं; CISA का मॉडल चार चरणों (पारंपरिक, प्रारंभिक, उन्नत और इष्टतम) का वर्णन करता है जो एक उपयोगी रोडमैप बनाते हैं।
| अवस्था | हाइब्रिड आर्किटेक्चर कैसा दिखता है |
|---|---|
| परंपरागत | ऑन-प्रिमाइसेस प्रॉक्सी और क्लाउड टूल्स को अलग-अलग रखना; निजी ऐप्स के लिए वीपीएन; अलग-अलग नीतियां; लॉग्स को अलग-अलग रखना |
| प्रारंभिक | मल्टीफैक्टर ऑथेंटिकेशन (MFA) के साथ सिंगल आइडेंटिटी प्रोवाइडर; रिमोट यूजर्स के लिए क्लाउड SWG; प्रमुख ऐप्स के लिए प्रति-एप्लिकेशन पहली एक्सेस |
| अग्रवर्ती | स्थानीय और क्लाउड प्रवर्तन को नियंत्रित करने वाला एक नीति इंजन; ऑन-साइट उपयोगकर्ताओं सहित अधिकांश निजी ऐप्स के लिए ZTNA; एकीकृत DLP वर्गीकरण; केंद्रीकृत लॉगिंग |
| इष्टतम | एनालिटिक्स का उपयोग करके निरंतर, जोखिम-अनुकूलित पहुंच; डीएसपीएम-संचालित डेटा नीति; स्वचालित विचलन पहचान के साथ पॉलिसी-एज़-कोड; परीक्षित फ़ेलओवर |
वर्तमान चरण और अगले चरण के बीच के अंतराल को चरणबद्ध योजना का आधार बनाएं।
आर्किटेक्चर का सत्यापन
किसी आर्किटेक्चर की गुणवत्ता उसके परीक्षण किए गए व्यवहार पर निर्भर करती है, इसलिए प्रत्येक प्रवाह और सीमा को दोहराए जाने योग्य परीक्षणों के साथ सत्यापित करें।
- एक ज्ञात दोषपूर्ण यूआरएल, एक परीक्षण मैलवेयर फ़ाइल और एक डीएलपी परीक्षण दस्तावेज़ को प्रत्येक प्रवर्तन बिंदु से भेजें और उपलब्ध क्लाउड पथ के साथ समान परिणामों की पुष्टि करें। जब वह पथ बाधित हो, तो क्लाउड-आधारित नियंत्रणों के अपेक्षित व्यवहार को रिकॉर्ड करें।
- सुनिश्चित करें कि प्रत्येक फ्लो को ठीक एक बार डिक्रिप्ट किया गया है।
- किसी निजी एप्लिकेशन तक पहुंचने का प्रयास साइट पर, दूरस्थ रूप से और एक अप्रबंधित डिवाइस से करें, और अपेक्षित परिणामों की पुष्टि करें।
- किसी साइट से वेंडर क्लाउड तक पहुंच को अवरुद्ध करें और पुष्टि करें कि स्थानीय प्रवर्तन जारी है।
- यह सुनिश्चित करें कि प्रत्येक प्रवर्तन बिंदु से लॉग SIEM तक पहुँचते हैं और निवास नियमों का पालन किया जाता है।
स्काईहाई किस प्रकार संदर्भ वास्तुकला से मेल खाता है
Skyhigh Hybrid SSE Mesh में कंट्रोल प्लेन (एक कंसोल और पॉलिसी इंजन जिसमें पॉलिसी को कोड के रूप में पुश किया जाता है), लोकल एनफोर्समेंट (ऑन-प्रिमाइसेस SWG उपकरण जिसमें लोकल TLS निरीक्षण और लोकल ZTNA शामिल हैं), क्लाउड एनफोर्समेंट (क्लाउड SWG, CASB, ZTNA और RBI), ब्राउज़र-स्तरीय नियंत्रण और DSPM ( Skyhigh Security ) शामिल हैं।
निरीक्षण-कुंजी सुरक्षा और ऑन-प्रिमाइसेस सैंडबॉक्सिंग के लिए, Skyhigh से समर्थित एकीकरण, उत्पाद संस्करण और परिनियोजन आवश्यकताओं की पुष्टि करें। यह मानकर न चलें कि चयनित गेटवे या सेवा के लिए HSM समर्थन उपलब्ध है।
सूत्रों का कहना है
- एनआईएसटी. एसपी 800-207: ज़ीरो ट्रस्ट आर्किटेक्चर (अगस्त 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- एनआईएसटी. एसपी 800-215: एक सुरक्षित उद्यम नेटवर्क परिदृश्य के लिए मार्गदर्शिका (नवंबर 2022). https://csrc.nist.gov/pubs/sp/800/215/final
- NIST NCCoE. SP 1800-35: ज़ीरो ट्रस्ट आर्किटेक्चर का कार्यान्वयन (जून 2025). https://csrc.nist.gov/pubs/sp/1800/35/final
- एनआईएसटी. एसपी 800-53 संशोधन 5: सूचना प्रणालियों और संगठनों के लिए सुरक्षा और गोपनीयता नियंत्रण। https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- CISA. ज़ीरो ट्रस्ट मैच्योरिटी मॉडल, संस्करण 2.0. https://www.cisa.gov/zero-trust-maturity-model
- एनएसए। ट्रांसपोर्ट लेयर सिक्योरिटी इंस्पेक्शन से उत्पन्न जोखिम का प्रबंधन (नवंबर 2019)। https://media.defense.gov/2019/Nov/18/2002212783/-1/-1/0/MANAGING%20RISK%20FROM%20TLS%20INSPECTION_20191106.PDF
- यूरोपीय संघ। विनियमन (ईयू) 2022/2554 (डिजिटल परिचालन लचीलापन अधिनियम)। https://eur-lex.europa.eu/eli/reg/2022/2554/oj
- अमेरिकी स्वास्थ्य एवं मानव संसाधन विभाग (यूएस एचएचएस)। एचआईपीएए सुरक्षा नियम। https://www.hhs.gov/hipaa/for-professionals/security/index.html
- पीसीआई सुरक्षा मानक परिषद। पीसीआई डीएसएस संस्करण 4.0.1 (दस्तावेज़ पुस्तकालय)। https://www.pcisecuritystandards.org/document_library/
- Skyhigh Security “अपने सिमेंटेक एज को आधुनिक बनाना” Secure Web Gateway "Skyhigh Hybrid SSE Mesh के साथ" (15 जुलाई, 2026)। https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security “स्काईहाई एसएसई प्लेटफॉर्म के साथ हाइब्रिड को अपनाना अब और भी आसान हो गया है” (3 अक्टूबर, 2024)। https://www.skyhighsecurity.com/cloud-security/adopting-hybrid-just-got-easier-with-skyhigh-sse-platform.html